

Tous les employés doivent être assignés à un authentificateur de connexion pour se connecter à NiCE CXone.
Exécutez ces tâches dans l'ordre indiqué.
Avant de commencer
-
Si vous souhaitez utiliser des rôles personnalisés au lieu des rôles par défaut fournis avec NiCE CXone, vous devez d'abord créer les rôles.
-
Si vous souhaitez utiliser un authentificateur de connexion autre que celui par défaut du système, vous devez d'abord créer l'authentificateur de connexion.
-
Si vous souhaitez affecter des employés à des équipes personnalisées et non à celle par défaut, vous devez d'abord créer les équipes.
-
Si vous souhaitez affecter des employés à des unités DE planification personnalisées et non à l'unité par défaut, vous devez d'abord créer les unités DE planification.
-
Si vous souhaitez affecter des employés à des emplacements, que vous pouvez actuellement utiliser uniquement pour la vérification de l'Adresse IP lors de la connexion, vous devez d'abord créer les emplacements.
-
Si vous souhaitez affecter des employés à des groupes personnalisés, vous devez d'abord créer les groupes.
-
Si vous souhaitez appliquer des vues
 A way to control the information users can see in NiCE CXone. aux employés pour limiter les données qu'ils sont autorisés à voir, vous devez d'abord créer les vues.
-
Si vous souhaitez affecter des employés à WEM compétences, vous devez d'abord créer les WEM compétences.
Créer un Modèle d’employé
Autorisations requises : Modèles d’employés > Créer/Modifier
Si vous souhaitez créer plusieurs employés avec des affectations similaires, vous pouvez gagner du temps en créant un modèle d’employé. Cela vous permet d’attribuer automatiquement une équipe, un rôle principal, un fuseau horaire, des attributs, un authentificateur de connexion, des rôles secondaires, des vues et des compétences WEM à un profil d’employé nouveau ou existant lorsque vous chargez le modèle. une fois le modèle appliqué au profil de l’employé, vous pouvez apporter des ajustements à ces paramètres selon les besoins.
- Cliquez sur le sélecteur d'application
 et sélectionnez Admin.
- Accédez à Modèles d’employés.
- Si vous souhaitez créer un nouveau modèle à partir d'un formulaire vierge, cliquez sur Créer un modèle. Si vous souhaitez dupliquer un modèle existant et y apporter des ajustements, repérez le Modèle que vous souhaitez copier, cliquez sur l'icône Actions
 à droite de la ligne du modèle, puis sélectionnez Duplicate.
-
Attribuez au modèle un Nom du modèle unique. Attribuez une Team et précisez le Rôle principal. Effectuez toute autre attribution nécessaire. Si vous prévoyez d’appliquer le modèle d’employé à des profils d’employé existants et qu’il y a des champs dans ces profils que vous ne souhaitez pas contourner, sélectionnez la case à cocher Ignore pour ces champs. Sélectionnez les Attributs des fonctionnalités que vous souhaitez activer pour ce modèle d’employé.
En savoir plus sur les champs de cette étape
Champ Détails Nom du modèle Nom unique et descriptif choisi pour le modèle d’employé. Équipe
L'équipe à laquelle l'utilisateur est assigné.
La case à cocher Ignorer empêche le paramètre du profil employé d'être écrasé ou effacé lorsque vous chargez le modèle dans un profil employé existant.
Rôle principal Le rôle attribué à l'utilisateur.
La case à cocher Ignorer empêche le paramètre du profil employé d'être écrasé ou effacé lorsque vous chargez le modèle dans un profil employé existant.
Fuseau horaire Le fuseau horaire autorisé pour la composition. Par défaut, le fuseau horaire d'un employé est identique au fuseau horaire du locataire
High-level organizational grouping used to manage technical support, billing, and global settings for your NiCE CXone system. applicable et est renseigné automatiquement. Vous pouvez modifier le fuseau horaire si nécessaire. Le fuseau horaire doit être au format IANA (Internet Assigned Numbers Authority). Par exemple, Amérique/New York. Si vous n'en sélectionnez pas, l'utilisateur est affecté au fuseau horaire configuré pour votre système.
La case à cocher Ignorer empêche le paramètre du profil employé d'être écrasé ou effacé lorsque vous chargez le modèle dans un profil employé existant.
Attributs Activer des fonctionnalités pour l'utilisateur. Chaque attribut a une incidence sur la facturation ; si un profil employé est marqué d'un attribut, votre organisation est facturée pour l'utilisation de cette fonctionnalité par cet utilisateur.
-
Peut être évalués ; Coaché : Uniquement disponible si votre système comprend NiCE CXone QM. Cela permet à l'utilisateur d'être évalué.
Cette option est sélectionnée par défaut pour les nouveaux utilisateurs. Si vous ajoutez QM à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être Programmé : Disponible Uniquement si votre système inclut WFM. Il active l'utilisateur pour la programmation.
La valeur par défaut est sélectionnée pour les nouveaux utilisateurs. Si vous ajoutez WFM à un système qui a des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs. Les utilisateurs pour lesquels cet attribut n'est pas sélectionné n'apparaîtront pas dans les listes d'employés lors de la création de règles hebdomadaires ou de modèles de quart de travail. Le fait de supprimer cet attribut d'un utilisateur supprime cet utilisateur de toutes les règles hebdomadaires ou de tous les modèles de quart auxquels il est affecté.
-
Peut être enregistré (écran) : disponible Uniquement si votre système inclut Recording Management (CXone) Advanced. Cela permet d'enregistrer l'écran de l'utilisateur.
Cette option est sélectionnée par défaut pour les nouveaux utilisateurs. Si vous ajoutez Recording Management (CXone) Advanced à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
Cet attribut est obligatoire pour activer l'enregistrement d'écran, l'observation d'écran, ou les deux.
-
Peut être enregistré (Voix) : Uniquement disponible si votre système inclut Recording Management (CXone)/Recording Management (CXone) Advanced. Cela permet d'enregistrer la voix de l'utilisateur.
Cette option est sélectionnée par défaut pour les nouveaux utilisateurs. Si vous ajoutez Recording Management (CXone)/Recording Management (CXone) Advanced à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être analysé : Uniquement disponible si votre système inclut Interaction Analytics (CXone). Il permet l'analyse des interactions
The full conversation with an agent through a channel. For example, an interaction can be a voice call, email, chat, or social media conversation. enregistrées de l'utilisateur par Interaction Analytics (CXone). Cette option est désactivée par défaut pour les nouveaux utilisateurs.
-
Digital Engagement : Uniquement disponible si votre système inclut Digital Experience (DX). Il permet de synchroniser l'enregistrement de l'utilisateur avec Digital Experience (DX) et lui permet de gérer les numériques
Any channel, contact, or skill associated with Digital Experience (DX). contacts The person interacting with an agent, IVR, or bot in your contact center..Cette option est désactivée par défaut pour les nouveaux utilisateurs.
-
Customer Card : permet aux utilisateurs qui ne traitent pas de contacts numériques d'accéder aux fiches client disponibles pour les contacts voix, chat, e-mail et SMS Messaging acheminés en mode omnicanal.
Cette option est désactivée par défaut pour les nouveaux utilisateurs.
-
Peut afficher les Rapports pré-construits : permet aux utilisateurs de voir tous les Rapports pré-construits. Les rapports se trouvent dans l'application Reporting. Les utilisateurs doivent également disposer des autorisations appropriées activées dans leur rôle pour afficher les Rapports pré-construits. Les Rapports pré-construits n'entraînent aucun frais d'utilisation jusqu'à 10 % de vos utilisateurs simultanés ou configurés, selon votre modèle de tarification. une fois le seuil de 10 % dépassé, des frais vous seront facturés pour chaque employé supplémentaire pour lequel cette case à cocher est sélectionnée.
Cette case est décochée par défaut.
-
Peut modifier les Rapports pré-construits : permet aux utilisateurs de modifier n'importe lequel des Rapports pré-construits dans l'application Reporting. Les utilisateurs doivent également disposer des autorisations appropriées activées dans leur rôle pour modifier les Rapports pré-construits.
La valeur par défaut est effacée pour tous les utilisateurs, aussi bien existants que nouveaux.
-
Intégrations d’agents : permet aux utilisateurs de voir les enregistrements CRM dans la fiche client dans les applications NiCE CXone Agent Workspace (Agent). Cette option est désactivée par défaut pour les nouveaux utilisateurs. Vous êtes facturé pour l'Intégration CRM en fonction du nombre d'employés pour lesquels cet attribut est activé.
Cet attribut permet également aux agents d'accéder à NiCE CXone Agent Workspace for Salesforce.
-
Agent virtuel activé : Uniquement disponible si votre système inclut Digital Experience (DX). Il marque le profil de l'utilisateur comme un profil non humain. Cet attribut n'active pas un agent virtuel dans Virtual Agent Hub. Lorsque la case à cocher Agent virtuel activé est activée, les paramètres de Gestion des contacts ne sont PAS appliqués pour cet employé, car l'utilisateur est considéré comme un bot, capable de gérer plusieurs interactions simultanées, et non comme un humain qui ne peut gérer qu'un nombre spécifique d'interactions simultanées.
-
Engagement sortant : Disponible Uniquement si votre système inclut Outbound Engagement (SmartReach). Il permet aux utilisateurs de gérer les interactions Outbound Engagement (SmartReach) sortantes pour les campagnes omnicanales.
-
Agent Workspace Advanced : Permet à l'employé d'utiliser Agent Workspace Advanced (Enhanced Customer Card) dans une application NiCE CXone Agent Workspace (Agent). Cet attribut apparaît uniquement si votre système inclut Agent Workspace Advanced (Enhanced Customer Card).
-
Agent Workspace Premium : L'employé est autorisé à utiliser Agent Workspace Premium (Desk) dans une NiCE CXone Agent Workspace (Agent)application. Cet attribut n'apparaît que si votre système inclut Agent Workspace Premium (Desk). je
La case à cocher Ignorer empêche le paramètre du profil employé d'être écrasé ou effacé lorsque vous chargez le modèle dans un profil employé existant.
Authentificateur de connexion L'authentificateur de connexion attribué à l'utilisateur.
Important : les utilisateurs ne peuvent se connecter à NiCE CXone que s'ils sont assignés à un authentificateur de connexion.
La case à cocher Ignorer empêche le paramètre du profil employé d'être écrasé ou effacé lorsque vous chargez le modèle dans un profil employé existant.
Rôles secondaires Les rôles secondaires attribués à l'utilisateur. L'autorisation la plus élevée autorisée entre le rôle primaire et les rôles secondaires est celle qui est accordée à l'utilisateur. Attribuez Uniquement les rôles et autorisations dont l'utilisateur a besoin pour exercer ses fonctions.
La case à cocher Ignorer empêche le paramètre du profil employé d'être écrasé ou effacé lorsque vous chargez le modèle dans un profil employé existant.
Vues Les vues de contrôle d'accès basé sur les rôles (RBAC) attribuées à l'utilisateur.
La case à cocher Ignorer empêche le paramètre du profil employé d'être écrasé ou effacé lorsque vous chargez le modèle dans un profil employé existant.
Division Si votre système est configuré pour les divisions, la division
Separate data securely between lines of business. Data can only be accessed from within the division it's part of. à laquelle l'employé est affecté. Les profils des employés héritent de la division de l'équipe à laquelle ils sont affectés.La case à cocher Ignorer empêche le paramètre du profil employé d'être écrasé ou effacé lorsque vous chargez le modèle dans un profil employé existant.
Compétences WEM Les compétences WEM attribuées à l'utilisateur. Si la notation du niveau de capacité est activée pour une compétence, vous pouvez attribuer un indice de niveau de capacité pour indiquer le niveau de compétence de l'agent. Le Générateur de Calendrier utilise les indices de niveau de capacité pour prioriser les agents pour les groupes de compétences qu'ils sont les plus qualifiés pour gérer. Pour plus d'informations, consultez Compétences WEM.
La case à cocher Ignorer empêche le paramètre du profil employé d'être écrasé ou effacé lorsque vous chargez le modèle dans un profil employé existant.
Paramètres des compétences omnicanales Les compétences ACD attribuées à l'utilisateur. Vous pouvez sélectionner uniquement des compétences actives dans la liste déroulante Compétences omnicanales. Dans la liste déroulante Niveau de compétence Omnicanal, appliquez un niveau de compétence pour la Compétence sélectionnée. Vous pouvez sélectionner un nombre de 1 à 20, 1 correspondant au niveau de Compétence le plus élevé.
La case à cocher Ignorer empêche le paramètre du profil employé d'être écrasé ou effacé lorsque vous chargez le modèle dans un profil employé existant.
-
- Lorsque les paramètres de votre modèle vous conviennent, cliquez sur Activer.
Créer des comptes employés
Autorisations requises : Employés Créer, Peut gérer les Mots DE passe, Gestion des rôles Affectation de l’utilisateur, Modèles d’employés Appliquer (si vous appliquez un Modèle d’employé)
Vous pouvez créer des comptes employés individuels dans l'application Admin. Si vous souhaitez créer des employés en masse, vous pouvez utiliser le modèle de téléversement groupé pour les employés.
Les étapes de cette Section décrivent la création d'un compte employé de base avec les champs requis. NiCE CXone de nombreuses options et paramètres pour personnaliser les employés. Cette tâche couvre les options essentielles requises pour tous les comptes employé. Il existe des paramètres supplémentaires à configurer dans les onglets général, Sécurité, Compétences WEM, Préférences, et identifiants Externes (Comptes d’enregistrement).
Il est important de lire l'ensemble de cette tâche. Assurez-vous de connaître les paramètres que vous devez configurer avant de commencer.
Les instructions qui figurent ici servent à créer un compte employé unique dans l'application.
Si votre entreprise utilise NiCE CXone ACD, vous devrez également configurer les réglages de l’utilisateur ACD pour cet employé.
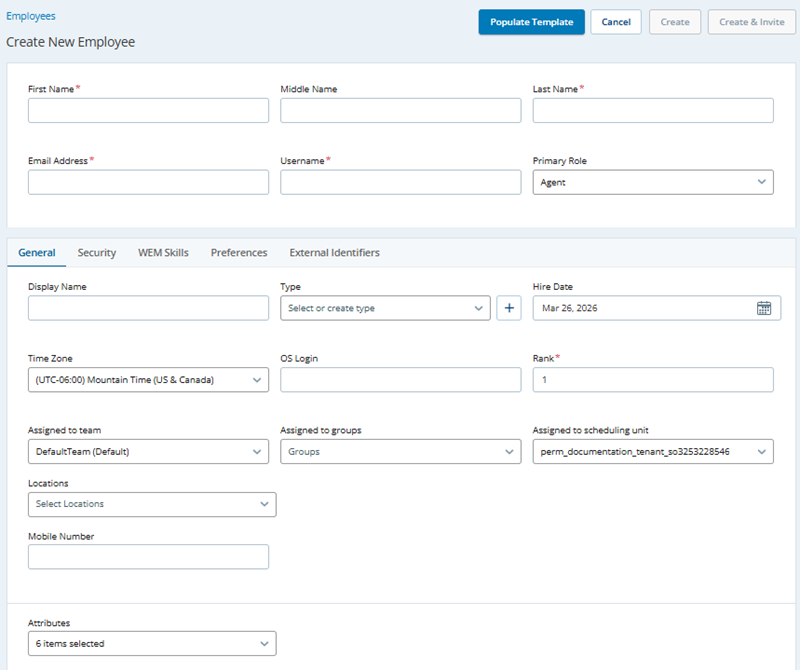
Voir une courte démonstration vidéo sur la création d'un compte employé.
-
Cliquez sur le sélecteur d'application
et sélectionnez Admin. -
Cliquez sur Employés > Créer un employé.
-
Si vous appliquez un modèle d’employé, cliquez sur Remplir le modèle dans le coin supérieur droit de la page. Dans la fenêtre contextuelle, sélectionnez le Modèle d’employé que vous souhaitez utiliser, puis cliquez sur Remplir.
-
Entrée le Prénom et le Nom de l'employé. Prénom et Nom sont requis, mais Deuxième prénom est en option. Les caractères spéciaux ne sont pas acceptés dans ces champs, y compris, mais sans s'y limiter : ! / < > ? % ".
-
Entrée une Adresse courriel valide associée à l'employé. NiCE CXone envoie les courriels, comme les invitations d'activation et les réinitialisations de mot DE passe, ici. Vous pouvez utiliser la même adresse courriel pour plusieurs profils d'employé. Si vous disposez d'une liste de domaines courriel autorisés, le courriel de l'employé doit alors comporter un domaine autorisé pour que l'employé puisse être créé. Lorsque vous modifiez l'adresse courriel d'un employé existant, un courriel de vérification est envoyé à la nouvelle adresse courriel.
-
Entrée le Nom d’utilisateur que vous souhaitez assigner à l’employé. Le nom d'utilisateur doit être au format d'une adresse courriel, mais il ne doit pas nécessairement s'agir d'une adresse courriel réelle. Il peut être différent du champ Adresse courriel.Le champ est rempli automatiquement à partir du champ Adresse courriel. Vous pouvez le modifier si vous le souhaitez.
-
Attribuez un Rôle principal à l'employé. Cela détermine ce que l'employé peut faire dans NiCE CXone en fonction des autorisations attribuées au rôle.
-
Sélectionnez l’onglet Sécurité.
-
Sélectionnez l'authentificateur de connexion que vous souhaitez assigner à l'employé. Les Employés peuvent uniquement être assignés à un authentificateur de connexion.
Les employés ne peuvent se connecter à NiCE CXone que s'ils sont affectés à un authentificateur de connexion.
- Configure additional options on the other tabs in the employee profile:
- Onglet général
- Onglet sécurité
- Onglet WEM Compétences
- Onglet Préférences
- Onglet identifiants externes (Comptes d’enregistrement)
- Onglet identificateurs externes
-
Cliquez sur Create pour créer le profil employé et continuer sa configuration. Cliquez sur Create & Invite si vous êtes prêt à ce que l'utilisateur active son compte et configure son mot DE passe.
Configurer l'Onglet général
-
Accédez à Admin > Employés.
-
Sélectionnez le compte d'un employé existant ou sélectionnez Créer un employé.
-
Complétez les champs de l'Onglet général.
En savoir plus sur les champs de cette étape
Champ Détails Afficher le nom Ce champ se remplit automatiquement à partir des champs Prénom, Deuxième prénom et Nom, mais vous pouvez modifier le nom d'affichage selon vos besoins. Les utilisateurs d'autres équipes peuvent voir le nom d'affichage. Ils ne peuvent pas voir d'autres informations sur l'utilisateur à moins de disposer de l'autorisation Voir l'Employé.
Type Utilisez Type pour organiser les employés en dehors de leur Rôle ou Équipe attribués. Type vous permet d'organiser les employés à des fins de création de rapports. Ce champ facilite la création de rapports, car les types ne sont pas liés aux autorisations ni aux codes d'indisponibilité.
Vous pouvez sélectionner des types créés précédemment dans la liste déroulante. Vous pouvez également créer de nouveaux types en saisissant du texte dans la barre de recherche et en cliquant sur Créer.
Date d’embauche La date à laquelle vous avez embauché un employé. Il s'agit d'un champ en option destiné uniquement à vos enregistrements. NiCE CXone n'utilise pas ces informations.
Fuseau horaire Le fuseau horaire autorisé pour la composition. Par défaut, le fuseau horaire d'un employé est identique au fuseau horaire du locataire High-level organizational grouping used to manage technical support, billing, and global settings for your NiCE CXone system. applicable et est renseigné automatiquement. Vous pouvez modifier le fuseau horaire si nécessaire. Le fuseau horaire doit être au format IANA (Internet Assigned Numbers Authority). Par exemple, Amérique/New York. Si vous n'en sélectionnez pas, l'utilisateur est affecté au fuseau horaire configuré pour votre système.Système d’exploitation Connexion La connexion au SE représente les informations de Connexion de l'utilisateur à son système d'exploitation de l'ordinateur de bureau au format Domaine\nom d’utilisateur, par exemple, NICE\MyUser. L'application Recording Management (CXone) nécessite les informations de Connexion au SE pour que le Recording d'écran fonctionne sur des configurations avancées, telles que Engagement Hub (Multi-ACD/Open), les environnements multi-session, et plus encore.
Les utilisateurs MAC doivent utiliser le format SerialNumber\UserName, par exemple, A1BCDE12F\MyUser. Veuillez noter que OSLogin peut ne pas fonctionner pour les machines virtuelles MAC.
La valeur Connexion au SE pour chaque profil employé doit être unique par locataire. La valeur Connexion au SE ne peut pas être utilisée pour plusieurs profils employé au sein du même locataire, même si certains des profils employé en double sont inactifs. Si plusieurs profils employé ont la même valeur Connexion au SE, ScreenAgent ne s'exécutera pour aucun agent utilisant cette valeur Connexion au SE.
Rang
Ce champ s'affiche uniquement si votre système inclut WFM. Il détermine la priorité lors de la création d'un planning.
Assigné à l’équipe Select a team from the drop-down menu to assign the employee to it. Si vous n’avez pas encore créé d’équipes, ou si l’employé doit appartenir à une nouvelle équipe, vous pouvez simplement accepter le paramètre Équipe par défaut, puis le modifier ultérieurement. Sélectionnez l’équipe pour cet employé. Cette liste déroulante prend en charge le défilement incrémentiel ; si votre organisation compte un large nombre d’équipes, faites défiler vers le bas pour charger plus d’options. Vous pouvez également type le nom DE l’équipe dans la barre de recherche pour filtrer la liste complète des équipes.
Attribué à des Groupes Sélectionnez un ou plusieurs groupes dans la liste. La liste déroulante affiche initialement les 200 premiers groupes. Pour en voir plus, faites défiler le menu. Pour trouver un groupe spécifique dans une liste large, utilisez le champ de recherche pour interroger tous les groupes existants. Groupes vous permet d'organiser les employés selon les besoins spécifiques de votre organisation. NiCE CXone n'utilise pas ces informations. Affecté à l'Unité DE planification Définit l'unité DE planification pour l'employé. Ce champ est visible uniquement si votre système inclut WFM.
Choisissez l'unité DE planification appropriée. Cette liste est paginée pour des raisons de performance ; faites défiler pour charger d'autres unités ou utilisez la fonction de recherche pour trouver une unité spécifique par nom dans la liste entière.
Numéro de portable Le numéro DE téléphone mobile ou portable de l'employé. Ce champ est uniquement destiné à vos enregistrements. NiCE CXone n'utilise pas ces informations.
Id DE connexion ACD Entrée l'id DE connexion ACD de l'employé ici. Il s'agit d'un id unique qui permet à un employé de se connecter à un centre de contact.
Important Si votre locataire est configuré avec un ACD tiers, assurez-vous que l'Id DE connexion ACD est attribué ici. Cela est nécessaire pour mapper l'état de l'agent, surveiller l'adhérence en temps réel et générer des rapports.
Attributs Dans cette liste déroulante, sélectionnez les attributs de l'employé. Les Attributs sont similaires aux autorisations, mais sont attribués à des employés individuels plutôt qu'à des rôles. Les attributs suivants peuvent être disponibles, en fonction des applications activées dans votre système :
-
Peuvent être évalués/coachés : Permet à l'employé d'être évalué. Vous serez facturé pour QM pour cet employé. Cet attribut apparaît uniquement si votre système inclut NiCE CXone Quality Management (CXone). Cette option est sélectionnée par défaut pour les comptes nouvel employé. Si vous ajoutez QM à un système qui a des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être Programmé : Permet à l'employé d'être programmé. Vous serez facturé pour WFM pour cet employé. Cet attribut est visible uniquement si votre système inclut WFM. Cette option est sélectionnée par défaut pour les nouveaux employés. Si vous ajoutez WFM à un système qui a des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs. Important Les utilisateurs pour lesquels cet attribut n'est pas sélectionné n'apparaîtront pas dans les listes d'employés lors de la création de règles hebdomadaires ou de modèles d'horaires. La suppression de cet attribut pour un utilisateur supprime cet utilisateur de toutes les règles hebdomadaires ou modèles d'horaires auxquels il est affecté.
-
Peut être enregistré (Voix) : Permet d'enregistrer la voix de l'employé. L'enregistrement vocal pour cet employé vous sera facturé. Cet attribut est visible uniquement si votre système inclut Recording Management (CXone) ou Recording Management (CXone) Advanced.Cette option est sélectionnée par défaut pour les nouveaux employés. Si vous ajoutez Recording Management (CXone) ou Recording Management (CXone) Advanced à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être enregistré (écran) : Permet l'enregistrement de l'écran de l'employé. L'enregistrement d'écran pour cet employé vous sera facturé. Cet attribut apparaît uniquement si votre système comprend Recording Management (CXone) Advanced.Cette option est sélectionnée par défaut pour les nouveaux employés. Si vous ajoutez Recording Management (CXone) Advanced à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs. Cet attribut est nécessaire pour activer l'enregistrement d'écran, l'observation d'écran, ou les deux.
-
Digital Engagement : Permet à l'employé de travailler sur des contacts numériques. Vous serez facturé pour Digital Experience (DX) pour cet employé. Cette option n'est pas activée par défaut pour les nouveaux employés. Cet attribut apparaît uniquement si votre système inclut Digital Experience (DX).
-
Customer Card : Permet aux employés d'accéder à la fiche client dans Agent Workspace (Agent). Cette option n'est pas activée par défaut pour les nouveaux employés.
-
Peut voir les Rapports pré-construits : Permet aux employés d'ouvrir les Rapports pré-construits. Les Rapports pré-construits n'entraînent aucuns frais d'utilisation pour un maximum de 10 % de vos utilisateurs simultanés ou configurés, selon votre modèle de tarification. une fois le seuil de 10 % dépassé, vous serez facturé pour chaque employé supplémentaire pour lequel cette case à cocher est sélectionnée. Cet attribut n'est pas activé par défaut pour les employés nouveaux ou existants.
-
Peut modifier les Rapports pré-construits: Permet aux employés de modifier les rapports pré-construits. Nécessite que l'employé dispose des autorisations permettant de modifier les rapports dans Reporting. Cet attribut n'est pas activé par défaut pour les employés nouveaux ou existants.
-
Intégrations d’agents : Permet aux employés de voir les enregistrements CRM
Third-party systems that manage such things as contacts, sales information, support details, and case histories. dans la fiche client dans les applications Agent Workspace (Agent) Suite. La fiche client affiche les enregistrements CRM liés au contact que l'employé traite. Cette option n'est pas activée par défaut pour les nouveaux employés. -
Outbound Engagement (SmartReach) : Permet à l'employé de traiter les interactions Outbound Engagement (SmartReach) sortantes pour les campagnes omnicanales. Cet attribut apparaît uniquement si votre système inclut Outbound Engagement (SmartReach). Cette option n'est pas activée par défaut pour les nouveaux employés.
-
Agent Workspace Premium (Desk) : L'employé est autorisé à utiliser Agent Workspace Premium (Desk) dans une NiCE CXone Agent Workspace (Agent)application. Cet attribut n'apparaît que si votre système inclut Agent Workspace Premium (Desk). je
-
Agent Workspace Advanced (Enhanced Customer Card) : Permet à l'employé d'utiliser Agent Workspace Advanced (Enhanced Customer Card) dans une application NiCE CXone Agent Workspace (Agent). Cet attribut apparaît uniquement si votre système inclut Agent Workspace Advanced (Enhanced Customer Card).
-
Peut être analysé : Permet d'analyser les interactions enregistrées de l'employé par Interaction Analytics (CXone). Vous serez facturé pour Interaction Analytics (CXone) pour cet employé. Cet attribut apparaît uniquement si votre système inclut Interaction Analytics (CXone). Cette option n'est pas activée par défaut pour les nouveaux employés.
-
Agent virtuel activé : Lorsque cet attribut est sélectionné, le profil employé est marqué comme un profil non humain. Cet attribut n'active pas un agent virtuel dans Virtual Agent Hub. Il apparaît uniquement si votre système inclut Digital Experience (DX). Cette option n'est pas activée par défaut pour les nouveaux employés.
-
Performance Management Insights : Active les fonctionnalités de base PM pour l'employé. Cela inclut des tableaux de bord améliorés, des intégrations personnalisées, des métriques, des gadgets logiciels, et plus encore. Cette option est activée par défaut pour les nouveaux employés. Vous devez activer manuellement cet attribut pour les employés qui ont besoin d'accéder à ces fonctionnalités. Les utilisateurs ne disposant pas de cet attribut n'auront pas accès aux outils avancés de gestion de la performance et d'analyse. La suppression de cet attribut pour un utilisateur révoque son accès aux fonctionnalités Performance Management Insights et aux données associées. Activez Uniquement l'un des attributs PM pour chaque employé afin d'éviter une double facturation (PM Insights ou PM Act). Choisissez l'option en fonction du SKU acheté.
-
Performance Management Act: Active les fonctionnalités avancées de PM, en s'appuyant sur le niveau de base. Cela inclut des tableaux de bord prêts à l'emploi, des éléments de ludification et des outils de coaching. Cette option n'est pas activée par défaut pour les nouveaux employés. Vous devez activer manuellement cet attribut pour les utilisateurs qui nécessitent ces fonctionnalités avancées. Les utilisateurs pour lesquels cet attribut n'est pas sélectionné n'auront pas accès à la ludification ni aux outils de coaching au sein du système de gestion de la performance. supprimer cet attribut d'un utilisateur révoque son accès aux fonctionnalités Performance Management Act, y compris les éléments de ludification et les outils de coaching. Activez Uniquement l'un des attributs PM pour chaque employé afin d'éviter une double facturation (PM Insights ou PM Act). Choisissez l'option en fonction du SKU acheté.
-
-
Cliquez sur enregistrer.
Configuration de l'onglet Sécurité
Autorisations requises : Employés - Modifier ou Créer, Politique de sécurité - Configurer, Authentificateur de connexion - Affectation de l’utilisateur
- Cliquez sur le sélecteur d'application et sélectionnez Administrateur.
-
Accédez à Employés.
-
Sélectionnez le compte d'un employé existant ou sélectionnez Créer un employé.
-
Sélectionnez l’onglet Sécurité.
-
Sélectionnez le rôle secondaire de l'employé dans la liste déroulante Rôles secondaires. L'attribution d'un Rôle secondaire attribue automatiquement les autorisations de ce rôle à l'employé. Attribuez Uniquement les Rôles et autorisations dont l'employé a besoin pour exercer ses fonctions.
-
Dans le champ Date d’expiration, sélectionnez la date à laquelle le rôle doit être automatiquement supprimé.
La date d’expiration doit être une date future. Le rôle sera automatiquement supprimé à minuit (00:00) à cette date.
-
Cliquez sur + Ajouter un rôle. Le Rôle assigné apparaît dans le tableau ci-dessous avec sa date d’assignation, sa date d’expiration et son nombre de jours restants.
-
Sélectionnez l'authentificateur de connexion que vous souhaitez assigner à l'employé. Les Employés peuvent uniquement être assignés à un authentificateur de connexion.
Les employés ne peuvent se connecter à NiCE CXone que s'ils sont affectés à un authentificateur de connexion.
-
Entrez l'Identité externe de l'employé, s'il en a besoin. Cela est uniquement requis si l’utilisateur est configuré pour utiliser un fournisseur d’identité externe (IdP). La valeur que vous saisissez ici dépend du IdP que vous utilisez. Consultez la liste déroulante ci-dessous pour plus d'informations.
En savoir plus sur les champs de cette étape
IdP Détails SAML 2.0 Pour SAML 2.0, la valeur correspond à l’assertion NameID. Elle peut être configurée sur le fournisseur d’identité pour utiliser différents identificateurs. La valeur dans la réponse et la valeur du champ Identité externe doivent correspondre exactement, y compris la casse des lettres. OpenID Connect
Pour OpenID Connect, la valeur correspond à la revendication Objet dans le jeton d'ID. La valeur dans la réponse et la valeur du champ Identité externe doivent correspondre exactement, y compris la casse des lettres. Certains fournisseurs d’identité n’attribuent pas de valeur Objet jusqu’à ce que l’utilisateur se connecte, ce qui empêche de déterminer la valeur à configurer. Dans ce cas, vous pouvez demander à NiCE CXone d'utiliser la revendication d'e-mail pour la première connexion, puis d'attribuer automatiquement la valeur Objet correcte. Vous pouvez effectuer cette opération en saisissant des informations dans le champ Identité externe selon ce format : claim(email):{email configured by your IdP}. Par exemple, si l’e-mail de l’utilisateur est nick.carraway@classics.com pour le fournisseur d’identité, vous devez entrer claim(email):nickcarraway@classics.com.
-
Si vous avez attribué un rôle principal avec un authentificateur de connexion qui nécessite une authentification multifacteur (Amf) :
-
Saisissez une période de Jeton MFA. La valeur doit être comprise entre 15 et 300 secondes, et compatible avec l'appareil Amf virtuel ou matériel utilisé par vos employés. Par exemple, Google Authenticator n'autorise qu'une valeur de30 secondes.
-
Cliquez sur Éditer à côté du champ Secret amf.
-
Pour utiliser une clé manuelle, saisissez une valeur alphanumérique. Certains appareils d'Amf fournissent une valeur (souvent appelée « clé ») à cette fin. Si vous tapez votre propre Secret MFA, la valeur doit être de 16, 26 ou 32 caractères, et codée en Base32. Base32 vous permet d'utiliser un jeu de 32 caractères composé des lettres majuscules A-Z et des chiffres 2-7. Le Secret MFA devra être conforme à la norme RFC 6238.
-
À générer automatiquement une valeur, cliquez sur Generate
 . Fournissez cette valeur à l'employé, qui pourra l'utiliser pour configurer un appareil Amf virtuel tel que Google Authenticator. La numérisation d'un code QR ou d'un code-barres n'est pas prise en charge. L'employé doit configurer l'authentification à 2 étapes manuellement lors de l'utilisation d'un appareil Amf virtuel.
-
-
Sélectionnez toute vue dans la liste déroulante que vous souhaitez assigner à l'utilisateur.
-
Si vous souhaitez remplacer le paramètre de verrouillage pour inactivité du locataire pour cet utilisateur, activez Verrouiller l’utilisateur Activé et ajustez le paramètre Jours d’inactivité avant qu’un utilisateur puisse être verrouillé selon les besoins. Si vous souhaitez exempter cet utilisateur du verrouillage pour inactivité, réglez Verrouiller l’utilisateur sur Désactivé et sélectionnez Ne jamais Verrouiller l’utilisateur. Si Verrouiller l’utilisateur est sur Désactivé et que la case à cocher Ne jamais Verrouiller l’utilisateur est désactivée, le paramètre du locataire s’applique à l’utilisateur.
Lorsque vous configurez un nouveau seuil Jours d'inactivité avant qu'un utilisateur puisse être Verrouillé, le paramètre s'applique de manière rétroactive. Par exemple, si vous le définissez à 7 jours et que le profil employé est Inactif depuis au moins sept jours, il est immédiatement verrouillé.
-
Cliquez sur enregistrer.
Configurer les Clés D'ACCÈS Employé
Autorisations requises : Créer une Clé d’accès
Les clés d'accès remplacent un nom d'utilisateur et un mot DE passe pour l'authentification de l'utilisateur. Les clés d'accès peuvent être attribuées à des utilisateurs humains. Mais ils sont le plus souvent utilisés pour des applications qui fonctionnent comme des utilisateurs, telles que les bots et les assistants virtuels intelligents Chatbot or similar application that interacts with a user based on artificial intelligence. (IVA). Gérez vos clés d’accès de manière aussi sécurisée que vos mots DE passe et conseillez à vos employés de faire de même.
Les utilisateurs humains peuvent également gérer leurs propres clés d’accès à partir de l’onglet Clés d’accès de leur propre profil employé. Cela nécessite l’autorisation My Access Key Create
Si vous configurez les clés D'ACCÈS lors de la création du profil employé, commencez par l'étape 3.
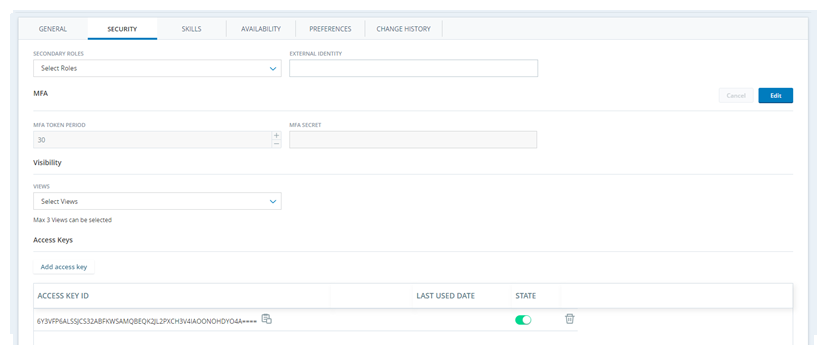
- Cliquez sur le sélecteur d'application et sélectionnez Administrateur.
- Cliquez sur Employés puis cliquez sur le profil de l'Employé que vous modifiez pour l'ouvrir.
-
Cliquez sur l'onglet Sécurité et faites défiler jusqu'à Clés D'ACCÈS.
- Cliquez sur ajouter une clé d'accès.
- Copiez l'Id DE LA clé d'accès en lieu sûr.
- Cliquez sur Afficher la Clé secrète et copiez la clé secrète dans un emplacement sécurisé.
- Cliquez sur enregistrer.
Configurer les Compétences WEM
Configurez les compétences WEM si vous utilisez Workforce Management (CXone). Elles sont différentes des ACD compétences.
- Cliquez sur le sélecteur d'application et sélectionnez Administrateur.
- Cliquez sur Employés, puis cliquez sur le profil de l'Employé que vous modifiez pour l'ouvrir.
- Cliquez sur l'onglet WEMCompétences.
- Sous l'Onglet compétences WEM, sélectionnez une ou plusieurs Compétences pour cet employé.
- Pour chaque compétence, entrez le niveau de capacité ou utilisez les flèches vers le haut et vers le bas pour augmenter ou diminuer le niveau de capacité. Cette option n'est disponible que si Indice de niveau de capacité est activé pour la Compétence WEM. Assurez-vous que la direction de l'indice de niveau de capacité est correcte lorsque vous l'attribuez à un employé. Vérifiez la direction de l'indice de niveau de capacité dans Compétences WEM.
-
Cliquez sur enregistrer.
Configurer la disponibilité
Si votre organisation utilise WFM, configurez la disponibilité pour les employés. Sinon, sautez cette étape.
-
Cliquez sur le sélecteur d'application
et sélectionnez WFM. -
Accédez à Installer > Configuration de l’agent.
Par défaut, un employé est défini comme toujours disponible. Vous pouvez modifier les blocs de disponibilité par défaut ou existants pour correspondre aux plages horaires de disponibilité d'un employé. Vous pouvez également effacer les blocs de disponibilité existants et en créer de nouveaux :
Pour effacer les blocs par défaut ou existants :
-
Pour effacer tous les blocs de disponibilité, cliquez sur Tout effacer.
-
Pour effacer les blocs de disponibilité pour un jour spécifique, cliquez sur supprimer
 sur la ligne du jour correspondant.
-
Pour supprimer un bloc de disponibilité individuel, cliquez sur supprimer
à l'intérieur du bloc.
-
-
Cliquez et faites glisser pour ajouter un bloc de disponibilité. Un bloc de disponibilité peut avoir une durée allant de 15 minutes à 24 heures. Pour créer une nouvelle sélection, cliquez et faites glisser dans la grille jour/heure. Vous pouvez créer plusieurs sélections pour la même journée.
Un employé peut se voir attribuer plusieurs blocs de disponibilité au cours d'une même journée.
Cliquez sur Toute la journée afin d'indiquer qu'un employé est disponible pour la journée entière.
La plage horaire disponible d'un employé s'affiche dans le bloc. Si le créneau est trop court pour afficher la période disponible, survolez le créneau. Une fenêtre contextuelle s'affiche et indique la période disponible et l'icône de suppression.
- Cliquez sur enregistrer.
Configuration des préférences
Si votre organisation utilise WFM, configurez les préférences pour les calendriers des employés.
En savoir plus sur les préférences lors de l'assignation de quarts
Si vous souhaitez définir des préférences de congés, assignez d'abord l'employé à une règle hebdomadaire. Si la règle hebdomadaire autorise les congés, définissez les préférences de congés.
Parfois, si plusieurs agents sélectionnent la même préférence de quart, vous pourriez ne pas disposer de suffisamment de quarts pour tous les agents. Dans de tels cas, le générateur de planification assigne les quarts selon ces règles :
- Les agents ayant un rang ont la priorité sur les agents sans rang. (Le rang le plus élevé est 1)
- Si aucun des agents n'a de rang ou si tous ont le même rang, l'agent ayant la date d'embauche la plus ancienne a la priorité.
- Si aucun des agents n'a de rang ou de date d'embauche, les quarts sont alors assignés aléatoirement entre les agents.
Préférences de quart de l'agent
Dans NiCE CXoneWFM, les préférences de quart des agents sont configurées en utilisant une combinaison de Règles journalières, de Règles hebdomadaires et de préférences individuelles de l'agent. Ces paramètres permettent d'équilibrer la flexibilité des agents avec les exigences de dotation en personnel de l'entreprise, garantissant ainsi une génération de planification optimale alignée sur les besoins prévisionnels.
-
Règles journalières - Elles définissent des heures de début de quart flexibles et des Incréments d'heure de début. Vous pouvez également ajouter un temps Slack pour les activités prévues, leur permettant d'être placées dans une fenêtre temporelle sur le Calendrier de l'agent. Cette flexibilité améliore la génération de planification et aide à répondre aux exigences de dotation en personnel.
-
Règles hebdomadaires - Elles spécifient le jour de la semaine. L'utilisation de plusieurs Règles hebdomadaires augmente la flexibilité dans l'assignation des jours de congé, que les agents peuvent sélectionner dans le cadre de leurs préférences de planification.
Par exemple :
En créant plusieurs Règles journalières avec des fenêtres d'heure de début et des incréments variables, les agents peuvent choisir leurs heures de début de quart préférées pour chaque jour. Lorsque les Règles hebdomadaires sont combinées aux Règles journalières, les agents peuvent hiérarchiser leurs Préférences de congés et leurs Jours de congé possibles.
-
Préférences de l'agent - Les préférences de l'agent comprennent trois composants, comme suit :
-
Rang de l'agent
-
Situé dans le menu Employé , le Rang de l'agent détermine la priorité de planification. Un numéro de rang plus bas indique une priorité plus élevée.
-
Si aucun rang n'est défini, le système utilise la date d'embauche (ancienneté plus longue = rang plus élevé).
-
Si aucun des deux n'est fourni, le rang n'est pas pris en compte dans la planification.
-
-
Préférences de quart par heure de début
-
Les agents peuvent sélectionner les heures de début préférées pour chaque jour de la semaine.
-
-
Préférences de congés par jour
-
Les agents peuvent hiérarchiser les jours de congé préférés, du plus au moins souhaité.
-
-
Génération de planification et prise en compte des préférences
Lors de la génération de planification, les préférences des agents sont prises en compte en parallèle des objectifs de niveau de service et des exigences de dotation en personnel. Le système vise à garantir une couverture adéquate tout en respectant les préférences des agents dans la mesure du possible.
-
Les agents ayant le même rang sont considérés comme égaux dans le Rang des préférences de l'agent.
-
Lorsque plusieurs Compétences WEM et objectifs de Niveau de service sont impliqués, la couverture devient le facteur principal pour déterminer le nombre de préférences qui peuvent être accordées.
NiCE CXoneWFM utilise des algorithmes d'optimisation propriétaires pour évaluer et noter les plannings potentiels. Ces algorithmes prennent en compte :
-
Préférences d'heure de début
-
Préférences de Jours de congé
-
rang ou priorité de l'agent
-
Limites de sièges et couverture de dotation en personnel (via simulation)
Le système équilibre ces facteurs pour générer le planning le plus efficace tout en maintenant les objectifs de niveau de service.
définition des Préférences de quart
Les Préférences de quart peuvent être définies de deux manières :
-
Administrateurs : Via l'onglet Employés > Préférences .
-
Agents : Via My Zone > Mon calendrier, puis en sélectionnant Préférences de quart dans le menu en haut à droite.
Lors de la création de nouveaux profils d'employés, les administrateurs peuvent saisir des attributs tels que Rang et date d'embauche. Ces attributs sont utilisés dans WFM et dans l'ensemble de la suite NiCE CXone.
Pour plus d'informations, consultez le site d'aide NiCE CXoneWFM - Préférences de quart.
- Cliquez sur le sélecteur d'application et sélectionnez Administrateur.
- Cliquez sur Employés puis cliquez sur le profil de l'Employé que vous modifiez pour l'ouvrir.
- Sélectionnez l'onglet Préférences.
-
Dans la zone Préférences de quart, dans la liste déroulante de chaque jour, sélectionnez le quart préféré de l'employé.
-
Dans la zone Préférences de congés, faites glisser et abandonnez les jours de la semaine répertoriés vers les emplacements de priorité disponibles.
Par exemple, si le jour de repos préféré de l'employé est Lundi, faites glisser et abandonnez la carte Lun vers l'emplacement Priorité 1. Si la préférence suivante est Mercredi, faites glisser la carte Mer vers l'emplacement Priorité 2, et ainsi de suite.
- Cliquez sur enregistrer.
Configurer les identifiants Externes (Comptes d’enregistrement)
Cet onglet est uniquement disponible avec Engagement Hub (Multi-ACD/Open).
Un identificateur externe associe un agent à un système téléphonique par numéro de poste ou id de l’agent. Vous pouvez ajouter jusqu’à 10 identificateurs externes à un compte employé manuellement ou à l’aide du téléversement groupé.
Assurez-vous que les agents sont correctement liés à leurs identifiants externes. Sinon, les appels ne seront pas enregistrés, mais les détails de l'appel apparaîtront dans l'application Search sans nom d'agent, avec l'étiquette Unmapped Agent. Vous pouvez retrouver ces appels en recherchant l'étiquette Unmapped Agent pour identifier et résoudre rapidement tout problème lié aux définitions des utilisateurs.
-
Accédez à Admin > Employés.
-
Sélectionnez le compte d'un employé existant ou sélectionnez Créer un employé.
-
Sélectionnez l'onglet identifiants Externes.
-
Configurez les comptes d’enregistrement :
-
Pour ajouter un compte d’enregistrement, cliquez sur New Identifier.
-
Sélectionnez le Système auquel le compte d’enregistrement est affecté.
-
Sélectionnez le Type d’identifiant :
-
Pour les sites utilisant des postes fixes, sélectionnez Extension.
-
Pour les sites utilisant des postes libres, il est recommandé d’utiliser Id de l’agent.
-
(système téléphonique Cisco uniquement) Pour les sites utilisant une ligne partagée, sélectionnez UDI (identifiant unique de l'Appareil).
-
Pour les comptes Cisco UDI, entrez le nom de l'Appareil si l'agent utilise Cisco Jabber, ou l'Adresse MAC si l'agent utilise un téléphone de bureau physique.
-
-
-
Dans le champ Value, entrez une valeur unique par système pour le compte d'enregistrement.
-
Activer un compte Employé
Inviter un employé envoie un courriel à l'adresse courriel configurée pour le profil de l'employé. L'utilisateur doit cliquer sur le lien dans l'e-mail dans les 48 heures pour activer son compte et configurer un mot DE passe. Si l'utilisateur n'active pas son compte dans les 48 heures, vous devrez envoyer une autre invitation. Si votre entreprise utilise l'authentification unique (SSO), vous pouvez sauter les étapes suivantes et configurer les employés pour une activation immédiate.
- Cliquez sur le sélecteur d'application et sélectionnez Admin.
- Cliquez sur Employés.
- Dans le tableau Employés, faites défiler ou effectuez une recherche pour trouver le profil de l'Employé correspondant à l'utilisateur que vous souhaitez activer.
- Cliquez sur Inviter.
Configurer l'activation immédiate des utilisateurs avec SSO
Les comptes des employés se connectant avec l'authentification unique (SSO) sont activés immédiatement lors de la connexion de l'employé. Leur compte NiCE CXone reste actif et entièrement accessible immédiatement, indépendamment du fait qu'ils aient terminé la vérification de l'e-mail ou non.
- Configurez un authentificateur de connexion d'identité fédérée.
- Attribuez l'authentificateur de connexion aux profils d'employés en masse ou individuellement.
Configurer les paramètres de Gestion des contacts pour ACD Routing
Si vous utilisez NiCE CXone ACD et que vous souhaitez modifier les paramètres de gestion des contacts de l'employé pour les interactions routées via celui-ci, terminez la création du compte employé. Modifiez ensuite les paramètres du contact dans Utilisateurs ACD. Sinon, sautez cette étape.
Configurer l'accès à Multi-Region BCP
L'onglet Multi-Region BCP vous permet de contrôler le niveau d'accès dont dispose l'utilisateur à votre locataire Multi-Region Business Continuity Plan (Business Continuity Plan).
- Cliquez sur le sélecteur d'application et sélectionnez Admin.
Accédez à Employés.
Sélectionnez le profil employé souhaité.
Cliquez sur l'onglet Multi-Region BCP.
Sélectionnez le niveau d'accès que vous souhaitez accorder à l'employé pour Multi-Region BCP Type :
Pas d’accès : le compte utilisateur n’a pas accès au locataire Multi-Region BCP. Par défaut, tous les employés n’ont pas accès.
Accès unique : le compte utilisateur peut uniquement accéder au locataire actif. Ainsi, il ne peut se connecter au locataire Multi-Region BCP que lorsque vous êtes passé au locataire Multi-Region BCP et que celui-ci est actif.
Accès Multiple : le compte utilisateur peut choisir le locataire sur lequel se connecter. Ce type d'accès doit être accordé aux administrateurs que vous souhaitez pouvoir connecter au locataire Multi-Region BCP à tout moment. Ces utilisateurs disposeront d'une page de connexion mise à jour. Lors de la connexion, un sélecteur leur permettra de choisir entre le locataire principal et le locataire Multi-Region BCP. Ce sélecteur indiquera également quel locataire est actuellement actif. Cela leur permettra de savoir facilement si le locataire Multi-Region BCP est actif ou non.
Enregistrez vos modifications.
Fuseaux horaires pris en charge
Les fuseaux horaires suivants sont pris en charge pour la composition.
|
Nom du fuseau horaire |
Valeur IANA |
|---|---|
| Midway Island, Samoa | Pacific/Samoa |
| Hawaii | US/Hawaii |
| Alaska | America/Anchorage |
| Heure du Pacifique (états-unis & Canada) | America/Los_Angeles |
| Tijuana, Basse Californie | Amérique/Tijuana |
| Arizona | US/Arizona |
| Chihuahua, La Paz, Mazatlán | America/Chihuahua |
| Heure des Rocheuses (états-unis et Canada) | America/Denver |
| Heure du Centre (états-unis et Canada) | America/Chicago |
| Guadalajara, Mexico Ville, Monterrey | America/Mexico_City |
| Saskatchewan | Canada/Saskatchewan |
| Bogota, Lima, Quito, Rio Branco | America/Bogota |
| Heure de l'Est (états-unis et Canada) | America/New_York |
| Indiana (Est) | America/Indiana/Indianapolis |
| Heure de l'Atlantique (Canada) | America/Moncton |
| Caracas, La Paz | America/Caracas |
| Manaus | Amérique/Manaus |
| Santiago | America/Santiago |
| Newfoundland | America/St_Johns |
| Brasilia | America/Fortaleza |
| Buenos Aires, Georgetown | Amérique/Argentine/Buenos_Aires |
| Montevideo | Amérique/Montevideo |
| Açores | Atlantic/Azores |
| Casablanca, Monrovia, Reykjavik | Africa/Casablanca |
| Heure moyenne de Greenwich | Etc/GMT |
| Heure de Greenwich : Dublin, Édimbourg, Lisbonne, Londres | Europe/Londres |
| Amsterdam, Berlin, Berne, Rome, Stockholm, Vienne | Europe/Amsterdam |
| Belgrade, Bratislava, Budapest, Ljubljana, Prague | Europe/Belgrade |
| Bruxelles, Copenhague, Madrid, Paris | Europe/Brussels |
| Sarajevo, Skopje, Varsovie, Zagreb | Europe/Sarajevo |
| Amman | Asia/Amman |
| Athènes, Bucarest, Istanbul | Europe/Athens |
| Beirut | Asie/Beirut |
| Caire | Afrique/Le Caire |
| Harare, Pretoria | Afrique/Harare |
| Helsinki, Kiev, Riga, Sofia, Tallinn, Vilnius | Europe/Helsinki |
| Jérusalem | Asia/Jerusalem |
| Minsk | Europe/Minsk |
| Windhoek | Afrique/Windhoek |
| Koweït, Riyad, Bagdad | Asie/Koweït |
| Moscou, Saint-Pétersbourg, Volgograd | Europe/Moscow |
| Nairobi | Africa/Nairobi |
| Tbilisi | Asia/Tbilisi |
| Téhéran | Asie/Téhéran |
| Abou Dabi, Mascate | Asia/Dubai |
| Bakou | Asia/Baku |
| Erevan | Asia/Erevan |
| Kaboul | Asia/Kabul |
| Yekaterinburg | Asie/Yekaterinburg |
| Islamabad, Karachi, Tachkent | Asia/Karachi |
| Chennai, Kolkata, Mumbai, New Delhi | Asia/Kolkata |
| Katmandou | Asia/Kathmandu |
| Almaty, Novossibirsk | Asia/Almaty |
| Astana, Dacca | Asia/Dhaka |
| Yangon (Rangoon) | Asia/Rangoon |
| Bangkok, Hanoi, Jakarta | Asia/Bangkok |
| Krasnoïarsk | Asia/Krasnoïarsk |
| Pékin, Chongqing, Hong Kong, Urumqi | Asia/Hong_Kong |
| Kuala Lumpur, Singapour | Asia/Kuala_Lumpur |
| Irkoutsk, Oulan-Bator | Asia/Irkutsk |
| Perth | Australia/Perth |
| Taipei | Asia/Taipei |
| Osaka, Sapporo, Tokyo | Asia/Tokyo |
| Seoul | Asia/Seoul |
| Yakutsk | Asia/Yakutsk |
| Adelaide | Australie/Adelaide |
| Darwin | Australie/Darwin |
| Brisbane | Australie/Brisbane |
| Canberra, Melbourne, Sydney | Australia/Sydney |
| Hobart | Australie/Hobart |
| Guam, Port Moresby | Pacific/Guam |
| Vladivostok | Asia/Vladivostok |
| Magadan, Îles Salomon, Nouvelle-Calédonie | Asie/Magadan |
| Auckland, Wellington | Pacifique/Auckland |
| Fidji, Kamtchatka, îles Marshall | Pacific/Fiji |