

 Pour afficher cette page en anglais :
Les authentificateurs de connexion contrôlent la façon dont les utilisateurs se connectent à NiCE CXone. Elles permettent de :
-
Choisissez le type d’authentification utilisé.
-
Restreindre les connexions à certains emplacements.
-
Définir la complexité du mot de passe.
-
Nécessite une authentification multifacteur.
-
Définissez les politiques de mot de passe pour la longueur et la réutilisation du mot DE passe.
Vous pouvez créer des authentificateurs de connexion pour différents besoins d'authentification au sein de votre organisation. Si vous utilisez l'authentification externe avec votre authentificateur de connexion, des étapes de configuration supplémentaires peuvent être nécessaires.
Chaque profil d’employé de l’utilisateur NiCE CXone doit disposer d’un authentificateur de connexion. Les utilisateurs ne peuvent se voir attribuer qu’un seul authentificateur de connexion. Les Authentificateurs de connexion ne sont pas obligatoires, mais les utilisateurs ne peuvent pas se connecter à NiCE CXone sans en posséder un. Les utilisateurs back-end, par exemple pour les intégrations, peuvent se connecter à l’aide des clés d’accès qui leur sont attribuées, et n’ont donc pas besoin d’Authentificateur de connexion.
Vous pouvez attribuer des authentificateurs de connexion aux profils d'employé individuellement ou en masse. Vous pouvez également attribuer des utilisateurs à l'authentificateur de connexion.
Types d'authentification
NiCE CXone prend en charge aussi bien l'authentification interne que l'authentification externe :
- L’authentification interne est effectuée par NiCE CXone. Le système authentifie les utilisateurs à l’aide d’un nom d’utilisateur et d’un mot DE passe. Vous pouvez choisir d’exiger une authentification multifacteur et des restrictions de connexion basées sur l’emplacement. Pour utiliser l’authentification interne, créez un authentificateur de connexion et choisissez le type d’authentification Système, puis configurez la politique de mot de passe.
- L'authentification externe repose sur des fournisseurs d'identité (IdP) tiers. Le système utilise la fédération pour authentifier les utilisateurs auprès de l'IdP. Une configuration supplémentaire est requise pour utiliser l'authentification externe.
NiCE CXone dispose d'un authentificateur de connexion par défaut appelé System Default. Il utilise l'authentification interne. Vous pouvez modifier sa configuration pour répondre aux besoins de votre organisation.
Vous pouvez en savoir plus sur l'authentification et l'autorisation dans NiCE CXone.
Exigences de mot DE passe dans les Authentificateurs de connexion Système
Pour les authentificateurs de connexion système, vous pouvez préciser les exigences relatives aux mots DE passe des utilisateurs. Tu peux:
- Précisez le nombre de jours pendant lequel le mot DE passe est valide. une fois le nombre de jours spécifié écoulé, le système exige que les utilisateurs changent leur mot DE passe.
- Exiger que les mots DE passe comportent un nombre minimum de caractères.
-
Préciser le nombre d'anciens mots DE passe que NiCE CXone mémorise. Les utilisateurs ne peuvent pas réutiliser les mots DE passe quiNiCE CXone se souvient.
-
Configurez le nombre maximum de tentatives de mot DE passe autorisées. Si un utilisateur saisit un mot DE passe incorrect le nombre de fois configuré, le compte se verrouille automatiquement pendant 30 minutes. En tant qu'administrateur, vous pouvez toutefois déverrouiller le compte d'un utilisateur avant l'expiration des 30 minutes. Vous pouvez configurer le nombre maximum de tentatives sur une valeur comprise entre trois et dix. La valeur par défaut est six.
-
Si un utilisateur oublie son mot DE passe, il peut demander qu'un lien de réinitialisation du mot de passe lui soit envoyé par courriel.
Lorsqu'un utilisateur définit ou modifie son mot DE passe, le champ de changement de mot de passe exige que le nouveau mot de passe réponde aux exigences définies dans l'authentificateur de connexion attribué à l'utilisateur. Lorsque l'utilisateur saisit un nouveau mot de passe, NiCE CXone affiche les règles de l'authentificateur de connexion. Le système évalue le nouveau mot de passe selon ces règles et leur applique un code de couleur en temps réel.
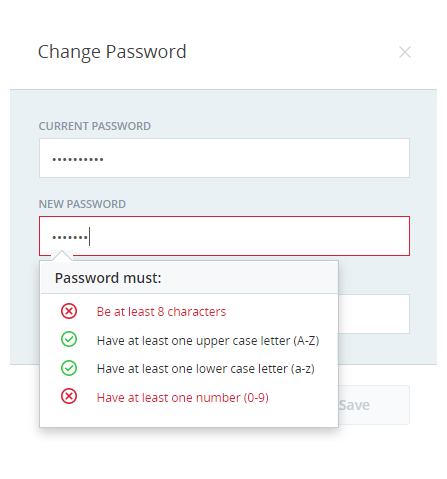
Les règles auxquelles le mot DE passe se conforme apparaissent en vert et sont marquées d'une coche. Les Règles qui ne sont pas respectées apparaissent en rouge et sont signalées par X.
Points clés sur les Authentificateurs de connexion
- Lorsque vous modifiez un authentificateur de connexion, les modifications prennent effet dès qu'elles sont sauvegardées. Les utilisateurs qui sont connectés au moment de la modification ne sont pas affectés. Si leur mot DE passe ne respecte pas la nouvelle politique de mot de passe, le système exige que l'utilisateur modifie son mot DE passe la prochaine fois qu'il se connecte.
- Les authentificateurs de connexion peuvent restreindre les connexions à des emplacements spécifiques. Vous pouvez définir un emplacement dans NiCE CXone et le sélectionner lors de la création d'un authentificateur de connexion. Les Emplacements peuvent inclure un ensemble d'Adresses IP, de plages ou de sous-réseaux. Dans ce cas, les utilisateurs qui ne disposent pas des informations d'identification et de l'emplacement corrects ne peuvent pas se connecter.
- Avec les authentificateurs de connexion OpenID Connect, vous pouvez configurer LA déconnexion unique avec votre IdP. Pour ce faire, vous devez inclure un Terminal de fin de session dans le LA. Vous devez également ajouter l'URI de redirection de déconnexion à LA liste d'autorisation dans votre IdP.