
Tous les employés doivent être assignés à un authentificateur de connexion pour se connecter à NiCE CXone.
Effectuez chacune de ces tâches dans l'ordre indiqué.
Avant de commencer
-
Si vous souhaitez utiliser des rôles personnalisés plutôt que les rôles par défaut fournis avec NiCE CXone, vous devez d’abord créer les rôles.
-
Si vous souhaitez utiliser un authentificateur de connexion autre que celui par défaut du système, vous devez d’abord créer l’authentificateur de connexion.
-
Si vous souhaitez assigner des employés à des équipes personnalisées plutôt qu’à l’équipe par défaut, vous devez d’abord créer les équipes.
-
Si vous souhaitez assigner des employés à des unités de planification personnalisées plutôt qu’à l’unité par défaut, vous devez d’abord créer les unités de planification.
-
Si vous souhaitez assigner des employés à des emplacements, que vous pouvez actuellement utiliser uniquement pour la vérification de l’Adresse ip lors de la connexion, vous devez d’abord créer les emplacements.
-
Si vous souhaitez assigner des employés à des groupes personnalisés, vous devez d’abord créer les groupes.
-
Si vous souhaitez appliquer des vues
 Une façon de contrôler les informations que les utilisateurs peuvent voir dans NiCE CXone. aux employés afin de limiter les données qu’ils sont autorisés à voir, vous devez d’abord créer les Vues.
-
Si vous souhaitez assigner des employés à des compétences WEM, vous devez d’abord créer les compétences WEM.
créer un Modèle d’Employé
Autorisations requises : Modèles d’Employés > Créer/Modifier
Si vous souhaitez créer plusieurs employés ayant des assignations similaires, vous pouvez gagner du temps en créant un modèle d’employé. Cela vous permet d’assigner automatiquement une équipe, un rôle principal, un fuseau horaire, des attributs, un authentificateur de connexion, des rôles secondaires, des vues et des compétences WEM à un profil d’employé nouveau ou existant lorsque vous chargez le modèle. Une fois le modèle appliqué au profil de l’employé, vous pouvez apporter les ajustements nécessaires à ces paramètres.
- Cliquez sur le sélecteur d'applications
 et sélectionnez Admin.
- Accédez à Modèles d’Employés.
- Si vous souhaitez créer un nouveau modèle à partir d’un formulaire vierge, cliquez sur Créer un Modèle. Si vous souhaitez dupliquer un modèle existant et y apporter des ajustements, repérez le modèle que vous souhaitez copier, cliquez sur l’Icône Actions
 à droite de la rangée du modèle, puis sélectionnez Dupliquer.
-
Donnez au modèle un nom du Modèle unique. Assignez une Équipe et précisez le Rôle principal. Effectuez les autres assignations nécessaires. Si vous prévoyez appliquer le modèle d’employé à des profils d’employés existants et qu’il y a des champs dans ces profils que vous ne souhaitez pas contourner, sélectionnez la case à cocher Ignorer pour ces champs. Sélectionnez les Attributs pour les fonctionnalités que vous souhaitez activer pour ce modèle d’employé.
Apprenez-en davantage sur les champs dans cette étape
Field Détails Nom du modèle Un nom unique et descriptif pour le modèle d’employé que vous choisissez. Équipe
L'équipe à laquelle l'utilisateur est assigné.
La case à cocher Ignorer empêche l'écrasement ou l'effacement du paramètre du profil employé lorsque vous chargez le modèle dans un profil employé existant.
Rôle principal Le rôle attribué à l'utilisateur.
La case à cocher Ignorer empêche l'écrasement ou l'effacement du paramètre du profil employé lorsque vous chargez le modèle dans un profil employé existant.
Fuseau horaire Le fuseau horaire autorisé pour la composition. Par défaut, le fuseau horaire d'un employé est le même que le fuseau horaire applicable au locataire
Regroupement organisationnel de haut niveau utilisé pour gérer le soutien technique, la facturation et les paramètres globaux de votre système NiCE CXone. et est automatiquement renseigné. Vous pouvez modifier le fuseau horaire si nécessaire. Le fuseau horaire doit être au format Internet Assigned Numbers Authority (IANA). Par exemple, America/New York. Si vous n'en sélectionnez pas, l'utilisateur se voit attribuer le fuseau horaire configuré pour votre système.
La case à cocher Ignorer empêche l'écrasement ou l'effacement du paramètre du profil employé lorsque vous chargez le modèle dans un profil employé existant.
Attributs Activez des fonctionnalités pour l'utilisateur. Chaque attribut a une incidence sur la facturation; si le profil d'un employé est marqué d'un attribut, votre organisation est facturée pour l'utilisation de cette fonctionnalité par cet utilisateur.
-
Peut être évalué/coaché : Uniquement disponible si votre système comprend NiCE CXone QM. Cela permet à l'utilisateur d'être évalué.
Cette option est sélectionnée par défaut pour les nouveaux utilisateurs. Si vous ajoutez QM à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être Programmé : Uniquement disponible si votre système comprend WFM. Cela permet de programmer l'utilisateur.
La valeur par défaut est sélectionnée pour les nouveaux utilisateurs. Si vous ajoutez WFM à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs. Les utilisateurs pour lesquels cet attribut n'a pas été sélectionné n'apparaîtront pas dans les listes d'employés lors de la création de règles hebdomadaires ou de modèles de décalage. La suppression de cet attribut d'un utilisateur supprime cet utilisateur de toutes les règles hebdomadaires ou modèles de décalage auxquels il est assigné.
-
Peut être enregistré (écran) : Uniquement disponible si votre système comprend Recording Management (CXone) Advanced. Cela permet d'enregistrer l'écran de l'utilisateur.
Cette option est sélectionnée par défaut pour les nouveaux utilisateurs. Si vous ajoutez Recording Management (CXone) Advanced à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
Cet attribut est requis pour activer l'enregistrement d'écran, l'observation d'écran, ou les deux.
-
Peut être enregistré (Voix) : Uniquement disponible si votre système comprend Recording Management (CXone)/Recording Management (CXone) Advanced. Cela permet d'enregistrer la voix de l'utilisateur.
Cette option est sélectionnée par défaut pour les nouveaux utilisateurs. Si vous ajoutez Recording Management (CXone)/Recording Management (CXone) Advanced à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être analysé : Uniquement disponible si votre système comprend Interaction Analytics (CXone). Cela permet d'analyser les interactions
La conversation complète avec un agent sur un canal. Par exemple, une interaction peut être un appel vocal, un courriel, un clavardage ou une conversation sur les réseaux sociaux. enregistrées de l'utilisateur par Interaction Analytics (CXone). Cette option est désactivée par défaut pour les nouveaux utilisateurs.
-
Digital Engagement : Uniquement disponible si votre système comprend Digital Experience (DX). Cela permet de synchroniser le dossier de l'utilisateur avec Digital Experience (DX) et lui permet de traiter des contacts
La personne qui interagit avec un agent, un SRVI ou un robot dans votre centre d’appels.numériques Tout canal, contact ou compétence associé à Digital Experience (DX).. Cette option est désactivée par défaut pour les nouveaux utilisateurs.
-
Customer Card : Permet aux utilisateurs qui ne traitent pas les contacts numériques d'accéder aux cartes Client disponibles pour les contacts voix, clavardage, courriel et SMS Messaging acheminés en mode omnicanal.
Cette option est désactivée par défaut pour les nouveaux utilisateurs.
-
Peut voir les Rapports pré-construits : Permet aux utilisateurs de voir tous les Rapports pré-construits. Les rapports se trouvent dans l'application Reporting. Les utilisateurs doivent aussi avoir les autorisations appropriées activées dans leur rôle pour voir les Rapports pré-construits. Les Rapports pré-construits n'entraînent aucuns frais d'utilisation jusqu'à concurrence de 10 % de vos utilisateurs simultanés ou configurés, selon votre modèle de tarification. Une fois le seuil de 10 % dépassé, vous serez facturé pour chaque employé supplémentaire pour lequel cette case à cocher est sélectionnée.
Cette case à cocher est désactivée par défaut.
-
Peut modifier les Rapports pré-construits : Permet aux utilisateurs de modifier n'importe lequel des Rapports pré-construits dans l'application Reporting. Les utilisateurs doivent aussi avoir les autorisations appropriées activées dans leur rôle pour modifier les Rapports pré-construits.
La valeur par défaut est désactivée pour tous les utilisateurs, existants et nouveaux.
-
Intégrations d’agents : Permet aux utilisateurs de voir les dossiers CRM dans le Customer Card dans les applications NiCE CXone Agent Workspace (Agent). Cette option est désactivée par défaut pour les nouveaux utilisateurs. Vous êtes facturé pour l'intégration CRM selon le nombre d'employés pour lesquels cet attribut est activé.
Cet attribut permet aussi aux agents d'accéder à NiCE CXone Agent Workspace for Salesforce.
-
Agent virtuel activé : Disponible Uniquement si votre système comprend Digital Experience (DX). Il marque le profil de l'utilisateur comme un profil non humain. Cet attribut n’active pas un agent virtuel dans Virtual Agent Hub. Lorsque la case à cocher Agent virtuel activé est activée, les paramètres de Gestion des contacts ne sont PAS appliqués pour cet employé, car l'utilisateur est considéré comme un bot, capable de gérer plusieurs interactions simultanées, et non comme un humain qui ne peut gérer qu'un nombre précis d'interactions simultanées.
-
Engagement sortant : Disponible Uniquement si votre système comprend Outbound Engagement (SmartReach). Il permet aux utilisateurs de gérer les interactions Outbound Engagement (SmartReach) sortantes pour les campagnes omnicanal.
-
Agent Workspace Advanced : Permet à l'employé d'utiliser Agent Workspace Advanced (Enhanced Customer Card) à l'intérieur d'une application NiCE CXone Agent Workspace (Agent). Cet attribut apparaît uniquement si votre système comprend Agent Workspace Advanced (Enhanced Customer Card).
-
Agent Workspace Premium : Permet à l'employé d'utiliser Agent Workspace Premium (Desk) à l'intérieur d'une NiCE CXone Agent Workspace (Agent)application. Cet attribut apparaît uniquement si votre système comprend Agent Workspace Premium (Desk). I
La case à cocher Ignorer empêche l'écrasement ou l'effacement du paramètre du profil employé lorsque vous chargez le modèle dans un profil employé existant.
Authentificateur de connexion L'authentificateur de connexion attribué à l'utilisateur.
Important : les utilisateurs peuvent se connecter à NiCE CXone uniquement s'ils sont assignés à un authentificateur de connexion.
La case à cocher Ignorer empêche l'écrasement ou l'effacement du paramètre du profil employé lorsque vous chargez le modèle dans un profil employé existant.
Rôles secondaires Les rôles secondaires attribués à l'utilisateur. L'autorisation la plus élevée permise entre les rôles primaire et secondaires est celle qui est accordée à l'utilisateur. Attribuez Uniquement les rôles et les autorisations dont l'utilisateur a besoin pour exécuter ses tâches.
La case à cocher Ignorer empêche l'écrasement ou l'effacement du paramètre du profil employé lorsque vous chargez le modèle dans un profil employé existant.
Vues Les Vues de contrôle d'accès basé sur les rôles (RBAC) attribuées à l'utilisateur.
La case à cocher Ignorer empêche l'écrasement ou l'effacement du paramètre du profil employé lorsque vous chargez le modèle dans un profil employé existant.
Division Si votre système est configuré pour les Divisions, la division
Séparez les données de façon sécurisée entre les secteurs d’activité. Les données ne peuvent être consultées que depuis la division dont elles font partie. à laquelle l'employé est assigné. Les profils d'Employé héritent de la division de l'équipe à laquelle ils sont assignés.La case à cocher Ignorer empêche l'écrasement ou l'effacement du paramètre du profil employé lorsque vous chargez le modèle dans un profil employé existant.
Compétences WEM Les compétences WEM attribuées à l’utilisateur. Si la notation de niveau de capacité est activée pour une compétence, vous pouvez attribuer un indice de niveau de capacité pour indiquer le niveau de compétence de l’agent. Le générateur de Calendrier utilise les indices de niveau de capacité pour prioriser les agents pour les groupes de compétences qu’ils sont les plus qualifiés à gérer. Pour en savoir plus, consultez compétences WEM.
La case à cocher Ignorer empêche l'écrasement ou l'effacement du paramètre du profil employé lorsque vous chargez le modèle dans un profil employé existant.
Paramètres des Compétences omnicanales Les Compétences ACD attribuées à l'utilisateur. Vous ne pouvez sélectionner que des Compétences actives dans la liste déroulante compétences Omnicanales. Dans la liste déroulante Niveau de compétence Omnicanale, appliquez un niveau de Compétence pour la Compétence sélectionnée. Vous pouvez sélectionner un nombre de 1 à 20, 1 étant le niveau de compétence le plus élevé.
La case à cocher Ignorer empêche l'écrasement ou l'effacement du paramètre du profil employé lorsque vous chargez le modèle dans un profil employé existant.
-
- Lorsque vous êtes satisfait des paramètres de votre modèle, cliquez sur Activer.
Créer des comptes d’Employés
autorisations requises : Employés Créer, Peut gérer les Mots de passe, Gestion des Rôles Affectation de l’utilisateur, Modèles d’Employés Appliquer (si vous appliquez un modèle d’Employé)
Vous pouvez créer des comptes d’employé individuels dans l’application Admin. Si vous souhaitez créer des employés en masse, vous pouvez utiliser le modèle de téléversement en masse pour les employés.
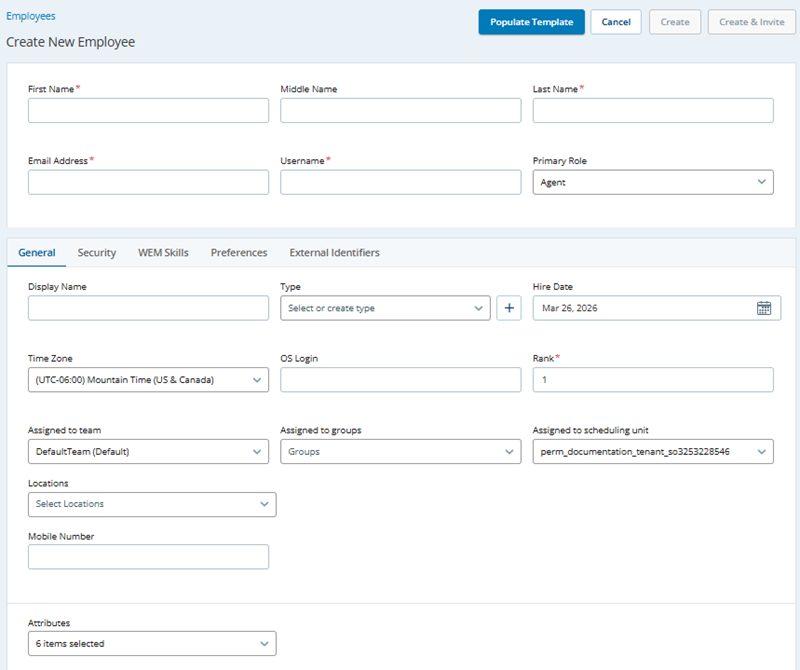
Les étapes de cette section décrivent la création d’un compte d’employé de base avec les champs requis. NiCE CXone de nombreuses options et de nombreux paramètres pour personnaliser les employés. Cette tâche couvre les options essentielles requises pour tous les comptes d’employé. Il existe des paramètres supplémentaires à configurer dans les onglets Général, Sécurité, Compétences WEM, Préférences, et Identificateurs Externes (Comptes d’enregistrement) tabs.
Lisez toute cette tâche. Assurez-vous de connaître les paramètres que vous devez configurer avant de commencer.
Les instructions ici sont pour créer un seul compte d'employé dans l'application.
Si votre entreprise utilise NiCE CXone ACD, vous devrez également configurer les paramètres utilisateur ACD pour cet employé.
Visionnez une courte démonstration vidéo à propos de la création d’un compte d’employé.
-
Cliquez sur le sélecteur d'applications
et sélectionnez Admin. -
Cliquez sur Employés > Créer un Employé.
-
Si vous appliquez un modèle d’employé, cliquez sur Remplir le Modèle dans le coin supérieur droit de la page. Dans la fenêtre contextuelle, sélectionnez le Modèle d’Employé que vous souhaitez utiliser et cliquez sur Remplir.
-
Entrez le Prénom et le Nom de l’employé. Le Prénom et le Nom sont obligatoires, mais le Deuxième prénom est facultatif. Les caractères spéciaux ne sont pas acceptés dans ces champs, y compris, mais sans s’y limiter : ! / < > ? % ".
-
Entrez une Adresse courriel valide associée à l’employé. NiCE CXone envoie des courriels ici, comme les invitations d'activation et les réinitialisations de mot de passe. Vous pouvez utiliser la même adresse courriel pour plusieurs profils d'employé. Si vous disposez d'une liste de domaines courriel autorisés, l'adresse courriel de l'employé doit alors comporter un domaine autorisé pour que l'employé puisse être créé. Lorsque vous modifiez l’adresse courriel d’un employé existant, un courriel de vérification est envoyé à la nouvelle adresse courriel.
-
Entrez le nom d’utilisateur que vous souhaitez assigner à l’employé. Le nom d’utilisateur doit être sous la forme d’une adresse courriel, mais il ne doit pas nécessairement s’agir d’une adresse courriel réelle. Il peut être différent du champ Adresse courriel. Le champ est rempli automatiquement à partir du champ Adresse courriel. Vous pouvez le modifier si vous le souhaitez.
-
Assignez un Rôle principal à l’employé. Ceci détermine ce que l'employé peut faire dans NiCE CXone en fonction des autorisations assignées au rôle.
-
Sélectionnez l’onglet Sécurité .
-
Sélectionnez l'authentificateur de connexion que vous voulez assigner à l'employé. Les Employés peuvent uniquement être assignés à un seul authentificateur de connexion.
Les employés peuvent uniquement se connecter à NiCE CXone s'ils sont assignés à un authentificateur de connexion.
- Configure additional options on the other tabs in the employee profile:
- Onglet Général
- Onglet Sécurité
- Onglet WEM Compétences
- Onglet Préférences
- Onglet Identificateurs Externes (Comptes d’enregistrement)
- Onglet identificateurs externes
-
Cliquez sur Créer pour créer le profil de l’employé et continuer sa configuration. Cliquez sur Créer & Invite si vous êtes prêt à ce que l’utilisateur active son compte et configure son mot de passe.
Configuration de l’Onglet général
-
Accédez à Admin > Employés.
-
Sélectionnez le compte d'un employé existant ou sélectionnez Créer un Employé.
-
Remplissez les champs de l'Onglet général.
En savoir plus sur les champs de cette étape
Champ Détails Afficher le nom Ce champ se remplit automatiquement à partir des champs Prénom, Deuxième prénom et Nom, mais vous pouvez modifier le nom d'affichage au besoin. Les utilisateurs d'autres équipes peuvent voir le nom d'affichage. Ils ne peuvent pas voir d'autres informations sur l'utilisateur à moins d'avoir l'Autorisation View Employee.
Catégorie Utilisez Type pour organiser les employés en dehors de leur Rôle ou équipe assigné. Type vous permet d'organiser les employés à des fins de création de rapports. Ce champ facilite la création de rapports car les types ne sont pas liés aux autorisations ou aux codes d'indisponibilité.
Vous pouvez sélectionner des types déjà créés dans la liste déroulante. Vous pouvez également créer de nouveaux types en saisissant du texte dans la barre de recherche et en cliquant sur Créer.
Date d’embauche La date à laquelle vous avez embauché un employé. Il s'agit d'un champ facultatif destiné uniquement à vos dossiers. NiCE CXone n'utilise pas ces informations.
Fuseau horaire Le fuseau horaire autorisé pour la composition. Par défaut, le fuseau horaire d'un employé est le même que le fuseau horaire applicable au locataire Regroupement organisationnel de haut niveau utilisé pour gérer le soutien technique, la facturation et les paramètres globaux de votre système NiCE CXone. et est automatiquement renseigné. Vous pouvez modifier le fuseau horaire si nécessaire. Le fuseau horaire doit être au format Internet Assigned Numbers Authority (IANA). Par exemple, America/New York. Si vous n'en sélectionnez pas, l'utilisateur se voit attribuer le fuseau horaire configuré pour votre système. Connexion au système d’exploitation La Connexion au se représente les détails de connexion de l’utilisateur à son système d’exploitation de l’ordinateur de bureau, au format Domaine\nom d’utilisateur, par exemple NICE\MyUser. L’application Recording Management (CXone) nécessite les informations de Connexion au se pour que le Recording d’écran fonctionne sur les configurations avancées, comme Engagement Hub (Multi-ACD/Open), les environnements multi-session, et plus encore.
La valeur Connexion au se de chaque profil d'employé doit être unique. La valeur Connexion au se ne peut pas être utilisée pour plusieurs profils d'employé, même si certains des profils d'employé en double sont inactifs. Si plusieurs profils d'employé ont la même valeur Connexion au se, ScreenAgent ne s'exécutera pour aucun Agent utilisant cette valeur Connexion au se.
Rang
Ce champ s'affiche uniquement si votre système inclut WFM. Il détermine la priorité lors de la création d'un calendrier.
Attribué à l’équipe Select a team from the drop-down menu to assign the employee to it. Si vous n'avez pas encore créé d'équipes, ou si l'employé appartiendra à une nouvelle équipe, vous pouvez simplement accepter le réglage Équipe par défaut, puis modifiez-le ultérieurement.
Assigné à des groupes Sélectionnez un ou plusieurs groupes auxquels attribuer l’employé. Les Groupes vous permettent d'organiser les employés dans des façons personnalisées selon les besoins de votre organisation. NiCE CXone n'utilise pas cette information. Assigné à l'Unité de planification Définit l'unité de planification pour l'employé. Ce champ est visible uniquement si votre système inclut WFM.
Numéro de portable Le numéro de téléphone mobile ou cellulaire de l'employé. Ce champ est uniquement destiné à vos enregistrements. NiCE CXone n'utilise pas ces informations.
ID de Connexion ACD Entrée l’id de connexion ACD de l’employé ici. Il s’agit d’un id unique qui permet à un employé de se connecter à un centre de contacts.
Important Si votre locataire est configuré avec un ACD de troisième partie, assurez-vous que l’Id de Connexion acd est attribué ici. Ceci est nécessaire pour mapper l’état de l’agent, surveiller l’adhérence en temps réel et générer des rapports.
Attributs Dans cette liste déroulante, sélectionnez les attributs pour l’employé. Les attributs sont semblables aux autorisations, mais sont attribués à des employés individuels plutôt qu’à des rôles. Les attributs suivants peuvent être disponibles, selon les applications activées dans votre système :
-
Peut être évalué/coaché: Permet à l'employé d'être évalué. Vous serez facturé pour QM pour cet employé. Cet attribut apparaît uniquement si votre système comprend NiCE CXone Quality Management (CXone). Cette option est sélectionnée par défaut pour les nouveaux comptes employé. Si vous ajoutez QM à un système qui possède des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être Programmé: Permet à l'employé d'être programmé. Vous serez facturé pour WFM pour cet employé. Cet attribut est visible uniquement si votre système inclut WFM. Cette Option est sélectionnée par défaut pour les nouveaux employés. Si vous ajoutez WFM à un système qui possède déjà des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs. Important Les utilisateurs qui n'ont pas cet attribut sélectionné n'apparaîtront pas dans les listes d'employés lors de la création de règles hebdomadaires ou de modèles de quart de travail. La suppression de cet attribut d'un utilisateur supprime cet utilisateur de toutes les règles hebdomadaires ou de tous les modèles de quart de travail auxquels il est assigné.
-
Peut être enregistré (Voix): Permet d'enregistrer la voix de l'employé. Vous serez facturé pour l'enregistrement vocal de cet employé. Cet attribut est visible uniquement si votre système inclut Recording Management (CXone) ou Recording Management (CXone) Advanced. Cette Option est sélectionnée par défaut pour les nouveaux employés. Si vous ajoutez Recording Management (CXone) ou Recording Management (CXone) Advanced à un système qui possède déjà des utilisateurs, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être enregistré (écran): Permet d'enregistrer l'écran de l'employé. Des frais vous seront facturés pour la vidéocapture d'écran de cet employé. Cet attribut apparaît uniquement si votre système inclut Recording Management (CXone) Advanced. Cette option est sélectionnée par défaut pour les nouveaux employés. Si vous ajoutez Recording Management (CXone) Advanced à un système qui compte déjà des utilisateurs, vous devez activer manuellement ce paramètre pour ces utilisateurs. Cet attribut est nécessaire pour activer la vidéocapture d’écran, l’observation d’écran ou les deux.
-
Digital Engagement: Permet à l'employé de travailler sur des contacts numériques. Vous serez facturé pour Digital Experience (DX) pour cet employé. Cette option n'est pas activée par défaut pour les nouveaux employés. Cet attribut apparaît uniquement si votre système comprend Digital Experience (DX).
-
Customer Card: Permet aux employés d'accéder à la carte client dans Agent Workspace (Agent). Cette option n'est pas activée par défaut pour les nouveaux employés.
-
Peut voir les Rapports pré-construits: Permet aux employés d'ouvrir les Rapports pré-construits. Les Rapports pré-construits n'engendrent aucuns frais d'utilisation pour un maximum de 10 % de vos utilisateurs simultanés ou configurés, selon votre modèle de tarification. Une fois le seuil de 10 % dépassé, vous serez facturé pour chaque employé supplémentaire pour lequel cette case à cocher est sélectionnée. Cet attribut n'est pas activé par défaut pour les employés nouveaux ou existants.
-
Peut modifier les Rapports pré-construits: Permet aux employés de modifier les rapports pré-construits. Exige que l'employé possède les autorisations pour modifier les rapports dans Reporting. Cet attribut n'est pas activé par défaut pour les employés nouveaux ou existants.
-
Intégrations d’agents: Permet aux employés de voir les enregistrements CRM
systèmes tiers qui gèrent des éléments tels que les contacts, les informations de vente, les détails de soutien et les historiques de cas. dans la fiche client dans les applications Agent Workspace (Agent) Suite. La fiche client affiche les enregistrements CRM liés au contact que traite l'employé. Cette option n'est pas activée par défaut pour les nouveaux employés. -
Outbound Engagement (SmartReach) : Permet à l’employé de traiter les interactions sortantes Outbound Engagement (SmartReach) pour les campagnes omnicanal. Cet attribut apparaît uniquement si votre système inclut Outbound Engagement (SmartReach). Cette option n’est pas activée par défaut pour les nouveaux employés.
-
Agent Workspace Premium (Desk) : Permet à l'employé d'utiliser Agent Workspace Premium (Desk) à l'intérieur d'une NiCE CXone Agent Workspace (Agent)application. Cet attribut apparaît uniquement si votre système comprend Agent Workspace Premium (Desk). I
-
Agent Workspace Advanced (Enhanced Customer Card) : Permet à l'employé d'utiliser Agent Workspace Advanced (Enhanced Customer Card) à l'intérieur d'une application NiCE CXone Agent Workspace (Agent). Cet attribut apparaît uniquement si votre système comprend Agent Workspace Advanced (Enhanced Customer Card).
-
Peut être analysé : Permet aux interactions enregistrées de l'employé d'être analysées par Interaction Analytics (CXone). Vous serez facturé pour Interaction Analytics (CXone) pour cet employé. Cet attribut apparaît uniquement si votre système comprend Interaction Analytics (CXone). Cette option n'est pas activée par défaut pour les nouveaux employés.
-
Agent virtuel activé : Lorsque cet attribut est sélectionné, le profil d’employé est marqué comme un profil non humain. Cet attribut n’active pas un agent virtuel dans Virtual Agent Hub. Il apparaît uniquement si votre système inclut Digital Experience (DX). Cette option n’est pas activée par défaut pour les nouveaux employés.
-
Performance Management Insights : Active les fonctionnalités de base de PM pour l'employé. Cela comprend des tableaux de bord améliorés, des intégrations personnalisées, des Metrics, des gadgets logiciels et plus encore. Cette option est activée par défaut pour les nouveaux employés. Vous devez activer manuellement cet attribut pour les employés qui ont besoin d'un accès à ces fonctionnalités. Les utilisateurs sans cet attribut n'auront pas accès aux outils et analyses avancés de gestion du rendement. Le retrait de cet attribut à un utilisateur révoque son accès aux fonctionnalités PM Insights de Performance Management et aux données associées. Activez Uniquement un des attributs PM par employé afin d'éviter une double facturation (soit PM Insights, soit PM Act). Choisissez l'option en fonction du SKU acheté.
-
Performance Management Act : Active les fonctionnalités avancées de PM, en s'appuyant sur le palier de base. Cela comprend des tableaux de bord prêts à l'emploi, des éléments de ludification et des outils de Coaching. Cette option n'est pas activée par défaut pour les nouveaux employés. Vous devez activer manuellement cet attribut pour les utilisateurs qui ont besoin de ces fonctionnalités avancées. Les utilisateurs pour qui cet attribut n'est pas sélectionné n'auront pas accès à la ludification et aux outils de Coaching au sein du système de gestion de la performance. La suppression de cet attribut chez un utilisateur révoque son accès aux fonctionnalités Performance Management Act, y compris les éléments de ludification et les outils de Coaching. Activez Uniquement un des attributs PM pour chaque employé afin d'éviter une double facturation (soit PM Insights, soit PM Act). Choisissez l'option selon le SKU acheté.
-
-
Cliquez sur Enregistrer.
Configurer l’onglet Sécurité
autorisations requises : Création ou modification d’Employés, Configuration des politiques de Sécurité, Authentificateur de Connexion - Assignation d’utilisateur
- Cliquez sur le sélecteur d'applications et sélectionnez Admin.
-
Accédez à Employés.
-
Sélectionnez le compte d'un employé existant ou sélectionnez Créer un Employé.
-
Sélectionnez l’onglet Sécurité .
-
Sélectionnez le rôle secondaire de l’employé dans la liste déroulante Rôles secondaires. L’attribution d’un Rôle secondaire attribue automatiquement les autorisations de ce rôle à l’employé. Attribuez Uniquement les rôles et les autorisations dont l’employé a besoin pour exercer ses fonctions.
-
Sélectionnez l'authentificateur de connexion que vous voulez assigner à l'employé. Les Employés peuvent uniquement être assignés à un seul authentificateur de connexion.
Les employés peuvent uniquement se connecter à NiCE CXone s'ils sont assignés à un authentificateur de connexion.
-
Entrez l’Identité Externe de l’employé, si celui-ci en a besoin. Ceci est requis uniquement si l'utilisateur est configuré pour utiliser un fournisseur d'identité externe (IdP). La valeur que vous saisissez ici dépend de l'IdP que vous utilisez. Consultez la liste déroulante ci-dessous pour en savoir plus.
Apprenez-en davantage sur les champs dans cette étape
Fournisseurs d'identité externes Détails SAML 2.0 Pour SAML 2.0, la valeur correspond à l’assertion NameID dans la réponse. Cela peut être configuré sur le fournisseur d’identité pour utiliser différents types d’identifiants. La valeur dans la réponse et la valeur du champ Identité Externe doivent correspondre exactement, y compris la casse des lettres. OpenID Connect
Pour OpenID Connect, la valeur correspond à la revendication Objet dans le jeton d'ID. La valeur dans la réponse et la valeur du champ Identité Externe doivent correspondre exactement, y compris la casse des lettres. Certains fournisseurs d'identité n'attribuent pas de valeur Objet tant que l'utilisateur ne s'est pas connecté, ce qui rend impossible de connaître la valeur correcte à configurer. Dans ce cas, vous pouvez faire en sorte que NiCE CXone utilise la revendication de courriel pour la première connexion, puis attribue automatiquement la valeur Objet correcte. Vous pouvez le faire en entrant des informations dans le champ Identité Externe dans ce format : claim(email):{email configured by your IdP}. Par exemple, si le courriel de l'utilisateur dans l'IdP est nick.carraway@classics.com, vous entreriez claim(email):nickcarraway@classics.com.
-
Si vous avez attribué un rôle principal avec un authentificateur de connexion qui nécessite une authentification multifacteur (MFA) :
-
Entrez une période de Jeton Amf. La valeur doit être comprise entre 15 et 300 secondes, et compatible avec l'appareil Amf virtuel ou matériel que vos employés utilisent. Par exemple, Google Authenticator n'autorise qu'une valeur de 30 secondes.
-
Cliquez sur Modifier à côté du champ secret MFA .
-
Pour utiliser une clé manuelle, entrez une valeur alphanumérique. Certains appareils Amf fournissent une valeur (souvent appelée « clé ») à cette fin. Si vous entrez votre propre Secret Amf, la valeur doit comporter 16, 26 ou 32 caractères et être encodée en Base32. Base32 vous permet d'utiliser un jeu de 32 caractères composé des lettres majuscules A-Z et des chiffres 2-7. Le Secret Amf doit être conforme à la norme RFC 6238.
-
Pour générer automatiquement une valeur, cliquez sur Générer
 . Fournissez cette valeur à l'employé, qui peut l'utiliser pour configurer un appareil Amf virtuel tel que Google Authenticator. La numérisation d'un code QR ou d'un code-barres n'est pas prise en charge. L'employé doit configurer manuellement l'authentification en deux étapes lors de l'utilisation d'un appareil Amf virtuel.
-
-
Sélectionnez les vues de la liste déroulante que vous souhaitez assigner à l'utilisateur.
-
Si vous souhaitez remplacer le paramètre de verrouillage pour inactivité du locataire pour cet utilisateur, réglez Verrouiller l’utilisateur sur Activé et ajustez le paramètre Jours d’inactivité avant qu’un utilisateur puisse être verrouillé selon les besoins. Si vous souhaitez exempter cet utilisateur du verrouillage pour inactivité, réglez Verrouiller l’utilisateur sur Désactivé et sélectionnez Ne jamais Verrouiller l’utilisateur. Si Verrouiller l’utilisateur est Désactivé et que la case à cocher Ne jamais Verrouiller l’utilisateur n’est pas cochée, le paramètre du locataire s’applique à l’utilisateur.
Lorsque vous configurez un nouveau seuil Jours d’inactivité avant qu’un utilisateur puisse être verrouillé, le paramètre s’applique rétroactivement. Par exemple, si vous le réglez à 7 jours et que le profil de l’employé est Inactif depuis au moins sept jours, il est immédiatement verrouillé.
-
Cliquez sur Enregistrer.
Configurer les Clés d’Accès des Employés
autorisations requises : Création d’une Clé d’Accès
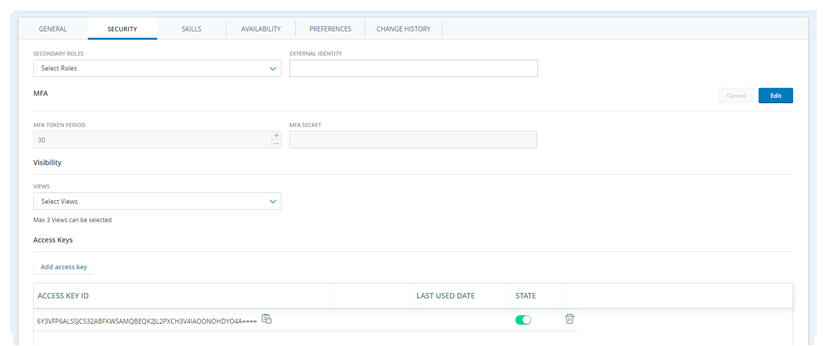
Les clés d’accès remplacent un nom d’utilisateur et un mot de passe pour l’authentification des utilisateurs. Les clés d’Accès peuvent être assignées à des utilisateurs humains. Mais elles sont le plus souvent utilisées pour des applications qui fonctionnent comme des utilisateurs, telles que des robots et des assistants virtuels intelligents Chatbot ou application semblable qui interagit avec un utilisateur en fonction de l’intelligence artificielle. (IVA). Gérez vos clés d’accès aussi sûrement que vos mots de passe et conseillez à vos employés de faire de même.
Les utilisateurs humains peuvent également gérer leurs propres clés d’accès à partir de l’onglet Clés d’Accès de leur propre profil d’employé. Cela nécessite l’Autorisation Créer ma Clé d’Accès
Si vous configurez les clés d'accès lors de la création du profil de l'employé, commencez par l'étape 3.
- Cliquez sur le sélecteur d'applications et sélectionnez Admin.
- Cliquez sur Des Employés puis cliquez sur le profil de l'employé que vous modifiez pour l'ouvrir.
-
Cliquez sur l’onglet Sécurité et faites défiler jusqu’à Clés d’Accès.
- Cliquez sur Ajouter une clé d’accès.
- Copiez l’ID de Clé d’Accès dans un emplacement sécurisé.
- Cliquez sur Afficher la Clé secrète et copiez la clé secrète dans un emplacement sécurisé.
- Cliquez sur Enregistrer.
Configurer les Compétences WEM
Configurez les compétences WEM si vous utilisez Workforce Management (CXone). Elles sont différentes des Compétences ACD.
- Cliquez sur le sélecteur d'applications et sélectionnez Admin.
- Cliquez sur Des Employés puis cliquez sur le profil de l'employé que vous modifiez pour l'ouvrir.
- Cliquez sur l'onglet WEM Compétences.
- Dans l'onglet WEM Compétences, sélectionnez une ou plusieurs Compétences pour cet employé.
- Pour chaque compétence, entrez le niveau de capacité ou utilisez les flèches haut et bas pour augmenter ou diminuer le niveau de capacité. Cette option est disponible uniquement si Indice de niveau de capacité est activé pour la WEM Compétence. Assurez-vous que la direction de l'indice de niveau de capacité est correcte lorsque vous l'assignez à un employé. Vérifiez la direction de l'indice de niveau de capacité dans Compétences WEM.
-
Cliquez sur Enregistrer.
Configurer la disponibilité
Si votre organisation utilise WFM, configurez la disponibilité des employés. Sinon, passez cette étape.
-
Cliquez sur le sélecteur d'applications
et sélectionnez WFM. -
Accédez à Configuration > Configuration de l’agent.
Par défaut, un employé est défini comme toujours disponible. Vous pouvez modifier les blocs de disponibilité par défaut ou existants pour qu'ils correspondent aux plages horaires disponibles d'un employé. Dans le cas contraire, vous devez supprimer les blocs de disponibilité existants et en créer de nouveaux :
Pour effacer les blocs par défaut ou existants :
-
Pour effacer tous les blocs de disponibilité, cliquez sur Effacer tout.
-
Pour Supprimer les blocs de disponibilité d'une journée spécifique, cliquez sur supprimer
 sur la ligne de la journée correspondante.
-
Pour Supprimer un bloc de disponibilité individuel, cliquez sur supprimer
à l'intérieur du bloc.
-
-
Cliquez et faites glisser pour ajouter un bloc de disponibilité. Un bloc de disponibilité peut avoir une plage horaire allant de 15 minutes à 24 heures. Pour créer une nouvelle sélection, cliquez et faites glisser dans la grille jour/heure. Vous pouvez créer plusieurs sélections pour une même journée.
Un employé peut se voir attribuer plusieurs blocs de disponibilité au cours d’une même journée.
Cliquez sur Toute la journée pour indiquer qu’un employé est disponible toute la journée.
La plage horaire disponible d'un employé s'affiche à l'intérieur du bloc. Si le bloc est trop court pour afficher la plage horaire disponible, survolez le bloc. Une infobulle apparaît, indiquant la plage horaire disponible et l'icône supprimer.
- Cliquez sur Enregistrer.
Configurer les préférences
Si votre organisation utilise WFM, configurez les préférences des calendriers des employés.
en savoir Plus sur les préférences lors de l'assignation de quarts
Si vous souhaitez définir des préférences de congés, assignez d'abord l'employé à une règle hebdomadaire. Si la règle hebdomadaire permet les congés, définissez les préférences de congés.
Parfois, si plusieurs agents sélectionnent la même préférence de quart, il se peut que vous n'ayez pas assez de quarts pour tous les agents. Dans ces cas, le générateur de Calendriers assigne les quarts selon les règles suivantes :
- Les agents ayant un rang ont priorité sur les agents sans rang. (Le rang le plus élevé est 1)
- Si aucun agent n'a de rang ou si tous ont le même rang, l'agent ayant la date d'embauche la plus ancienne a priorité.
- Si aucun agent n'a de rang ou de date d'embauche, les quarts sont assignés aléatoirement parmi les agents.
Préférences de quart de l'agent
Dans NiCE CXoneWFM, les préférences de quart des agents sont configurées à l'aide d'une combinaison de Règles journalières, de Règles hebdomadaires et de préférences individuelles de l'agent. Ces paramètres aident à équilibrer la flexibilité des agents avec les exigences de dotation en personnel de l'entreprise, garantissant une génération de planification optimale alignée sur les besoins prévus.
-
Règles journalières - Elles définissent des heures de début de quart flexibles et des incréments d'heure de début. Vous pouvez également ajouter Slack de temps pour les activités prévues, ce qui leur permet d'être placées dans une plage horaire du calendrier de l'agent. Cette flexibilité améliore la génération de planification et aide à répondre aux exigences de dotation en personnel.
-
Règles hebdomadaires - Elles précisent le jour de la Semaine. L'utilisation de plusieurs Règles hebdomadaires augmente la flexibilité dans l'assignation des jours de congé, que les agents peuvent sélectionner dans le cadre de leurs préférences de calendrier.
Par exemple :
En créant plusieurs Règles journalières avec des plages horaires de début et des incréments variables, les agents peuvent choisir leurs heures de début de quart préférées pour chaque jour. Lorsque les Règles hebdomadaires sont combinées aux Règles journalières, les agents peuvent prioriser leurs Préférences de congés et leurs Jours de congé possibles.
-
Préférences de l'agent - Les préférences de l'agent se composent de trois composantes, comme suit :
-
Rang de l'agent
-
Situé sous le menu Employé , Rang de l'agent détermine la priorité de programmation. Un numéro de rang plus bas indique une priorité plus élevée.
-
Si aucun rang n'est défini, le système utilise la Date d'embauche (ancienneté plus longue = rang plus élevé).
-
Si ni l'un ni l'autre n'est fourni, le rang n'est pas pris en compte dans la programmation.
-
-
Préférences de quart par heure de début
-
Les agents peuvent sélectionner les heures de début préférées pour chaque jour de la semaine.
-
-
Préférences de congés par jour
-
Les agents peuvent prioriser leurs jours de congé préférés, du plus souhaité au moins souhaité.
-
-
Génération de planification et prise en compte des préférences
Pendant la génération de planification, les préférences des agents sont prises en compte parallèlement aux objectifs de niveau de service et aux exigences de dotation en personnel. Le système vise à assurer une couverture adéquate tout en respectant les préférences des agents dans la mesure du possible.
-
Les agents ayant le même rang sont considérés comme égaux dans le Rang des préférences de l'agent.
-
Lorsque plusieurs compétences WEM et cibles de Niveau de service sont impliquées, la couverture devient le facteur principal pour déterminer combien de préférences peuvent être accordées.
NiCE CXoneWFM utilise des algorithmes d'optimisation propriétaires pour évaluer et noter les calendriers potentiels. Ces algorithmes prennent en compte :
-
Préférences d'heure de début
-
Préférences de Jours de congé
-
rang ou priorité de l'agent
-
Limites de sièges et couverture de dotation en personnel (par simulation)
Le système équilibre ces facteurs pour générer le calendrier le plus efficace tout en maintenant les cibles de niveau de service.
Définition des Préférences de quart
Les Préférences de quart peuvent être définies de deux façons :
-
Administrateurs : Via l'onglet Employés > Préférences .
-
Agents : Via My Zone > Mon Calendrier, puis en sélectionnant Préférences de quart dans le menu en haut à droite.
Lors de la création de nouveaux profils d'employés, les administrateurs peuvent entrer des attributs tels que Rang et Date d'embauche. Ces attributs sont utilisés dans WFM et dans l'ensemble de la suite NiCE CXone.
Pour plus d'informations, visitez le site d'aide de NiCE CXoneWFM – Préférences de quart.
- Cliquez sur le sélecteur d'applications et sélectionnez Admin.
- Cliquez sur Des Employés puis cliquez sur le profil de l'employé que vous modifiez pour l'ouvrir.
- Sélectionnez l’onglet Préférences .
-
Dans la zone Préférences de quart, à partir de la liste déroulante de chaque jour, sélectionnez le quart préféré de l'employé.
-
Dans la zone Préférences de congés, faites glisser et déposez les jours de la semaine énumérés dans les emplacements de priorité disponibles.
Par exemple, si le jour de congé préféré de l'employé est le Lundi, faites glisser et déposez la carte Lun dans l'emplacement Priorité 1. Si la préférence suivante est le Mercredi, faites glisser la carte Mer dans l'emplacement Priorité 2, et ainsi de suite.
- Cliquez sur Enregistrer.
Configurer les Identificateurs Externes (Comptes d’enregistrement)
Cet onglet n’est disponible qu’avec Engagement Hub (Multi-ACD/Open).
Un identificateur externe associe un agent à un système téléphonique par numéro de poste ou id de l’agent. Vous pouvez ajouter jusqu’à 10 identificateurs externes à un compte d’employé manuellement ou en utilisant le téléversement groupé.
Assurez-vous que les agents sont correctement liés à leurs identifiants externes. Sinon, les appels ne seront pas enregistrés, mais les détails de l’appel apparaîtront dans l’application Search sans nom de l’agent, étiquetés comme Unmapped Agent. Vous pouvez trouver ces appels en recherchant l’étiquette Unmapped Agent afin de repérer rapidement les problèmes liés aux définitions d’utilisateur et de les résoudre.
-
Accédez à Admin > Employés.
-
Sélectionnez le compte d'un employé existant ou sélectionnez Créer un employé.
-
Sélectionnez l’onglet Identifiants Externes.
-
Configurer les comptes d’enregistrement :
-
Pour ajouter un compte d’enregistrement, cliquez sur Nouvel identifiant.
-
Sélectionnez le Système de téléphonie auquel le compte d’enregistrement est assigné.
-
Sélectionnez le Type d’identifiant :
-
Pour les sites utilisant des places fixes, sélectionnez l’Extension.
-
Pour les sites utilisant des places libres, il est recommandé de sélectionner l’ID de l’agent.
-
(système téléphonique Cisco uniquement) Pour les sites utilisant une ligne partagée, sélectionnez UDI (Unique Device Identifier).
-
Pour les comptes Cisco UDI, entrez le Nom de l’Appareil si l’agent utilise Cisco Jabber, ou l’MAC Adresse si l’agent utilise un Desk téléphone physique.
-
-
-
Dans le champ Valeur, entrez une valeur unique par système pour le compte d’enregistrement.
-
Activer un compte d’Employé
Inviter un employé envoie un courriel à l’adresse courriel configurée pour le profil de l’employé. L’utilisateur doit cliquer sur le lien dans le courriel dans les 48 heures pour activer son compte et configurer un mot de passe. Si l’utilisateur n’active pas son compte dans les 48 heures, vous devrez envoyer une nouvelle invitation. Si votre entreprise utilise l’authentification unique (SSO), vous pouvez sauter les étapes suivantes et configurer les employés pour une activation immédiate.
- Cliquez sur le sélecteur d'applications et sélectionnez Admin.
- Cliquez sur Employés.
- Dans le tableau Employés, faites défiler jusqu’au profil de l’employé de l’utilisateur que vous souhaitez activer ou effectuez une recherche pour le trouver.
- Cliquez sur Inviter.
Configurer l'activation immédiate des utilisateurs avec SSO
Les comptes des employés qui se connectent avec l’authentification unique (SSO) sont activés immédiatement lorsque l’employé se connecte. Leur compte NiCE CXone demeure actif et pleinement accessible immédiatement, peu importe s’ils ont terminé la vérification par courriel.
- Configurez un authentificateur de connexion à identité fédérée.
- Attribuez l’authentificateur de connexion aux profils des employés en masse ou individuellement.
Configurer les Paramètres de Gestion des contacts pour ACD Routing
Si vous utilisez le NiCE CXone ACD et souhaitez modifier les paramètres de gestion des contacts de l’employé pour les interactions acheminées par celui-ci, terminez la création du compte d’employé. Modifiez ensuite les paramètres du contact dans Utilisateurs ACD. Sinon, sautez cette étape.
Configurer l’Accès Multi-Region BCP
L’onglet Multi-Region BCP vous permet de contrôler le niveau d’accès que l’utilisateur a à votre locataire Multi-Region Business Continuity Plan (Business Continuity Plan).
- Cliquez sur le sélecteur d'applications et sélectionnez Admin.
Accédez à Employés.
Sélectionnez le profil d'employé désiré.
Cliquez sur l'onglet Multi-Region BCP.
Sélectionnez le niveau d'accès que vous voulez que l'employé ait pour Multi-Region BCP Type :
Pas d’Accès : le compte utilisateur n'a pas accès au locataire Multi-Region BCP. Par défaut, tous les employés n'ont pas d'accès.
Accès unique : le compte utilisateur peut uniquement accéder au locataire actif. Ainsi, il peut se connecter au locataire Multi-Region BCP uniquement lorsque vous avez basculé vers le locataire Multi-Region BCP et qu'il est actif.
Accès multiple : le compte utilisateur peut choisir le locataire auquel se connecter. Ce type d'accès doit être accordé aux administrateurs, que vous souhaitez pouvoir connecter au locataire Multi-Region BCP en tout temps. Ces utilisateurs auront une page de connexion mise à jour. Lors de la connexion, un sélecteur leur permettra de choisir entre le locataire primaire et le locataire Multi-Region BCP. Ce sélecteur indiquera également quel locataire est actuellement actif. Cela les aidera à savoir facilement si le locataire Multi-Region BCP est actif ou non.
Enregistrez vos modifications.
Fuseaux horaires pris en charge
Les fuseaux horaires suivants sont pris en charge pour la composition.
|
Nom du fuseau horaire |
Valeur IANA |
|---|---|
| Île Midway, Samoa | Pacific/Samoa |
| Hawaï | US/Hawaii |
| Alaska | America/Anchorage |
| Heure du Pacifique (États-Unis et Canada) | America/Los_Angeles |
| Tijuana, Basse-Californie | America/Tijuana |
| Arizona | US/Arizona |
| Chihuahua, La Paz, Mazatlán | America/Chihuahua |
| Heure des Rocheuses (É.-U. et Canada) | America/Denver |
| Heure du Centre (É.-U. et Canada) | America/Chicago |
| Guadalajara, Mexico, Monterrey | America/Mexico_City |
| Saskatchewan | Canada/Saskatchewan |
| Bogota, Lima, Quito, Rio Branco | America/Bogota |
| Heure de l'Est (É.-U. et Canada) | America/New_York |
| Indiana (Est) | America/Indiana/Indianapolis |
| Heure de l'Atlantique (Canada) | America/Moncton |
| Caracas, La Paz | America/Caracas |
| Manaus | America/Manaus |
| Santiago | America/Santiago |
| Terre-Neuve | America/St_Johns |
| Brasilia | America/Fortaleza |
| Buenos Aires, Georgetown | America/Argentina/Buenos_Aires |
| Montevidéo | America/Montevideo |
| Açores | Atlantic/Azores |
| Casablanca, Monrovia, Reykjavík | Africa/Casablanca |
| GMT — Heure de Greenwich | Etc/GMT |
| Heure de Greenwich : Dublin, Édimbourg, Lisbonne, Londres | Europe/Londres |
| Amsterdam, Berlin, Berne, Rome, Stockholm, Vienne | Europe/Amsterdam |
| Villes : Belgrade, Bratislava, Budapest, Ljubljana, Prague | Europe/Belgrade |
| Bruxelles, Copenhague, Madrid, Paris | Europe/Bruxelles |
| Villes : Sarajevo, Skopje, Varsovie, Zagreb | Europe/Sarajevo |
| Ville : Amman | Asie/Amman |
| Villes : Athènes, Bucarest, Istanbul | Europe/Athènes |
| Ville : Beyrouth | Asie/Beyrouth |
| Ville : Caire | Africa/Cairo |
| Villes : Harare, Prétoria | Africa/Harare |
| Villes : Helsinki, Kiev, Riga, Sofia, Tallinn, Vilnius | Europe/Helsinki |
| Ville : Jérusalem | Asia/Jerusalem |
| Ville : Minsk | Europe/Minsk |
| Ville : Windhoek | Africa/Windhoek |
| Villes : Koweït, Riyad, Bagdad | Asia/Kuwait |
| Villes : Moscou, Saint-Pétersbourg, Volgograd | Europe/Moscow |
| Nairobi | Africa/Nairobi |
| Tbilissi | Asie/Tbilisi |
| Téhéran | Asie/Tehran |
| Abou Dhabi, Mascate | Asie/Dubai |
| Bakou | Asie/Baku |
| Erevan | Asie/Erevan |
| Kaboul | Asie/Kabul |
| Iékaterinbourg | Asie/Yekaterinburg |
| Islamabad, Karachi, Tachkent | Asie/Karachi |
| Villes : Chennai, Calcutta, Bombay, New Delhi | Asie/Kolkata |
| Ville : Katmandou | Asie/Kathmandu |
| Almaty, Novossibirsk | Asie/Almaty |
| Astana, Dhaka | Asie/Dhaka |
| Ville : Yangon (Rangoun) | Asie/Rangoon |
| Villes : Bangkok, Hanoi, Jakarta | Asie/Bangkok |
| Krasnoïarsk | Asie/Krasnoïarsk |
| Pékin, Chongqing, Hong Kong, Urumqi | Asie/Hong_Kong |
| Villes : Kuala Lumpur, Singapour | Asie/Kuala_Lumpur |
| Irkoutsk, Oulan-Bator | Asie/Irkoutsk |
| Perth | Australie/Perth |
| Taipei | Asie/Taipei |
| Osaka, Sapporo, Tokyo | Asie/Tokyo |
| Séoul | Asie/Séoul |
| Yakoutsk | Asie/Yakoutsk |
| Adelaide | Australie/Adelaide |
| Darwin | Australie/Darwin |
| Brisbane | Australie/Brisbane |
| Villes : Canberra, Melbourne, Sydney | Australie/Sydney |
| Hobart | Australie/Hobart |
| Guam, Port Moresby | Pacific/Guam |
| Heure normale de Vladivostok | Asie/Vladivostok |
| Magadan, Îles Salomon, Nouvelle-Calédonie | Asie/Magadan |
| Villes : Auckland, Wellington | Pacific/Auckland |
| Fidji, Kamchatka, Îles Marshall | Pacific/Fiji |