
Cette page fournit des informations spécifiques sur le fonctionnement de l'authentification et de l'autorisation dans NiCE CXone. Si c'est la première fois que vous travaillez avec ces concepts, vous devriez acquérir une compréhension de base des idées d'authentification et d'autorisation et de la terminologie d'abord.
Une fois que vous avez examiné ce matériel, vous êtes prêt à :
- Configurer l’authentification de NiCE CXone à l’aide du Fournisseur d’identité intégré
- Configurer l’authentification de NiCE CXone à l’aide d’un Fournisseur d’Identité Externe
Lorsque les utilisateurs se connectent à n'importe quelle suite d'applications, y compris NiCE CXone, ces deux étapes se produisent généralement dans l'ordre indiqué :
- Authentification—L'utilisateur est-il celui qu'il prétend être ?
- Autorisation—L'utilisateur authentifié doit-il avoir l'accès qu'il a demandé ?
Tous les utilisateurs doivent être authentifiés et autorisés avant de pouvoir accéder à NiCE CXone.
Les utilisateurs peuvent être des personnes ou des applications. Par exemple, les robots de clavardage et les assistants virtuels fonctionnent souvent au moyen d'un compte d'utilisateur. La plupart des suites d'applications utilisent les mêmes processus pour les utilisateurs humains et virtuels. Dans ces pages d'aide en ligne sur l'authentification et l'autorisation, nous avons utilisé le terme utilisateur pour désigner à la fois les personnes et les applications. S'il y a des différences, elles sont clairement expliquées.
L'authentification peut être compliquée à configurer et difficile à tester et à valider. Pour configurer l'authentification dans NiCE CXone, vous devez comprendre :
-
Fonctionnement de l'authentification dans NiCE CXone
-
L'intégré NiCE CXone fournisseur d'identité
-
Fournisseurs d'identité externes
-
Différences entre l'authentification des utilisateurs humains et des utilisateurs d'applications
Vous devez également savoir comment fonctionne l'autorisation dans la plateforme NiCE CXone.
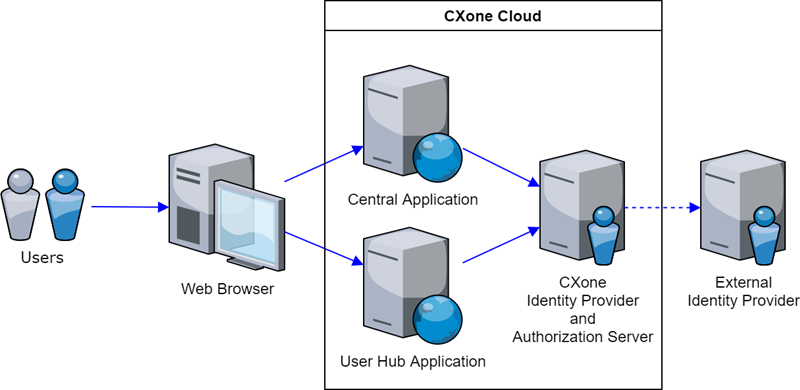
Cette illustration montre comment NiCE CXone authentifie et autorise les utilisateurs :
-
Un utilisateur accède NiCE CXone via un navigateur Web pris en charge.
-
NiCE CXone demande les identifiants de connexion de l'utilisateur.
-
L'utilisateur fournit des informations d'identification.
-
NiCE CXone les vérifie auprès d'un fournisseur d'identité (IdP). NiCE CXone dispose de son propre fournisseur d'identité intégré, mais peut également fonctionner avec un fournisseur d'identité Externe.
-
Une fois l'utilisateur authentifié, le serveur d'autorisation NiCE CXone fournit l'accès à la plateforme NiCE CXone. NiCE CXone ne prend pas en charge les systèmes d'autorisation externes.
Authentification à l’aide du Fournisseur d’identité intégré
Le fournisseur d'identité intégré de NiCE CXone authentifie les utilisateurs à l'aide d'un nom d’utilisateur et d’un mot de passe. Chaque nom d’utilisateur doit être unique au sein de votre organisation. Vous pouvez ajouter facultativement l'authentification multifacteur (Amf) pour une couche de sécurité supplémentaire.
Utilisateurs d'applications
Il arrive que des applications aient besoin d'accéder aux fonctionnalités de NiCE CXone. NiCE CXone traite ces applications, telles que les robots et les assistants virtuels interactifs (AVI), comme des utilisateurs. Les utilisateurs d'applications ne sont pris en charge qu'avec l'authentification intégrée. De plus, les utilisateurs d'applications n'utilisent pas d'authentificateurs de connexion. Ils utilisent plutôt des clés d’accès.
Connexion de l’utilisateur avec authentification intégrée
Les utilisateurs voient d'abord un écran qui demande leur nom d’utilisateur. Tant que NiCE CXone ne connaît pas le nom d’utilisateur, il ne peut pas demander d'autres informations d'identification. NiCE CXone ne peut demander de mots de passe ou de Jetons Amf qu'une fois qu'il connaît l'utilisateur qui se connecte.
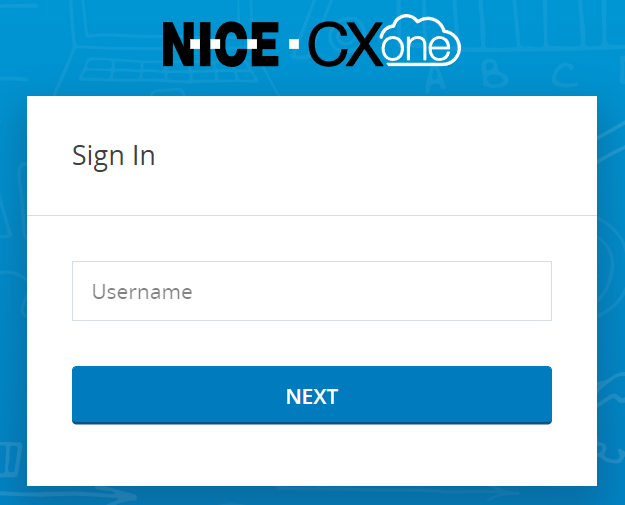
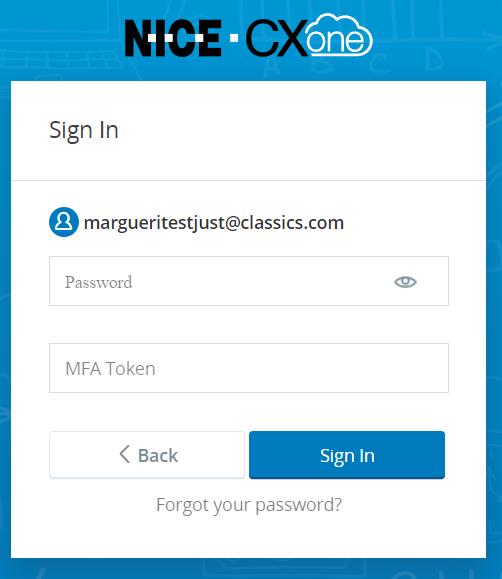
Une fois que l'utilisateur a entré son nom d’utilisateur et cliqué sur NEXT, une nouvelle fenêtre demande le mot de passe de l'utilisateur. Une fois que l'utilisateur a entré son mot de passe correct et cliqué sur Sign In, NiCE CXone authentifie l'utilisateur et lui accorde l'accès au système.
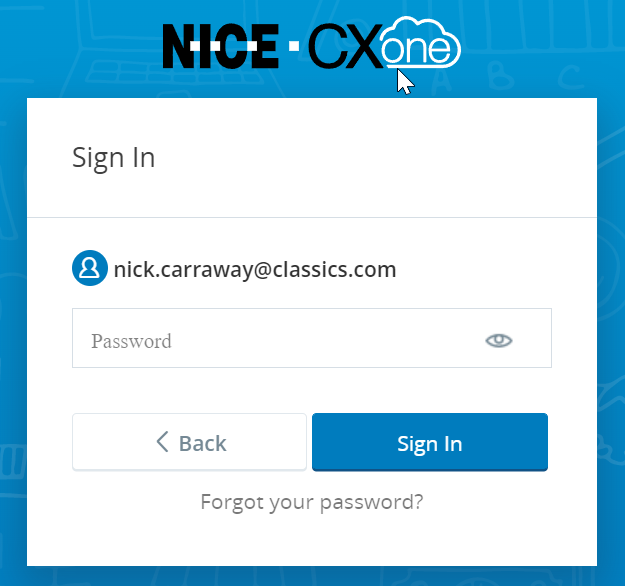
Cette fenêtre est légèrement différente pour les employés configurés pour utiliser l'Amf. Une fois que l'utilisateur a entré son nom d’utilisateur et cliqué sur NEXT, une nouvelle fenêtre demande le mot de passe de l'utilisateur et son Jeton Amf. Une fois que l'utilisateur a entré son mot de passe correct et un jeton valide, il clique sur Sign In. Si vous avez configuré une exigence de connexion basée sur l'emplacement, NiCE CXone vérifie l'Adresse ip de l'utilisateur pour s'assurer qu'elle correspond aux Adresses ip autorisées. NiCE CXone authentifie l'utilisateur et lui accorde l'accès au système.
Gestion du Mot de passe avec l’authentification intégrée
Les critères de mot de passe peuvent être personnalisés avec les authentificateurs de connexion. Avec un authentificateur de connexion, vous pouvez contrôler :
-
Nombre de caractères requis dans un mot de passe
-
Types de caractères requis dans un mot de passe
-
Nombre de jours avant que l'utilisateur doive réinitialiser son mot de passe
-
Nombre de tentatives de saisie du mot de passe erronées autorisées avant que le compte ne soit verrouillé
-
Nombre de mots de passe qui NiCE CXone se souvient, ce qui empêche les utilisateurs de réutiliser ces mots de passe
Les mots de passe ne sont pas visibles dans NiCE CXone. Pour des raisons de confidentialité et de sécurité, les mots de passe sont conservés en interne et ne peuvent être modifiés qu’à l’aide d’un mot de passe oublié ou d’un flux de mot de passe renvoyé. Les utilisateurs peuvent utiliser le lien sur l’écran de connexion par mot de passe et suivre les instructions à l’écran. Les utilisateurs recevront un courriel les informant que leur mot de passe a été modifié.
NiCE CXone est livré avec un authentificateur de connexion par défaut que vous pouvez utiliser si vous n'avez pas besoin d'authentificateurs de connexion personnalisés. Vous devez toujours attribuer cet authentificateur par défaut aux
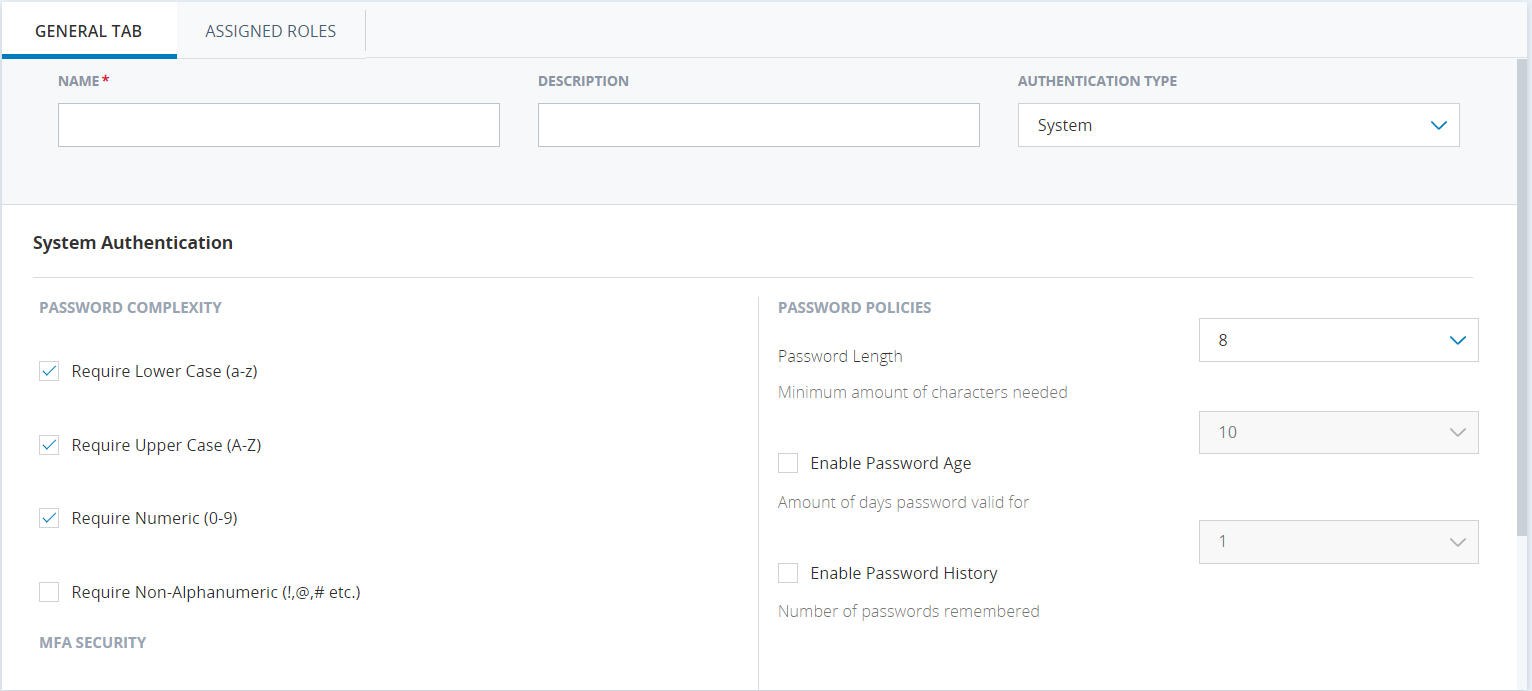
Vous pouvez configurer autant d’authentificateurs de connexion personnalisés que vous le souhaitez. Par exemple, vous pouvez exiger des mots de passe plus complexes pour les utilisateurs qui ont accès à des informations précieuses. Chaque fois que vous souhaitez modifier une exigence d'authentification pour un compte d'utilisateur, vous devez créer un nouvel authentificateur de connexion. Les modifications apportées aux authentificateurs s’appliquent aux utilisateurs assignés lors de leur prochaine connexion.
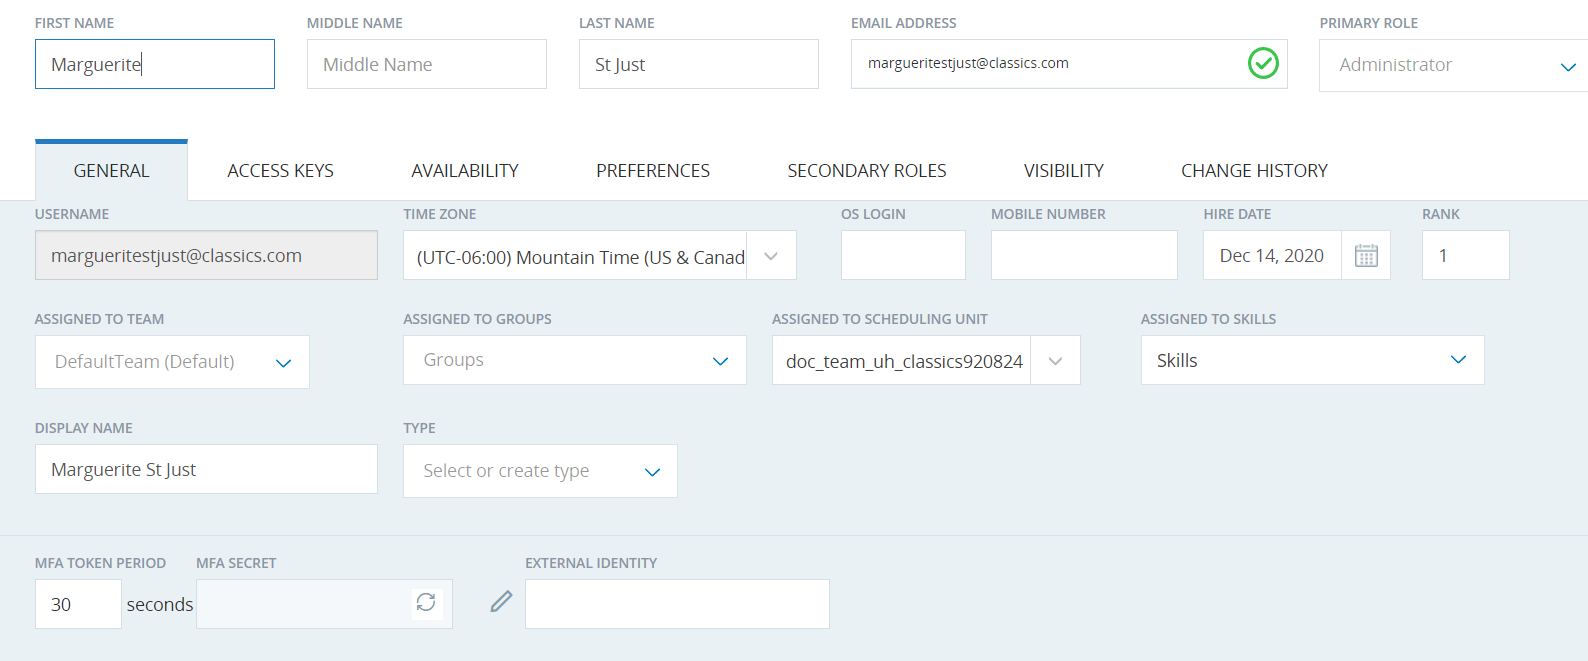
Vous pouvez également configurer l’authentification multifacteur (Amf) avec des authentificateurs de connexion personnalisés. L’Amf augmente votre Sécurité en ajoutant une autre couche d’authentification. Par exemple, vous pouvez demander à vos utilisateurs de s’authentifier avec un nom d’utilisateur et un mot de passe. Ensuite, vous pouvez les faire s'authentifier à nouveau avec un code envoyé à leurs appareils mobiles. Ces codes sont généralement connus sous le nom de Jetons Amf, même lorsqu’un jeton physique n’est pas impliqué.
NiCE CXone prend en charge les deux principaux types d’Amf :
- Basé sur le temps- généralement utilisé par les authentificateurs logiciels comme Google
- Basé sur le compteur- généralement utilisé par les jetons matériels
Vous pouvez activer l’Amf pour les authentificateurs de connexion avec une seule case à cocher. Cependant, les informations spécifiques concernant les utilisateurs, leurs paramètres Amf et leurs identités sont conservées dans le compte employé individuel.
Les authentificateurs de connexion sont affectés à des rôles. Cela signifie que la méthode d'authentification d'un employé dépend du rôle qui lui est attribué.
Authentification à l'aide d'un fournisseur d'Identité Externe
Lorsque vous ouvrez une session dans un système avec un compte provenant d'un autre site, vous utilisez l'authentification externe. Par exemple, vous pouvez vous connecter à une application sur votre téléphone avec votre compte Google.
L'authentification externe, parfois appelée fédération, utilise un fournisseur d'identité externe (IdP) pour aider à authentifier les utilisateurs. Le fournisseur d'identité externe fonctionne avec le fournisseur d'identité NiCE CXone pour authentifier l'utilisateur. Pour travailler ensemble, les deux IdP s'appuient surProtocoles d'authentification.
Fournisseurs d'identité externes
NiCE CXone prend en charge les fournisseurs d'identité hébergés et les fournisseurs d'identité en tant que service cloud.
Vous devez connaître votre fournisseur d'identité. Si ce n'est pas le cas, travaillez avec l'équipe de votre entreprise qui gère l'authentification. La création d'une fédération peut être difficile si les bonnes personnes ne sont pas impliquées. Votre organisation peut avoir établi des processus pour intégrer des systèmes tels que NiCE CXone avec votre fournisseur d'identité. Il est de votre responsabilité de suivre ces processus et de répondre à vos besoins spécifiques en matière de sécurité. L'équipe NiCE pour NiCE CXone est là pour vous accompagner tout au long du processus.
Protocoles d'authentification
Les flux initiés par IdP s’appliquent à des applications uniques, et non à l’ensemble de la suite NiCE CXone. Par exemple, vous pouvez utiliser ce flux pour lancer les applications de l’interface utilisateur principale, mais vous ne pouvez pas l’utiliser pour lancer d’autres applications telles que Studio. Pour que l’ensemble de la suite fonctionne de manière transparente, le flux initié par SP est nécessaire.
Les protocoles d'authentification établissent la communication et la confiance entre les différents IdP. NiCE CXone prend en charge un protocole d'authentification appelé SAML 2.0.
SAML 2.0 est une technologie établie et est plus largement utilisée que les technologies plus récentes comme OpenID Connect. Il prend en charge le flux d'authentification initié par le fournisseur de services (SP). Il s'agit d'un flux familier et du modèle utilisé par de nombreuses applications et sites Web. L'expérience utilisateur est :
- Les utilisateurs entrent leurs informations d'identification dans NiCE CXone (c'est-à-dire qu'ils se connectent).
- NiCE CXone utilise son IdP intégré pour communiquer avec votre IdP externe afin de vérifier l'identité de l'utilisateur.
- NiCE CXone utilise son autorisation intégrée pour vérifier les niveaux d'accès de l'utilisateur authentifié.
- NiCE CXone fournit un accès correct à l'utilisateur authentifié et autorisé.
SAML 2.0 prend également en charge un flux initié par IdP moins courant. Dans ce flux, votre utilisateur saisit ses identifiants auprès de votre IdP. Ensuite, l'IdP lance NiCE CXone.
Pour SAML 2.0, NiCE CXone ne prend en charge que la signature du message/de la réponse, et non de l’assertion.
Vos utilisateurs connaissent peut-être l'un ou l'autre de ces flux d'authentification ou les deux. Si vous utilisez SAML 2.0, soyez conscient des limitations présentées par chaque flux. Ceux-ci sont discutés plus en détail dans la section suivante.
NiCE CXone ne prend pas en charge le cryptage supplémentaire offert par certains protocoles d'authentification.
Évaluer la combinaison
La suite NiCE CXone ne prend pas en charge toutes les combinaisons d'application, d'IdP externe et de protocole d'authentification. Dans certains cas, le support n'existe pas. Dans d'autres cas, il existe des limitations avec des solutions de contournement. Il est difficile de montrer les problèmes potentiels pour chaque combinaison et scénario, vous devez donc effectuer une configuration de test avec votre fournisseur d'identité. Votre test doit tenir compte de vos différents cas d'utilisation et flux d'utilisateurs. Le tableau suivant peut vous guider dans votre évaluation.
| Application NiCE CXone | IDP externe | Protocole d'authentification | Limitations et solutions de contournement |
|---|---|---|---|
| NiCE CXone Plate-forme et toutes les Applications | All | All | Ne prend pas en charge le chiffrement des revendications. |
| NiCE CXone Plate-forme et toutes les Applications | All | SAML 2.0 | Seule la signature de message est prise en charge. Le certificat public doit être inclus dans la réponse. |
| Plateforme NiCE CXone | All | OpenID Connect | Non supporté. |
Seules les applications Web principales prennent en charge le flux SAML 2.0 initié par IdP. Les utilisateurs qui ont besoin d'accéder à Studio ou aux diverses applications d'agent doivent utiliser l'authentification intégrée ou un flux initié par SP.
Établir la confiance
Les fournisseurs d'identité doivent se faire confiance avant de pouvoir communiquer. Chaque fournisseur doit avoir des informations sur l'autre. Les informations requises dépendent du protocole d'authentification. La façon dont les informations sont obtenues dépend de l'IdP.
Plusieurs paramètres de configuration sont utilisés pour établir la confiance avec SAML 2.0. Collaborez avec votre représentant de compte pour utiliser ces paramètres afin de créer une relation de confiance entre votre NiCE CXone locataire Regroupement organisationnel de haut niveau utilisé pour gérer le soutien technique, la facturation et les paramètres globaux de votre système NiCE CXone. et votre IdP externe.
|
Champ |
Détails |
|---|---|
| ID d'entité |
Un id unique global pré-rempli et non modifiable que votre fournisseur d'identité externe peut vous demander de saisir de son côté lors de l'utilisation du protocole SAML 2.0. L'IdP l'inclut comme ID d'entité de l'émetteur dans leSAML 2.0 message de demande. Certains IdP, notamment Okta et OneLogin, ne vous demandent pas de configurer l’ID de l’entité de leur côté. D'autres, y compris Salesforce, le font. |
|
Url du terminal |
L'URL du point de terminaison fournie par votre IdP. |
| URL d'assertion |
Une URL pré-remplie et non modifiable dont votre IdP a besoin pour configurer tout flux SAML 2.0. Elle sert d'url du terminal pour recevoir et analyser une assertion d'authentification. Vous devez entrer cet ID dans la configuration de votre IdP, habituellement dans le champ URL ACS. Certains IdP l'appellent autrement qu'ACS. Par exemple, dans le modèle Okta SAML 2.0, vous entrez cette URL dans le champ URL d'authentification unique. |
| Certificat | Votre fournisseur d'identité vous fournira un certificat de sécurité. |
Authentification des Applications
Les utilisateurs et les applications sont authentifiés de manière très similaire. La principale différence est que les applications sont authentifiées avec une clé d'accès tandis que les utilisateurs sont authentifiés avec un nom d'utilisateur et un mot de passe. Contrairement aux utilisateurs, les applications ne sont pas obligées d'interagir via un navigateur. Ils peuvent fonctionner dans un environnement de back-office.
Vous pouvez un profil d'Employé pour représenter une application plutôt qu'un utilisateur. Pour ce faire, nommez le profil d'après l'application, puis créez une clé d'accès. NiCE CXone gère l'authentification des applications en interne. Ils ne peuvent pas être authentifiés auprès de fournisseurs d'identité externes.
Autorisation enNiCE CXone
L'autorisation est le processus de vérification des ressources auxquelles un utilisateur est autorisé à accéder. Les Ressources peuvent inclure des applications, des fichiers et des données. Vous pouvez définir l'accès des utilisateurs aux ressources avec des Rôles. NiCE CXone gère l’autorisation automatiquement au cours de la procédure de connexion. Lorsqu'un utilisateur est authentifié, il n'a accès qu'aux ressources pour lesquelles il est autorisé.
La méthode d'authentification d'un utilisateur n'a pas d'incidence sur l'autorisation. NiCE CXone utilise le même processus d'autorisation pour tous les utilisateurs. Peu importe qu'ils soient authentifiés avec des clés d'accès ou des mots de passe.