
 Pour afficher cette page en anglais :
Les authentificateurs de connexion contrôlent la façon dont les utilisateurs se connectent à NiCE CXone. Ils vous permettent de :
-
Choisir le type d’authentification utilisé.
-
Restreindre les connexions à certains emplacements.
-
Définir la complexité du mot de passe.
-
Nécessiter une authentification multifacteur.
-
Définir des politiques de mot de passe pour la longueur et la réutilisation du mot de passe.
Vous pouvez créer des authentificateurs de connexion pour répondre aux différents besoins d’authentification de votre organisation. Si vous utilisez l’authentification externe avec votre authentificateur de connexion, des étapes de configuration supplémentaires peuvent être requises.
Le profil d’employé de chaque utilisateur de NiCE CXone doit avoir un authentificateur de connexion. Les utilisateurs ne peuvent se voir attribuer qu’un seul authentificateur de connexion. Les authentificateurs de connexion ne sont pas obligatoires, mais les utilisateurs ne peuvent pas se connecter à NiCE CXone sans en avoir un. Les utilisateurs d’arrière-plan, par exemple pour les intégrations, peuvent se connecter avec les clés d’accès qui leur sont attribuées, ils n’ont donc pas besoin d’un authentificateur de connexion.
Vous pouvez attribuer des authentificateurs de connexion aux profils d’employé individuellement ou en bloc. Vous pouvez également attribuer des utilisateurs à l’authentificateur de connexion.
Types d’authentification
NiCE CXone prend en charge à la fois l’authentification interne et externe :
- L’authentification interne est effectuée par NiCE CXone. Le système authentifie les utilisateurs à l’aide d’un nom de l’utilisateur et d’un mot de passe. Vous pouvez choisir d’exiger une authentification multifacteur et des restrictions de connexion basées sur l’emplacement. Pour utiliser l’authentification interne, créez un authentificateur de connexion et choisissez le type d’authentification Système, puis configurez la politique de mot de passe.
- L’authentification externe repose sur des fournisseurs d’identité (IdP) tiers. Le système utilise la fédération pour authentifier les utilisateurs auprès du IdP. Une configuration supplémentaire est requise pour utiliser l’authentification externe.
NiCE CXone dispose d’un authentificateur de connexion par défaut appelé System Default. Il utilise l’authentification interne. Vous pouvez modifier sa configuration pour répondre aux besoins de votre organisation.
Vous pouvez en savoir davantage sur l’authentification et l’autorisation dans NiCE CXone.
Exigences relatives aux mots de passe dans les Authentificateurs de connexion Système
Pour les authentificateurs de connexion système, vous pouvez préciser des exigences relatives aux mots de passe des utilisateurs. Vous pouvez :
- Préciser le nombre de jours pendant lesquels le mot de passe est valide. Après le nombre de jours précisé, le système exige que les utilisateurs changent leur mot de passe.
- Exiger que les mots de passe comportent un nombre minimum de caractères.
-
Préciser le nombre de mots de passe précédents que NiCE CXone mémorise. Les utilisateurs ne peuvent pas réutiliser des mots de passe que NiCE CXone mémorise.
-
Configurez le nombre maximum de tentatives de mot de passe autorisées. Si un utilisateur saisit un mot de passe erroné le nombre de fois configuré, le compte se verrouille automatiquement pendant 30 minutes. En tant qu'administrateur, vous pouvez toutefois déverrouiller le compte d'un utilisateur avant l'expiration des 30 minutes. Vous pouvez configurer le nombre maximum de tentatives à une valeur entre trois et dix. La valeur par défaut est six.
-
Si un utilisateur oublie son mot de passe, il peut demander l'envoi d'un lien de réinitialisation du mot de passe par courriel.
Lorsqu'un utilisateur définit ou change son mot de passe, le champ de changement de mot de passe exige que le nouveau mot de passe réponde aux exigences définies dans l'authentificateur de connexion attribué à l'utilisateur. Pendant que l'utilisateur saisit un nouveau mot de passe, NiCE CXone affiche les règles de l'authentificateur de connexion. Le système évalue le nouveau mot de passe selon ces règles et attribue un code de couleur aux règles en temps réel.
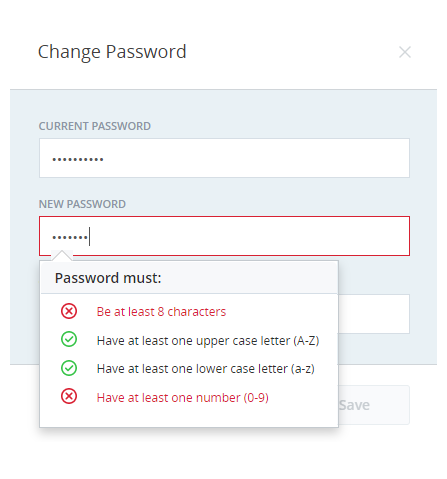
Les règles auxquelles le mot de passe se conforme apparaissent en vert et sont marquées d'une coche. Les Règles qui ne sont pas respectées apparaissent en rouge et sont marquées de X.
Caractéristiques clés concernant les Authentificateurs de connexion
- Lorsque vous modifiez un authentificateur de connexion, les modifications entrent en vigueur dès qu'elles sont sauvegardées. Les utilisateurs qui sont connectés au moment du changement ne sont pas concernés. Si leur mot de passe ne répond pas à la nouvelle politique de mot de passe, le système exige que l'utilisateur change son mot de passe la prochaine fois qu'il se connecte.
- Les authentificateurs de connexion peuvent restreindre les connexions à des emplacements précis. Vous pouvez définir un emplacement dans NiCE CXone et le sélectionner lorsque vous créez un authentificateur de connexion. Les Emplacements peuvent inclure un ensemble d'Adresses ip, de plages ou de sous-réseaux. Si vous faites cela, les utilisateurs qui n'ont pas à la fois les informations d'identification et l'emplacement corrects ne peuvent pas se connecter.
- Avec les authentificateurs de connexion OpenID Connect, vous pouvez configurer la déconnexion unique avec votre IdP. Pour ce faire, vous devez inclure un End Session Endpoint dans le LA. Vous devez également ajouter le Signout Redirect URI à la liste d'autorisation dans votre IdP.