

Esta página proporciona información específica sobre cómo funcionan la autenticación y la autorización en NiCE CXone. Si es la primera vez que trabaja con estos conceptos, deberíaobtener una comprensión básica de ideas y terminología de autenticación y autorización primero.
Una vez que haya revisado este material, estará listo para:
- Configurar la autenticación de NiCE CXone mediante el Proveedor de identidad incorporado
- Configurar la autenticación de NiCE CXone mediante un Proveedor de identidad Externo
Cuando los usuarios inician sesión en cualquier paquete de aplicación, incluido NiCE CXone, estos dos pasos suelen ocurrir en el orden que se muestra:
- Autenticación—¿Es el usuario quien dice ser?
- Autorización—¿Debería el usuario autenticado tener el acceso que ha solicitado?
Todos los usuarios deben estar autenticados y autorizados antes de poder acceder NiCE CXone.
Los usuarios pueden ser personas o aplicaciones. Por ejemplo, los chatbots y los asistentes virtuales a menudo se ejecutan por medio de una cuenta de usuario. La mayoría de las suites de aplicación utilizan los mismos procesos para usuarios humanos y virtuales. En estas páginas de la ayuda en línea sobre autenticación y autorización, hemos utilizado el término usuario para referirnos tanto a personas como a aplicaciones. Si hay diferencias, se explican claramente.
La autenticación puede ser complicada de configurar y difícil de probar y validar. Para configurar la autenticación enNiCE CXone, necesitas entender:
-
Cómo funciona la autenticación enNiCE CXone
-
el incorporadoNiCE CXone proveedor de identidad
-
Proveedores de identidad externa
-
Diferencias entre la autenticación de usuarios humanos y usuarios de aplicación
También necesita saber cómo funciona la autorización en elNiCE CXone plataforma.
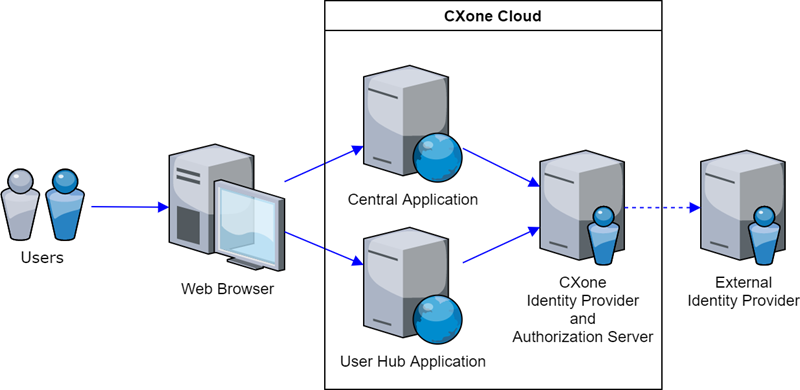
Esta ilustración muestra cómoNiCE CXone autentica y autoriza a los usuarios:
-
Un usuario accede a NiCE CXone a través de un navegador web compatible.
-
NiCE CXone solicita las credenciales de inicio de sesión del usuario.
-
El usuario proporciona las credenciales.
-
NiCE CXone los verifica con un proveedor de identidad (IdP). NiCE CXone tiene su propio IdP integrado, pero también puede funcionar con un IdP externo.
-
Una vez que se autentica al usuario, el NiCE CXone Servidor de autorización proporciona acceso a la plataforma NiCE CXone. NiCE CXone no admite sistemas de autorización externos.
Autenticación mediante el Proveedor de identidad integrado
el incorporadoNiCE CXone IdP autentica a los usuarios con un nombre de usuario y una contraseña. Cada nombre de usuario debe ser único para su organización. Opcionalmente, puede agregar autenticación multifactor (MFA) para una capa de seguridad adicional.
Usuarios de la aplicación
A veces, las aplicaciones necesitan acceso a las características y funcionalidades de NiCE CXone. NiCE CXone trata estas aplicaciones, como los bots y los asistentes virtuales interactivos (IVA), como usuarios. Los usuarios de aplicación solo son compatibles con la autenticación integrada. Además, los usuarios de aplicación no usan autenticadores de inicio de sesión. En su lugar, utilizan claves de acceso.
Inicio de sesión de usuario con la autenticación integrada
Los usuarios primero ven una pantalla que solicita su nombre de usuario. Hasta que NiCE CXone conozca el nombre de usuario, no puede solicitar credenciales adicionales. NiCE CXone solo puede solicitar contraseñas o Tokens de mfa una vez que sepa qué usuario está iniciando sesión.
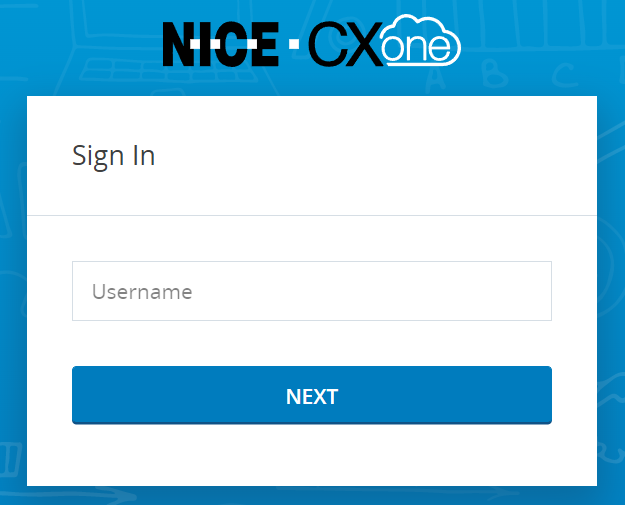
Después de que el usuario ingrese su nombre de usuario y haga clicSIGUIENTE, una nueva ventana solicita la contraseña del usuario. Una vez que el usuario ingresa su contraseña correcta y hace clicregistrarse,NiCE CXone autentica al usuario y le otorga acceso al sistema.
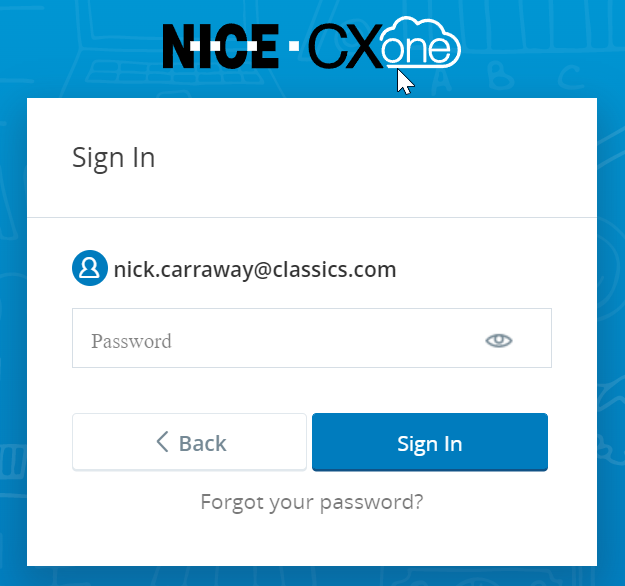
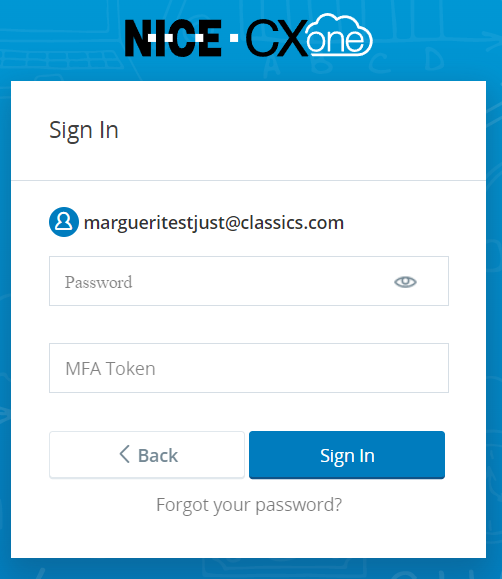
Esta ventana se ve ligeramente diferente para los empleados que están configurados para usar mfa. Después de que el usuario ingrese su nombre de usuario y haga clicSIGUIENTE, una nueva ventana solicita la contraseña del usuario y el token MFA. Una vez que el usuario ingresa su contraseña correcta y un token válido, hace clic enregistrarse. Si configuró un requisito de inicio de sesión basado en la ubicación, NiCE CXone verifica la Dirección IP del usuario para asegurarse de que coincida con las Direcciones IP permitidas. NiCE CXone autentica al usuario y le otorga acceso al sistema.
Gestión de contraseñas con autenticación integrada
Los criterios de contraseña se pueden personalizar con autenticadores de inicio de sesión. Con un autenticador de inicio de sesión, puede controlar:
-
Número de caracteres requeridos en una contraseña
-
Tipos de caracteres requeridos en una contraseña
-
Número de días antes de que el usuario tenga que restablecer su contraseña
-
Número de intentos de contraseña incorrectos permitidos antes de que se bloquee la cuenta
-
Número de contraseñas que NiCE CXone recuerda, lo que evita que los usuarios reutilicen esas contraseñas
Las contraseñas no son visibles enNiCE CXone. Por privacidad y seguridad, las contraseñas se mantienen de forma interna y solo se pueden cambiar mediante un flujo de contraseña olvidada o de reenvío de contraseña. Los usuarios pueden usar el enlace en la pantalla de inicio de sesión de contraseña y seguir las instrucciones en pantalla. Los usuarios recibirán un correo electrónico que indicará si su contraseña ha cambiado.
NiCE CXoneviene con un autenticador de inicio de sesión predeterminado que puede usar si no necesita autenticadores de inicio de sesión personalizados. Todavía debe asignar este autenticador predeterminado al
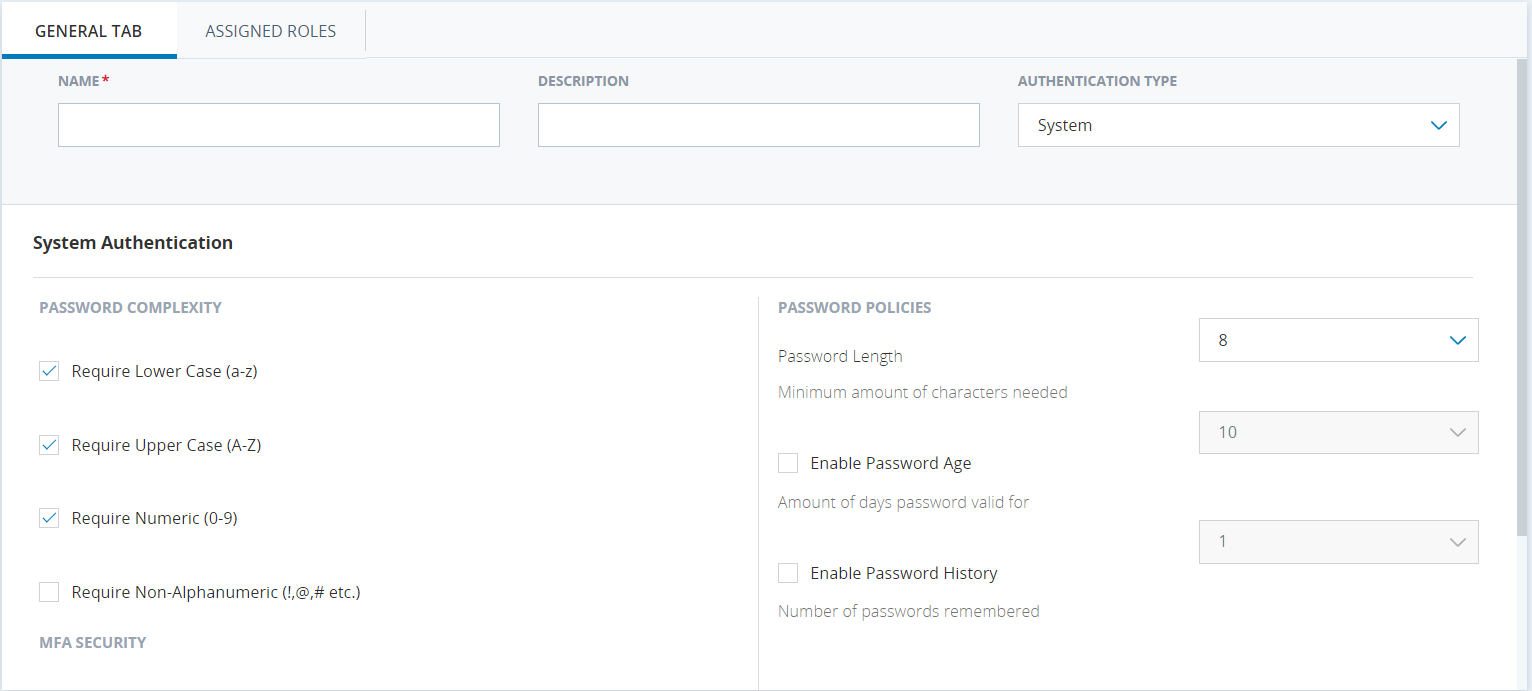
Puede configurar tantos autenticadores de inicio de sesión personalizados como desee. Por ejemplo, puede requerir contraseñas más complejas para los usuarios que tienen acceso a información valiosa. Cada vez que desee hacer un requisito de autenticación diferente para una cuenta de usuario, deberá crear un nuevo autenticador de inicio de sesión. Los cambios en los autenticadores se aplican a los usuarios asignados la próxima vez que inicien sesión.
También puede configurar autenticación multifactor (MFA) con autenticadores de inicio de sesión personalizados. MFA aumenta su seguridad al agregar otra capa de autenticación. Por ejemplo, puede hacer que sus usuarios se autentiquen con un nombre de usuario y una contraseña. Luego, puede hacer que se autentiquen nuevamente con un código enviado a sus dispositivos móviles. Estos códigos se conocen normalmente como tokens MFA, incluso cuando no se trata de un token físico.
NiCE CXone admite ambos tipos principales de mfa:
- basado en el tiempo—típicamente utilizado por autenticadores de software como Google
- Basado en contador—usado típicamente por tokens de hardware
Puede habilitar MFA para autenticadores de inicio de sesión con una sola casilla de verificación. Sin embargo, la información específica sobre los usuarios, su configuración de mfa y sus identidades se mantiene en la cuenta de empleado individual.
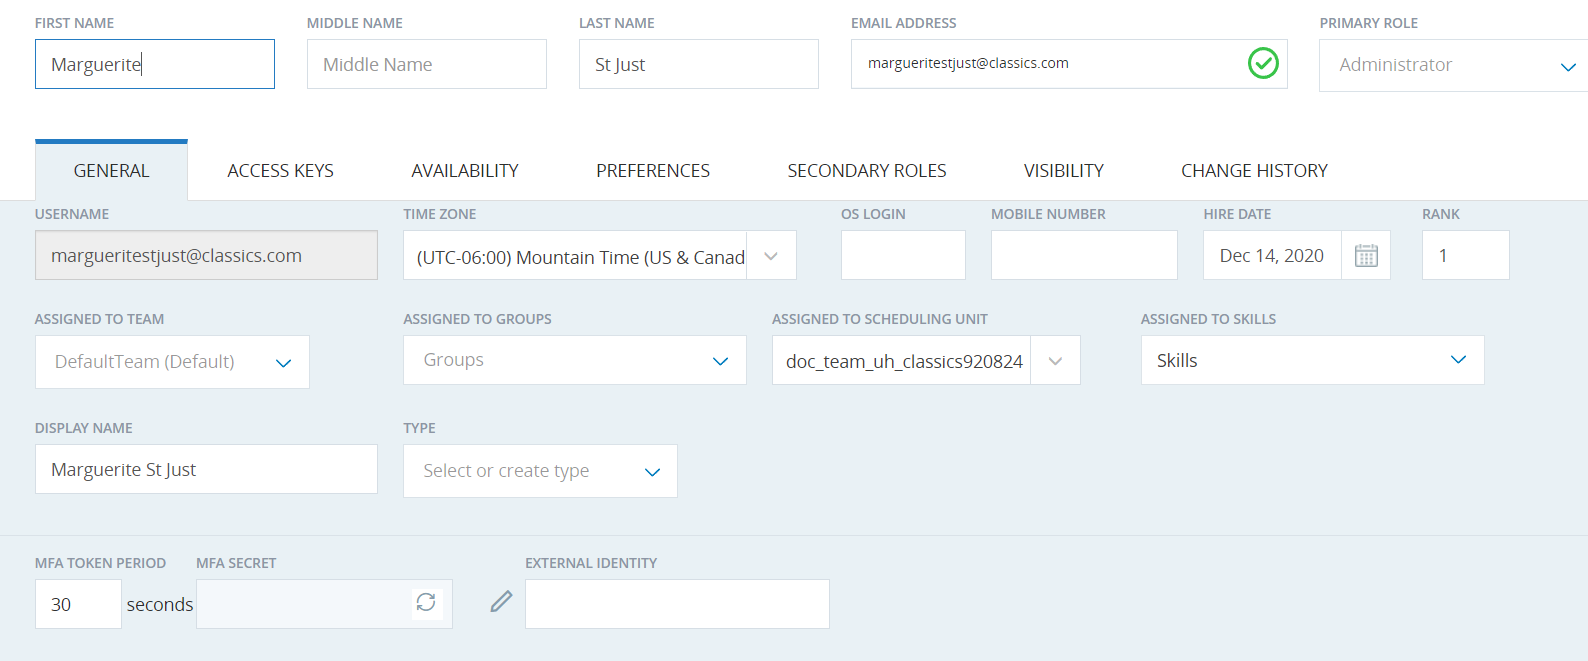
Los autenticadores de inicio de sesión se asignan a roles. Esto significa que el método de autenticación de un empleado depende del rol que se le asigne.
Autenticación mediante un Proveedor de identidad Externo
Cuando inicia sesión en un sistema con una cuenta de otro sitio, está utilizando autenticación externa. Por ejemplo, puede iniciar sesión en una aplicación en su teléfono con su cuenta de Google.
La autenticación externa, a veces denominada federación, utiliza un proveedor de identidad (IdP) externo para ayudar a autenticar a los usuarios. El IdP externo funciona con el IdP de NiCE CXone para autenticar al usuario. Para trabajar juntos, ambos IdP se basan enprotocolos de autenticación.
IdP externos
NiCE CXone es compatible con proveedores de identidad de servicios alojados y en la nube.
Debe estar familiarizado con su proveedor de identidad. De lo contrario, trabaje con el equipo de su empresa que gestiona la autenticación. Establecer una federación puede ser difícil si no se involucran las personas adecuadas. Su organización puede haber establecido procesos para integrar sistemas comoNiCE CXone con su proveedor de identidad. seguir estos procesos y satisfacer sus necesidades específicas de seguridad es su responsabilidad. El equipo de NiCE de NiCE CXone está aquí para brindarle soporte en el camino.
Protocolos de autenticación
Los flujos iniciados por IdP se aplican a aplicaciones individuales, no a toda la suite de NiCE CXone. Por ejemplo, puede usar este flujo para iniciar las aplicaciones de la interfaz de usuario principal, pero no puede usarlo para iniciar otras aplicaciones como Studio. Para que la suite completa funcione sin problemas, se requiere el flujo iniciado por SP.
Los protocolos de autenticación establecen comunicación y confianza entre diferentes IdP. NiCE CXone admite un protocolo de autenticación llamado SAML 2.0.
SAML 2.0 es una tecnología establecida y se usa de manera más amplia que tecnologías más nuevas como OpenID Connect. Admite el flujo de autenticación iniciado por el proveedor de servicios (SP). Este es un flujo conocido y el modelo utilizado por muchas aplicaciones y sitios web. La experiencia de usuario es:
- Los usuarios ingresan sus credenciales enNiCE CXone (es decir, inician sesión).
- NiCE CXoneutiliza su IdP incorporado para comunicarse con su IdP externo para verificar la identidad del usuario.
- NiCE CXoneutiliza su autorización integrada para verificar los niveles de acceso del usuario autenticado.
- NiCE CXoneproporciona acceso correcto al usuario autenticado y autorizado.
SAML 2.0 también admite un flujo iniciado por el IdP, menos común. En este flujo, su usuario ingresa sus credenciales con su IdP. Entonces, el IdP lanzaNiCE CXone.
Para SAML 2.0, NiCE CXone solo admite firmar el Mensaje/Respuesta, no la afirmación.
Sus usuarios pueden estar familiarizados con uno o ambos de estos flujos de autenticación. Si utiliza SAML 2.0, tenga en cuenta las limitaciones que presenta cada flujo. Estos se analizan con más detalle en la siguiente sección.
NiCE CXoneno admite el cifrado adicional que ofrecen algunos protocolos de autenticación.
Evaluar la combinación
La suite NiCE CXone no admite todas las combinaciones de aplicación, IdP externo y protocolo de autenticación. En algunos casos, el soporte no existe. En otros casos, existen limitaciones con soluciones alternativas. Es difícil mostrar problemas potenciales para cada combinación y escenario, por lo que debe realizar una configuración de prueba con su proveedor de identidad. Su prueba debe tener en cuenta sus diferentes casos de uso y flujos de usuarios. La siguiente tabla puede ayudar a guiar su evaluación.
| NiCE CXone Aplicación | Externo IDP | Protocolo de autenticación | Limitaciones y soluciones |
|---|---|---|---|
| NiCE CXone Plataforma y todas las Aplicaciones | Todos | Todos | No admite el cifrado de reclamaciones. |
| NiCE CXone Plataforma y Todas las Aplicaciones | Todos | SAML 2.0 | Solo se admite la firma de mensajes. El certificado Público debe incluirse en la respuesta. |
| NiCE CXone Plataforma | Todos | OpenID Connect | No soportado. |
Solo las aplicaciones web principales admiten el flujo SAML 2.0 iniciado por IdP. Los usuarios que necesitan acceso a Studio o a las diversas aplicaciones de agente deben usar la autenticación integrada o un flujo iniciado por SP.
Establecer confianza
Los proveedores de identidad deben confiar entre sí antes de poder comunicarse. Cada proveedor debe tener información sobre el otro. La información que se requiere depende del protocolo de autenticación. La forma en que se obtiene la información depende del IdP.
Hay varios parámetros de configuración que se utilizan para establecer la confianza conSAML 2.0. Trabaje con su representante de cuenta para usar estos parámetros y crear una relación de confianza entre su NiCE CXone Abonado Agrupación organizativa de alto nivel utilizada para administrar el soporte técnico, la facturación y la configuración global de su sistema NiCE CXone. y su IdP externo.
|
Campo |
Detalles |
|---|---|
| ID de entidad |
Una ID única global no editable precargada que su IdP externo puede requerir que ingrese en su lado al usar elSAML 2.0 protocolo. El IdP lo incluye como ID de entidad del emisor en elSAML 2.0 mensaje de solicitud Para algunos IdP, así como Okta y OneLogin, no es necesario configurar el identificador de entidad de su lado. Otros, incluidos Salesforce, lo hacen. |
|
URL de terminal |
La URL del punto final proporcionada por su IdP. |
| URL de afirmación |
Una URL prellenada y no editable que su IdP requiere para configurar cualquier flujo de SAML 2.0. Sirve como una URL de punto final para recibir y analizar una aserción de autenticación. Debe ingresar esta ID en la configuración de su IdP, generalmente en el campo URL de ACS. Algunos IdP lo llaman de otra manera que ACS. Por ejemplo, en la plantilla de Okta SAML 2.0, puede ingresar esta URL en el campo URL de inicio de sesión único. |
| Certificado | Su IdP le proporcionará un certificado de seguridad. |
Autenticación de Aplicaciones
Los usuarios y las aplicaciones se autentican de formas muy similares. La diferencia principal es que las aplicaciones se autentican con una clave de acceso, mientras que los usuarios se autentican con un nombre de usuario y una contraseña. Unlike users, aplicaciones are not required to interact through a browser. Pueden funcionar en un entorno de back-office.
Puede un perfil de empleado para representar una aplicación en lugar de un usuario. Para ello, asigne al perfil el mismo nombre que la aplicación, y crear una clave de acceso. NiCE CXone administra la autenticación de las aplicaciones de manera interna. No se pueden autenticar con proveedores de identidad externos.
Autorización enNiCE CXone
La autorización es el proceso de verificar a qué recursos puede acceder un usuario. Los Recursos pueden incluir aplicaciones, archivos y datos. You can define users' access to recursos with roles. NiCE CXone administra la autorización automáticamente durante el proceso de inicio de sesión. Cuando se autentica a un usuario, se le da acceso solo a los recursos para los que está autorizado.
El método de autenticación de un usuario no afecta la autorización. NiCE CXone utiliza el mismo proceso de autorización para todos los usuarios. No importa si están autenticados con claves de acceso o contraseñas.