

 Para ver esta página en inglés:
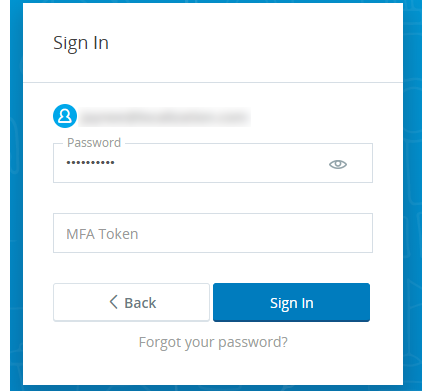
Multi-factor authentication (MFA) proporciona una capa adicional de autenticación de usuario y seguridad para el proceso de inicio de sesión. Cuando se requiere MFA, se solicita a los empleados que ingresen, y deben ingresar, ambos de los siguientes elementos al iniciar sesión:
- Contraseña. Puede definir políticas de contraseñas para los autenticadores de inicio de sesión asignados a las cuentas de empleado.
- Un token de AMF. Esta es una contraseña de un solo uso (OTP) generado por un token de hardware o dispositivo MFA virtuales (por ejemplo, una app como Google Authenticator) que usted le proporcione. El dispositivo debe cumplir con el estándar RFC 6238 o TOTP HOTP estándar RFC 4226.
Puede requerir mfa para algunos empleados y no para otros. Requisitos de AMF se configuran en los autenticadores login y estas SOn asignadas a diferentes roles. Por lo tanto, podría tener un autenticador de inicio de sesión que requiere MFA asignado a un rol para administradores, y un autenticador de inicio de sesión que no requiere MFA asignado a un rol para agentes.
MFA Secrets
Un secreto MFA empareja la cuenta del empleado en NiCE CXone con el dispositivo MFA físico o virtual que dicho empleado utiliza para generar la OTP. NiCE CXone le permite generar un secreto MFA de cualquiera de las siguientes maneras:
- Manualmente: Puede escribir un valor alfanumérico en el campo Secreto de mfa. Por ejemplo, algunos dispositivos de MFA proporcionan un valor (a menudo llamado "clave") para este propósito. Si escribe su propio Secreto de mfa, el valor debe tener 16, 26 o 32 caracteres y estar codificado en Base32. Base32 le permite usar un conjunto de 32 caracteres compuesto por las letras mayúsculas de la A a la Z y los números del 2 al 7. El Secreto de mfa debe cumplir con el estándar RFC 6238.
- Automatically: You can automatically generate a value in the MFA Secret field when you enable MFA authentication for an employee.
Por el momento, no se admite el escaneo del código QR/código de barras y el empleado puede usar solo la configuración manual para activar la autenticación de 2 pasos mediante un dispositivo MFA virtual.
Después de agregar un Secreto de mfa a las cuentas de los Empleados, debe transmitir el valor a cada empleado. Los empleados con MFA habilitado deben configurar un dispositivo de MFA virtual. Por ejemplo, pueden instalar Google Authenticator en un dispositivo móvil, activar la verificación en DOs pasos (busque la palabra clave authenticator en el sitio de soporte de Google) y agregar el Secreto de mfa.
Indique a sus empleados que trate el Secreto de mfa como una contraseña. Por ejemplo, es posible que deseen guardarlo en una caja fuerte de contraseñas. Si pierden el secreto antes de agregarlo a un dispositivo de MFA virtual, deberá asignarles un nuevo secreto.
Habilitar la autenticación de mfa para un Empleado
-
En NiCE CXone, haga clic en el selector de aplicaciones
 y seleccione Admin
-
Seleccione el perfil de empleado que desea editar, o haga clic en Crear empleado si está creando un nuevo perfil.
-
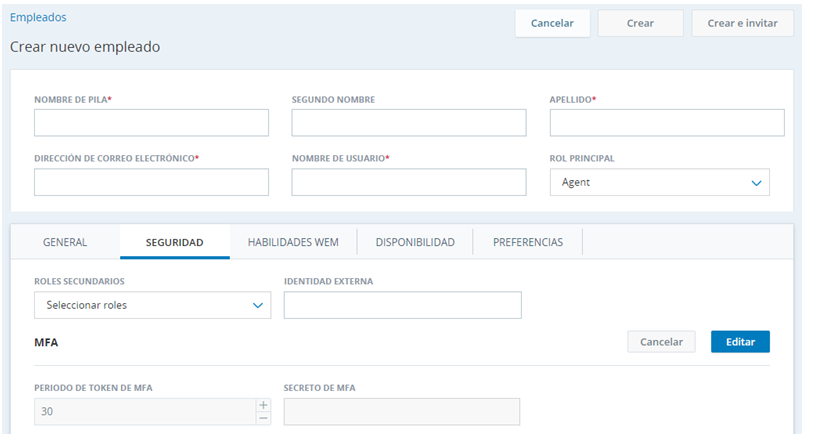
En la pestaña Seguridad:
-
Introduzca un Token AMF período. El valor debe estar entre 15 y 300 segundos, y ser Compatible con el dispositivo mfa virtual o de hardware que utilizan sus empleados. Por ejemplo, Google Authenticator sólo permite un valor de 30 segundos.
-
Haga clic en Editar junto al campo Secreto de mfa y luego escriba manualmente un valor o haga clic en Generar
 para generar un valor automáticamente. Si ingresa su propio valor, este debe cumplir con los requisitos del campo.
-
Haga clic en Guardar para guardar el AMF Secreto. El botón Guardar se encuentra en la parte superior derecha de la ventana de perfil del empleado. Después de guardar, el Secreto de mfa desaparece, pero sigue asignado al perfil del empleado.
-
Haga clic en Guardar/Crear para guardar o crear el perfil del empleado.
-
-
Habilite Requerir autenticación multifactor para un autenticador de inicio de sesión y asígnelo al rol del empleado. Si habilita AMF en un autenticador de inicio de sesión existente, asegúrese de que AMF esté habilitado para todos los empleados que tengan ese rol.
-
Si no está utilizando dispositivos de hardware MFA, asegúrese de que los empleados afectados configuren su dispositivo MFA virtual utilizando su Secreto de mfa y NiCE CXone nombre DE usuario.