

Los tokens de acceso y de actualización están cifrados para brindar mayor seguridad. No aparecen directamente en el almacenamiento del navegador de los usuarios. Esto incluye tanto el almacenamiento local como el almacenamiento de sesión.
Crear Claves DE acceso para Servicios
Puede dar a los usuarios acceso a un servicio específico mediante claves DE acceso. Esto se hace creando un nuevo rol con solo los permisos del servicio habilitados y asignándolo a un perfil de empleado sin funciones habilitadas. Luego, genera la clave DE acceso en el perfil del empleado y la comparte con los usuarios que desea que tengan acceso al servicio.
Caroline Bingley, administradora de Netherfield, Inc., centro de contacto, desea generar una clave DE acceso para ScreenAgent de manera que solo los usuarios con la clave DE acceso puedan usar ScreenAgent.
-
Agregue un nuevo rol con permisos personalizados requeridos para el servicio.
- Haga clic en el selector de aplicaciones
 y seleccioneAdmin.
- Vaya a Seguridad > Roles and Permissions.
-
Haga clic en Nuevo rol.
- Asigne un nombre descriptivo al rol. Para el caso de uso descrito anteriormente, podría llamarlo Clave DE acceso de ScreenAgent.
-
Seleccione solo los permisos necesarios para el servicio. La selección de otros permisos otorgará a los usuarios privilegios administrativos adicionales además de los necesarios para utilizar el servicio.
-
Haga clic en Guardar y activar.
- Haga clic en el selector de aplicaciones
-
Cree un nuevo perfil de empleado para su servicio:
-
Haga clic en el selector de aplicaciones
y seleccioneAdmin. -
Haga clic enEmpleados.
- Haga clic en Nuevo empleado.
-
Proporcione al perfil del empleado una dirección DE correo electrónico de su propiedad para que pueda activar la cuenta del empleado más tarde.
-
Asigne al perfil del empleado un nombre y un apellido descriptivos. Para el caso de uso descrito anteriormente, podría llamarlo ScreenAgent AccessKey.
-
En el menú desplegable Rol principal, asigne al empleado a la función que acaba de crear.
-
En el menú desplegable Atributo, desmarque todas las casillas para que no le cobren por la cuenta.
-
Haga clic en la ficha Seguridad . Seleccione un Autenticador de inicio de sesión.
-
Hacer clicCrear.
-
-
En la tabla Empleados, haga clic en el perfil de nuevo empleado que creó para abrirlo.
-
Haga clic en la ficha Seguridad .
-
En Claves DE acceso, haga clic en Agregar Clave DE acceso.
-
Copie el ID de Clave DE acceso y péguelo en algún lugar donde pueda guardarlo.
-
Haga clic en (Mostrar LLAVE SECRETA).
-
Copia el Clave DE acceso secreta y pégalo donde quieras guardarlo. Si alguna vez pierde la clave secreta, deberá crear y compartir una nueva.
-
Hacer clicGuardar.
-
En la tabla Empleados, haga clic en Invitar junto al perfil del nuevo empleado que creó.
-
Cuando reciba el correo electrónico de activación de la cuenta, siga las instrucciones del correo electrónico para activar la cuenta.
-
Comparta la clave DE acceso solo con los usuarios que desea utilizar el servicio.
Uso de Claves DE acceso a través de autenticación global/Terminal de señal
Puede autenticar a sus usuarios con claves DE acceso a través del NiCE CXone punto final de token/autenticación global. Para hacer esto, debe registrarse para este método en la DEVone Developer Community  . NiCE CXone admite un solo terminal de API para recuperar tokens de acceso. Puede descubrir la terminal de las claves DE acceso con OpenID Connect discovery.
Eliminar Claves DE acceso con el Gerente de claves DE acceso
La página Access Key Manager le permite ver todas las claves DE acceso en su sistema. Muestra:
-
El ID DE Clave DE acceso.
-
Cuándo se creó la clave y cuándo se utilizó por última vez.
-
El propietario de la clave.
-
Si la clave está activa o inactiva.
Puede activar, desactivar o eliminar claves DE acceso desde esta página.
-
Haga clic en el selector de aplicaciones
y seleccioneAdmin. -
Vaya a Parámetros de seguridad > Access Key Manager.
- Busque la clave DE acceso que desea eliminar.
- Haga clic en Eliminar
 .
-
Si desea eliminar todas las claves DE acceso de su sistema, haga clic en borrar todas las claves DE acceso y, después, haga clic en Eliminar.
Esta acción es irreversible y podría causar la pérdida del acceso a su sistema.
Trazabilidad de sesión y token
Para facilitar el seguimiento y la verificación de la seguridad, los servicios de NiCE CXone global Authentication (GA) ahora incluyen identificadores estandarizados en todos los tokens emitidos. Se han agregado etiquetas de ID especiales a todos los tokens de inicio de sesión para ayudar a los equipos de seguridad a identificar cada token y seguir toda la sesión de un usuario desde el momento en que inicia sesión hasta que finaliza su trabajo. Esto facilita mucho más ver exactamente lo que sucedió durante una sesión y mantener el sistema seguro.
Nuevos reclamos de JWT
Todos los JSON Web Tokens (JWT) emitidos por NiCE CXone ahora incluyen las siguientes afirmaciones, con formato de GUID:
 Reclamaciones de JWT y descripciones
| Reclamar | Nombre | Descripción |
|---|---|---|
| jti | ID de JWT | Un identificador único global para la instancia de token específica. Cada nueva concesión (token de acceso, ID o actualización) recibe un jti único. |
| sid | Identificación de sesión | Un identificador único para la sesión de autenticación. Este ID se genera durante el inicio de sesión inicial basado en la credencial y permanece constante durante todo el ciclo de vida de la sesión. |
Cómo funciona el seguimiento de sesiones
La Identificación de sesión (sid) actúa como un ancla permanente que conecta todos los tokens utilizados durante un único inicio de sesión. Esto ayuda a los equipos de seguridad a rastrear la actividad de un usuario incluso cuando sus tokens cambian.
-
Inicio de sesión inicial: Cuando un usuario inicia sesión, el sistema crea una nueva Identificación de sesión (sid) y una Identificación de token (jti) única.
-
Actualización de un token: cuando se actualiza un token, el sistema crea una nueva identificación de token, pero mantiene la misma Identificación de sesión.
-
Cambio de Aplicaciones (intercambio de tokens): Si un usuario se mueve entre diferentes aplicaciones, el nuevo token obtiene una nueva Identificación de token, pero continúa usando la Identificación de sesión original.
Debido a que la Identificación de sesión nunca cambia, los equipos de seguridad pueden vincular todas las acciones con la primera vez que el usuario inició sesión, incluso si ha estado trabajando durante mucho tiempo o moviéndose entre diferentes herramientas.
Mejor control para Claves DE acceso
Esta actualización también hace que las Claves DE acceso sean más seguras. Ahora el sistema verifica si una Clave DE acceso todavía está activa cada vez que se usa o actualiza un token:
-
Verificaciones instantáneas: Si una Clave DE acceso está deshabilitada en NiCE CXone, todos los tokens creados a partir de esa Clave dejan de funcionar inmediatamente y no se pueden actualizar.
-
Detención inmediata: Una vez que una clave se desactiva, la sesión completa se corta. No se pueden solicitar más tokens usando esa clave.
Cómo pueden usar esto los equipos de Seguridad
-
Auditorías más fáciles: Utilice la Identificación de sesión (sid) en sus registros para ver cada acción que realizó un usuario durante toda su sesión, incluso si utilizó diferentes tokens.
-
Identificación de riesgos: Esté atento a los ID de token (jti) duplicados para detectar y detener rápidamente amenazas de seguridad, como cuando alguien intenta reutilizar un token antiguo.
-
Seguimiento de Tareas automatizadas: vincule fácilmente las acciones automatizadas de la máquina (mediante Claves DE acceso) con procesos específicos para administrarlos y controlarlos mejor.
Automatizar el ciclo de vida y la Seguridad de la Clave DE acceso
La función Ciclo de vida de Clave DE acceso le ayuda a mantener las Claves de API seguras automáticamente. Al configurar temporizadores de inactividad y hacer seguimiento de la antigüedad de una Clave, puede:
-
Mantener su seguridad actualizada.
-
Detenga a los hackers que usan claves antiguas y olvidadas.
-
Asegúrese de que las claves antiguas se reemplacen periódicamente.
Esta configuración se aplica a toda su cuenta. Si no se usa una clave durante un período de tiempo determinado, el sistema la bloquea. Una clave bloqueada no se puede usar para iniciar sesión hasta que la desbloquee. Esto mantiene su sistema seguro al garantizar que solo se puedan usar claves activas.
Permisos
Para configurar y administrar la configuración de Ciclo de vida de Clave DE acceso, debe tener habilitados los siguientes permisos en su perfil de seguridad:
-
Admin > Parámetros de seguridad > Roles and Permissions:
-
Política de seguridad (Ver, Configurar)
-
Administrador de clave DE acceso: (Ver, Editar)
-
Reglas de ciclo de vida
Puede definir reglas de ciclo de vida para los usuarios según los siguientes criterios:
Configuración de la Regla de ciclo de vida de clave DE acceso
| Regla | Rango disponible |
|---|---|
| Inactivo desde el primer uso | 1–7 días o Nunca |
| Inactivo desde el último uso | 7–90 días o Nunca |
| Edad máxima | 180–370 días o Nunca |
| Período de advertencia | 7 días |
Estados de clave DE acceso
La clave DE acceso puede existir en uno de los siguientes estados:
Definiciones de estado de la clave DE acceso
| Estado | Descripción |
|---|---|
| Activo | La clave DE acceso se puede usar para la autenticación. |
| Inactivo | La clave DE acceso está deshabilitada y no se puede usar para la autenticación. |
| Bloqueado | La clave DE acceso ha sido bloqueada por reglas de ciclo de vida o por una acción administrativa. |
| Borrado | La clave DE acceso se ha eliminado y ya no se puede utilizar. |
Access Key Actions
El Access Key Manager ofrece varias acciones que puede realizar.
Definiciones de la clave DE acceso Actions
| Acción | Descripción |
|---|---|
| Activar | Habilita una clave DE acceso inactivo. |
| Desactivar | Deshabilita una clave DE acceso activa. |
| Bloquear | Evita que se use la clave DE acceso. |
| Desbloquear | Restaura una clave DE acceso bloqueada a un estado activo. |
| Ignorar Reglas | Exime la clave DE acceso de las reglas de ciclo de vida de todo el abonado. |
| Aplicar reglas | Elimina la exención y vuelve a aplicar las reglas de ciclo de vida del abonado. |
| Borrar | Elimina permanentemente la clave DE acceso. |
La columna Advertencia en Access Key Manager muestra notificaciones y advertencias relacionadas con el ciclo de vida de cada Clave DE acceso individual.
Configuración del ciclo de vida
Puede definir las reglas de ciclo de vida que se aplican a todas las claves DE acceso dentro del abonado.
-
Haga clic en el selector de aplicaciones
y seleccioneAdmin. -
Vaya a Configuración de abonado > Access Key Manager.
-
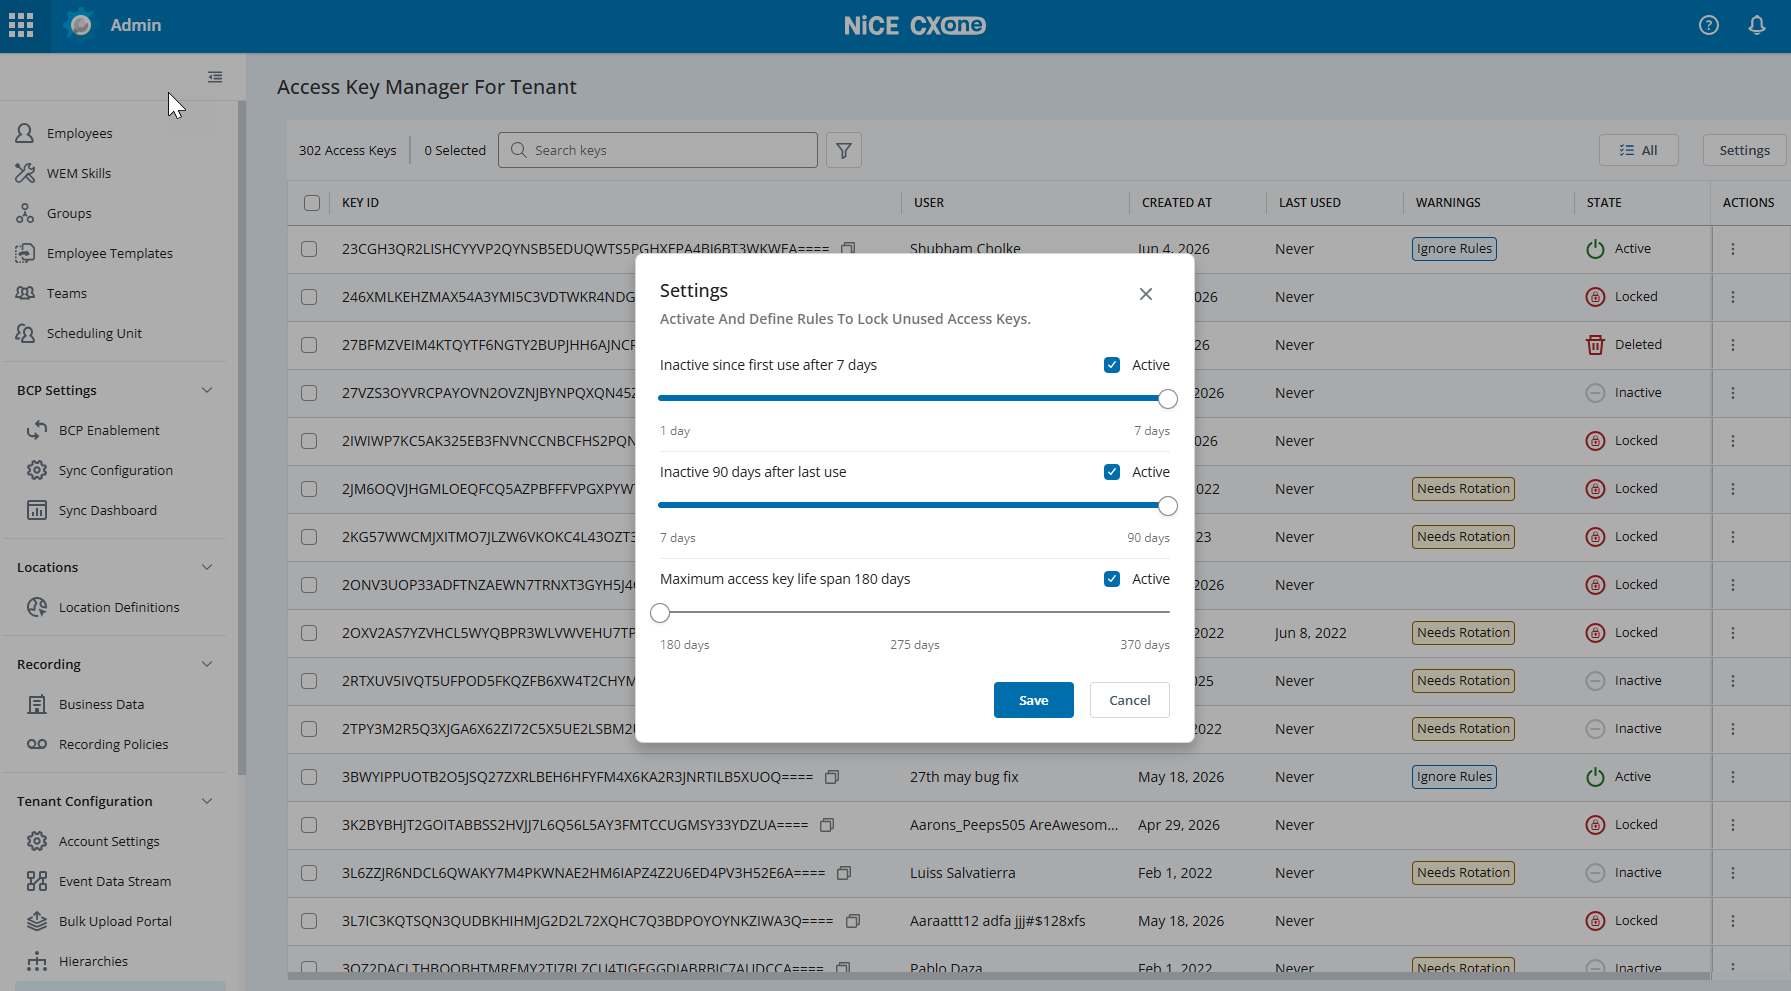
Haga clic en el botón Settings en la esquina superior derecha de la página.
- In the Settings pop-up, configure the following rules by toggling the Active checkbox and adjusting the sliders:
Inactivo desde el primer uso: Configure un umbral (1–7 días) para bloquear las claves que se hayan creado pero que nunca se hayan usado.
Inactivo después del último uso: Establezca un umbral (7-90 días) para bloquear las claves que estuvieron activas anteriormente pero que no se han utilizado durante el tiempo especificado.
Máximo ciclo de vida de la clave DE acceso: Establezca una duración (180–370 días) para marcar las claves que han alcanzado su antigüedad máxima recomendada.
-
Hacer clicGuardar.
Administración de Claves bloqueadas
Cuando se activa una regla de ciclo de vida, el estado de la clave DE acceso cambia a Bloqueado. Puede supervisar y administrar estas claves directamente desde Access Key Manager.
Identificación de Claves bloqueadas
-
Columna de estado: Las Claves bloqueadas por la automatización mostrarán un icono de estado Bloqueado en rojo.
-
Columna de advertencias: Las Claves que se acercan a su vida útil máxima o aquellas que han activado una regla mostrarán una etiqueta de advertencia Necesita rotación o similar.
-
Filtro: Use la lista desplegable de filtro All para seleccionar Locked y ver solo las claves afectadas por la automatización del ciclo de vida.
Desbloquear o eximir Claves
Si una clave se bloqueó automáticamente pero aún es necesaria, puede realizar las siguientes acciones desde el menú Actions:
-
Desbloquear: Restaura la clave a un estado activo.
-
Ignorar Reglas: Exime una clave DE acceso específica de la automatización del ciclo de vida a nivel de abonado. Esto es útil para cuentas de servicio críticas que pueden tener un uso poco frecuente pero esencial.
-
Aplicar reglas: vuelve a habilitar la automatización del ciclo de vida de una clave que anteriormente se configuró en Ignore Rules.
Administración de sus propias Claves DE acceso
En My Zone > My Profile > Claves DE acceso, puede ver sus propias claves DE acceso.
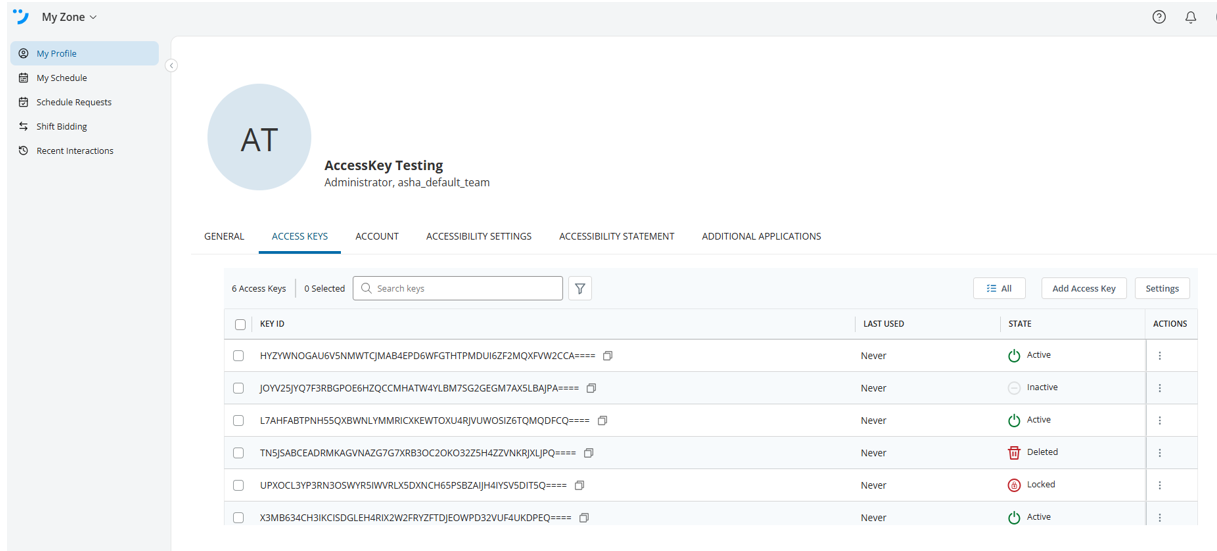
Puede configurar los ajustes de ciclo de vida y administrar las claves DE acceso directamente desde la página Gerente de claves DE acceso si cuenta con los permisos necesarios.