

Esta página lo guía, paso a paso, en la configuración de la autenticación para su sistema NiCE CXone mediante un proveedor de identidad externo (IdP).
Si utiliza uno de los siguientes IdP externos, se proporcionan pasos específicos para configurar la autenticación con ese IdP:
Complete cada una de estas tareas en el orden indicado.
Antes de comenzar
- Obtenga una comprensión básica de conceptos y terminología de autenticación y autorización si nunca antes ha configurado un proceso como este.
- Revise el proceso específico de NiCE CXone si es la primera vez que trabaja con autenticación en NiCE CXone.
- Considere a sus usuarios humanos y los niveles de acceso que necesitan. Decida si las personas con mayor acceso deben tener mayores niveles de seguridad.
- Decida si utilizará requisitos de contraseña personalizados, autenticación multifactor (MFA) o ambos para hacer cumplir.
- Según sus decisiones, haga una lista de autenticadores de inicio de sesión. La lista debe incluir los requisitos de contraseña y el estado de mfa que desea usar para cada autenticador de inicio de sesión. No es necesario crear autenticadores de inicio de sesión personalizados si el autenticador de inicio de sesión predeterminado cumple con sus necesidades de gestión de contraseñas.
- Considere si necesita incluir autenticación y autorización para aplicaciones como bots o asistentes virtuales inteligentes (IVA). Si es así, deberá crear claves DE acceso.
- Identifique su IdP externo. NiCE CXone admite tanto IdP alojados como de servicio en la nube. Si es necesario, involucre a los expertos en autenticación de su empresa en este proceso. Es posible que ya existan procesos establecidos para integrar sistemas como NiCE CXone con su IdP externo. seguir estos procesos y satisfacer sus necesidades de seguridad específicas es, en última instancia, su responsabilidad.
- Defina su protocolo de autenticación. NiCE CXone admite SAML 2.0 y OpenID Connect.
- Evalúa la combinación de IdP y protocolo para garantizar que sus casos de uso y flujos de usuarios sean compatibles, y para identificar posibles problemas. Esto debe incluir una prueba real.
-
If you usa la autenticación iniciada por IdP, use la siguiente tabla para determinar si sus aplicaciones de NiCE CXone la admiten:
NiCE CXone Aplicación IdP-Iniciado SP-Iniciado *Notas MAX Sí Sí
Aplicación
*Sí
Sí La inicialización por parte de IdP solo se admite cuando los usuarios acceden a Agent Workspace (Agent) desde el selector de aplicaciones
 en el producto NiCE CXone.
Accediendo a Agent Workspace (Agent) usando las URL directas requiere una autenticación iniciada por SP.
Agent Workspace (Embedded) (Agent Embedded), Agent Workspace (Browser Extension) (Agent Integrated), Agent Workspace for Microsoft Teams (Agent for Microsoft Teams), Agent Workspace for Salesforce Voice No Sí Salesforce Agent *No Sí Las aplicaciones independientes no admiten la iniciación por parte del IdP. Studio Sí Sí Desktop Studio *No Sí Las aplicaciones independientes no admiten el inicio desde el IdP. Portal de desarrollador No Sí Todos los productos actuales y futuros de NiCE CXone admiten la autenticación iniciada por SP.
Su equipo de NiCE CXone apoyarlo y guiarlo en este proceso de planificación. Una buena planificación hace que la implementación sea más fluida. La implementación de la autenticación y la autorización conforme surgen necesidades inmediatas tiene más probabilidades de generar problemas.
Configurar una Ubicación
Permisos requeridos: Gestión de ubicación - Crear
Si desea requerir que los usuarios inicien sesión desde una Dirección IP determinada, cree una ubicación con las Direcciones IP, los rangos de direcciones IP o las subredes de direcciones IP que desea permitir. Cuando se requiere una ubicación configurada para un usuario, ese usuario debe tener tanto las credenciales como la Dirección IP correctas para iniciar sesión. De lo contrario, su intento de inicio de sesión falla y recibe un error. Puede tener hasta 20 ubicaciones a la vez y hasta 10 reglas por ubicación.
- Haga clic en el selector de aplicaciones y seleccioneAdmin.
- Vaya a Ubicaciones > Definiciones de ubicación.
- Haga clic en Nueva ubicación.
- Asigne un nombre descriptivo a la ubicación. Si desea agregar más detalles sobre la ubicación, ingrese una Descripción.
- Puede seleccionar Set as Default Location o Ubicación remota para indicar el tipo de Ubicación. Sólo puede tener una Ubicación predeterminada. Estos campos no afectan actualmente a ninguna funcionalidad y su selección es para su propia referencia.
-
Agregue cualquier otra información que desee utilizando los campos restantes, incluida la dirección física, el país, las coordenadas GPS, la zona horaria o los grupos asignados. Estos campos actualmente no afectan a nada, y la información ingresada sería sólo para su propia referencia.
Si agrega grupos al campo Grupos asignados los usuarios que pertenezcan a esos Grupos aparecerán en la pestaña Usuarios asignados. Sin embargo, la configuración de ubicación no se aplicará a ellos. Si asigna una ubicación a un autenticador de inicio de sesión, la ubicación se aplica a los Usuarios asignados a ese autenticador de inicio de sesión y restringe su capacidad para iniciar sesión en función de su Dirección IP. Sin embargo, esos usuarios no aparecerán en la pestaña usuarios asignados.
-
Haga clic en el menú desplegable División ubicado junto al campo de nombre de la ubicación.
-
En la página Definiciones de ubicación, seleccione el filtro de división para ver solo las ubicaciones asignadas a esa división. Borre el filtro para ver todas las ubicaciones nuevamente.
Puede mover una ubicación de la División predeterminada a una división específica solo una vez. Después de que una ubicación se asigna a una división y se guarda, no se puede mover a una división diferente. Si la ubicación ya se movió de la División predeterminada, esta lista desplegable está deshabilitada y no se puede modificar.
-
Hacer clicGuardar.
-
De vuelta en la página Definiciones de ubicación, haga clic en la Ubicación que acaba de crear para abrirla.
-
Haga clic en la pestaña Reglas de detección automática.
-
Crear una nueva regla. Para hacerlo:
-
Haga clic en Nueva regla.
-
Asigne un nombre descriptivo a la regla.
-
Seleccione el Tipo de regla entre las siguientes opciones:
-
Lista: Una lista de Direcciones IP específicas permitidas para esta ubicación. Por ejemplo, 100.0.1.100, 100.0.1.101, y 100.0.1.102.
-
Rango: Un rango de direcciones IP permitido para esta ubicación. Por ejemplo, 100.0.1.100-100.0.1.125.
-
Subred: Una subred permitida para esta ubicación. Por ejemplo, 100.0.0.1/32.
-
-
Especifique la Versión IP como una de las siguientes:
-
IPV4: Una Dirección IP de 32 bits
-
IPV6: Una dirección hexadecimal de 128 bits.
-
-
Intro las Direcciones IP, el rango o la subred reales en el campo Definición de regla, siguiendo los formatos de los ejemplos de los pasos anteriores. Si seleccionó Lista, puede ingresar hasta 100 Direcciones IP. Si seleccionó Rango o Subred, sólo puede ingresar un valor.
-
Haga clic en Confirmar.
-
-
Agregue más reglas según sea necesario. Puede tener hasta 10.
-
Hacer clicGuardar.
Crear Autenticadores de inicio de sesión Externos con SAML 2.0
Permisos obligatorios: Autenticador de inicio de sesión Crear
Para crear autenticadores de inicio de sesión externos con OpenID Connect, salte esta sección. Los Autenticadores de inicio de sesión se utilizan para administrar los criterios de contraseña. Puede crear diferentes autenticadores de inicio de sesión para distintos empleados.
Puede usar la autenticación externa cuando desea que la contraseña de un usuario sea administrada por otro sistema o proveedor de identidad. NiCE CXone actualmente admite los protocolos de federación SAML 2.0 y OpenID Connect.
Puede configurar la autenticación iniciada por IdP o la autenticación iniciada por SP con los pasos de esta sección.
Autenticación iniciada por IdP: IdP significa proveedor de identidad. La autenticación iniciada por el IdP significa que el proveedor de identidad externo inicia el proceso de inicio de sesión.
Autenticación iniciada por SP: SP significa proveedor de servicios. El inicio de sesión iniciado por SP significa que NiCE CXone inicia el proceso de inicio de sesión.
Si está usando Salesforce Agent, el proveedor de identidades externo (IdP) debe estar configurado para la autenticación iniciada por el SP.
- Asegúrese de tener acceso al proveedor de identidad externo. Deberá crear una integración específica para NiCE CXone.
- Create the integration in the external identity provider. Different systems use different names for these integrations, see specific instructions for Okta or Azure.
- Deberá proporcionar un ID de Entidad que no conoce en este momento. Use https://need_to_change como marcador.
- Deberá proporcionar una URL de ACS, la cual no conoce en este momento. Use https://need_to_change como marcador de posición.
- El proveedor de identidad generará una URL específica a la que se deben enviar las solicitudes SAML. Copie y guarde esta URL en un lugar donde pueda encontrarla. Deberá ingresar este valor en pasos posteriores.
- El proveedor de identidad generará un certificado de firma público para la integración. Descargue el certificado. Necesitará utilizarlo en pasos posteriores.
- Si desea habilitar el inicio de sesión iniciado por el SP, complete este paso. Copiar la URL utilizada para iniciar sesión en el proveedor de identidad externo con un flujo de inicio de sesión iniciado por el SP.
- Create an external login authenticator in NiCE CXone.
- Haga clic en el selector de aplicaciones y seleccioneAdmin.
- Haga clic en Seguridad > Autenticador de inicio de sesión.
- Introduzca el nombre y la Descripción del autenticador de inicio de sesión.
- Seleccione SAML como el Tipo de autenticación.
Si desea exigir que los usuarios inicien sesión desde una Dirección IP determinada, seleccione la Ubicación que configuró en la sección anterior.
- Si selecciona FICAM, la respuesta SAML debe tener una sola entrada de AuthnContextClassRef. Además, NamespaceURI del sujeto de la afirmación debe ser: urn:oasis:names:tc:SAML:2.0:assertion. El proveedor de identidad controla los campos AuthnContextClassRef y NamespaceURI.
- Intro el Terminal de solicitud SAML que recibió de su proveedor arriba como el URL DE terminal.
- Haga clic en Elegir archivo y seleccione el certificado de firma público que recibió de su proveedor. Este archivo debe ser un archivo PEM. Será un archivo de texto y la primera línea contendrá BEGIN CERTIFICATE con algún otro texto.
- Si desea habilitar el inicio de sesión iniciado por el proveedor de servicios (SP) para este autenticador de inicio de sesión, complete este paso. En el campo URL DE terminal, pegue el valor de Login URL que copió de su proveedor de identidad externo.
Seleccione la pestaña Usuarios asignados. Seleccione los usuarios que desea asignar al autenticador de inicio de sesión que está creando. También puede asignar usuarios directamente al autenticador de inicio de sesión en su perfil del empleado.
- Haga clic en Guardar y activar.
- Abra el autenticador de inicio de sesión.
Anote el ID de Entidad y la URL de ACS. Los necesitará cuando actualice la configuración de su IdP.
- Haga clic en el selector de aplicaciones
-
Actualice la configuración de su proveedor de identidad, reemplazando los marcadores de posición utilizados anteriormente con los valores que acaba de anotar.
-
Asegúrese de que la Identidad externa para cada usuario que utiliza el autenticador de inicio de sesión se establece en el valor correcto. Este campo se puede acceder en la sección de seguridad del perfil del empleado.
Su proveedor de identidad determina el valor que se debe utilizar. El valor debe coincidir exactamente con lo que puso en el campo Identidad externa en NiCE CXone.
-
Haga que el usuario inicie sesión. Deben usar la URL de inicio de sesión más reciente. Después de ingresar su nombre DE usuario, serán dirigidos al proveedor de identidad externo si es necesario.
Crear Autenticadores de inicio de sesión Externos con OpenID Connect
Permisos requeridos: Autenticador de inicio de sesión Crear
Puede usar la autenticación externa cuando desea que la contraseña de un usuario sea administrada por otro sistema o proveedor de identidad. NiCE CXone actualmente admite los protocolos de federación SAML 2.0 y OpenID Connect.
Puede configurar la autenticación iniciada por el SP con los pasos de esta sección. SP-initiated authentication significa que NiCE CXone (el proveedor de servicios) inicia el proceso de inicio de sesión.
Si está usando Salesforce Agent, el proveedor de identidades externo (IdP) debe estar configurado para la autenticación iniciada por el SP.
Autenticación de front-end con Secreto de cliente o PKCE
OpenID Connect ofrece DOs opciones para la autenticación de front-end:
- Secreto de cliente: Se incluye un secreto de cliente en el intercambio de tokens. Esto representa un riesgo de seguridad, ya que requiere codificar el secreto en la aplicación web.
- PKCE (Proof Key for Code Exchange): Crea un secreto único y temporal para cada solicitud de inicio de sesión. Esto aumenta la seguridad del flujo de autenticación porque los atacantes no podrán obtener la Clave de un solo uso que crea la aplicación.
NiCE CXone admite ambas opciones. La experiencia del usuario final es la misma, sin importar qué opción utilice. Sin embargo, PKCE es más seguro. El uso de un flujo de authorization de PKCE requiere una integración de API personalizada. El flujo de authorization basado en secreto de cliente es el predeterminado.
Para configurar un flujo de autenticación PKCE, consulte las páginas Getting Started  y API Authentication and Authorization en el portal para desarrolladores de NiCE CXone.
Vinculación de Nuevos usuarios con OpenID Connect basado en declaraciones (claims)
NiCE CXone puede usar un valor de notificación (claim) diferente, como una dirección DE correo electrónico, para establecer la identidad del usuario en su primer inicio de sesión. Luego, NiCE CXone cambia automáticamente al identificador de asunto único de OpenID Connect. Esto le permite preconfigurar la identidad federada de un usuario.
Cree un Autenticador de inicio de sesión Externo
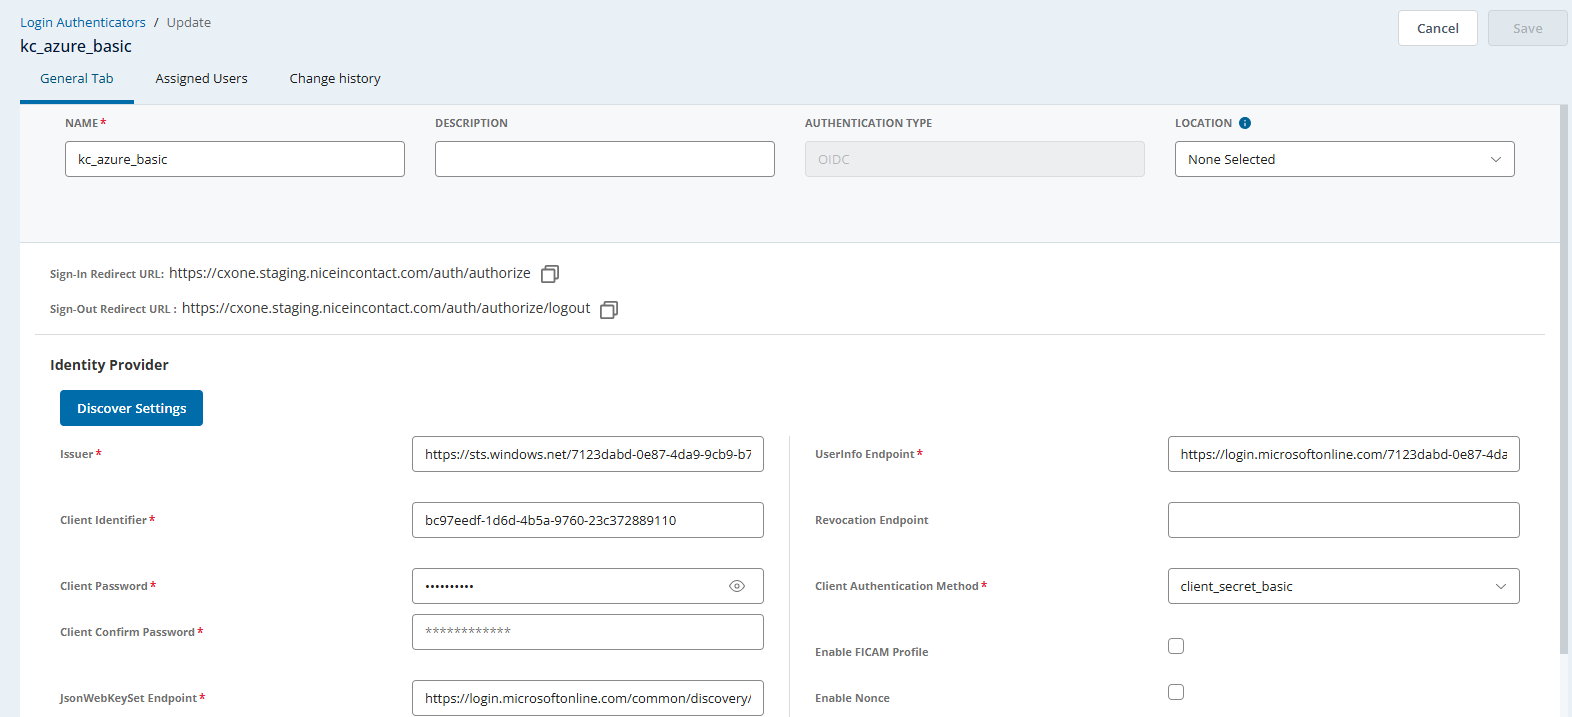
- Asegúrese de tener acceso al proveedor de identidad externo. Deberá crear una integración específica para NiCE CXone.
- Create the integration in the external identity provider.
- Deberá proporcionar una URI de redireccionamiento de inicio de sesión que no conoce en este momento. Use https://cxone.niceincontact.com/need_to_change como marcador de punto.
- Es posible que deba proporcionar un URI de redireccionamiento de cierre de sesión que no conoce en este momento. Use https://cxone.niceincontact.com/need_to_change como marcador de posición.
- El proveedor de identidad generará un Id DE cliente y un Secreto de cliente. Copie y guarde estos valores en un lugar donde pueda encontrarlos más adelante. Deberá usarlos en pasos posteriores.
- Create an external login authenticator in NiCE CXone.
Haga clic en el selector de aplicaciones
y seleccioneAdmin.Vaya a Parámetros de seguridad > Autenticador de inicio de sesión.
- Haga clic en Nuevo Autenticador de inicio de sesión o seleccione el autenticador de inicio de sesión que desea editar.
- Introduzca el nombre y una Descripción para el autenticador de inicio de sesión.
- Seleccione OIDC como Tipo de autenticación .
Si desea exigir que los usuarios inicien sesión desde una Dirección IP determinada, seleccione la Ubicación que configuró en la sección anterior.
- Si tiene un terminal DE descubrimiento para su IdP, haga clic en Discover Settings. Ingrese su punto final de descubrimiento y haga clic en Descubrir. Los campos restantes se completan automáticamente para usted. Descubrir Configuración no funciona con los puntos de conexión de descubrimiento de Salesforce.
- Entre su Identificador de cliente y Contraseña del cliente. Vuelva a escribir la contraseña en Client Confirm Password. El Identificador de cliente es el id DE inicio DE sesión que su IdP asignó a su cuenta.
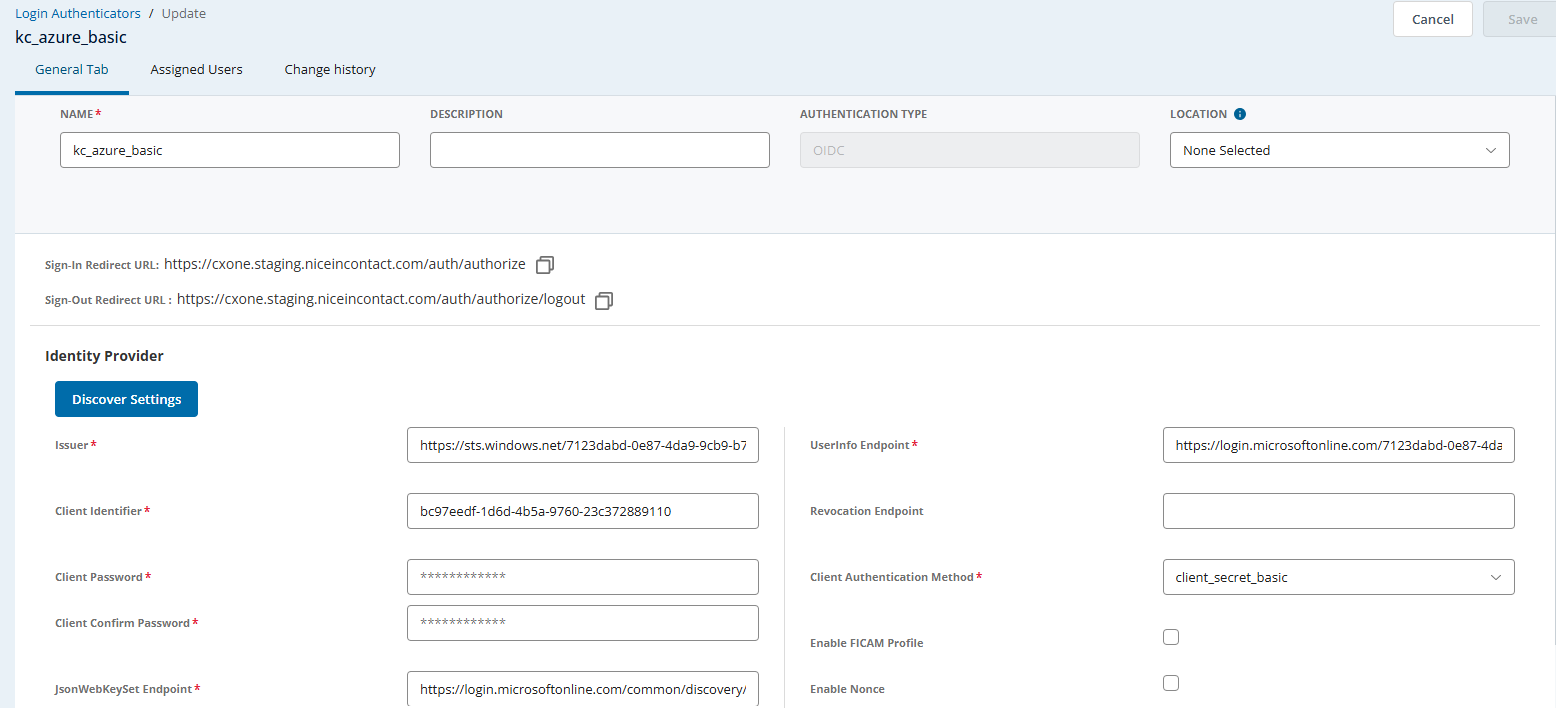
Si no tiene una terminal DE descubrimiento para su IdP, ingrese el Emisor, la Terminal jsonwebkeyset, la Terminal de autorización, la Terminal de señal, la Terminal de información de usuario, la Terminal de revocación y la terminal de finalización de sesión proporcionados por su IdP.
 Obtenga más información acerca de los campos de este paso
Campo
Detalles
Emisor La URL de su IdP sin ningún parámetro.
Terminal jsonwebkeyset La URL del Conjunto de JWK de su IdP. Terminal de autorización La URL del Terminal de autorización 2.0 de su IdP OAuth. Terminal de señal La URL de la Terminal de señal 2.0 de su IdP OAuth. Terminal de información de usuario La URL del Terminal de información de usuario de su IdP. Terminal de revocación La URL del Terminal de revocación de su IdP. Terminal de fin de sesión La URL del Terminal de End Session de su IdP. Este campo le permite crear una experiencia de cierre de sesión único para sus usuarios. Si está configurada, cuando los usuarios cierran su sesión en NiCE CXone, también cierran la sesión de su cuenta en el IdP. Para que el cierre de sesión único funcione, debe incluir la URI de redireccionamiento de cierre de sesión en su IdP. - Seleccione un Método de autenticación del cliente. El método que seleccione debe ser un método de autenticación que su IdP admita. Si selecciona private_key_jwt, debe ingresar su Client Private Key.
- Puede seleccionar Habilitar Perfil FICAM para activar la configuración específica del gobierno de los EE. UU.
Seleccione la pestaña Usuarios asignados. Seleccione los usuarios que desea asignar al autenticador de inicio de sesión que está creando. También puede asignar usuarios directamente al autenticador de inicio de sesión en su perfil del empleado.
- Haga clic en Guardar y Activar para validar la información proporcionada y vincular su cuenta de NiCE CXone con su cuenta de IdP.
- Abra el autenticador de inicio de sesión.
Tome nota de la URI de redireccionamiento de inicio de sesión y la URI de redireccionamiento de cierre de sesión. Los necesitará cuando actualice la configuración de su IdP.
-
Actualice la configuración de su proveedor de identidad, reemplazando los marcadores de posición utilizados anteriormente con los valores que acaba de anotar.
-
Asegúrese de que la Identidad externa para cada usuario que utiliza el autenticador de inicio de sesión se establece en el valor correcto. This campo se puede acceder en el sección de seguridad del perfil del empleado.
Su proveedor de identidad determina el valor que se debe utilizar. El valor debe coincidir exactamente con lo que puso en el campo Identidad externa en NiCE CXone. El valor de este campo debe tener este formato: claim(email):{correo electrónico configurado por su IdP}. Por ejemplo, si el correo electrónico del usuario en el IdP es nick.carraway@classics.com, debe escribir claim(email):nickcarraway@classics.com.
-
Haga que el usuario inicie sesión. Deben usar la URL de inicio de sesión más reciente. Después de ingresar el nombre DE usuario, el sistema lo redirigirá al proveedor de identidad externo, si es necesario.
- Cuando su IdP le solicite que se autentique, hágalo como el usuario del IdP que desea asociar con su cuenta de NiCE CXone que tiene una sesión activa en este momento.
- Si la configuración de OpenID Connect en NiCE CXone no se muestra como validada, use los registros de su IdP para diagnosticar el problema.
Crear o Editar empleados
Permisos necesarios: crear empleados
Si está configurando la autenticación con un IdP externo para una unidad de negocio existente NiCE CXone, no es necesario crear nuevas cuentas de usuario. Sin embargo, deberá editar las cuentas de usuario y configurar los campos External Identity Type y Federated Identity. Esto debe realizarse para cada usuario que autenticará mediante el IdP Externo. Los campos se explican en el paso 8 de esta tarea.
Puede agregar una cuenta de empleado usando:
-
Crear empleado—Crear una cuenta individual usando la ventana Crear empleado.
-
Importar empleados—Importar múltiples cuentas de Empleados.
Las instrucciones aquí SOn para crear una sola cuenta de empleado en la aplicación. Si su empresa está usando ACD, también deberá configurar la configuración del usuario de ACD para este empleado.
NiCE CXone ofrece muchas opciones y configuraciones para personalizar empleados. Lea toda esta tarea. Asegúrese de saber qué configuraciones debe establecer antes de comenzar.

Para agregar un empleado:
-
Haga clic en el selector de aplicaciones
y seleccioneAdmin. -
Haga clic en Empleados > Crear empleado.
-
Introduzca el Nombre y Apellido del empleado. El Segundo nombre es opcional.
-
Intro una Dirección DE correo electrónico válida. NiCE CXone envía correos electrónicos como invitaciones de activación y códigos de comprobación de contraseña aquí. Puede usar la misma dirección DE correo electrónico para múltiples empleados. Cuando edita la dirección DE correo electrónico de un empleado, se envía un correo electrónico de comprobación a la nueva dirección DE correo electrónico.
-
Intro el Nombre DE usuario que desea asignar a un empleado. El nombre DE usuario debe estar en forma de dirección DE correo electrónico. El campo se rellena automáticamente desde el campo Dirección DE correo electrónico. Puede editarlo si quiere.
-
Asigne un Rol principal a un empleado desde el menú desplegable.
-
Complete los campos en la Pestaña general.
Obtenga más información sobre los campos en la pestaña general
Campo
Detalles
Mostrar nombre Introduzca un Mostrar nombre que desee asignar a un empleado. Los Usuarios de otros equipos pueden ver el nombre que se muestra. No pueden ver otra información sobre el empleado a menos que tengan habilitado el permiso View Employee. Tipo Use Tipo para organizar a un empleado fuera de su Rol y Equipo asignados. El tipo no está vinculado a permisos ni a códigos no disponibles. Esto facilita la presentación de informes. Puede seleccionar tipos creados previamente en el menú desplegable. También puede crear nuevos tipos ingresando texto en la barra de búsqueda y haciendo clic en Create. Fecha de contratación La fecha en que contrató a un empleado. Este campo es solo para sus registros. NiCE CXone no utiliza esta información. Zona horaria El empleado se asigna automáticamente a la zona horaria del abonado High-level organizational grouping used to manage technical support, billing, and global settings for your NiCE CXone system. a menos que la cambie.Inicio de sesión en sistema operativo El sistema operativo que utiliza el empleado. La aplicación Recording Management (CXone) requiere esta información para recording de pantalla. El campo acepta texto libre y puede contener una cadena de texto relacionada con un sistema operativo como Windows 10. Clasificación
Este campo es visible solo si tiene WFM en su entorno Determina la prioridad al crear un horario.
Asignado al equipo Assign the employee to a team by selecting a team from the drop-down menu. Si aún no ha creado equipos, o si el empleado pertenecerá a un nuevo equipo, simplemente puede aceptar el ajuste Equipo predeterminado y luego cambiarlo más tarde.
Asignado a Grupos Asigne al empleado a uno o más grupos seleccionando grupos en el menú desplegable. Asignado a Unidad DE programación Este campo es visible solo si su sistema incluye WFM. It especifica el unidad DE programación para el empleado. Número de teléfono móvil El número de teléfono móvil o celular del empleado. Este campo es solo para sus registros. NiCE CXone no utiliza esta información. Atributos En este menú desplegable, seleccione los atributos relacionados con el empleado:
-
Puede ser evaluado/entrenado: Este atributo aparece solo si su sistema incluye QM. Permite que se evalúe al empleado, y se le facturará por QM para este empleado.
El valor predeterminado se selecciona para los empleados nuevos. Si agregaQM a un sistema que tiene usuarios existentes, debe habilitar manualmente esta configuración para esos usuarios.
-
Can Be Recorded (Screen): Este atributo aparece solo si su sistema incluye Recording Management (CXone) Advanced. Habilita la grabación de la pantalla del empleado, y se le facturará la grabación de pantalla para este empleado.
El valor predeterminado se selecciona para los empleados nuevos. Si agrega Recording Management (CXone) Advanced a un sistema que tiene usuarios existentes, debe habilitar manualmente esta configuración para dichos usuarios.
-
Can be Recorded (Voice): Este atributo es visible solo si su sistema incluye Recording Management (CXone)/Recording Management (CXone) Advanced. Permite que se grabe la Voz del empleado. Se le facturará por la grabación de voz de este empleado.
El valor predeterminado está seleccionado para los empleados nuevos. Si agrega Recording Management (CXone)/Recording Management (CXone) Advanced a un sistema que tiene usuarios existentes, debe habilitar manualmente esta configuración para esos usuarios.
-
Can be Scheduled: Este atributo es visible solo si su sistema incluye WFM. Permite que se programe al empleado. Se le facturará por WFM para este empleado.
El valor predeterminado se selecciona para los nuevos empleados. Si agregaWFM a un sistema que tiene usuarios existentes, debe habilitar manualmente esta configuración para esos usuarios. Los usuarios que no tengan seleccionado este atributo no aparecerán en las listas de empleados al crear reglas semanales o plantillas de turnos. Eliminar este atributo de un usuario borra a ese usuario de cualquier reglas semanales o plantillas de turnos a las que esté asignado.
-
Se puede analizar: Este atributo aparece solo si su sistema incluye Interaction Analytics (CXone). Cuando se selecciona este atributo, las interacciones grabadas del empleado SOn analizadas por Interaction Analytics (CXone). Se le facturará por Interaction Analytics (CXone) para este empleado.
El valor predeterminado se borra para los nuevos empleados.
-
Puede editar Informes prediseñados: los Empleados con este atributo seleccionado pueden editar cualquiera de los Informes prediseñados en la aplicación Reporting, siempre y cuando también tengan los permisos correctos.
El valor predeterminado se borra para todos los empleados, tanto existentes como nuevos.
-
Puede ver Informes prediseñados: los Empleados podrán abrir cualquier informe prediseñado con este atributo. Los informes se encuentran en la aplicación Reporting, pero los empleados deben tener permisos para ver los informes allí. Los Informes prediseñados no tienen tarifa de uso para hasta el 10 % de sus usuarios simultáneos o configurados, según su modelo de precios. Una vez que se supera el umbral del 10 %, se le facturará por cada Empleado adicional con esta casilla seleccionada.
El valor predeterminado se borra para todos los empleados, tanto para los existentes como para los nuevos.
-
Customer Card: Este atributo permite que los empleados que no trabajan con contactos digitales accedan a las tarjetas de cliente disponibles para contactos de voz, chat, correo electrónico y SMS Messaging enrutados por omnicanal.
El valor predeterminado se borra para nuevos empleados.
-
Digital Engagement: Este atributo aparece solo si su sistema incluye Digital Experience (DX). Cuando se selecciona este atributo, el registro del empleado se sincroniza con Digital Experience (DX) y puede trabajar en contactos digitales. Se le facturará por Digital Experience (DX) para este empleado. El valor predeterminado se borra para empleados nuevos.
Si su organización utiliza Outbound Engagement (SmartReach), seleccione una de las siguientes opciones:
-
, que contiene las páginas de configuración de Outbound Engagement (SmartReach), Agent Workspace Premium (Desk) y Agent Workspace Advanced (Enhanced Customer Card).
-
-
-
Haga clic en Create para crear el perfil del empleado y continuar configurándolo. Haga clic en Create & Invitación si está listo para que el usuario active su cuenta y configure su contraseña.
Autenticar Aplicaciones
Los usuarios y las aplicaciones se autentican de maneras muy similares. La diferencia principal es que las aplicaciones se autentican con una clave DE acceso, mientras que los usuarios se autentican con un nombre DE usuario y una contraseña. No me gusta a los usuarios, las aplicaciones no están obligadas a interactuar a través de un navegador. Las Aplicaciones generalmente SOn funciones de back-office o agentes virtuales inteligentes Chatbot or similar application that interacts with a user based on artificial intelligence. (IVA).
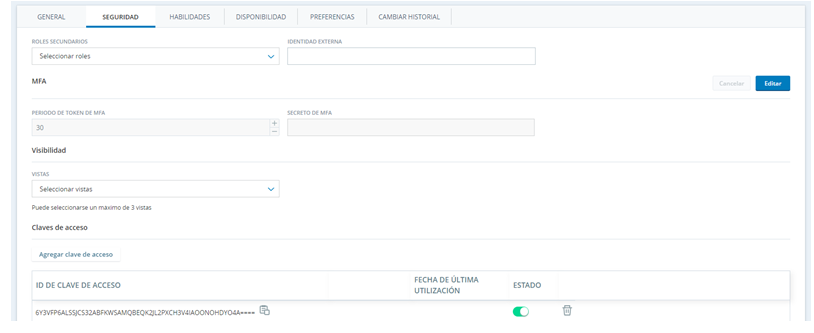
Para configurar una aplicación que interactúe con NiCE CXone, cree un perfil de empleado y asigne a dicho perfil el nombre de la aplicación. Luego, cree una clave DE acceso para el usuario de la aplicación de la siguiente manera:
Permisos obligatorios: Empleados Editar
- Haga clic en el selector de aplicaciones y seleccione Admin.
- Haga clic en Empleados y luego haga clic en el perfil del Empleado que está editando para abrirlo.
-
Haga clic en la ficha Seguridad .
- Haga clic en Agregar clave de acceso.
- Copie el ID de Clave de acceso en una ubicación segura.
- Haga clic en Mostrar Clave secreta y copie la clave secreta en un lugar seguro.
- Hacer clicGuardar.
Autorización enNiCE CXone
La autorización es el proceso de verificar a qué recursos puede acceder un usuario. Los Recursos pueden incluir aplicaciones, archivos y datos. Puede definir el acceso de los usuarios a los recursos mediante el control de acceso basado en roles. NiCE CXone gestiona la autorización automáticamente durante la autenticación. Cuando se autentica a un usuario, se le da acceso solo a los recursos para los que está autorizado.
El método de autenticación de un usuario no afecta la autorización. NiCE CXone utiliza el mismo proceso de autorización para todos los usuarios. No importa si están autenticados con claves de acceso o contraseñas.