

Los autenticadores de inicio de sesión controlan la forma en que los usuarios inician sesión en NiCE CXone. NiCE CXone admite tanto la autenticación interna como la externa. Puede crear autenticadores de inicio de sesión personalizados según las necesidades de su organización y asignarlos a cada perfil de empleado.
Para obtener más información sobre la autenticación y la autorización en NiCE CXone, haga clic aquí.
Configurar una Ubicación para Inicios de sesión Basados en la Ubicación
Permisos requeridos: Gestión de ubicación - Crear
Si desea requerir que los usuarios inicien sesión desde una Dirección IP determinada, cree una ubicación con las Direcciones IP, los rangos de direcciones IP o las subredes de direcciones IP que desea permitir. Cuando se requiere una ubicación configurada para un usuario, ese usuario debe tener tanto las credenciales como la Dirección IP correctas para iniciar sesión. De lo contrario, su intento de inicio de sesión falla y recibe un error. Puede tener hasta 20 ubicaciones a la vez y hasta 10 reglas por ubicación.
- Haga clic en el selector de aplicaciones
 y seleccioneAdmin.
- Vaya a Ubicaciones > Definiciones de ubicación.
- Haga clic en Nueva ubicación.
- Asigne un nombre descriptivo a la ubicación. Si desea agregar más detalles sobre la ubicación, ingrese una Descripción.
- Puede seleccionar Set as Default Location o Ubicación remota para indicar el tipo de Ubicación. Sólo puede tener una Ubicación predeterminada. Estos campos no afectan actualmente a ninguna funcionalidad y su selección es para su propia referencia.
-
Agregue cualquier otra información que desee utilizando los campos restantes, incluida la dirección física, el país, las coordenadas GPS, la zona horaria o los grupos asignados. Estos campos actualmente no afectan a nada, y la información ingresada sería sólo para su propia referencia.
Si agrega grupos al campo Grupos asignados los usuarios que pertenezcan a esos Grupos aparecerán en la pestaña Usuarios asignados. Sin embargo, la configuración de ubicación no se aplicará a ellos. Si asigna una ubicación a un autenticador de inicio de sesión, la ubicación se aplica a los Usuarios asignados a ese autenticador de inicio de sesión y restringe su capacidad para iniciar sesión en función de su Dirección IP. Sin embargo, esos usuarios no aparecerán en la pestaña usuarios asignados.
-
Haga clic en el menú desplegable División ubicado junto al campo de nombre de la ubicación.
-
En la página Definiciones de ubicación, seleccione el filtro de división para ver solo las ubicaciones asignadas a esa división. Borre el filtro para ver todas las ubicaciones nuevamente.
Puede mover una ubicación de la División predeterminada a una división específica solo una vez. Después de que una ubicación se asigna a una división y se guarda, no se puede mover a una división diferente. Si la ubicación ya se movió de la División predeterminada, esta lista desplegable está deshabilitada y no se puede modificar.
-
Hacer clicGuardar.
-
De vuelta en la página Definiciones de ubicación, haga clic en la Ubicación que acaba de crear para abrirla.
-
Haga clic en la pestaña Reglas de detección automática.
-
Crear una nueva regla. Para hacerlo:
-
Haga clic en Nueva regla.
-
Asigne un nombre descriptivo a la regla.
-
Seleccione el Tipo de regla entre las siguientes opciones:
-
Lista: Una lista de Direcciones IP específicas permitidas para esta ubicación. Por ejemplo, 100.0.1.100, 100.0.1.101, y 100.0.1.102.
-
Rango: Un rango de direcciones IP permitido para esta ubicación. Por ejemplo, 100.0.1.100-100.0.1.125.
-
Subred: Una subred permitida para esta ubicación. Por ejemplo, 100.0.0.1/32.
-
-
Especifique la Versión IP como una de las siguientes:
-
IPV4: Una Dirección IP de 32 bits
-
IPV6: Una dirección hexadecimal de 128 bits.
-
-
Intro las Direcciones IP, el rango o la subred reales en el campo Definición de regla, siguiendo los formatos de los ejemplos de los pasos anteriores. Si seleccionó Lista, puede ingresar hasta 100 Direcciones IP. Si seleccionó Rango o Subred, sólo puede ingresar un valor.
-
Haga clic en Confirmar.
-
-
Agregue más reglas según sea necesario. Puede tener hasta 10.
-
Hacer clicGuardar.
Crear un Autenticador de inicio de sesión del Sistema personalizado
Permisos requeridos: Puede administrar contraseñas, Activado.
Los autenticadores de inicio de sesión personalizados le permiten personalizar los requisitos de autenticación para NiCE CXone usuarios. Puede crear más de un autenticador de inicio de sesión personalizado si desea diferentes conjuntos de requisitos para ciertos usuarios. Si desea que la misma configuración se aplique a todos los usuarios, puede usar el autenticador de inicio de sesión del sistema predeterminado en lugar de crear uno personalizado.
Después de crear un autenticador de inicio de sesión, asígnelo a los perfiles de empleado. A partir de ese momento, el campo de contraseña muestra las reglas del autenticador de inicio de sesión configurado cuando el usuario intenta establecer o cambiar su contraseña.
- Haga clic en el selector de aplicaciones y seleccione Admin.
- Vaya a Parámetros de seguridad > Autenticador de inicio de sesión.
-
Hacer clicNuevo Autenticador de inicio de sesión.
-
Ingrese un nombre único para el autenticador de inicio de sesión.
-
Intro una Descripción opcional. Use solo texto sin formato. Las URL o el lenguaje de marcado como HTML no se guardarán.
-
Seleccione Sistema como el Tipo de autenticación .
 Obtenga más información sobre los tipos de autenticación
Campo
Detalles
Sistema El autenticador de inicio de sesión utiliza el proceso de inicio de sesión integrado de NiCE CXone. No se autentica mediante un proveedor de identidad de inicio de sesión único (SSO) externo. SAML SAML 2.0 le permite configurar el inicio de sesión único a través de un proveedor de identidad externo. NiCE CXone admite múltiples instancias de SAML 2.0. Puede asignar diferentes instancias a diferentes usuarios. -
Si desea exigir que los usuarios inicien sesión desde una Dirección IP determinada, seleccione la Ubicación que configuró en la sección anterior.
- Set up your password complexity.
La contraseña de cada usuario se coteja con un repositorio de contraseñas utilizadas habitualmente. Si su contraseña coincide con una de las contraseñas de uso común, el sistema les solicita crear una contraseña nueva. Algunas de las contraseñas que se rechazan SOn:
Cualquier contraseña que incluya la palabra "contraseña". Por ejemplo, Password@1234.
Cualquier contraseña que incluya la dirección DE correo electrónico, el nombre DE usuario, el nombre y el apellido o el nombre del sistema del usuario.
Las contraseñas se comprueban en este repositorio siempre que:
Se activa un nuevo usuario.
La contraseña de un usuario caduca.
Un usuario restablece su contraseña.
Obtenga más información acerca de los campos de este pasoCampo Detalles Se requieren minúsculas (a-z) Requiere que los usuarios usen al menos una letra minúscula en sus contraseñas. Se requieren mayúsculas (A-Z) Requiere que los usuarios usen al menos una letra mayúscula en sus contraseñas. Se requiere Numérico (0-9) Requiere que los usuarios utilicen al menos un número en sus contraseñas. Requiere que no sea alfanumérico (!,@,# etc.) Requiere que los usuarios usen al menos un carácter no alfanumérico en sus contraseñas. -
Si desea habilitar la autenticación multifactor, seleccione Requerir autenticación multifactor. Establezca su Tipo mfa como HOTP (basado en HMAC) y TOTP (basado en tiempo).
Obtenga más información sobre las configuraciones de MFA
Campo Detalles Requerir Autenticación Multifactor Requiere que los usuarios ingresen un token de autenticación multifactor (MFA) además de su contraseña para iniciar sesión en NiCE CXone. Un token MFA es una contraseña de un solo uso generada por un token de hardware o un dispositivo MFA virtual (por ejemplo, una aplicación como Google Authenticator) que usted proporciona. Cuando habilita mfa, los usuarios con el perfil afectado deben configurar una clave secreta de mfa la próxima vez que inicien sesión.
No debe habilitar MFA para el administrador principal de su organización. Si el dispositivo o el secreto se pierde, la única forma de restablecer el Secreto de mfa es presentar un Ticket con Soporte de NiCE CXone.
Tipo mfa Especifica si desea habilitar TOTP (basado en tiempo) o HOTP (basado en HMAC) MFA. -
Configure su política de contraseñas.
Obtenga más información acerca de los campos de este paso
Campo Detalles Longitud de la contraseña Ingrese el número mínimo de caracteres totales que los usuarios deben incluir en sus contraseñas. Por ejemplo, si ingresa12, los usuarios deben incluir al menos 12 caracteres en total en cada contraseña. Los caracteres requeridos en la configuración de Complejidad de contraseña cuentan hacia el total del recuento de caracteres. Puede configurar la longitud de la contraseña a cualquier número entre 12 y 24. Activar vigencia de la Contraseña Activa un cuadro de texto en el que puede introducir el número máximo de días que un usuario puede conservar una contraseña. Una vez transcurrido el número de días especificado, el usuario deberá cambiar su contraseña. Puede establecer la antigüedad de la contraseña de 14 a 365 días. Activar Historial de contraseñas Ingrese el número de contraseñas únicas que un usuario debe establecer antes de poder reutilizar una antigua. Puede establecer el historial de contraseñas entre 4 y 50. Por ejemplo, si introduce 10, los usuarios asignados al autenticador de inicio de sesión no podrán utilizar ninguna de sus últimas 10 contraseñas como contraseña nueva. Intentos de contraseña Intro la cantidad máxima de veces que un usuario puede ingresar una contraseña incorrecta antes de que el sistema bloquee su cuenta. El rango es de tres a diez intentos y el valor predeterminado es seis. -
Haga clic en Guardar y activar.
Configurar un Autenticador de inicio de sesión Externo con SAML 2.0
Puede usar la autenticación externa cuando desea que la contraseña de un usuario sea administrada por otro sistema o proveedor de identidad. NiCE CXone actualmente admite los protocolos de federación SAML 2.0 y OpenID Connect.
Puede configurar la autenticación iniciada por IdP o la autenticación iniciada por SP con los pasos de esta sección.
Autenticación iniciada por IdP: IdP significa proveedor de identidad. La autenticación iniciada por el IdP significa que el proveedor de identidad externo inicia el proceso de inicio de sesión.
Autenticación iniciada por SP: SP significa proveedor de servicios. El inicio de sesión iniciado por SP significa que NiCE CXone inicia el proceso de inicio de sesión.
Si está usando Salesforce Agent, el proveedor de identidades externo (IdP) debe estar configurado para la autenticación iniciada por el SP.
- Asegúrese de tener acceso al proveedor de identidad externo. Deberá crear una integración específica para NiCE CXone.
- Create the integration in the external identity provider. Different systems use different names for these integrations, see specific instructions for Okta or Azure.
- Deberá proporcionar un ID de Entidad que no conoce en este momento. Use https://need_to_change como marcador.
- Deberá proporcionar una URL de ACS, la cual no conoce en este momento. Use https://need_to_change como marcador de posición.
- El proveedor de identidad generará una URL específica a la que se deben enviar las solicitudes SAML. Copie y guarde esta URL en un lugar donde pueda encontrarla. Deberá ingresar este valor en pasos posteriores.
- El proveedor de identidad generará un certificado de firma público para la integración. Descargue el certificado. Necesitará utilizarlo en pasos posteriores.
- Si desea habilitar el inicio de sesión iniciado por el SP, complete este paso. Copiar la URL utilizada para iniciar sesión en el proveedor de identidad externo con un flujo de inicio de sesión iniciado por el SP.
- Create an external login authenticator in NiCE CXone.
- Haga clic en el selector de aplicaciones y seleccioneAdmin.
- Haga clic en Seguridad > Autenticador de inicio de sesión.
- Introduzca el nombre y la Descripción del autenticador de inicio de sesión.
- Seleccione SAML como el Tipo de autenticación.
Si desea exigir que los usuarios inicien sesión desde una Dirección IP determinada, seleccione la Ubicación que configuró en la sección anterior.
- Si selecciona FICAM, la respuesta SAML debe tener una sola entrada de AuthnContextClassRef. Además, NamespaceURI del sujeto de la afirmación debe ser: urn:oasis:names:tc:SAML:2.0:assertion. El proveedor de identidad controla los campos AuthnContextClassRef y NamespaceURI.
- Intro el Terminal de solicitud SAML que recibió de su proveedor arriba como el URL DE terminal.
- Haga clic en Elegir archivo y seleccione el certificado de firma público que recibió de su proveedor. Este archivo debe ser un archivo PEM. Será un archivo de texto y la primera línea contendrá BEGIN CERTIFICATE con algún otro texto.
- Si desea habilitar el inicio de sesión iniciado por el proveedor de servicios (SP) para este autenticador de inicio de sesión, complete este paso. En el campo URL DE terminal, pegue el valor de Login URL que copió de su proveedor de identidad externo.
Seleccione la pestaña Usuarios asignados. Seleccione los usuarios que desea asignar al autenticador de inicio de sesión que está creando. También puede asignar usuarios directamente al autenticador de inicio de sesión en su perfil del empleado.
- Haga clic en Guardar y activar.
- Abra el autenticador de inicio de sesión.
Anote el ID de Entidad y la URL de ACS. Los necesitará cuando actualice la configuración de su IdP.
- Haga clic en el selector de aplicaciones
-
Actualice la configuración de su proveedor de identidad, reemplazando los marcadores de posición utilizados anteriormente con los valores que acaba de anotar.
-
Asegúrese de que la Identidad externa para cada usuario que utiliza el autenticador de inicio de sesión se establece en el valor correcto. Este campo se puede acceder en la sección de seguridad del perfil del empleado.
Su proveedor de identidad determina el valor que se debe utilizar. El valor debe coincidir exactamente con lo que puso en el campo Identidad externa en NiCE CXone.
-
Haga que el usuario inicie sesión. Deben usar la URL de inicio de sesión más reciente. Después de ingresar su nombre DE usuario, serán dirigidos al proveedor de identidad externo si es necesario.
Crear Autenticadores de inicio de sesión Externos con OpenID Connect
Permisos obligatorios: Autenticador de inicio de sesión Crear
Puede usar la autenticación externa cuando desea que la contraseña de un usuario sea administrada por otro sistema o proveedor de identidad. NiCE CXone actualmente admite los protocolos de federación SAML 2.0 y OpenID Connect.
Puede configurar la autenticación iniciada por el SP con los pasos de esta sección. SP-initiated authentication significa que NiCE CXone (el proveedor de servicios) inicia el proceso de inicio de sesión.
Si está usando Salesforce Agent, el proveedor de identidades externo (IdP) debe estar configurado para la autenticación iniciada por el SP.
Autenticación de front-end con Secreto de cliente o PKCE
OpenID Connect ofrece DOs opciones para la autenticación de front-end:
- Secreto de cliente: Se incluye un secreto de cliente en el intercambio de tokens. Esto representa un riesgo de seguridad, ya que requiere codificar el secreto en la aplicación web.
- PKCE (Proof Key for Code Exchange): Crea un secreto único y temporal para cada solicitud de inicio de sesión. Esto aumenta la seguridad del flujo de autenticación porque los atacantes no podrán obtener la Clave de un solo uso que crea la aplicación.
NiCE CXone admite ambas opciones. La experiencia del usuario final es la misma, sin importar qué opción utilice. Sin embargo, PKCE es más seguro. El uso de un flujo de authorization de PKCE requiere una integración de API personalizada. El flujo de authorization basado en secreto de cliente es el predeterminado.
Para configurar un flujo de autenticación PKCE, consulte las páginas Getting Started  y API Authentication and Authorization en el portal para desarrolladores de NiCE CXone.
Vinculación de Nuevos usuarios con OpenID Connect basado en declaraciones (claims)
NiCE CXone puede usar un valor de notificación (claim) diferente, como una dirección DE correo electrónico, para establecer la identidad del usuario en su primer inicio de sesión. Luego, NiCE CXone cambia automáticamente al identificador de asunto único de OpenID Connect. Esto le permite preconfigurar la identidad federada de un usuario.
Cree un Autenticador de inicio de sesión Externo
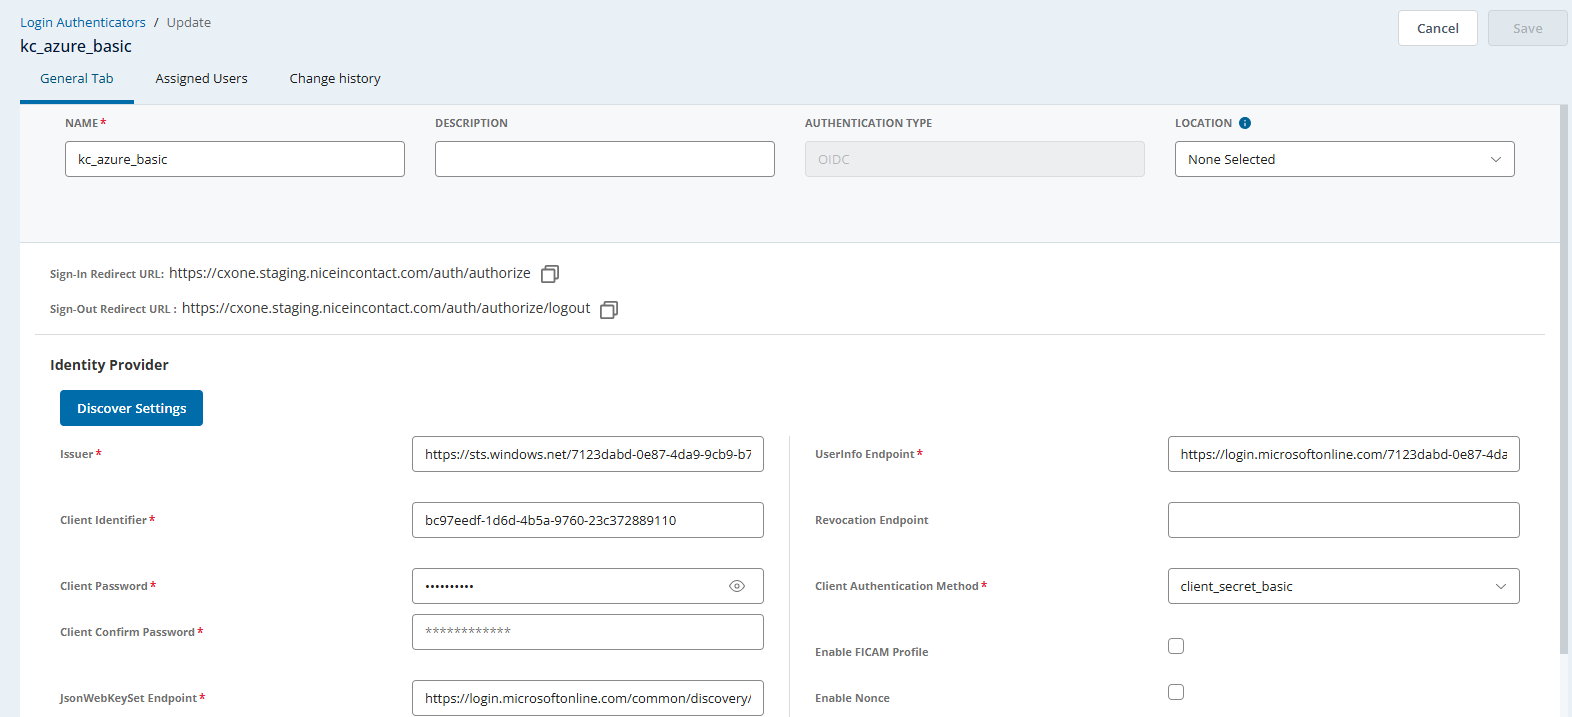
- Asegúrese de tener acceso al proveedor de identidad externo. Deberá crear una integración específica para NiCE CXone.
- Create the integration in the external identity provider.
- Deberá proporcionar una URI de redireccionamiento de inicio de sesión que no conoce en este momento. Use https://cxone.niceincontact.com/need_to_change como marcador de punto.
- Es posible que deba proporcionar un URI de redireccionamiento de cierre de sesión que no conoce en este momento. Use https://cxone.niceincontact.com/need_to_change como marcador de posición.
- El proveedor de identidad generará un Id DE cliente y un Secreto de cliente. Copie y guarde estos valores en un lugar donde pueda encontrarlos más adelante. Deberá usarlos en pasos posteriores.
- Create an external login authenticator in NiCE CXone.
Haga clic en el selector de aplicaciones
y seleccioneAdmin.Vaya a Parámetros de seguridad > Autenticador de inicio de sesión.
- Haga clic en Nuevo Autenticador de inicio de sesión o seleccione el autenticador de inicio de sesión que desea editar.
- Introduzca el nombre y una Descripción para el autenticador de inicio de sesión.
- Seleccione OIDC como Tipo de autenticación .
Si desea exigir que los usuarios inicien sesión desde una Dirección IP determinada, seleccione la Ubicación que configuró en la sección anterior.
- Si tiene un terminal DE descubrimiento para su IdP, haga clic en Discover Settings. Ingrese su punto final de descubrimiento y haga clic en Descubrir. Los campos restantes se completan automáticamente para usted. Descubrir Configuración no funciona con los puntos de conexión de descubrimiento de Salesforce.
- Entre su Identificador de cliente y Contraseña del cliente. Vuelva a escribir la contraseña en Client Confirm Password. El Identificador de cliente es el id DE inicio DE sesión que su IdP asignó a su cuenta.
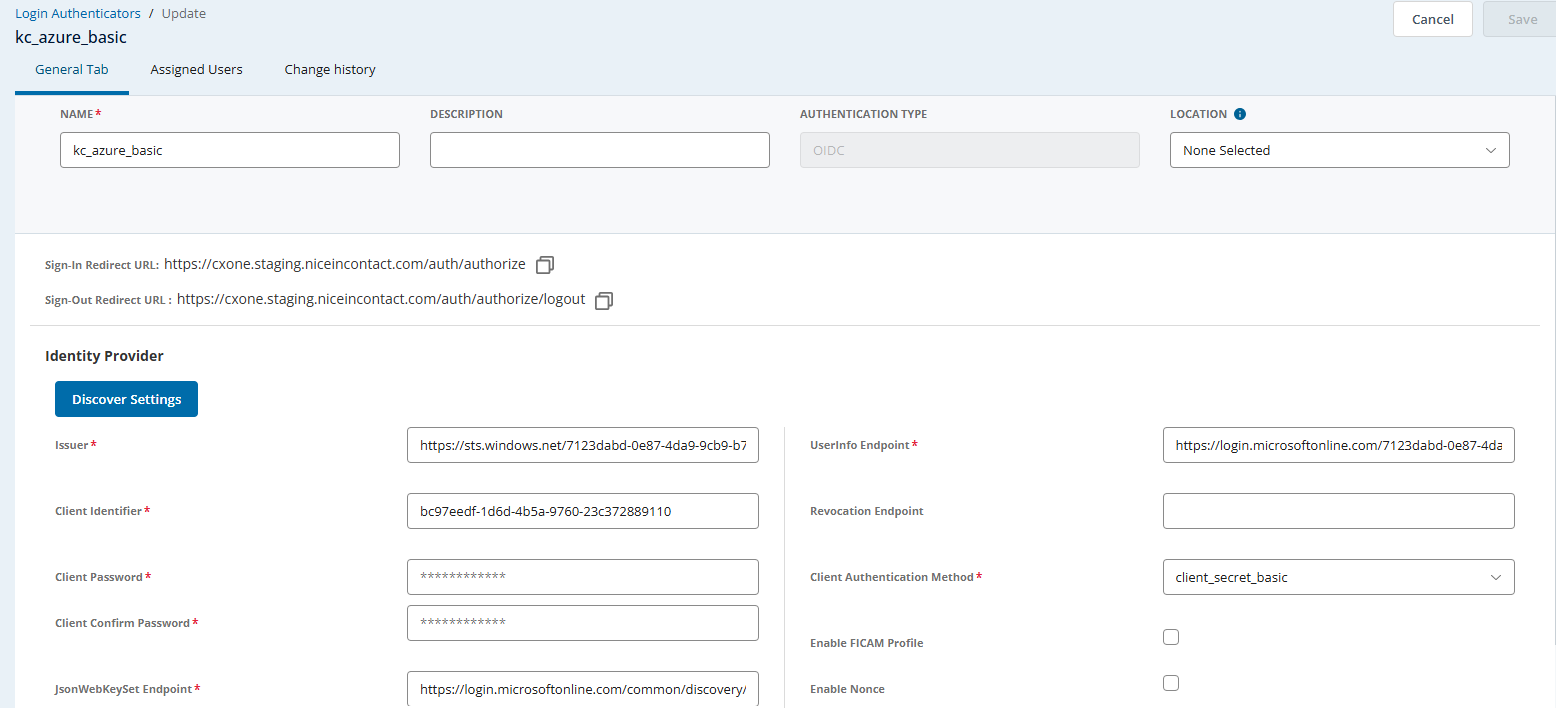
Si no tiene una terminal DE descubrimiento para su IdP, ingrese el Emisor, la Terminal jsonwebkeyset, la Terminal de autorización, la Terminal de señal, la Terminal de información de usuario, la Terminal de revocación y la terminal de finalización de sesión proporcionados por su IdP.
Obtenga más información acerca de los campos de este pasoCampo
Detalles
Emisor La URL de su IdP sin ningún parámetro.
Terminal jsonwebkeyset La URL del Conjunto de JWK de su IdP. Terminal de autorización La URL del Terminal de autorización 2.0 de su IdP OAuth. Terminal de señal La URL de la Terminal de señal 2.0 de su IdP OAuth. Terminal de información de usuario La URL del Terminal de información de usuario de su IdP. Terminal de revocación La URL del Terminal de revocación de su IdP. Terminal de fin de sesión La URL del Terminal de End Session de su IdP. Este campo le permite crear una experiencia de cierre de sesión único para sus usuarios. Si está configurada, cuando los usuarios cierran su sesión en NiCE CXone, también cierran la sesión de su cuenta en el IdP. Para que el cierre de sesión único funcione, debe incluir la URI de redireccionamiento de cierre de sesión en su IdP. - Seleccione un Método de autenticación del cliente. El método que seleccione debe ser un método de autenticación que su IdP admita. Si selecciona private_key_jwt, debe ingresar su Client Private Key.
- Puede seleccionar Habilitar Perfil FICAM para activar la configuración específica del gobierno de los EE. UU.
Seleccione la pestaña Usuarios asignados. Seleccione los usuarios que desea asignar al autenticador de inicio de sesión que está creando. También puede asignar usuarios directamente al autenticador de inicio de sesión en su perfil del empleado.
- Haga clic en Guardar y Activar para validar la información proporcionada y vincular su cuenta de NiCE CXone con su cuenta de IdP.
- Abra el autenticador de inicio de sesión.
Tome nota de la URI de redireccionamiento de inicio de sesión y la URI de redireccionamiento de cierre de sesión. Los necesitará cuando actualice la configuración de su IdP.
-
Actualice la configuración de su proveedor de identidad, reemplazando los marcadores de posición utilizados anteriormente con los valores que acaba de anotar.
-
Asegúrese de que la Identidad externa para cada usuario que utiliza el autenticador de inicio de sesión se establece en el valor correcto. This campo se puede acceder en el sección de seguridad del perfil del empleado.
Su proveedor de identidad determina el valor que se debe utilizar. El valor debe coincidir exactamente con lo que puso en el campo Identidad externa en NiCE CXone. El valor de este campo debe tener este formato: claim(email):{correo electrónico configurado por su IdP}. Por ejemplo, si el correo electrónico del usuario en el IdP es nick.carraway@classics.com, debe escribir claim(email):nickcarraway@classics.com.
-
Haga que el usuario inicie sesión. Deben usar la URL de inicio de sesión más reciente. Después de ingresar el nombre DE usuario, el sistema lo redirigirá al proveedor de identidad externo, si es necesario.
- Cuando su IdP le solicite que se autentique, hágalo como el usuario del IdP que desea asociar con su cuenta de NiCE CXone que tiene una sesión activa en este momento.
- Si la configuración de OpenID Connect en NiCE CXone no se muestra como validada, use los registros de su IdP para diagnosticar el problema.
Agregar o eliminar usuarios asignados a un Autenticador de inicio de sesión
Puede agregar usuarios a un autenticador de inicio de sesión o eliminarlos de este. También puede asignar un autenticador de inicio de sesión a un usuario directamente en la pestaña Seguridad de su perfil de empleado.
- Haga clic en el selector de aplicaciones y seleccioneAdmin.
-
Haga clic en Autenticador de inicio de sesión.
-
Seleccione el autenticador de inicio de sesión con el que desea trabajar.
-
En la página del autenticador de inicio de sesión, haga clic en la pestaña Usuarios asignados.
-
Para agregar usuarios a este autenticador de inicio de sesión:
-
Haga clic en Agregar usuarios.
-
Escriba el nombre de un usuario en la barra de búsqueda. Puede filtrar los resultados haciendo clic en el filtro
 y, luego, seleccionando uno o más Teams, Unidades de programación o Grupos.
-
Seleccione la casilla junto a cada usuario que desee asignar a este autenticador de inicio de sesión.
-
Haga clic en Confirmar.
-
- To remove a single user from this login authenticator:
- Haga clic en el X en la fila del usuario en la tabla.
- Seleccione un autenticador de inicio de sesión diferente para asignar al usuario. Sin un autenticador de inicio de sesión, la cuenta de usuario no podrá iniciar sesión en NiCE CXone.
- Haga clic en Sí.
-
Para quitar más de un usuario de este autenticador de inicio de sesión:
-
Seleccione la casilla junto a cada usuario que desea quitar.
-
Haga clic en Quitar usuarios en la parte superior de la página.
-
Seleccione el autenticador de inicio de sesión al que desea asignar los usuarios seleccionados. Sin un autenticador de inicio de sesión, estas cuentas de usuario no pueden iniciar sesión en NiCE CXone.
-
Haga clic en Sí.
-
-
Hacer clicGuardar.
Administrar certificados del Autenticador de inicio de sesión de SAML 2.0
Un Autenticador de inicio de sesión establece una relación segura entre NiCE CXone y su Proveedor de identidad (IdP) para el Inicio de sesión único (SSO) mediante SAML 2.0. Al crear un nuevo autenticador o rotar un certificado existente, NiCE CXone aplica validaciones previas a la ingesta para verificar que el certificado cargado cumpla con los estándares estructurales, criptográficos y de seguridad antes de que ingrese al proceso de autenticación.
Requisitos y lineamientos del certificado
Antes de cargar un certificado de IdP en NiCE CXone, verifique que el archivo de certificado cumpla con las siguientes especificaciones:
| requisito | especificación |
|---|---|
| Formatos de archivo admitidos | .pem, .cer, .crt |
| Formato de codificación | Codificado en Base64 ASCII (formato PEM). Los formatos binarios (como .der, .pfx, .p12) se rechazan. |
| Encabezado y pie de página | Los encabezados y pies estándar de PEM deben estar presentes en líneas separadas: -----BEGIN CERTIFICATE----- -----END CERTIFICATE----- |
| Estructura del certificado | Carga únicamente un solo certificado. Las cadenas o paquetes de múltiples certificados dentro de un solo archivo SOn rechazados. |
| Integridad y espacio en blanco | El archivo debe contener caracteres Base64 válidos, sin espacios en blanco al principio ni al final, y sin líneas en blanco dentro del cuerpo del certificado. |
| Estándares criptográficos | Algoritmo de Clave pública y longitud de Clave: RSA $\ge$ 2048 bits. - Algoritmo de hash de firma: SHA-256 o superior (SHA-384, SHA-512). Los algoritmos obsoletos o débiles (como MD5, SHA-1 o claves RSA de menos de 2048 bits) se rechazan. |
| Período de validez | El certificado debe estar activo actualmente (NotBefore $\le$ fecha/hora actual $\le$ NotAfter). se rechazan los certificados Caducados o los certificados con fechas de vigencia futuras. |
Cargar o rotar un certificado de IdP
Permisos requeridos: Autenticador de inicio de sesión
Obtenga un certificado X.509 activo, con formato PEM, exportado desde su Proveedor de identidad.
- Haga clic en el selector de aplicaciones y seleccioneAdmin.
- Vaya a Parámetros de seguridad > Autenticador de inicio de sesión.
- Perform one of the following:
Crear un nuevo autenticador: Haga clic en Create, luego ingrese un Name y una Description opcional.
Actualizar un autenticador existente (rotación de certificado): Haga clic en el nombre del autenticador en la lista y, a continuación, seleccione la pestaña general.
- En la sección Detalles del proveedor de autenticación, configure el Tipo de autenticación como SAML 2.0.
-
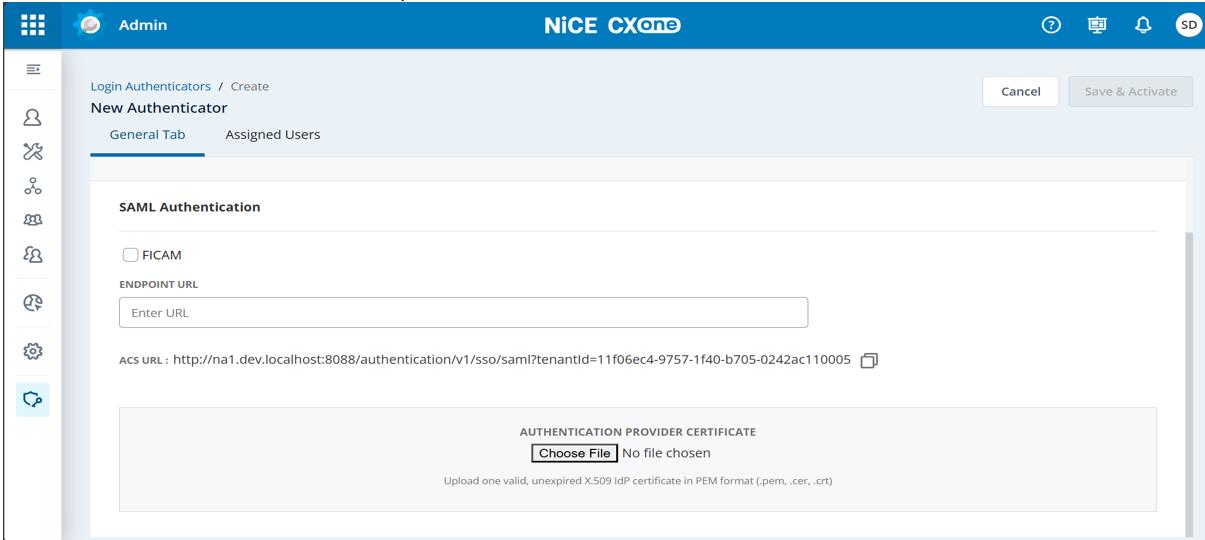
Localice el campo Certificado del proveedor de autenticación.
Ver ejemplo
"\n
 \n "
- Haga clic en Elegir archivo (o Reemplazar certificado si está actualizando un registro existente) y navegue para seleccionar su archivo .pem, .cer o .crt. NiCE CXone realiza una validación previa a la ingesta en tiempo real inmediatamente después de la selección del archivo. El sistema inspecciona la extensión del archivo, los encabezados PEM, la fortaleza criptográfica, la estructura y el período de validez antes de permitirle guardar.
-
Revisar el resultado de la validación:
-
Éxito de validación: El nombre de archivo y la fecha de caducidad analizada aparecen debajo del campo.
-
Fallo de validación: Aparece un banner de error rojo en línea directamente debajo del botón de carga que detalla el defecto de validación. El botón Guardar y activar permanece deshabilitado hasta que se cargue un certificado conforme. Consulte Referencia de errores de carga de certificado para solucionar la incidencia.
-
-
Complete los demás campos de configuración de SAML requeridos (como Entidad ID, URL de inicio de sesión y URL de cierre de sesión).
-
Haga clic en Guardar o Guardar y Activar.
Descripciones de campo: Detalles del proveedor de autenticación
La siguiente tabla describe los campos y controles relacionados con la gestión de certificados en la página del Autenticador de inicio de sesión de SAML 2.0:
| Campo / elemento de la UI | Tipo | Descripción |
|---|---|---|
| Certificado del proveedor de autenticación | Carga de archivos (obligatorio) | El certificado de firma X.509 público proporcionado por su Proveedor de identidad. Lineamientos y restricciones: - Acepta archivos .pem, .cer, y .crt. - Debe contener los marcadores de límite estándar -----BEGIN CERTIFICATE----- y -----END CERTIFICATE-----. - Debe contener solo un certificado único (sin cadenas de certificados). - Requiere RSA $\ge$ 2048 bits y SHA-256 o superior. - Debe ser válido actualmente en el momento de la carga. Cargue un certificado IdP X.509 válido y no vencido en formato PEM (.pem, .cer, .crt)" |
| Fecha de caducidad | Pantalla de solo lectura | Muestra la fecha de caducidad NotAfter extraída del certificado cargado. Use esta fecha para hacer seguimiento de los próximos ciclos de vida del certificado y programar rotaciones. |
| Reemplazar certificado | Botón | Permite a los administradores seleccionar y cargar un certificado PEM renovado para un autenticador activo sin necesidad de volver a crear la configuración del autenticador. |
Referencia de errores de carga de certificado
Si un certificado cargado no pasa la validación previa a la ingesta, NiCE CXone muestra un mensaje de error en línea y bloquea el guardado. Use la siguiente tabla para resolver el Error:
| Mensaje de error y vista de UI | Causa | Resolución / Acción del Administrador |
|---|---|---|
| Certificado no válido: el certificado está caducado o todavía no es válido. | El certificado está fuera de su ventana de validez (la hora actual < NotBefore o la hora actual > NotAfter). | Verifique las fechas del certificado. Si está caducado, genere y exporte un certificado renovado desde su IdP. Si la fecha de inicio está establecida en el futuro, espere hasta la hora de inicio efectiva o vuelva a emitir un certificado que esté activo de inmediato. |
| No compatible. Cargue un archivo PEM X.X509 (.pem, .cer, .crt). | El archivo no cumple con las reglas de formato PEM (por ejemplo: faltan los límites BEGIN/END CERTIFICATE, hay líneas en blanco inesperadas, múltiples certificados en una cadena, o caracteres no permitidos fuera del conjunto Base64). | Abra el archivo de certificado en un editor de texto sin formato para verificar los encabezados y pies de página estándar sin líneas en blanco adicionales ni espacios en blanco. Quite las cadenas de certificados para que solo quede el certificado de hoja o de firma, o vuelva a exportarlo como PEM desde su IdP. |
| No se puede leer el archivo. Asegúrese de que sea un certificado PEM válido. | El archivo está corrupto, tiene cero bytes/está vacío o no puede ser analizado por el motor de validación criptográfica. | Confirmar que el archivo no tenga 0 Bytes y no se haya dañado durante la descarga/transferencia. volver a exportar una copia nueva desde su IdP y cargarla de nuevo. |
| No compatible. Cargue un certificado de IdP válido. | Se seleccionó un tipo de archivo o formato binario no válido (como .pfx, .p12, .der, .txt, .png). | Asegúrese de que su certificado esté exportado en formato Base64/PEM con una extensión admitida (.pem, .cer o .crt). Convierta los formatos binarios (.der, .pfx) a PEM antes de cargarlos. |
Alertas de vencimiento de certificados en Autenticadores de inicio de sesión con SAML 2.0
Esta función introduce el monitoreo proactivo de los certificados del proveedor de identidad (IdP) de SAML. Al mostrar el estado del certificado directamente en la interfaz de NiCE CXone, los administradores pueden rotar los certificados antes de que expiren, lo que evita interrupciones de autenticación y reduce los incidentes de soporte de emergencia.
Permisos necesarios: Crear Autenticador de inicio de sesión, para ver las alertas de la página de detalle y actualizar certificados.
- Haga clic en el selector de aplicaciones y seleccioneAdmin.
-
Lista de Autenticadores de inicio de sesión.
-
Localice la columna Certificate para ver el estado actual de cada autenticador SAML.
-
Coloque el cursor sobre el icono de estado para ver la fecha de vencimiento exacta y los días restantes.
-
Si un estado muestra Próximo a caducar o Caducado, haga clic en el autenticador para abrir la página de detalles.
-
Revise el banner de alerta para conocer los detalles del impacto y siga el proceso de su IdP para generar un certificado nuevo.
-
Cargue el nuevo certificado mediante el control Choose File existente y Guarde los cambios.
Ejemplos:
-
Próximo a vencer: Un autenticador SAML muestra un ícono de color ámbar. La sugerencia emergente indica "Expira en 14 días".
-
Caducado: Un autenticador SAML muestra un ícono rojo. El inicio de sesión para los usuarios asignados a este autenticador fallará hasta que se actualice el certificado.
-
Desactivar Autenticadores de inicio de sesión
Permisos requeridos: desactivar Autenticador de inicio de sesión
Puede desactivar los autenticadores del sistema y de inicio de sesión de SAML 2.0 en la Página autenticador de inicio de sesión.
Todos los usuarios asignados a un autenticador de inicio de sesión desactivado pierden el acceso a NiCE CXone. Tales usuarios tampoco podrán usar el enlace Olvidé MI Contraseña para activar su cuenta o cambiar su contraseña. No se notificará a los usuarios que han perdido el acceso. No podrán recuperar el acceso hasta que usted:
-
Asígnelos a un autenticador de inicio de sesión activo.
-
Reactivar su autenticador de inicio de sesión asignado.
Para evitar revocar el acceso a sus usuarios, asígnelos a un autenticador de inicio de sesión diferente antes de desactivarlo.
- Haga clic en el selector de aplicaciones y seleccioneAdmin.
- Vaya a Parámetros de seguridad > Autenticador de inicio de sesión.
- Busque el autenticador de inicio de sesión que desee desactivar.
- Haga clic en acciones
 .
- Haga clic en desactivar.