
このページでは、外部IDプロバイダー(IdP)としてNiCE CXoneを使用したMicrosoft Azureシステムの認証設定をステップバイステップで説明します。 既存のAzureシステムのIdPとしてNiCE CXoneをセットアップする場合は、ここで説明するタスクの一部を実行する必要はありません。 Manage Federation with Azureヘルプページを参照してください。
開始する前に
- 以前のようなプロセスを設定したことがなければ、認証と認可のコンセプトと用語の基本理解を取得します。
- NiCE CXoneで認証を扱うのが初めての場合は、NiCE CXone固有のプロセスをレビューしてください。
- 人間のユーザーと彼らが必要とするアクセスレベルを考慮してください。 アクセスが多い人ほど、セキュリティレベルを高くするべきかどうかを決定します。
- カスタムパスワードの要求、多要素認証(MFA)、またはその両方を使用して実施するかどうかを決定します。
- 決定した内容をもとに、ログイン認証のリストを作成します。 このリストには、各ログイン認証コードで使用するパスワードの要件とMFAステータスが含まれている必要があります。
- ボットやインテリジェントバーチャルアシスタント(IVA)などのアプリケーションに対して認証と承認を含める必要があるかどうかを検討してください。 その場合、アクセスキーを作成する必要があります。
- SAML 2.0の認証プロトコルについて理解を深めてください。NiCE CXoneはAzure統合のためにSAML 2.0をサポートします。
- IdPとプロトコルの組合せを評価し、ユースケースとユーザーフローが確実にサポートされ、潜在的な問題を確実に特定できるようになります。 実際のテストを含める必要があります。
NiCE CXoneチームは、この計画プロセスをサポートし、ガイドすることができます。 計画をうまく立てると、実施がよりスムーズになります。 認証と認可を直近の必要性が発生するたびに実装することは、問題を引き起こす可能性が高くなります。
これらの各タスクを指定された順序で実行します。
始める前に、 Microsoft AzureID管理コンソールにアクセスできることを確認します。 アプリケーションを作成する必要があります。
SAML 2.0を使用してAzureとのフェデレーションを管理します
これらの各タスクを指定された順序で実行します。
リレー状態値の設定
SAML Okta アプリケーションを次のタスクで設定する際に、リレー状態の値が必要です。ご使用の環境に対応する値を使用してください。
環境別のRelay State値
現在サポートされている環境を以下の表に示します。
| 環境 | Relay 状態値 |
|---|---|
| 本番稼働 | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
| FedRAMP | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
| AUSOV1 | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
| EUSOV1 | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
| UKSOV1 | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
| UKSOV2 | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
Relay State の値は現在すべての環境で同一ですが、各環境には固有のクライアントIDがあります。将来の環境では異なる値が使用される場合があります。転送互換性を確保するために、必ず該当する環境に記載されている値を使用してください。
SAML 2.0を使用したAzureアプリケーションの作成と設定
- Azure AD管理者アカウントを使用して、Azure AD管理アカウントにログインします。
- Create an application:
- エンタープライズアプリケーション > New Applicationをクリックします。
- 独自アプリケーションの作成をクリックします。
- 名前(例: NiCE CXone)を入力します。
- ギャラリーにない他のアプリケーションを統合する(ノンギャラリー)を選択します。
- 作成をクリックします。
- ユーザーとグループをアプリケーションに適宜割り当てます。[ユーザーとグループ] タブに移動し、Add user/groupをクリックします。
- アプリケーションの管理ページで、管理セクションを見つけます。 シングルサインオンの設定で、はじめるをクリックし、SAMLを選択します。
- On the Basic SAML Configuration panel, click Edit and configure SAML:
- App Nameを入力します。
- 「Identifier(Entity ID)」で、Add Identifierをクリックし、https://need_to_changeを入力します。後のステップで、プレースホルダーをNiCE CXoneログイン認証コードのエンティティIDに置き換えます。
- 返信 URLの下で、返信 URLの追加をクリックし、Audience URI フィールドにhttps://need_to_changeと入力します。実際のAssertion Consumer Service (ACS) URIは、NiCE CXoneログイン認証コードから後の手順で取得します。
- Sign on URL Relay Stateフィールドに、前のタスクで生成したエンコード済みリレー状態の値を入力します。
- 保存をクリックし、ベーシックSAML設定パネルを閉じます。
- 「属性とクレーム」セクションで、正しい一意のユーザー識別子を選択します。選択した値が、NiCE CXoneにおける外部アイデンティティになります。
- AzureADは自動的にSAML署名証明書を作成するはずです。 証明書(Base64)という名前の証明書をダウンロードします。 この証明書は、後のステップでNiCE CXoneのログイン認証コードにアップロードします。
- On the SAML Signing Certificate panel, click Edit and then:
- 署名オプションを選択します。
- Saveをクリックして、SAML Signing Certificate パネルを閉じます。このファイルは、後のステップでのNiCE CXoneの設定に使用するため、残しておいてください。
- SP主導のログインを有効にする場合は、このステップを完了してください。 <アプリケーション名を設定>セクションで、ログインURLの値をコピーします。 これをNiCE CXoneの設定として保管します。
- ウィンドウを開いたままにしておきます。 次のタスクで受け取る値に基づいて、 Azureのアプリケーション設定を変更します。
場所を設定する
必要な権限:ロケーション管理の作成
ユーザーが特定のIPアドレスからログインすることを要求する場合は、許可するIPアドレス、IPアドレス範囲、またはIPアドレスサブネットを含む場所を作成します。 ユーザーに設定された場所を要求する場合、そのユーザーはログインするために正しい認証情報とIPアドレスの両方を持っている必要があります。 持っていない場合、ログイン試行は失敗し、エラーが表示されます。 一度に最大20か所の場所を設定でき、場所ごとに最大10個のルールを設定できます。
- アプリセレクター
 をクリックし、以下を選択しますAdmin 。
- 移動先:場所 > 場所の定義。
- 新しい場所をクリックします。
- 場所にわかりやすい名前を付けます。 場所についての詳細を追加する場合は、説明を入力します。
- デフォルト場所として設定またはリモート場所を選択して、場所のタイプを表示します。 デフォルトの場所は1つだけ設定できます。 これらのフィールドは現在、機能には影響しません。選択するのは、自分の参照のためのみです。
-
物理アドレス、国、GPS座標、タイムゾーン、割り当て済グループなど、残りのフィールドを使用して、追加したい他の情報を追加します。 これらのフィールドは現在何にも影響を及ぼさず、そこに入力された情報は自身の参照用としてのみ使用されます。
,割り当て済グループフィールドにグループを追加すると、そのグループに属するユーザーが[割り当て済ユーザー]タブに表示されます。 ただし、場所の設定は適用されません。 ログイン認証コードに場所を割り当てると、その場所はそのログイン認証コードに割り当てられているユーザーに適用され、IPアドレスに基づいてログイン機能が制限されます。 ただし、これらのユーザーは[割り当て済ユーザー]タブには表示されません。
-
場所名フィールドの横にある部門ドロップダウンメニューをクリックします。
-
場所の定義ページで、部門フィルターを選択すると、その部門に割り当てられた場所のみを表示できます。フィルターをクリアすると、再びすべての場所が表示されます。
場所をデフォルト部門から特定の部門に移動できるのは1回のみです。場所が部門に割り当てられて保存された後は、別の部門に移動することはできません。場所がすでにデフォルト部門から移動されている場合、このドロップダウンは無効になっており、変更できません。
-
保存をクリックします。
-
場所の定義ページに戻り、作成した場所をクリックして開きます。
-
自動検出ルールタブをクリックします。
-
新規ルールを作成します。 そうするためには:
-
[新しいルール]をクリックします。
-
ルールにわかりやすい名前を付けます。
-
次の中からルールタイプを選択します。
-
リスト:この場所で許可された特定のIPアドレスのリスト。 例えば、100.0.1.100、100.0.1.101、および100.0.1.102です。
-
範囲:この場所で許可されたIPアドレスの範囲。 例:100.0.1.100-100.0.1.125。
-
サブネット:この場所で許可されたサブネット。 例: 100.0.0.1/32。
-
-
次のいずれかのIPバージョンを指定します。
-
IPV4:32ビットのIPアドレス
-
IPV6:128ビットの16進アドレス。
-
-
前の手順の例の形式に従って、ルール定義フィールドに実際のIPアドレス、範囲、またはサブネットを入力します。 リストを選択した場合は、最大100個のIPアドレスを入力できます。 範囲またはサブネットを選択した場合は、1つの値のみを入力できます。
-
クリック確認。
-
-
必要に応じてルールを追加してください。 最大10個まで追加できます。
-
保存をクリックします。
NiCE CXoneでSAML 2.0によるログイン認証コードのセットアップ
必須の権限:ログイン認証コードの作成
- アプリセレクター をクリックし、以下を選択します管理。
- 移動先:セキュリティ設定 > ログイン認証コード。
- 新しいログイン認証機能システムをクリックします。
- ログイン認証機能システムの名前と説明を入力します。 説明には、プレーンテキストのみを使用してください。 URLまたはhtmlなどのマークアップは保存されません。
- SAMLを認証タイプとして選択します。
-
ユーザーが特定のIPアドレスからログインすることを要求する場合は、前のセクションで設定した場所を選択します。
- ファイルの選択をクリックし、前の作業でAzureからダウンロードした公開署名証明書を選択します。 このファイルは、PEMファイルでなければなりません。 証明書には、テキストファイルが使用され、1行目にはBEGIN CERTIFICATEおよび追加のテキストが含まれます。
-
割り当て済みユーザーのタブをクリックします。 作成しているログイン認証コードに割り当てるユーザーを選択します。 従業員プロファイルで、ユーザーを直接ログイン認証コードに割り当てることもできます。
- 保存してアクティブ化をクリックします。
- ログイン認証コードを開きます。
-
エンティティIDとACS URLの2つの読み取り専用フィールドが追加で表示されていることに気がつくでしょう。 この値をメモしておきます。 AzureのNiCE CXone値の追加タスクで必要になります。
NiCE CXone ユーザーを設定します
NiCE CXoneで、Azureでシングルサインオンを必要とするすべてのNiCE CXoneユーザーについてこの作業を完了します。この手順は一括アップロードテンプレートを使用して完了することもできます。
-
NiCE CXoneで、アプリセレクターの
をクリックして、以下を選択します管理。 -
従業員をクリックします。
-
変更する従業員プロファイルを選択し、編集をクリックします。
-
まだ行っていない場合は、セキュリティタブに移動し、以前作成したログイン認証コードを選択します。
-
外部アイデンティティが正しい値に設定されていることを確認してください。この値は、Azureの一意のユーザー識別子と完全に一致する必要があります。外部IDとしてEメールIDが設定されている場合は、正しい形式になっていることを確認してください。Azureでは、EメールIDの形式はfirstname.lastname@domain.comであり、大文字と小文字を区別します。
-
変更を保存します。
NiCE CXone の値をAzureに追加
- Azureアプリケーションに戻り、ベーシックSAML設定パネルパネルで編集をクリックします。
- 識別子(エンティティID)には、 NiCE CXoneログイン認証で取得したエンティティID値を入力します。
- Reply URLには、NiCE CXoneログイン認証コードのACS URL値を入力します。
- 保存をクリックし、ベーシックSAML設定パネルを閉じます。
SAML統合をテストします
NiCE CXoneでユーザーにSAMLログイン認証コードを割り当てる前に、SAML統合をテストする必要があります。テストが失敗した場合は、設定をレビューし、設定に変更を加えてください。
- Azureダッシュボードからログインを開始します。
- SAML認証フローが意図したとおりに機能することを確認します。
Azureシングルサインオンでユーザーアクセスを検証します
-
最新のログインURLを使用して、1人以上のテストユーザーにログインしてもらいます。 ユーザー名を入力後、必要に応じて Azureに誘導されます。
-
準備ができたら、Azureシングルサインオンをすべての従業員に展開します。
SAML 2.0でフェデレーションを設定する最後のステップです。
OpenID Connect で Azure とのフェデレーションを管理する
これらの各タスクを指定された順序で実行します。
OpenID ConnectでAzureアプリケーションを設定する
-
Azure管理アカウントにログインします。
-
アプリ登録の下で、新規登録をクリックします。
-
移動先:認証 > Web。
-
リダイレクトURIを指定する必要がありますが、現時点ではまだわかりません。 https://cxone.niceincontact.com/need_to_changeをプレースホルダーとして使用します。
-
証明書とシークレットをクリックします。
-
認証方法として、client_secret_basicまたはclient_secret_postを選択します。 認証方式、private_key_jwtは、現在NiCE CXoneでサポートされていません。
-
クライアントシークレットフィールドで、新規クライアントシークレットを選択します。
-
説明を追加し、期限切れを選択します。
-
クライアントIDとクライアントシークレットをコピーし、デバイスの安全な場所に貼り付けます。 NiCE CXoneでログイン認証コードを設定する際に、これらを使用する必要があります。
-
移動先:Token Configuration > Optional Claims。
-
オプション申請の追加をクリックします。
-
トークンタイプとしてIDを選択します。
-
Eメールを選択し、メールアドレスを追加します。
-
保存をクリックします。
場所を設定する
必要な権限:ロケーション管理の作成
ユーザーが特定のIPアドレスからログインすることを要求する場合は、許可するIPアドレス、IPアドレス範囲、またはIPアドレスサブネットを含む場所を作成します。 ユーザーに設定された場所を要求する場合、そのユーザーはログインするために正しい認証情報とIPアドレスの両方を持っている必要があります。 持っていない場合、ログイン試行は失敗し、エラーが表示されます。 一度に最大20か所の場所を設定でき、場所ごとに最大10個のルールを設定できます。
- アプリセレクター をクリックし、以下を選択しますAdmin 。
- 移動先:場所 > 場所の定義。
- 新しい場所をクリックします。
- 場所にわかりやすい名前を付けます。 場所についての詳細を追加する場合は、説明を入力します。
- デフォルト場所として設定またはリモート場所を選択して、場所のタイプを表示します。 デフォルトの場所は1つだけ設定できます。 これらのフィールドは現在、機能には影響しません。選択するのは、自分の参照のためのみです。
-
物理アドレス、国、GPS座標、タイムゾーン、割り当て済グループなど、残りのフィールドを使用して、追加したい他の情報を追加します。 これらのフィールドは現在何にも影響を及ぼさず、そこに入力された情報は自身の参照用としてのみ使用されます。
,割り当て済グループフィールドにグループを追加すると、そのグループに属するユーザーが[割り当て済ユーザー]タブに表示されます。 ただし、場所の設定は適用されません。 ログイン認証コードに場所を割り当てると、その場所はそのログイン認証コードに割り当てられているユーザーに適用され、IPアドレスに基づいてログイン機能が制限されます。 ただし、これらのユーザーは[割り当て済ユーザー]タブには表示されません。
-
場所名フィールドの横にある部門ドロップダウンメニューをクリックします。
-
場所の定義ページで、部門フィルターを選択すると、その部門に割り当てられた場所のみを表示できます。フィルターをクリアすると、再びすべての場所が表示されます。
場所をデフォルト部門から特定の部門に移動できるのは1回のみです。場所が部門に割り当てられて保存された後は、別の部門に移動することはできません。場所がすでにデフォルト部門から移動されている場合、このドロップダウンは無効になっており、変更できません。
-
保存をクリックします。
-
場所の定義ページに戻り、作成した場所をクリックして開きます。
-
自動検出ルールタブをクリックします。
-
新規ルールを作成します。 そうするためには:
-
[新しいルール]をクリックします。
-
ルールにわかりやすい名前を付けます。
-
次の中からルールタイプを選択します。
-
リスト:この場所で許可された特定のIPアドレスのリスト。 例えば、100.0.1.100、100.0.1.101、および100.0.1.102です。
-
範囲:この場所で許可されたIPアドレスの範囲。 例:100.0.1.100-100.0.1.125。
-
サブネット:この場所で許可されたサブネット。 例: 100.0.0.1/32。
-
-
次のいずれかのIPバージョンを指定します。
-
IPV4:32ビットのIPアドレス
-
IPV6:128ビットの16進アドレス。
-
-
前の手順の例の形式に従って、ルール定義フィールドに実際のIPアドレス、範囲、またはサブネットを入力します。 リストを選択した場合は、最大100個のIPアドレスを入力できます。 範囲またはサブネットを選択した場合は、1つの値のみを入力できます。
-
クリック確認。
-
-
必要に応じてルールを追加してください。 最大10個まで追加できます。
-
保存をクリックします。
OpenID Connect でNiCE CXone ログイン認証コードを設定する
-
アプリセレクター
をクリックし、以下を選択しますAdmin 。 -
移動先:セキュリティ設定 > ログイン認証コード。
- 新規ログイン認証コードをクリックするか、編集するログイン認証コードを選択します。
- ログイン認証コードの名前と説明を入力します。
- OIDCを認証タイプとして選択します。
-
ユーザーが特定のIPアドレスからログインすることを要求する場合は、前のセクションで設定した場所を選択します。
- Azureのディスカバリーエンドポイントがある場合は、ディスカバー設定をクリックします。 検出エンドポイントを入力し、検出をクリックします。 残りのフィールドは自動的に入力されます。ディスカバー設定はSalesforceディスカバリーエンドポイントでは動作しません。
- クライアントIDとクライアントパスワードを入力します。 クライアント パスワードを確認にパスワードを再入力します。 クライアント識別子は、Azureによってアカウントに割り当てたログインIDです。
-
Azureからのディスカバリーエンドポイントがない場合は、Azure提供の発行者、JsonWebKeySetエンドポイント、認証エンドポイント、トークンエンドポイント、ユーザー情報エンドポイントおよび失効エンドポイントおよびセッション終了エンドポイントを入力します。
 このステップのフィールドに関する詳細情報
フィールド
詳細
発行者 パラメーターなしのAzureのURL。
JsonWebKeySetエンドポイント AzureのJWKセットのURL。 認証エンドポイント AzureのOAuth2.0認証エンドポイントのURL。 トークンエンドポイント AzureのOAuth2.0トークンエンドポイントのURL。 ユーザー情報エンドポイント Azureのユーザー情報エンドポイントのURL。 失効エンドポイント Azureの失効エンドポイントのURL。 セッション終了エンドポイント Azureのセッション終了エンドポイントのURL。 このフィールドを使用すると、ユーザーに単一のログアウト体験を提供することができます。 NiCE CXoneからログアウトすると、設定されている場合、Azureアカウントからもログアウトされます。 シングルログアウトを機能させるには、AzureでサインアウトリダイレクトURIをホワイトリストに登録する必要があります。
SalesforceがIdPである場合、SalesforceでログアウトURLを設定する必要があります。 そのためには、移動先:設定 > セキュリティ > セッション設定 > ログアウトページ設定。 ログアウトURLフィールドを更新します。 このURLをセッション終了エンドポイントとして使うことになります。
- クライアント認証方式を選択します。 選択する方法は、前のタスクで設定したものと一致していなければなりません。 これは、Azureがサポートしている認証方法でなければなりません。
- 米国政府固有の設定を有効にするには、FICAM プロファイルを有効にするを選択できます。このステップはFedRAMPユーザーのみに適用されます。
-
割り当て済みユーザーのタブをクリックします。 作成しているログイン認証コードに割り当てるユーザーを選択します。 従業員プロファイルで、ユーザーを直接ログイン認証コードに割り当てることもできます。
- 保存&アクティブ化をクリックして、入力された情報を検証し、NiCE CXoneアカウントをAzureアカウントにリンクします。
- ログイン認証コードを開きます。
-
サインインリダイレクトURI、サインアウトリダイレクトURI。 それらはAzure設定を更新するために必要です。
-
Azure設定を更新し、前のタスクで使用したプレースホルダーを、先ほど説明した値に置き換えます。
-
ログイン認証コードを使用する各ユーザーのNiCE CXone外部アイデンティティが正しい値に設定されていることを確認します。 このフィールドには、従業員のプロファイルのセキュリティセクションでアクセスできます。
Azureは、使用しなければならない値を決定します。 これは、Azureのユーザープロファイルで確認できます。 この値は、 の外部アイデンティティNiCE CXoneフィールドに入力したものと正確に一致する必要があります。 このフィールドの値は次の形式でなければなりません:claim(email):{email configured by your IdP}。 例えば、IdPでのユーザーのメールアドレスがnick.carraway@classics.comの場合、claim(email):nickcarraway@classics.comと入力します。
-
ユーザーにNiCE CXoneにログインしてもらいます。 最新のログインURLを使用する必要があります。 ユーザー名を入力後、必要に応じてAzureに転送されます。
- Azureに自分のアカウントを認証するよう求められたら、現在にログインしているAzureアカウントに関連付けたいNiCE CXoneのユーザーとして認証します。
- NiCE CXoneでOpenID Connectの設定が検証済みと表示されない場合は、Azureのログを使用して問題を診断してください。
NiCE CXone値をAzureに追加する
- Azureアプリケーションに戻り、ベーシックSAML設定パネルパネルで編集をクリックします。
- 識別子(エンティティID)には、 NiCE CXoneログイン認証で取得したエンティティID値を入力します。
- NiCE CXoneのログイン認証コードから、ACS URLの値をReply URLに入力します。
- 保存をクリックし、ベーシックSAML設定パネルを閉じます。
-
ログイン認証を使用する各ユーザーの外部アイデンティティが正しい値に設定されていることを確認します。
-
IDプロバイダーが、使用しなければならない値を決定します。 この値は、 の一意のユーザー識別子Azureおよびの外部アイデンティティNiCE CXoneと正確に一致する必要があります。
-
-
ユーザーにログインしてもらう。 最新のログインURLを使用する必要があります。 ユーザー名を入力すると、必要に応じて外部アイデンティティプロバイダーに転送されます。
Azureシングルサインオンでユーザーアクセスを検証します
-
ログイン認証コードを使用する各従業員の外部アイデンティティが正しい値に設定されていることを確認してください。 この値は、 の一意のユーザー識別子Azureおよびの外部アイデンティティNiCE CXoneと正確に一致する必要があります。
-
最新のログインURLを使用して、1人以上のテストユーザーにログインしてもらいます。 ユーザー名を入力後、必要に応じて Azureに誘導されます。
-
準備ができたら、Azureのシングルサインオンをすべての従業員に展開します。
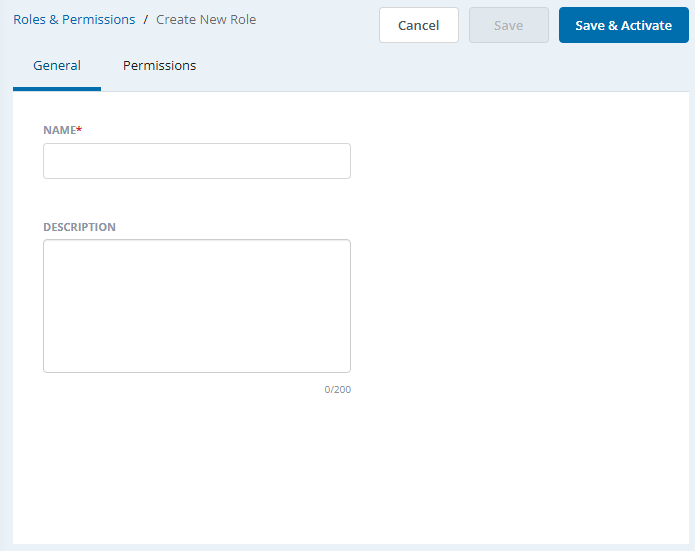
役割を作成
必須の権限: 役割管理の作成
- アプリセレクター をクリックし、以下を選択します管理。
- 移動先:セキュリティ設定 > 役割と権限。
- 新しい役割をクリックします。
-
役割の名前と、オプションの説明を入力します。説明には200文字より多い文字を使用することはできません。プレーンテキストのみを使用してください。URLやHTMLなどのマークアップは保存されません。
- 権限タブをクリックします。
- Configure the permissions for the role. Permissions are categorized by NiCE CXone application, and you can only see applications that are part of your NiCE CXone system. To configure permissions:
- 左側の役割カテゴリをクリックして、それらの間を移動します。
- 役割に割り当てる権限を見つけます。
- Click one or more parameters for the permission that you want to give to this role. You can:
- パラメーターのオンまたはオフをクリックします。
- パラメーターをクリックすると、役割の表示、編集、作成、削除、非アクティブ化などの機能を有効または無効にできます。パラメーターの中には、有効にすると別のパラメーターが自動的に選択される依存関係を持つものがあります。
- 作成する役割が、4つの標準搭載(OOTB)役割のいずれかと似た権限を持つ場合は、Set To Defaultをクリックし、ドロップダウンから関連性あり OOTB 役割(エージェント、Manager、管理者、または評価者)を選択し、その後Applyをクリックします。 権限は、選択した標準の役割に従って設定されます。 役割の必要に応じて、権限を変更します。
- 権限の設定が完了したら、Saveをクリックして役割をドラフトステータスで保存するか、Save and Activateをクリックして役割をアクティブステータスで保存します。 役割を有効にするまで、ユーザーに役割を割り当てることはできません。
従業員の作成または編集
必須の権限: 従業員の作成
既存のNiCE CXone事業単位に対して外部IdPによる認証を設定する場合、新しいユーザーアカウントを作成する必要はありません。 ただし、ユーザーアカウントを編集し、外部アイデンティティタイプと外部アイデンティティ フィールドを設定する必要があります。 外部IdPを介して認証を行う各ユーザーに対して、これを実行する必要があります。 フィールドについては、このタスクのステップ8で説明しています。
以下を使って、従業員アカウントを追加することができます。
-
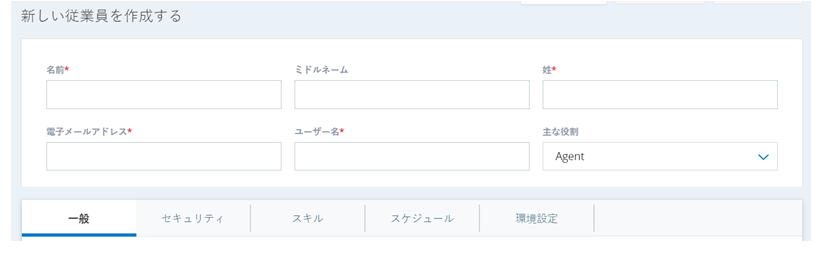
従業員を作成する—従業員を作成する のウィンドウを使って、個人アカウントを作成します。
-
従業員をインポート—複数の従業員アカウントをインポートします。
ここでは、アプリケーションで従業員アカウントを1つ作成する場合の指示を説明します。 貴社がACDを使用している場合は、この従業員についてACDユーザー設定を構成する必要もあります。
NiCE CXoneは、従業員をカスタマイズするための多くのオプションと設定を提供します。 Task全体を最後まで読み通してください。 事前に必要な設定を確認してください。
従業員を追加するには:
-
アプリセレクター
をクリックし、以下を選択しますAdmin。 -
従業員 > 従業員作成をクリックします。
-
従業員の名および姓を入力します。 ミドルネーム はオプションです。
-
有効なEメールアドレスを入力してください。NiCE CXoneはアクティベーションの招待やパスワード検証コードなどのEメールをここに送信します。 複数の従業員に同じ電子メールアドレスを使用できます。 従業員のメールアドレスを編集すると、確認のメールが新しいメールアドレスに送信されます。
-
従業員に割り当てるユーザー名 を入力します。 ユーザー名は、電子メールアドレスの形式でなければなりません。 このフィールドは、 電子メールアドレスフィールドから自動入力されます。 必要に応じて変更できます。
-
ドロップダウンから 主な役割を従業員に割り当てます。
-
一般タブのフィールドを終了します。
一般タブのフィールドに関する詳細情報
フィールド
詳細
表示名 従業員に割り当てる表示名を入力します。 他のチームのユーザーも、表示名をみることができます。 従業員を表示権限を有効にしていないかぎり、従業員に関するその他の情報を見ることはできません。 タイプ タイプを使用して、割り当てられた役割およびチーム以外で従業員を整理します。 タイプは、権限や不在応答コードに縛られることはありません。 これにより、レポーティングが容易になります。 ドロップダウンから以前に作成したタイプを選択できます。 また、検索バーにテキストを入力して作成をクリックすることにより、新しいタイプを作成することもできます。 雇用日 従業員を雇った日。 このフィールドは記録のためのものです。NiCE CXoneはこの情報を使用しません。 タイムゾーン 従業員は、変更しない限り、テナント ご利用のNiCE CXoneシステムにおける技術的サポート、請求、グローバル設定を管理するために使用される、高レベルの組織的なグループです。のタイムゾーンに自動的に割り当てられます。OSログイン 従業員が使用するオペレーティングシステム。 Recording Management (CXone) アプリケーションは、画面 Recording のためにこの情報を必要とします。 本フィールドはフリーテキストを受け付け、Windows 10のようなオペレーティングシステムに関連するテキスト文字列を含むことがあります。 ランク
このフィールドは、環境内にWFMがある場合にのみ表示されます。 スケジュール作成時の優先順位を決定します。
割り当て先チーム Assign the employee to a team by selecting a team from the drop-down menu. チームをまだ作成していない場合、または従業員が新しいチームに所属する場合は、既定のチームの設定をそのまま受け入れ、後で変更することができます。
割り当て済グループ ドロップダウンメニューからグループを選択して、従業員を1つ以上のグループに割り当てます。 スケジューリングユニットに割り当て このフィールドは、システムにWFMが含まれている場合にのみが表示されます 。 従業員のスケジューリング単位を指定します。 携帯電話番号 従業員のモバイルまたは携帯電話番号。 このフィールドはお客様の記録用のみです。NiCE CXoneはこの情報を使用しません。 属性 このドロップダウンで、従業員に関連する属性を選択します。
-
評価/コーチング可能: この属性は、お使いのシステムにQMが含まれている場合にのみ表示されます。 これにより、従業員の評価が可能になり、この従業員に対してQMの請求がされます。
新規従業員にはデフォルト値が選択されています。 既存のユーザーがいるシステムにQMを追加する場合は、それらのユーザーに対してこの設定を手動で有効にする必要があります。
-
録画可能(画面):この属性は、お使いのシステムにRecording Management (CXone) Advancedが含まれている場合にのみ表示されます。 これにより、従業員の画面を記録できるようになり、この従業員の画面記録に対して請求が行われます。
新規従業員にはデフォルト値が選択されています。 Recording Management (CXone) Advancedを既存のユーザーが存在するシステムに追加する場合、それらのユーザーに対してこの設定を手動で有効にする必要があります。
-
録音可否(音声): この属性は、お使いのシステムにRecording Management (CXone)/Recording Management (CXone) Advancedが含まれている場合にのみ表示されます。 これにより、従業員の音声を録音できるようになります。 この従業員の音声録音に対して請求されます。
新規従業員にはデフォルト値が選択されています。 既存のユーザーが存在するシステムにRecording Management (CXone)/Recording Management (CXone) Advancedを追加する場合は、それらのユーザーに対してこの設定を手動で有効にする必要があります。
-
スケジュール可能: この属性は、お使いのシステムにWFMが含まれている場合にのみ表示されます。 これにより、従業員をスケジュールすることができます。 この従業員に対してWFMが請求されます。
新規従業員にはデフォルト値が選択されています。 既存のユーザーがいるシステムにWFMを追加する場合は、それらのユーザーに対してこの設定を手動で有効にする必要があります。 この属性が選択されていないユーザーは、週次ルールまたはシフトテンプレートを作成するときに従業員リストに表示されません。 ユーザーからこの属性を削除すると、そのユーザーは、ユーザーが割り当てられている週次ルールまたはシフトテンプレートから削除されます。
-
分析可能:この属性は、システムがInteraction Analytics (CXone)を含む場合にのみ表示されます。 この属性を選択すると、従業員のレコード済インタラクションがInteraction Analytics (CXone)によって分析されます。 この従業員に対してInteraction Analytics (CXone)が請求されます。
新しい従業員のデフォルト値はクリアされています。
-
プレビルトレポートを編集可能: この属性が選択された従業員は、適切な権限も持っている場合、Reporting アプリケーションの任意のプレビルトレポートを編集できます。
デフォルト値は、既存および新規のすべての従業員に対してクリアされます。
-
プレビルトレポートを表示できる: 従業員は、この属性を持つプレビルトレポートを開くことができます。 レポートはReportingアプリケーションにありますが、従業員にはそこでレポートを表示する権限が必要です。 価格モデルによって異なりますが、同時ユーザー数または設定ユーザー数の10%までは、プレビルトレポートの使用量料金はかかりません。 10%のしきい値を超えると、このチェックボックスを選択すると、追加の従業員ごとに請求が行われます。
デフォルト値は、既存および新規のすべての従業員に対してクリアされます。
-
Customer Card: この属性により、デジタルコンタクトを扱わない従業員も、オムニチャネルでルーティングされた音声、チャット、メール、SMS Messagingコンタクトの利用可能な顧客カードにアクセスできるようになります。
新しい従業員のデフォルト値はクリアされています。
-
Digital Engagement: この属性は、システムにDigital Experience (DX)が含まれる場合のみ表示されます。 この属性を選択すると、従業員の録音がDigital Experience (DX)に同期され、デジタルコンタクトで作業できるようになります。 この従業員に対してDigital Experience (DX)が請求されます。 新しい従業員のデフォルト値はクリアされています。
組織がOutbound Engagement (SmartReach)を使用している場合は、次のいずれかを選択します。
-
からカスタマーエンゲージメントメニューにアクセスできます。このメニューには、Outbound Engagement (SmartReach)、Agent Workspace Premium (Desk)、Agent Workspace Advanced (Enhanced Customer Card)の設定ページが含まれています。
-
-
-
作成をクリックして従業員プロファイルを作成し、設定を続行します。 ユーザーがアカウントをアクティブ化してパスワードを設定する準備が整っている場合は、Create & Inviteをクリックします。
アプリケーションの認証
ユーザーとアプリケーションは、非常によく似た方法で認証されます。 主な違いは、アプリケーションはアクセスキーで認証されるのに対し、ユーザーはユーザー名とパスワードで認証されることです。 ユーザーとは異なり、アプリケーションはブラウザを介して操作する必要はありません。 アプリケーションは通常、バックオフィス機能またはインテリジェントバーチャルエージェント チャットボット、または人工知能に基づいてユーザーと対話する類似のアプリケーションです。(IVA)のいずれかです。
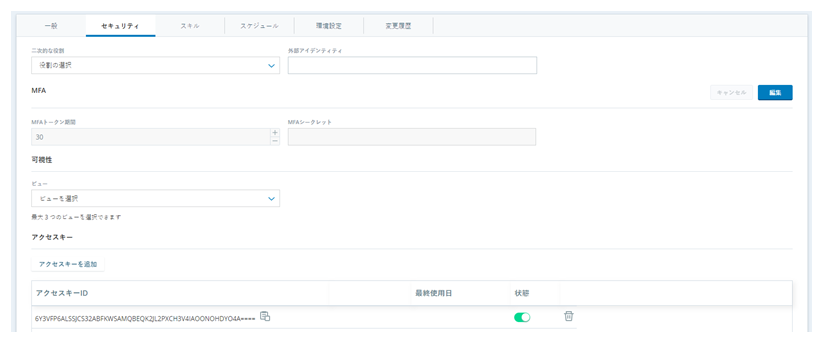
NiCE CXoneと連携するアプリケーションを設定するには、従業員プロファイルを作成し、そのプロファイルにアプリケーションの名前を付けます。 次に、アプリケーションユーザーのアクセスキーを以下のように作成します。
必須の権限: 従業員の編集
- アプリセレクター をクリックし、以下を選択します管理者。
- 従業員をクリックして、編集している従業員プロファイルをクリックして開きます。
-
セキュリティタブをクリックします。
- アクセスキーを追加をクリックします。
- アクセスキーIDを安全な場所にコピーしてください。
- 秘密鍵の表示をクリックして、秘密鍵を安全な場所にコピーします。
- 保存をクリックします。
NiCE CXoneでの認可
認可とは、ユーザーがアクセスを許可されているリソースを検証するプロセスです。 リソースには、アプリケーション、ファイル、データが含まれます。 役割ベースのアクセス制御により、ユーザーのリソースへのアクセスを定義できます. NiCE CXoneは認証の間に認可を自動的に管理します。 ユーザーが認証されると、認可されたリソースへのアクセスのみが許可されます。
NiCE CXoneは、すべてのユーザーに対して同じ認可プロセスを使用します。ユーザーの認証方法は、認可に影響しません。 アクセスキーで認証されるか、パスワードで認証されるかは問題ではありません。