

Cette page vous guide pas à pas dans la configuration de l’authentification pour votre système NiCE CXone avec Microsoft Azure comme fournisseur d’identité externe. Si vous configurez Azure comme fournisseur d’identité externe pour un système NiCE CXone déjà en place, vous n’avez pas effectué certaines des tâches décrites ici. Gérer la fédération avec Azure page d'aide à la place.
Avant de commencer
- Acquérir une compréhension de base des concepts et de la terminologie d'authentification et d'autorisation si vous n'avez jamais mis en place un processus comme celui-ci auparavant.
- Revoir le processus spécifique à NiCE CXone si c'est la première fois que vous travaillez avec l'authentification dans NiCE CXone.
- Tenez compte de vos utilisateurs humains et des niveaux d'accès dont ils ont besoin. Décidez si les personnes ayant un plus grand accès devraient avoir des niveaux de sécurité plus élevés.
- Décidez si vous utiliserez des exigences de mot DE passe personnalisées, l'authentification multifacteur (Amf), ou les deux, pour l'application.
- En fonction de vos décisions, dressez une liste des authentificateurs de connexion. La liste doit inclure les exigences de mot DE passe et l'état Amf que vous souhaitez utiliser pour chaque authentificateur de connexion.
- Déterminez si vous devez inclure l'authentification et l'autorisation pour des applications telles que les bots ou les assistants virtuels intelligents (IVA). Si c'est le cas, vous devrez créer des clés d'accès.
- Acquérez une compréhension du SAML 2.0 protocole d'authentification. NiCE CXone prend en charge SAML 2.0 pour l'intégration de Azure.
- Évaluer la combinaison d'IdP et de protocole pour vous assurer que vos cas d'utilisation et vos flux d'utilisateurs sont pris en charge, et pour identifier les problèmes potentiels. Cela doit inclure des tests réels.
Votre NiCE CXone peut vous soutenir et vous guider dans ce processus de planification. Une bonne planification permet une mise en œuvre plus fluide. La mise en œuvre de l'authentification et de l'autorisation au fur et à mesure que des besoins immédiats se présentent est plus susceptible d'entraîner des problèmes.
Effectuez chacune de ces tâches dans l'ordre indiqué.
Avant de commencer, assurez-vous d'avoir accès à la console de gestion des ID Microsoft Azure. Vous allez devoir créer une application.
Gestion de la fédération avec Azure à l’aide de SAML 2.0
Effectuez chacune de ces tâches dans l'ordre indiqué.
Configurer la valeur de l'état de relais
La valeur de l'état de relais est requise lors de la configuration de l'application SAML Okta dans la tâche suivante. Utilisez la valeur correspondant à votre environnement.
Valeurs d'état Relay par Environnement
Le tableau suivant répertorie les environnements actuellement pris en charge :
| Environnement | Valeur de l'état de relais |
|---|---|
| Production | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
| FedRAMP | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
| AUSOV1 | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
| EUSOV1 | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
| UKSOV1 | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
| UKSOV2 | {"clientId":"0b697ebb-4ea2-4052-b12b-d3cf12a53eca"} |
Bien que la valeur Relay State soit actuellement identique dans tous les environnements, chaque environnement possède son propre id client unique. Les environnements futurs pourront utiliser des valeurs différentes. Utilisez toujours la valeur indiquée pour votre environnement afin de garantir la compatibilité ascendante.
-
Identifiez l'environnement utilisé par votre organisation.
-
Copiez la valeur Relay State correspondante à partir du tableau.
-
Utilisez cette valeur lors de la configuration de l'application SAML Okta dans la tâche suivante.
Créer et configurer une application Azure avec SAML 2.0
- Connectez-vous à votre compte de gestion Azure AD avec votre compte d'administrateur AD Azure.
- Create an application:
- Cliquez sur Applications entreprise > New Application.
- Cliquez sur Créer votre propre application.
- Entrée un nom (par exemple, NiCE CXone).
- Sélectionnez Intégrer une autre application que vous ne trouvez pas dans la galerie (Non-gallery).
- Cliquez sur Créer.
- Attribuez les utilisateurs et les groupes à l'application comme il convient. Accédez à l'onglet Utilisateurs et Groupes et cliquez sur Add user/group.
- Dans la page de gestion de l'application, repérez la Section Manage. Sous Set up single sign on, cliquez sur Get Started puis sélectionnez SAML.
- On the Basic SAML Configuration panel, click Edit and configure SAML:
- Entrée un nom de l'application.
- Sous identifiant (ID d'Entité), cliquez sur ajouter un identifiant et entrez https://need_to_change. Dans une étape ultérieure, vous remplacerez l'espace réservé par l'ID d'Entité de votre authentificateur de connexion NiCE CXone.
- Sous URL de réponse, cliquez sur ajouter une URL de réponse et, dans le champ URI d'audience, entrez https://need_to_change. Vous obtiendrez l'URI Assertion Consumer Service (ACS) réelle auprès de votre authentificateur de connexion NiCE CXone dans une étape ultérieure.
- Dans le champ état de relais de l'URL de connexion, entrez la valeur d'état de relais encodée que vous avez générée dans la tâche précédente.
- Cliquez sur enregistrer et fermez le volet Configuration SAML de base.
- Dans la section Attributs et revendications, sélectionnez le identifiant utilisateur unique correct. La valeur que vous choisissez sera l'Identité externe dans NiCE CXone.
- Azure AD crée automatiquement un certificat de signature SAML. Téléchargez le certificat (Base64). Vous téléchargerez ce certificat vers votre authentificateur de connexion dans NiCE CXone à une étape ultérieure.
- On the SAML Signing Certificate panel, click Edit and then:
- Choisissez une Signing Option.
- Cliquez sur enregistrer et fermez le panneau Certificat de signature SAML. Conservez ce fichier pour votre configuration NiCE CXone dans une étape ultérieure.
- Si vous souhaitez activer la connexion initiée par le FS, suivez cette étape. Dans la section Configuration de <nom de l’application>, copiez la valeur URL de connexion. Conservez-la pour la configuration de NiCE CXone.
- Conserver votre fenêtre ouverte. Vous apporterez des modifications aux paramètres de l'application Azure en fonction des valeurs que vous recevrez dans la tâche suivante.
Configurer un Emplacement
Autorisations requises : Création de la Gestion des emplacements
Si vous souhaitez exiger que les utilisateurs se connectent à partir d'une certaine Adresse IP, créez un emplacement avec les Adresses IP, les plages d'adresses IP ou les sous-réseaux d'adresses IP que vous souhaitez autoriser. Lorsque vous exigez un emplacement configuré pour un utilisateur, celui-ci doit disposer à la fois des informations d'identification et de l'Adresse IP correctes pour se connecter. Dans le cas contraire, leur tentative de connexion échoue et ils reçoivent une erreur. Vous pouvez définir jusqu'à 20 emplacements à la fois et jusqu'à 10 règles par emplacement.
- Cliquez sur le sélecteur d'application
 et sélectionnez Admin.
- Accédez à Emplacements > Définitions d’emplacements.
- Cliquez sur Nouvel emplacement.
- Donnez un nom descriptif à l’emplacement. Si vous souhaitez ajouter des détails supplémentaires sur l'emplacement, saisissez une description.
- Vous pouvez sélectionner Définir comme Emplacement par défaut ou Emplacement distant pour indiquer le type d'Emplacement. Vous ne pouvez définir qu'un seul emplacement par défaut. Ces champs n'ont actuellement aucune incidence sur les fonctionnalités ; vous les sélectionnez uniquement pour votre propre référence.
-
Ajoutez toutes les autres informations que vous souhaitez à l'aide des champs restants, y compris l'adresse physique, le pays, les coordonnées GPS, le fuseau horaire ou les groupes assignés. Ces champs n'ont actuellement aucune incidence sur les fonctionnalités ; vous les renseignez uniquement pour votre propre référence.
Si vous ajoutez des groupes au champ Groupes assignés, les utilisateurs appartenant à ces Groupes apparaissent dans l'onglet Utilisateurs assignés. Toutefois, les paramètres d'emplacement ne s'appliqueront pas à ceux-ci. Si vous attribuez un emplacement à un authentificateur de connexion, l'emplacement s'applique aux utilisateurs qui sont affectés à cet authentificateur de connexion et limite leur capacité à se connecter en fonction de leur Adresse IP. Néanmoins, ces utilisateurs ne figurent pas dans l'onglet Utilisateurs assignés.
-
Cliquez sur le menu déroulant Division situé à côté du champ du nom de l'emplacement.
-
Sur la page Définitions d’emplacements, sélectionnez le filtre de division pour voir uniquement les emplacements attribués à cette division. Effacez le filtre pour afficher à nouveau tous les emplacements.
Vous ne pouvez déplacer un emplacement de la division par défaut vers une division spécifique qu'une seule fois. une fois qu'un emplacement est affecté à une division et sauvegardé, il ne peut pas être déplacé vers une division différente. Si l'emplacement a déjà été déplacé depuis la division par défaut, cette liste déroulante est désactivée et ne peut pas être modifiée.
-
Cliquez sur enregistrer.
-
De retour sur la page Définitions d’emplacements, cliquez sur l'Emplacement que vous venez de créer pour l'ouvrir.
-
Cliquez sur l'onglet Règles de détection automatique.
-
Créez une nouvelle règle. Pour ce faire :
-
Cliquez sur Nouvelle règle.
-
Donnez un nom descriptif à la règle.
-
Sélectionnez le Type DE règle parmi les suivants :
-
Liste : liste des Adresses IP spécifiques autorisées pour cet emplacement. Par exemple, 100.0.1.100, 100.0.1.101 et 100.0.1.102.
-
Plage : plage d'adresses IP autorisée pour cet emplacement. Par exemple, 100.0.1.100-100.0.1.125.
-
Sous-réseau : sous-réseau autorisé pour cet emplacement. Par exemple, 100.0.0.1/32.
-
-
Spécifiez l’une des Versions IP suivantes :
-
IPV4 : Adresse IP de 32 bits
-
IPV6 : adresse hexadécimale de 128 bits.
-
-
Entrée les Adresses IP, la plage ou le sous-réseau réels dans le champ Définition de la règle, en suivant les formats des exemples des étapes précédentes. Si vous avez sélectionné Liste, vous pouvez entrer jusqu'à 100 Adresses IP. Si vous avez sélectionné Plage ou Sous-réseau, vous ne pouvez saisir qu'une seule valeur.
-
Cliquez sur Confirmer.
-
-
Ajoutez plus de règles si nécessaire. Vous pouvez en ajouter jusqu'à 10.
-
Cliquez sur enregistrer.
Configuration d’un Authentificateur de connexion avec SAML 2.0 dans NiCE CXone
Autorisations requises : Authentificateur de connexion – Créer
- Cliquez sur le sélecteur d'application et sélectionnez Administrateur.
- Accédez à Réglages de sécurité > Authentificateur de connexion.
- Cliquez sur Nouvel Authentificateur de connexion.
- Entrez le nom et la description de l'authentificateur de connexion. Pour la description, utilisez le texte brut uniquement. Les URL ou le balisage tel que le html ne seront pas sauvegardés.
- Sélectionnez SAML en tant que Type d'authentification .
-
Si vous souhaitez exiger que les utilisateurs se connectent à partir d'une certaine Adresse IP, sélectionnez l'Emplacement que vous avez défini dans la section précédente.
- Cliquez sur Choisir fichier et sélectionnez le certificat de signature publique que vous avez téléchargé depuis Azure lors de la tâche précédente. Ce fichier doit être un fichier PEM. Il s'agit d'un fichier texte et la première ligne doit contenir BEGIN CERTIFICATE suivi d'un texte.
-
Sélectionnez l'onglet Utilisateurs assignés. Sélectionnez les utilisateurs que vous souhaitez affecter à l'authentificateur de connexion que vous créez. Vous pouvez également affecter des utilisateurs directement à l'authentificateur de connexion dans leur profil employé.
- Cliquez sur enregistrer et activer.
- Ouvrez l'authentificateur de connexion.
-
Vous remarquerez deux champs supplémentaires en lecture seule affichés, l'ID de l'Entité et l'URL ACS. Notez ces valeurs. Vous en aurez besoin dans la tâche ajouter des valeurs NiCE CXone à Azure.
Configurer NiCE CXone utilisateurs
Effectuez cette tâche dans NiCE CXone pour tous les utilisateurs NiCE CXone qui nécessitent l'authentification unique avec Azure. Vous pouvez également effectuer cette étape à l'aide du modèle de téléversement groupé.
-
Dans NiCE CXone, cliquez sur le sélecteur d'applications
et sélectionnez Administrateur. -
Cliquez sur Employés.
-
Sélectionnez le profil d'employé à modifier et cliquez sur Modifier.
-
Si vous ne l'avez pas déjà fait, accédez à l'onglet Sécurité et sélectionnez l'authentificateur de connexion que vous avez créé précédemment.
-
Assurez-vous que l'Identité externe est définie sur la valeur correcte. La valeur doit correspondre exactement à l'Unique User Identifier dans Azure. Si un id courriel a été configuré comme id externe, veillez à le formater correctement. Dans Azure, le format de l'id courriel est firstname.lastname@domain.com et il est sensible à la casse.
-
Enregistrez vos modifications.
Ajouter des valeurs NiCE CXone à Azure
- Revenez dans votre application Azure et dans le volet Configuration SAML de base, cliquez sur Modifier.
- Pour l'Identificateur (ID Entité), entrez la valeur de l'ID d'Entité provenant de votre authentificateur de connexion NiCE CXone.
- Pour URL Répondre, entrez la valeur URL ACS de votre authentificateur de connexion NiCE CXone.
- Cliquez sur enregistrer et fermez le volet Configuration SAML de base.
Tester l'Intégration SAML
Avant d'attribuer l'authentificateur de connexion SAML aux utilisateurs dans NiCE CXone, vous devez effectuer un test de l'intégration SAML. Si le test échoue, revoyez vos configurations et apportez des modifications aux paramètres.
- Lancer une connexion depuis le tableau de bord Azure.
- Vérifiez que le flux d'Authentification SAML fonctionne comme vous le souhaitez.
Vérifiez l'accès utilisateur avec l'authentification unique d'Azure
-
Faites en sorte qu'un ou plusieurs utilisateurs test se connectent à l'aide de la dernière URL de connexion. Ils doivent saisir leur nom d'utilisateur, puis sont dirigés vers Azure si nécessaire.
-
Lorsque vous êtes prêt, déployez l'authentification unique Azure pour tous les employés.
Il s'agit de la dernière étape de la configuration de la fédération avec SAML 2.0.
Gérer la fédération avec Azure avec OpenID Connect
Effectuez chacune de ces tâches dans l'ordre indiqué.
Configurer une application Azure avec OpenID Connect
-
Connectez-vous à votre compte de gestion Azure.
-
Sous Inscriptions d’applications, cliquez sur Nouvelle inscription.
-
Accédez à Authentification > Web.
-
Vous devrez fournir des URI de redirection, que vous ne connaissez pas à ce stade. Utilisez https://cxone.niceincontact.com/need_to_change comme espace réservé.
-
Cliquez sur Certificats et secrets.
-
Sélectionnez client_secret_basic ou client_secret_post comme méthode d’authentification. L'authentification, private_key_jwt, n'est actuellement pas prise en charge dans NiCE CXone.
-
Dans le champ client secrets, sélectionnez New client secret.
-
Ajoutez une description puis sélectionnez Expire.
-
Copiez l'identifiant du client et le secret du client et collez-les dans un emplacement sûr de votre appareil. Vous devrez les utiliser lorsque vous configurerez un authentificateur de connexion dans NiCE CXone.
-
Accédez à Configuration des Jetons > Revendications facultatives.
-
Cliquez sur ajouter une revendication optionnelle.
-
Sélectionnez ID comme type de jeton.
-
Sélectionnez e-mail et ajoutez votre adresse e-mail.
-
Cliquez sur enregistrer.
Configurer un Emplacement
Autorisations requises : Création de la Gestion des emplacements
Si vous souhaitez exiger que les utilisateurs se connectent à partir d'une certaine Adresse IP, créez un emplacement avec les Adresses IP, les plages d'adresses IP ou les sous-réseaux d'adresses IP que vous souhaitez autoriser. Lorsque vous exigez un emplacement configuré pour un utilisateur, celui-ci doit disposer à la fois des informations d'identification et de l'Adresse IP correctes pour se connecter. Dans le cas contraire, leur tentative de connexion échoue et ils reçoivent une erreur. Vous pouvez définir jusqu'à 20 emplacements à la fois et jusqu'à 10 règles par emplacement.
- Cliquez sur le sélecteur d'application et sélectionnez Admin.
- Accédez à Emplacements > Définitions d’emplacements.
- Cliquez sur Nouvel emplacement.
- Donnez un nom descriptif à l’emplacement. Si vous souhaitez ajouter des détails supplémentaires sur l'emplacement, saisissez une description.
- Vous pouvez sélectionner Définir comme Emplacement par défaut ou Emplacement distant pour indiquer le type d'Emplacement. Vous ne pouvez définir qu'un seul emplacement par défaut. Ces champs n'ont actuellement aucune incidence sur les fonctionnalités ; vous les sélectionnez uniquement pour votre propre référence.
-
Ajoutez toutes les autres informations que vous souhaitez à l'aide des champs restants, y compris l'adresse physique, le pays, les coordonnées GPS, le fuseau horaire ou les groupes assignés. Ces champs n'ont actuellement aucune incidence sur les fonctionnalités ; vous les renseignez uniquement pour votre propre référence.
Si vous ajoutez des groupes au champ Groupes assignés, les utilisateurs appartenant à ces Groupes apparaissent dans l'onglet Utilisateurs assignés. Toutefois, les paramètres d'emplacement ne s'appliqueront pas à ceux-ci. Si vous attribuez un emplacement à un authentificateur de connexion, l'emplacement s'applique aux utilisateurs qui sont affectés à cet authentificateur de connexion et limite leur capacité à se connecter en fonction de leur Adresse IP. Néanmoins, ces utilisateurs ne figurent pas dans l'onglet Utilisateurs assignés.
-
Cliquez sur le menu déroulant Division situé à côté du champ du nom de l'emplacement.
-
Sur la page Définitions d’emplacements, sélectionnez le filtre de division pour voir uniquement les emplacements attribués à cette division. Effacez le filtre pour afficher à nouveau tous les emplacements.
Vous ne pouvez déplacer un emplacement de la division par défaut vers une division spécifique qu'une seule fois. une fois qu'un emplacement est affecté à une division et sauvegardé, il ne peut pas être déplacé vers une division différente. Si l'emplacement a déjà été déplacé depuis la division par défaut, cette liste déroulante est désactivée et ne peut pas être modifiée.
-
Cliquez sur enregistrer.
-
De retour sur la page Définitions d’emplacements, cliquez sur l'Emplacement que vous venez de créer pour l'ouvrir.
-
Cliquez sur l'onglet Règles de détection automatique.
-
Créez une nouvelle règle. Pour ce faire :
-
Cliquez sur Nouvelle règle.
-
Donnez un nom descriptif à la règle.
-
Sélectionnez le Type DE règle parmi les suivants :
-
Liste : liste des Adresses IP spécifiques autorisées pour cet emplacement. Par exemple, 100.0.1.100, 100.0.1.101 et 100.0.1.102.
-
Plage : plage d'adresses IP autorisée pour cet emplacement. Par exemple, 100.0.1.100-100.0.1.125.
-
Sous-réseau : sous-réseau autorisé pour cet emplacement. Par exemple, 100.0.0.1/32.
-
-
Spécifiez l’une des Versions IP suivantes :
-
IPV4 : Adresse IP de 32 bits
-
IPV6 : adresse hexadécimale de 128 bits.
-
-
Entrée les Adresses IP, la plage ou le sous-réseau réels dans le champ Définition de la règle, en suivant les formats des exemples des étapes précédentes. Si vous avez sélectionné Liste, vous pouvez entrer jusqu'à 100 Adresses IP. Si vous avez sélectionné Plage ou Sous-réseau, vous ne pouvez saisir qu'une seule valeur.
-
Cliquez sur Confirmer.
-
-
Ajoutez plus de règles si nécessaire. Vous pouvez en ajouter jusqu'à 10.
-
Cliquez sur enregistrer.
Configurer un Authentificateur de connexion NiCE CXone avec OpenID Connect
-
Cliquez sur le sélecteur d'application
et sélectionnez Admin. -
Accédez à Réglages de sécurité > Authentificateur de connexion.
- Cliquez sur Nouvel Authentificateur de connexion ou sélectionnez l'authentificateur de connexion que vous souhaitez modifier.
- Entrez le nom et la description de l'authentificateur de connexion.
- Sélectionnez OIDC en tant que Type d'authentification.
-
Si vous souhaitez exiger que les utilisateurs se connectent à partir d'une certaine Adresse IP, sélectionnez l'Emplacement que vous avez défini dans la section précédente.
- Si vous disposez d'un terminal DE découverte provenant de Azure, cliquez sur Discover Settings. Entrez votre point de terminaison de découverte et cliquez sur Découvrir. Les champs restants sont renseignés pour vous. Discover Paramètres ne fonctionne pas avec les points de terminaison de découverte Salesforce.
- Entrez votre Identifiant du client et Mot de passe du client. Retapez le Mot DE passe dans client Confirmer le mot DE passe. L’identifiant client est l’id DE connexion affecté à votre compte par Azure.
-
Si vous ne disposez pas d'un point de sortie de découverte de Azure, entrez l’AzureÉmetteur, l’extrémité JsonWebKeySet, l’extrémité d'autorisation, l’extrémité de jeton, l’extrémité d'informations utilisateur, l’extrémité de révocation et le point de terminaison de session de fin. Toutes ces informations sont fournies par .
 En savoir plus sur les champs de cette étape
Champ
Détails
Émetteur URL de Azuresans aucun paramètre.
Terminal jsonwebkeyset L’URL de l’ensemble JWK de Azure. Terminal d’autorisation L’URL de l’extrémité d'autorisation Azure 2.0 de OAuth. Terminal du jeton L’URL de l’extrémité de jeton Azure 2.0 de OAuth. Terminal userinfo L’URL de l’extrémité d'informations utilisateur de Azure. Terminal de révocation L’URL de l’extrémité de révocation de Azure. Terminal de fin de session L’URL du point de terminaison de session de fin de Azure. Ce champ vous permet de créer une expérience de déconnexion unique pour vos utilisateurs. S’il est configuré, lorsque les utilisateurs se déconnectent de NiCE CXone, ils sont également déconnectés de leur compte Azure. Pour que la déconnexion unique fonctionne, vous devez mettre sur liste blanche l'URI de redirection de déconnexion dans Azure.
Si Salesforce est votre fournisseur d’identité, vous devez configurer une URL de déconnexion dans Salesforce. Pour ce faire, accédez à Paramètres > Sécurité > Session Settings > Logout Page Settings. Mettre à jour le champ URL de Déconnexion. Vous utiliserez cette URL comme point de terminaison de session de fin.
- Sélectionnez une méthode d'authentification du client. La méthode sélectionnée doit correspondre à celle que vous avez définie dans la tâche précédente. Il doit s'agir d'une méthode d'authentification prise en charge par Azure .
- Vous pouvez sélectionner Activer le Profil FICAM pour activer les paramètres spécifiques au gouvernement des États-unis. Cette étape est uniquement destinée aux utilisateurs FedRAMP.
-
Sélectionnez l'onglet Utilisateurs assignés. Sélectionnez les utilisateurs que vous souhaitez affecter à l'authentificateur de connexion que vous créez. Vous pouvez également affecter des utilisateurs directement à l'authentificateur de connexion dans leur profil employé.
- Cliquez sur enregistrer et Activer pour valider les informations fournies et lier votre compte NiCE CXone à votre compte Azure.
- Ouvrez l'authentificateur de connexion.
-
Notez l'URI de redirection de connexion et l'URI de redirection de déconnexion. Vous en aurez besoin lorsque vous mettrez à jour vos paramètres Azure.
-
Mettez à jour vos paramètres Azure, en remplaçant les paramètres fictifs utilisés dans la tâche précédente par les valeurs que vous venez de noter.
-
Assurez-vous que l'NiCE CXoneIdentité externe de tout utilisateur exécutant l'authentificateur de connexion est définie sur la valeur correcte. Ce champ est accessible dans le section sécurité du profil de l'employé.
Azure détermine la valeur à utiliser. Il se trouve dans le profil de l'utilisateur dans Azure. Le champ Identité externe doit correspondre exactement à ce que vous avez saisi dans NiCE CXone. La valeur de ce champ doit respecter le format suivant : claim(email):{email configured by your IdP}. Par exemple, si l’e-mail de l’utilisateur est nick.carraway@classics.com pour le fournisseur d’identité, vous devez entrer claim(email):nickcarraway@classics.com.
-
Demandez à l'utilisateur de se connecter à NiCE CXone. Ils doivent utiliser la dernière URL de connexion en date. Il doit saisir son nom d'utilisateur, puis est dirigé vers Azure si nécessaire.
- Lorsque Azure vous demande de vous authentifier, faites-le en tant qu'utilisateur de Azure que vous souhaitez associer au compte NiCE CXone actuellement connecté.
- Si vos paramètres OpenID Connect dans NiCE CXone n'apparaissent pas comme validés, utilisez les journaux de Azure pour diagnostiquer le problème.
Ajout de valeurs NiCE CXone dans Azure
- Revenez dans votre application Azure et dans le volet Configuration SAML de base, cliquez sur Modifier.
- Pour l'Identificateur (ID Entité), entrez la valeur de l'ID d'Entité provenant de votre authentificateur de connexion NiCE CXone.
- Pour l'URL Répondre, entrez la valeur URL ACS issue de votre authentificateur de connexion NiCE CXone.
- Cliquez sur enregistrer et fermez le volet Configuration SAML de base.
-
Assurez-vous que l'Identité externe de tout utilisateur exécutant l'authentificateur de connexion est définie sur la valeur correcte.
-
La valeur exacte à utiliser dépend de votre fournisseur d'identité. Cette valeur doit correspondre exactement à l'Identificateur utilisateur unique dans Azure et à l'Identité externe dans NiCE CXone.
-
-
Demandez à l'utilisateur de se connecter. Ils doivent utiliser la dernière URL de connexion en date. une fois son nom d'utilisateur entré, il est dirigé vers le fournisseur d'identité externe si nécessaire.
Vérifiez l'accès utilisateur avec l'authentification unique d'Azure
-
Veillez à ce que l'Identité externe de chaque employé qui utilise l'authentificateur de connexion soit définie sur la valeur correcte. Cette valeur doit correspondre exactement à l'Identificateur utilisateur unique dans Azure et à l'Identité externe dans NiCE CXone.
-
Demandez à un ou plusieurs utilisateurs test de se connecter en utilisant la dernière URL de connexion. Ils doivent saisir leur nom d'utilisateur, puis sont dirigés vers Azure si nécessaire.
-
Lorsque vous êtes prêt, déployez l'authentification unique de Azure pour tous les employés.
Créer des Rôles
Autorisations requises : Gestion des rôles – Créer
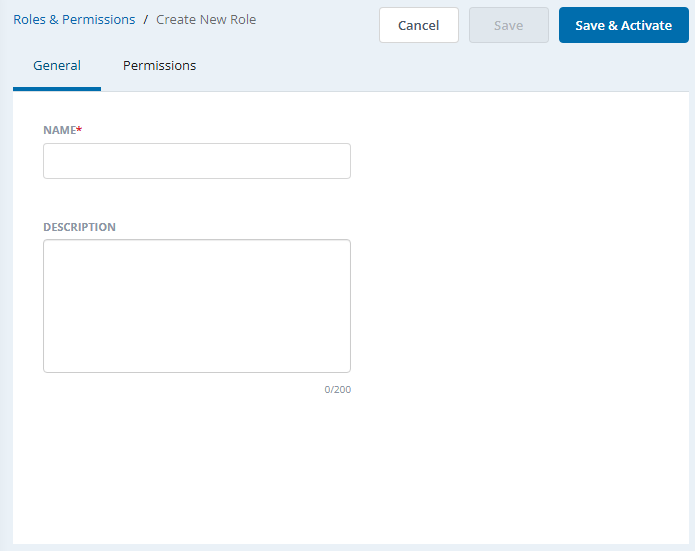
- Cliquez sur le sélecteur d'application et sélectionnez Administrateur.
- Accédez à Réglages de sécurité > Rôles et Autorisations.
- Cliquez sur Nouveau rôle.
-
Entrée un nom et une Description facultative pour le rôle. La description ne peut pas comporter plus de 200 caractères. Utilisez uniquement du texte brut. Les URL ou le balisage tel que le html ne seront pas sauvegardés.
- Cliquer sur l'onglet Autorisations.
- Configure the permissions for the role. Permissions are categorized by NiCE CXone application, and you can only see applications that are part of your NiCE CXone system. To configure permissions:
- Cliquez sur les catégories du rôle sur la gauche pour vous déplacer parmi celles-ci.
- Repérez l'autorisation que vous souhaitez assigner au rôle.
- Click one or more parameters for the permission that you want to give to this role. You can:
- Cliquez sur un paramètre Activé ou Désactivé.
- Cliquez sur un paramètre pour activer ou désactiver la capacité du rôle à afficher, Modifier, Créer, supprimer, désactiver, etc. Certains paramètres comportent des dépendances qui sélectionnent automatiquement un autre paramètre lorsque vous les activez.
- Si le rôle que vous créez possède des autorisations similaires à l'un des quatre rôles prêts à l'emploi (OOTB), cliquez sur Set To Default, sélectionnez le rôle OOTB pertinent (Agent, Manager, Administrateur ou Évaluateur) dans la liste déroulante, puis cliquez sur Apply. Les autorisations sont définies en fonction du rôle prêt à l'emploi sélectionné. Apportez les modifications nécessaires aux autorisations du rôle, selon les besoins.
- Lorsque vous avez terminé de configurer les autorisations, cliquez sur enregistrer pour enregistrer le rôle à l'état brouillon, ou cliquez sur enregistrer et activer pour enregistrer le rôle à l'état actif. Vous ne pouvez pas attribuer d'utilisateurs au rôle avant de l'avoir activé.
Créer ou modifier des Employés
Autorisations requises : Employés – Créer
Si vous configurez l'authentification avec un fournisseur d'Identité externe pour une NiCE CXone unité d’exploitation, vous n'avez pas à créer de nouveaux comptes d'utilisateurs. Vous devez néanmoins modifier les comptes utilisateur et configurer les champs Type d'Identité externe et identité externe. Cette opération doit être effectuée pour chaque utilisateur qui s'authentifiera via le fournisseur d'identité externe. Les champs sont expliqués à l’étape 8 de cette tâche.
Vous pouvez ajouter un compte employé en utilisant :
-
Créer un employé : créer un compte individuel depuis la fenêtre Créer un employé.
-
Importer des employés — Importer plusieurs comptes Employés.
Les instructions ici concernent la création d'un seul compte employé dans application. Si votre entreprise utilise ACD, vous devrez également configurer les réglages de l'utilisateur ACD pour cet employé.
NiCE CXone propose de nombreuses options et de nombreux paramètres pour personnaliser les employés. Lisez cette tâche en entier. Assurez-vous de connaître les paramètres que vous devez configurer avant de commencer.

Pour ajouter un employé :
-
Cliquez sur le sélecteur d'application
et sélectionnez Admin. -
Cliquez sur Employés > Créer un employé.
-
Entrez le Prénom et le Nom de l'employé. Le Deuxième prénom est en option.
-
Entrée d'une Adresse courriel valide. NiCE CXone envoie des e-mails tels que des invitations d'activation et des codes de vérification de mot DE passe ici. Vous pouvez utiliser la même adresse e-mail pour plusieurs employés. Lorsque vous modifiez l'adresse e-mail d'un employé, un e-mail de vérification est envoyé à la nouvelle adresse e-mail.
-
Entrez le Nom d’utilisateur que vous souhaitez assigner à un employé. Le nom d'utilisateur doit prendre la forme d'une adresse e-mail. Le champ est automatiquement renseigné à partir du champ adresse courriel. Vous pouvez le modifier si vous le souhaitez.
-
Assignez un Rôle principal à un employé à partir de la liste déroulante.
-
Complétez les champs de l'Onglet général.
En savoir plus sur les champs de l'onglet général
Champ
Détails
Afficher le nom Entrée un Afficher le nom que vous souhaitez attribuer à un employé. Les utilisateurs d'autres équipes peuvent consulter afficher le nom. Ils ne peuvent pas consulter d'autres informations sur l'employé à moins d'avoir l'autorisation View Employee activée. Type Utilisez Type pour organiser un employé en dehors de son Rôle et de son Équipe attribués. Le type n'est pas lié aux autorisations ou aux codes indisponible. Cela facilite la création de rapports. Vous pouvez sélectionner des types créés précédemment dans la liste déroulante. Vous pouvez également créer de nouveaux types en saisissant du texte dans la barre de recherche et en cliquant sur Créer. Date d’embauche La date à laquelle vous avez embauché un employé. Ce champ est destiné uniquement à vos enregistrements. NiCE CXone n'utilise pas ces informations. Fuseau horaire L'employé est automatiquement affecté au fuseau horaire du locataire High-level organizational grouping used to manage technical support, billing, and global settings for your NiCE CXone system. à moins que vous ne le changiez.Connexion au SE Le système d’exploitation utilisé par l’employé. L’application Recording Management (CXone) requiert ces informations pour l’enregistrement d’écran. Le champ accepte du texte libre et peut contenir une chaîne de texte relative à un système d’exploitation, comme Windows 10. Rang
Ce champ est visible uniquement si vous disposez de WFM dans votre environnement. Il détermine la priorité lors de la création d'un programme.
Assigné à l’équipe Assign the employee to a team by selecting a team from the drop-down menu. Si vous n'avez pas encore créé d'équipes, ou si l'employé appartiendra à une nouvelle équipe, vous pouvez simplement accepter le paramètre Équipe par défaut, puis le modifier ultérieurement.
Attribué à des Groupes Affectez l'employé à un ou plusieurs groupes en les sélectionnant dans le menu déroulant. Affecté à l'Unité DE planification Ce champ est visible uniquement si votre système inclut WFM. Il spécifie l'unité DE planification de l'employé. Numéro de portable Le numéro DE téléphone mobile ou cellulaire de l'employé. Ce champ est destiné uniquement à vos enregistrements. NiCE CXone n'utilise pas ces informations. Attributs Dans cette liste déroulante, sélectionnez les attributs en relation avec l'employé :
-
Peut être évalué/coaché : cet attribut n'apparaît que si votre système inclut QM. Il permet à l'employé d'être évalué, et vous serez facturé pour QM pour cet employé.
La valeur par défaut est sélectionnée pour les nouveaux employés. Si vous ajoutez QM à un système qui a des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Can Be Recorded (Screen) : Cet attribut apparaît uniquement si votre système inclut Recording Management (CXone) Advanced. Il permet d'enregistrer l'écran de l'employé, et vous serez facturé pour l'enregistrement d'écran de cet employé.
La valeur par défaut est sélectionnée pour les nouveaux employés. Si vous ajoutez Recording Management (CXone) Advanced à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être enregistré (Voix) : cet attribut est visible uniquement si votre système inclut Recording Management (CXone)/Recording Management (CXone) Advanced. Il permet d'enregistrer la voix de l'employé. Vous serez facturé pour l'enregistrement vocal de cet employé.
La valeur par défaut est sélectionnée pour un nouvel employé. Si vous ajoutez Recording Management (CXone)/Recording Management (CXone) Advanced à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être Programmé : cet attribut est visible uniquement si votre système inclut WFM. Il permet à l'employé d'être programmé. Vous serez facturé pour WFM pour cet employé.
La valeur par défaut est sélectionnée pour les nouveaux employés. Si vous ajoutez WFM à un système qui a des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs. Les utilisateurs pour lesquels cet attribut n'est pas sélectionné n'apparaîtront pas dans les listes d'employés lors de la création de règles hebdomadaires ou de modèles de quart. La suppression de cet attribut d'un utilisateur supprime cet utilisateur de toutes les règles hebdomadaires ou modèles de quart auxquels il est affecté.
-
Peut être analysé : cet attribut apparaît uniquement si votre système inclut Interaction Analytics (CXone). Lorsque cet attribut est sélectionné, les interactions enregistrées de l'employé sont analysées par Interaction Analytics (CXone). Vous serez facturé pour Interaction Analytics (CXone) pour cet employé.
La valeur par défaut est effacée pour les nouveaux employés.
-
Peut modifier les Rapports pré-construits : les Employés pour lesquels cet attribut est sélectionné peuvent modifier n'importe quel rapport pré-construit dans l'application Reporting, à condition de disposer également des autorisations appropriées.
La valeur par défaut est effacée pour tous les employés, existants et nouveaux.
-
Can View Prebuilt Reports : les Employés pourront ouvrir tout Rapport pré-construit avec cet attribut. Les rapports se trouvent dans l'application Reporting, mais les employés doivent disposer des autorisations nécessaires pour consulter les rapports qui s'y trouvent. Les Rapports pré-construits n'entraînent aucun frais d'utilisation pour un maximum de 10 % de vos utilisateurs simultanés ou configurés, selon votre modèle de tarification. une fois le seuil de 10 % dépassé, vous serez facturé pour chaque Employé supplémentaire pour lequel cette case à cocher est sélectionnée.
La valeur par défaut est effacée pour tous les employés, qu'ils soient existants ou nouveaux.
-
Customer Card : cet attribut permet aux employés qui ne travaillent pas avec des contacts numériques d'accéder aux fiches client disponibles pour les contacts voix, chat, e-mail et SMS Messaging acheminés en omnicanal.
La valeur par défaut est effacée pour les nouveaux employés.
-
Cet attribut apparaît uniquement si votre système inclut Digital Experience (DX). Lorsque cet attribut est sélectionné, l'enregistrement de l'employé est synchronisé avec Digital Experience (DX), et celui-ci peut traiter des contacts numériques. Vous serez facturé pour Digital Experience (DX) pour cet employé. La valeur par défaut est désactivée pour les nouveaux employés.
Si votre organisation utilise Outbound Engagement (SmartReach), sélectionnez l'une des options suivantes :
-
, qui contient les pages de configuration pour Outbound Engagement (SmartReach), Agent Workspace Premium (Desk) et Agent Workspace Advanced (Enhanced Customer Card).
-
-
-
Cliquez sur Créer pour créer le profil employé et continuer sa configuration. Cliquez sur Créer & Invite si vous êtes prêt à ce que l'utilisateur active son compte et configure son mot DE passe.
Authentifier les Applications
Les utilisateurs et les applications sont authentifiés de manières très similaires. La principale différence est que les applications sont authentifiées à l'aide d'une clé d'accès, tandis que les utilisateurs sont authentifiés à l'aide d'un nom d'utilisateur et d'un mot DE passe. Contrairement aux utilisateurs, les applications ne sont pas tenues d'interagir via un navigateur. Les Applications sont généralement soit des fonctionnalités de back-office, soit des agents virtuels intelligents Chatbot or similar application that interacts with a user based on artificial intelligence. (IVA).
Pour configurer une application afin qu'elle interagisse avec NiCE CXone, créez un profil employé et nommez le profil d'après l'application. Créez ensuite une clé d'accès pour l'utilisateur de l'application comme suit :
Autorisations requises : Employés - Modifier
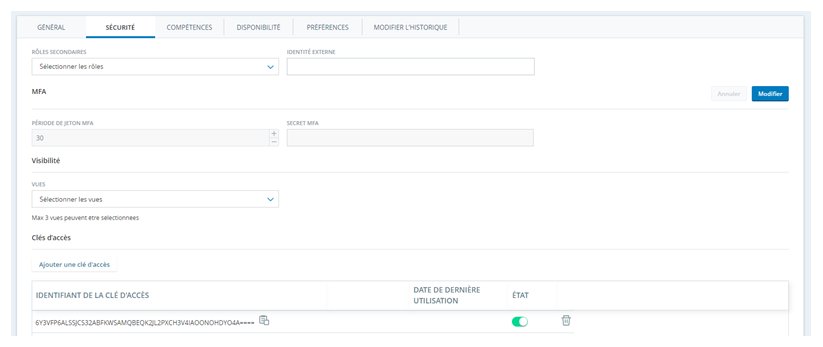
- Cliquez sur le sélecteur d'application et sélectionnez Admin.
- Cliquez sur Employés, puis cliquez sur le profil de l'Employé que vous modifiez pour l'ouvrir.
-
Clique la languette Sécurité.
- Cliquez sur ajouter une clé d'accès.
- Copiez l'Id DE LA clé d'accès dans un emplacement sécurisé.
- Cliquez sur Afficher la Clé secrète et copiez la clé secrète dans un emplacement sécurisé.
- Cliquez sur enregistrer.
Autorisation en NiCE CXone
L'autorisation est le processus de vérification des ressources auxquelles un utilisateur est autorisé à accéder. Les Ressources peuvent inclure des applications, des fichiers et des données. Vous pouvez définir l'accès des utilisateurs aux ressources grâce au contrôle d'accès basé sur les rôles. NiCE CXone gère automatiquement l'autorisation lors de l'authentification. Lorsqu'un utilisateur est authentifié, il n'a accès qu'aux ressources pour lesquelles il est autorisé.
La méthode d'authentification d'un utilisateur n'a pas d'incidence sur l'autorisation. NiCE CXone utilise le même processus d'autorisation pour tous les utilisateurs. Peu importe qu'ils soient authentifiés avec des clés d'accès ou des mots DE passe.