
Cette page vous guide, étape par étape, dans la configuration de l'authentification pour votre système NiCE CXone utilisant Microsoft Azure en tant que votre fournisseur d'identité externe (IdP). Si vous configurez Azure en tant qu'IdP pour un existant NiCE CXone système, vous n'aurez pas besoin d'effectuer certaines des tâches décrites ici. Consultez plutôt la page d'aide Gérer la fédération avec Azure.
Avant de commencer
- Acquérir une compréhension de base des concepts et de la terminologie d'authentification et d'autorisation si vous n'avez jamais mis en place un processus comme celui-ci auparavant.
- Revoir le processus spécifique à NiCE CXone si c'est la première fois que vous travaillez avec l'authentification dans NiCE CXone.
- Tenez compte de vos utilisateurs humains et des niveaux d'accès dont ils ont besoin. Décidez si les personnes ayant un plus grand accès devraient avoir des niveaux de sécurité plus élevés.
- Décidez si vous utiliserez des exigences de mot de passe personnalisées, une authentification multifacteur (Amf) ou les deux à appliquer.
- Selon vos décisions, dressez une liste des authentificateurs de connexion. La liste devrait inclure les exigences de mot de passe et l'état Amf que vous souhaitez utiliser pour chaque authentificateur de connexion.
- Déterminez si vous devez inclure l'authentification et l'autorisation pour des applications comme des robots ou des assistants virtuels intelligents (AVI). Si c'est le cas, vous devrez créer des clés d'accès.
- Familiarisez-vous avec le Protocole d'authentification SAML 2.0. NiCE CXone les soutiens SAML 2.0 pour Azure l'intégration.
- Évaluer la combinaison d'IdP et de protocole pour vous assurer que vos cas d'utilisation et vos flux d'utilisateurs sont pris en charge, et pour identifier les problèmes potentiels. Cela devrait inclure des tests réels.
Votre équipe NiCE CXone peut vous soutenir et vous guider dans ce processus de planification. Une bonne planification permet une mise en œuvre plus fluide. La mise en œuvre de l'authentification et de l'autorisation lorsque des besoins immédiats se présentent est plus susceptible d'entraîner des problèmes.
Effectuez chacune de ces tâches dans l'ordre indiqué.
Avant de commencer, assurez-vous d'avoir accès à la console de gestion des ID Microsoft Azure. Vous devrez créer une application.
Gérer la fédération avec Azure avec SAML 2.0
Effectuez chacune de ces tâches dans l'ordre indiqué.
Configurer la valeur de l'état de relais
La valeur de l'état de relais est requise lors de la configuration de l'Application SAML Okta dans la tâche suivante. Utilisez la valeur qui correspond à votre environnement.
Valeurs de l'état de relais par Environnement
Le tableau suivant énumère les environnements actuellement pris en charge :
| Environnement | Valeur de l'état de relais |
|---|---|
| Production | eyJjbGllbnRJZCI6IjBiNjk3ZWJiLTRlYTItNDA1Mi1iMTJiLWQzY2YxMmE1M2VjYSJ9 |
| FedRAMP | eyJjbGllbnRJZCI6IjBiNjk3ZWJiLTRlYTItNDA1Mi1iMTJiLWQzY2YxMmE1M2VjYSJ9 |
| AUSOV1 | eyJjbGllbnRJZCI6IjBiNjk3ZWJiLTRlYTItNDA1Mi1iMTJiLWQzY2YxMmE1M2VjYSJ9 |
| EUSOV1 | eyJjbGllbnRJZCI6IjBiNjk3ZWJiLTRlYTItNDA1Mi1iMTJiLWQzY2YxMmE1M2VjYSJ9 |
| UKSOV1 | eyJjbGllbnRJZCI6IjBiNjk3ZWJiLTRlYTItNDA1Mi1iMTJiLWQzY2YxMmE1M2VjYSJ9 |
| UKSOV2 | eyJjbGllbnRJZCI6IjBiNjk3ZWJiLTRlYTItNDA1Mi1iMTJiLWQzY2YxMmE1M2VjYSJ9 |
Bien que la valeur de l'état de relais soit actuellement la même pour tous les environnements, chaque environnement possède son propre id client unique. Les environnements futurs pourraient utiliser des valeurs différentes. Utilisez toujours la valeur indiquée pour votre environnement afin d'assurer la compatibilité future.
-
Déterminez l'environnement utilisé par votre organisation.
-
Copiez la valeur d'État du relais correspondante à partir du tableau.
-
Utilisez cette valeur lors de la configuration de l'application SAML Okta dans la tâche suivante.
Créer et configurer une Application Azure avec SAML 2.0
- Connectez-vous à votre compte de gestion AD Azure avec votre compte administrateur AD Azure.
- Create an application:
- Cliquez sur Applications entreprise > nouvelle Application.
- Cliquez sur créer votre propre application.
- Entrez un Nom (par exemple, NiCE CXone).
- Sélectionnez Intégrez toute autre application que vous ne trouvez pas dans la galerie (hors galerie).
- Cliquez sur Créer .
- Attribuez les utilisateurs et les groupes à l'application, selon le cas. Allez à l'onglet Utilisateurs et Groupes et cliquez sur Ajouter un utilisateur/groupe.
- Dans la page de gestion de l'application, repérez la section Gérer. Sous Configurer l’authentification unique, cliquez sur Commercer puis sélectionnez SAML.
- On the Basic SAML Configuration panel, click Edit and configure SAML:
- Entrez un nom de l'application.
- Sous Identifier (ID d'Entité), cliquez sur Ajouter un identifiant et entrez https://need_to_change. À une étape ultérieure, vous remplacerez l'espace réservé par l'ID d'Entité de votre authentificateur de connexion NiCE CXone.
- Sous URL de réponse, cliquez sur Ajouter une URL de réponse et dans le champ URI d'audience, entrez https://need_to_change. Vous obtiendrez l'URI Assertion Consumer Service (ACS) réel de votre authentificateur de connexion NiCE CXone à une étape ultérieure.
- Dans le champ État du relais de l'URL de connexion, entrez la valeur d'état de relais encodée que vous avez générée à l'étape précédente.
- Cliquez sur Enregistrer et fermez le panneau Configuration SAML de base.
- Dans la section Attributs et revendications, sélectionnez le bon identifiant utilisateur unique. La valeur que vous choisissez sera l'Identité externe dans NiCE CXone.
- Azure AD devrait créer automatiquement un certificat de signature SAML. Téléchargez le certificat appelé Certificat (Base64). Vous téléverserez ce certificat vers votre authentificateur de connexion dans NiCE CXone lors d'une étape ultérieure.
- On the SAML Signing Certificate panel, click Edit and then:
- Choisissez une Option de signature.
- Cliquez sur Sauvegarder et fermez le panneau du certificat de signature SAML. Conservez ce fichier pour votre configuration de NiCE CXone lors d'une étape ultérieure.
- Si vous souhaitez activer la connexion initiée par le SP, effectuez cette étape. Dans la section Configurer <application name>, copiez la valeur URL de Connexion. Conservez cette valeur pour votre configuration de NiCE CXone.
- Gardez votre fenêtre ouverte. Vous apporterez des modifications aux paramètres de votre application Azure en fonction des valeurs que vous recevez dans la tâche suivante.
Configurer un emplacement
autorisations requises : Gestion des Emplacements - Création
Si vous souhaitez exiger que les utilisateurs se connectent à partir d’une certaine Adresse ip, créez un emplacement avec les Adresses ip, les plages d’Adresses ip ou les sous-réseaux d’Adresses ip que vous souhaitez autoriser. Lorsque vous exigez un emplacement configuré pour un utilisateur, celui-ci doit disposer des informations d’identification et de l’Adresse ip correctes pour se connecter. Dans le cas contraire, la tentative de connexion échoue et ils reçoivent un message d’erreur. Vous pouvez avoir jusqu’à 20 sites à la fois et jusqu’à 10 règles par site.
- Cliquez sur le sélecteur d'applications
 et sélectionnez Admin.
- Accédez à Emplacements > Définitions d’Emplacements.
- Cliquez sur Nouvel Emplacement.
- Donnez à l’emplacement un Nom descriptif. Si vous souhaitez ajouter des détails sur l’emplacement, saisissez une description.
- Vous pouvez sélectionner l’option Définir comme Emplacement par défaut ou Emplacement distant pour indiquer le type d’emplacement. Vous ne pouvez avoir qu’un seul emplacement par défaut. Ces champs n’affectent actuellement aucune fonctionnalité et leur sélection ne sert qu’à votre propre référence.
-
Ajoutez toute autre information que vous souhaitez à l’aide des champs restants, y compris l’adresse physique, le pays, les coordonnées GPS, le fuseau horaire ou les groupes assignés. Ces champs n’ont actuellement aucun effet, et les informations saisies y sont uniquement pour votre propre référence.
Si vous ajoutez des groupes dans le champ Groupes assignés, les utilisateurs appartenant à ces groupes apparaissent dans l’onglet Utilisateurs assignés. Cependant, les paramètres de localisation ne s’appliqueront pas à eux. Si vous attribuez un emplacement à un authentificateur de connexion, l’emplacement s’applique aux utilisateurs qui sont affectés à cet authentificateur de connexion et limite leur capacité à se connecter en fonction de leur adresse IP. Cependant, ces utilisateurs n’apparaîtront pas dans l’onglet Utilisateurs assignés.
-
Cliquez sur Enregistrer.
-
De retour sur la page Définitions d’Emplacements, cliquez sur l’emplacement que vous venez de créer pour l’ouvrir.
-
Cliquez sur l’onglet Règles de détection automatique.
-
Créez une nouvelle règle. Pour ce faire :
-
Cliquez sur Nouvelle Règle.
-
Donnez à la règle un Nom descriptif.
-
Sélectionnez le type de règle parmi les suivants :
-
Liste : Liste des Adresses ip spécifiques autorisées pour cet emplacement. Par exemple, 100.0.1.100, 100.0.1.101 et 100.0.1.102.
-
Plage : Une plage d’Adresses ip autorisées pour cet emplacement. Par exemple, 100.0.1.100-100.0.1.125.
-
Sous-réseau : Un sous-réseau autorisé pour cet emplacement. Par exemple, 100.0.0.1/32.
-
-
Spécifiez la version IP comme l’une des valeurs suivantes :
-
IPV4 : Une Adresse ip de 32 bits
-
IPV6 : Une adresse hexadécimale de 128 bits.
-
-
Saisissez les Adresses ip, la plage ou le sous-réseau réels dans le champ Définition de la règle, en suivant les formats des exemples des étapes précédentes. Si vous avez sélectionné Liste, vous pouvez saisir jusqu’à 100 Adresses ip. Si vous avez sélectionné Plage ou Sous-réseau, vous ne pouvez saisir qu’une seule valeur.
-
Cliquez sur Confirmer.
-
-
Ajoutez d’autres règles si nécessaire. Vous pouvez en avoir jusqu’à 10.
-
Cliquez sur Enregistrer.
Configurer un Authentificateur de Connexion avec SAML 2.0 dans NiCE CXone
Autorisations requises : Création d’Authentificateur de Connexion
- Cliquez sur le sélecteur d'applications et sélectionnez Admin.
- Accédez à Réglages de Sécurité > Authentificateur de Connexion.
- Cliquez sur Nouvel Authentificateur de Connexion.
- Entrez le Nom et la Description de l'authentificateur de connexion. Pour la description, utilisez uniquement du texte brut. Les URL ou balisages tels que HTML ne seront pas sauvegardés.
- Sélectionnez SAML comme Type d'authentification.
-
Si vous voulez exiger que les utilisateurs se connectent à partir d’une certaine adresse IP, sélectionnez l’emplacement que vous avez configuré dans la section précédente.
- Cliquez sur Choisir un fichier et sélectionnez le certificat de signature public que vous avez téléchargé de Azure à la tâche précédente. Ce fichier doit être un fichier PEM. Il s’agira d’un fichier texte dont la première ligne contiendra BEGIN CERTIFICATE et du texte supplémentaire.
-
Sélectionnez l’onglet Utilisateurs assignés. Sélectionnez les utilisateurs que vous souhaitez assigner à l’authentificateur de connexion que vous êtes en train de créer. Vous pouvez également assigner des utilisateurs directement à l’authentificateur de connexion dans leur profil d’employé.
- Cliquez sur Sauvegarder et activer.
- Ouvrez l'authentificateur de connexion.
-
Vous remarquerez que deux champs supplémentaires en lecture seule s'affichent, l’ID d'Entité et l’URL ACS. Prenez ces valeurs en note. Vous en aurez besoin dans la tâche Ajouter les valeurs NiCE CXone à Azure.
Configurer les utilisateurs NiCE CXone
Effectuez cette tâche dans NiCE CXone pour tous les utilisateurs NiCE CXone qui nécessitent l'authentification unique avec Azure. Vous pouvez également effectuer cette étape à l'aide du modèle de téléversement groupé.
-
Dans NiCE CXone, cliquez sur le sélecteur d'applications
et sélectionnez Admin. -
Cliquez sur Employés.
-
Sélectionnez le profil de l'employé à modifier et cliquez sur Modifier.
-
Si vous ne l'avez pas déjà fait, accédez à l'onglet Sécurité et sélectionnez l'authentificateur de connexion que vous avez créé précédemment.
-
Assurez-vous que l’Identité externe est réglée à la bonne valeur. La valeur doit correspondre exactement à l’Identifiant unique de l’utilisateur dans Azure. Si un id courriel a été configuré comme id externe, assurez-vous de le formater correctement. Dans Azure, le format de l’id courriel est prenom.nom@domaine.com et il est sensible à la casse.
-
Enregistrez vos modifications.
Ajoutez des valeurs NiCE CXone à Azure
- Revenez à votre application Azure et sur le panneau Configuration SAML de base, cliquez sur Modifier.
- Pour l’identifiant (ID d’Entité), entrez la valeur de l’ID d’Entité depuis votre authentificateur de connexion NiCE CXone.
- Pour l’URL de réponse, entrez la valeur d’URL ACS de votre authentificateur de connexion NiCE CXone.
- Cliquez sur Enregistrer et fermez le panneau Configuration SAML de base.
Test de l’Intégration SAML
Avant d’assigner l’authentificateur de connexion SAML aux utilisateurs dans NiCE CXone, vous devriez tester l’intégration SAML. Si le test échoue, révisez vos configurations et apportez des modifications aux paramètres.
- Initiez une connexion à partir du tableau de bord Azure.
- Vérifiez que le flux d’Authentification saml fonctionne comme vous vous y attendez.
Vérifier l’accès des utilisateurs avec l’authentification unique Azure
-
Demandez à un ou plusieurs utilisateurs de test de se connecter en utilisant la dernière URL de connexion . Après avoir entré leur nom d’utilisateur, ils seront redirigés vers Azure si nécessaire.
-
Lorsque vous êtes prêt, déployez l’authentification unique Azure pour tous les employés.
Il s’agit de la dernière étape de la configuration de la fédération avec SAML 2.0.
Gérer la fédération avec Azure avec OpenID Connect
Effectuez chacune de ces tâches dans l'ordre indiqué.
Configurer une application Azure avec OpenID Connect
-
Connectez-vous à votre compte de gestion Azure.
-
Sous Enregistrements d’applications, cliquez sur Nouvel enregistrement.
-
Allez à Authentification > Web.
-
Vous devrez fournir des URI de redirection, que vous ne connaissez pas à ce stade. Utilisez https://cxone.niceincontact.com/need_to_change comme espace réservé.
-
Cliquez sur Certificats et secrets.
-
Sélectionnez client_secret_basic ou client_secret_post comme méthode d’authentification. La méthode d’authentification, private_key_jwt n’est pas prise en charge actuellement dans NiCE CXone.
-
Dans le champ Secrets client, sélectionnez Nouveau secret client.
-
Ajoutez une description et sélectionnez Expire.
-
Copiez l’Id client et le Secret client et collez-les à un endroit sécurisé sur votre appareil. Vous devrez les utiliser lorsque vous configurerez un authentificateur de connexion dans NiCE CXone.
-
Accédez à Configuration du jeton > Revendications facultatives.
-
Cliquez sur Ajouter une revendication optionnelle.
-
Sélectionnez ID comme type de jeton.
-
Sélectionnez email et ajoutez votre adresse courriel.
-
Cliquez sur Enregistrer.
Configurer un emplacement
autorisations requises : Gestion des Emplacements - Création
Si vous souhaitez exiger que les utilisateurs se connectent à partir d’une certaine Adresse ip, créez un emplacement avec les Adresses ip, les plages d’Adresses ip ou les sous-réseaux d’Adresses ip que vous souhaitez autoriser. Lorsque vous exigez un emplacement configuré pour un utilisateur, celui-ci doit disposer des informations d’identification et de l’Adresse ip correctes pour se connecter. Dans le cas contraire, la tentative de connexion échoue et ils reçoivent un message d’erreur. Vous pouvez avoir jusqu’à 20 sites à la fois et jusqu’à 10 règles par site.
- Cliquez sur le sélecteur d'applications et sélectionnez Admin.
- Accédez à Emplacements > Définitions d’Emplacements.
- Cliquez sur Nouvel Emplacement.
- Donnez à l’emplacement un Nom descriptif. Si vous souhaitez ajouter des détails sur l’emplacement, saisissez une description.
- Vous pouvez sélectionner l’option Définir comme Emplacement par défaut ou Emplacement distant pour indiquer le type d’emplacement. Vous ne pouvez avoir qu’un seul emplacement par défaut. Ces champs n’affectent actuellement aucune fonctionnalité et leur sélection ne sert qu’à votre propre référence.
-
Ajoutez toute autre information que vous souhaitez à l’aide des champs restants, y compris l’adresse physique, le pays, les coordonnées GPS, le fuseau horaire ou les groupes assignés. Ces champs n’ont actuellement aucun effet, et les informations saisies y sont uniquement pour votre propre référence.
Si vous ajoutez des groupes dans le champ Groupes assignés, les utilisateurs appartenant à ces groupes apparaissent dans l’onglet Utilisateurs assignés. Cependant, les paramètres de localisation ne s’appliqueront pas à eux. Si vous attribuez un emplacement à un authentificateur de connexion, l’emplacement s’applique aux utilisateurs qui sont affectés à cet authentificateur de connexion et limite leur capacité à se connecter en fonction de leur adresse IP. Cependant, ces utilisateurs n’apparaîtront pas dans l’onglet Utilisateurs assignés.
-
Cliquez sur Enregistrer.
-
De retour sur la page Définitions d’Emplacements, cliquez sur l’emplacement que vous venez de créer pour l’ouvrir.
-
Cliquez sur l’onglet Règles de détection automatique.
-
Créez une nouvelle règle. Pour ce faire :
-
Cliquez sur Nouvelle Règle.
-
Donnez à la règle un Nom descriptif.
-
Sélectionnez le type de règle parmi les suivants :
-
Liste : Liste des Adresses ip spécifiques autorisées pour cet emplacement. Par exemple, 100.0.1.100, 100.0.1.101 et 100.0.1.102.
-
Plage : Une plage d’Adresses ip autorisées pour cet emplacement. Par exemple, 100.0.1.100-100.0.1.125.
-
Sous-réseau : Un sous-réseau autorisé pour cet emplacement. Par exemple, 100.0.0.1/32.
-
-
Spécifiez la version IP comme l’une des valeurs suivantes :
-
IPV4 : Une Adresse ip de 32 bits
-
IPV6 : Une adresse hexadécimale de 128 bits.
-
-
Saisissez les Adresses ip, la plage ou le sous-réseau réels dans le champ Définition de la règle, en suivant les formats des exemples des étapes précédentes. Si vous avez sélectionné Liste, vous pouvez saisir jusqu’à 100 Adresses ip. Si vous avez sélectionné Plage ou Sous-réseau, vous ne pouvez saisir qu’une seule valeur.
-
Cliquez sur Confirmer.
-
-
Ajoutez d’autres règles si nécessaire. Vous pouvez en avoir jusqu’à 10.
-
Cliquez sur Enregistrer.
Configurer un Authentificateur de Connexion NiCE CXone avec OpenID Connect
-
Cliquez sur le sélecteur d'applications
et sélectionnez Admin. -
Accédez à Réglages de Sécurité > Authentificateur de Connexion.
- Cliquez sur Nouvel Authentificateur de Connexion ou sélectionnez l’authentificateur de connexion que vous souhaitez modifier.
- Saisissez un nom et une description pour l’authentificateur de connexion.
- Sélectionnez OIDC comme Type d’authentification.
-
Si vous voulez exiger que les utilisateurs se connectent à partir d’une certaine adresse IP, sélectionnez l’emplacement que vous avez configuré dans la section précédente.
- Si vous disposez d’un terminal de découverte de Azure, cliquez sur Paramètres de découverte. Entrez votre terminal de découverte et cliquez sur Découvrir. Les champs restants sont remplis pour vous. Paramètres de découverte ne fonctionne pas avec les points de terminaison de découverte Salesforce.
- Entrez votre Identifiant du client et Mot de passe du client. Saisissez de nouveau le mot de passe dans Confirmation du Mot de passe du client. L’Identifiant du client est l’ID de connexion attribué à votre compte par Azure.
-
Si vous n’avez pas de terminal de découverte de Azure, saisissez l’Azureémetteur, le terminal JsonWebKeySet, le Terminal d’autorisation, le Terminal du jeton, le Terminal userinfo, le terminal de révocation et le terminal de session final fournis par .
 En savoir plus sur les champs de cette étape
Champ
Détails
Émetteur URL de Azure sans aucun paramètre.
Terminal JSONWebKeySet L’URL de l’ensemble JWK de Azure. Terminal d’autorisation L’URL du Terminal d’autorisation Azure 2.0 de OAuth. Terminal du jeton L’URL du Terminal du jeton Azure 2.0 de OAuth. Terminal userinfo L’URL du Terminal userinfo de Azure. Terminal de révocation L’URL du terminal de révocation de Azure. Terminal de session final L’URL du terminal de session final de Azure. Ce champ vous permet de créer une expérience de déconnexion unique pour vos utilisateurs. Si cette option est configurée, lorsqu’ils se déconnectent de NiCE CXone, ils seront également déconnectés de leur compte Azure. Pour que la déconnexion unique fonctionne, vous devez mettre sur liste blanche l’URI de redirection de déconnexion dans Azure.
Si Salesforce est votre IdP, vous devez configurer une URL de déconnexion dans Salesforce. Pour ce faire, accédez à Paramètres > Sécurité > Paramètres de session > Paramètres de la page de Déconnexion. Mettez à jour le champ URL de Déconnexion. Vous utiliserez cette URL comme terminal de session final.
- Sélectionnez une méthode d’authentification client. La méthode que vous sélectionnez doit correspondre à celle que vous avez définie dans la tâche précédente. Il doit s’agir d’une méthode d’authentification prise en charge par Azure.
- Vous pouvez sélectionner Activer le Profil FICAM pour activer les paramètres propres au gouvernement des États-Unis. Cette étape s’adresse uniquement aux utilisateurs FedRAMP.
-
Sélectionnez l’onglet Utilisateurs assignés. Sélectionnez les utilisateurs que vous souhaitez assigner à l’authentificateur de connexion que vous êtes en train de créer. Vous pouvez également assigner des utilisateurs directement à l’authentificateur de connexion dans leur profil d’employé.
- Cliquez sur Enregistrer et activer pour valider les informations fournies et lier votre compte NiCE CXone à votre compte Azure.
- Ouvrez l'authentificateur de connexion.
-
Notez l’URI de redirection de connexion et l’URI de redirection de de déconnexion. Vous en aurez besoin lorsque vous mettrez à jour vos paramètres Azure.
-
Mettez à jour vos paramètres Azure en remplaçant les espaces réservés utilisés dans la tâche précédente par les valeurs que vous venez de noter.
-
Assurez-vous que l’NiCE CXoneIdentité externe pour chaque utilisateur qui utilise l’authentificateur de connexion est définie par la valeur correcte. Ce champ est accessible dans la section sécurité du profil de l’Employé.
Azure détermine la valeur à utiliser. Il se trouve dans le profil de l’utilisateur dans Azure. La valeur doit correspondre exactement à ce que vous avez mis dans le champ Identité externe dans NiCE CXone. La valeur de ce champ doit avoir le format suivant : claim(email):{adresse courriel configurée par votre IdP}. Par exemple, si l’adresse courriel de l’utilisateur dans l’IdP est nick.carraway@classics.com, vous devez saisir claim(email):nickcarraway@classics.com.
-
Demandez à l’utilisateur de se connecter à NiCE CXone. Il doit utiliser l’URL de connexion la plus récente. Après avoir saisi son nom d’utilisateur, il sera dirigé vers Azure si nécessaire.
- Lorsque Azure vous demande d’authentifier votre propre compte, faites-le en tant qu’utilisateur dans le Azure que vous souhaitez associer à votre compte NiCE CXone actuellement connecté.
- Si vos paramètres OpenID Connect dans NiCE CXone ne s’affichent pas comme validés, utilisez les journaux de Azure pour diagnostiquer le problème.
Ajoutez NiCE CXone Valeurs à Azure
- Revenez à votre application Azure et sur le panneau Configuration SAML de base, cliquez sur Modifier.
- Pour l’identifiant (ID d’Entité), entrez la valeur de l’ID d’Entité depuis votre authentificateur de connexion NiCE CXone.
- Pour l’URL de réponse, entrez la valeur d’URL ACS de votre authentificateur de connexion NiCE CXone.
- Cliquez sur Enregistrer et fermez le panneau Configuration SAML de base.
-
Assurez-vous que l’Identité externe pour chaque utilisateur qui utilise l'authentificateur de connexion est défini par la valeur correcte.
-
Votre fournisseur d’identité détermine la valeur qui doit être utilisée. La valeur doit correspondre exactement à l’Identifiant d'utilisateur unique dans Azure et l’Identité externe dans NiCE CXone.
-
-
Demandez à l’utilisateur de se connecter. Il doit utiliser l’URL de connexion la plus récente. Après avoir entré leur nom d’utilisateur, ils seront dirigés vers le fournisseur d’identité externe si nécessaire.
Vérifier l’accès des utilisateurs avec l’authentification unique Azure
-
Assurez-vous que l’Identité externe pour chaque employé qui utilise l’authentificateur de connexion est définie à la valeur correcte. La valeur doit correspondre exactement à l’Identifiant d'utilisateur unique dans Azure et l’Identité externe dans NiCE CXone.
-
Demandez à un ou plusieurs utilisateurs test de se connecter à l’aide de la dernière URL de connexion. Après avoir saisi leur nom d’utilisateur, ils seront redirigés vers Azure si nécessaire.
-
Lorsque vous êtes prêt, déployez l’authentification unique Azure pour tous les employés.
Créer des Rôles
autorisations requises : Création de la gestion des rôles
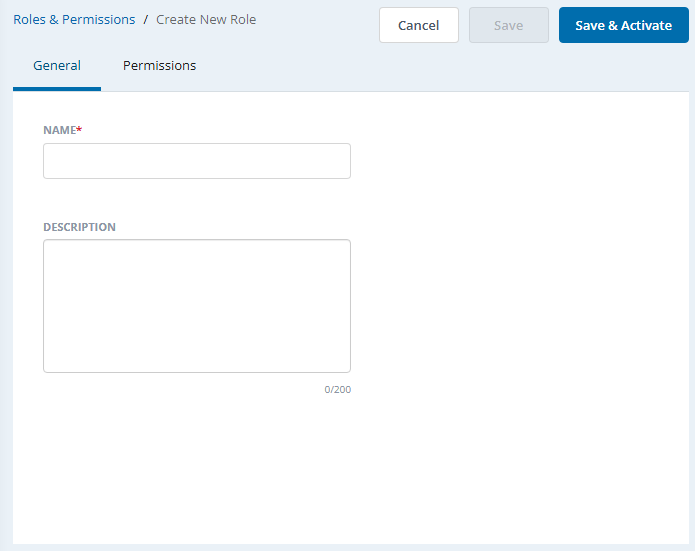
- Cliquez sur le sélecteur d'applications et sélectionnez Admin.
- Accédez à Réglages de sécurité > Rôles et Autorisations.
- Cliquez sur Nouveau Rôle.
-
Entrez un Nom et une Description facultative pour le rôle. La description ne peut pas comporter plus de 200 caractères. Utilisez uniquement du texte brut. Les URL ou le balisage tel que le HTML ne seront pas sauvegardés.
- Cliquez sur l’onglet Autorisations.
- Configure the permissions for the role. Permissions are categorized by NiCE CXone application, and you can only see applications that are part of your NiCE CXone system. To configure permissions:
- Cliquez sur les catégories du rôle sur la gauche pour vous déplacer parmi celles-ci.
- Repérez l'autorisation que vous souhaitez assigner au rôle.
- Click one or more parameters for the permission that you want to give to this role. You can:
- Cliquez sur un paramètre Activé ou Désactivé.
- Cliquez sur un paramètre pour activer ou désactiver la capacité du rôle à Afficher, Modifier, Créer, Supprimer, Désactiver, etc. Certains paramètres ont des dépendances qui sélectionnent automatiquement un autre paramètre lorsque vous les activez.
- Si le rôle que vous créez possède des autorisations semblables à l'un des quatre Rôles prêts à l'emploi (OOTB), cliquez sur Définir par défaut, sélectionnez le rôle OOTB pertinent (Agent, Gestionnaire, Administrateur, ou Évaluateur) dans la liste déroulante, puis cliquez sur Appliquer. Les autorisations sont définies en fonction du rôle prêt à l'emploi sélectionné. Apportez les modifications dans les autorisations, comme requis pour le rôle.
- Une fois que vous avez terminé la configuration des autorisations, cliquez sur Enregistrer pour enregistrer le rôle sous le statut brouillon ou cliquez sur le bouton Enregistrer et Activer pour enregistrer le rôle dans un statut actif. Vous ne pouvez pas affecter d'utilisateurs au rôle tant que vous ne l'avez pas activé.
Créer ou modifier des Employés
autorisations requises : Création d’Employés
Si vous configurez l'authentification avec un fournisseur d'Identité externe pour une unité commerciale NiCE CXone existante, vous n'avez pas à créer de nouveaux comptes d'utilisateurs. Cependant, vous devrez modifier les comptes d'utilisateurs et configurer les champs Type d'Identité Externe et identité Externe. Cela doit être fait pour chaque utilisateur qui s'authentifiera via l'IdP externe. Les champs sont expliqués à l'étape 8 de cette tâche.
Vous pouvez ajouter un compte d'employé en utilisant :
-
Créer un Employé—Créez un compte individuel à l'aide de la fenêtre Créer un Employé .
-
Importer des Employés—Import multiple employee accounts.
Les instructions ici sont pour créer un seul compte d'employé dans l'application. Si votre entreprise utilise ACD, vous devrez également configurer les paramètres utilisateur ACD pour cet employé.
NiCE CXone offre de nombreuses options et paramètres pour personnaliser les employés Lisez toute cette tâche. Assurez-vous de connaître les paramètres que vous devez configurer avant de commencer.
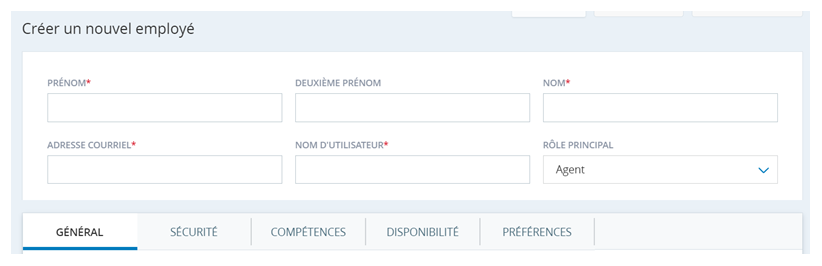
Pour ajouter un employé :
-
Cliquez sur le sélecteur d'applications
et sélectionnez Admin. -
Cliquez sur Employés > Créer un Employé.
-
Entrez le Prénom et le Nom de l'employé. Le Deuxième prénom est facultatif.
-
Entrez une Adresse courriel valide. NiCE CXone envoie ici des courriels tels que les invitations d'activation et les codes de vérification de mot de passe. Vous pouvez utiliser la même adresse courriel pour plusieurs employés. Lorsque vous modifiez l'adresse courriel d'un employé, un courriel de vérification est envoyé à la nouvelle adresse courriel.
-
Entrez le nom d'utilisateur que vous souhaitez assigner à un employé. Le nom d’utilisateur doit être une adresse courriel. Le champ est rempli automatiquement à partir du champ Adresse courriel . Vous pouvez le modifier si vous le souhaitez.
-
Assignez un Rôle principal à un employé à partir de la liste déroulante.
-
Remplissez les champs de l'onglet Général.
En savoir plus sur les champs sur l’onglet Général
Champ
Détails
Afficher le nom Entrez un Afficher le nom que vous souhaitez assigner à un employé. Les utilisateurs d'autres équipes peuvent afficher le nom. Ils ne peuvent pas voir d'autres informations sur l'employé à moins d'avoir l'autorisation Voir Employés autorisation activée. Catégorie Utilisez Type pour organiser un Employé en dehors de son Rôle et de son Équipe assignés. Le type n'est pas lié aux autorisations ou aux codes d'indisponibilité. Cela facilite la production de rapports. Vous pouvez sélectionner des types précédemment créés dans la liste déroulante. Vous pouvez également créer de nouveaux types en saisissant du texte dans la barre de recherche, puis en cliquant sur Créer. Date d'embauche La date à laquelle vous avez embauché un employé. Ce champ est pour vos dossiers seulement. NiCE CXone n'utilise pas ces informations. Fuseau horaire Le salarié est automatiquement affecté au fuseau horaire tenant Regroupement organisationnel de haut niveau utilisé pour gérer le soutien technique, la facturation et les paramètres globaux de votre système NiCE CXone. à moins que vous ne le changiez. Connexion au système d'exploitation Le système d’exploitation utilisé par l’employé. L’application Recording Management (CXone) a besoin de cette information pour l’enregistrement d’écran. Le champ accepte du texte libre et peut contenir une chaîne de texte liée à un système d’exploitation, comme Windows 10. Rang
Ce champ est visible uniquement si vous avez WFM dans votre environnement. Il détermine la priorité lors de la création d’un calendrier.
Attribué à l'équipe Assign the employee to a team by selecting a team from the drop-down menu. Si vous n'avez pas encore créé d'équipes, ou si l'employé appartiendra à une nouvelle équipe, vous pouvez simplement accepter le réglage Équipe par défaut, puis modifiez-le ultérieurement.
Assigné à des groupes Affecter l'employé à un ou plusieurs groupes en sélectionnant des groupes dans le menu déroulant. Assigné à l'Unité de planification Ce champ n'est visible que si votre système inclut WFM. Il spécifie l'unité de planification pour l'employé. Numéro de portable Le numéro de portable ou de téléphone cellulaire de l'employé. Ce champ est pour vos dossiers seulement. NiCE CXone n'utilise pas ces informations. Attributs Dans cette liste déroulante, sélectionnez les attributs liés à l'employé :
-
Peut être évalué/coaché : Cet attribut n’apparaît que si votre système comprend QM. Il permet à l'employé d'être évalué et vous serez facturé pour QM pour cet employé.
La valeur par défaut est sélectionnée pour les nouveaux employés. Si vous ajoutez QM à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être enregistré (écran) : Cet attribut n’apparaît que si votre système comprend Recording Management (CXone) Advanced. Cela permet d'enregistrer l'écran de l'employé et vous serez facturé pour la vidéocapture d'écran de cet employé.
La valeur par défaut est sélectionnée pour les nouveaux employés. Si vous ajoutez Recording Management (CXone) Advanced à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être enregistré (Voix) : Cet attribut est visible uniquement si votre système comprend Recording Management (CXone)/Recording Management (CXone) Advanced. Celapermet d'enregistrer la voix de l'employé. Vous serez facturé pour l'enregistrement vocal de cet employé.
La valeur par défaut est sélectionnée pour les nouveaux employés. Si vous ajoutez Recording Management (CXone)/Recording Management (CXone) Advanced à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs.
-
Peut être Programmé : Cet attribut est visible uniquement si votre système comprend WFM. Il permet à l'employé d'être planifié. Vous serez facturé pour WFM pour cet employé.
La valeur par défaut est sélectionnée pour les nouveaux employés. Si vous ajoutez WFM à un système comportant des utilisateurs existants, vous devez activer manuellement ce paramètre pour ces utilisateurs. Les utilisateurs pour lesquels cet attribut n'a pas été sélectionné n'apparaîtront pas dans les listes d'employés lors de la création de règles hebdomadaires ou de modèles de décalage. La suppression de cet attribut d'un utilisateur supprime cet utilisateur des règles hebdomadaires ou des quarts de travail auxquels ils sont affectés.
-
Peut être analysé : Cet attribut n’apparaît que si votre système comprend Interaction Analytics (CXone). Lorsque cet attribut est sélectionné, les interactions enregistrées de l'employé sont analysées par Interaction Analytics (CXone). Vous serez facturé pour Interaction Analytics (CXone) pour cet employé.
La valeur par défaut est effacée pour les nouveaux employés.
-
Peut modifier les Rapports pré-construits : Les Employés ayant cet attribut sélectionné peuvent modifier n'importe quel rapport pré-construit dans l'application Reporting, à condition qu'ils aient également les autorisations appropriées.
La valeur par défaut est effacée pour tous les employés, existants et nouveaux.
-
Peut voir les Rapports pré-construits : Les Employés pourront ouvrir n'importe quel rapport pré-construit avec cet attribut. Les rapports se trouvent dans l'application Reporting, mais les employés doivent avoir les autorisations nécessaires pour les consulter. Les Rapports pré-construits n'entraînent aucuns frais d'utilisation pour jusqu'à 10 % de vos utilisateurs simultanés ou configurés, selon votre modèle de tarification. Une fois le seuil de 10 % dépassé, vous serez facturé pour chaque employé additionnel ayant cette case à cocher sélectionnée.
La valeur par défaut est effacée pour tous les employés, existants et nouveaux.
-
Customer Card : Cet attribut permet aux employés qui ne travaillent pas avec des contacts numériques d'accéder aux cartes Client disponibles pour les contacts vocaux, de clavardage, de courriel et SMS Messaging acheminés en mode omnicanal.
La valeur par défaut est effacée pour les nouveaux employés.
-
Digital Engagement : Cet attribut n’apparaît que si votre système comprend Digital Experience (DX). Lorsque cet attribut est sélectionné, la fiche de l'employé est synchronisée avec Digital Experience (DX), et ils peuvent travailler sur des contacts numériques. Vous serez facturé pour Digital Experience (DX) pour cet employé. La valeur par défaut est effacée pour les nouveaux employés.
Si votre organisation utilise Outbound Engagement (SmartReach), sélectionnez l'une des options suivantes :
-
, qui contient les pages de configuration pour Outbound Engagement (SmartReach), Agent Workspace Premium (Desk) et Agent Workspace Advanced (Enhanced Customer Card).
-
-
-
Cliquez sur Créer pour créer le profil d'employé et poursuivre sa configuration. Cliquez sur Create & Invite si vous êtes prêt à ce que l'utilisateur active son compte et définisse son mot de passe.
Authentifier les Applications
Les utilisateurs et les applications sont authentifiés de manière très similaire. La principale différence est que les applications sont authentifiées avec une clé d'accès tandis que les utilisateurs sont authentifiés avec un nom d'utilisateur et un mot de passe. Contrairement aux utilisateurs, les applications ne sont pas obligées d'interagir via un navigateur. Les Applications sont généralement des fonctionnalités de back-office ou des agents virtuels intelligents Chatbot ou application semblable qui interagit avec un utilisateur en fonction de l’intelligence artificielle. (IVA).
Pour configurer une application afin qu'elle interagisse avec NiCE CXone, créez un profil d'employé et nommez le profil selon le nom de l'application. Ensuite, créez une clé d'accès pour l'utilisateur de l'application comme suit :
Autorisations requises : Modification des employés
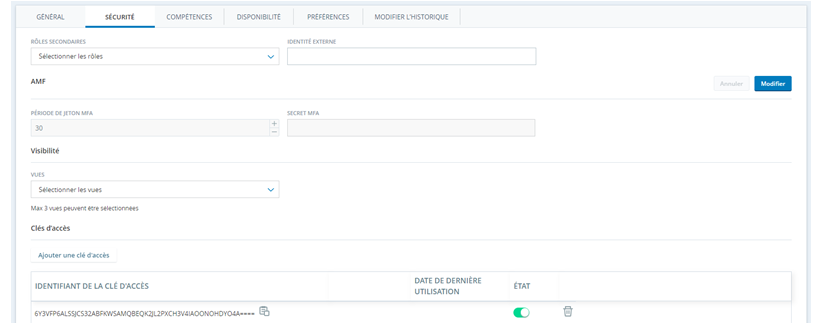
- Cliquez sur le sélecteur d'applications et sélectionnez Admin.
- Cliquez sur Des employés puis cliquez sur le profil de l'employé que vous modifiez pour l'ouvrir.
-
Clique le Sécurité languette.
- Cliquez sur Ajouter une clé d’accès.
- Copiez l'ID de clé d'accès dans un emplacement sécurisé.
- Cliquez sur Afficher la clé secrète et copiez la clé secrète dans un emplacement sécurisé.
- Cliquez sur Enregistrer.
Autorisation enNiCE CXone
L'autorisation est le processus de vérification des ressources auxquelles un utilisateur est autorisé à accéder. Les Ressources peuvent inclure des applications, des fichiers et des données. Vous pouvez définir l'accès des utilisateurs aux ressources avec un contrôle d'accès basé sur les rôles. NiCE CXone gère automatiquement l'autorisation lors de l'authentification. Lorsqu'un utilisateur est authentifié, il n'a accès qu'aux ressources pour lesquelles il est autorisé.
La méthode d'authentification d'un utilisateur n'a pas d'incidence sur l'autorisation. NiCE CXone utilise le même processus d'autorisation pour tous les utilisateurs. Peu importe qu'ils soient authentifiés avec des clés d'accès ou des mots de passe.