

本頁將逐步指導您使用外部身分識別提供者 (IdP) 為 NiCE CXone 系統設定驗證。
如果您使用以下其中一個外部 IdP,則會提供使用該 IdP 設定驗證的具體步驟:
按照給定的順序完成每一個任務。
開始之前
- 如果您以前從未設定過這樣的流程,您應基本了解驗證和授權概念和術語。
- 如果您是首次在NiCE CXone中處理驗證工作,請審視NiCE CXone的特定流程。
- 考慮您的真人使用者及其需要的存取級別。 決定是否應為有更大存取權限的人提供更高級別的安全保障。
- 決定是使用自訂密碼要求、多重要素驗證 (MFA),還是同時使用二者來執行。
- 根據您的決定,列出登入驗證器。 該清單應包含您希望用於每個登入驗證器的密碼要求和 MFA 狀態。 如果預設的登入驗證器滿足您的密碼管理需求,則不必建立自訂的登入驗證器。
- 請考慮是否需要為應用程式(例如機械人或智慧虛擬助理(IVA))加入驗證及授權。 如有此需要,您將需要建立存取金鑰。
- 識別您的外部 IdP。NiCE CXone 支援託管及雲端服務 IdP。 如有必要,請讓貴公司的驗證專家參與此流程。 可能已經建立了將 NiCE CXone 等系統與外部 IdP 整合的流程。 遵循這些流程並滿足特定的安全需求最終是您的責任。
- 定義您的驗證通訊協定。NiCE CXone 支援 SAML 2.0 和 OpenID Connect。
- 評估 IdP 和通訊協定的組合,以確保您的用例和使用者流程得到支援,並識別潛在的問題。 這應包括實際測試。
-
NiCE CXone 應用程式是否支援此功能:
NiCE CXone 應用程式 IdP 啟動 SP 啟動 *備註 MAX 是 是
應用程式
*是
是 僅在使用者從 NiCE CXone 產品的應用程式選擇器
 存取 Agent Workspace (Agent) 時,才支援 IdP-initiated。
使用直接 URL 存取 Agent Workspace (Agent) 需要 SP 啟動的驗證。
Agent Workspace (Embedded) (Agent Embedded)、Agent Workspace (Browser Extension) (Agent Integrated)、Agent Workspace for Microsoft Teams (Agent for Microsoft Teams)、Agent Workspace for Salesforce Voice 否 是 Salesforce Agent *否 是 獨立應用程式不支援由 IdP 發起。 Studio 是 是 Desktop Studio *否 是 獨立應用程式不支援 IdP 發起。 開發者入口網站 否 是 所有現有和未來的NiCE CXone產品都支援 SP 啟動的驗證。
您的 NiCE CXone 團隊可以在此計劃流程中為您提供支援和指導。 良好的計劃使執行更順利。 如果只因應即時需要而逐步實施驗證和授權,則較容易導致問題出現。
設定位置
所需權限:位置管理 建立
如果您想要求使用者從特定 IP 位址登入,請用您允許的 IP 位址、IP 位址範圍或 IP 位址子網路建立一個位置。 當您需要為使用者配置位置時,該使用者必須擁有正確的認證和 IP 位址才能登入。 否則,他們的登入嘗試將會失敗並收到錯誤訊息。 您一次最多可以有 20 個位置,每個位置最多 10 個規則。
- 按一下應用程式選擇器 並選取Admin。
- 前往 位置 > 位置定義。
- 點擊新位置。
- 為位置提供描述性名稱。 如果要新增有關位置的更多詳細資訊,請輸入說明。
- 您可以選擇設定為預設位置或遠端位置以指示位置類型。 您只能有一個預設位置。 這些欄位目前不會影響任何功能,選擇它們僅供您自己參考。
-
使用其餘欄位新增您想要的任何其他資訊,包括實際地址、國家/地區、GPS 座標、時區或指派的群組。 這些欄位目前不會有任何影響,其中輸入的資訊僅供您參考。
如果您在指派的群組欄位中新增組,則屬於該些群組的使用者會顯示在「已獲指派使用者」分頁上。 但是,不對其套用位置設定。 如果您為登入驗證器指派位置,則該位置套用於被指派到該登入驗證器的使用者,並根據其 IP 位址限制其登入能力。 但是,這些使用者不會出現在「已指派使用者」標籤上。
-
按一下位於位置名稱欄位旁的部門下拉式選單。
-
在位置定義頁上,選擇部門篩選器,以僅檢視指派至該部門的位置。清除篩選器可再次檢視所有位置。
您只可將位置從預設部門移動至特定部門一次。將位置指派至某個部門並儲存後,便不能再移動至其他部門。如該位置已從預設部門移動,此下拉式選單將會停用,無法修改。
-
點擊儲存。
-
返回位置定義頁後,按一下您剛建立的位置以開啟它。
-
按一下自動偵測規則標籤。
-
建立新規則。 為此:
-
點擊新建規則。
-
為規則提供描述性名稱。
-
從下列選項中選擇規則類型:
-
列表:該位置允許使用的特定 IP 位址的清單。 例如,100.0.1.100、100.0.1.101 與 100.0.1.102。
-
範圍:此位置允許的 IP 位址範圍。 例如,100.0.1.100-100.0.1.125。
-
子網路:此位置允許的子網路。 例如,100.0.0.1/32。
-
-
將 IP 版本指定為以下之一:
-
IPV4:32 位元 IP 位址
-
IPV6:128 位元十六進位位址。
-
-
在規則定義欄位輸入實際 IP 位址、範圍或子網路,採用前面步驟中範例的格式。 如果您選擇了清單,則最多可以輸入 100 個 IP 位址。 如果選擇了範圍或子網路,則只能輸入一個值。
-
點擊確認。
-
-
根據需要新增更多規則。 您最多可以有 10 個規則。
-
點擊儲存。
建立外部登入驗證器與 SAML 2.0
必填權限:建立登入驗證器
要使用 OpenID Connect 建立外部登入驗證器,請略過此部分。 登入驗證器用於管理密碼條件。 您可以為不同的員工建立不同的登入驗證器。
如果您想讓使用者的密碼由其他系統或身分識別提供者管理,可以使用外部驗證。NiCE CXone 目前支援 SAML 2.0 及 OpenID Connect 聯合通訊協定。
您可以透過此部分的步驟設定由 IdP 發起的驗證或 SP 發起的驗證。
由 IdP 發起的驗證:IdP 表示身份提供者。 由 IdP 發起的驗證是指由外部身分識別提供者啟動登入流程。
由 SP 發起的驗證:SP 表示服務提供者。 由 SP 發起的驗證是指由 NiCE CXone 啟動登入流程。
如果您使用 Salesforce Agent,那麼外部身份提供者 (IdP) 必須被配置為 SP 發起的驗證。
- 確保您可以存取外部身份提供者。 您將需要建立 NiCE CXone 特定整合。
- Create the integration in the external identity provider. Different systems use different names for these integrations, see specific instructions for Okta or Azure.
- 您需要提供「實體 ID」,但此刻您尚未知道該 ID。請使用 https://need_to_change 作為預留位置。
- 您將需要提供一個您此時尚不知道的 ACS URL。請使用 https://need_to_change 作為預留位置。
- 身分識別提供者將會產生一個特定的 URL,SAML 要求必須傳送至該 URL。 複製該 URL 並保存到您能找到的地方。 在後面的步驟中,您將需要輸入該值。
- 身分識別提供者將為該整合產生一個公共簽署憑證。 下載憑證。 在後面的步驟中,您將需要使用該憑證。
- 如果您想要啟用 SP 發起的登入,請完成此步驟。複製用於以 SP 發起的登入流量登入外部身分識別提供者的 URL。
- Create an external login authenticator in NiCE CXone.
- 按一下應用程式選擇器 並選取管理。
- 按一下 安全性 > 登入驗證器。
- 輸入登入認證器的名稱和描述。
- 選擇 SAML 作為 驗證類型。
如果您希望要求使用者從某個 IP 位址登入,請選擇您在上一部分中設定的位置。
- 如果選擇FICAM,則SAML回應必須具有單一的AuthnContextClassRef項目。 另外,斷言主題的 NamespaceURI 必須是:urn:oasis:names:tc:SAML:2.0:assertion。 AuthnContextClassRef 和 NamespaceURI 欄位由身份提供者控制。
- 輸入您從上文中的提供方處收到的SAML 請求端點作為端點 URL。
- 點擊選擇檔案,然後選取您從提供者收到的公共簽署憑證。 該檔案必須採用 PEM 檔案。 這將是一個文字檔案,第一行將包含 BEGIN CERTIFICATE 與一些其他文字。
- 如果您想要為此登入驗證器啟用服務供應商 (SP) 發起的登入,請完成此步驟。在端點 URL欄位中,貼上您從外部身分識別提供者複製的登入 URL 值。
選擇已指派的使用者標籤。 選擇要指派給正在建立的登入身份驗證器的使用者。 您也可以在 員工設定檔中直接將使用者指派給登入驗證器。
- 點擊儲存並啟用。
- 開啟登入驗證器。
請注意實體 ID及ACS URL。 更新 IdP 設定時需要它們。
- 按一下應用程式選擇器
-
更新您的身份提供方設定,使用您剛才記錄的值替換上面使用的預留位置。
-
確保每個使用登入驗證器的使用者的外部身份設定為正確的值。 此欄位可在員工設定檔的安全性部分中存取。
您的身分識別提供者會決定必須使用的值。 該值必須與您在 中的外部身份NiCE CXone欄位中輸入的值的完全匹配。
-
讓使用者登入。 他們必須使用最新的登入 URL。 輸入他們的使用者名稱後,如果需要,會將他們將引導到身分識別提供者。
使用 OpenID Connect 建立外部登入驗證器
必填權限:建立登入驗證器
當您想要讓使用者的密碼由另一個系統或身分識別提供者管理時,可以使用外部驗證。NiCE CXone 目前支援 SAML 2.0 及 OpenID Connect 聯盟通訊協定。
您可以透過此部分的步驟設定由 SP 發起的驗證。 SP-initiated authentication 是指 NiCE CXone(服務提供者)啟動登入程序。
如果您使用 Salesforce Agent,那麼外部身份提供者 (IdP) 必須被配置為 SP 發起的驗證。
前端驗證(使用用戶端密碼或 PKCE)
OpenID Connect 為前端身分驗證提供兩個選項:
- 用戶端密碼:用戶端密碼包含在代符交換中。這會造成安全風險,因為必須將密碼編碼至網絡應用程式中。
- PKCE(Proof Key for Code Exchange):為每個登入請求建立一個獨一無二的臨時機密。這樣可以提高驗證流量的安全性,因為攻擊者將無法取得應用程式所建立的一次性金鑰。
NiCE CXone 支援這兩個選項。 不論您使用哪個選項,最終使用者的體驗都是相同的。 然而,PKCE 更加安全。 使用 PKCE 授權流量需要自訂 API 整合。 以用戶端密碼為基礎的授權流量為預設設定。
如要設定 PKCE 驗證流量,請參閱 NiCE CXone 開發人員網站中的Getting Started  及API Authentication and Authorization 頁面。
將新使用者與以聲明為基礎的 OpenID Connect 連結
NiCE CXone 於用戶首次登入時,可以使用不同的聲明值(例如電郵地址)來確認用戶身份。NiCE CXone 隨後會自動切換至獨特的 OpenID Connect 主題識別元。 這允許您預先配置使用者的聯合身分。
建立外部登入驗證器
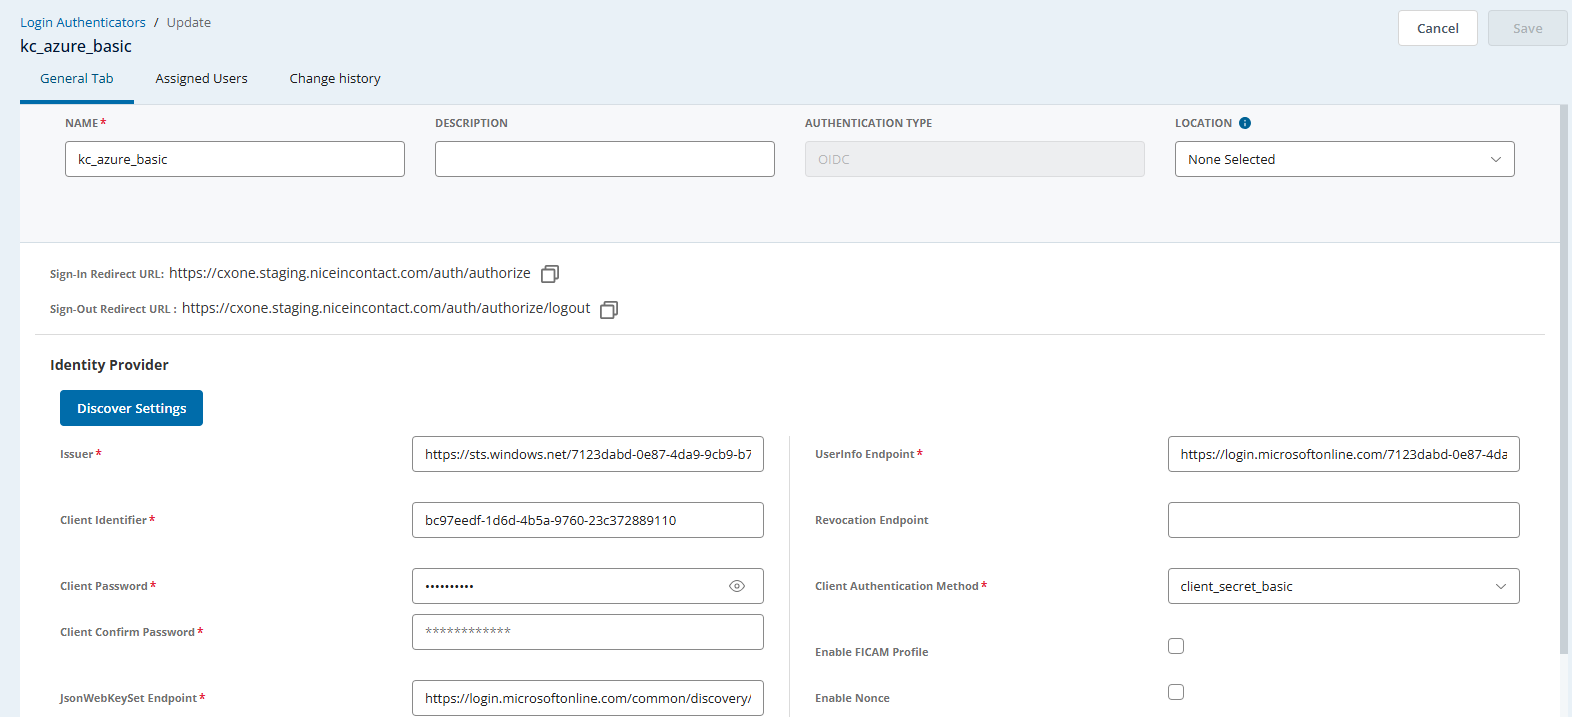
- 確保您可以存取外部身份提供者。 您將需要建立 NiCE CXone 特定整合。
- Create the integration in the external identity provider.
- 您需要提供一個目前尚不知道的登入重新導向 URI。 將 https://cxone.niceincontact.com/need_to_change 預留位置。
- 在這個階段,您或許需要提供目前尚未得知的登出重新導向URI。 將 https://cxone.niceincontact.com/need_to_change 預留位置。
- 身分識別提供者將會產生客戶 ID 及用戶端密碼。 複製這些值並將其儲存在您可以找到這些值的位置。 您將需要在後續步驟中輸入這些值。
- Create an external login authenticator in NiCE CXone.
按一下應用程式選擇器
並選取Admin。前往安全性設定 > 登入驗證器。
- 按一下新增登入驗證器,或選取您要編輯的登入驗證器。
- 輸入登入驗證器的 名稱和描述。
- 選擇 OIDC 作為 驗證類型。
如果您希望要求使用者從某個 IP 位址登入,請選擇您在上一部分中設定的位置。
- 如果您有 IdP 的發現端點,請點擊發現設定。 輸入您的發現端點並點擊發現。 剩餘的欄位會自動為您填入。發現設定不適用於Salesforce發現端點。
- 輸入您的用戶端識別元和用戶端密碼。 在客戶端確認密碼中重新輸入密碼。 用戶端識別碼是 IdP 指派給您帳戶的登入 ID。
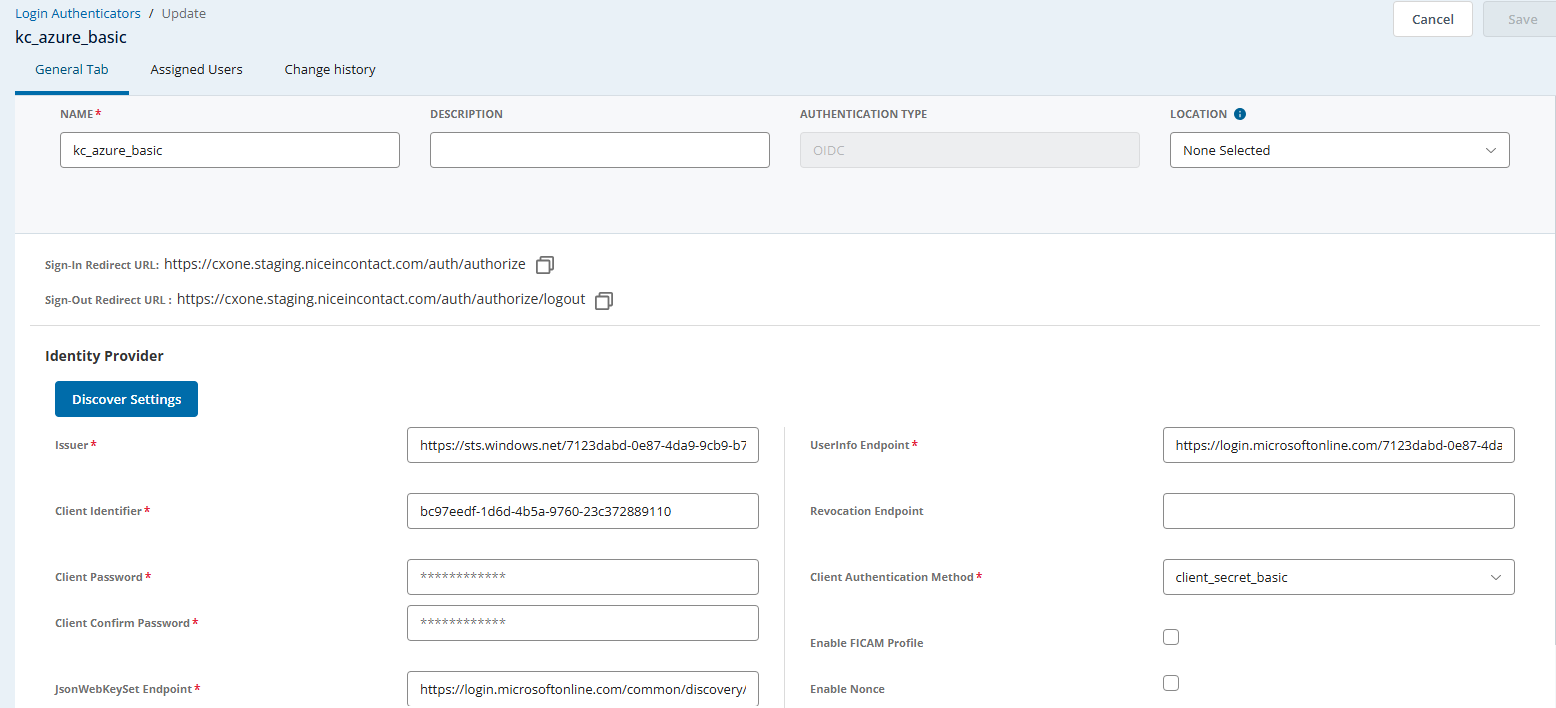
如果您的 IdP 沒有發現端點,請輸入您的 IdP 提供的簽發者、JsonWebKeySet 端點、授權端點、權杖端點、UserInfo 端點、Revocation Endpoint及End Session Endpoint。
 了解更多此步驟中涉及的欄位相關資訊
欄位
詳細資料
簽發者 不帶任何參數的 IdP 的 URL。
JsonWebKeySet 端點 您的 IdP 的 JWK 集的 URL。 授權端點 您的 IdP 的 OAuth 2.0 授權端點的 URL。 權杖端點 您 IdP 的 OAuth 2.0 權杖端點的 URL。 UserInfo 端點 IdP 的 UserInfo 端點的 URL。 撤銷端點 您的 IdP 的撤銷端點的 URL。 結束工作階段終點 您的 IdP 終點 (End Session Endpoint) 的 URL。 此欄位可讓您為使用者建立單一登出體驗。 如果配置,當使用者登出NiCE CXone 時,使用者也將登出其 IdP 帳戶。 若要讓單一登出正常使用,您必須將 IdP 中的登出重定向 URI 列入白名單。 - 選擇 用戶端驗證方法。 您選擇的方法必須是 IdP 支援的驗證方法。 如果您選取 private_key_jwt,則必須輸入您的 Client Private Key。
- 您可以選擇啟用 FICAM 設定檔開啟美國政府特定設定。
選擇已指派的使用者標籤。 選擇要指派給正在建立的登入身份驗證器的使用者。 您也可以在 員工設定檔中直接將使用者指派給登入驗證器。
- 按一下 儲存並啟用 以驗證所提供的資訊,並將您的 NiCE CXone 帳戶連結至您的 IdP 帳戶。
- 開啟登入驗證器。
請注意登入重定向 URI和登出重定向 URI。 更新 IdP 設定時需要它們。
-
更新您的身份提供方設定,使用您剛才記錄的值替換上面使用的預留位置。
-
確保每個使用登入驗證器的使用者的外部身份設定為正確的值。 此欄位可於員工設定檔的安全性部分中存取。
您的身分識別提供者會決定必須使用的值。 該值必須與您在 中的外部身份NiCE CXone欄位中輸入的值的完全匹配。 此欄位的值必須為以下格式:claim(email):{由您的 IdP 配置的電郵}。 例如,如果 IdP 中使用者的電郵是 nick.carraway@classics.com,則應輸入 claim(email):nickcarraway@classics.com。
-
讓使用者登入。 他們必須使用最新的登入 URL。 輸入他們的使用者名稱後,如果需要,會將他們將引導到身分識別提供者。
- 當您的 IdP 要求您進行身分驗證時,請以您希望與目前登入的 NiCE CXone 帳戶關聯的 IdP 上的使用者身分進行驗證。
- 如果您在 NiCE CXone 中的 OpenID Connect 設定未顯示為已驗證,請使用您的 IdP 記錄來診斷問題。
建立或編輯員工
必填權限:建立員工
如果使用外部 IdP 為現有NiCE CXone業務單元設定驗證,則無需建立新的使用者帳戶。 但是,您將需要編輯使用者帳戶,並配置外部身分識別類型和聯合身分欄位。 此操作必須對每位將透過外部 IdP 進行驗證的使用者執行。 該任務的第 8 步解釋了這些欄位。
您可以透過以下方式新增員工帳戶:
-
建立員工—使用建立員工視窗建立個人帳戶。
-
匯入員工─匯入多個員工帳戶。
此處的說明適用於在應用程式中建立單一員工帳戶。 如果您的公司使用 ACD,您還需要為該員工配置 ACD 使用者設定。
NiCE CXone 提供多種選項和設定,以便您自訂員工。 讀完整篇任務。 確保在開始之前已了解需要配置哪些設定。
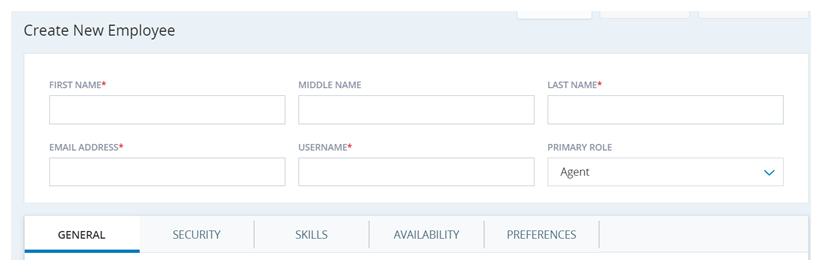
若要新增員工:
-
按一下應用程式選擇器
並選取Admin。 -
按一下 員工 > 建立員工。
-
輸入員工的名字和姓氏。 中間名為可选。
-
請輸入有效的電郵地址。NiCE CXone會將啟動邀請及密碼驗證碼等電郵發送至此處。 您可以為多個員工使用相同的電郵地址。 當您編輯員工的電郵地址時,會向新的電郵地址傳送一封驗證電郵。
-
輸入要指派給此員工的使用者名稱。 使用者名稱必須是電郵地址的形式。 該欄位由電郵地址欄位自動填寫。 如有需要,您可以編輯。
-
從下拉式清單中為員工指派主要角色。
-
完成「一般」標籤中的欄位。
了解更多關於一般標籤中的欄位的資訊
欄位
詳細資料
顯示名稱 輸入要指派給此員工的顯示名稱。 其他團隊的使用者可以查看顯示名稱。 但他們無法檢視該員工的其他資訊,除非他們擁有檢視員工權限。 類型 除了角色和團隊之外,還可以使用類型來組織員工。 該類型與權限或不可用代碼無關。 這可以方便報告。 您可以從下拉式清單中選擇之前建立的類型。 您還可以透過在搜尋列中輸入文字,然後點擊建立來建立新類型。 聘用日期 僱用員工的日期。 此欄位僅供您記錄使用。NiCE CXone不會使用此資訊。 時區 除非您變更,否則員工會自動指派到租戶 用於管理您的 NiCE CXone 系統之技術性支援、帳單及全域設定的高層級組織分組。時區。OS 登入 員工使用的作業系統。 Recording Management (CXone) 應用程式需要此資訊以進行螢幕 Recording。 該欄位接受任意文字,可能包含與作業系統(如 Windows 10)相關的文字字串。 排名
此欄位僅在您的環境中有 WFM 時才顯示。 它確定建立排程時的優先次序。
已獲指派至團隊 Assign the employee to a team by selecting a team from the drop-down menu. 如果您還未建立團隊,或者如果員工屬於新團隊,則您只需先接受預設團隊設定,以後再變更即可。
指派給群組 透過在下拉式選單中選擇群組,將員工指派至一個或多個群組。 指派給排程單元 此欄位僅在您的系統包括 WFM 時才顯示。 用於為員工指定調度單元。 手機號碼 員工的手機或手機號碼。 此欄位僅供您記錄之用。NiCE CXone 不會使用此資訊。 屬性 在下拉式清單中,選擇與員工相關的屬性:
-
可被評核/可被指導:此屬性僅在您的系統包含QM時出現。 它使員工能夠被評估,而您將被因這名員工 QM 而被收費。
為新員工選擇預設值。 如果把 QM 新增至附現有使用者的系統,您必須為這些使用者手動啟用此設定。
-
Can Be Recorded (Screen): This attribute appears only if your system includes Recording Management (CXone) Advanced. It enables the employee's screen to be recorded, and you will be billed for screen recording for this employee.
為新員工選擇預設值。 如果將 Recording Management (CXone) Advanced 新增至附現有使用者的系統,您必須為這些使用者手動啟用此設定。
-
可被錄音(語音):僅當您的系統包含 Recording Management (CXone)/Recording Management (CXone) Advanced 時,此屬性才可見。 它使員工的語音能夠被錄製。 您將被要求為該員工支付語音錄製費用。
為新員工選擇預設值。 如果將 Recording Management (CXone)/Recording Management (CXone) Advanced 新增至附現有使用者的系統,您必須為這些使用者手動啟用此設定。
-
Can be Scheduled:此屬性僅在您的系統包含 WFM 時才可見。 它使員工能被安排計劃。 您將被要求為該員工支付 WFM 費用。
為新員工選擇預設值。 如果把 WFM 新增至附現有使用者的系統,您必須為這些使用者手動啟用此設定。 未選取此屬性的使用者,在建立每週規則或班次範本時,將不會在員工名單中顯示。 從使用者刪除此屬性會將該使用者從為其指派的任何每週規則或值班範本中刪除。
-
可以分析:此屬性僅在您的系統包括 Interaction Analytics (CXone) 時才顯示。 當此屬性被選中時,該員工的記錄互動會被Interaction Analytics (CXone)分析。 您將被要求為該員工支付 Interaction Analytics (CXone) 費用。
為新員工清除預設值。
-
可編輯預製報告:已選取此屬性的員工,只要同時具備正確的權限,即可編輯 Reporting 應用程式中的任何預製報告。
為所有現有員工和新員工清除預設值。
-
可檢視預製報告:員工將可開啟具有此屬性的任何預製報告。 報告位於報告應用程式中,員工應該擁有檢視報告的權限。 預製報告對於最多10%的並行使用者或已設定使用者(視乎您的定價模式而定)並無使用費用。 一旦超過 10% 的臨界值,將針對選中此剔選框的每個額外員工向您收費。
為所有現有員工和新員工清除預設值。
-
Customer Card:此屬性允許不處理數碼聯絡的員工,存取可用於全通路路由語音、聊天、電郵及SMS Messaging聯絡的客戶卡片。
為新員工清除預設值。
-
Digital Engagement:此屬性僅在您的系統包括 Digital Experience (DX) 時才顯示。 選擇此屬性後,員工的記錄將同步到 Digital Experience (DX),該員工可以處理數位聯絡人。 您將被要求為該員工支付 Digital Experience (DX) 費用。 為新員工清除預設值。
如果您的機構使用 Outbound Engagement (SmartReach),請選擇以下其中一項:
-
存取 Customer Engagement 選單,其中包含 Outbound Engagement (SmartReach)、Agent Workspace Premium (Desk) 及 Agent Workspace Advanced (Enhanced Customer Card) 的設定頁面。
-
-
-
點擊建立即可建立員工設定檔並繼續進行設定。 如果您已準備好讓使用者啟動其帳戶並設定其密碼,請按一下Create & Invite。
驗證應用程式
使用者和應用程式的驗證方式非常相似。 主要的區別是,應用程式使用存取金鑰進行驗證,而使用者則使用使用者名稱和密碼進行驗證。 與使用者不同,應用程式無需透過瀏覽器進行互動。 應用程式通常為後勤功能,或智能虛擬客服專員 基於人工智能與使用者互動的聊天機器人或類似應用程式。(IVA)。
如要設定應用程式以與NiCE CXone互動,請建立員工設定檔,並以該應用程式命名此設定檔。 然後為應用程式使用者建立存取金鑰,如下所示:
必填權限:員工編輯
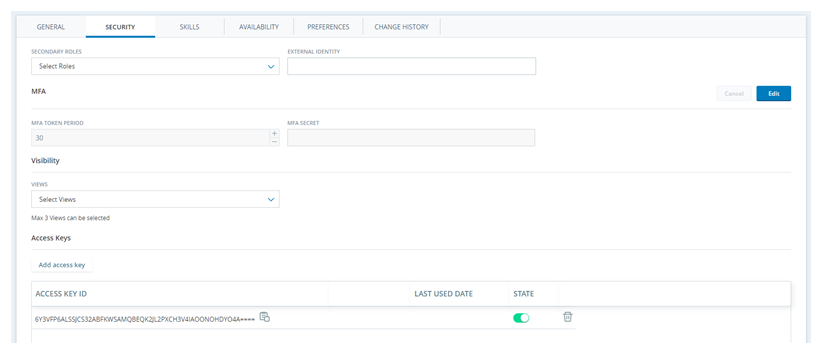
- 按一下應用程式選擇器 並選取 管理。
- 點擊員工,然後點擊您要編輯的員工設定檔以將其開啟。
-
點擊 安全性 標籤。
- 點擊新增存取金鑰。
- 將存取金鑰 ID 複製到一個安全的地方。
- 點擊顯示秘密金鑰並將秘密金鑰複製到安全位置。
- 點擊儲存。
NiCE CXone 中的授權
授權是驗證用戶被允許存取哪些資源的過程。 資源可能包括應用程式、檔案和資料。 您可以透過角色為基礎的存取控制來定義使用者對資源的存取權限。 NiCE CXone 會在驗證期間自動管理授權。 如果使用者通過驗證,將僅為他們授予其被授權使用之資源的存取權限。
NiCE CXone 對所有使用者均採用相同的授權程序,使用者的驗證方式並不會影響授權。 無論是使用存取金鑰還是密碼驗證都沒關係。