

 若要以英文查看此頁:
認證與授權在大多數應用程式套件中都扮演著重要角色。 本頁提供了相關概念和術語的概覽。 如果您不熟悉該主題或者想要回顧複習,這些內容將很有幫助。 如果您對整體概念已有足夠的瞭解,可以繼續學習驗證和授權在 NiCE CXone 中如何運作。
當使用者登入任何應用程式套件(包括 NiCE CXone)時,一般會按順序顯示以下兩個步驟:
- 驗證 — 使用者身分是否屬實?
- 授權 — 通過驗證的使用者是否應擁有所請求的存取權限?
所有使用者必須通過驗證並取得授權,然後才能存取 NiCE CXone。
使用者可以是人員或應用程式。 例如,聊天機械人及虛擬助理通常透過使用者帳戶運行。 大部分應用程式套件都對真人和虛擬使用者使用相同的流程。 在這些關於驗證和授權的線上說明頁面中,我們使用「user」一詞同時適用於人員和應用程式。 若有差異,會有明確說明。
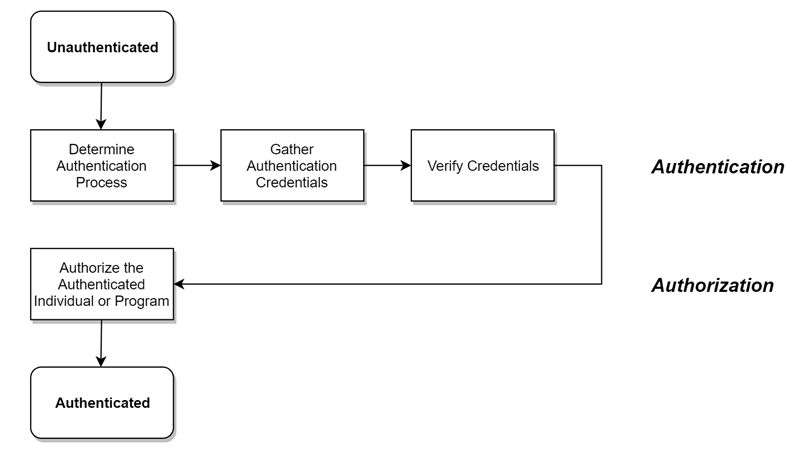
從用戶的角度來看,他們只是在登入而已。 驗證和授權在背後進行,以使他們的登入成功。 登入開始時,使用者均未通過驗證。 這意味著系統並不知道他們的身分。 登入結束時,使用者都進行了驗證並取得授權。 這意味著系統現在知道是哪些使用者在登入,他們需要哪些存取權限。
系統會執行下列操作,以驗證使用者並授權:
-
決定如果支援多於一種驗證程序時,應使用哪一種驗證程序。 許多系統支援多個方法。 例如,系統可以透過使用者名稱及密碼、單一登入或多重要素驗證 (MFA)。 通常,使用者可從登入頁面上的驗證選項清單中選擇,但系統會在必要時要求使用特定驗證流程。
-
收集驗證認證(例如,要求使用者輸入使用者名稱和密碼)。
-
使用身分識別提供者驗證認證。 身分識別提供者是一種單獨的系統,用於保留使用者及其身分的資訊,包括其認證。
-
授權已驗證的個人或程式。 使用者通過驗證後,系統會使用授權伺服器為使用者授予存取權。 系統將根據使用者的角色和權限收取存取權。 系統僅會授予使用者有權查看或使用的功能的存取權。
驗證相關術語
身分識別提供者
身分識別提供者 (IdP) 是指建立使用者身分資訊的系統, 可能是:
- 內部 — 使用者所登入系統的組成部分。 例如,登入 Facebook 的使用者使用 Facebook IdP 向 Facebook 應用程式驗證身分。
- 外部 — 獨立於使用者所登入的系統。 例如,使用者使用 Facebook IdP 登入智慧型手機應用程式。
IdP 可以託管或基於雲端。 Microsoft ADFS 和 Shibboleth 是常見的代管身份提供者 (IdP)。Microsoft Azure AD、Okta 和 Ping 則屬於眾多雲端 IdP 之一。
驗證通訊協定
驗證通訊協定用於在應用程式和 IdP 之間或不同 IdP 之間建立通訊。 OpenID Connect 和 SAML 2.0 均為驗證通訊協定的例子。 一些認證協定提供額外功能,例如加密,但應用程式可能會使用或不使用這些功能。 如果系統使用了內建的 IdP,則不會考慮驗證通訊協定。
驗證流量
大部分外部 IdP 都支援以下一種或兩種驗證流程:
- SP 發起:由服務提供者或應用程式發起驗證。 使用者輸入認證資訊,應用程式聯絡外部 IdP 進行身分驗證。 這是最常見的流量。
- IdP 發起:使用者先登入 IdP,IdP 驗證使用者身分後再啟動應用程式。
聯合身分管理
聯合身分管理有時也稱為 FIM 或聯合, 這是一個總括術語,指使用單一外部 IdP 為一個或多個應用程式提供驗證的程序。 聯合身分管理通常在某種程度上有時間限制。 例如,使用者可以在開始登入時登入一次。 這將向他們每天使用的所有應用程式驗證其身分。 但是,即使使用者前一天沒有登出,第二天也必須重新登入以重新驗證身分。
單一登入
單一登入 (SSO) 用於透過一次登入提供多個應用程式的存取權限。 例如,使用者登入 Microsoft 365 後,將取得公司授權其使用的所有 Microsoft 應用程式的存取權。 SSO 一詞有時也用於聯合身分管理,雖然兩者的概念不完全相同。
多重要素驗證
多重要素驗證 (MFA) 在使用者名稱/密碼驗證的基礎之上,增加了一層安全性。 MFA 要求使用者輸入驗證碼、回答問題或使用權標來使 IdP 確認其能否通過身分驗證。
信任
在身分驗證中,信任是指應用程式或系統與外部 IdP 共用的資訊或知識。 此知識在雙方之間建立了一種關係,讓彼此都知道可以依賴對方提供准確而真實的溝通。 建立信任的方式因驗證通訊協定而異。 以下範例以 OpenID Connect 及 SAML 2.0為基礎。
OpenID Connect
OpenID Connect 中的信任基於簽發者。 簽發者是一個類似於 URL 的值, 用於建立身分識別提供者。 例如,Google支援 OpenID Connect,而簽發者為 https://accounts.google.com。
基於簽發者,還有幾個附加配置項。 例如,在 OpenID Connect 中,信任是透過公共/私密憑證簽署建立的。 它使用的是被稱為 JWKS 的行業標準。 因此,部分配置決定了如何去的這些公用憑證。
大部分身分識別提供者都支援發現此資訊,只需在簽發者中附加 /.well-known/openid-configuration 即可。 Google 發現文件位於 https://accounts.google.com/.well-known/openid-configuration。
SAML 2.0
在 SAML 2.0 中,信任基於實體識別碼。 不同於 OpenID Connect,實體識別碼與其他設定值之間並沒有緊密的關係。 有幾個配置參數可用於與 SAML 2.0 建立信任:
-
實體識別碼 — 由應用程式或系統為驗證其身分而建立的值
-
端點 URL — 由收到驗證請求的外部 IdP 確定的值。
-
判斷提示 URL — 由接收外部 IdP 所傳送之驗證回應的應用程式或系統確定的值。
-
憑證 — 由 IdP 用於簽署回應。