Les flux de données circulent entre les applications NiCE CXone, les serveurs internes et externes, les contacts et votre système.
Direction du Flux d’informations
Les diagrammes visibles sur les pages au sein de cette section représentent les flux de données de connectivité externes. Les flèches incluses dans ces diagrammes représentent le flux des informations. Elles ne représentent pas le point de départ du flux d’informations. Presque tous les flux sont bidirectionnels, même si la connexion trouve son origine à un seul endroit. Par exemple, la plupart des flux API Application Programming Interface. Allows you to automate certain functionality by connecting your NiCE CXone system with other software. sont RESTful et proviennent toujours du client. Les échanges de données qui passent par l’API peuvent placer des informations dans le système NiCE CXone et en extraire. La flèche est donc bidirectionnelle.
Définition de limites et Chiffrement
Plusieurs types de limites sont représentées dans les diagrammes visibles sur les pages de cette section :
- Division principale : une ligne entre les réseaux publics et privés
- Réseau Edge : Suggérer : un réseau qui n'est pas entièrement public ou privé. L’utilisation de systèmes cloud public introduit cette notion.
- Application en couche : liée à des réseaux publics et privés. Cela inclut les zones internes, publiques et démilitarisées (DMZ).
- Services cloud publics : peuvent exister en périphérie des environnements réseau publics et DMZ ou internes.
Les périphériques ou services en limites peuvent stopper le chiffrement à la périphérie du réseau public sur la division principale. Dans les clouds publics, cela peut aussi inclure les réseaux edge. Les diagrammes montrent les changements de chiffrement en modifiant le style de ligne (pointillée au lieu de pleine). Une ligne unie représente une zone où les données sont chiffrées. Une ligne en tirets représente une zone où les données ne sont pas chiffrées. En fonction de l'infrastructure cloud, cela peut entraîner un trafic non chiffré passant sur les réseaux périphériques.
NiCE CXone Canaux
NiCE CXone propose plusieurs canaux Various voice and digital communication mediums that facilitate customer interactions in a contact center. différents permettant aux locataires d'interagir avec une entreprise ou un contact The person interacting with an agent, IVR, or bot in your contact center.. Les transcriptions de canal, comme le chat natif ou la voix, ne sont pas partagées. Certaines informations utilisateur sont partagées de NiCE CXone vers le Digital Experience (DX).
Le stockage, sur les diagrammes des pages de cette section, correspond :
-
au stockage NiCE CXone dans les centres de données ; ou
Dans les diagrammes, Cloud Storage utilise des clés spécifiques au locataire. Ce n'est pas le cas pour Stockage.
Dans presque tous les cas, un courtier de messages est utilisé. Ces agents sont représentés dans les diagrammes et ne transfèrent pas d’informations sensibles.
Le soutien pour le chiffrement des transcriptions des données sensibles varie en fonction du canal utilisé :
-
-
Téléphone : pris en charge
-
Conversation : prise en charge.
-
Classic Email : pris en charge.
-
Cloud Email : pris en charge.
-
SMS : pris en charge
-
Messagerie vocale : prise en charge
-
Élément de travail : pris en charge
-
Rappel : pris en charge
-
Personal Connection, Téléphone : pris en charge.
-
Advanced Chat/Co-Parcourir : non pris en charge.
-
-
Canaux Digital Experience (DX)
-
Téléphone : pris en charge
-
Conversation : prise en charge.
-
Classic Email : pris en charge.
-
Email cloud : non pris en charge.
-
SMS : non pris en charge
-
Messagerie vocale : non prise en charge
-
Élément de travail : non pris en charge
-
Rappel : non pris en charge
-
Personal Connection, Téléphone : non pris en charge.
-
Advanced Chat/Co-Browse : non pris en charge.
-
Composants NiCE CXone généraux
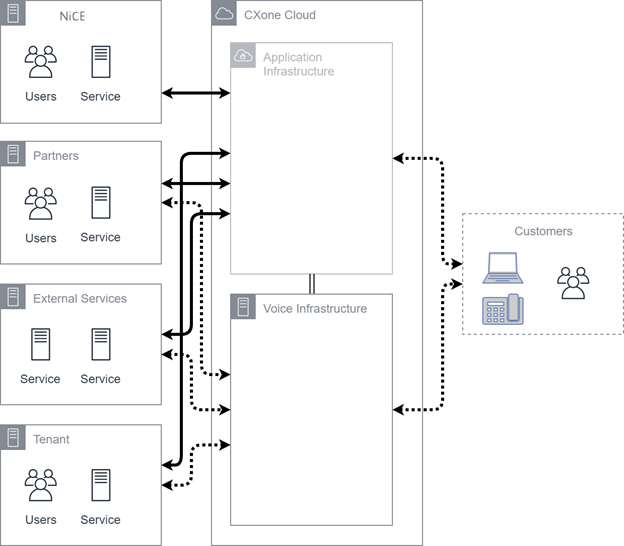
Le diagramme ci-dessous présente les composants de service NiCE CXone généraux et leurs relations. Le cloud NiCE CXone :
-
englobe l’intégralité de l’infrastructure NiCE CXone pour les systèmes de production ;
-
représente en proportions égales les systèmes FedRAMP et autres ;
-
est divisé en deux composants principaux : l’infrastructure applicative et l’infrastructure vocale.
L’infrastructure applicative peut résider dans l’infrastructure cloud privée ou publique, selon l’implémentation d’origine. L’infrastructure vocale est presque exclusivement fournie par le biais de l’infrastructure de cloud privé. Cela est dû aux exigences de performance des équipements voix.
Sont également représentés différents réseaux externes, notamment :
-
les systèmes d’entreprise NiCE CXone ;
-
Services partenaire.
-
Réseaux externes.
-
Services externes.
Ils sont utilisés pour fournir la fonctionnalité principale et les réseaux de production destinés aux locataires.
La connectivité illustrée dans le diagramme représente les informations agrégées. Dans tous les cas, des informations personnelles et non personnelles peuvent être transmises. NiCE CXone n'analyse pas les données du locataire ou des contacts pour les classer en types de données. Ainsi, NiCE CXone gère toutes les données comme étant sensibles aux niveaux les plus élevés. Le trafic non chiffré illustré est presque toujours lié au trafic issu des canaux Various voice and digital communication mediums that facilitate customer interactions in a contact center.. Ces données internes sont principalement transportées via des canaux régis par chiffrements TLS. Il est possible que certains sauts internes ne bénéficient pas d’une configuration TLS. Il n’est pas dit que les données Internes soient chiffrées dans chaque cas.
Cette communication est illustrée de manière plus détaillée dans les diagrammes des autres pages de cette section.
Flux de produits communs
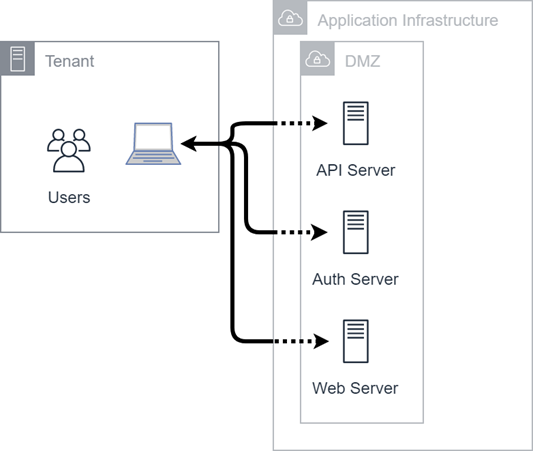
La plupart des flux entre les utilisateurs et le cloud NiCE CXone interviennent entre un navigateur Web et l’infrastructure applicative. Ces flux utilisent des protocoles Web standard basés sur des algorithmes TLS. Cette communication s’applique à tous les produits qui répertorient le port 443 avec la destination de l’infrastructure applicative. Le port 80 peut aussi être répertorié. Beaucoup de ces applications utilisent d'autres services de l'environnement, mais il existe trois cibles de base :
-
Les serveurs d’authentification
-
Les serveurs Web
D’un point de vue technique, toutes ces cibles sont des serveurs Web, mais leurs fonctions et terminaux (noms d’hôtes) sont différents. Les terminaux résident dans une zone démilitarisée (DMZ) et utilisent un modèle applicatif par niveaux standard.
Le diagramme ci-dessous couvre les applications suivantes :
-
Central (sauf SFTP).
-
Accès aux données direct
Comme le montre le diagramme ci-dessous, la communication avec les serveurs API et Web peut contenir des informations personnelles. Les flux d’authentification peuvent contenir des données personnelles dans les réponses de jetons.