

La plateforme NiCE CXone utilise de nombreux noms d’hôte et services différents. Les diagrammes de cette page montrent les composants et le chiffrement utilisés pour la communication avec chaque nom d’hôte.
Connectivité du centre de données privé
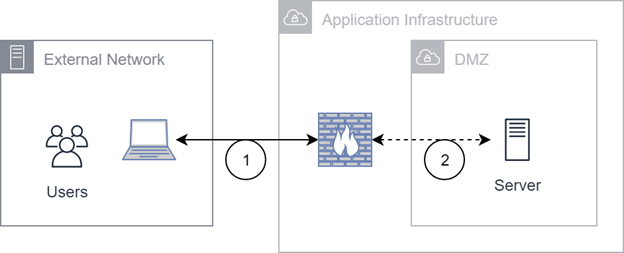
Ce diagramme représente la manière dont les utilisateurs se connectent à notre infrastructure d'application dans les centres de données privés américains et européens de NiCE pour NiCE CXone. Les utilisateurs se connectent à ces centres de données par le biais des noms d’hôte DNS définis pour nos serveurs de cluster.
Flux
-
Le trafic provenant du réseau externe aboutit à un pare-feu matériel. Ceci termine la session TLS
 Transport Layer Security. A protocol that provides end-to-end security for data sent between applications.. Le trafic non sécurisé est autorisé et géré par le serveur.
-
Le trafic entre le pare-feu et le serveur n'est pas chiffré.
Connectivité des zones de disponibilité AWS du cloud public direct
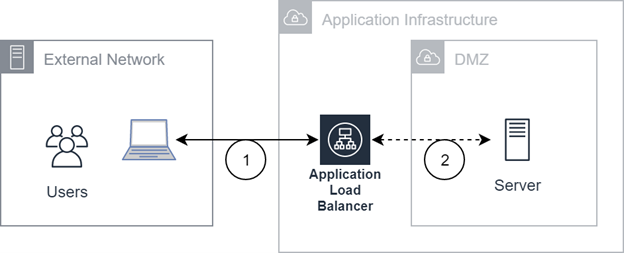
Ce diagramme illustre la connectivité avec les noms d’hôte DNS définis pour nos serveurs de cluster. Les utilisateurs accèdent à nos serveurs par le biais d’un équilibreur de charge d’application.
Flux
-
Le trafic provenant du réseau externe aboutit à un équilibreur de charge d’application. Cette opération met fin à la session TLS
Transport Layer Security. A protocol that provides end-to-end security for data sent between applications.. Le trafic non sécurisé est autorisé et géré par le serveur. -
Le trafic entre l’équilibreur de charge d’application et le serveur n’est pas chiffré.
Connectivité AWS indirecte du centre de données
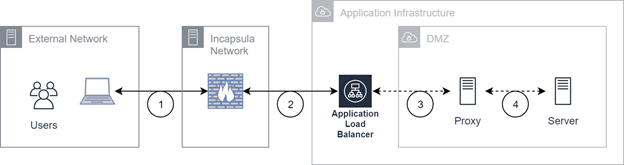
Ce diagramme illustre la connectivité entre les utilisateurs et notre centre de données AWS indirect par le biais des noms d’hôte.
Flux
-
Le trafic provenant du réseau externe aboutit à un service Incapsula. Ceci met fin à la session TLS
Transport Layer Security. A protocol that provides end-to-end security for data sent between applications.. -
Le trafic s’effectue entre le service Incapsula et l’équilibreur de charge d’application. Une nouvelle session TLS commence au service Incapsula. Cette session TLS prend fin sur l’équilibreur de charge d’application. Le trafic non sécurisé est autorisé et géré par le serveur.
-
Le trafic entre l’équilibreur de charge d’application et le proxy n’est pas chiffré.
-
Le trafic entre le proxy et le serveur n'est pas chiffré.