

 Para ver esta página en inglés:
Los autenticadores de inicio de sesión controlan cómo los usuarios inician sesión en NiCE CXone. Le permiten hacer lo siguiente:
-
Escoger el tipo de autenticación utilizada.
-
Restringir los inicios de sesión a determinadas ubicaciones.
-
Defina la complejidad de contraseña.
-
Requiere autenticación multifactor.
-
Establecer políticas de contraseñas para la longitud y la reutilización de contraseñas.
Puede crear autenticadores de inicio de sesión para diferentes necesidades de autenticación en su organización. Si utiliza autenticación externa con su autenticador de inicio de sesión, es posible que se requieran pasos de configuración adicionales.
Cada perfil de empleado del usuario de NiCE CXone debe tener un autenticador de inicio de sesión. A los usuarios solo se les puede asignar un autenticador de inicio de sesión. Los Autenticadores de inicio de sesión no SOn obligatorios, pero los usuarios no pueden iniciar sesión en NiCE CXone sin uno. Los usuarios de backend, como los de integraciones, pueden iniciar sesión con sus claves DE acceso asignadas, por lo que no necesitan un Autenticador de inicio de sesión.
Puede asignar autenticadores de inicio de sesión a los perfiles de empleado de forma individual o de forma masiva. Alternativamente, puede asignar usuarios al autenticador de inicio de sesión.
Tipos de autentificación
NiCE CXone admite autenticación tanto interna como Externa:
- La autenticación interna se realiza mediante NiCE CXone. El sistema autentica a los usuarios con un nombre DE usuario y una contraseña. Puede optar por requerir autenticación multifactor y restricciones de inicio de sesión basadas en la ubicación. Para usar la autenticación interna, cree un autenticador de inicio de sesión y elija el tipo de autenticación Sistema, luego configure la política de contraseñas.
- La autenticación externa depende de proveedores de identidad de terceros (IdP). El sistema utiliza la federación para autenticar a los usuarios con el IdP. Se requiere una configuración adicional para usar la autenticación externa.
NiCE CXone tiene un autenticador de inicio de sesión predeterminado llamado System Default. Utiliza autenticación interna. Puede modificar su configuración para satisfacer las necesidades de su organización.
Puede leer más sobre autenticación y authorization en NiCE CXone.
Requisitos de contraseña en Autenticadores de inicio de sesión de Sistema
Para los autenticadores de inicio de sesión del sistema, puede especificar los requisitos para las contraseñas de los usuarios. Ahora es posible:
- Especifique la cantidad de días durante los cuales la contraseña es válida. Después de la cantidad de días especificada, el sistema requiere que los usuarios cambien sus contraseñas.
- Requerir que las contraseñas tengan un número mínimo de caracteres.
-
Especificar la cantidad de contraseñas anteriores que NiCE CXone recuerda. Los usuarios no pueden reutilizar contraseñas que NiCE CXone recuerde.
-
Configure el número máximo de intentos de contraseña permitidos. Si un usuario ingresa la contraseña incorrecta la cantidad de veces configurada, la cuenta se bloquea automáticamente durante 30 minutos. Sin embargo, como administrador, puede desbloquear la cuenta de un usuario antes de que transcurran los 30 minutos. Puede configurar el número máximo de intentos en cualquier valor entre tres y diez. El valor predeterminado es seis.
-
Si un usuario olvida su contraseña, puede solicitar que se envíe un enlace de restablecimiento de contraseña por correo electrónico.
Cuando un usuario establece o cambia su contraseña, el campo cambio de contraseña requiere que la contraseña nueva cumpla con los requisitos establecidos en el autenticador de inicio de sesión asignado al usuario. Mientras el usuario escribe una contraseña nueva, NiCE CXone muestra las reglas del autenticador de inicio de sesión. El sistema evalúa la contraseña nueva según esas reglas y codifica las reglas por colores en tiempo real.
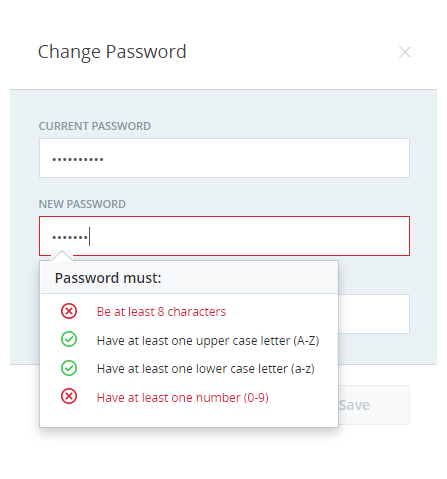
Las reglas que cumple la contraseña aparecen en verde y están marcadas con una marca de verificación. Las Reglas que no se cumplen aparecen en rojo y están marcadas con una X.
Datos clave sobre los Autenticadores de inicio de sesión
- Cuando usted modifica un autenticador de inicio de sesión, los cambios entran en vigencia en cuanto se guardan. Los usuarios que tienen la sesión iniciada en el momento del cambio no se ven afectados. Si su contraseña no cumple con la nueva política de contraseñas, el sistema requiere que el usuario cambie su contraseña la próxima vez que inicie sesión.
- Los autenticadores de inicio de sesión pueden restringir los inicios de sesión a ubicaciones específicas. Puede definir una ubicación en NiCE CXone y seleccionarla cuando crea un autenticador de inicio de sesión. Las Ubicaciones pueden incluir un conjunto de Direcciones IP, rangos o subredes. Si lo hace, los usuarios que no dispongan de las credenciales y la ubicación correctas no podrán iniciar sesión.
- Con los autenticadores de inicio de sesión OpenID Connect, puede configurar LA desconexión única con su IdP. Para hacerlo, debe incluir un End Session Endpoint en el LA. También debe agregar el Signout Redirect URI a LA lista de permitidos en su IdP.