Ce guide décrit les étapes recommandées pour préparer et configurer Cisco en vue de l'intégration avec NiCE CXone Real-Time Third Party Telephony Recording (Multi-ACD). Les procédures décrites dans ce guide ne sont pas destinées à remplacer la documentation officielle de Cisco. Vous devez confier la configuration de CUCM Cisco Unified Communications Manager. Software-based call-processing component of the Cisco IP telephony solution. à un technicien de site Cisco.
Utilisez ce flux de travail pour configurer l’intégration avec Real-Time Third Party Telephony Recording (Multi-ACD) en utilisant :
-
CUCM (Cisco Unified Communications Manager) avec enregistrement actif JTAPI et méthode NBR (enregistrement basé sur le réseau)
-
CUBE (Cisco Unified Border Element) ou vCUBE (Virtual Cisco Unified Border Element)
-
AudioCodes SBC
-
SBC Oracle (Acme Packet)
-
SBC Ribbon (Sonus)
Phase 1 : Préparer les Informations pour les Services Professionnels NiCE
Phase 2 : Préparer l'Environnement CUCM
-
Étape 2 : Configurer l'association de l'Appareil
-
Étape 3 : Configuration de la mobilité des postes
Phase 3 : Configuration d’un SBC supplémentaire de type SIP et Média Proxy en préparant l’un de ces SBC :
Phase 4 : Configurer l'Enregistrement basé sur le réseau (NBR) avec SBC supplémentaire
-
Étape 1 : Configurer un Profil SIP
-
Étape 2: Configuration d’une jonction SIP
-
Étape 4 : Configuration d’un groupe de routage
-
Étape 7: Définition d’enregistrement en réseau (NBR - Network Based Recording)
-
Étape 8: Associer un Profil de Recording
-
Étape 10 : (En option) Activer l'affichage des Données commerciales NiCE
Utilisez Préparer les Informations pour les Services Professionnels NiCE et le fichier Excel Essential Data for 3rd Party Connectivity Config in NiCE CXone pour enregistrer et sauvegarder tous les paramètres. Vous devrez fournir des informations essentielles dans ce fichier. une fois que vous avez terminé de saisir tous les détails nécessaires et préparé votre environnement pour Real-Time Third Party Telephony Recording (Multi-ACD), vous devez soumettre le fichier Excel à votre représentant NiCE Professionnel Services.
Préparer les Informations pour les Services Professionnels NiCE
Informations CUCM requises pour Real-Time Third Party Telephony Recording (Multi-ACD)
Avant que le représentant des Services Professionnel NiCE puisse commencer l'intégration CTI, il a besoin d'informations spécifiques de votre part. Vérifiez que vous fournissez toutes les informations pertinentes.
|
paramètre |
Éléments configurés |
Évaluer |
|---|---|---|
|
Id DE l’utilisateur (Utilisateur de l’application) |
Configuré dans CUCM > Gestion des utilisateurs > Application User. |
nicecti |
| Mot DE passe pour Id DE l’utilisateur | Configuré dans CUCM > Gestion des utilisateurs > Application User. | |
| Association des appareils | Assurez-vous que les téléphones enregistrés sont associés avec l’utilisateur nicecti. | |
| Adresse IP CUCM |
Adresse IP publique ou Adresse IP NAT du service CTI CUCM. |
|
| Adresse IP CUCM secondaire |
Adresse IP Public secondaire ou Adresse IP NAT du service CUCM CTI (continuité des activités de TI). NiCE CXone recommande d’utiliser cela. Cela est requis lors de la configuration d’UCCE en tant que laison secondaire. |
|
| Liste des extensions à surveiller |
Liste des extensions à surveiller. Pour les intégrations JTAPI, inclure :
|
|
|
Quels niveaux de tonalité de notification ont été définis ? |
Si vous avez besoin de Playtone, le technicien de site Cisco a-t-il configuré les tonalités de notification au niveau pertinent : système ou appareil ? |
Informations sur SBC AudioCodes ou CUBE requises pour Real-Time Third Party Telephony Recording (Multi-ACD)
|
paramètre |
Commentaires |
|---|---|
|
SBC Public IP |
IP publique de l'interface SIP du SBC externe |
| SBC Certificate Authority (CA) Certificate | Certificat CA ou autosigné du SBC |
Informations UCCE requises pour Real-Time Third Party Telephony Recording (Multi-ACD)
Le représentant NiCE Services Professionnel requiert ces informations pour la Configuration CTI si UCCE est utilisé comme liaison secondaire ou comme Interface CTI. Vérifiez que vous fournissez toutes les informations pertinentes.
|
paramètre |
Éléments configurés |
Évaluer |
|---|---|---|
|
CG - Primaire |
Paramètres configurés dans la passerelle du client (CG ):
|
|
|
CG - Secondaire |
(Facultatif) Fournissez les informations ci-dessus également pour le serveur secondaire :
|
|
| Périphériques configurés au niveau utilisateur |
Accédez à CUCM > Gestion des utilisateurs > End User. Vérifiez la liste des périphériques configurés. |
|
| Liste des variables d’appel propres au site, des champs de données des variables et tableaux ECC (champs de données métiers) |
Incluez le nom exact et la taille. |
|
| Liste de tous les agents |
Incluez une liste d’Id d’agent. |
Informations requises
Vérifiez les points suivants avant que le représentant NiCE des Services Professionnel ne commence la configuration :
-
Pour les données commerciales JTAPI :
-
Si le site nécessite CurrentCalledName, ou CurrentCallingName, vérifiez que le champ afficher l'Appelant Interne a été configuré.
-
Si le site nécessite des informations CalledName, vérifiez que le champ Alerting Name
The caller’s name displayed on the phone during incoming calls. May indicate if the call is internal or external when the phone is answered. a été configuré.
-
-
Liste complète des appareils nécessaires à des fins de surveillance.
-
La configuration du site CUCM utilise-t-elle la mobilité des postes
Extension Mobility allows users to configure a device as their own, on a temporary basis, by logging into that phone. Once a user logs in, the device adopts the user’s individual user device profile information, including their line numbers, speed dials, services links, and other user-specific properties of a phone.
A user can be logged in to numerous devices at the same time.
When Extension Mobility is configured for the Multiple Login Allowed, a user can be logged in to numerous devices at the same time and have simultaneous calls on all of them., les lignes partagées A Shared Line is a DN that appears on more than one device in the same partition.
Incoming calls display on all devices that share a line and anyone can answer the call.
Multiple calls can take place at the same time, either on the same device or on multiple devices.
For example, you can set up a shared line, so a directory number appears on line 1 of a manager phone and also on line 1 of an assistant phone. Another example of a shared line involves a single incoming 800 number that is set up to appear as line 2 on every sales representative phone in an office.
Shared Lines are an important factor to consider for system mapping., ou plusieurs lignes ? Fournissez toutes les informations pertinentes sur la configuration de l'appareil.
Création d’une connexion CTI (continuité des activités de TI) sécurisée à l’aide d’un VPN
Cette étape doit être réalisée uniquement en coordination avec NiCE Services Professionnel.
A la fin de cette étape, en remplissant le formulaire VPN, vous fournirez les informations nécessaires à NiCE Professionnel Services, qui vous aidera à établir une connexion VPN sécurisée avec NiCE CXone.
-
NiCE Les Services professionnels vous fourniront le formulaire de connexion VPN.
-
Remplissez ce formulaire avec les informations vous concernant et les informations nécessaires pour Real-Time Third Party Telephony Recording (Multi-ACD).
-
NiCE Professionnel Services coordonnera avec les équipes NiCE CXone pour veiller à ce que tous les champs soient remplis de manière appropriée.
-
Les deux parties doivent se concerter au sujet du formulaire et de ses informations.
-
-
NiCE Services professionnel planifiera un appel collaboratif :
- Pour vérifier le formulaire et son contenu avec Real-Time Third Party Telephony Recording (Multi-ACD).
-
Avec les équipes NiCE CXone pour le provisionnement VPN.
-
Vous allez configurer deux VPN : un pour la résilience et l’autre pour le basculement.
-
Configurez le routage en mettant en place le BGP sur VPN avec des pare-feu Real-Time Third Party Telephony Recording (Multi-ACD) ou créez des routes statiques vers les Adresses IP fournies.
-
Configurez NAT. Convertissez l’adresse de votre terminal en une adresse IP publique, soit par annonce via BGP, soit avec un routage statique.
-
Configurez les paramètres du pare-feu :
-
Autorisez le trafic entrant provenant des Adresses IP fournies (2) vers le Terminal CTI.
-
Ouvrez les ports requis. Voir Ports and Protocols by Application pour plus d'informations.
-
Dans le cas des environnements haute disponibilité, les ports mentionnés plus haut à l’étape b doivent être ouverts pour tous les serveurs actifs et de secours.
-
-
NiCE Services professionnel coordonnera avec les équipes NiCE CXone pour :
-
Vérifier que le formulaire VPN est rempli correctement.
-
Consulter les équipes NiCE CXone sur le créneau de provisionnement du VPN et la configuration du routage.
-
Tester le tunnel VPN, le routage et la connectivité.
-
Préparer l'Environnement CUCM
Préparez l’environnement de CUCM pour l’intégration de Cisco avec Real-Time Third Party Telephony Recording (Multi-ACD). Cette section décrit la procédure de préparation de CUCM versions 12.5, 14 et 15.
La configuration du commutateur physique est assurée par le technicien de site Cisco uniquement.
Configuration d’un utilisateur d’application
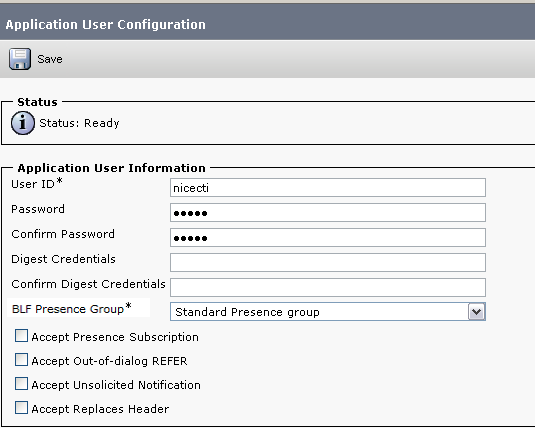
Configurez l’utilisateur d’application en tant qu’utilisateur nicecti. The nicecti user permet la communication entre le CUCM et le client JTAPI sur Real-Time Third Party Telephony Recording (Multi-ACD).
À la fin de cette étape, vous devez fournir à NiCE Services Professionnel :
-
Id DE l’utilisateur
-
Mot DE passe
-
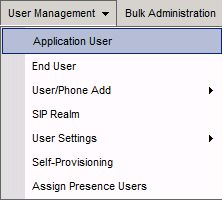
Dans l'application CUCM Administration, accédez à Gestion des utilisateurs > Application User.
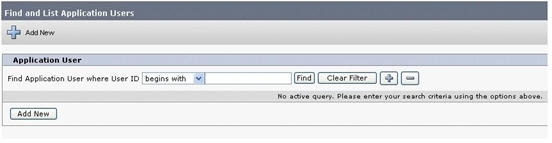
La fenêtre Find and List Application Users (Rechercher les utilisateurs de l’application) s’affiche.
-
Cliquez sur ajouter nouveau.
-
Dans la zone Application Informations utilisateur :
-
Saisissez nicecti comme ID utilisateur.
-
Entrée du mot DE passe dans le champ Mot DE passe.
-
Entrez le même mot DE passe dans le champ Confirmation du mot de passe.
-
-
Notez l’ID utilisateur que vous avez créé et son mot DE passe. Le représentant NiCE des Services Professionnels aura besoin de ces informations pour la configuration.
-
Cliquez sur enregistrer.
-
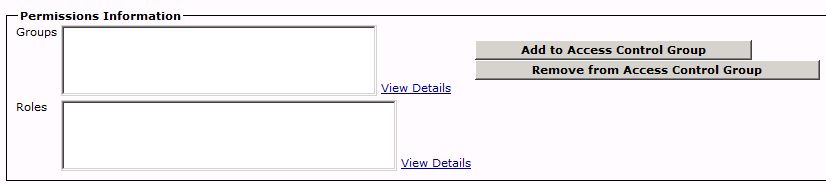
Faites défiler la page jusqu'à la zone Informations d'Autorisation.
-
Cliquez sur ajouter au groupe de contrôle d’accès.
-
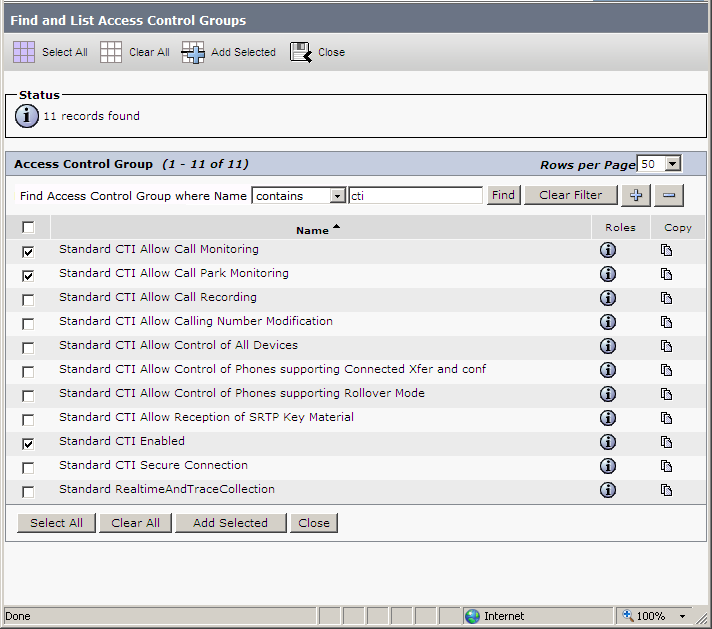
Dans la fenêtre Find and List Access Control Groups (Rechercher les Groupes de contrôle d’accès), définissez une recherche pour un groupe d’utilisateurs :
-
Dans la liste déroulante Find Access Control Group where Name (Rechercher le groupe de contrôle d’accès où nom), sélectionnez contient.
-
Dans le champ vide, entrez cti.
-
Cliquez sur Trouver.
-
-
Sélectionnez les groupes de contrôle d'accès :
-
Pour toutes les intégrations : Standard CTI Autoriser la supervision des Appels et Standard CTI Autoriser le Recording des Appels
-
Pour Cisco JTAPI Active : Standard CTI Enabled (pour les configurations de connexion sécurisées et non sécurisées)
-
Pour surveiller les stationnements d'Appel : Standard CTI Autoriser la supervision du stationnement d'Appel
-
Pour surveiller les séries de téléphones 88XX, 89XX et 99XX : Standard CTI Autoriser le contrôle des Appels des Téléphones prenant en charge les transferts et conférences connectés.
-
Pour activer les séries de téléphones 88XX, 89XX et 99XX : Standard CTI Allow Control of Phones supporting Rollover Mode
La surveillance des appareils 88xx, 89XX et 99xx échouera si le groupe Standard CTI Allow Control of Phones supporting Connected Xfer and conf n'est pas ajouté.
-
-
Assurez-vous que chaque groupe est sélectionné pour votre configuration. Cliquez sur Add Selected (ajouter la sélection).
-
Dans la fenêtre Application User Configuration (Configuration de l’utilisateur de l’application), cliquez sur Save (enregistrer).
-
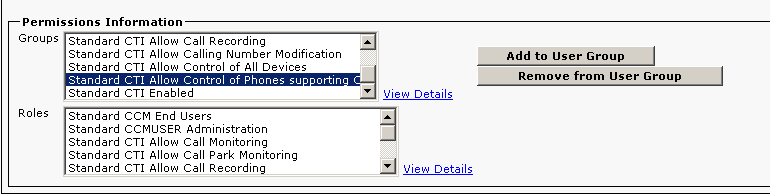
Dans la zone Informations sur les Autorisations, vérifiez que tous les rôles sont associés à chaque groupe d'utilisateurs.
-
Standard CTI Allow Call Control of Phones supporting Connected Xfer and conf (CTI (continuité des activités de TI) standard - Autoriser le contrôle d'Appels des Téléphones prenant en charge Xfer connecté et la conférence) s'affiche uniquement s'il a été ajouté.
-
Si nécessaire, assurez-vous que Standard CTI Allow Call Park Monitoring apparaît.
-
Configurer l'association de l'Appareil
Définissez tous les appareils (téléphones fixes et softphones) nécessitant un enregistrement comme appareils surveillés. Associez les appareils surveillés à ce nouvel utilisateur (nicecti).
-
Assurez-vous que l’utilisateur de l’application a bien été configuré.
-
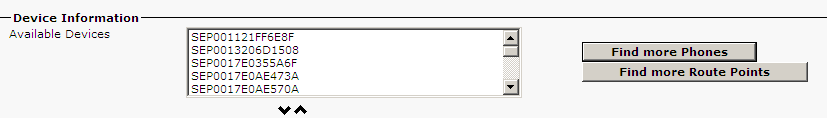
Dans la fenêtre Application User Configuration (Configuration de l'utilisateur de l'application), faites défiler l'écran jusqu'à la zone Associations de l'Appareil, puis jusqu'à la zone Informations sur l'Appareil.
-
Cliquez sur Find more Phones.
-
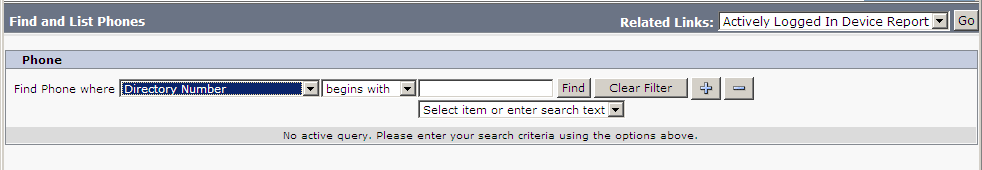
Dans la fenêtre Find and List Phones, dans la zone Téléphone, dans la liste déroulante Téléphone où, sélectionnez Numéro du répertoire.
-
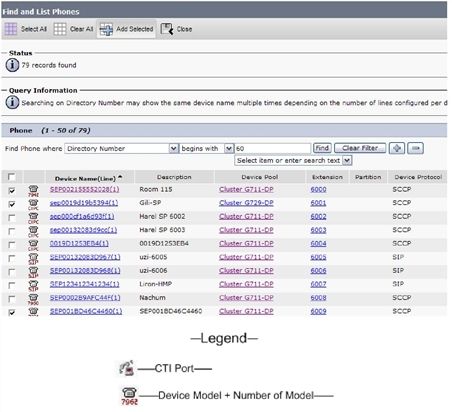
Cliquez sur Find pour rechercher les appareils nécessitant une surveillance :
N’associez pas Voice mail ports (Ports de Messagerie vocale) ou Route Patterns (schémas de routage).
-
-
Sélectionnez les appareils : extensions.
-
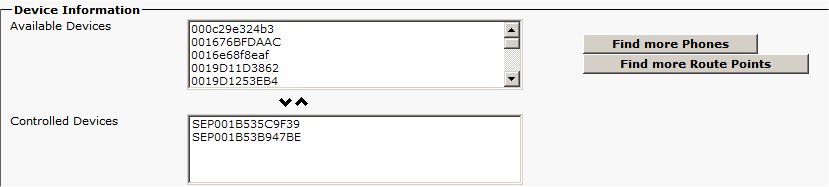
Cliquez sur Add Selected (ajouter la sélection).
-
Cliquez sur enregistrer.
Configuration de la mobilité des postes
-
Assurez-vous que l’association des périphériques a été configurée.
-
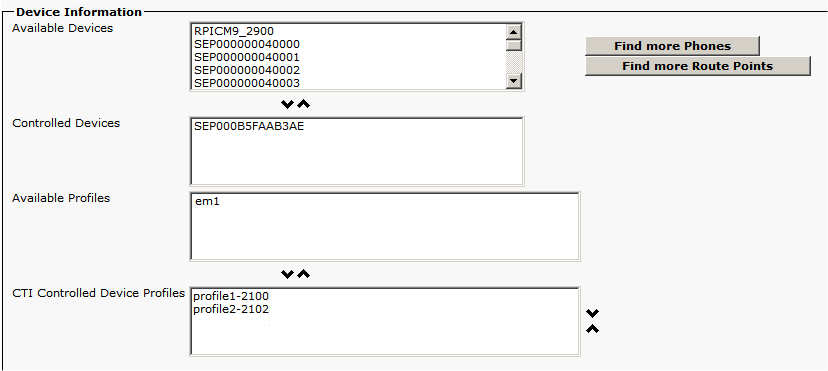
Dans la fenêtre Application User Configuration, faites défiler vers le bas jusqu'à la zone Informations sur l'Appareil. Tous les profils de mobilité de poste figurent dans la liste Available Profiles (profils disponibles).
-
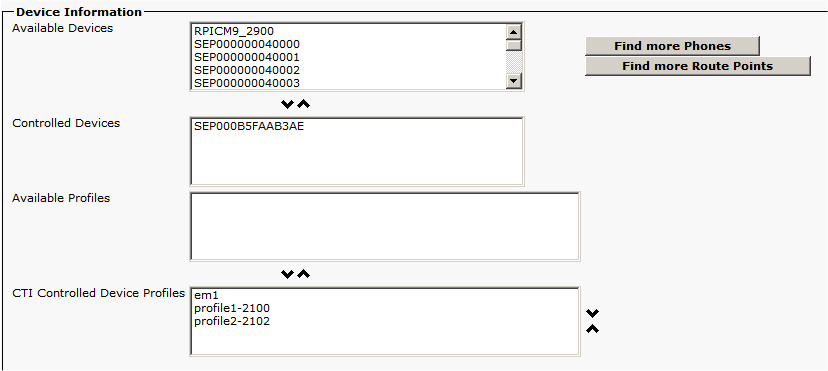
Sélectionnez le profil de mobilité de poste, cliquez sur la flèche pour le déplacer vers la liste CTI Controlled Device Profiles (profils de périphérique contrôlés par la CTI [continuité des activités de TI]).
-
Vérifiez que le profil de mobilité de poste apparaît désormais dans la liste CTI Controlled Device Profiles.
-
Cliquez sur enregistrer.
Configuration d’un SBC supplémentaire de type SIP et Média Proxy
Pour garantir la sécurité de SIP et RTP sur Internet Public, commencez par préparer l'environnement CUBE/vCUBE ou AudioCodes.
Les configurations prises en charge incluent Cisco CUBE/vCUBE ou AudioCodes, avec l'exigence de n'utiliser qu'uniquement l'une de ces options.
Préparer l'Environnement CUBE ou vCUBE
Avant de continuer avec cette procédure :
-
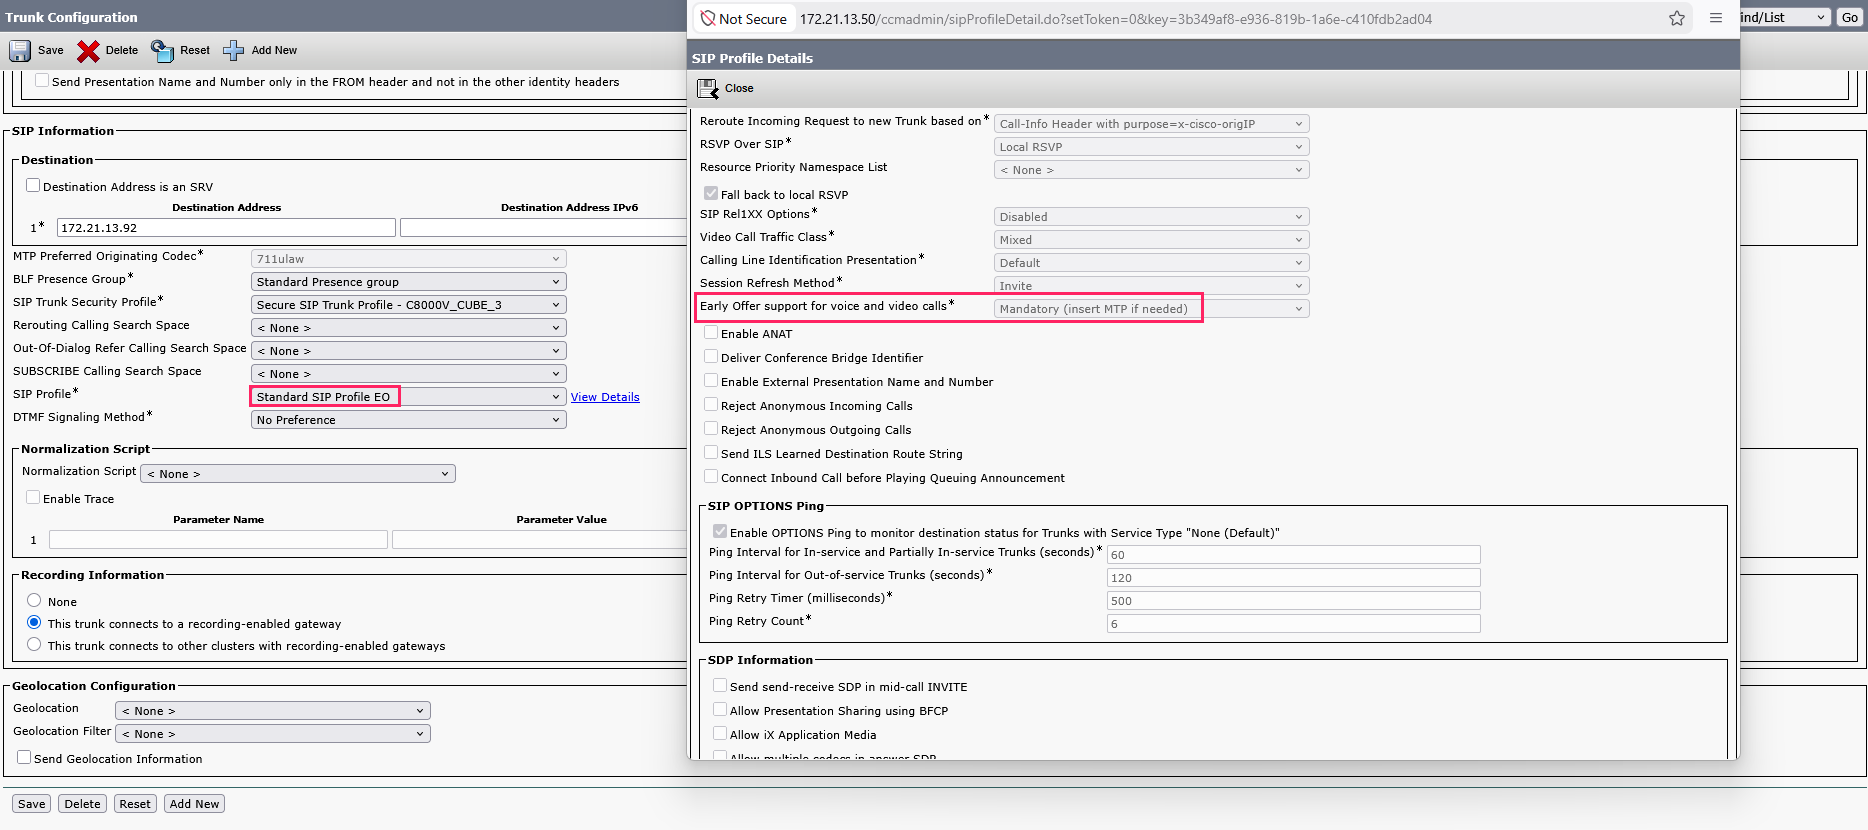
Vérifiez que votre CUBE/vCUBE est configuré avec Early Offre.
-
Vérifiez que CUCM et CUBE/vCUBE sont configurés pour fonctionner avec les codecs G.711a, G.711u et G.729.
Préparer l'Environnement CUBE/vCUBE
Le SBC doit disposer d'un certificat TLS valide installé. Le certificat doit être signé par une autorité de certification (CA) de confiance figurant dans la section Supported Certificate Authorities for SIPREC.
Pour préparer l'Environnement CUBE ou vCUBE :
-
Vérifiez que le certificat CUBE est configuré.
-
Exportez et envoyez le certificat CUBE ainsi que son autorité de certification (CA) aux Services Professionnels NiCE. Cette étape est requise pour l'authentification TLS mutuelle (mTLS).
-
Sélectionnez le mode de configuration de CUBE comme indiqué ci-dessous :
var(--codeSnippetCopyLabel)IL-LAB_CUBE2951#conf t
Enter configuration commands, one per line. End with CNTL/Z.
IL-LAB_CUBE2951(config)# -
Copiez l'empreinte numérique du certificat qui vous a été fourni par les Services Professionnel NiCE.
var(--codeSnippetCopyLabel)fingerprint XXXX -
Créer un point d'approbation (Trustpoint) pour le certificat NiCE CXone.
var(--codeSnippetCopyLabel)crypto pki trustpoint CXOne
enrollment terminal
revocation-check none
rsakeypair RSA2048 2048 -
Importez le certificat Real-Time Third Party Telephony Recording (Multi-ACD) dans CUBE :
var(--codeSnippetCopyLabel)crypto pki authenticate CXOneIl vous sera demandé de coller le texte PEM dans le terminal. NiCE Professionnel Services vous fournira ce texte.
var(--codeSnippetCopyLabel)% Do you accept this certificate? [yes/no]: yes
crypto pki enroll CXOne
% Include the router serial number in the subject name? [yes/no]: no
% Include an IP address in the subject name? [no]: no
Display Certificate Request to terminal? [yes/no]: no -
Créez une classe vocale pour copier tous les en-têtes Cisco X de l’en-tête DE dans l’INVITATION envoyée à NiCE CXone et modifiez les En-têtes SIP d’adresse IP privée en adresse IP publique.
x.x.x.x - adresse IP privée
y.y.y.y - adresse IP publique
Collez les configurations suivantes (remplacez 100 et 200 par les nombres disponibles dans CUBE) :
var(--codeSnippetCopyLabel)voice class sip-copylist 100
sip-header FROM
!
voice class sip-profiles 200
request ANY sip-header From modify "@.*;.*>" "@y.y.y.y;.*>"
request ANY sip-header Via modify "x.x.x.x" "y.y.y.y"
request ANY sip-header Remote-Party-ID modify "x.x.x.x" "y.y.y.y"
request ANY sip-header Contact modify "@.*;" "@y.y.y.y;"
response ANY sip-header Contact modify "@.*;" "@y.y.y.y;"
response ANY sip-header Remote-Party-ID modify "x.x.x.x" "y.y.y.y"
request ANY sdp-header Audio-Connection-Info modify "x.x.x.x" "y.y.y.y"
request ANY sdp-header Connection-Info modify "x.x.x.x" "y.y.y.y"
request ANY sdp-header Session-Owner modify "x.x.x.x" "y.y.y.y"
response ANY sdp-header Session-Owner modify "x.x.x.x" "y.y.y.y"
response ANY sdp-header Connection-Info modify "x.x.x.x" "y.y.y.y"
response ANY sdp-header Audio-Connection-Info modify "x.x.x.x" "y.y.y.y"
request ANY sip-header Call-Info modify "x.x.x.x" "y.y.y.y"
request ANY sip-header P-Asserted-Identity modify "x.x.x.x" "y.y.y.y"
request INVITE peer-header sip FROM copy "<sip:(.*)>" u01
request INVITE sip-header From modify "sip:(.*)>" "sip:\u01>"
! -
Créez le chiffrement SRTP
Secure Real-time Transport Protocol. A security profile for RTP that adds encryption, authentication, and replay protection.-(remplacez 14 par le numéro disponible dans CUBE) :var(--codeSnippetCopyLabel)voice class srtp-crypto 14
crypto 1 AES_CM_128_HMAC_SHA1_32
crypto 2 AES_CM_128_HMAC_SHA1_80 -
Activer l'actualisation de session pour SIP :
var(--codeSnippetCopyLabel)sip
session refresh -
Créez deux homologues de numérotation :
-
Entrant de CUCM vers CUBE :
var(--codeSnippetCopyLabel)dial-peer voice 128 voip
description "Incoming from CUCM to CUBE"
incoming called-number 4422710681
session protocol sipv2
voice-class codec 1
voice-class sip copy-list 100
no voice-class sip dtmf-relay force rtp-nte
no dtmf-relay rtp-nte
!Le numéro utilisé dans le profil d'enregistrement dans la configuration CUCM est 4422710681, à titre d'illustration uniquement. Remplacez-le par votre numéro unique et utilisez-le ensuite dans Configure Recording Profil et Configure a New Route Pattern.
-
Sortant de CUBE vers Real-Time Third Party Telephony Recording (Multi-ACD) SBC :
var(--codeSnippetCopyLabel)dial-peer voice 129 voip
description "Secure outgoing from CUBE to CXone"
destination-pattern 4422710681
session protocol sipv2
session target ipv4:44.227.106.81:5061
session transport tcp tls
srtp
voice-class codec 1
voice-class sip profiles 200
voice-class sip srtp-crypto 14
!Le numéro utilisé dans le profil d'enregistrement dans la configuration CUCM est 4422710681, à titre d'illustration uniquement. Remplacez-le par votre numéro unique et utilisez-le ensuite dans Configurer le Profil d'enregistrement et Configurer un nouveau modèle d'acheminement.
La configuration de la session cible doit être l'adresse IP publique du SBC NiCE CXone, et le port doit être 5061 pour une connexion TLS
Transport Layer Security. A protocol that provides end-to-end security for data sent between applications. sécurisée, ou 5065 pour une connexion mutual TLS (mTLS). -
Préparer l'Environnement AudioCodes
Le SBC doit disposer d'un certificat TLS valide installé. Le certificat doit être signé par une autorité de certification (CA) de confiance figurant dans la section Supported Certificate Authorities for SIPREC.
Vérification de la licence
-
Connectez-vous au système SBC AudioCodes via le Web.
-
Cliquez sur le menu ADMINISTRATION.
-
Sous TIME & DATE, développez MAINTENANCE et sélectionnez Clé de licence.
-
Sous VoIP FEATURES, vérifiez que la licence prend en charge les SBC Sessions et dispose d'une capacité suffisante.
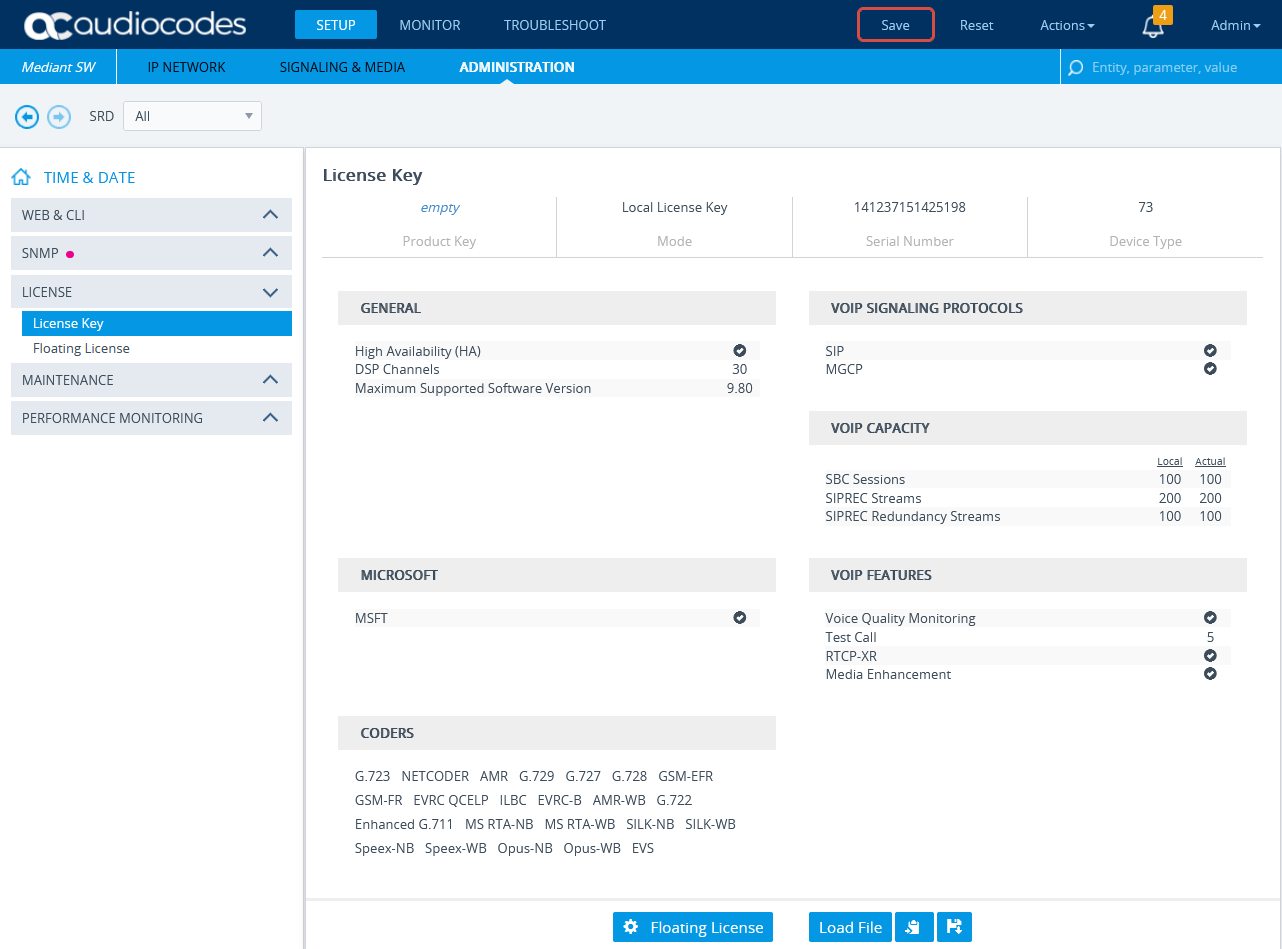
Configurer l'ensemble de proxys pour l'Environnement NiCE CXone
Cette procédure fournit des directives pour configurer le SBC Proxy Set et l'Adresse IP du proxy pour l'AudioCodes SBC NiCE CXone afin d'établir une connexion sécurisée.
-
Dans le menu, cliquez sur SIGNALING & MEDIA.
-
Sous TOPOLOGY VIEW, développez CORE ENTITIES et sélectionnez Proxy Sets.
-
Dans la liste Proxy Sets, cliquez sur New (Nouveau).
-
Dans la fenêtre Proxy Set, dans la section GENERAL :
-
Dans le champ Name, entrez un nom.
-
Dans la liste déroulante SBC IPv4 SIP Interface, sélectionnez l’interface SIP.
-
Dans la liste déroulante TLS Context Name (nom de Contexte TLS), sélectionnez le Contexte TLS ayant le certificat SBC.
-
-
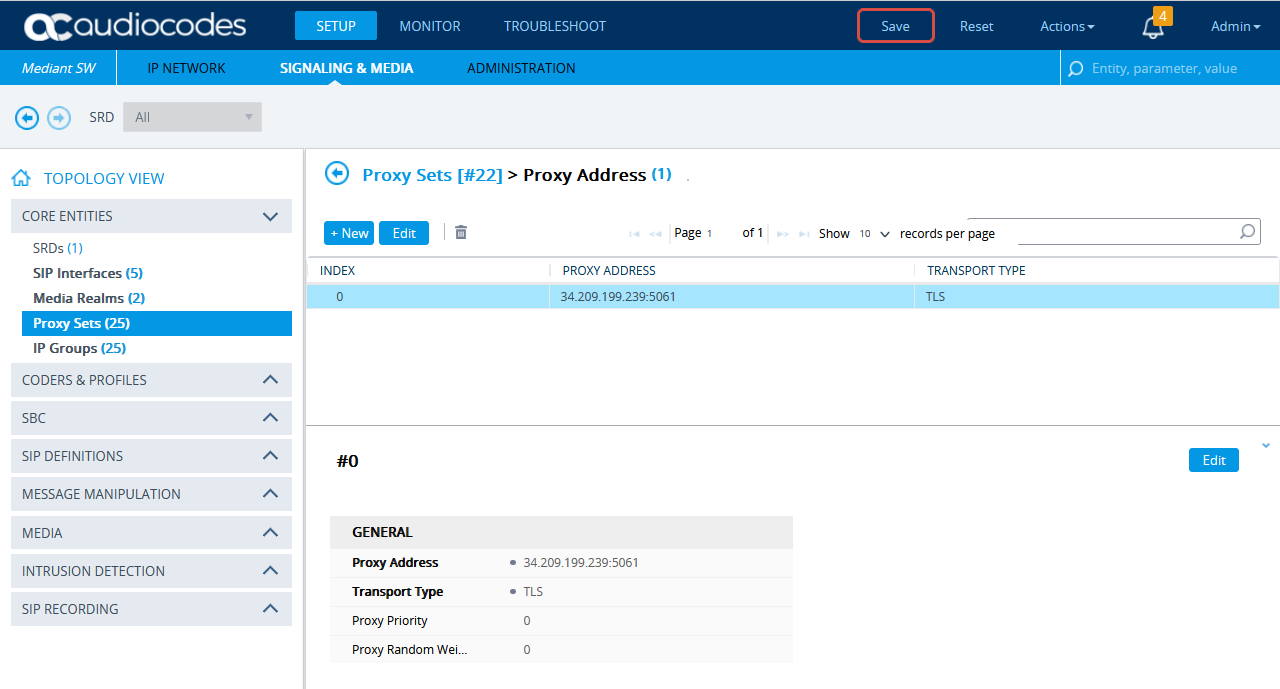
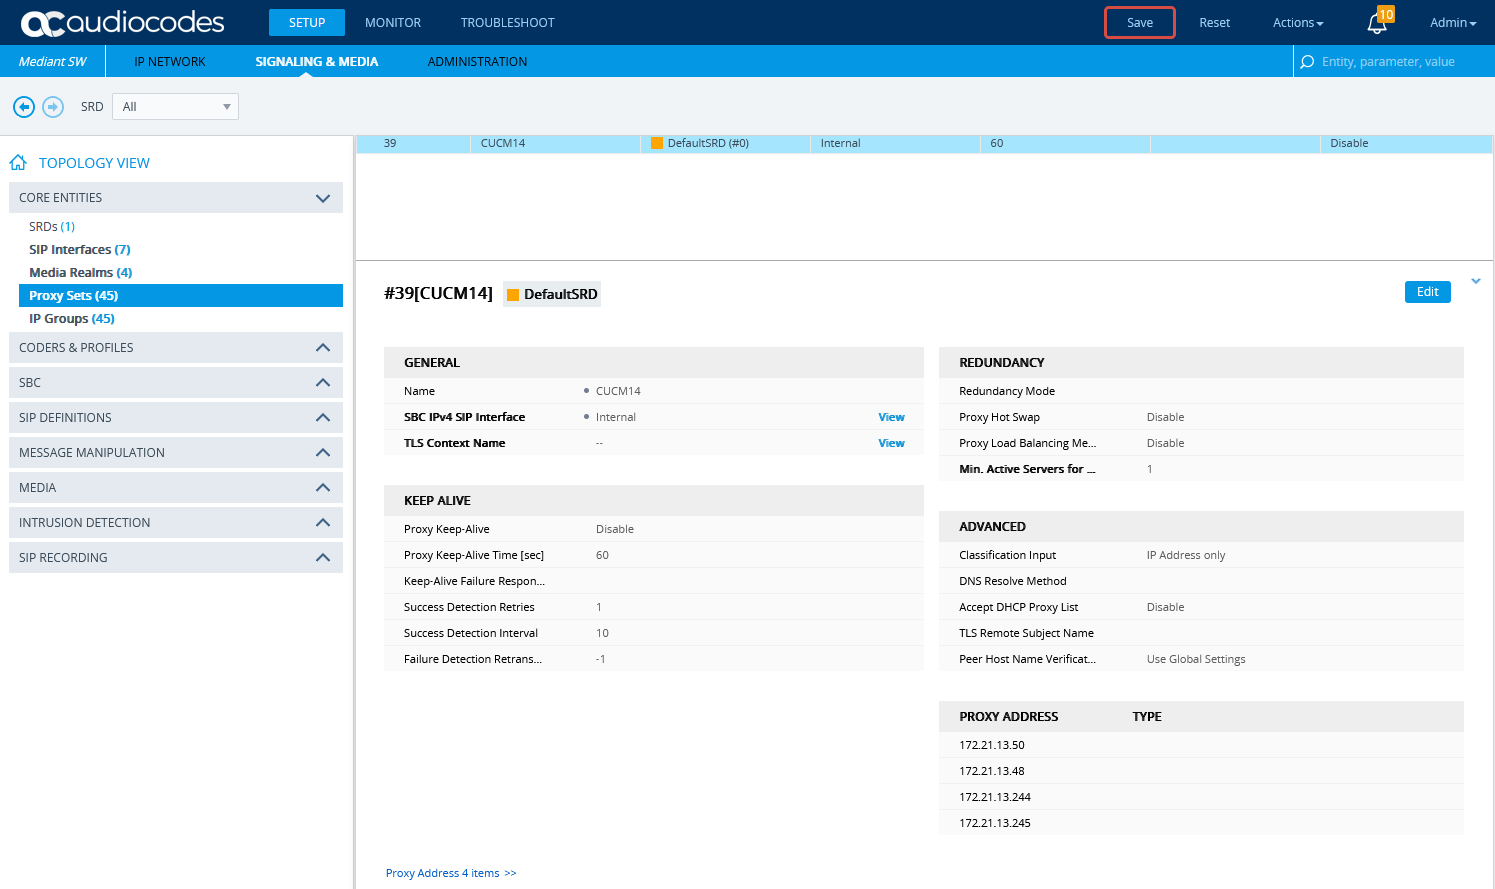
Faites défiler l’écran vers le bas et cliquez sur le lien Proxy Address (Adresse du proxy).
-
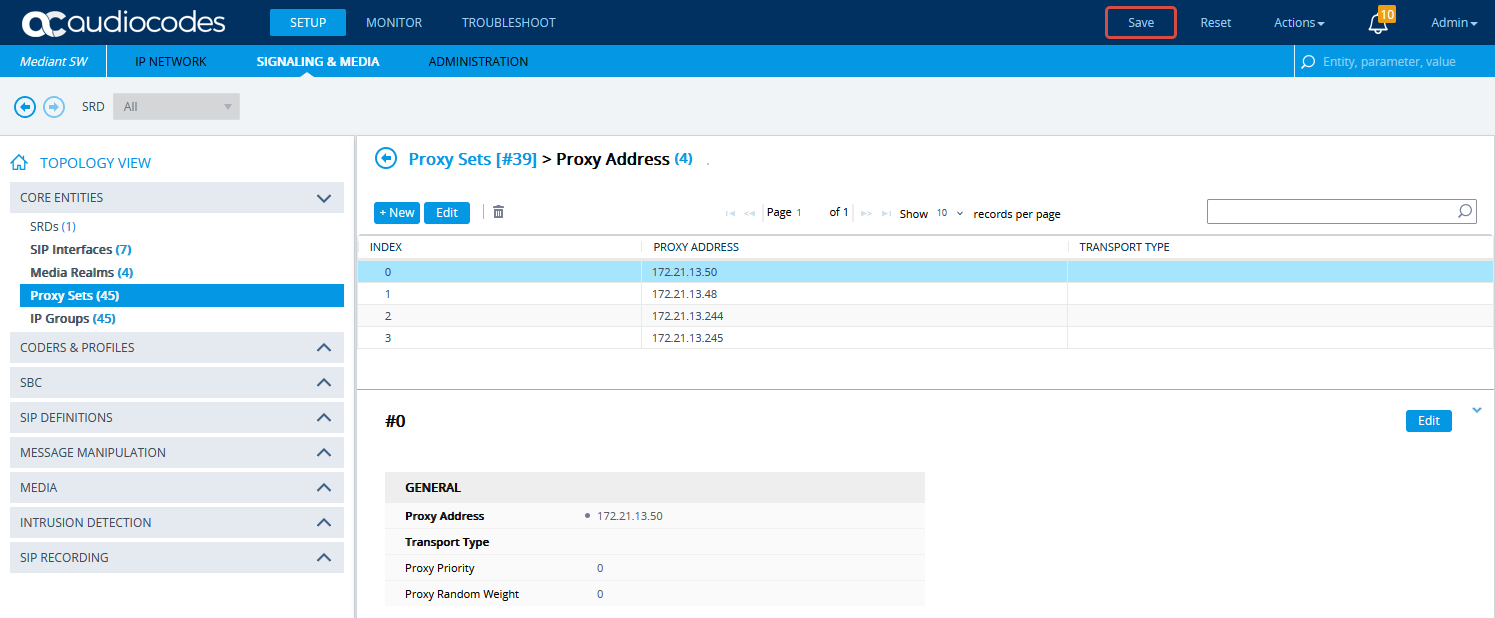
Dans la fenêtre Proxy Sets > Proxy Address, cliquez sur New et ajoutez l'Adresse IP pour NiCE CXone AudioCodes SBC.
-
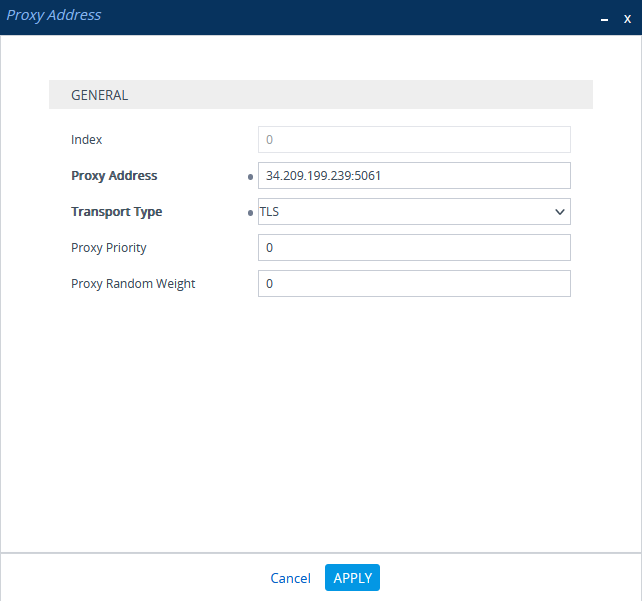
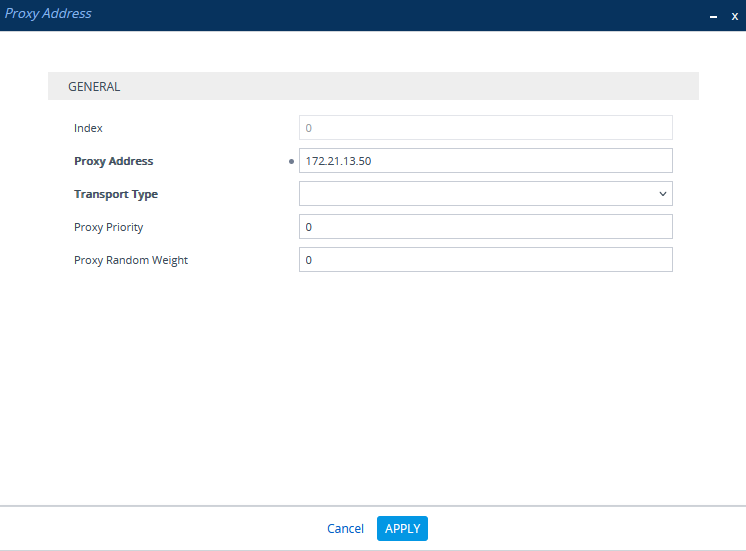
Dans la fenêtre Proxy Address, sous GENERAL, dans le champ Proxy Address, entrez l'Adresse IP NiCE CXone AudioCodes SBC et définissez le Transport Type sur TLS.
-
Cliquez sur APPLY.
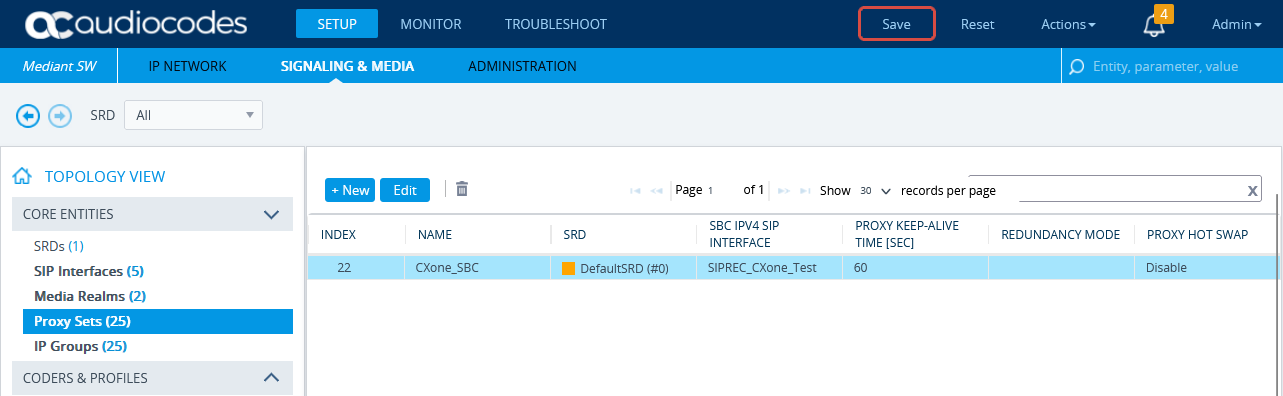
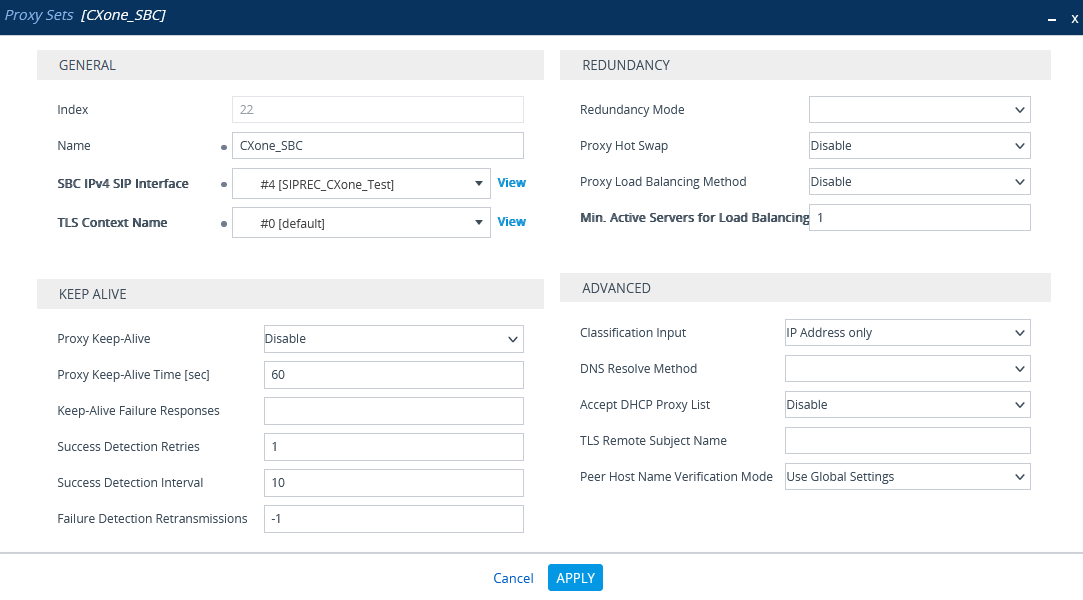
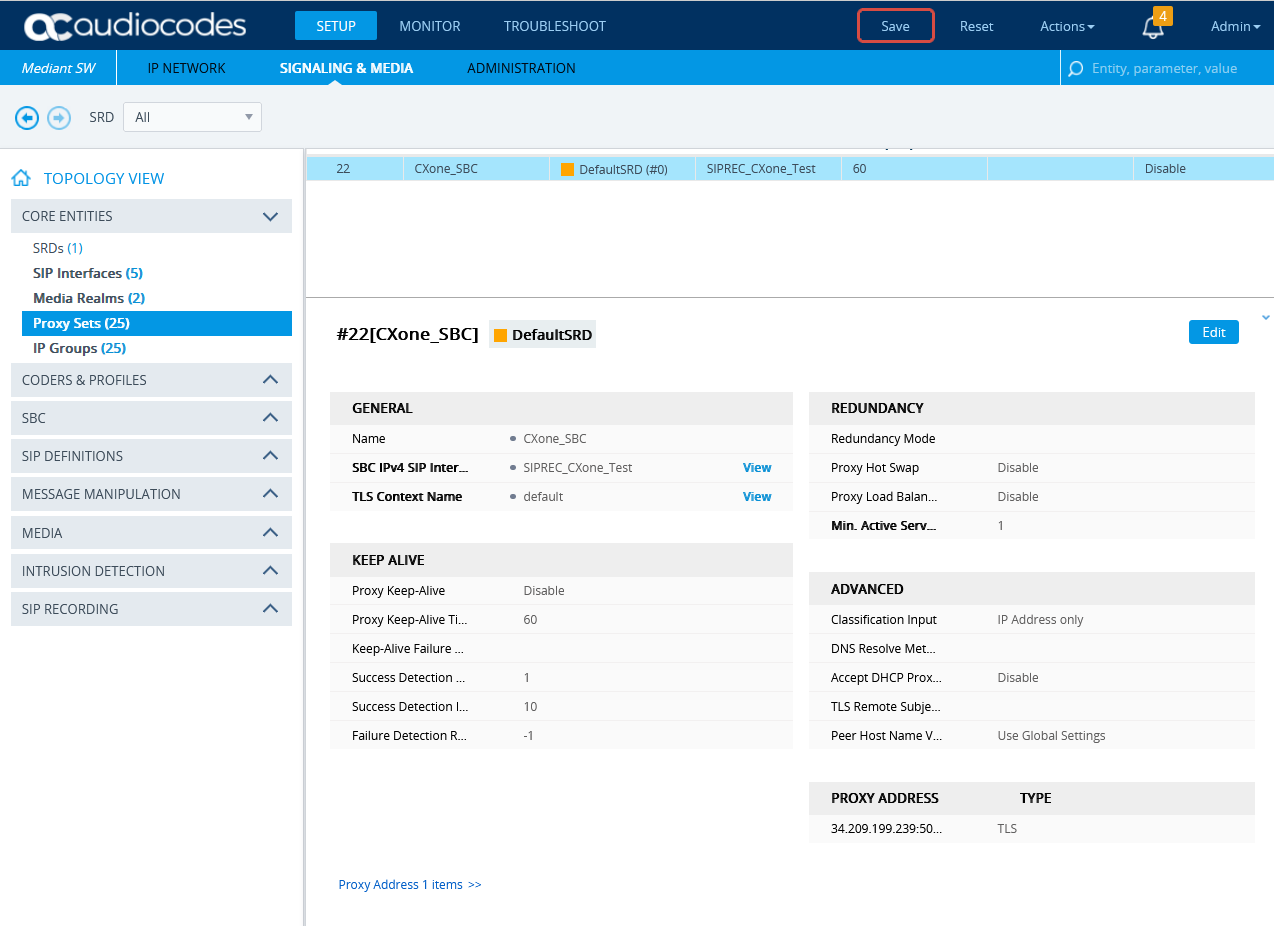
Configuration de l’ensemble de proxy pour CUCM
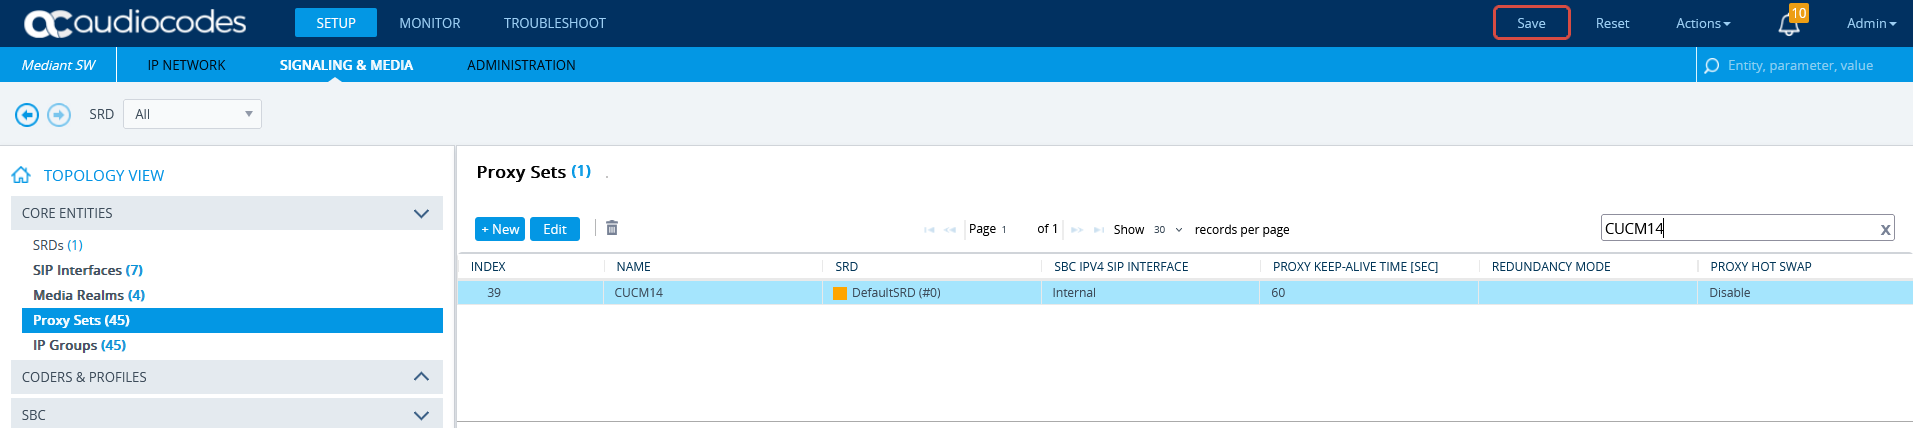
Cette procédure fournit des directives pour configurer le SBC pour CUCM, y compris les Adresses IP de l'Éditeur et des abonnés CUCM.
-
Dans le menu, cliquez sur SIGNALING & MEDIA.
-
Sous TOPOLOGY VIEW, développez CORE ENTITIES et sélectionnez Proxy Sets.
-
Dans la liste Proxy Sets, cliquez sur New (Nouveau).
-
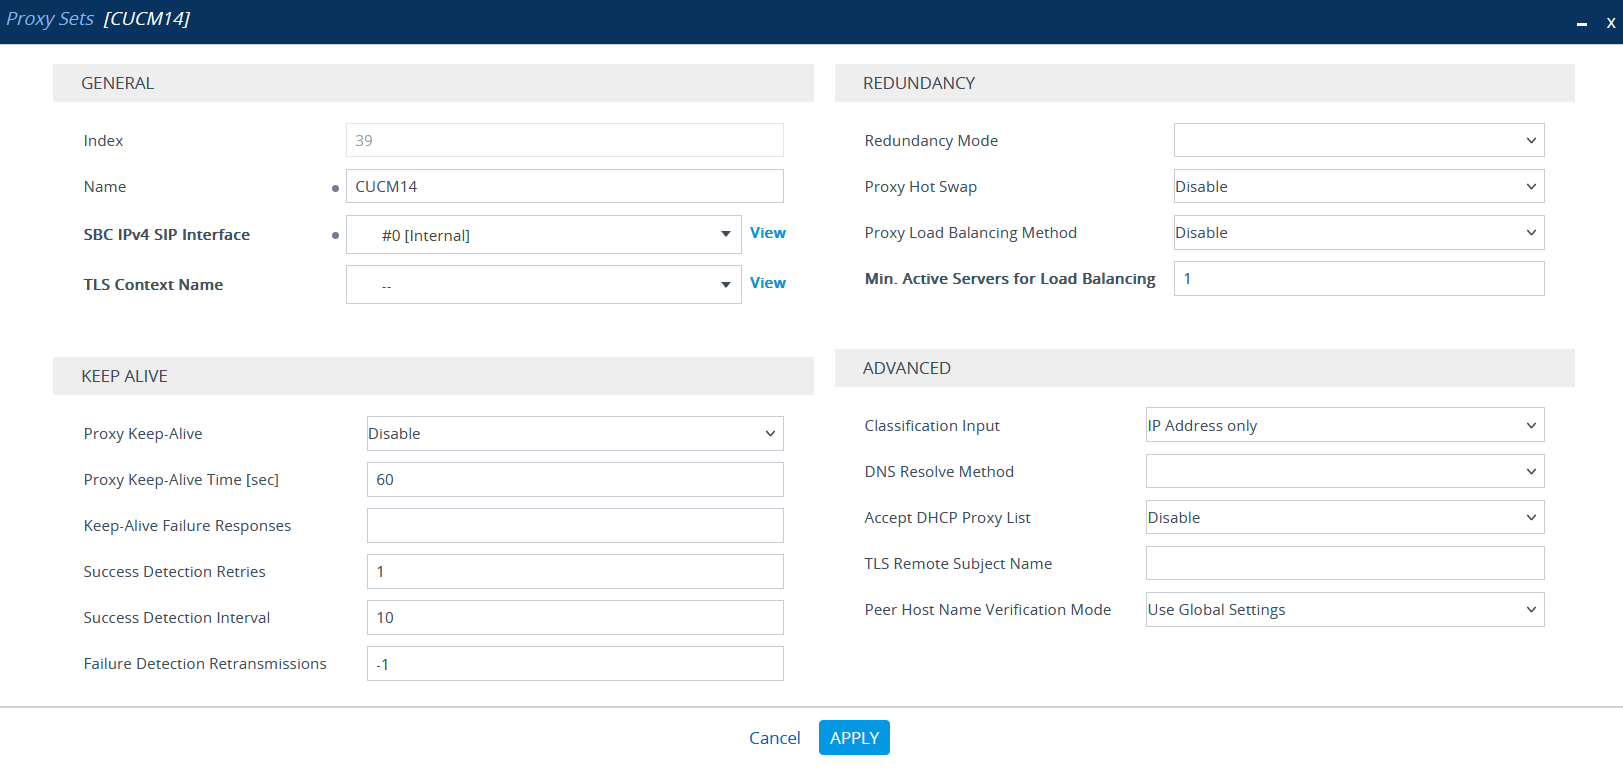
Dans la fenêtre Proxy Set, dans la section GENERAL :
-
Dans le champ Name (nom), entrez un nom.
-
Dans la liste déroulante SBC IPv4 SIP Interface, sélectionnez l’interface SIP.
-
Cliquez sur APPLY.
-
-
Faites défiler l’écran vers le bas et cliquez sur le lien Proxy Address (Adresse du proxy).
-
Dans la fenêtre Proxy Sets > Proxy Address, cliquez sur New et ajoutez l'Adresse IP de l'Éditeur CUCM.
-
Dans la fenêtre Proxy Address, sous GENERAL, dans le champ Proxy Address, entrez l'adresse de l'Éditeur CUCM.
-
Répétez les étapes 6 et 7 pour ajouter l’Adresse IP des abonnés CUCM.
-
Cliquez sur APPLY.
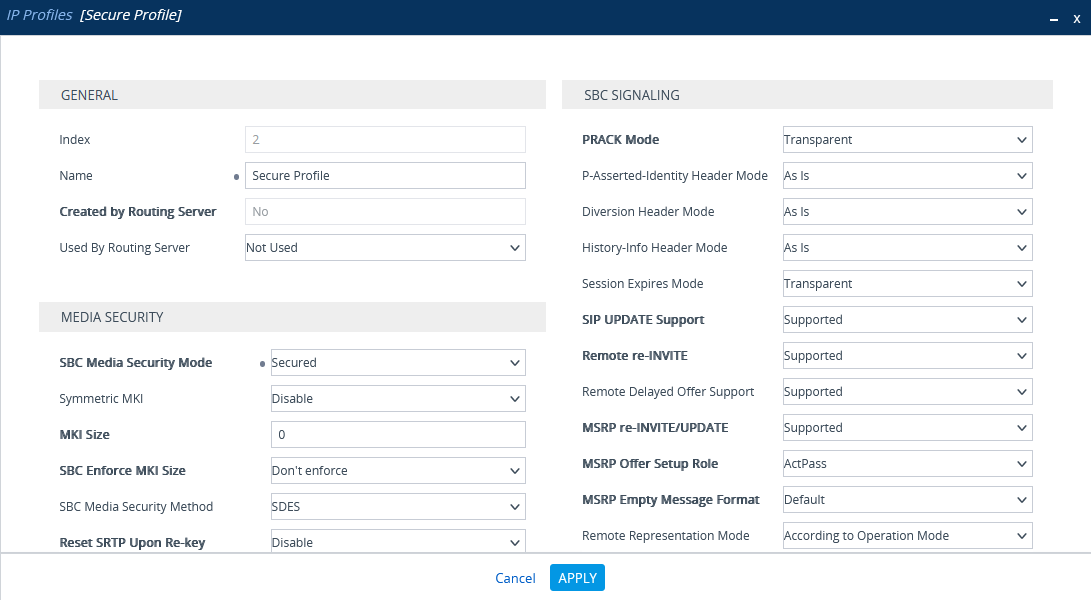
Configurer le Profil IP sécurisé
-
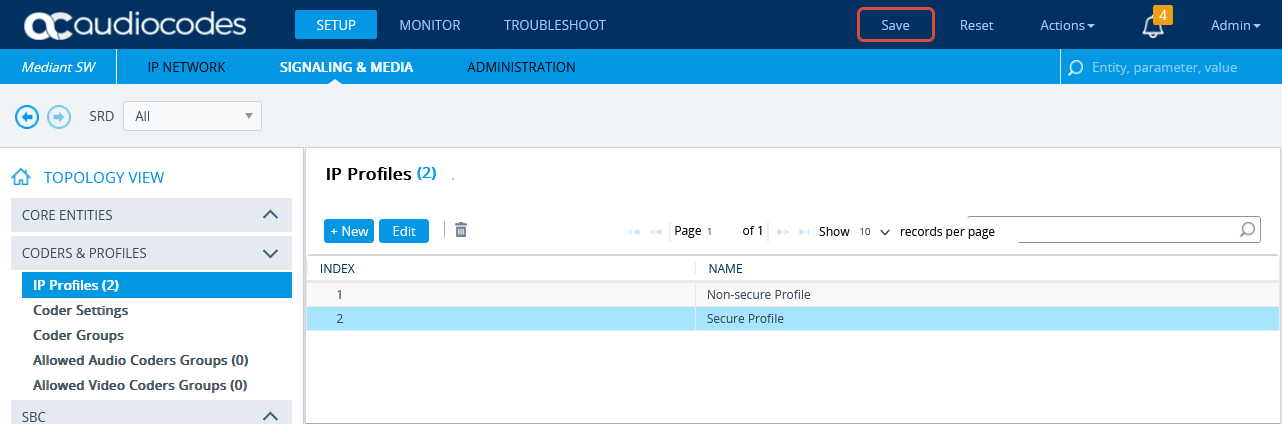
Dans le menu Installer, accédez à SIGNALISATION ET Média. Sous AFFICHAGE DE LA TOPOLOGIE, développez CODEURS ET Profils et sélectionnez Profils IP.
-
Dans la liste de Profils IP, cliquez sur New (Nouveau).
-
Dans la fenêtre de liste IP Profiles, dans la section MEDIA SECURITY, assurez-vous que SBC Media Security Mode est défini sur Secured.
-
Cliquez sur APPLY.
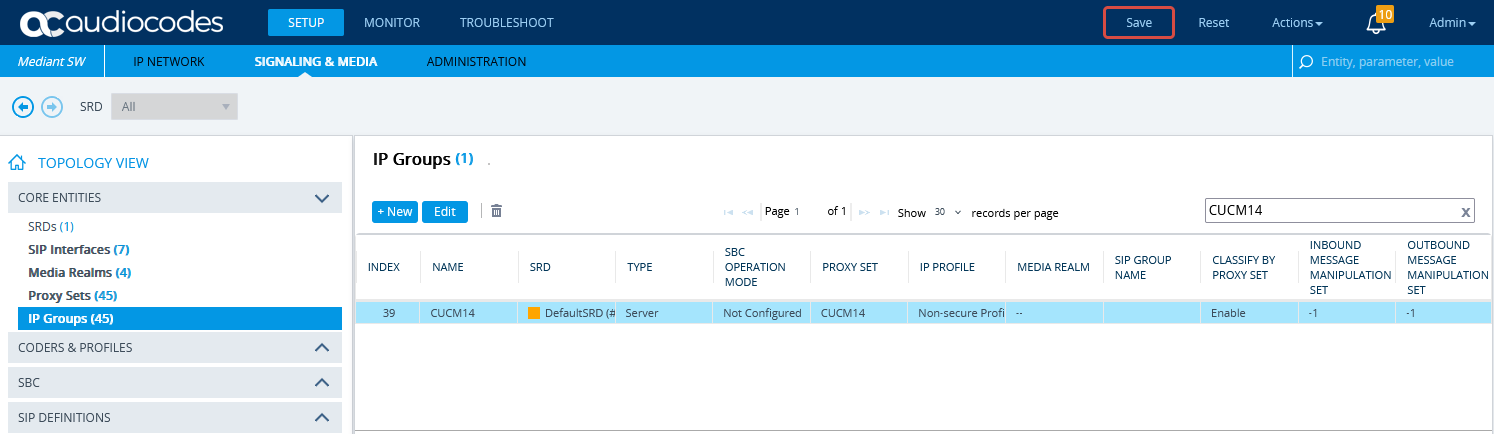
Configuration du groupe IP pour CUCM
-
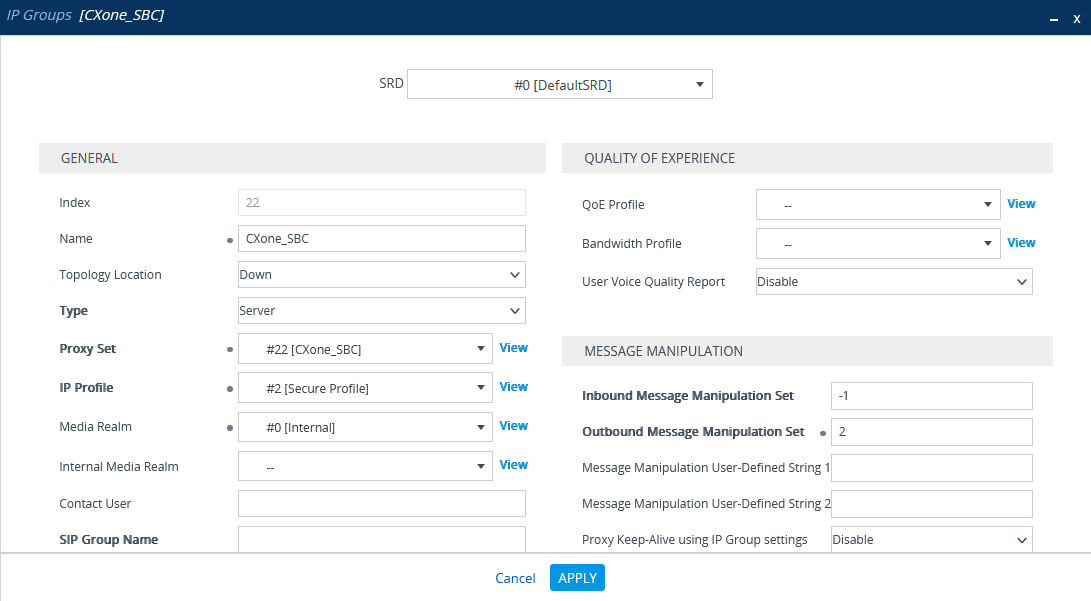
Dans le menu, cliquez sur SIGNALING & MEDIA.
-
Sous TOPOLOGY VIEW, développez CORE ENTITIES et sélectionnez IP Groups.
-
Dans la liste de Groupes IP, cliquez sur New (Nouveau).
-
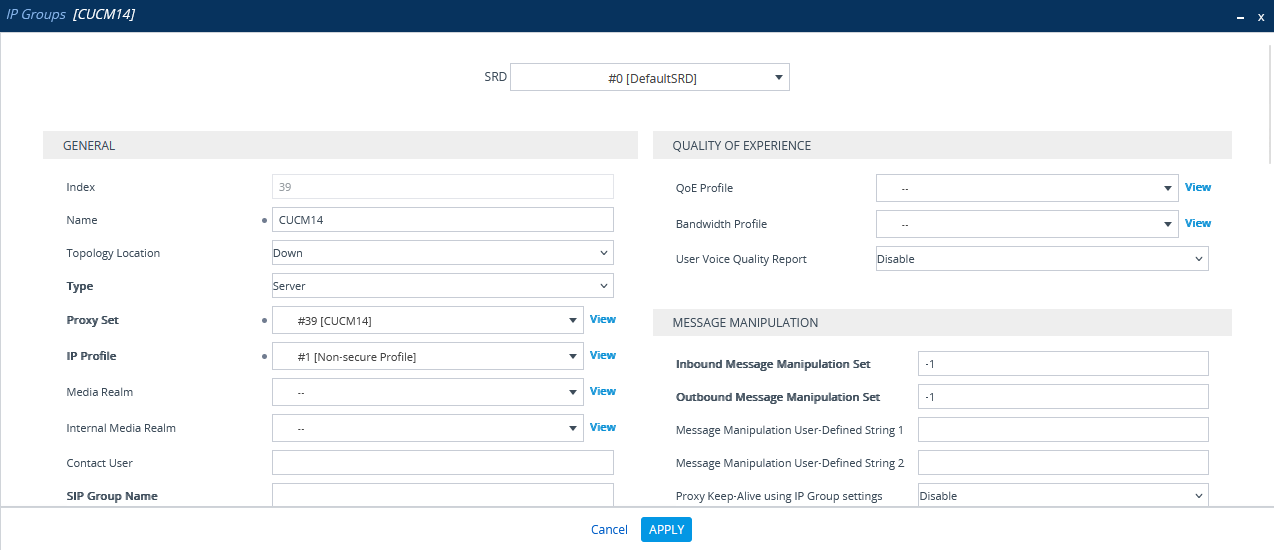
Dans la fenêtre de Groupes IP, dans la section GENERAL :
-
Dans le champ Index, configurez le numéro séquentiel suivant.
-
Dans le champ Name (nom), entrez un nom.
-
Dans la liste déroulante Topology Location (Emplacement de la topologie), sélectionnez l’emplacement.
-
Dans la liste déroulante Type, sélectionnez Server (Serveur).
-
Dans le champ Proxy Set, sélectionnez l'ensemble de proxy CUCM de ce groupe IP.
-
Dans le champ IP Profile (Profil IP), saisissez un Id profil IP non sécurisé existant.
-
Dans le champ Media Realm Name, sélectionnez le nom de domaine de Média existant.
-
-
Cliquez sur APPLY.
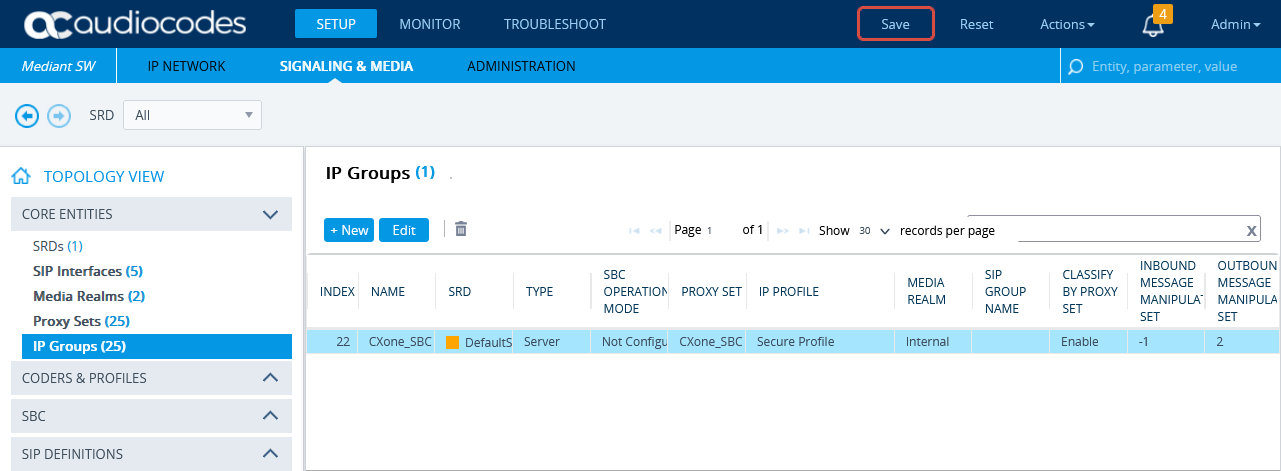
Configurer le groupe IP pour l'Environnement NiCE CXone
Vérifier que le Profil IP sécurisé a été configuré. Voir Configurer le Profil IP sécurisé.
-
Dans le menu, cliquez sur SIGNALING & MEDIA.
-
Sous TOPOLOGY VIEW, développez CORE ENTITIES et sélectionnez IP Groups.
-
Dans la liste de Groupes IP, cliquez sur New (Nouveau).
-
Dans la fenêtre de Groupes IP, dans la section GENERAL :
-
Dans le champ Index, configurez le numéro de séquence suivant.
-
Dans le champ Name, entrez un nom.
-
Dans la liste déroulante Topology Location (Emplacement de la topologie), sélectionnez l’emplacement.
-
Dans la liste déroulante Type, sélectionnez Server (Serveur).
-
Dans le champ Proxy Set, sélectionnez le Proxy Set NiCE CXone pour ce Groupe IP.
-
Dans le champ Profil IP, sélectionnez le Profil IP sécurisé créé précédemment dans Configure Secure IP Profile.
-
Dans le champ Media Realm Name, sélectionnez le nom de domaine de Média existant.
-
-
Cliquez sur APPLY.
-
Cliquez sur Save (enregistrer).
Importation et exportation de certificats pour TLS/SRTP
À la fin de cette étape, vous devez fournir à NiCE Professionnel Services :
-
Le certificat au format PEM
Avant l'importation, le certificat AudioCodes SBC NiCE CXone doit être sauvegardé au format PEM.
-
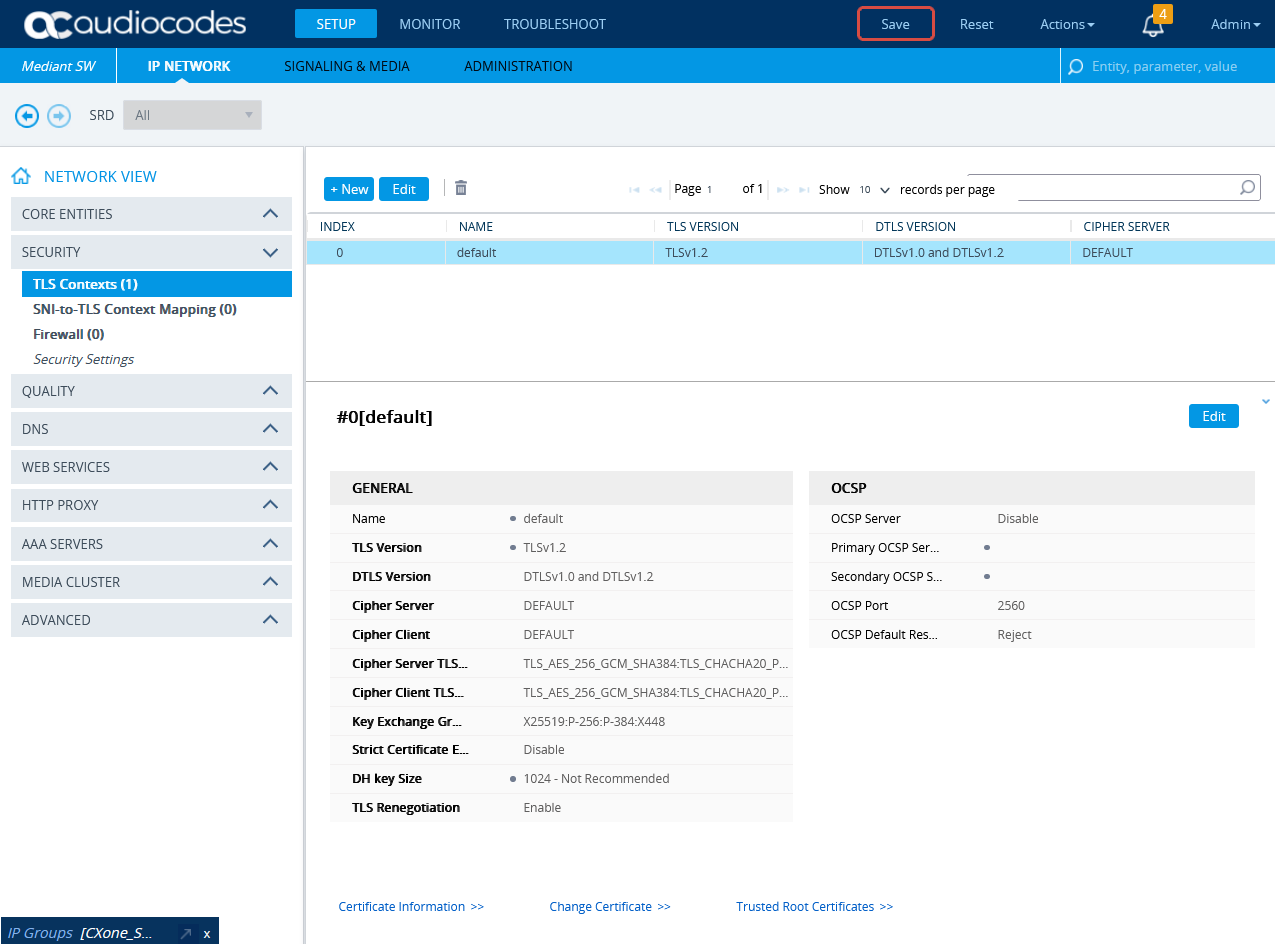
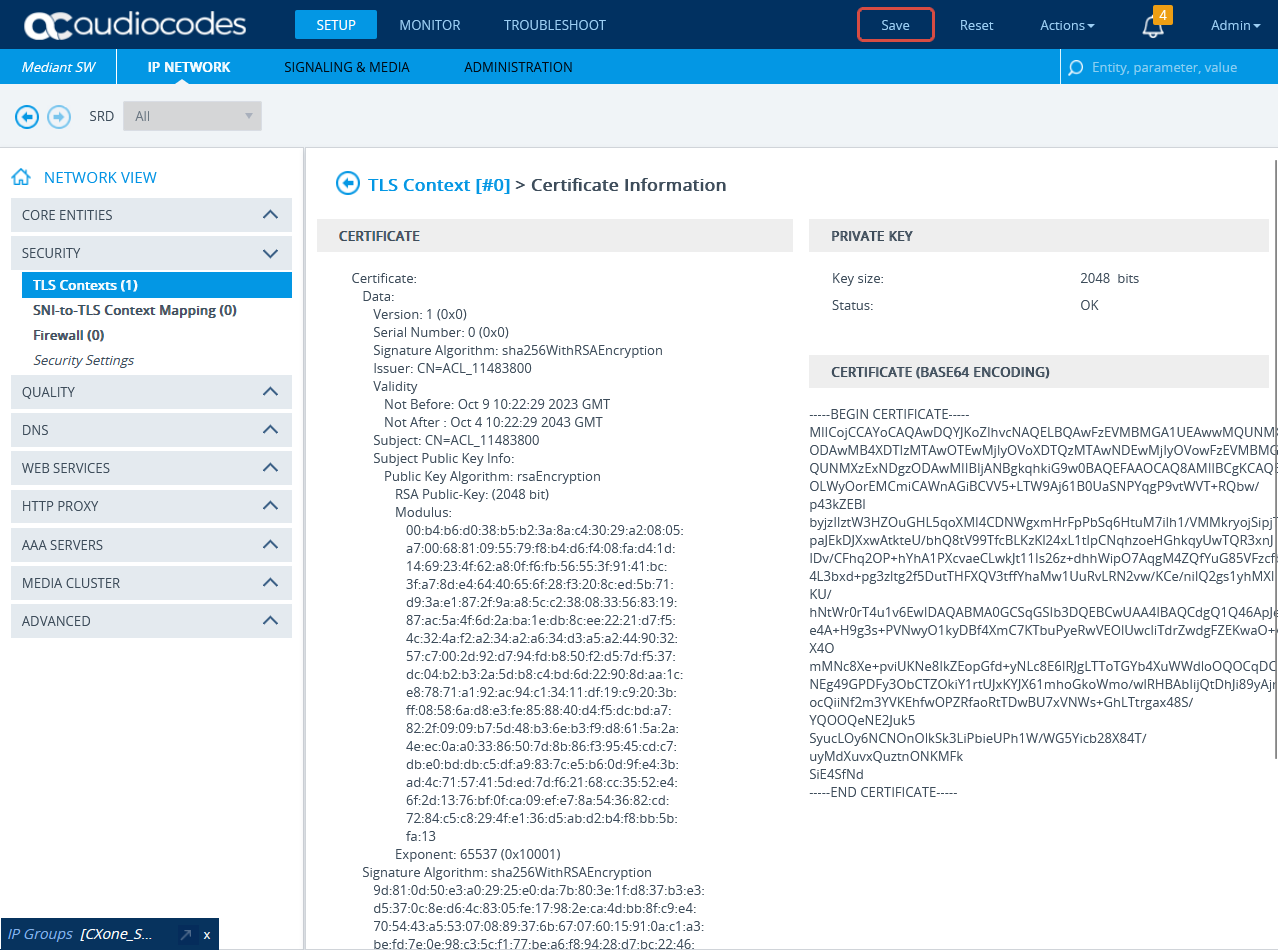
Pour importer le certificat NiCE CXone AudioCodes SBC vers le SBC, accédez à SETUP > IP NETWORK. Sous NETWORK VIEW, développez SECURITY et sélectionnez TLS Contexts.
-
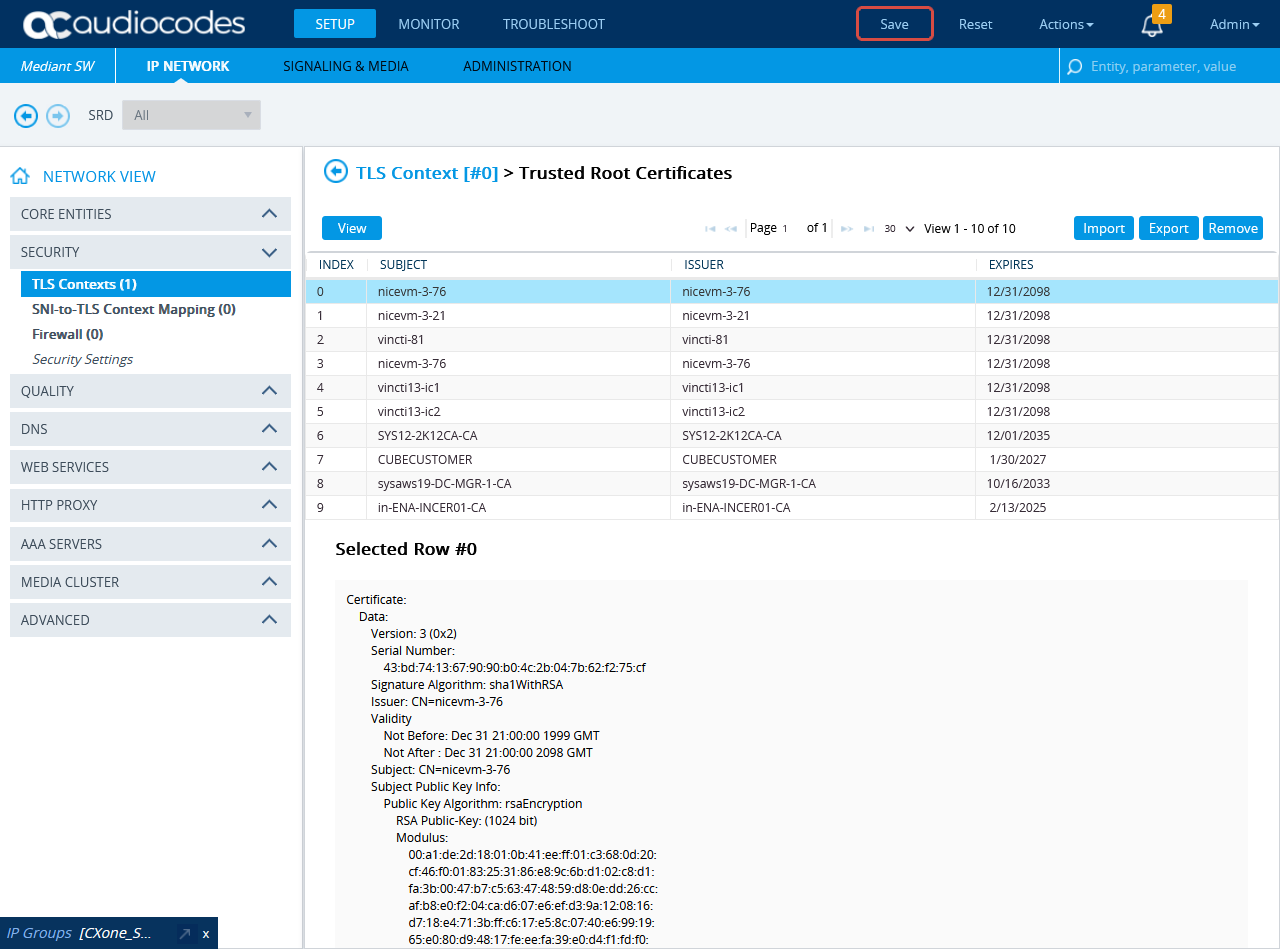
Dans la fenêtre contextuelle TLS, cliquez sur Trusted Root Certificates (Certificats Racine de confiance).
-
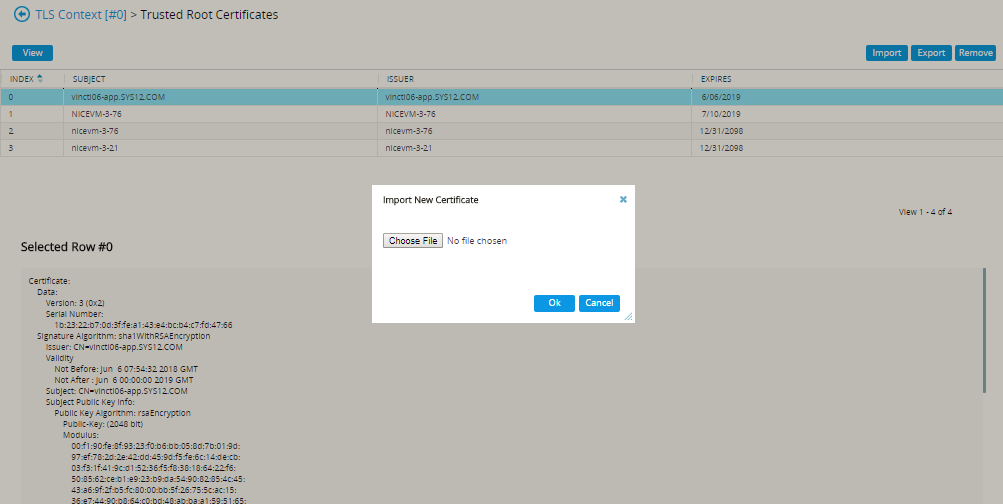
Cliquez sur Importer.
-
Dans la fenêtre Import New Certificate, cliquez sur Choisir un fichier et accédez au NiCE CXone certificat AudioCodes SBC. Vérifiez que le NiCE CXone certificat AudioCodes SBC est au format PEM.
-
Cliquez sur OK.
-
Dans la fenêtre TLS Contexts, cliquez sur Certificate Information (Informations DE certificat).
-
Sur la Page Informations DE certificat, sous CERTIFICATE, copiez le texte du certificat. Créez un cerificat à partir de ce texte.
-
Envoyez le certificat au format PEM aux Services Professionnels de NiCE ainsi que le CA, si celui-ci existe.
Configuration de l'IP à l'IP Routing
-
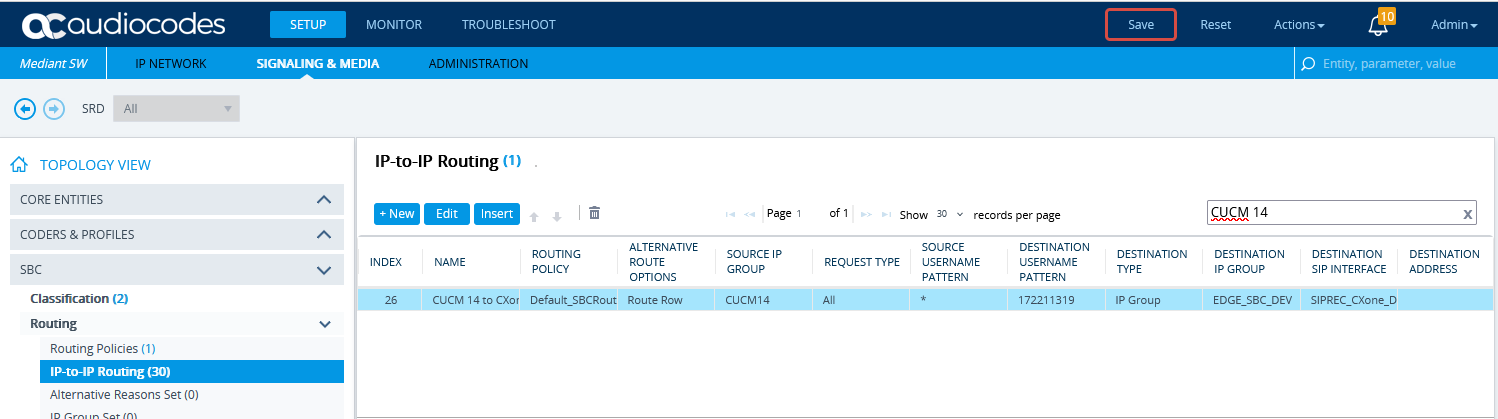
Dans le menu, cliquez sur SIGNALING & MEDIA.
-
Sous TOPOLOGY VIEW, développez SBC et sélectionnez IP-to-IP Routing.
-
Dans la liste des règles Routing IP vers IP, cliquez sur New.
-
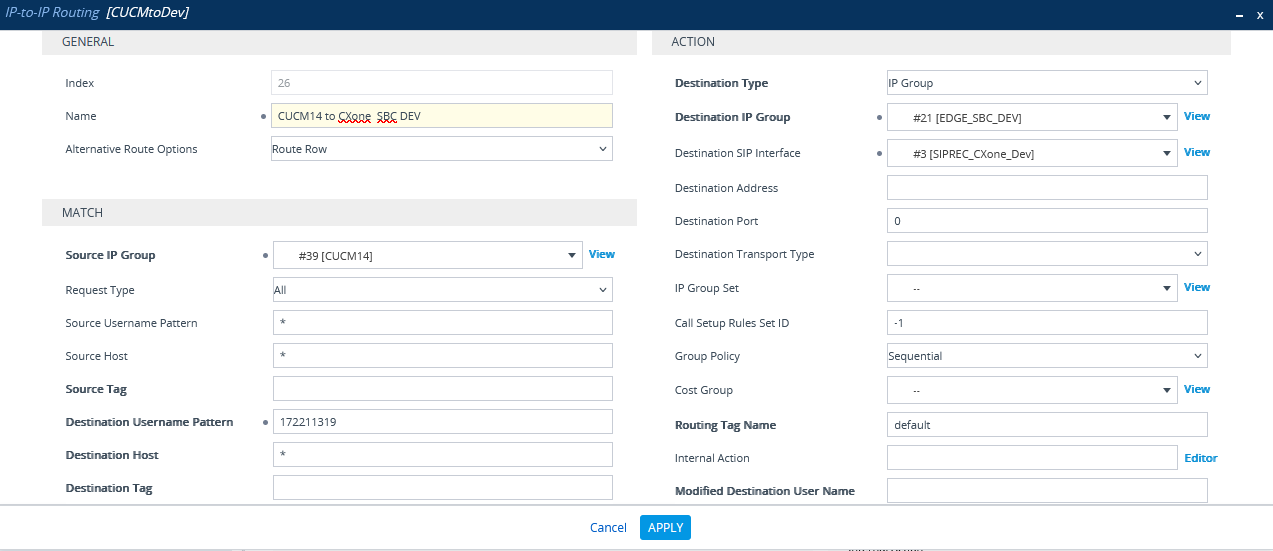
Dans la fenêtre IP-to-IP Routing (Routage IP vers IP) :
-
Dans le champ nom, entrez un nom, par exemple « De CUCM à NiCE CXone SBC ».
-
Dans la liste déroulante Source IP Group, sélectionnez le groupe IP créé pour CUCM dans Configure the IP Group for CUCM.
-
Dans le champ Destination Username Pattern, entrée le modèle que vous prévoyez de configurer dans Configurer un nouveau modèle d'acheminement.
-
Dans la liste déroulante Groupe IP Destination, sélectionnez le groupe IP créé pour NiCE CXone dans Configurer le groupe IP pour l'Environnement NiCE CXone.
-
-
Cliquez sur APPLY.
-
Cliquez sur Save (enregistrer).
Préparation du SBC Oracle (Acme Packet) Environnement
Cette section propose un workflow sur la configuration de tous les composants du site et sur la préparation de votre Oracle (Acme Packet) Session Border Controller (SBC) pour l'intégration avec Real-Time Third Party Telephony Recording (Multi-ACD) et Cisco.
Le SBC doit disposer d'un certificat TLS valide installé. Le certificat doit être signé par une autorité de certification (CA) de confiance figurant dans la section Supported Certificate Authorities for SIPREC.
Phase 1 : Préparation du site
Configuration IP
-
Assurez-vous que le SBC Oracle ACME dispose d'une Adresse IP supplémentaire par interfaces Réseau Interne et Réseau externe.
-
L'Adresse IP externe du SBC Oracle ACME doit faire l'objet d'une NAT avec une Adresse IP publique sur le pare-feu et doit pouvoir communiquer avec l'Internet ouvert. NiCE Les Services Professionnels fourniront la liste des adresses IP et des ports qui doivent être autorisés pour le trafic SIP et RTP.
Certificats
-
Exportez le certificat/l'autorité de certification Oracle ACME pour NiCE Professionnel Services.
-
Obtenez le certificat SBC CA NiCE CXone auprès des Services Professionnel NiCE.
Phase 2 : configurer le SBC Oracle
Pour configurer l'interface Web Oracle SBC, suivez ces étapes recommandées. Les procédures doivent être exécutées par l'ingénieur du site Oracle exactement comme décrit, sans ajouter de paramètres supplémentaires pour chaque entité. Laissez tous les paramètres non mentionnés à leurs valeurs par défaut. Un exemple de configuration est fourni dans l'Interface de ligne de Commande (CLI).
-
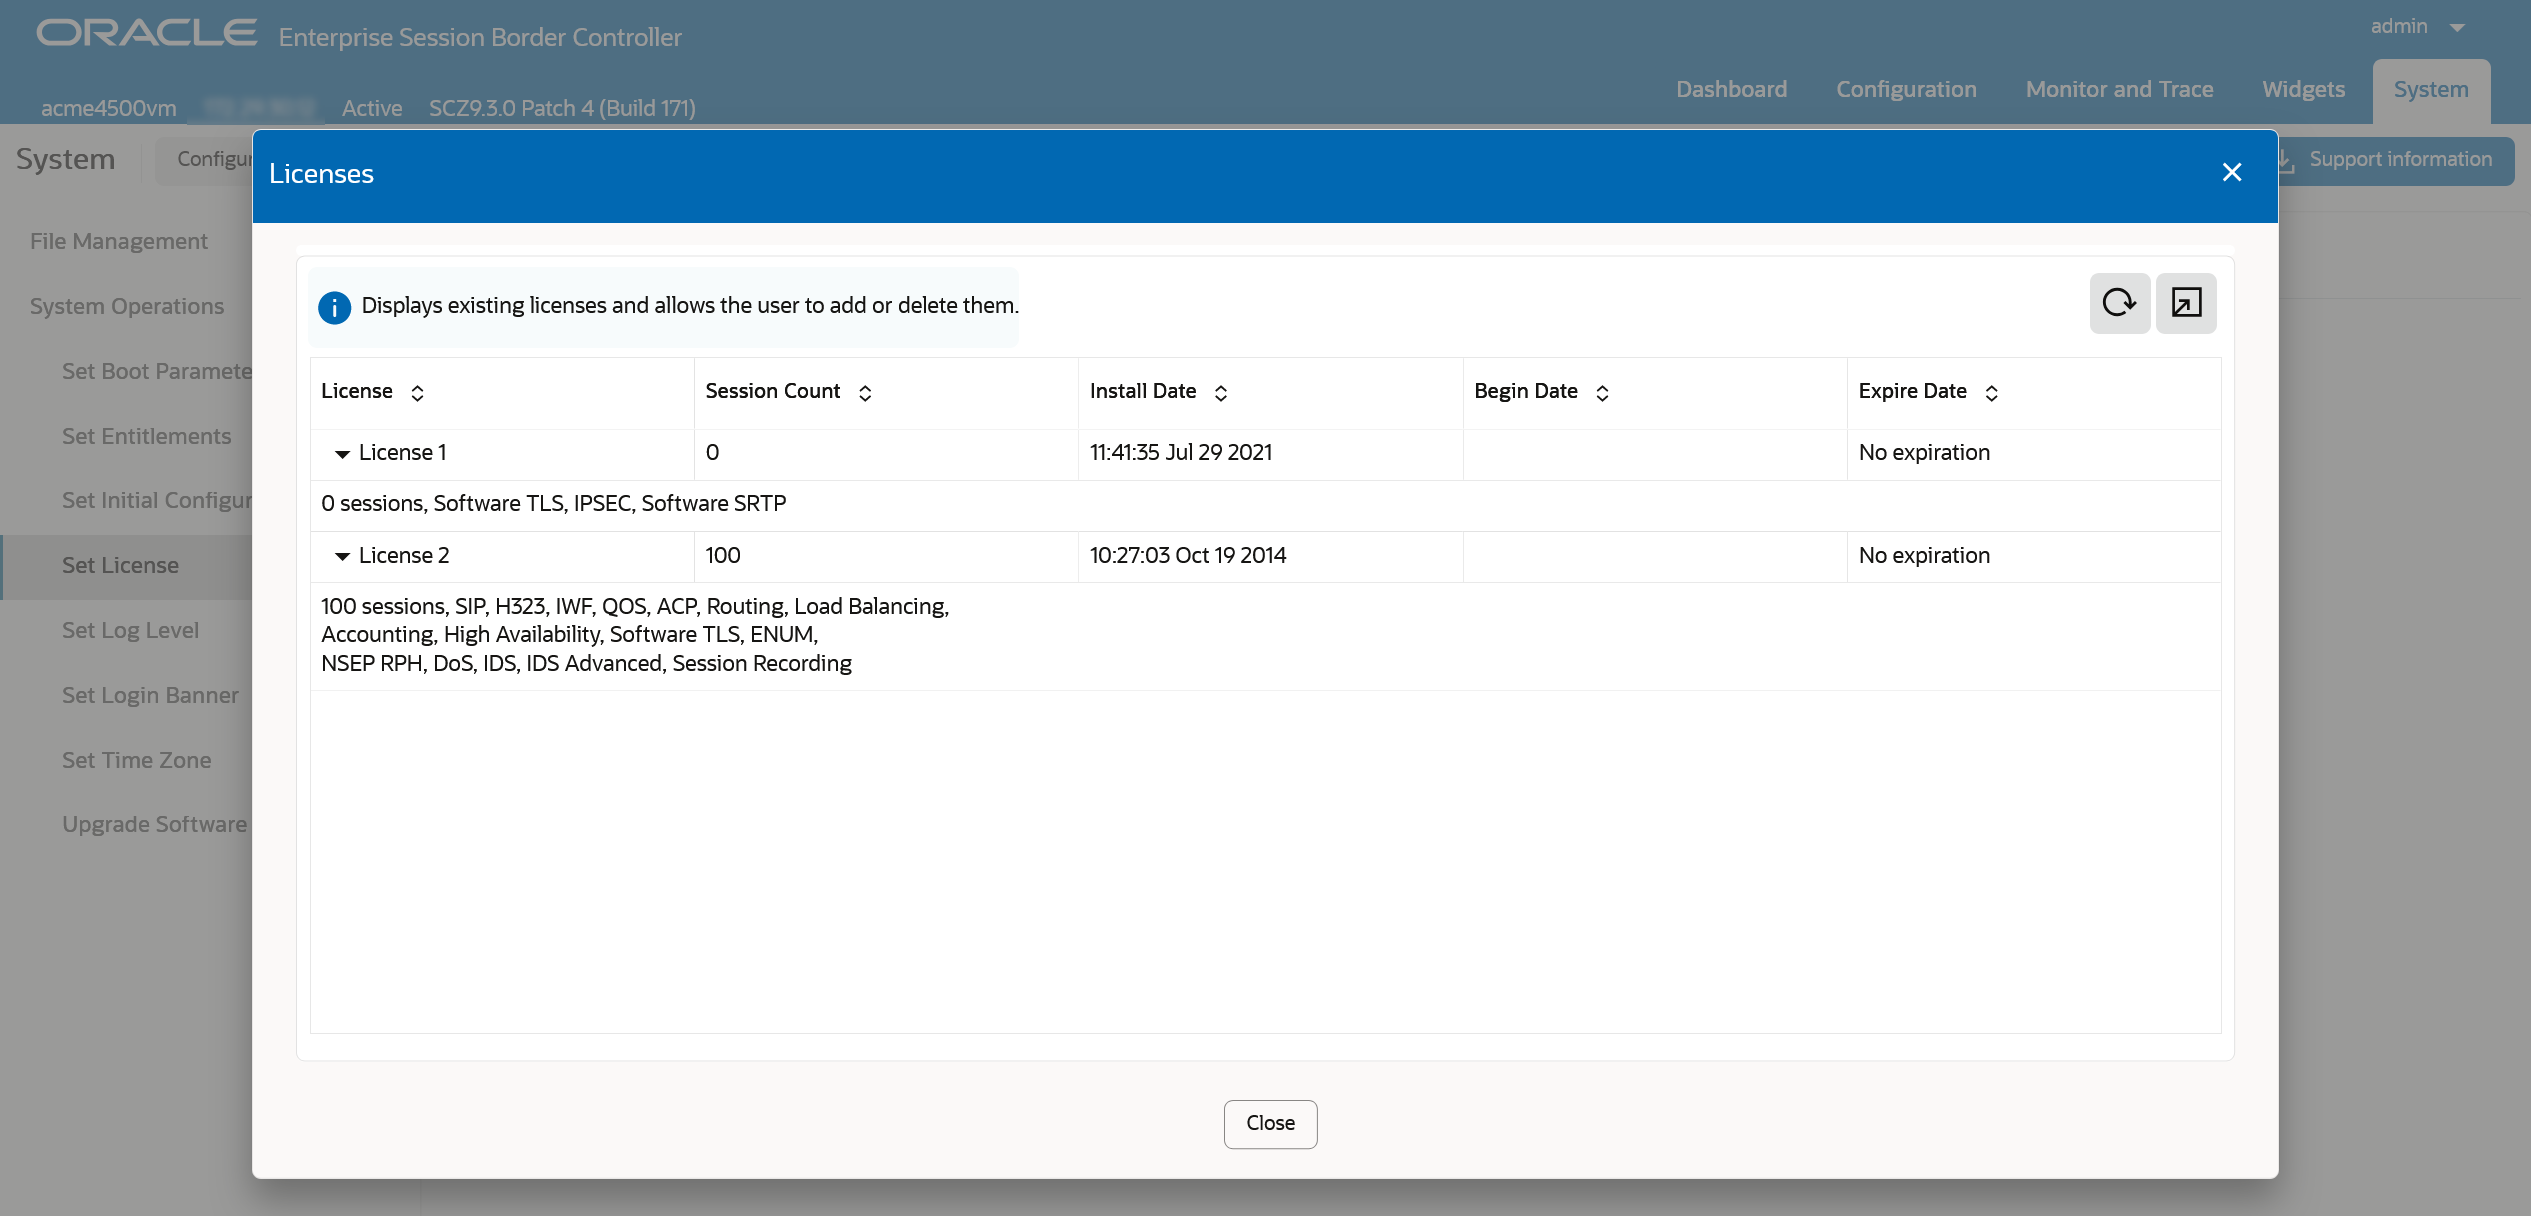
Accédez à Système > Opérations Système > Set License et cliquez sur View Current License Information.
-
Assurez-vous que la licence inclut Software TLS et Software SRTP.
-
Vérifiez que la licence est valide (non expirée).
Importer le certificat SBC NiCE CXone
-
Accédez à Configuration > security > certificate-record.
-
Créez un nouvel enregistrement pour le SBC NiCE CXone.
-
Retournez à la liste des enregistrements de certificats et importez le certificat fourni par les Services Professionnel NiCE pour l'entrée créée.
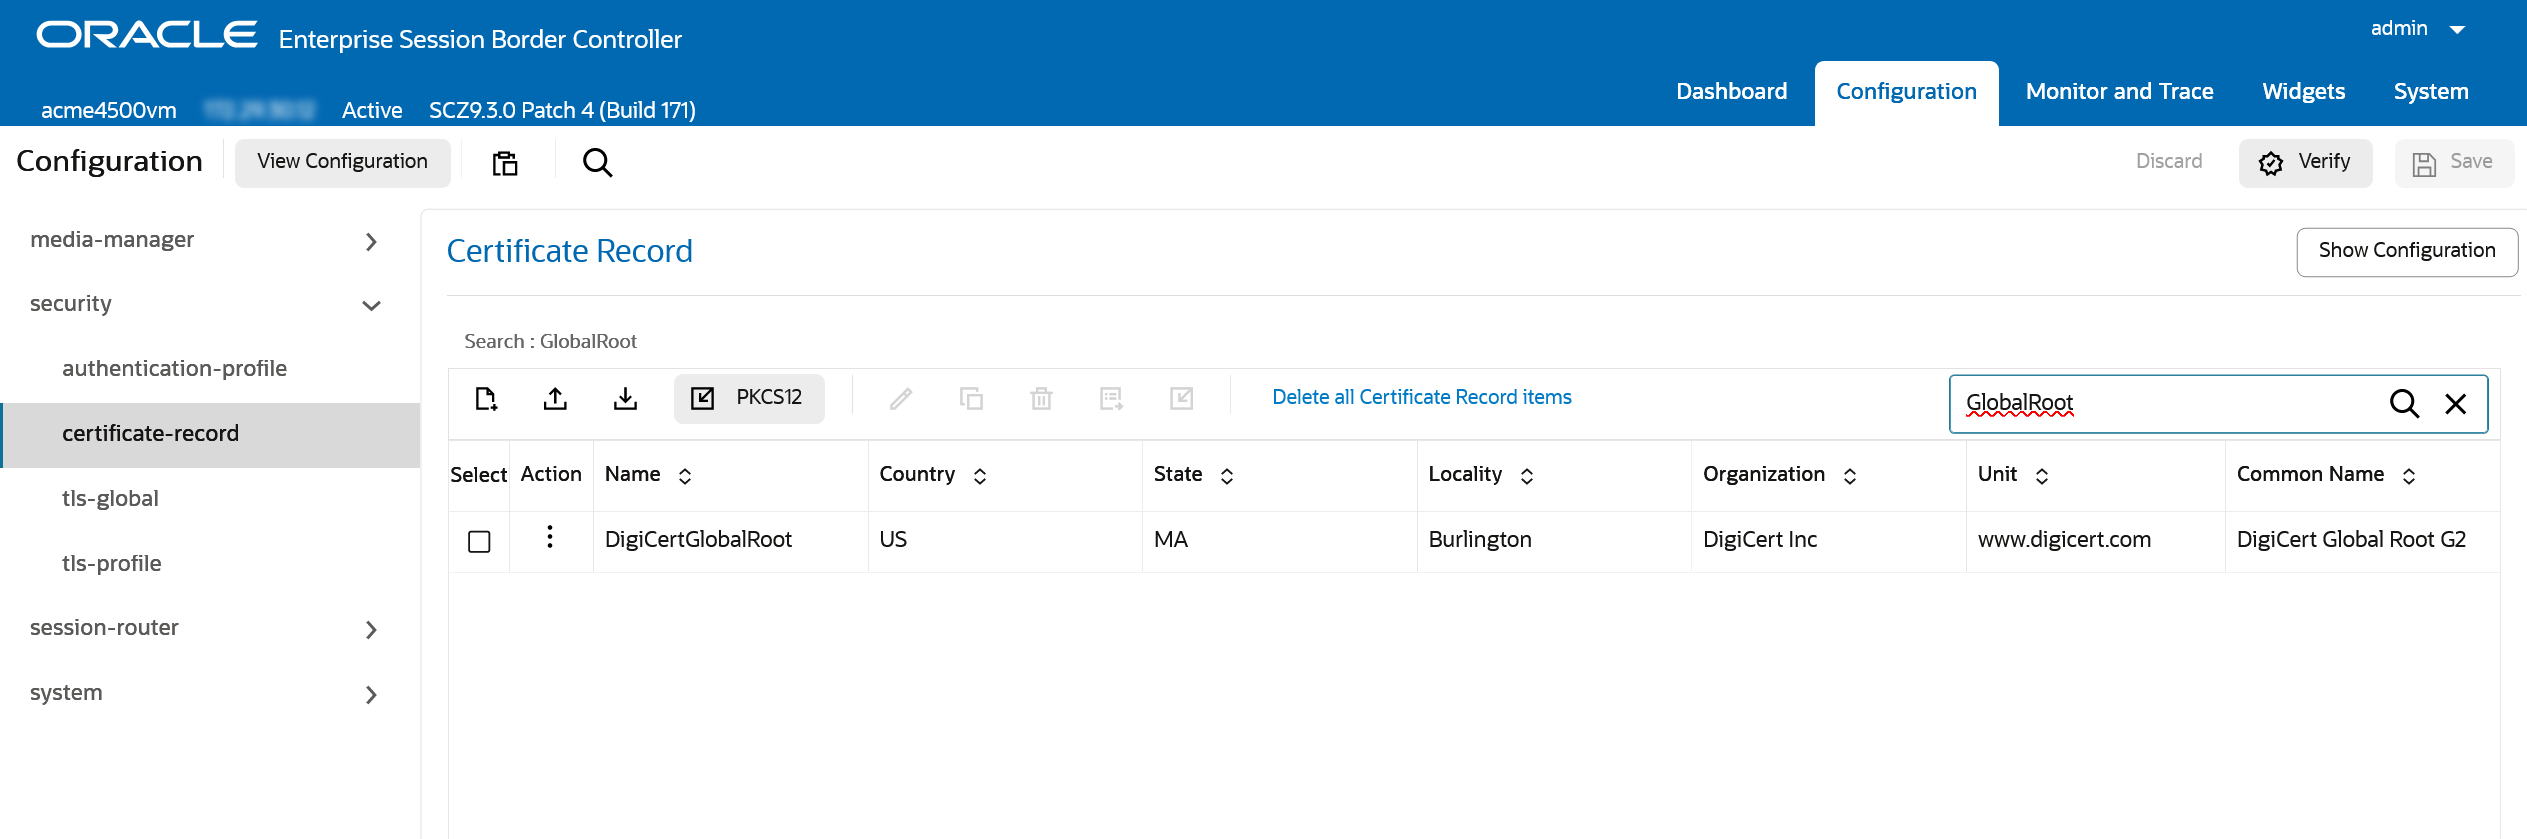
Configurer le Profil TLS pour le SBC NiCE CXone
-
Accédez à Configuration > security > tls-profile.
-
Créez un nouveau profil, par exemple NiCE CXone SBC, avec les valeurs suivantes :
-
Certificat d'Entité finale est le certificat Oracle ACME SBC
-
Certificats CA de confiance est le certificat ajouté dans Importer le certificat SBC NiCE CXone.
-
Définissez version TLS sur 1.2
-
Définissez Cipher List sur DÉFAUT
-
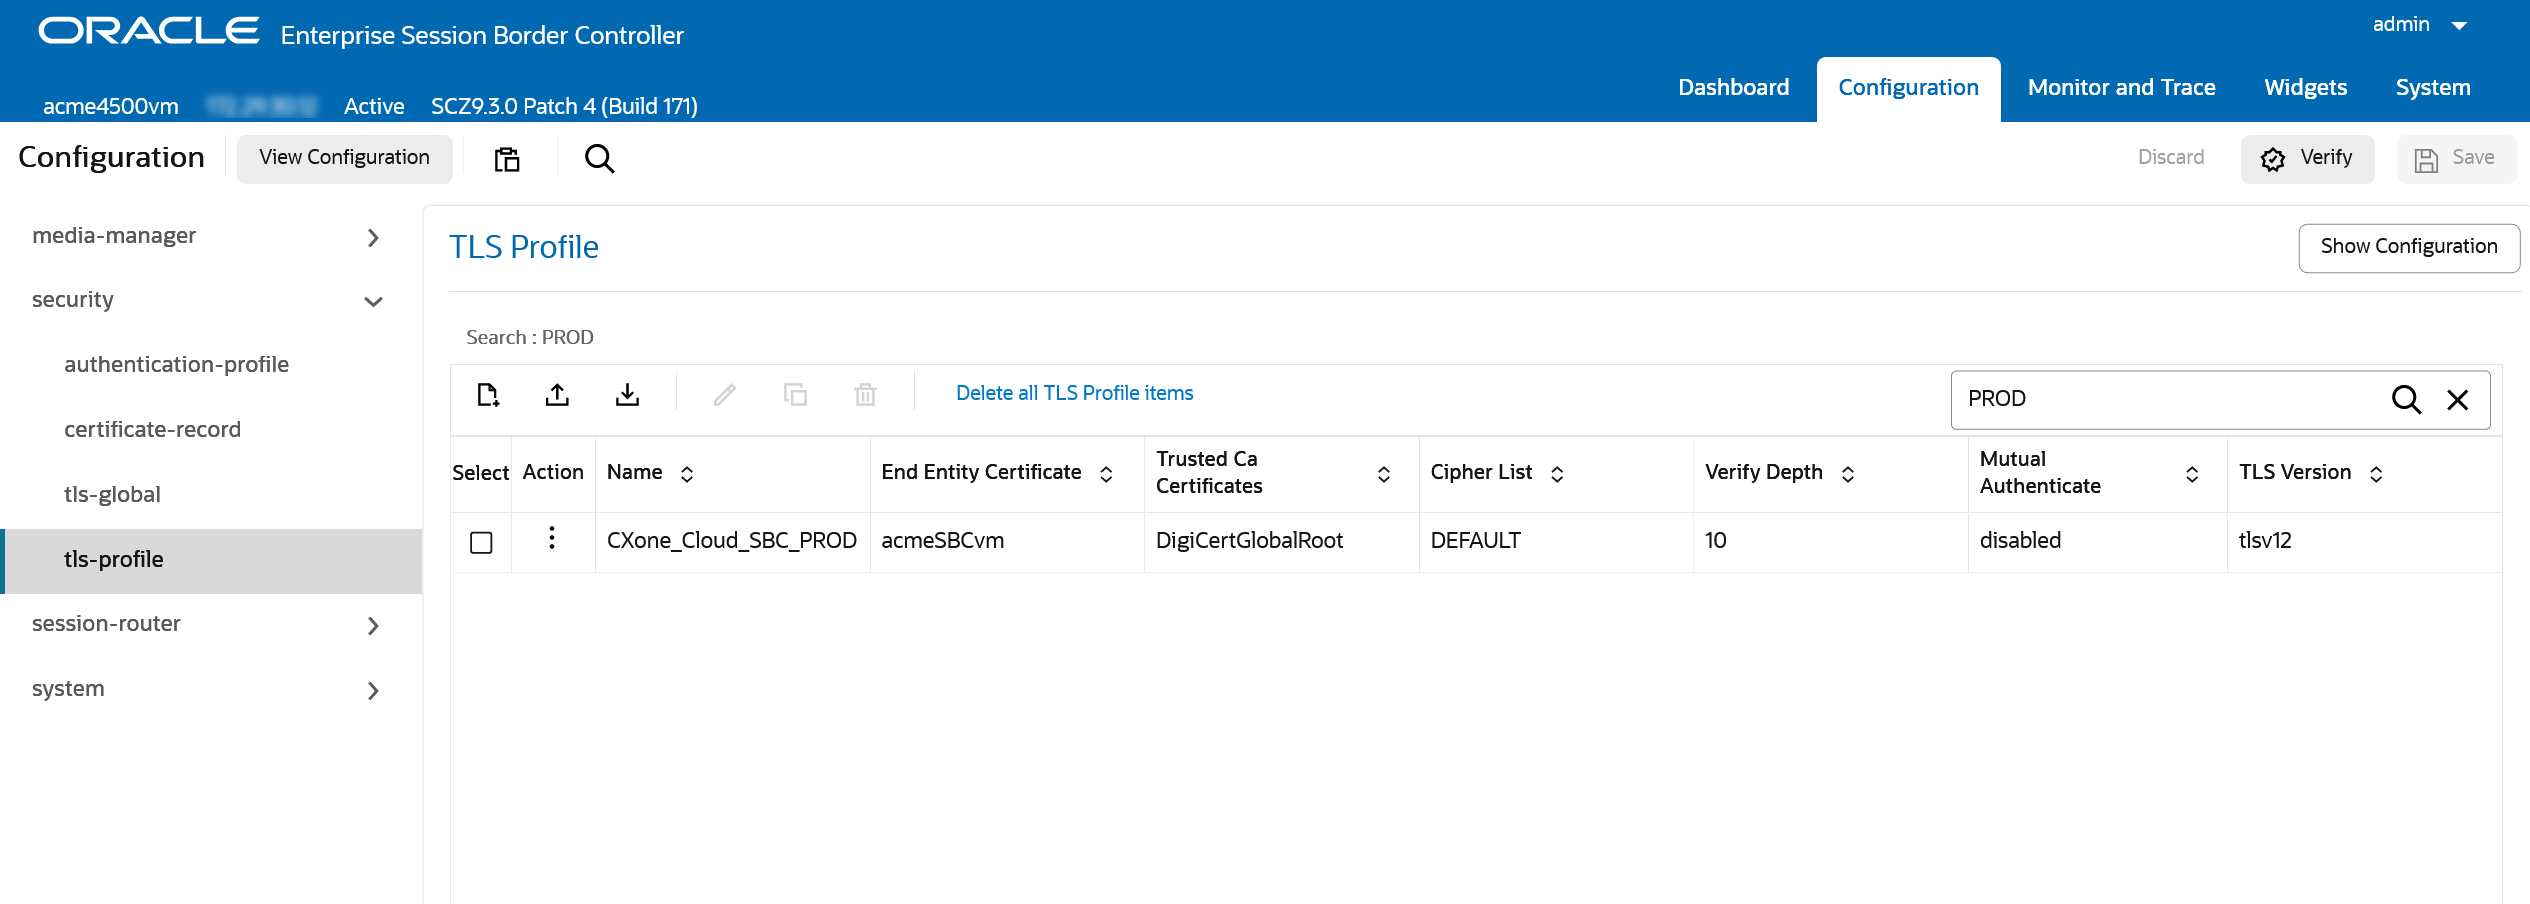
Configurer les Politiques de Média SRTP et RTP
-
Accédez à Configuration > sécurité > media-security > sdes-profile.
Utilisez le bouton bascule Afficher tout au bas du panneau de navigation pour Afficher tous les objets de configuration avancée.
-
Créez un profil avec l'un des chiffrements AES_CM_128_HMAC_SHA1_80 ou AES_CM_128_HMAC_SHA1_32.
CLI
var(--codeSnippetCopyLabel)sdes-profile
name hmac80
crypto-list AES_CM_128_HMAC_SHA1_80
srtp-auth enabled
srtp-encrypt enabled
srtcp-encrypt enabled
mki disabled
egress-offer-format same-as-ingress
use-ingress-session-params
options
key
salt
srtp-rekey-on-re-invite disabled
lifetime 0 -
Accédez à Configuration > sécurité > media-security > media-sec-policy.
-
Créez une media-sec-policy SRTP avec le profil créé dans Configurer le Profil TLS pour le SBC NiCE CXone pour les sections Inbound et Outbound. Définissez Mode sur SRTP.
CLI
var(--codeSnippetCopyLabel)media-sec-policy
name srtp_hmac80
pass-through disabled
options
inbound
profile hmac80_32
mode srtp
protocol sdes
hide-egress-media-update disabled
outbound
profile hmac80_32
mode srtp
protocol sdes -
Créez une stratégie media-sec-policy RTP avec un profil vide pour les sections entrant et Sortant. Définissez le Mode sur RTP.
CLI
var(--codeSnippetCopyLabel)media-sec-policy
name rtp
pass-through disabled
options
inbound
profile
mode rtp
protocol none
hide-egress-media-update disabled
outbound
profile
mode rtp
protocol none
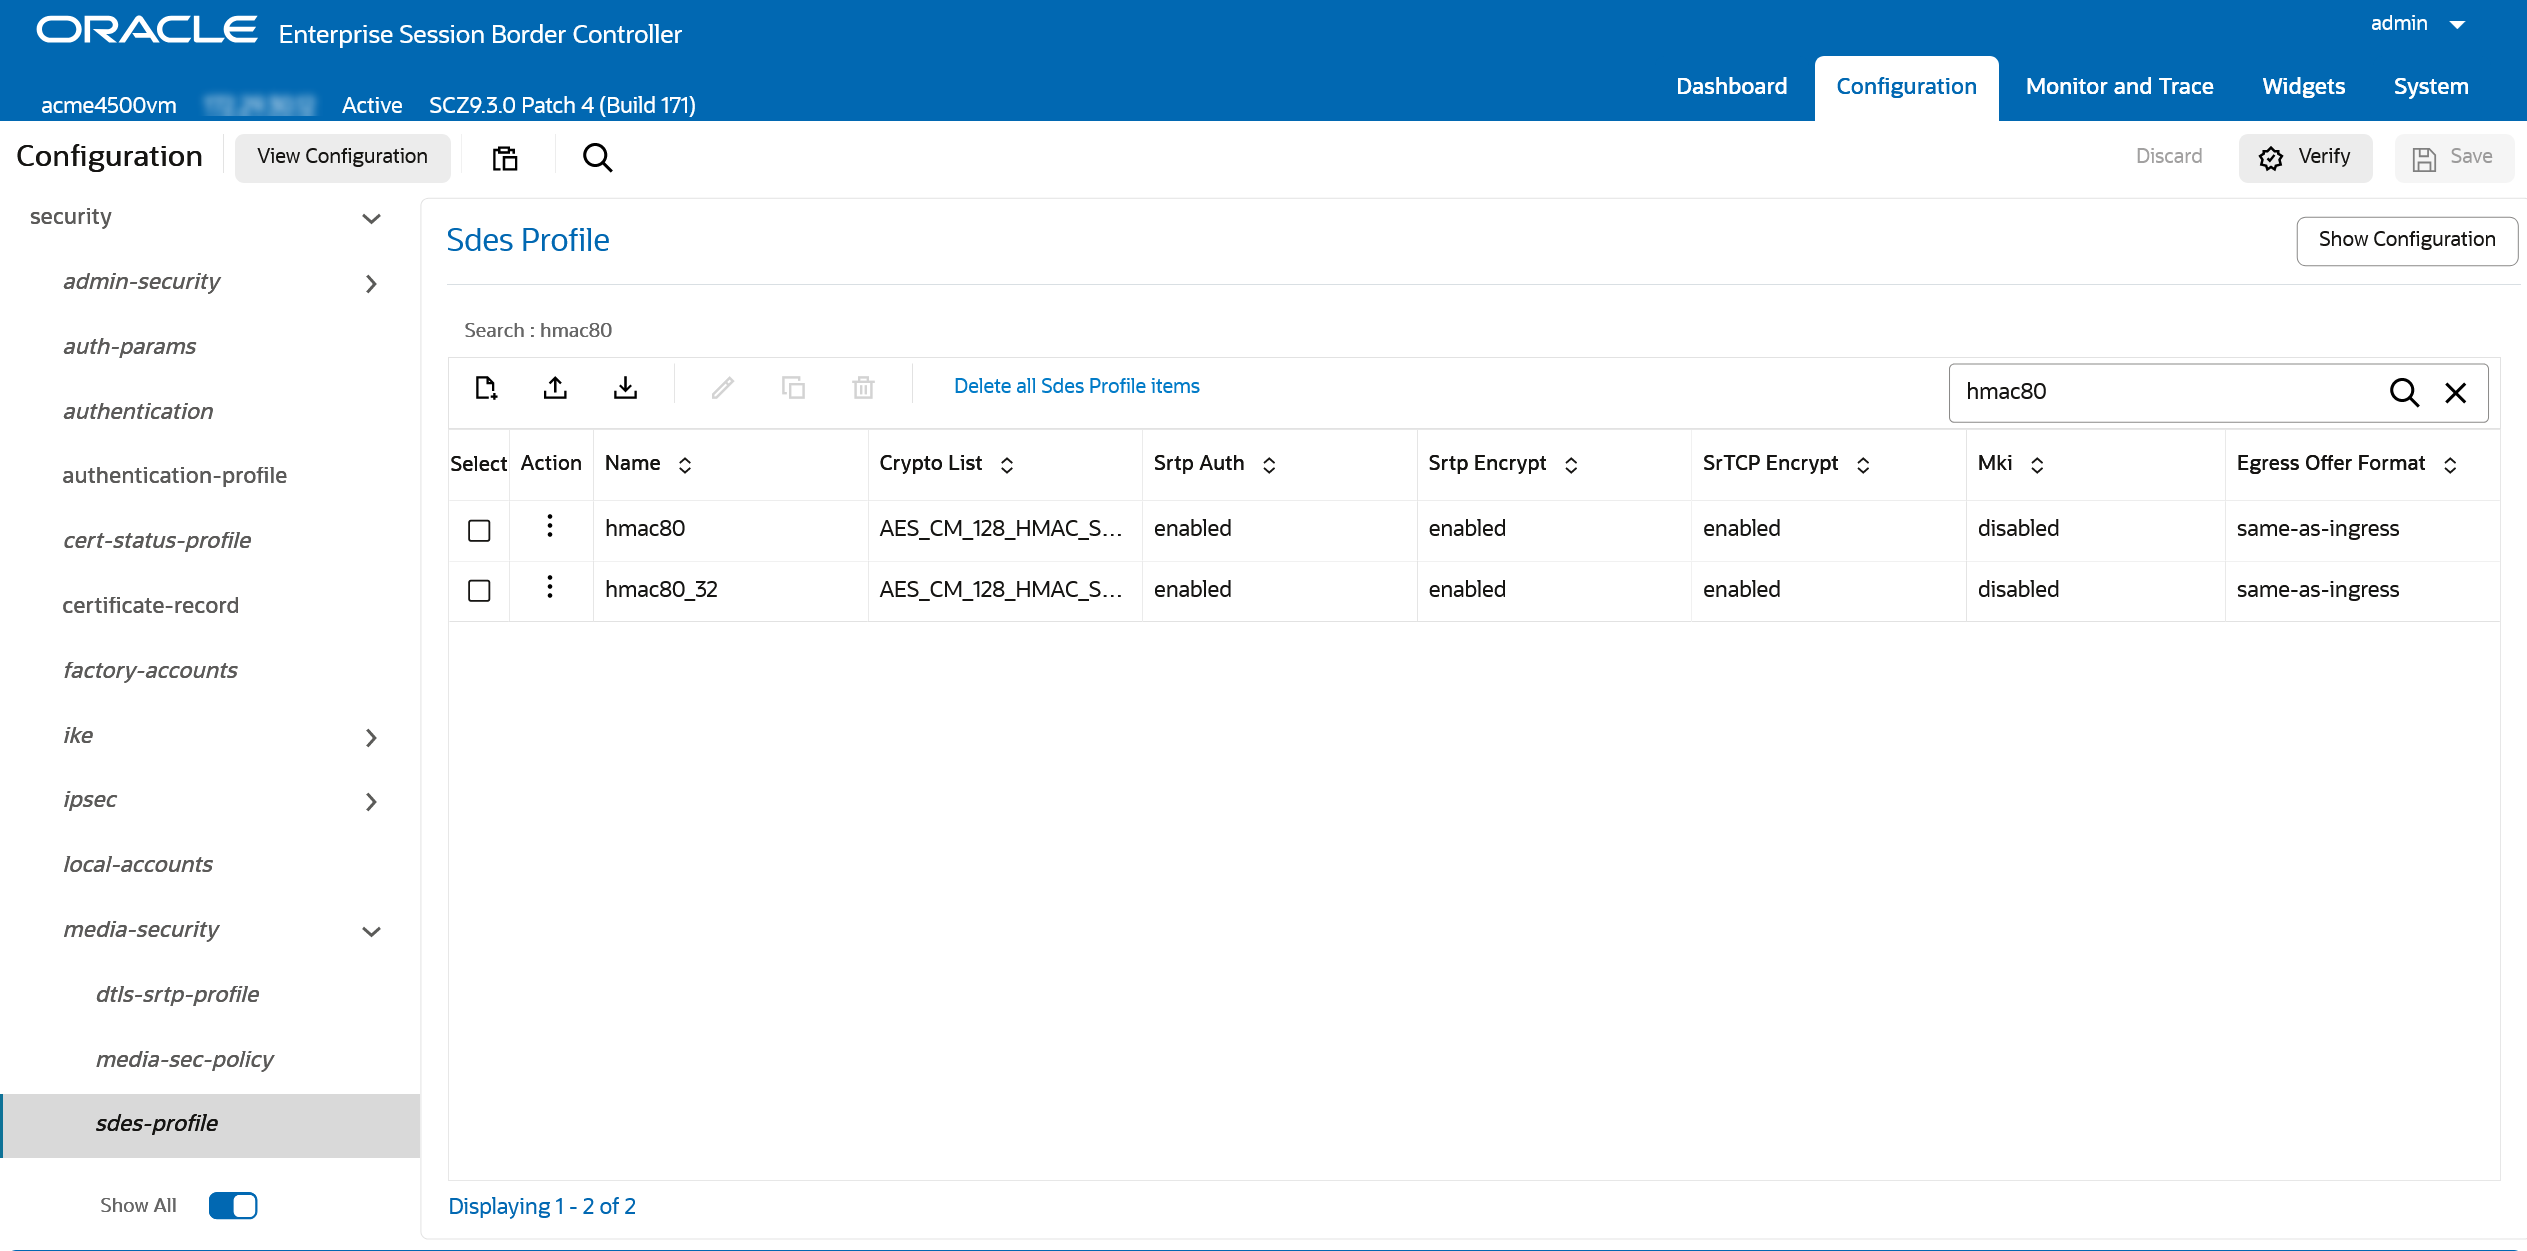
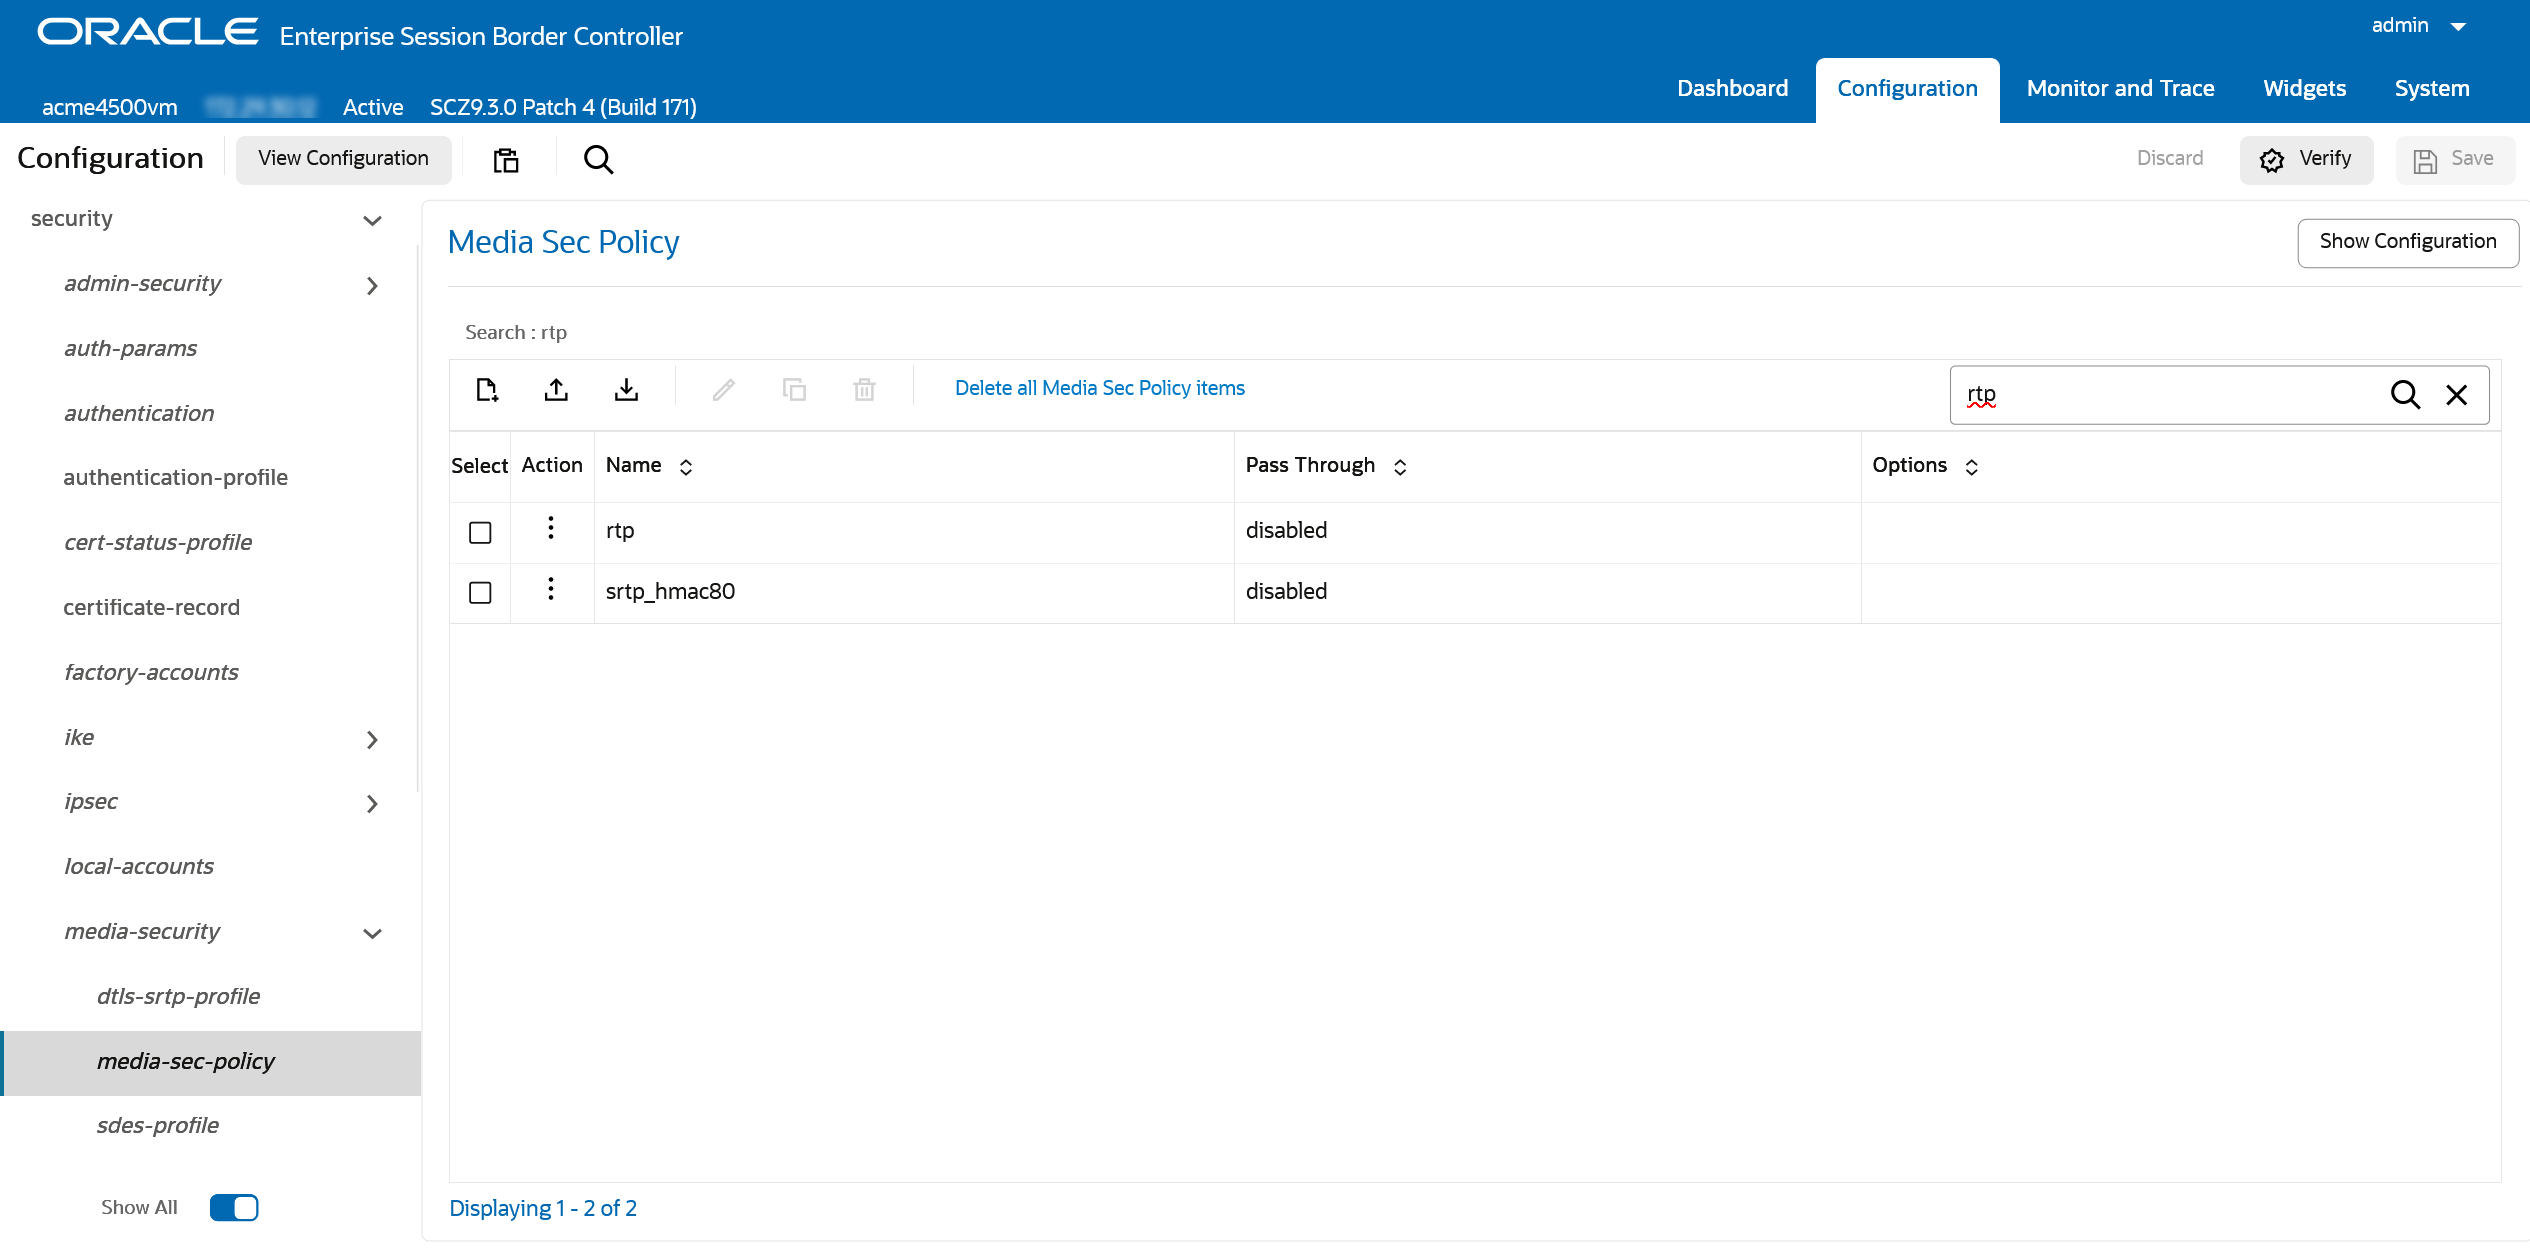
-
Accédez à Configuration > media-manager > realm-config.
-
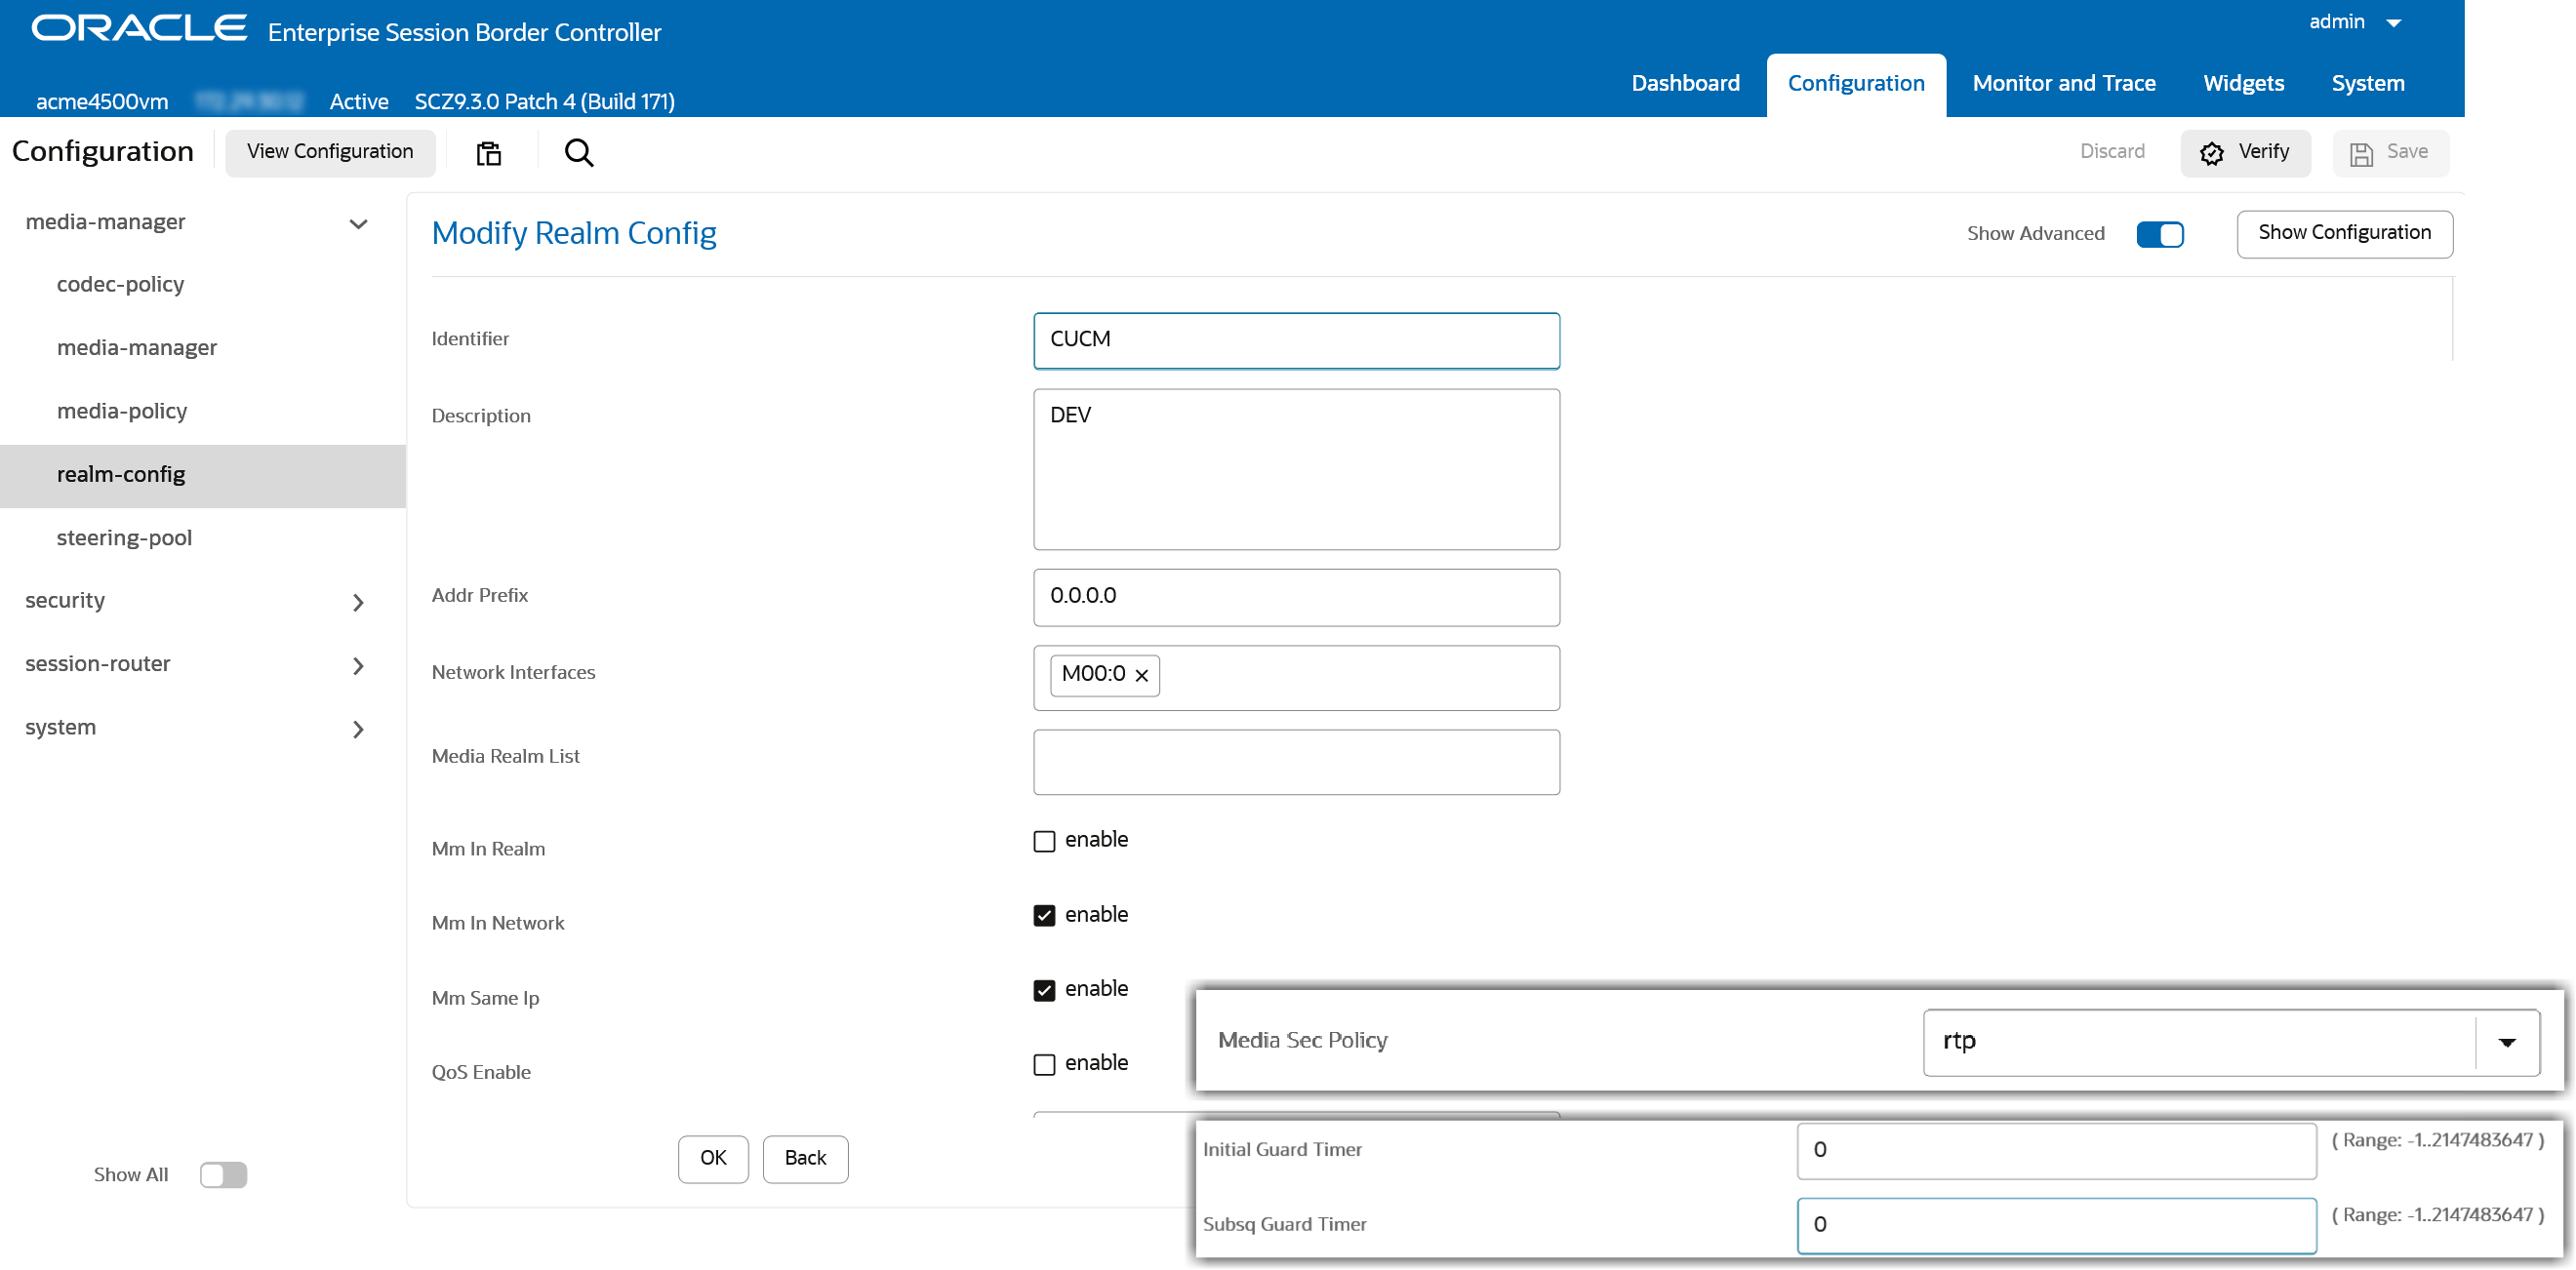
Créez un domaine pour CUCM avec les valeurs suivantes :
-
Définissez identifiant sur CUCM
-
Interface Réseau doit être interne
-
Définissez Media Sec Policy sur RTP
-
Définissez à la fois Minuteur de garde initial et Minuteur de garde subséquent sur 0
CLI
var(--codeSnippetCopyLabel)realm-config
identifier CUCM
description DEV
addr-prefix 0.0.0.0
network-interfaces M00:0
media-realm-list
mm-in-realm disabled
mm-in-network enabled
mm-same-ip enabled
mm-in-system enabled
bw-cac-non-mm disabled
msm-release disabled
qos-enable disabled
max-bandwidth 0
fallback-bandwidth 0
max-priority-bandwidth 0
max-latency 0
max-jitter 0
max-packet-loss 0
observ-window-size 0
parent-realm
dns-realm
media-policy
nsep-media-policy
media-sec-policy rtp
rtcp-mux disabled
ice-profile
teams-fqdn
teams-fqdn-in-uri disabled
sdp-inactive-only disabled
dtls-srtp-profile
srtp-msm-passthrough disabled
class-profile
in-manipulationid
out-manipulationid
average-rate-limit 0
access-control-trust-level none
max-inbound-per-session-burst-rate 30
burst-rate-window-per-session 1
dos-action-at-session none
invalid-signal-threshold 0
maximum-signal-threshold 0
untrusted-signal-threshold 0
nat-trust-threshold 0
max-endpoints-per-nat 0
nat-invalid-message-threshold 0
wait-time-for-invalid-register 0
deny-period 30
session-max-life-limit 0
cac-failure-threshold 0
untrust-cac-failure-threshold 0
ext-policy-svr
diam-e2-address-realm
subscription-id-type END_USER_NONE
symmetric-latching disabled
pai-strip disabled
trunk-context
device-id
early-media-allow
enforcement-profile
additional-prefixes
restricted-latching none
restriction-mask 32
user-cac-mode none
user-cac-bandwidth 0
user-cac-sessions 0
icmp-detect-multiplier 0
icmp-advertisement-interval 0
icmp-target-ip
monthly-minutes 0
options
spl-options
accounting-enable enabled
net-management-control disabled
delay-media-update disabled
refer-call-transfer disabled
hold-refer-reinvite disabled
refer-notify-provisional none
dyn-refer-term disabled
codec-policy
codec-manip-in-realm disabled
codec-manip-in-network enabled
rtcp-policy
constraint-name
session-recording-server
session-recording-required disabled
manipulation-string
manipulation-pattern
stun-enable disabled
stun-server-ip 0.0.0.0
stun-server-port 3478
stun-changed-ip 0.0.0.0
stun-changed-port 3479
sip-profile
flow-time-limit -1
initial-guard-timer 0
subsq-guard-timer 0
tcp-flow-time-limit -1
tcp-initial-guard-timer -1
tcp-subsq-guard-timer -1
sip-isup-profile
match-media-profiles
qos-constraint
block-rtcp disabled
hide-egress-media-update disabled
tcp-media-profile
monitoring-filters
node-functionality
default-location-string
alt-family-realm
pref-addr-type none
sm-icsi-match-for-invite
sm-icsi-match-for-message
merge-early-dialogs disabled
user-site
srvcc-trfo
feature-trfo
fqdn-hostname
fqdn-hostname-in-header
P-Asserted-Identity
P-Asserted-Identity-For
nsep-stats disabled
steering-pool-threshold 0
steering-pool-lower-threshold 70
steering-pool-alarm-monitoring-time 15
suppress-hold-resume-reinvite disabled
snmp-sipmethod-stats disabled -
-
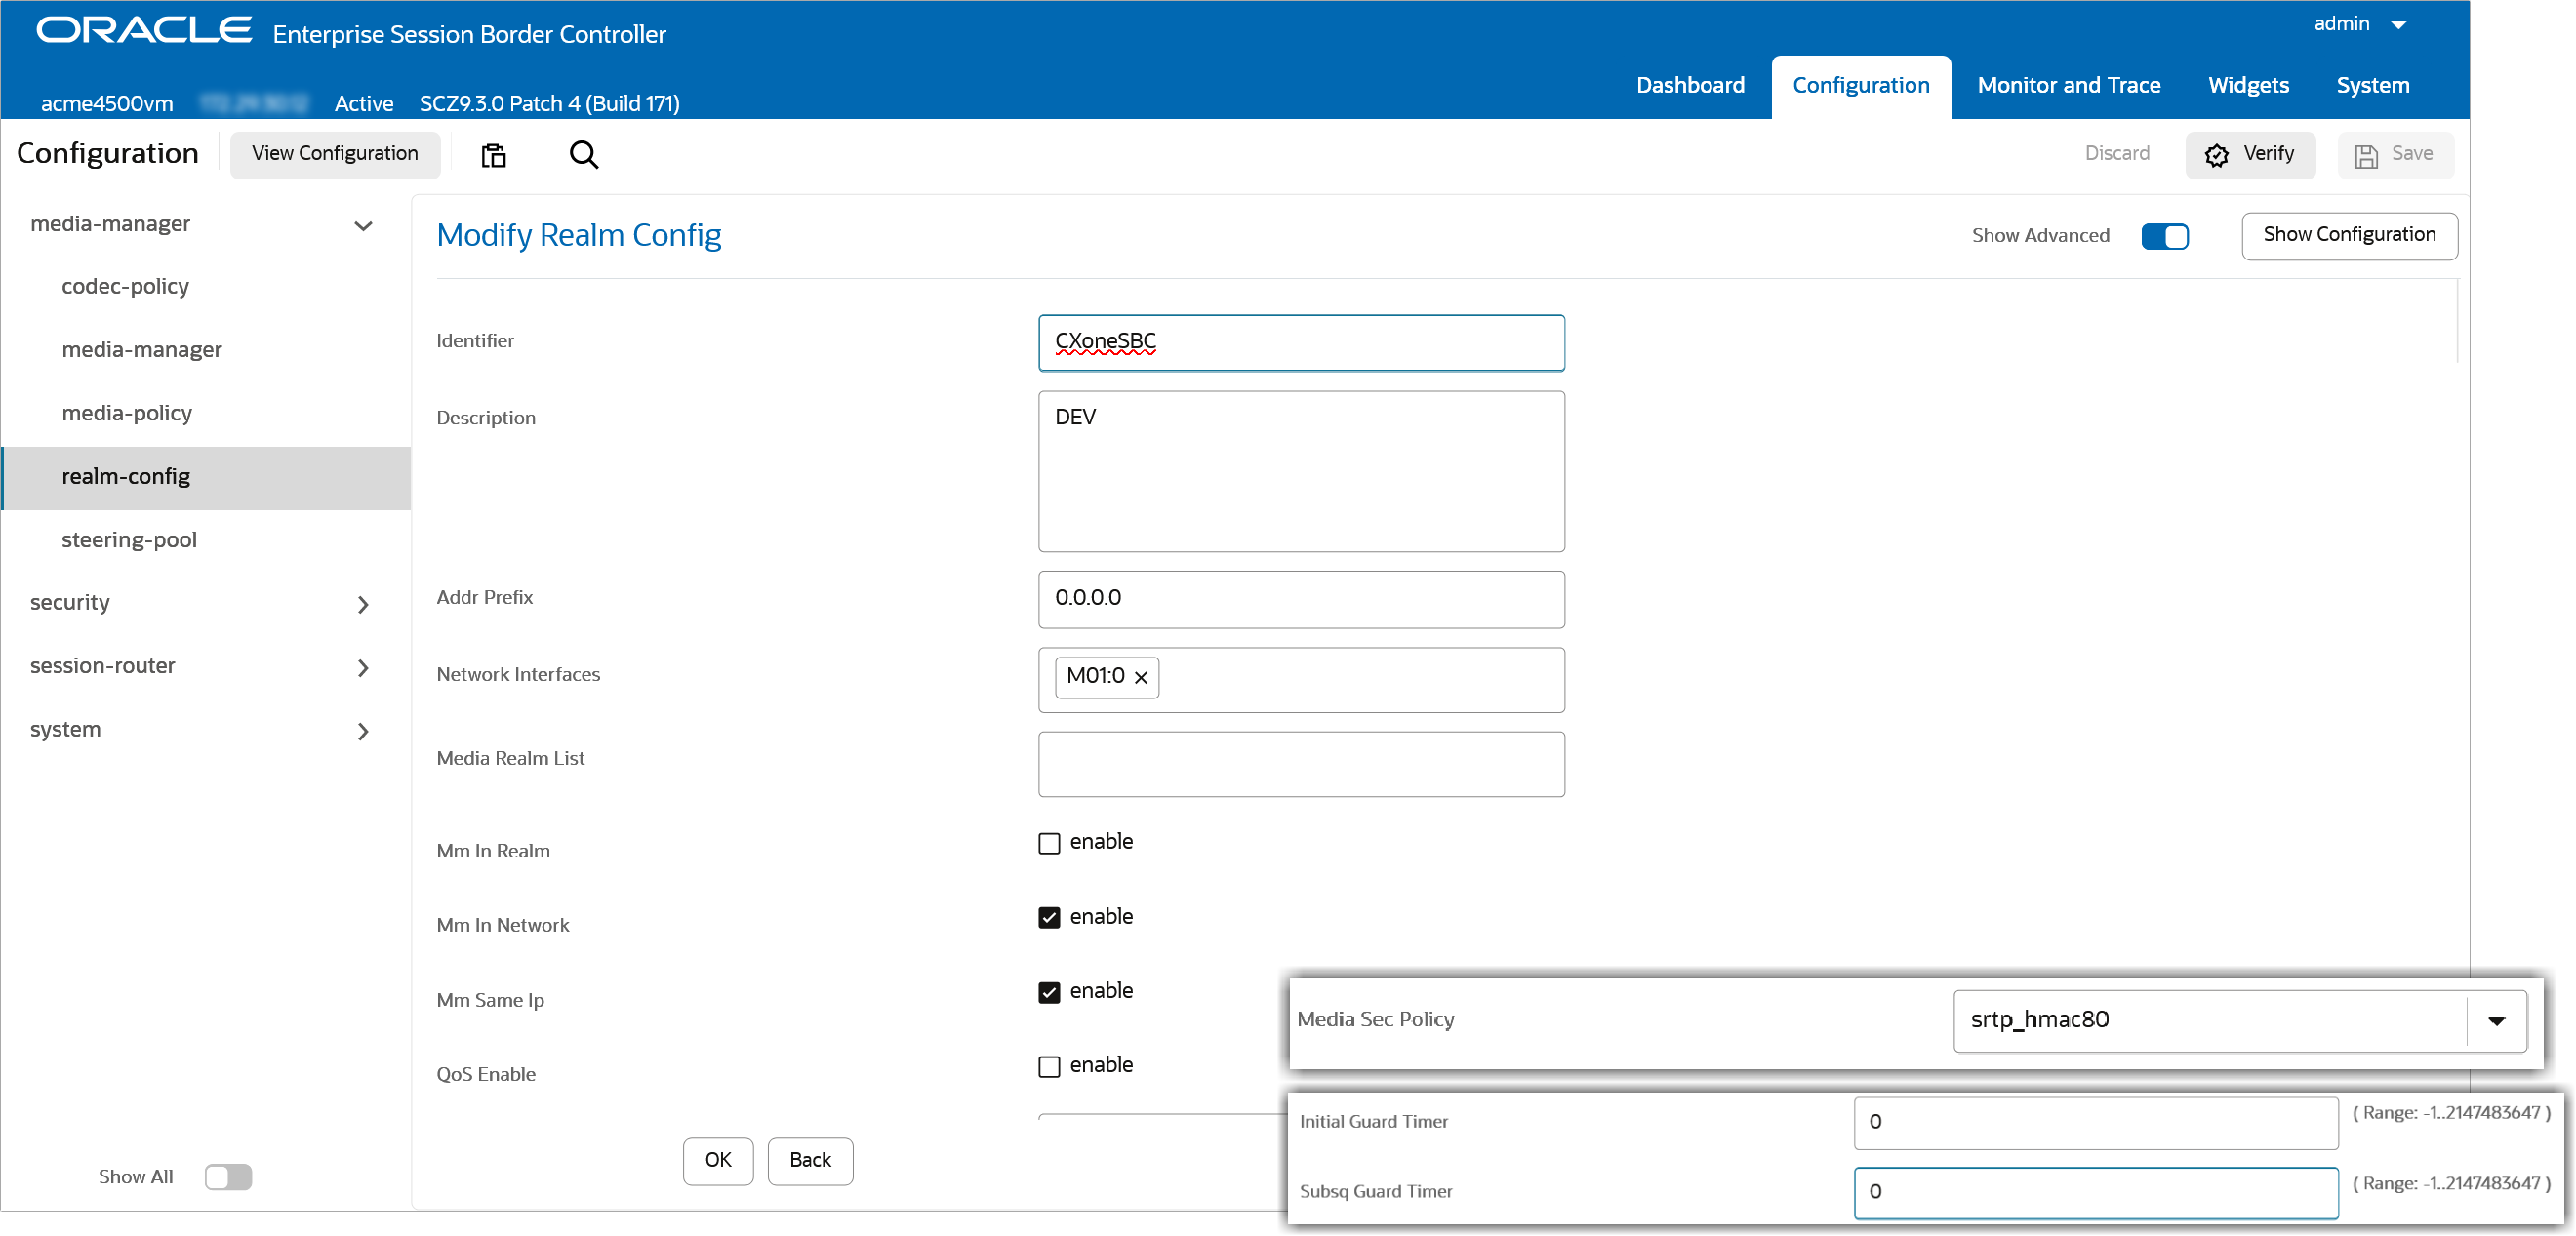
Créez un realm pour le SBC NiCE CXone avec les valeurs suivantes :
-
Définissez Identifier sur CXoneSBC
-
Interface Réseau doit être externe
-
Définissez Media Sec Policy sur SRTP
-
Activez les fonctionnalités Délai de mise à jour du Média et RTCP Mux
-
Définissez à la fois Initial Guard Timer et Subsq Guard Timer sur 0
CLI
var(--codeSnippetCopyLabel)realm-config
identifier CXoneSBC
description DEV
addr-prefix 0.0.0.0
network-interfaces M01:0
media-realm-list
mm-in-realm disabled
mm-in-network enabled
mm-same-ip enabled
mm-in-system enabled
bw-cac-non-mm disabled
msm-release disabled
qos-enable disabled
max-bandwidth 0
fallback-bandwidth 0
max-priority-bandwidth 0
max-latency 0
max-jitter 0
max-packet-loss 0
observ-window-size 0
parent-realm
dns-realm
media-policy
nsep-media-policy
media-sec-policy srtp_hmac80
rtcp-mux enabled
ice-profile
teams-fqdn
teams-fqdn-in-uri disabled
sdp-inactive-only disabled
dtls-srtp-profile
srtp-msm-passthrough disabled
class-profile
in-manipulationid
out-manipulationid
average-rate-limit 0
access-control-trust-level none
max-inbound-per-session-burst-rate 30
burst-rate-window-per-session 1
dos-action-at-session none
invalid-signal-threshold 0
maximum-signal-threshold 0
untrusted-signal-threshold 0
nat-trust-threshold 0
max-endpoints-per-nat 0
nat-invalid-message-threshold 0
wait-time-for-invalid-register 0
deny-period 30
session-max-life-limit 0
cac-failure-threshold 0
untrust-cac-failure-threshold 0
ext-policy-svr
diam-e2-address-realm
subscription-id-type END_USER_NONE
symmetric-latching disabled
pai-strip disabled
trunk-context
device-id
early-media-allow
enforcement-profile
additional-prefixes
restricted-latching none
restriction-mask 32
user-cac-mode none
user-cac-bandwidth 0
user-cac-sessions 0
icmp-detect-multiplier 0
icmp-advertisement-interval 0
icmp-target-ip
monthly-minutes 0
options
spl-options
accounting-enable enabled
net-management-control disabled
delay-media-update enabled
refer-call-transfer disabled
hold-refer-reinvite disabled
refer-notify-provisional none
dyn-refer-term disabled
codec-policy
codec-manip-in-realm disabled
codec-manip-in-network enabled
rtcp-policy
constraint-name
session-recording-server
session-recording-required disabled
manipulation-string
manipulation-pattern
stun-enable disabled
stun-server-ip 0.0.0.0
stun-server-port 3478
stun-changed-ip 0.0.0.0
stun-changed-port 3479
sip-profile
flow-time-limit -1
initial-guard-timer 0
subsq-guard-timer 0
tcp-flow-time-limit -1
tcp-initial-guard-timer -1
tcp-subsq-guard-timer -1
sip-isup-profile
match-media-profiles
qos-constraint
block-rtcp disabled
hide-egress-media-update disabled
tcp-media-profile
monitoring-filters
node-functionality
default-location-string
alt-family-realm
pref-addr-type none
sm-icsi-match-for-invite
sm-icsi-match-for-message
merge-early-dialogs disabled
user-site
srvcc-trfo
feature-trfo
fqdn-hostname
fqdn-hostname-in-header
P-Asserted-Identity
P-Asserted-Identity-For
nsep-stats disabled
steering-pool-threshold 0
steering-pool-lower-threshold 70
steering-pool-alarm-monitoring-time 15
suppress-hold-resume-reinvite disabled
snmp-sipmethod-stats disabled -
-
Accédez à Configuration > media-manager > steering-pool.
-
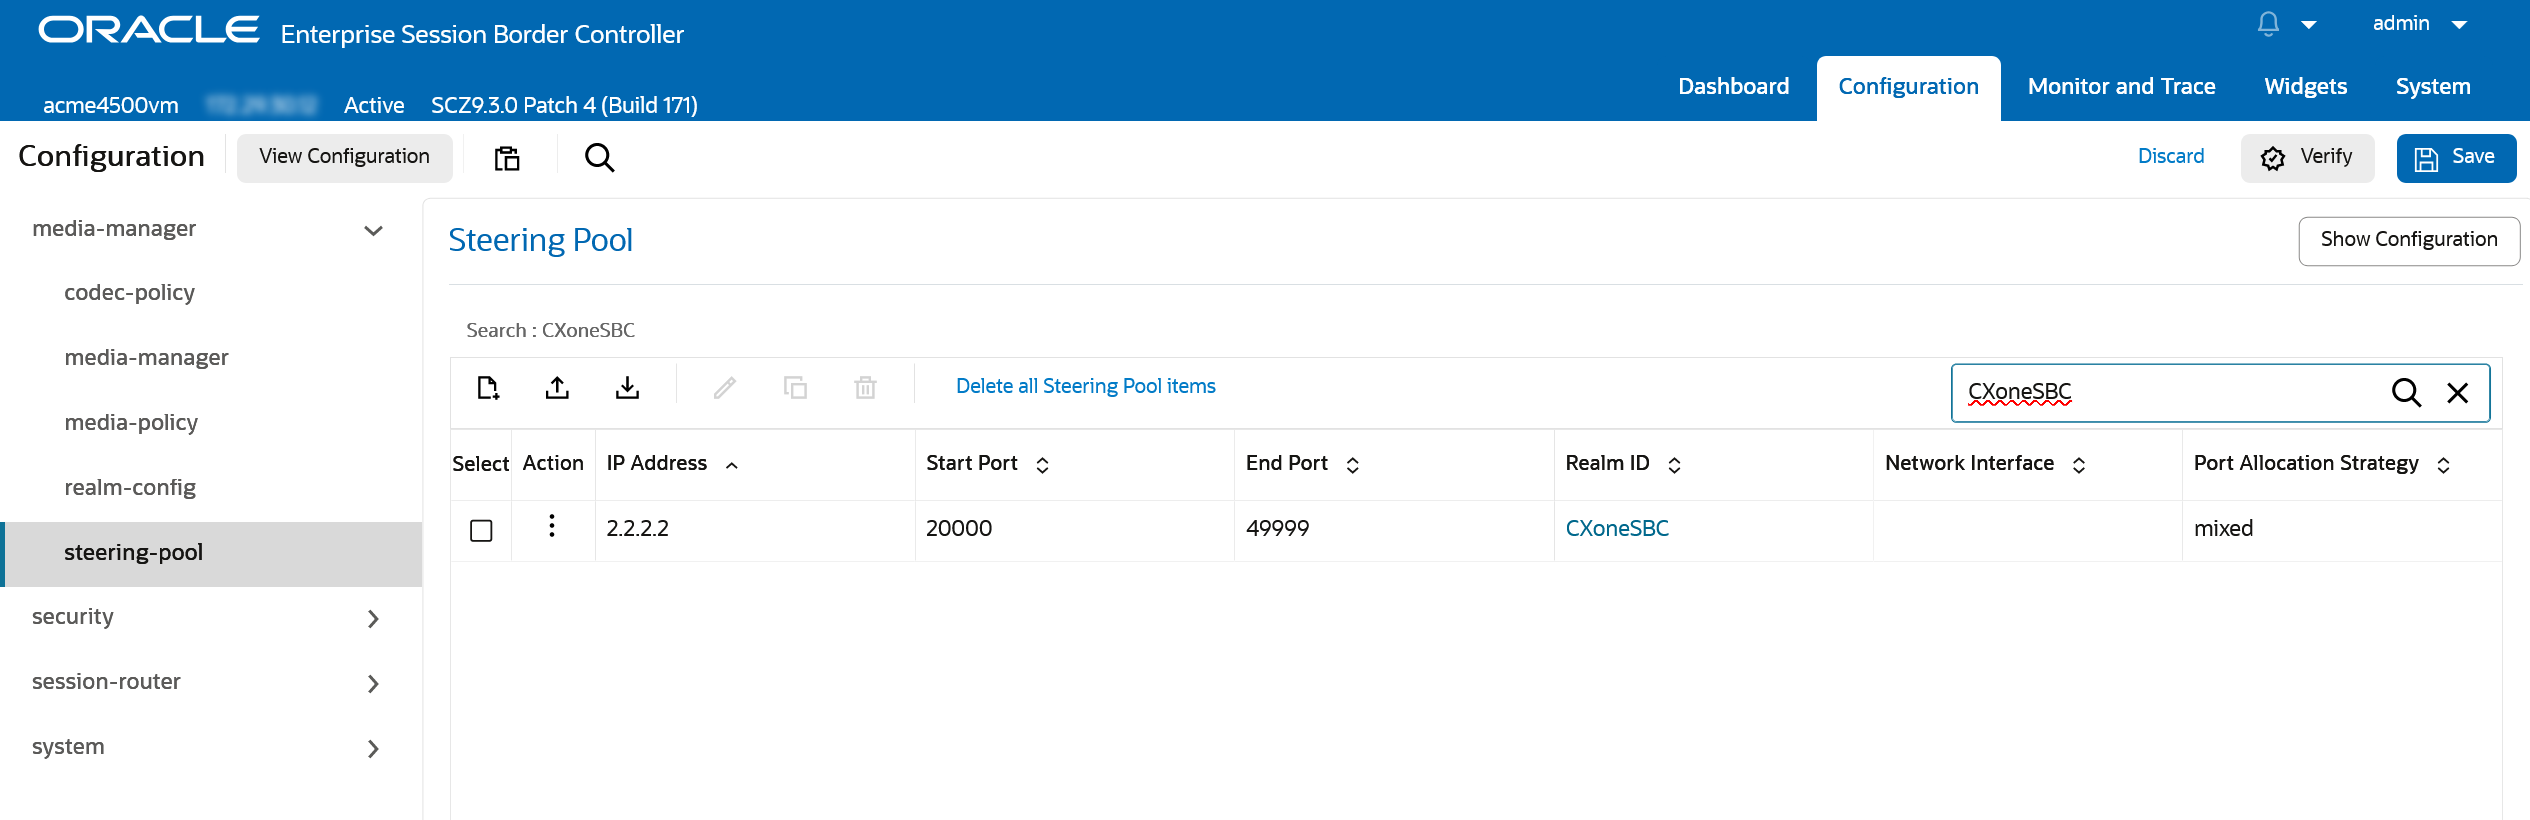
Créez un pool pour la branche externe (NiCE CXone SBC) avec les IP et le domaine (realm) correspondants configurés dans Configurer les domaines. Port de démarrage et Port de fin peuvent avoir n'importe quelle valeur dans la plage autorisée de 0 à 65535.
CLI
var(--codeSnippetCopyLabel)steering-pool
ip-address 2.2.2.2
start-port 20000
end-port 49999
realm-id CXoneSBC
network-interface
port-allocation-strategy mixed -
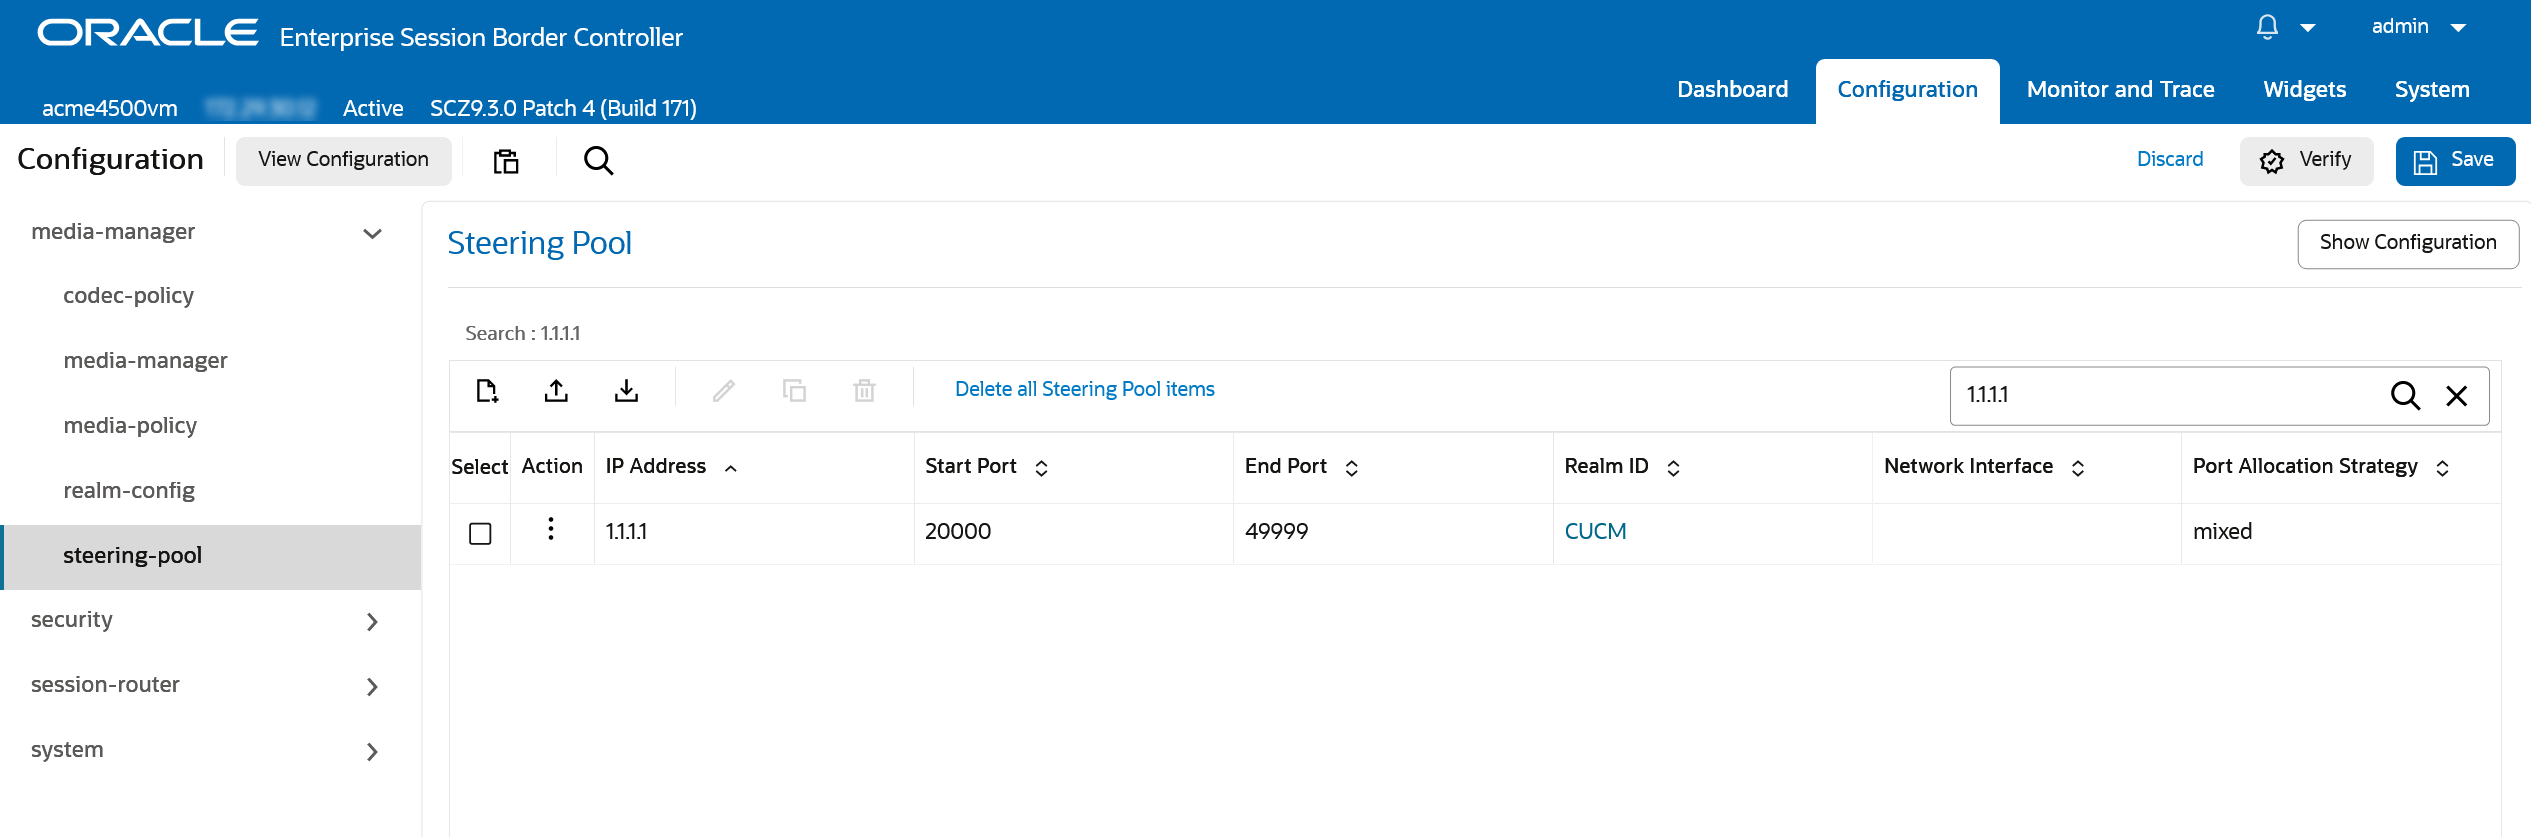
Créez un pool pour la branche interne (CUCM) avec les adresses IP et le domaine correspondants configurés dans Configurer les domaines. Start Port et End Port peuvent avoir n'importe quelle valeur dans la plage autorisée de 0 à 65535.
CLI
var(--codeSnippetCopyLabel)steering-pool
ip-address 1.1.1.1
start-port 20000
end-port 49999
realm-id CUCM
network-interface
port-allocation-strategy mixed
Configurer l'Agent de session pour le SBC NiCE CXone
-
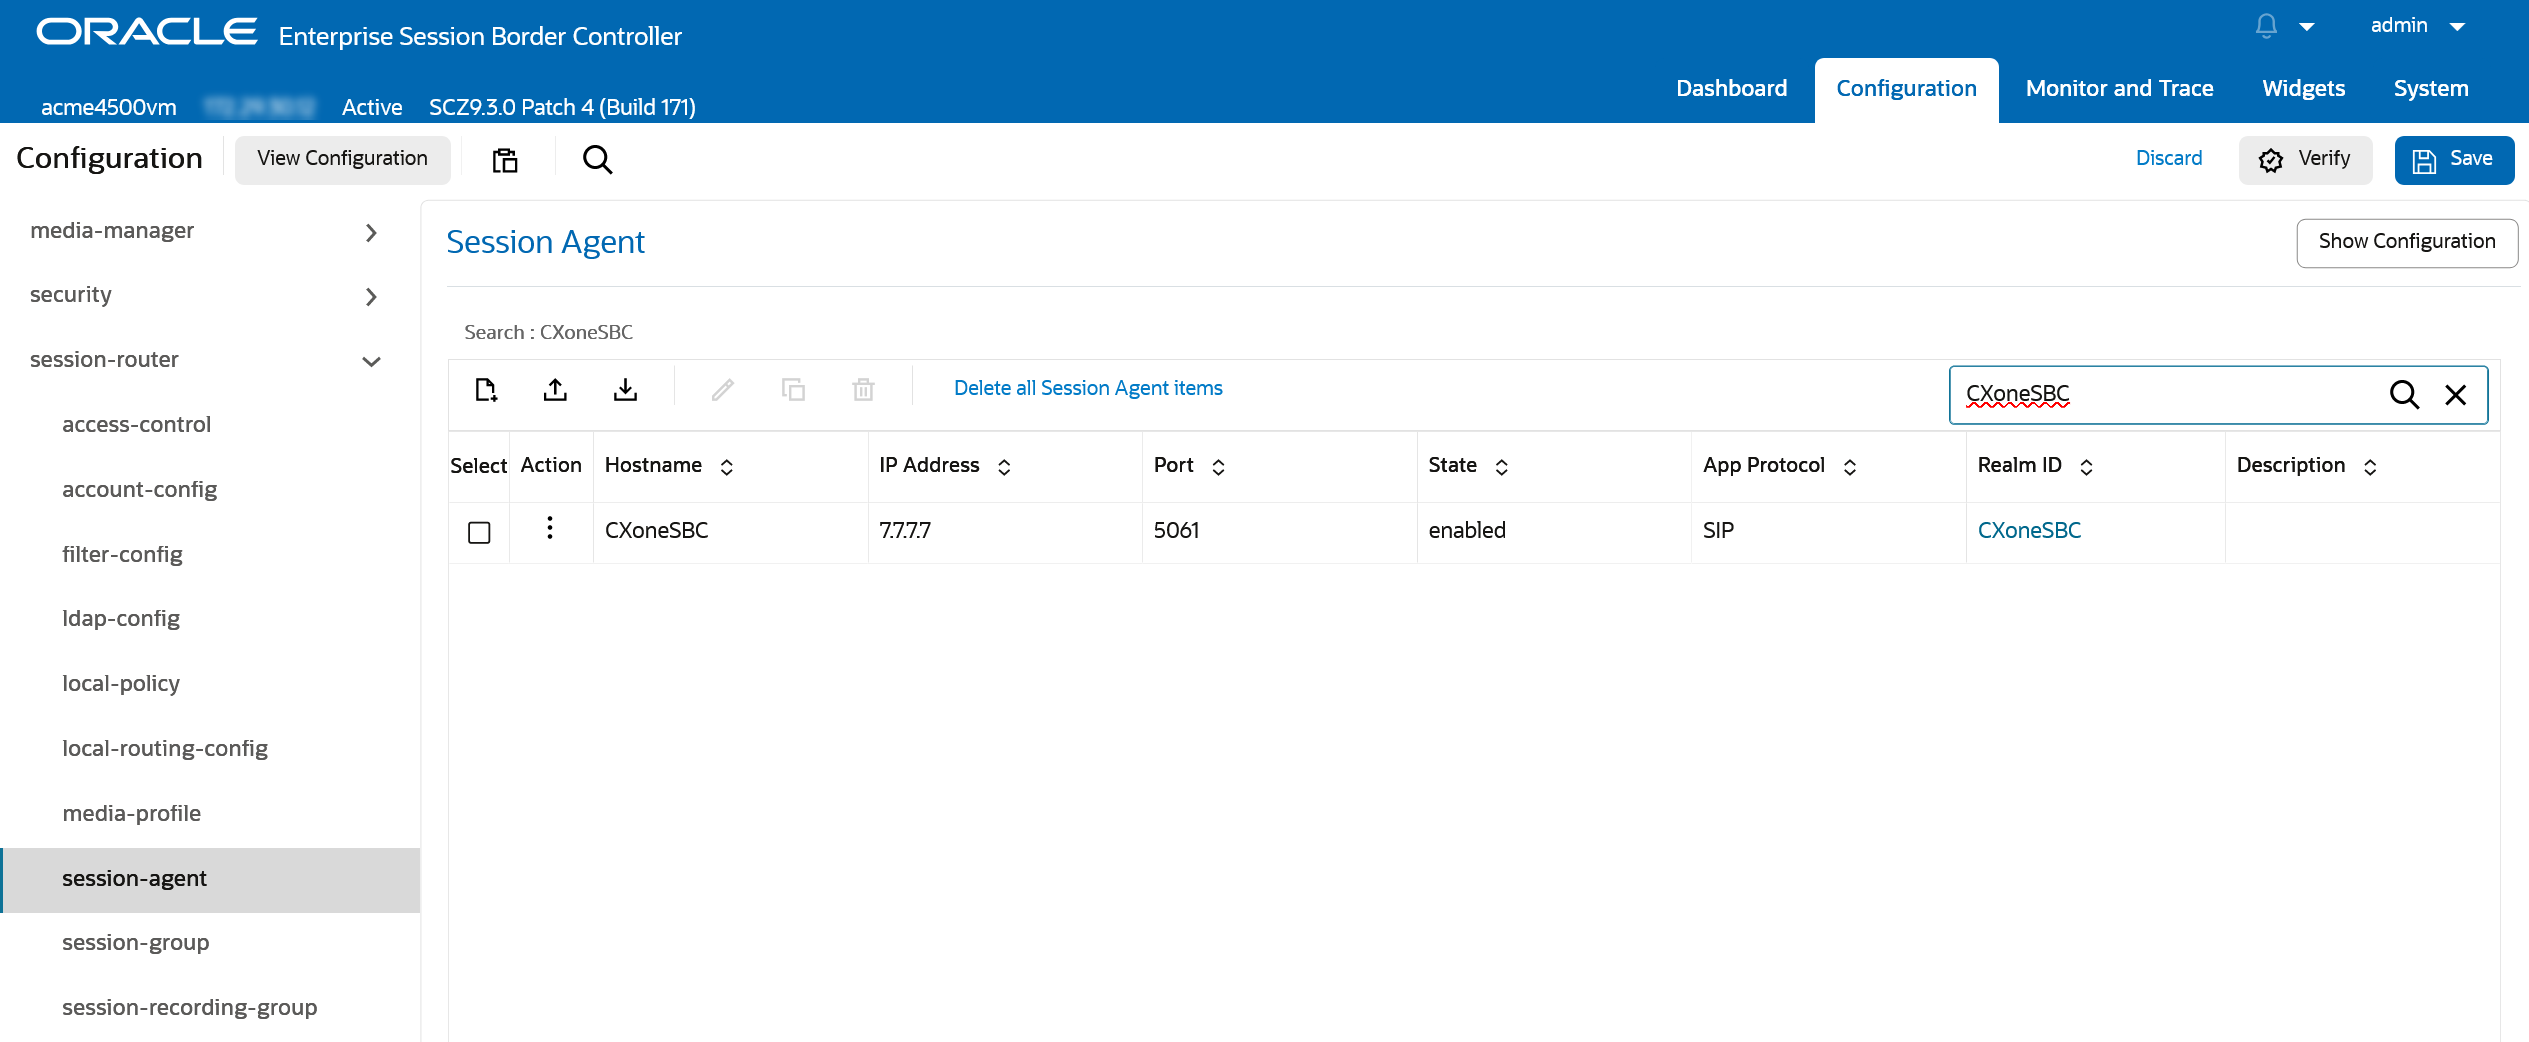
Accédez à Configuration > session-router > session-agent.
-
Créez un agent de session pour le SBC NiCE CXone avec les valeurs suivantes :
-
Définissez nom d'hôte sur CXoneSBC
-
Entrez l'Adresse IP du SBC NiCE CXone fournie par NiCE Services Professionnels
-
Définissez Port sur 5061 pour une connexion TLS sécurisée ou 5065 pour une connexion TLS mutuelle (mTLS).
-
Pour Méthode de transport, choisissez StaticTLS
-
Utilisez l'ID de domaine créé pour NiCE CXone SBC dans Configurer les domaines
CLI
var(--codeSnippetCopyLabel)session-agent
hostname CXoneSBC
ip-address 44.240.214.243
port 5061
state enabled
app-protocol SIP
app-type
transport-method StaticTLS
realm-id CXoneSBC
egress-realm-id
description
carriers
allow-next-hop-lp enabled
associated-agents
constraints disabled
max-sessions 0
max-inbound-sessions 0
max-outbound-sessions 0
max-burst-rate 0
max-inbound-burst-rate 0
max-outbound-burst-rate 0
max-sustain-rate 0
max-inbound-sustain-rate 0
max-outbound-sustain-rate 0
min-seizures 5
min-asr 0
cac-trap-threshold 0
session-max-life-limit 0
time-to-resume 0
ttr-no-response 0
in-service-period 0
burst-rate-window 0
sustain-rate-window 0
max-inbound-per-session-burst-rate 30
burst-rate-window-per-session 1
dos-action-at-session inherit
req-uri-carrier-mode None
proxy-mode
redirect-action
loose-routing enabled
send-media-session enabled
response-map
ping-method
ping-interval 0
ping-send-mode keep-alive
ping-all-addresses disabled
ping-in-service-response-codes
out-service-response-codes
load-balance-dns-query hunt
options
spl-options
media-profiles
trust-me disabled
request-uri-headers
stop-recurse
local-response-map
ping-to-user-part
ping-from-user-part
ping-response disabled
in-manipulationid
out-manipulationid
manipulation-string
manipulation-pattern
p-asserted-id
trunk-group
max-register-sustain-rate 0
early-media-allow
invalidate-registrations disabled
rfc2833-mode none
rfc2833-payload 0
codec-policy
enforcement-profile
emergency-dscp-profile
refer-call-transfer disabled
refer-notify-provisional none
reuse-connections NONE
tcp-keepalive none
tcp-reconn-interval 0
max-register-burst-rate 0
register-burst-window 0
sip-profile
sip-isup-profile
kpml-interworking inherit
kpml2833-iwf-on-hairpin inherit
precedence 0
monitoring-filters
session-recording-server
session-recording-required disabled
hold-refer-reinvite disabled
send-tcp-fin disabled
sip-recursion-policy
sm-icsi-match-for-invite
sm-icsi-match-for-message
fax-servers
trigger-oos-alarm disabled
static-tcp-source-port 0 -
-
Accédez à Configuration > Session-router > sip-interface.
-
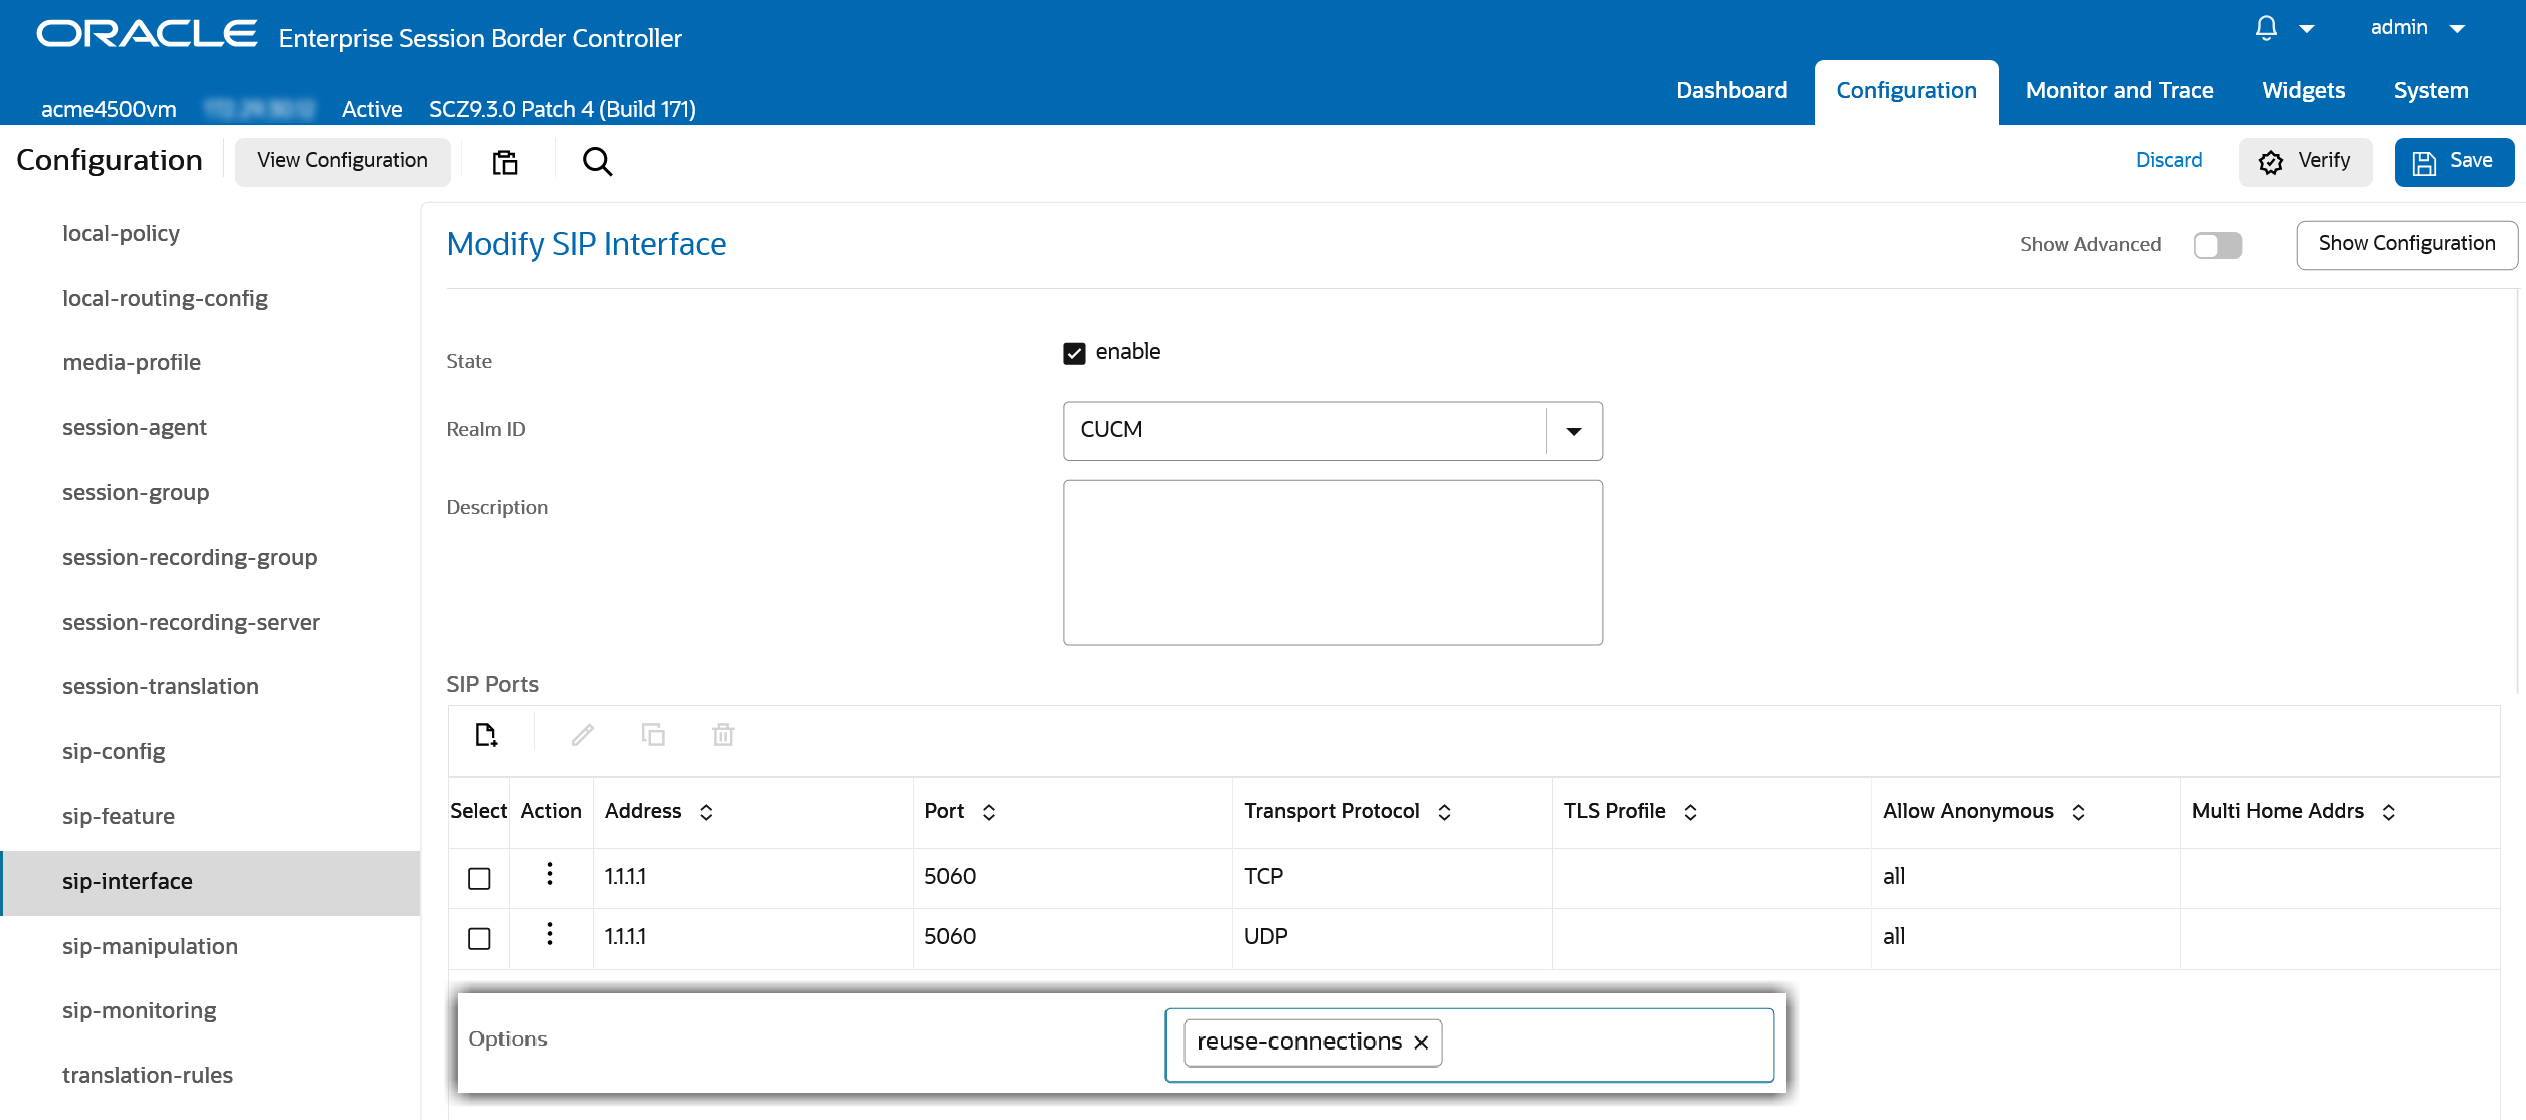
Créez une Interface SIP pour CUCM avec les valeurs suivantes :
-
Activer état
-
Dans la liste déroulante Realm ID, sélectionnez CUCM
-
Définir l'Adresse IP
-
Définissez Port sur 5060
-
Pour Protocole de transport, choisissez UDP et/ou TCP
-
Définissez Options sur reuse-connections
CLI
var(--codeSnippetCopyLabel)sip-interface
state enabled
realm-id CUCM
description
sip-port
address 1.1.1.1
port 5060
transport-protocol TCP
tls-profile
allow-anonymous all
multi-home-addrs
ims-aka-profile
sip-port
address 1.1.1.1
port 5060
transport-protocol UDP
tls-profile
allow-anonymous all
multi-home-addrs
ims-aka-profile
carriers
trans-expire 0
initial-inv-trans-expire 0
invite-expire 0
session-max-life-limit 0
max-redirect-contacts 0
proxy-mode
redirect-action
contact-mode none
nat-traversal none
nat-interval 30
tcp-nat-interval 90
registration-caching disabled
min-reg-expire 300
registration-interval 3600
route-to-registrar disabled
secured-network disabled
teluri-scheme disabled
uri-fqdn-domain
options reuse-connections
spl-options
trust-mode all
max-nat-interval 3600
nat-int-increment 10
nat-test-increment 30
sip-dynamic-hnt disabled
tcp-max-nat-interval 3600
tcp-nat-int-increment 10
tcp-nat-test-increment 30
tcp-sip-dynamic-hnt disabled
stop-recurse 401,407
port-map-start 0
port-map-end 0
in-manipulationid
out-manipulationid
sip-ims-feature disabled
sip-atcf-feature disabled
subscribe-reg-event disabled
operator-identifier
anonymous-priority none
max-incoming-conns 0
per-src-ip-max-incoming-conns 0
inactive-conn-timeout 0
untrusted-conn-timeout 0
network-id
ext-policy-server
ldap-policy-server
default-location-string
term-tgrp-mode none
charging-vector-mode pass
charging-function-address-mode pass
ccf-address
ecf-address
implicit-service-route disabled
rfc2833-payload 101
rfc2833-mode transparent
constraint-name
response-map
local-response-map
sec-agree-feature disabled
sec-agree-pref ipsec3gpp
enforcement-profile
emergency-dscp-profile
route-unauthorized-calls
tcp-keepalive none
add-sdp-invite disabled
add-sdp-in-msg
p-early-media-header disabled
p-early-media-direction
add-sdp-profiles
add-sdp-profiles-in-msg
manipulation-string
manipulation-pattern
sip-profile
sip-isup-profile
tcp-conn-dereg 0
tunnel-name
register-keep-alive none
kpml-interworking disabled
kpml2833-iwf-on-hairpin disabled
msrp-delay-egress-bye disabled
send-380-response
pcscf-restoration
session-timer-profile
session-recording-server
session-recording-required disabled
service-tag
reg-cache-route disabled
diversion-info-mapping-mode none
atcf-icsi-match
sip-recursion-policy
asymmetric-preconditions disabled
asymmetric-preconditions-mode send-with-nodelay
sm-icsi-match-for-invite
sm-icsi-match-for-message
s8hr-profile
fax-continue-session none
npli-profile
hist-to-div-for-cause-380 inherit
user-agent
allow-diff2833-clock-rate-mode disabled -
-
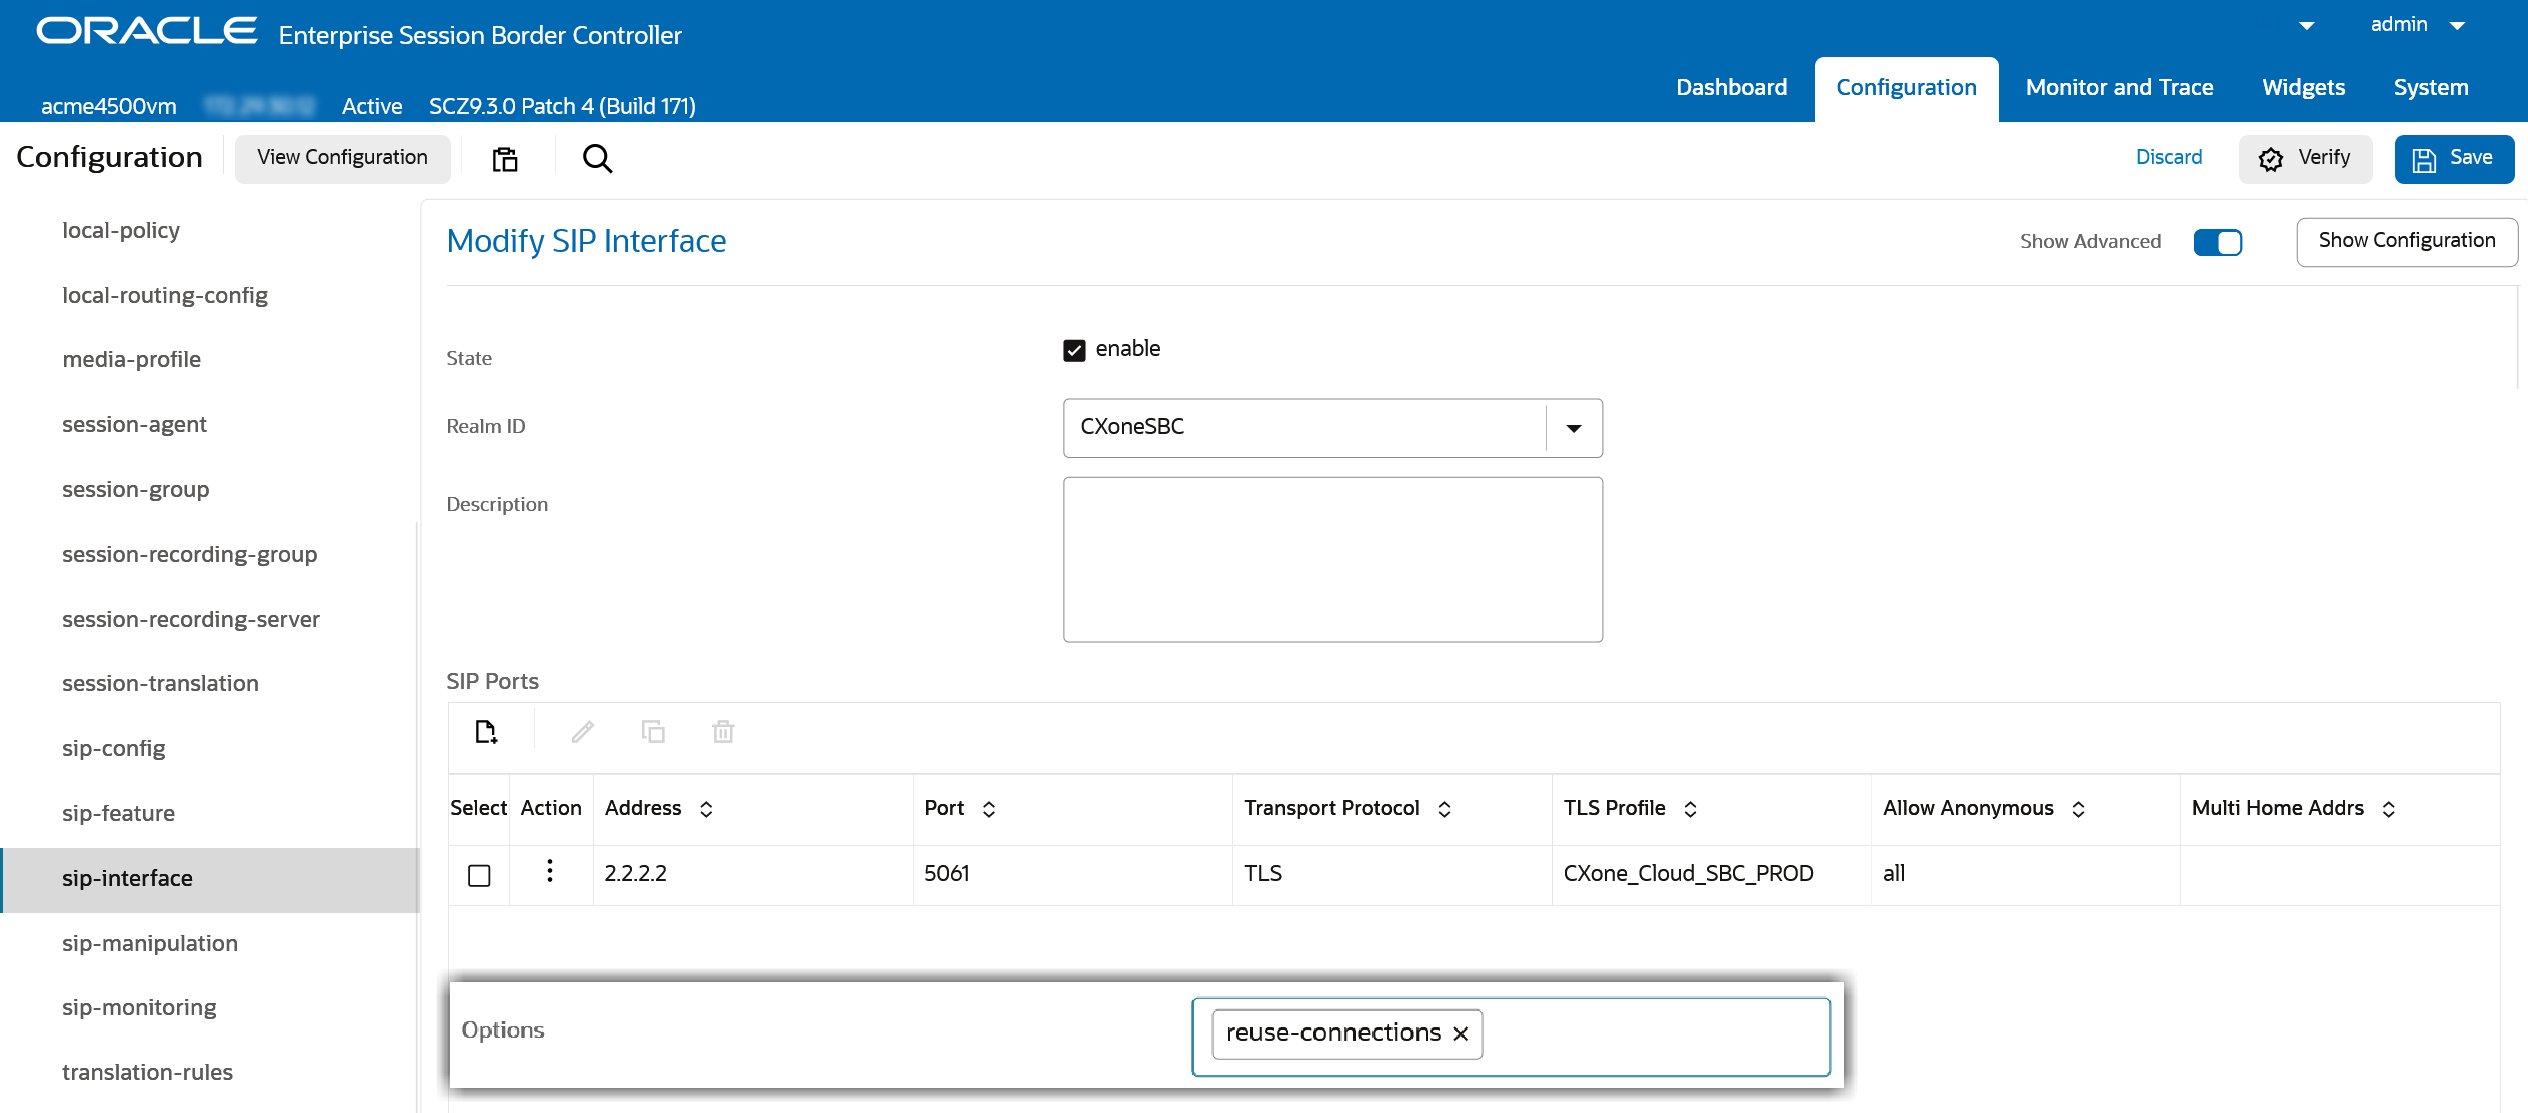
Créez une Interface SIP pour le SBC NiCE CXone avec les valeurs suivantes :
-
Activer état
-
Dans la liste déroulante ID de domaine, sélectionnez CXoneSBC
-
Définir l'Adresse IP
-
Définissez Port sur 5061 pour une connexion TLS sécurisée ou 5065 pour une connexion TLS mutuelle (mTLS).
-
Pour le Protocole de transport, choisissez TLS
-
Sélectionnez Profil TLS créé dans Configurer le Profil TLS pour le SBC NiCE CXone.
-
Définissez Options sur reuse-connections
CLI
var(--codeSnippetCopyLabel)sip-interface
state enabled
realm-id CXoneSBC
description
sip-port
address 2.2.2.2
port 5061
transport-protocol TLS
tls-profile CXoneSBC
allow-anonymous all
multi-home-addrs
ims-aka-profile
carriers
trans-expire 0
initial-inv-trans-expire 0
invite-expire 0
session-max-life-limit 0
max-redirect-contacts 0
proxy-mode
redirect-action
contact-mode none
nat-traversal none
nat-interval 30
tcp-nat-interval 90
registration-caching disabled
min-reg-expire 300
registration-interval 3600
route-to-registrar disabled
secured-network disabled
teluri-scheme disabled
uri-fqdn-domain
options reuse-connections
spl-options HeaderNatPublicSipIfIp=3.3.3.3,HeaderNatPrivateSipIfIp=2.2.2.2
trust-mode all
max-nat-interval 3600
nat-int-increment 10
nat-test-increment 30
sip-dynamic-hnt disabled
tcp-max-nat-interval 3600
tcp-nat-int-increment 10
tcp-nat-test-increment 30
tcp-sip-dynamic-hnt disabled
stop-recurse 401,407
port-map-start 0
port-map-end 0
in-manipulationid
out-manipulationid
sip-ims-feature disabled
sip-atcf-feature disabled
subscribe-reg-event disabled
operator-identifier
anonymous-priority none
max-incoming-conns 0
per-src-ip-max-incoming-conns 0
inactive-conn-timeout 0
untrusted-conn-timeout 0
network-id
ext-policy-server
ldap-policy-server
default-location-string
term-tgrp-mode none
charging-vector-mode pass
charging-function-address-mode pass
ccf-address
ecf-address
implicit-service-route disabled
rfc2833-payload 101
rfc2833-mode transparent
constraint-name
response-map
local-response-map
sec-agree-feature disabled
sec-agree-pref ipsec3gpp
enforcement-profile
emergency-dscp-profile
route-unauthorized-calls
tcp-keepalive none
add-sdp-invite disabled
add-sdp-in-msg
p-early-media-header disabled
p-early-media-direction
add-sdp-profiles
add-sdp-profiles-in-msg
manipulation-string
manipulation-pattern
sip-profile
sip-isup-profile
tcp-conn-dereg 0
tunnel-name
register-keep-alive none
kpml-interworking disabled
kpml2833-iwf-on-hairpin disabled
msrp-delay-egress-bye disabled
send-380-response
pcscf-restoration
session-timer-profile
session-recording-server
session-recording-required disabled
service-tag
reg-cache-route disabled
diversion-info-mapping-mode none
atcf-icsi-match
sip-recursion-policy
asymmetric-preconditions disabled
asymmetric-preconditions-mode send-with-nodelay
sm-icsi-match-for-invite
sm-icsi-match-for-message
s8hr-profile
fax-continue-session none
npli-profile
hist-to-div-for-cause-380 inherit
user-agent
allow-diff2833-clock-rate-mode disabled -
-
En outre, configurez les paramètres NAT appropriés dans les messages SIP pour l'interface SIP SBC NiCE CXone à l'aide des options SPL. Pour plus de détails, reportez-vous à la section Option SBC Derrière un Appareil NAT dans Oracle SBC Configuration Guide.
Configurer la politique Routing
-
Accédez à Configuration > session-router > local-policy.
-
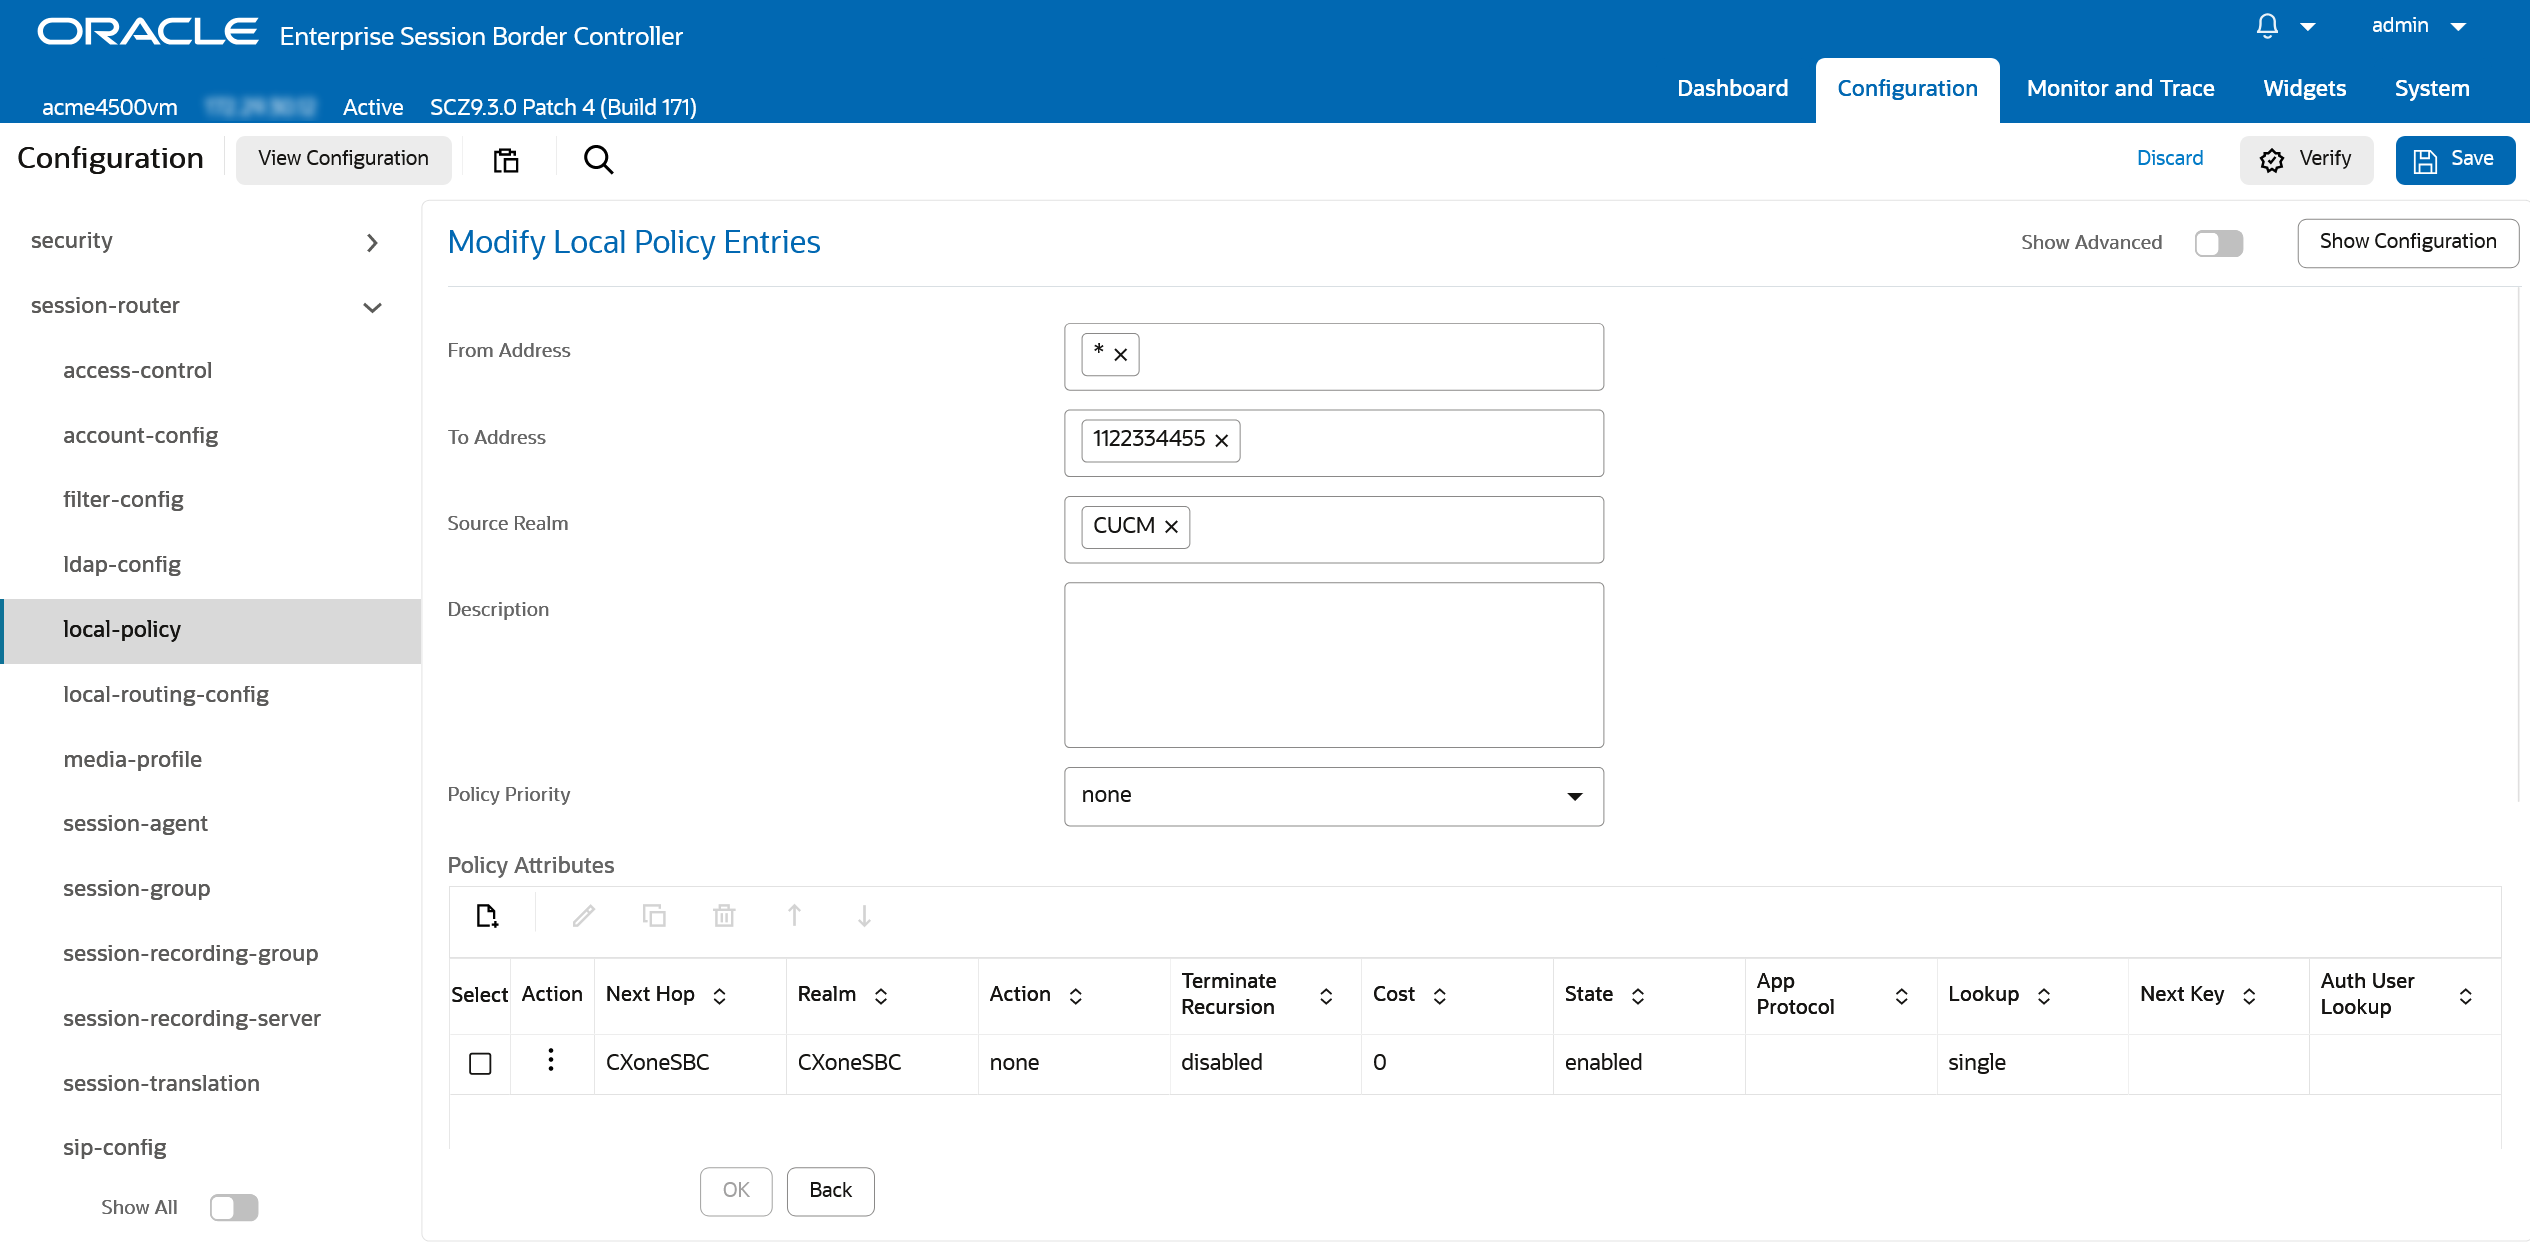
Créez une nouvelle politique avec les valeurs suivantes :
-
Adresse d’expédition peut avoir n’importe quelle valeur, par exemple *
-
Adresse de destination est défini sur le modèle de routage configuré sur CUCM pour le Profil d'enregistrement
-
Source Realm est défini sur le domaine CUCM
-
-
Ajoutez un Attribut de politique :
-
Définissez Next Hop sur le Session agent configuré dans Configurer l'Agent de session pour le SBC NiCE CXone
-
Configuration de Realm sur CXoneSBC.
CLI
var(--codeSnippetCopyLabel)local-policy
from-address *
to-address 44240214243
source-realm CUCM
description
activate-time
deactivate-time
state enabled
parallel-forking disabled
policy-priority none
policy-attribute
next-hop CXoneSBC
realm CXoneSBC
action none
terminate-recursion disabled
carrier
start-time 0000
end-time 2400
days-of-week U-S
cost 0
state enabled
app-protocol
methods
media-profiles
lookup single
next-key
auth-user-lookup
eloc-str-lkup disabled
eloc-str-match -
-
Vérifiez que la configuration est correcte, puis cliquez sur enregistrer pour appliquer les modifications.
Préparation du SBC Ribbon (Sonus) Environnement
Cette section décrit les étapes requises pour configurer le Ribbon (Sonus) Session Border Controller (SBC) en vue de l'intégration avec Real-Time Third Party Telephony Recording (Multi-ACD) et Cisco Unified Communications Manager (CUCM).
La configuration doit être effectuée par un ingénieur Ribbon certifié.
Toutes les étapes doivent être suivies précisément, et tous les paramètres non explicitement mentionnés doivent rester à leurs valeurs par défaut.
Phase 1 : Préparation du site
Cette phase garantit que le SBC est correctement préparé pour l'intégration en configurant les interfaces IP, les certificats et l'accessibilité du réseau.
Configuration IP
-
Assurez-vous que le SBC Ribbon (Sonus) dispose d'une interface IP supplémentaire pour les réseaux Interne et Externe.
-
Pour chaque interface IP supplémentaire, créez des ports SIP Signalisation distincts sous la Zone correspondante.
-
Affectez un profil TLS au port de signalisation SIP Externe. Ce profil doit inclure le certificat utilisé pour la communication avec le SBC CXone.
-
Effectuez une NAT de l'Adresse IP externe du SBC vers une Adresse IP Public sur le pare-feu.
-
Veillez à ce que le SBC puisse accéder librement à Internet.
-
Obtenez la liste des Adresses IP et des ports requis pour le trafic SIP et SRTP auprès des Services Professionnels NiCE et autorisez-les à travers le pare-feu.
Gestion des certificats
Le SBC doit disposer d'un certificat TLS valide installé. Le certificat doit être signé par une autorité de certification (CA) de confiance figurant dans la section Supported Certificate Authorities for SIPREC.
-
Exportez le certificat Ribbon SBC et le pack d'autorité de certification (CA) en vue de leur transmission à NiCE Services Professionnel.
-
Obtenez le certificat CA SBC NiCE CXone auprès des Services Professionnel NiCE.
-
Importez le certificat CA CXone dans le SBC.
Phase 2 : configurer le SBC Ribbon (Sonus)
Cette phase détaille la configuration des profils, des groupes de jonctions et du routage pour permettre la communication entre CUCM et CXone SBC.
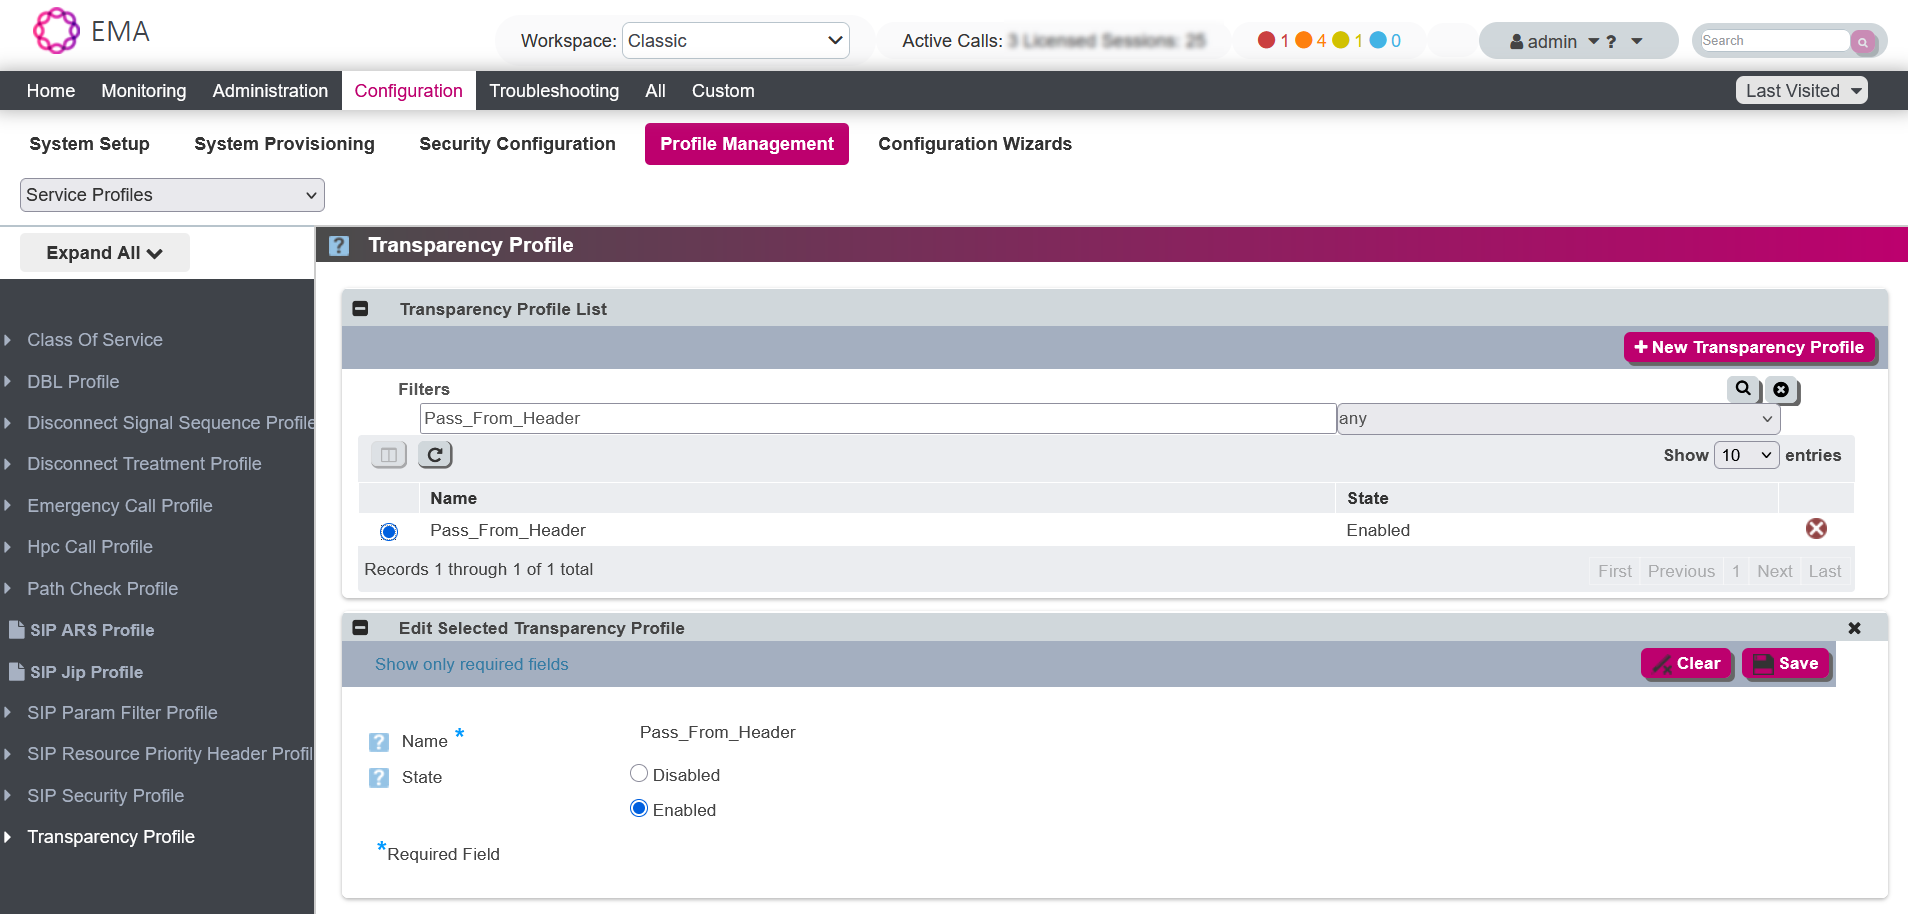
Créer un Profil de transparence
Pour garantir que les En-têtes SIP (par exemple, From) sont transmis à CXone pour la corrélation des appels, créez un profil de transparence qui sera associé ultérieurement aux groupes de jonctions SBC CUCM et CXone :
-
Connectez-vous à l'interface SBC EMA.
-
Accédez à Configuration > Gestion des Profils > Service Profiles > Transparency Profiles.
-
Créez un nouveau profil nommé Pass_From_Header avec State défini sur Disabled.
-
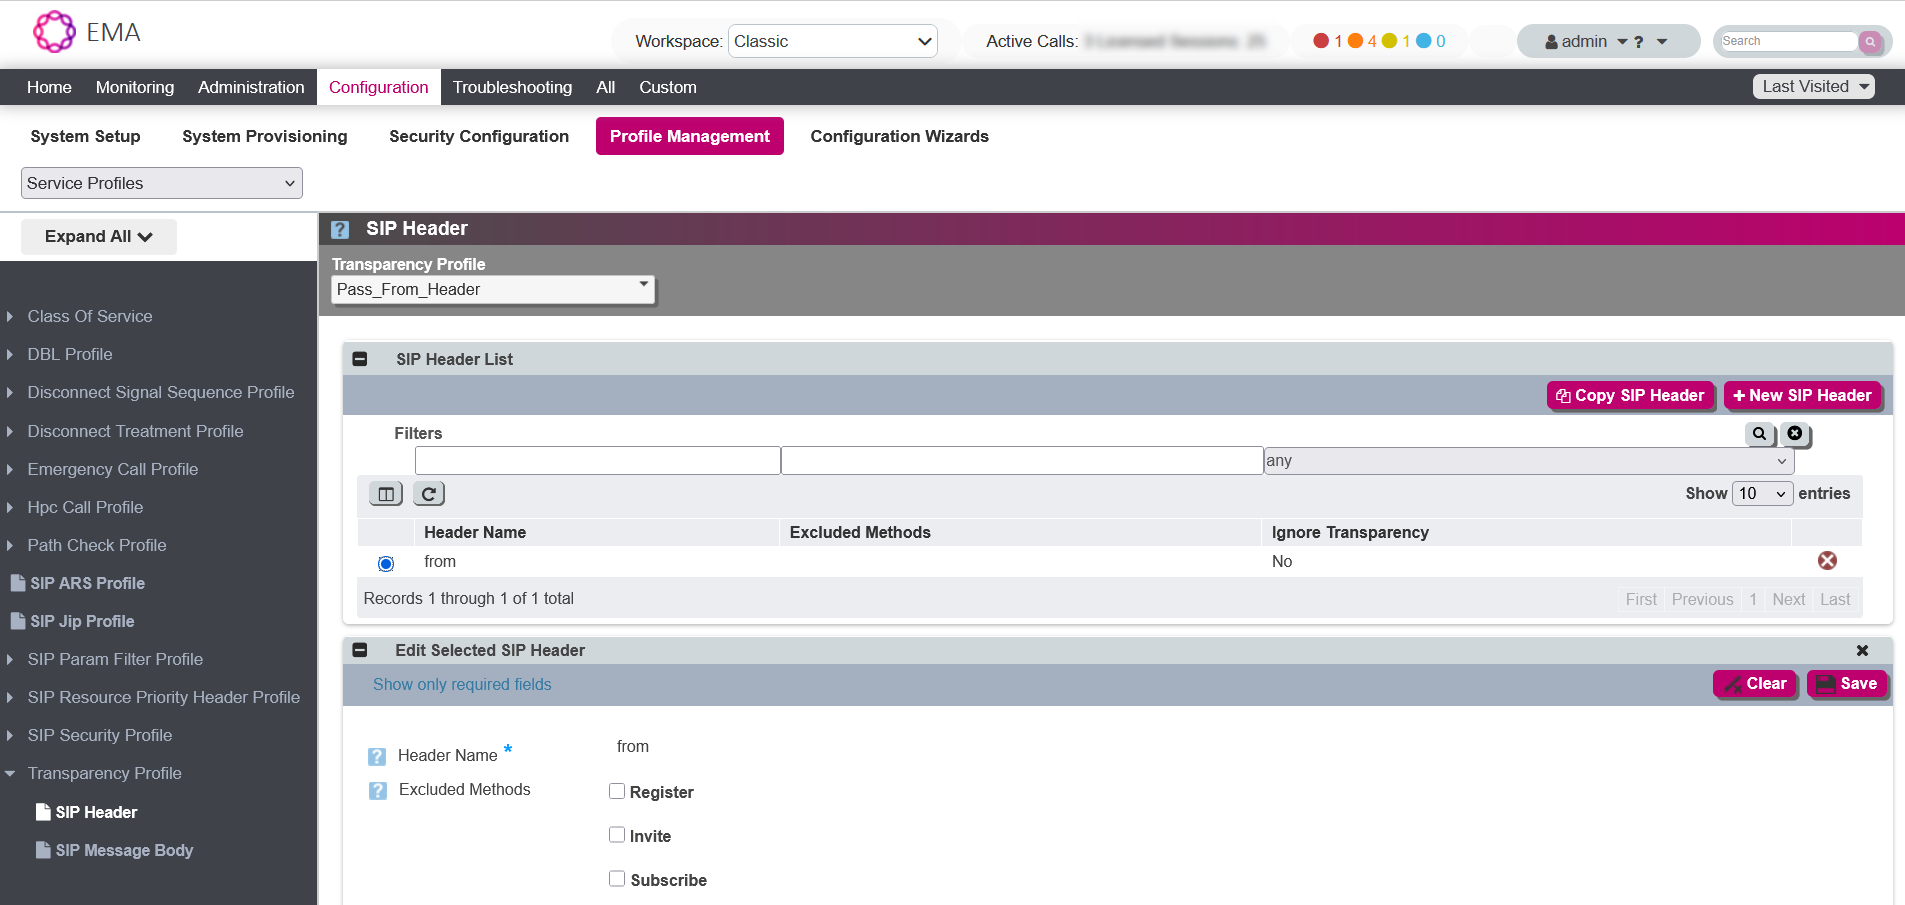
Dans la section SIP Header, ajoutez l'en-tête SIP from.
-
Enregistrez l'entrée d'en-tête.
-
Activez le Profil de transparence Pass_From_Header.
Créer des Profils de signalisation IP pour les communications chiffrées et non chiffrées
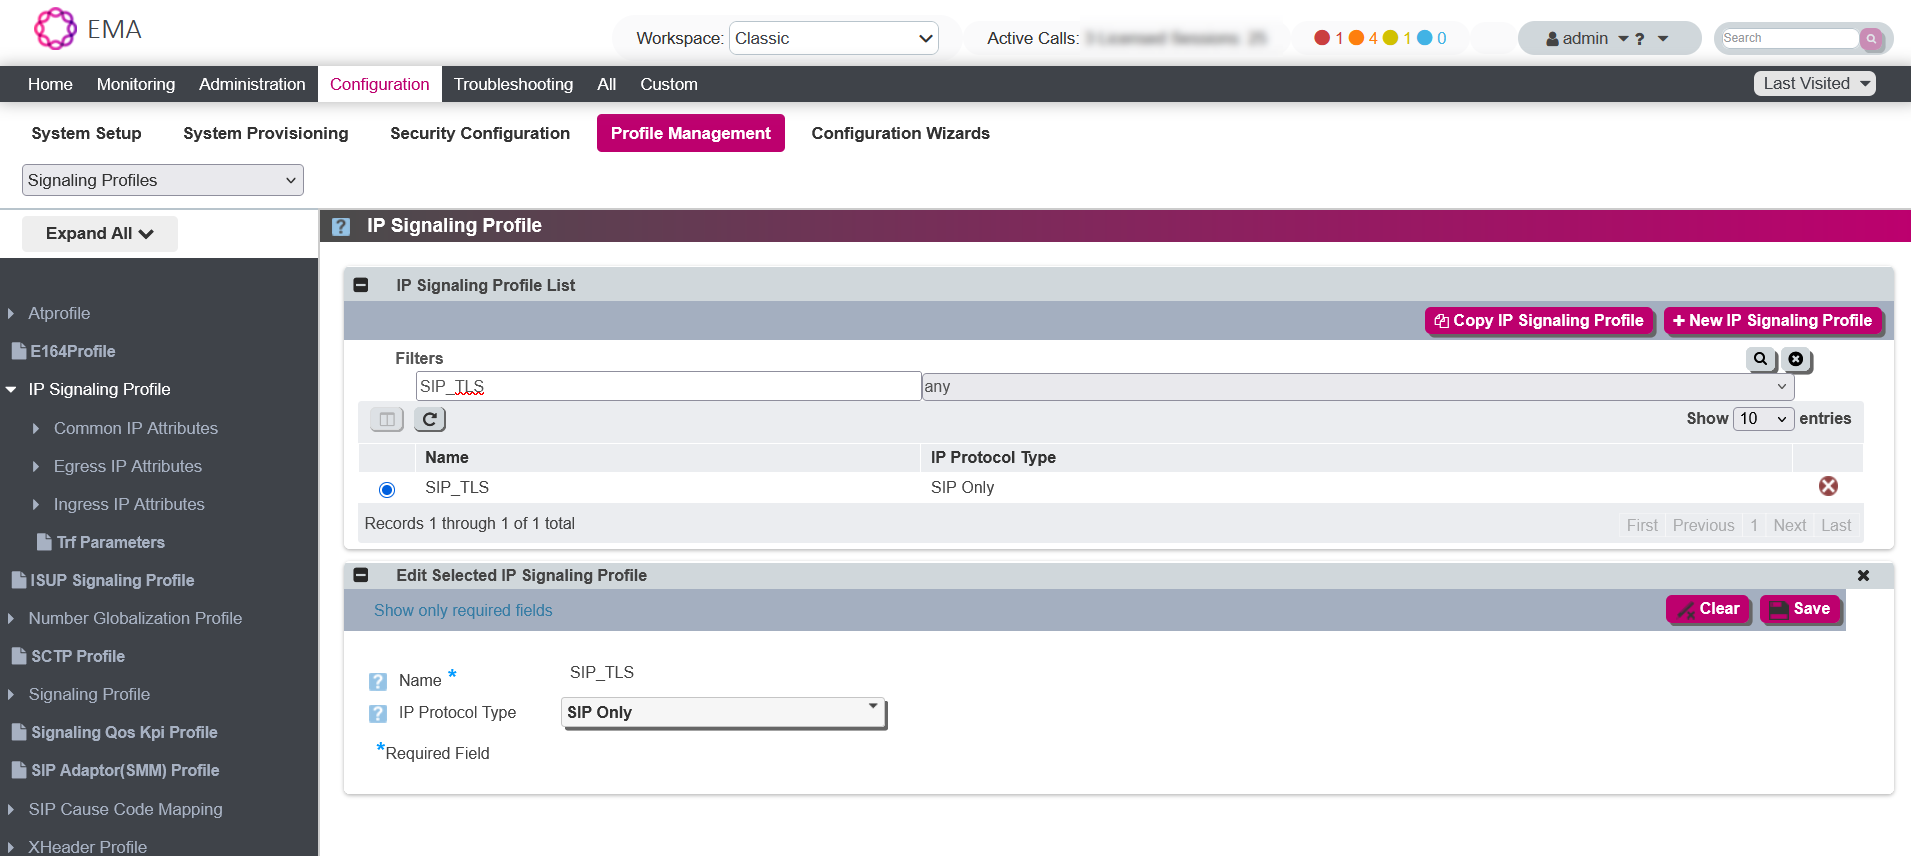
En fonction de vos exigences de déploiement, créez des Profils de signalisation IP dédiés pour la communication chiffrée (TLS) et non chiffrée (UDP / TCP). Ces profils seront utilisés ultérieurement lors de la configuration des groupes de jonction pour CUCM et CXone SBC.
-
Accédez à Interface EMA > Configuration > Gestion des Profils > Profils de signalisation > Profil de signalisation IP.
-
Créez deux profils distincts :
-
Un pour les communications TLS (sécurisées)
-
Un pour la communication non-TLS (non sécurisée)
-
-
Pour chaque profil, définissez le Type de Protocole IP sur SIP Uniquement.
-
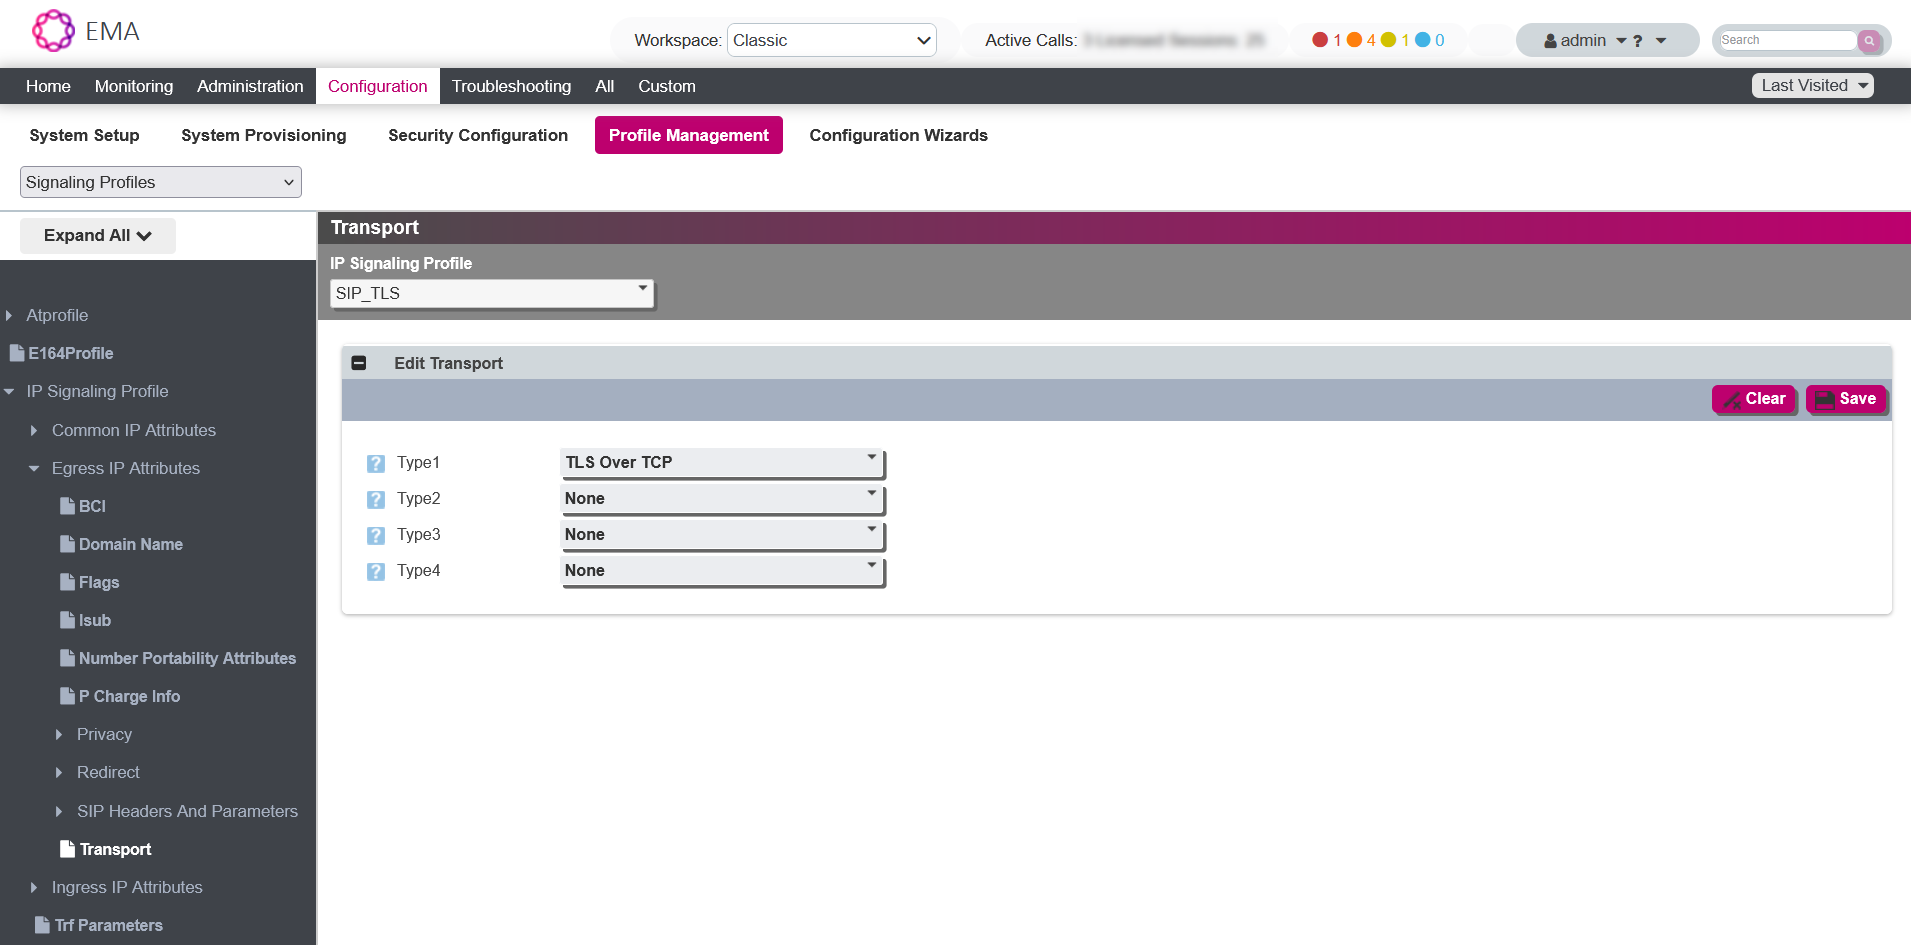
Dans la section Attributs IP sortants :
-
Pour le profil TLS, définissez Type1 Transport sur TLS Over TCP
-
Pour le profil non-TLS, définissez le transport Type1 sur UDP ou TCP, selon les exigences de votre réseau
-
-
Enregistrer chaque profil après configuration.
Créer un Profil de service de paquets pour SRTP et RTP
En fonction de vos exigences de déploiement, créez des Profils de service de paquets dédiés pour le transport de médias sécurisé (SRTP) et non sécurisé (RTP). Ces profils seront utilisés ultérieurement lors de la configuration des groupes de jonctions pour CUCM et CXone SBC.
-
Accédez à EMA Interface > Configuration > Gestion des Profils > Profils de Média > Packet Service Profile.
-
Créez deux profils distincts :
-
Un pour le média SRTP (sécurisé)
-
Un pour le média RTP (non sécurisé)
-
-
Pour le profil SRTP :
-
Accédez à la section Secure Rtp RTCP et, dans la liste déroulante Crypto Suite Profile, sélectionnez la suite de chiffrement appropriée (par exemple, AES128_HMAC_32_80).
-
Accédez à la section Flags et activez l'option Enable SRTP.
-
-
Enregistrez le profil.
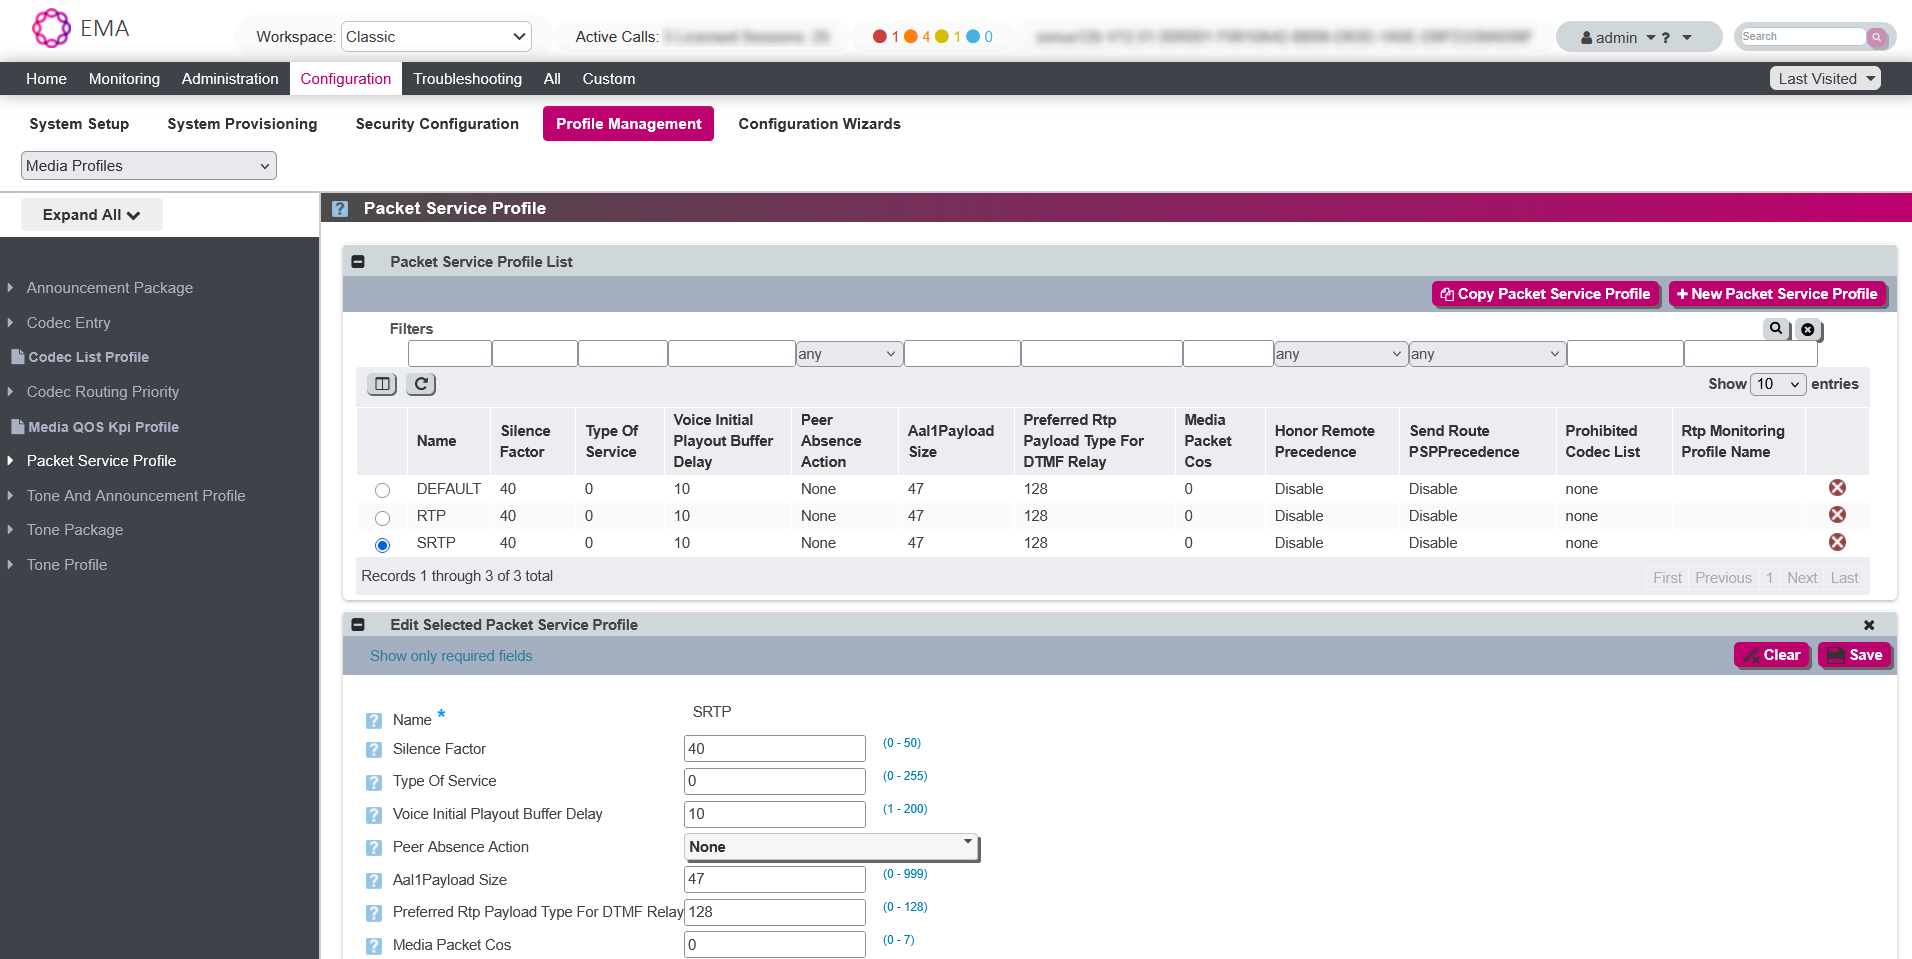
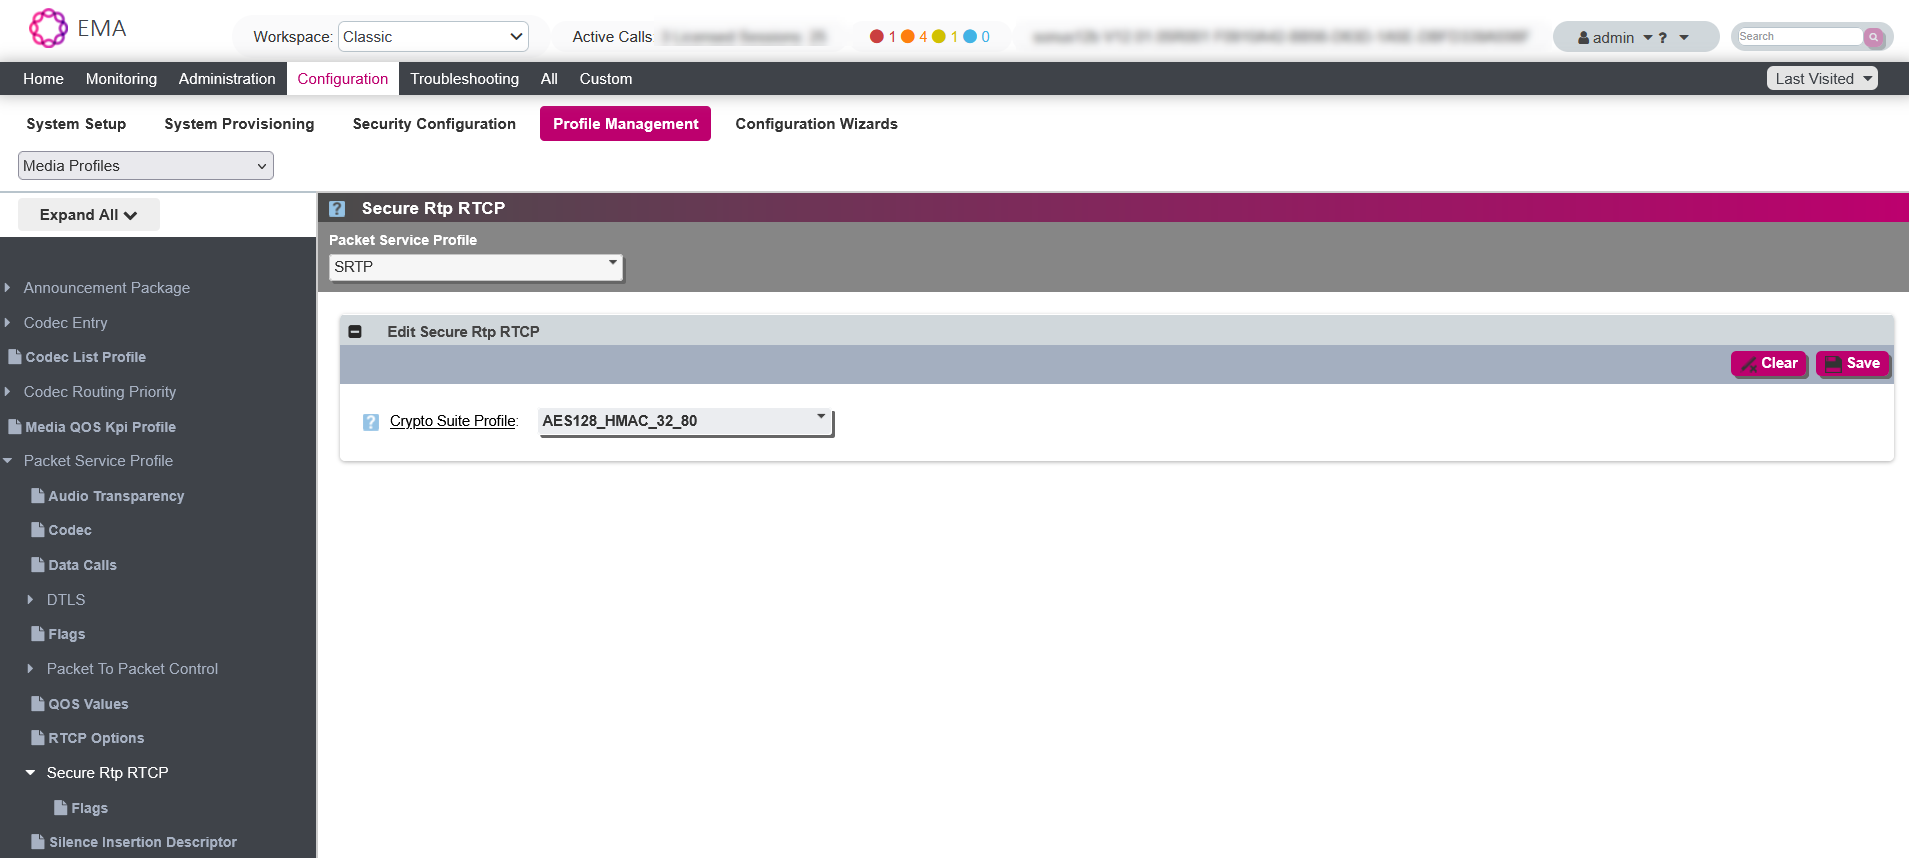
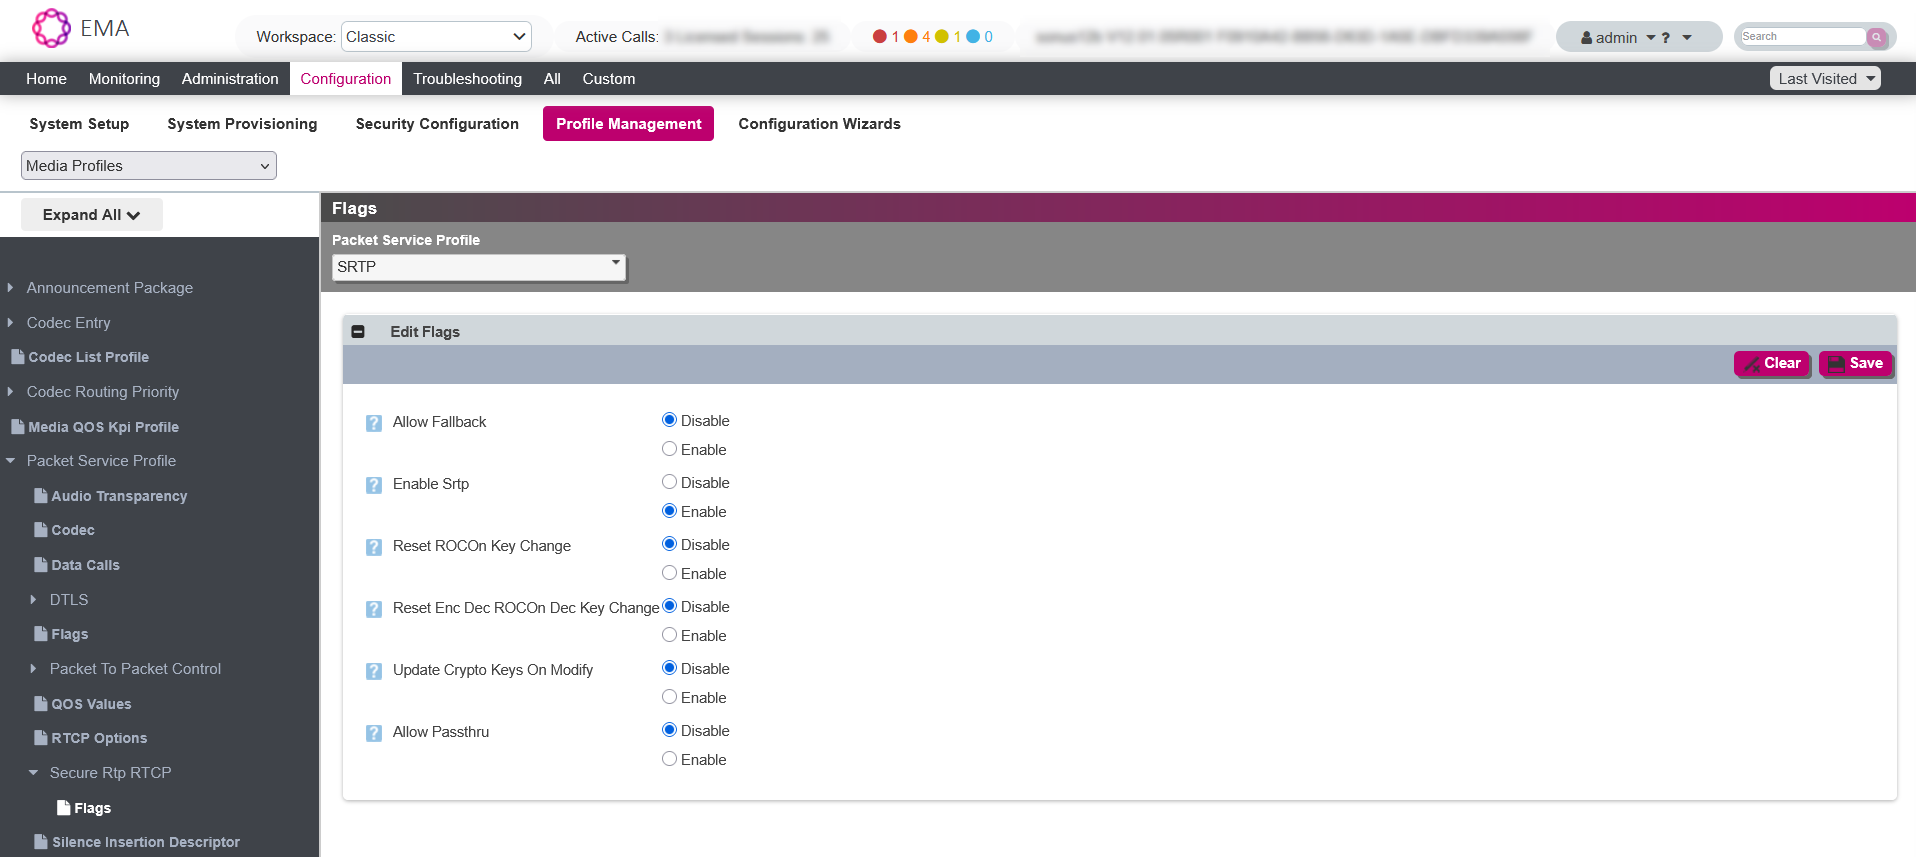
Configurer les Groupes de trunks pour CUCM et CXone SBC
Pour activer la communication SIP entre le SBC, CUCM et CXone, créez des groupes de jonctions dédiés pour chaque système. Ces groupes de jonctions utiliseront les profils de signalisation, de média et de transparence configurés précédemment.
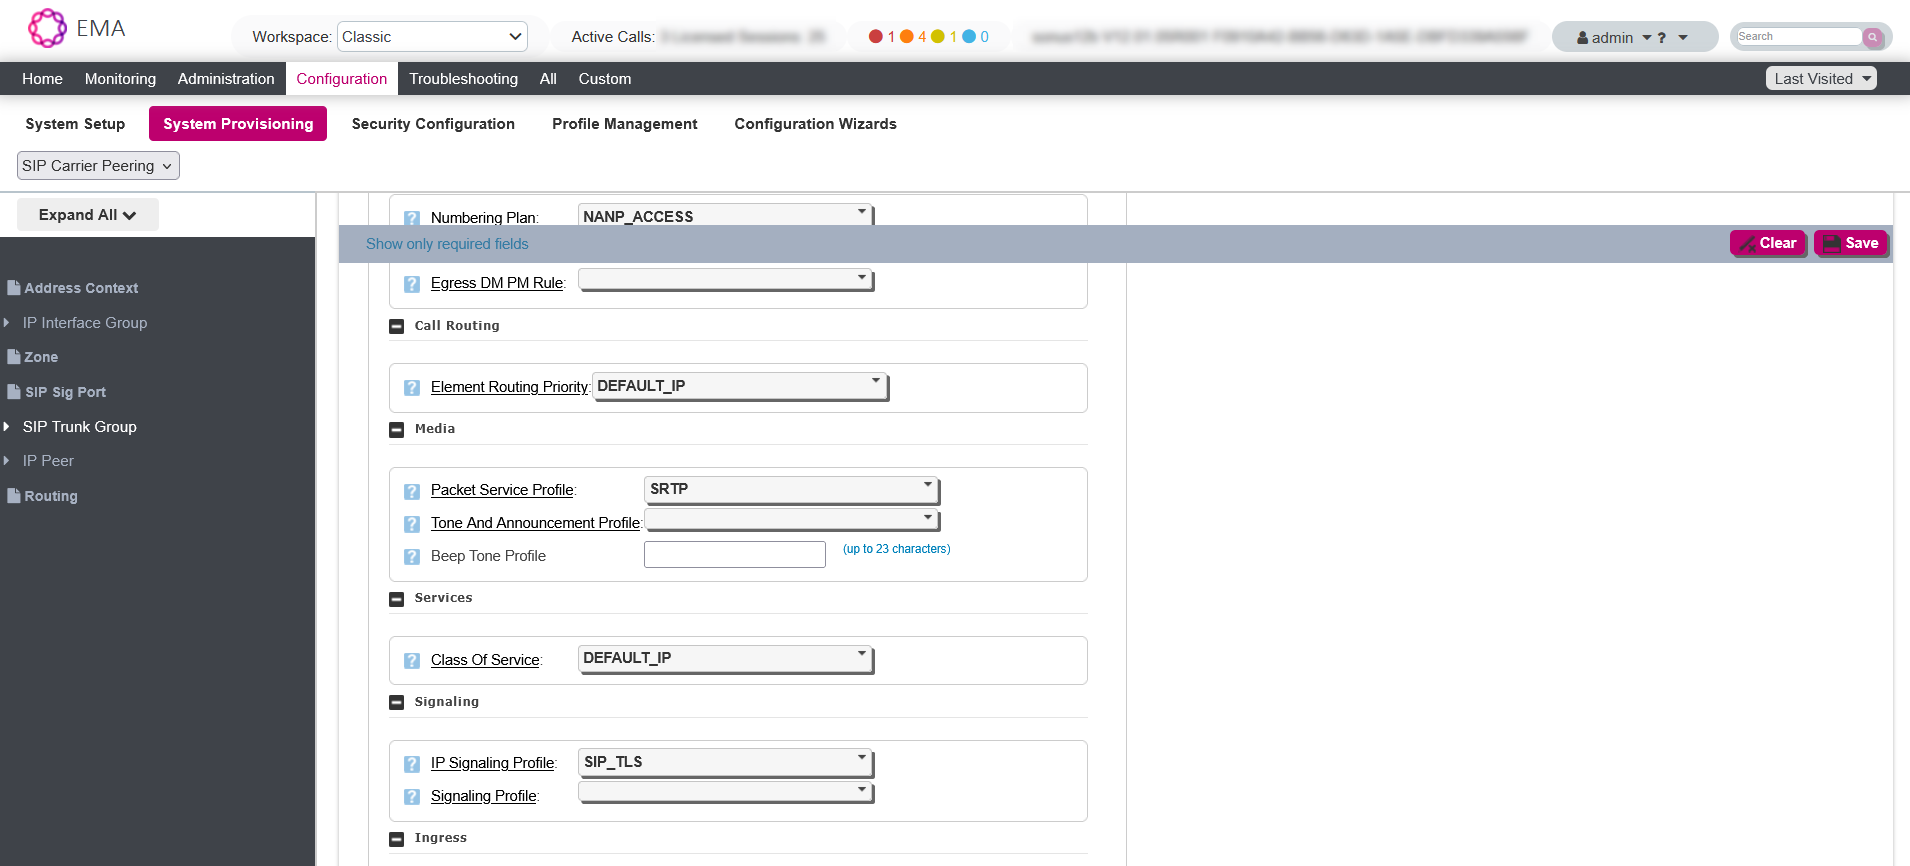
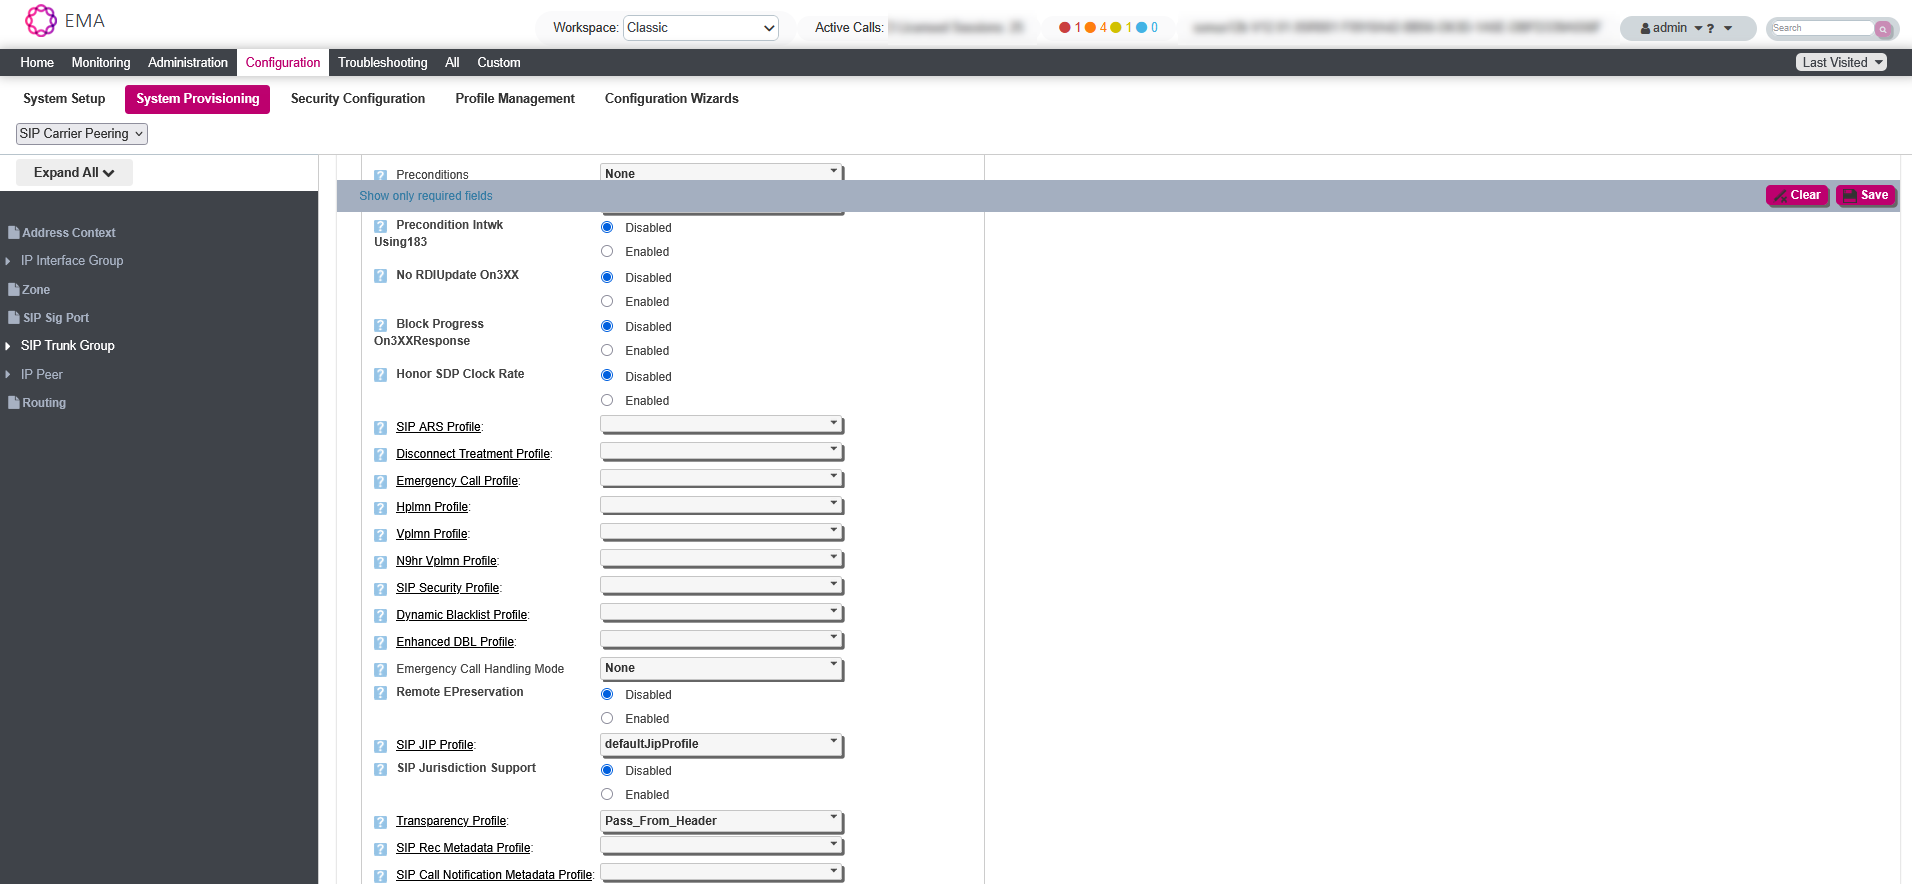
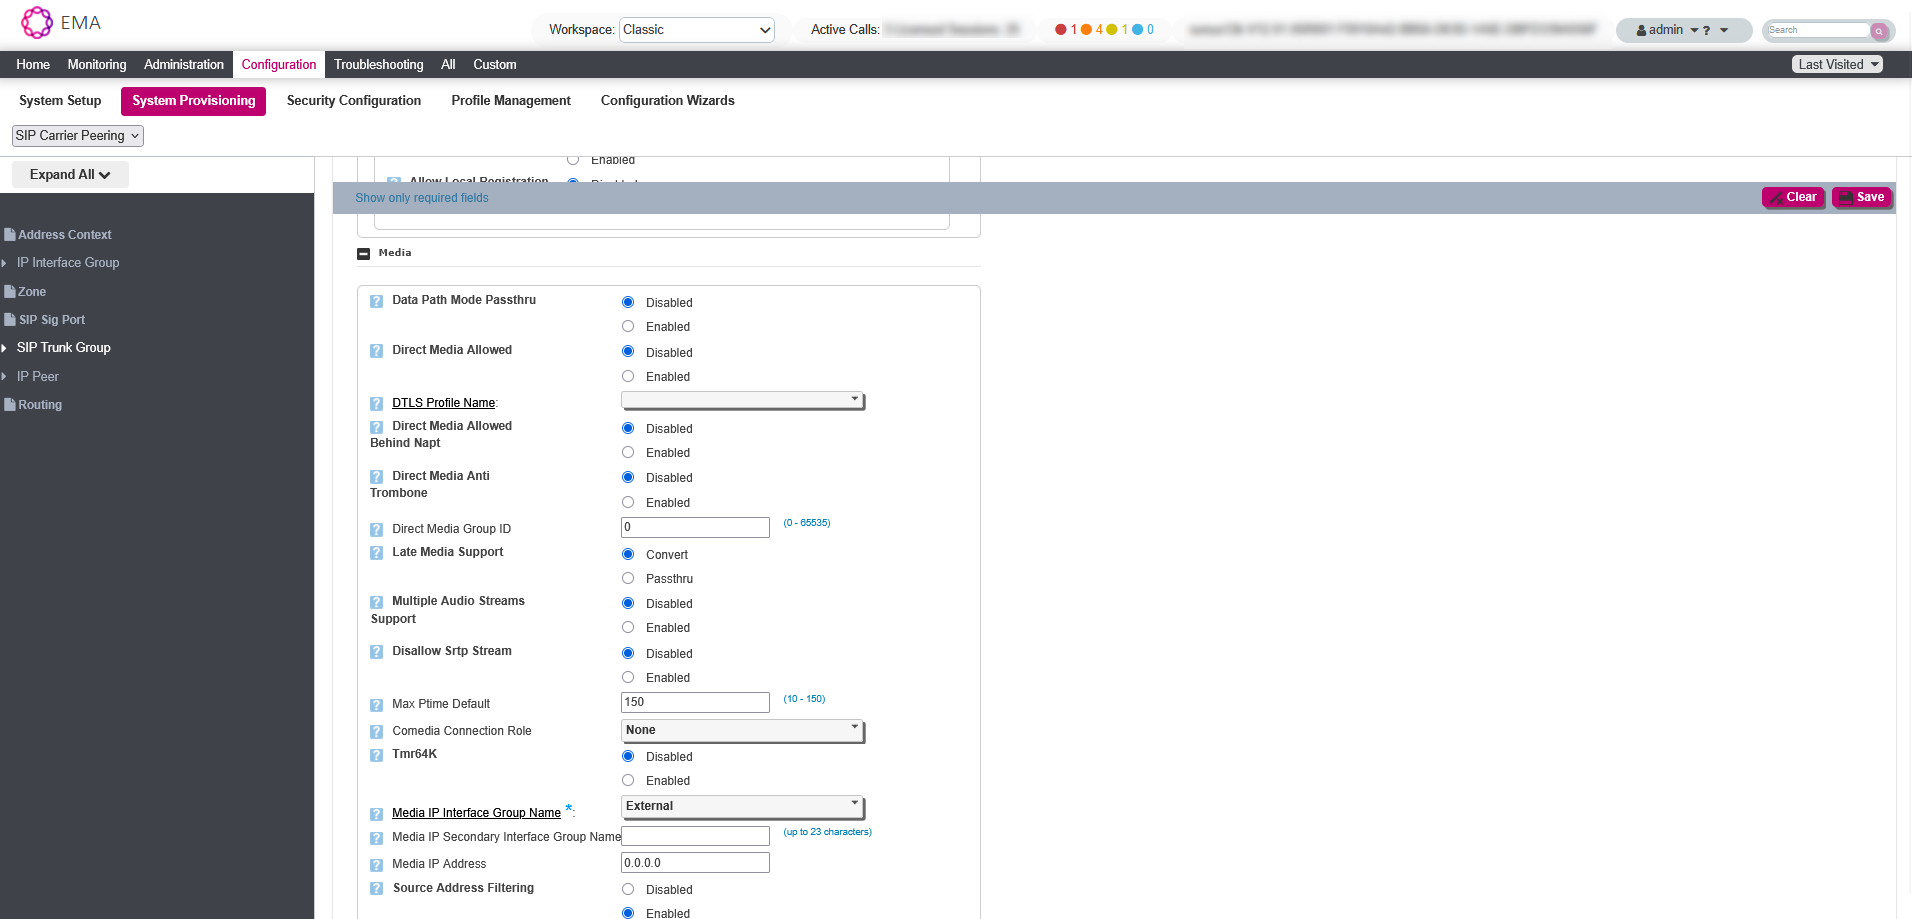
Pour CXone SBC :
-
Accédez à Interface EMA > Configuration > System Provisioning > Groupe de lignes SIP Group.
-
Créez un nouveau groupe de trunks avec les paramètres suivants :
-
État : Activé.
-
Mode : En service.
-
Sous Média, dans la liste déroulante Packet Service Profile, sélectionnez SRTP.
-
Sous Signalisation, dans la liste déroulante IP Signaling Profile, sélectionnez TLS.
-
Sous Service, dans la liste déroulante Transparency Profile, sélectionnez le Profil de transparence créé précédemment.
-
Sous Média, le Nom du groupe d'Interfaces IP Média doit correspondre au groupe d'Interfaces IP Externe
-
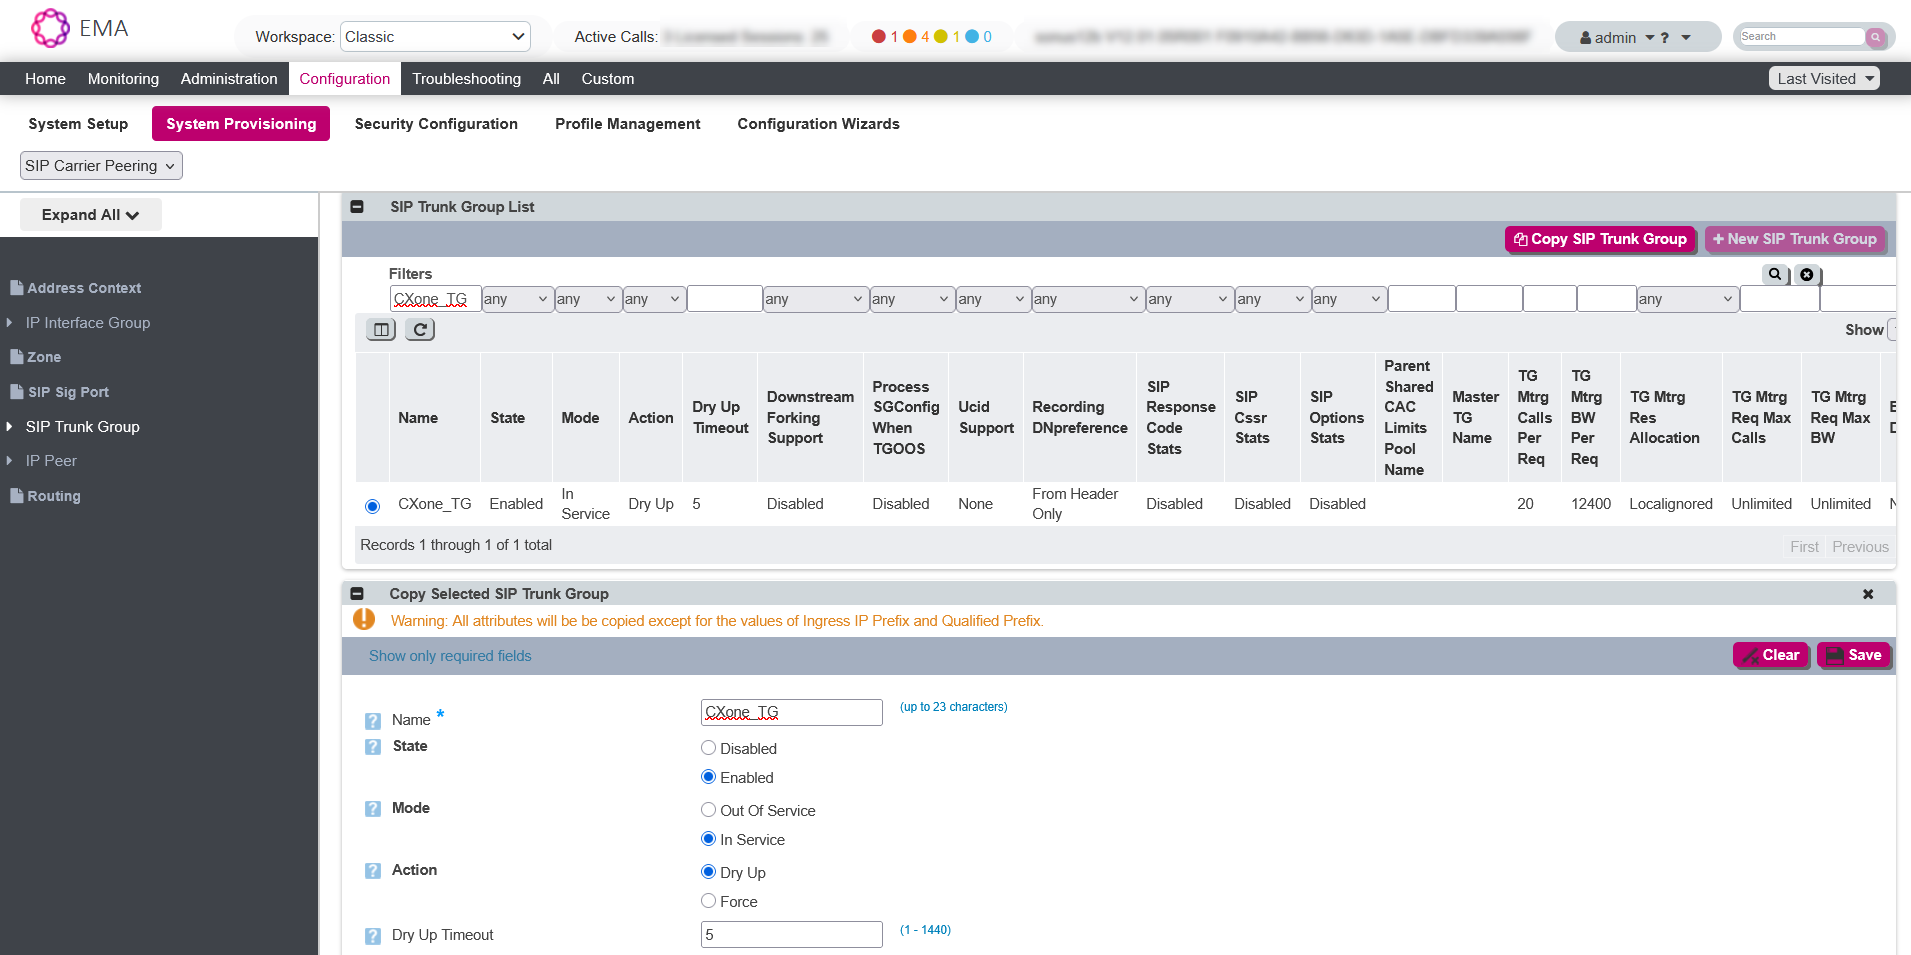
Pour CUCM :
-
Accédez à Interface EMA > Configuration > Provisionnement du Système > Groupe de lignes SIP.
-
Créez un nouveau groupe de trunks avec les paramètres suivants :
-
State : Activé
-
Mode : En service
-
Sous Média, dans la liste déroulante Packet Service Profile, sélectionnez RTP
-
Sous Signalisation, sélectionnez le Profil de signalisation IP non sécurisé dans la liste déroulante
-
Sous Service, dans la liste déroulante Transparency Profile, sélectionnez le Profil de transparence créé précédemment
-
Sous Média, le Nom du groupe d'Interfaces IP Média doit correspondre au groupe d'Interfaces IP Interne
-
-
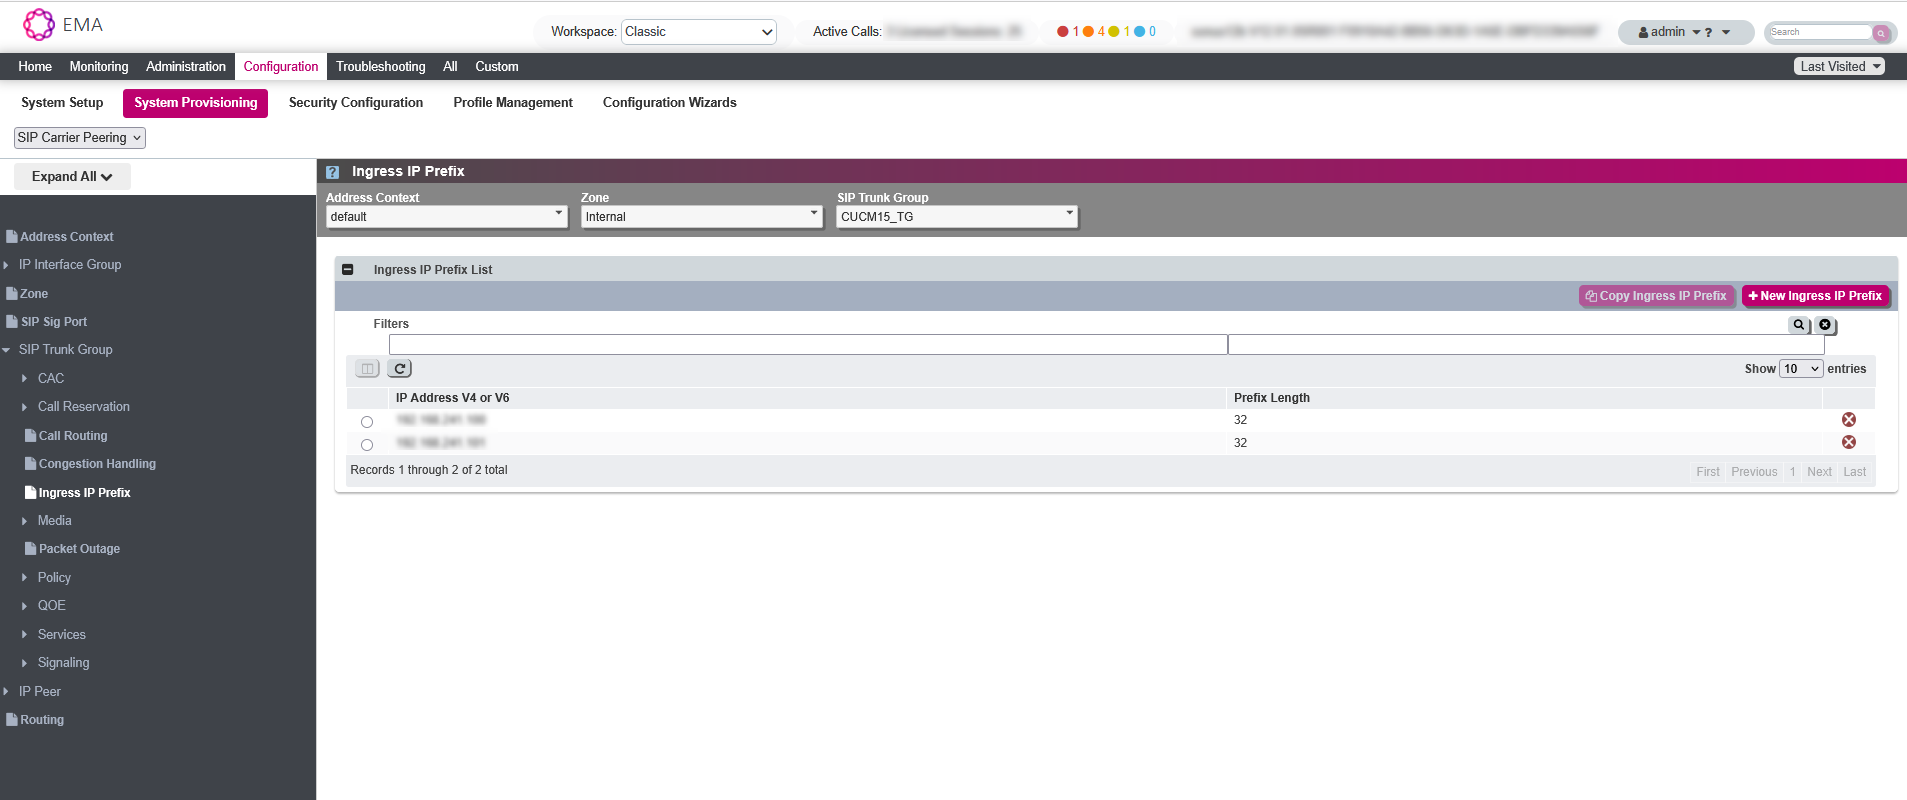
Après avoir créé le groupe de jonction CUCM, accédez à la section Préfixe IP d'entrée et ajoutez toutes les Adresses IP du cluster CUCM.
Créer un pair IP pour SBC CXone
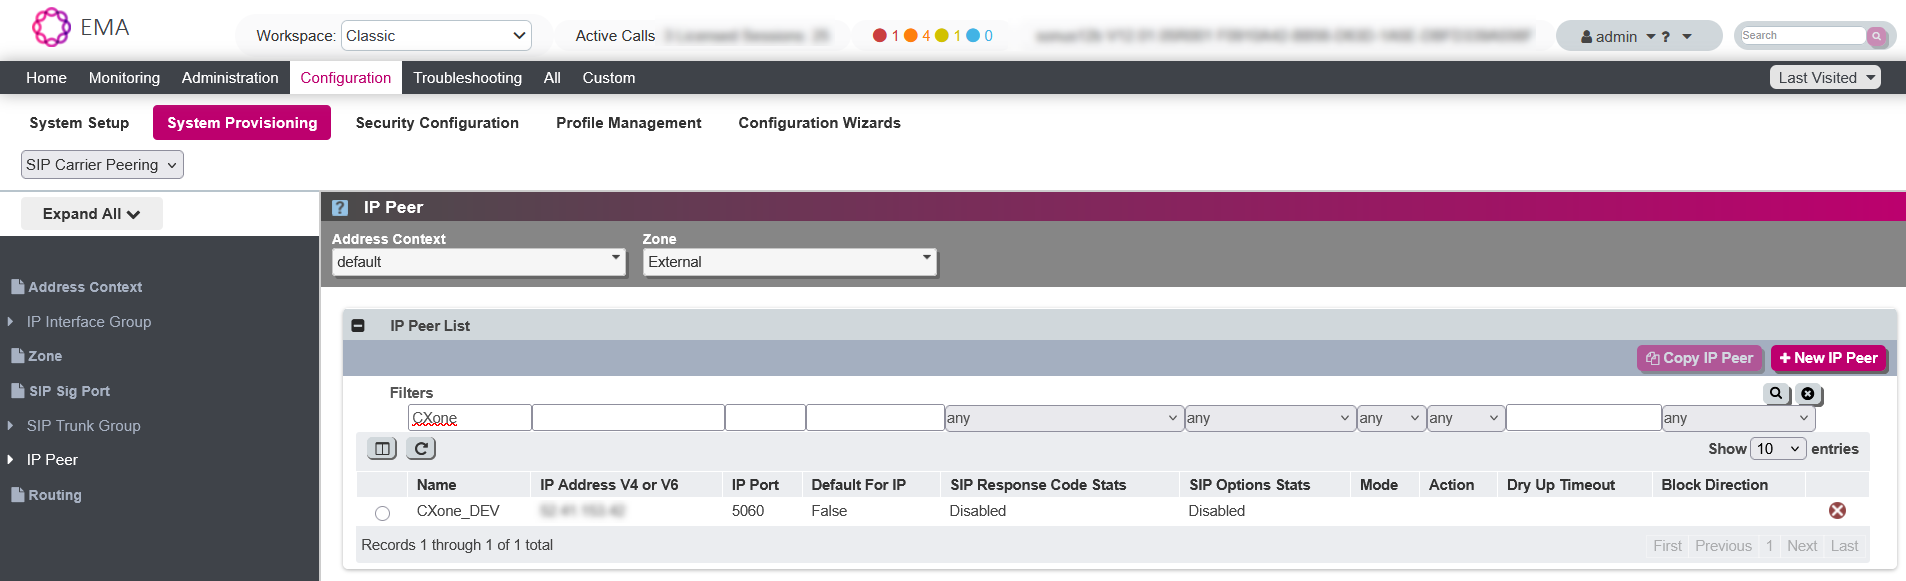
Pour permettre l'acheminement vers le CXone SBC, vous devez créer un IP Peer dédié sous la zone Externe. Ce peer sera référencé dans la configuration de l'acheminement.
-
Accédez à EMA Interface > Configuration > System Provisioning > IP Peer.
-
Créez un nouveau peer IP avec les paramètres suivants :
-
Zone : Externe
-
Sous IP Peer List, entrez le Name (par exemple, CXone_DEV)
-
Utilisez l'Adresse IP fournie par NiCE Services Professionnels
-
Sous Signalisation, dans la liste déroulante IP Signaling Profile, sélectionnez TLS
-
Port : 5060
-
-
Enregistrez la configuration.
Configurer Routing
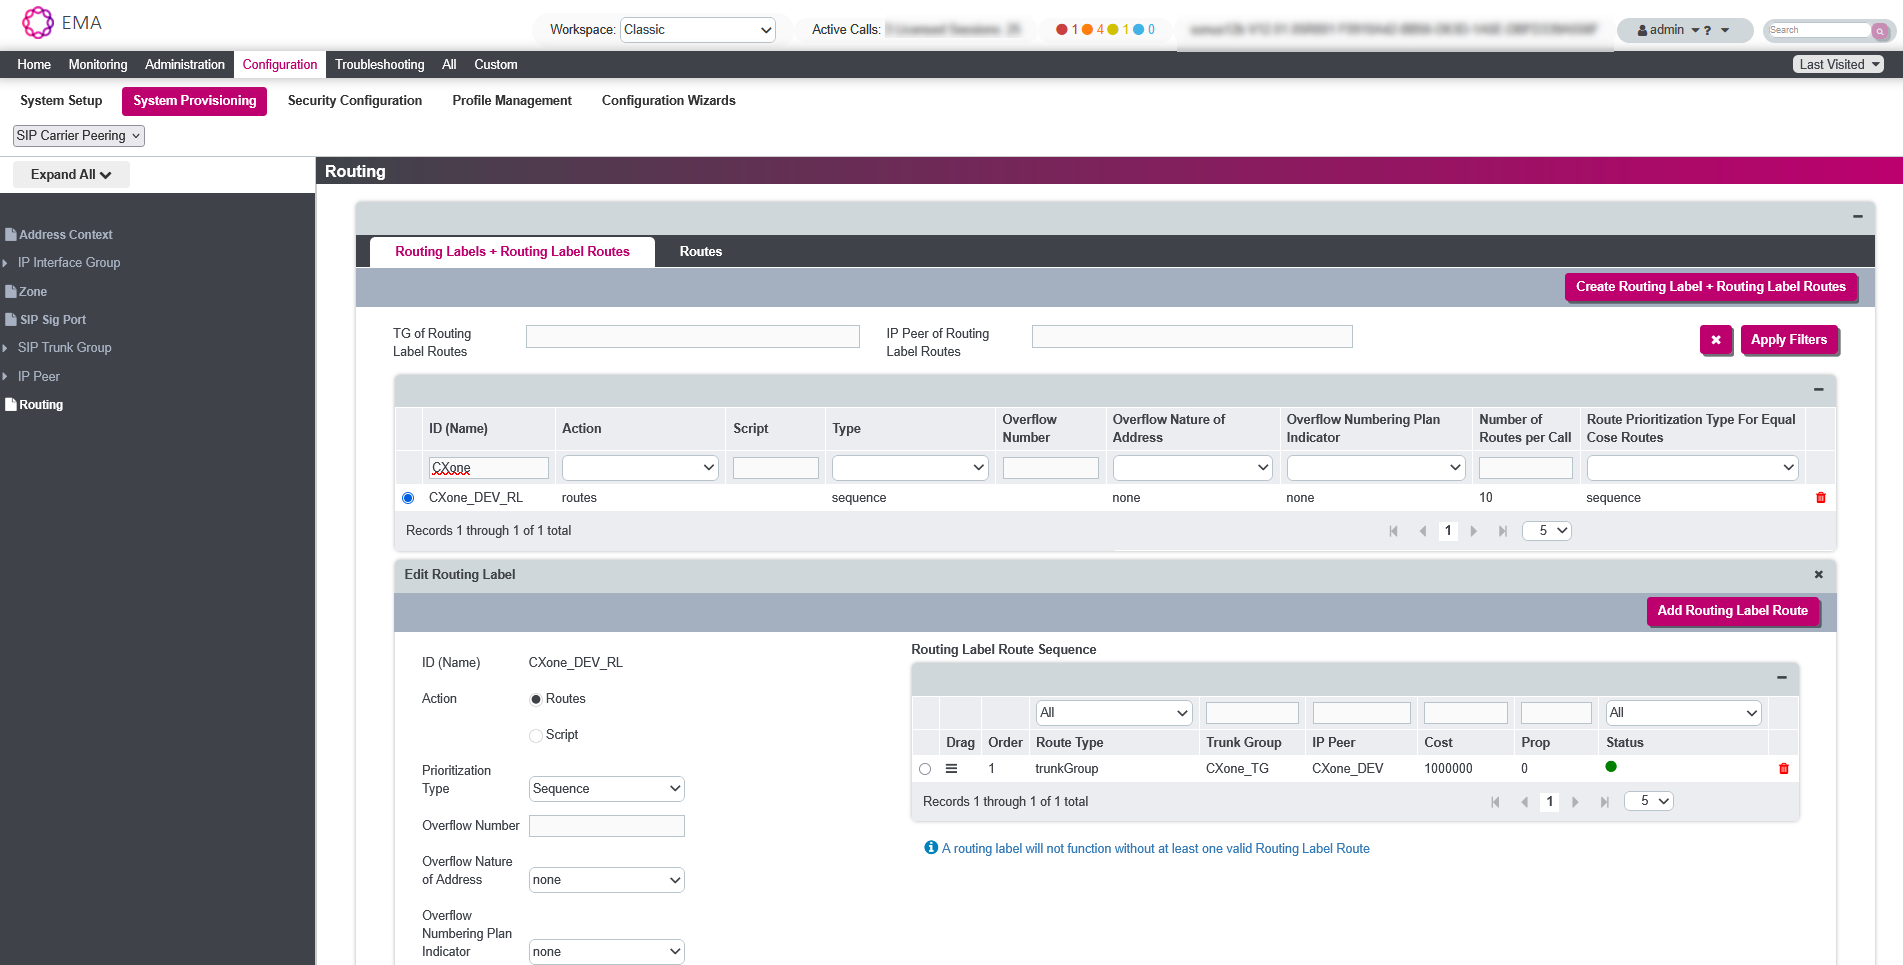
Pour acheminer les appels de CUCM vers le SBC CXone, créez une Étiquette Routing et définissez un Itinéraire à l'aide du groupe de jonctions et de l'homologue IP configurés précédemment.
-
Accédez à Interface EMA > Configuration > Provisionnement du Système > Routing.
-
Créez une nouvelle RoutingÉtiquette avec ID (nom) CXone_SBC.
-
Sous cette étiquette, créez une RoutingSéquence de routage d'Étiquette avec les paramètres suivants :
-
Type d’itinéraire : Groupe de tronc
-
Zone : Externe (pour le Groupe de tronc CXone)
-
Groupe de tronc : sélectionnez le groupe de tronc CXone SBC
-
Pair IP : sélectionnez le pair IP SBC CXone
-
-
Enregistrez la configuration de l'Étiquette Routing.
-
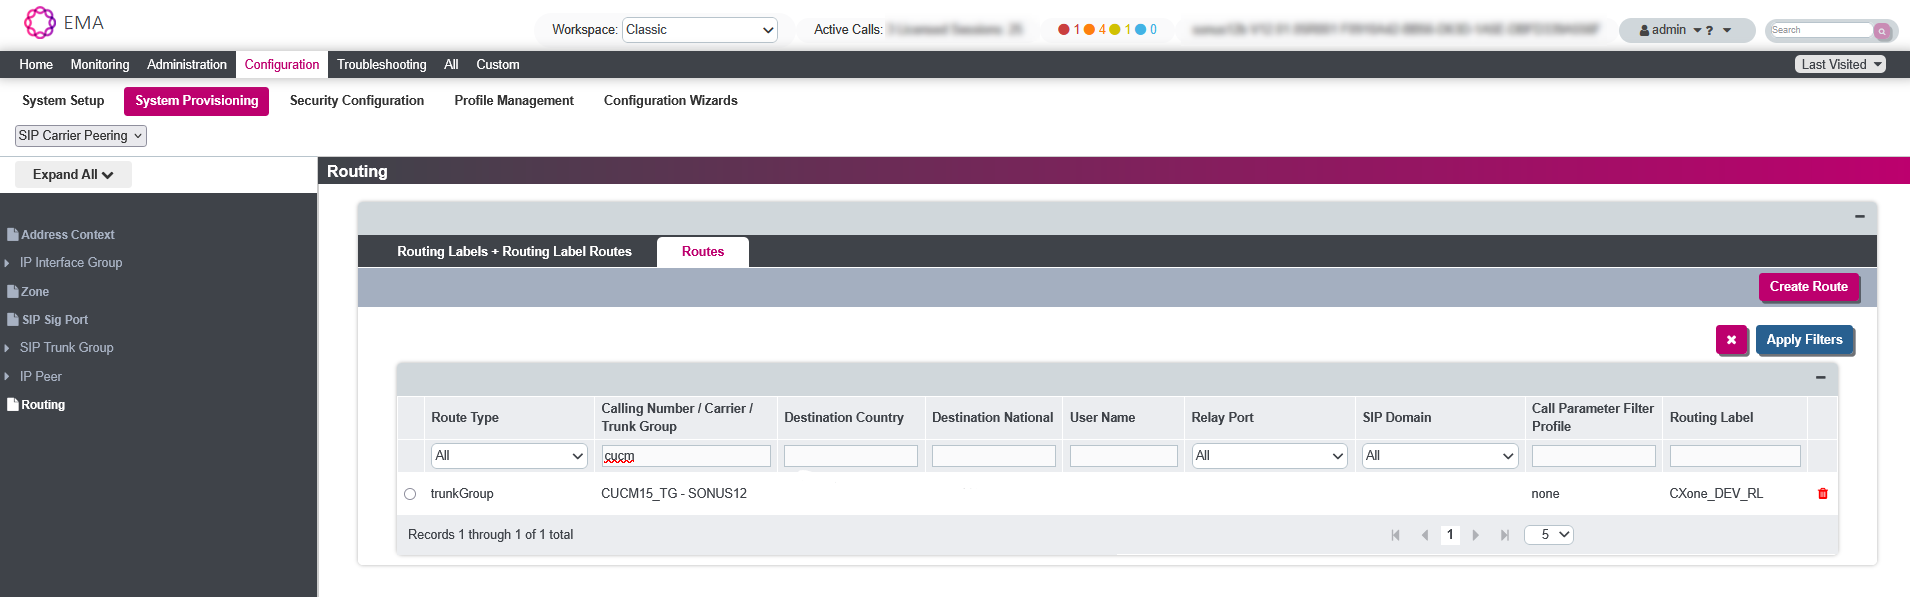
Accédez à l'onglet Routes et créez un nouvel itinéraire avec les paramètres suivants :
-
Type d'itinéraire : Groupe de tronc
-
Ingress Trunk Group : sélectionnez le Groupe de tronc CUCM
-
Routing Étiquette : Sélectionnez CXone_SBC créé précédemment
-
-
Enregistrez la configuration pour appliquer les modifications.
Configurer l'Enregistrement basé sur le réseau (NBR) avec SBC supplémentaire
Cette section comprend des informations sur la méthode NBR (enregistrement basé sur le réseau), qui peut fournir les médias à partir du téléphone ou de la passerelle.
Configurer un Profil SIP
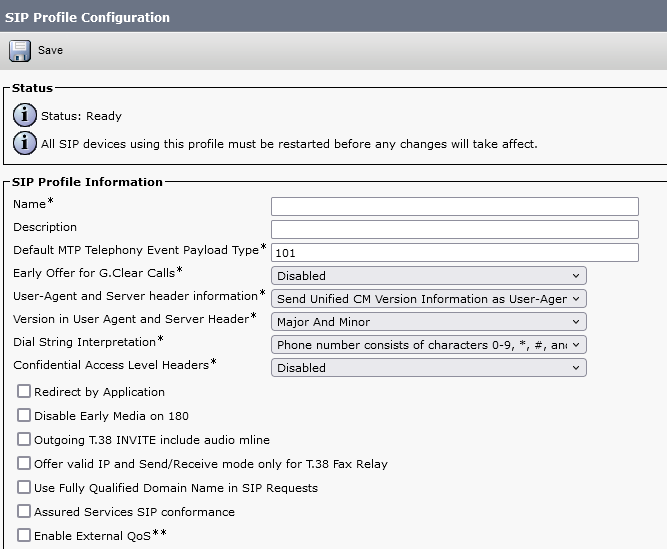
Un Profil SIP Protocol used for signaling and controlling multimedia communication sessions such as voice and video calls. est requis pour configurer la ligne SIP afin de prendre en charge le mode Offre anticipée.
Utilisez cette procédure pour configurer un profil SIP avec des paramètres SIP courants que vous pouvez assigner aux appareils et lignes SIP qui utilisent ce profil.
-
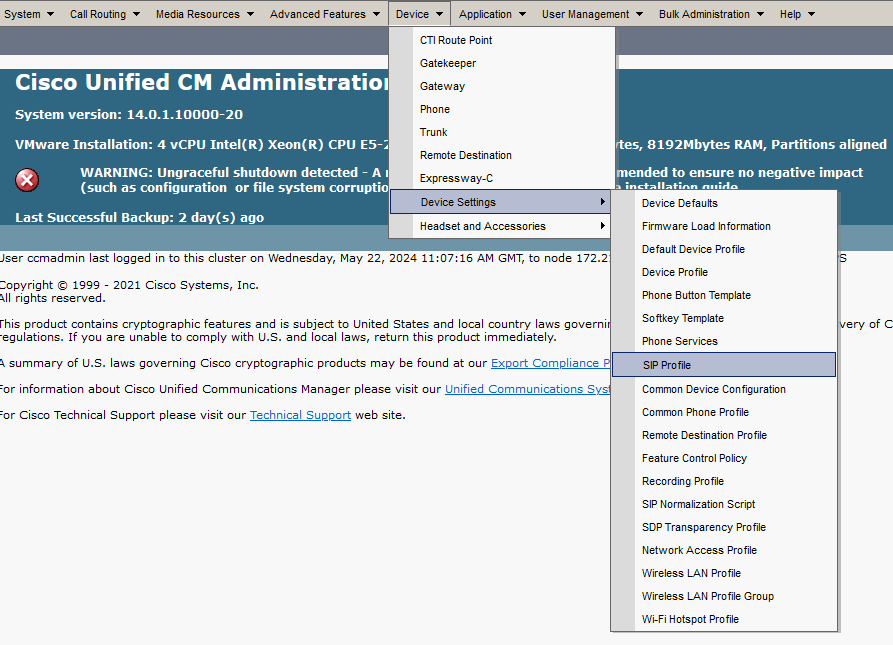
Accédez à Appareil > Paramètres de l'Appareil > Profil SIP.
-
Dans la fenêtre Find and List SIP Profiles (Rechercher et répertorier les profils SIP), cliquez sur Add New (ajouter nouveau).
-
Dans la fenêtre Configuration du Profil SIP, sous Informations du Profil SIP, dans le champ nom, entrez un nom.
-
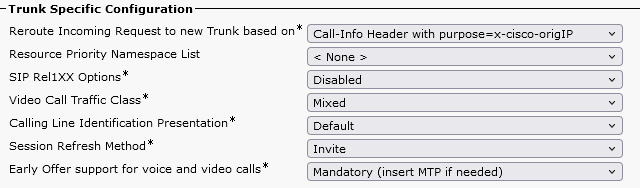
Sous Trunk Specific Configuration (Configuration propre à la ligne):
-
Dans la liste déroulante Early Offer support for voice and video calls (Prise en charge de l'Offre anticipée pour les appels vocaux et vidéo), sélectionnez Mandatory (Obligatoire) (insérer MTP au besoin).
-
-
Cliquez sur enregistrer.
Configuration d’une jonction SIP
Un Trunk SIP Protocol used for signaling and controlling multimedia communication sessions such as voice and video calls. est requis pour connecter le CUCM au SBC supplémentaire configuré dans Configure Additional SBC as SIP and Media Proxy.
-
Accédez à Appareil > Trunk.
-
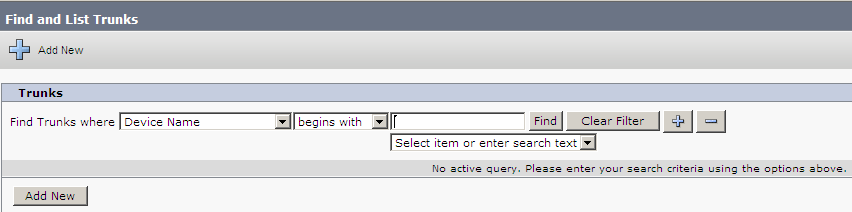
Dans la fenêtre Find and List Trunks (Rechercher et répertorier les lignes), cliquez sur Add New (ajouter nouveau).
-
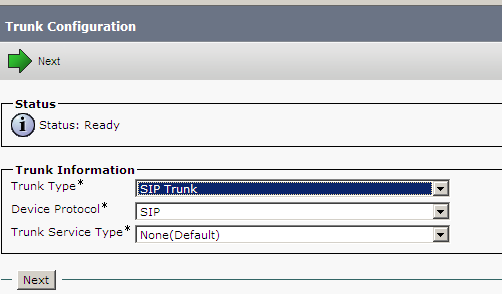
Dans la fenêtre Configuration du groupe de lignes, dans la zone Informations du groupe de lignes, dans la liste Type de groupe de lignes, sélectionnez Groupe de lignes SIP. Le Protocole de l'Appareil est automatiquement défini sur SIP et le Type de service du groupe de lignes apparaît.
-
Cliquez sur Prochain.
-
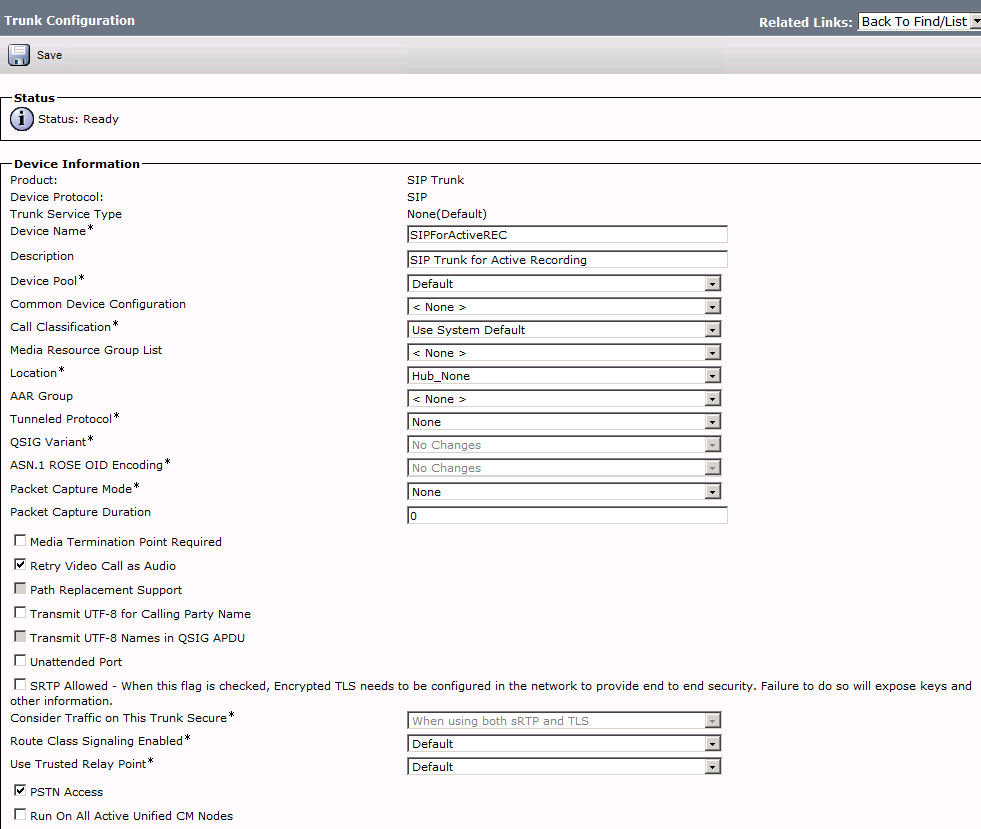
Dans la zone Informations sur l'Appareil :
-
Dans le champ Device Name, entrez un nom.
-
Dans le champ Description, entrez une description.
-
Dans la liste Device Pool (Groupe de périphériques), sélectionnez le groupe correspondant à votre réseau.
-
-
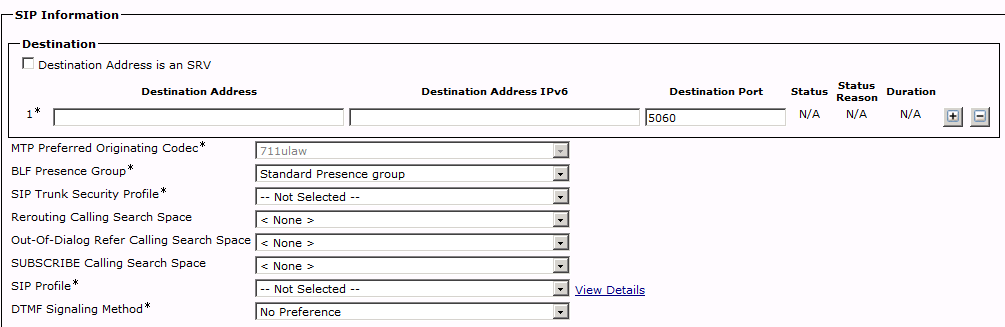
Dans la zone Informations SIP.
-
Dans le champ Adresse Destination, entrez l'Adresse IP du SBC supplémentaire configurée dans Configurer un SBC supplémentaire en tant que proxy SIP et Média.
-
Vérifiez que le Destination Port est défini sur le port d'écoute de votre SBC supplémentaire. Par défaut, il s'agit du port 5060.
-
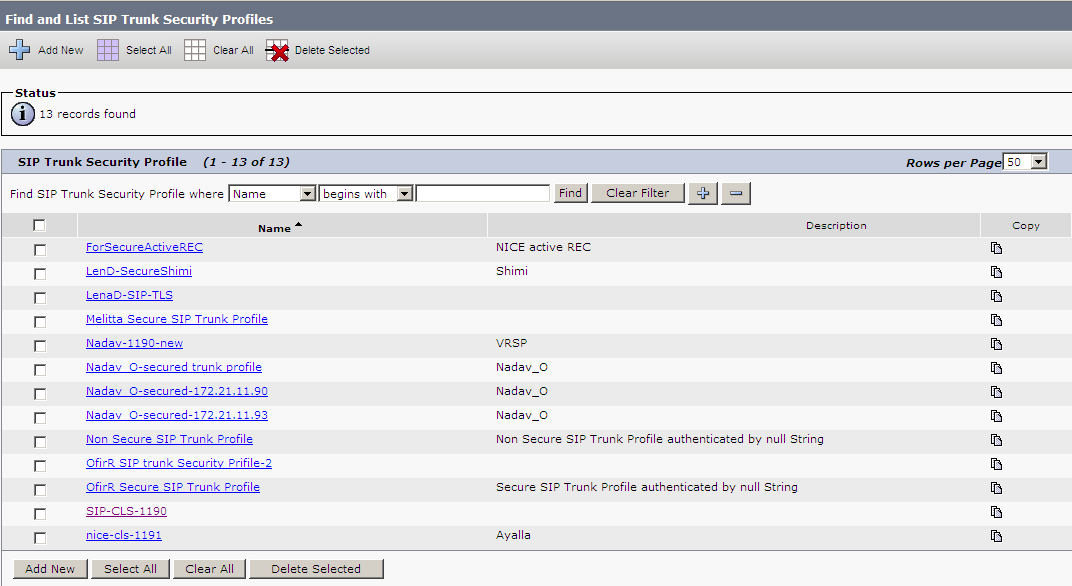
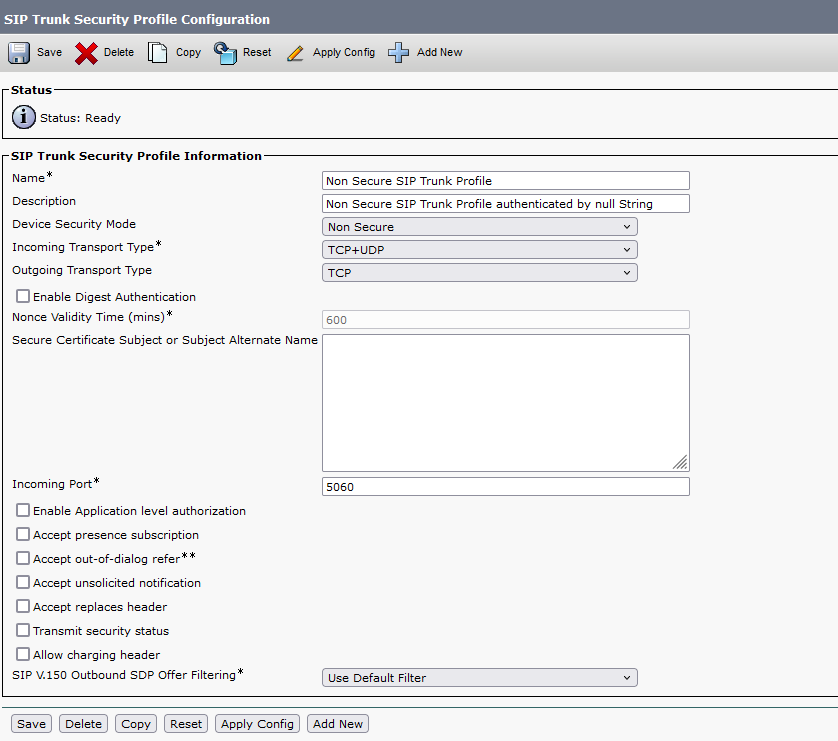
Dans la liste SIP Trunk Security Profile (profil de Sécurité de la jonction SIP), sélectionnez un profil non sécurisé standard. (Le nom du profil varie d’un site à l’autre, dans l’exemple donné ici, le nom du profil est Non-Secure SIP Trunk profile [Profil de jonction SIP non sécurisée].)
Vous pouvez créer plusieurs profils de sécurité selon les besoins d’administration de votre site et la topologie réseau.
-
Dans la liste Profil SIP, sélectionnez le nom du profil SIP que vous avez créé dans Configurer un Profil SIP.
-
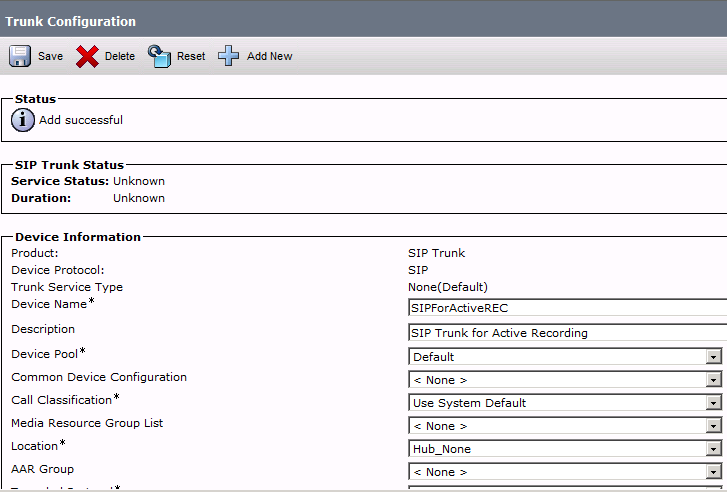
Cliquez sur enregistrer.
-
-
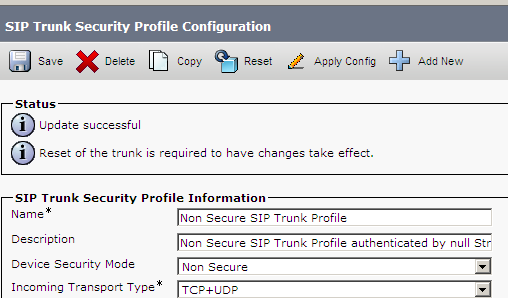
Vérifiez la configuration du Profil de Sécurité de la jonction SIP :
-
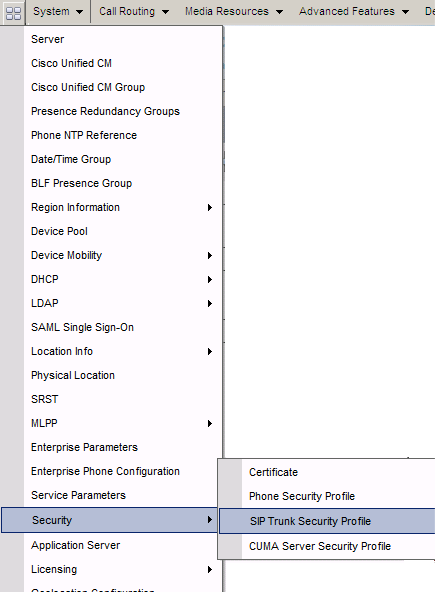
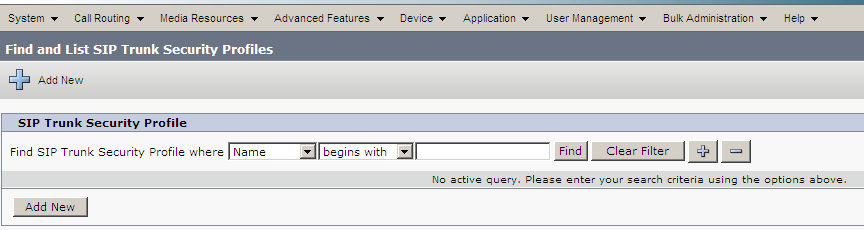
Accédez à Système > Sécurité > Profil de Sécurité du groupe de lignes SIP.
La fenêtre Find and List SIP Trunk Security Profiles (Rechercher les Profils de sécurité de la jonction SIP) s’affiche.
-
Cliquez sur Trouver.
-
Dans la liste SIP Trunk Security Profiles (Profils de sécurité de la jonction SIP), sélectionnez le Profil de Sécurité de la jonction SIP.
-
Dans la zone SIP Trunk Security Profile Configuration (Configuration du profil de Sécurité de la jonction SIP), pour les configurations actives Cisco JTAPI standard, assurez-vous que Outgoing Transport Type est défini sur TCP.
-
-
Cliquez sur enregistrer.
-
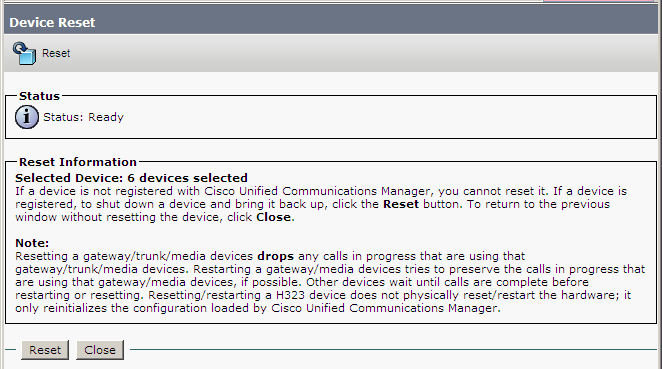
Cliquez sur Reset (Réinitialiser).
-
Cliquez sur Reset (Réinitialiser).
Configurer un Profil d'enregistrement
Dans Real-Time Third Party Telephony Recording (Multi-ACD), chaque appareil nécessitant un enregistrement est associé à un Profil d'enregistrement qui définit le numéro qu'il utilise pour acheminer vers le SBC supplémentaire.
-
Assurez-vous qu’une jonction SIP a été configurée.
-
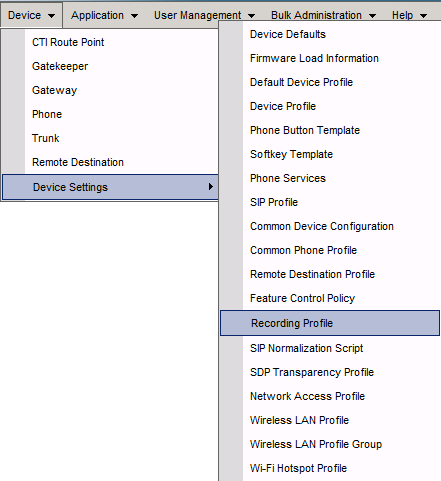
Accédez à Appareil > Paramètres de l'Appareil > Profil d'enregistrement.
-
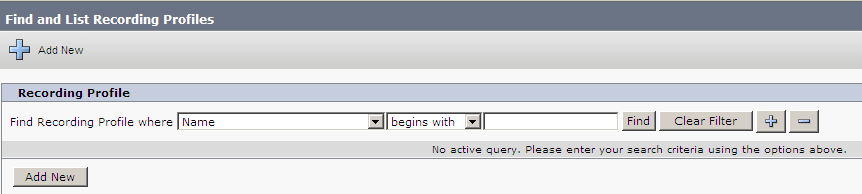
Dans la fenêtre Find and List Recording Profiles (Rechercher les profils d’enregistrement), cliquez sur Add New (ajouter un nouveau profil).
-
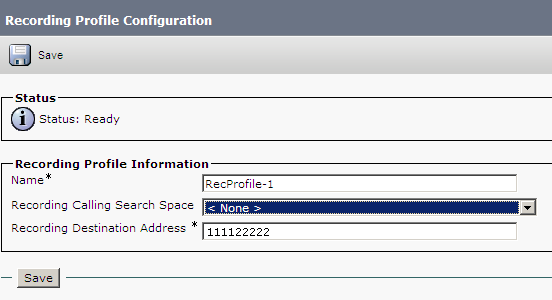
Dans la fenêtre Recording Profile Configuration (Configuration du Profil d’enregistrement), dans la zone Recording profile Information (Informations sur le profil d’enregistrement), configurez :
Champ/Liste
Description
Évaluer
Recording Calling Search Space (Espace de recherche d’appel de l’enregistrement)
Utilisez cela pour appeler la jonction SIP
Recording CSS (CSS d’enregistrement) Recording Destination Address (Adresse de destination de l'enregistrement)
Le numéro faisant référence à la jonction SIP locale du SBC
Le numéro qui fait référence au Groupe de lignes SIP SBC supplémentaire.
-
Cliquez sur enregistrer.
Configuration d’un groupe de routage
Vous devez désormais configurer un nouveau groupe de routage pour grouper la jonction SIP.
-
Assurez-vous que le Profil d'enregistrement a été configuré.
-
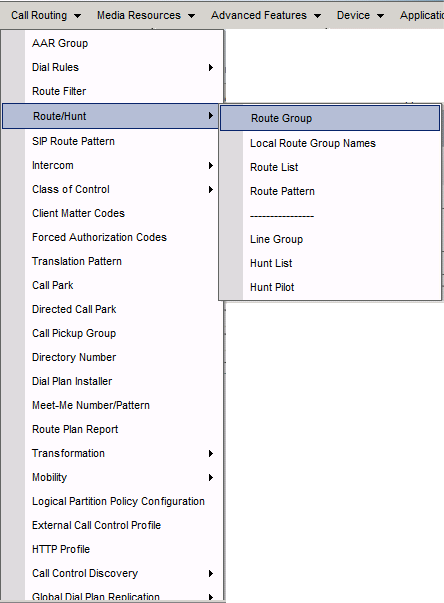
Accédez à Appel Routing > Route/Hunt > Route Group.
-
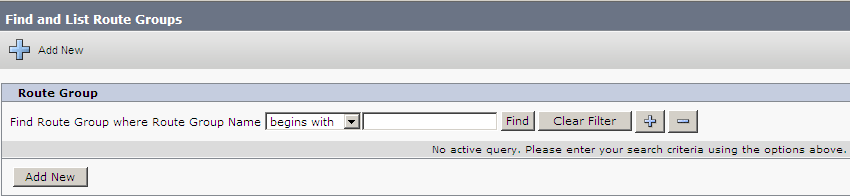
Dans la fenêtre Find and List Route Groups (Rechercher et répertorier les Groupes de routage), cliquez sur Add New (ajouter nouveau).
-
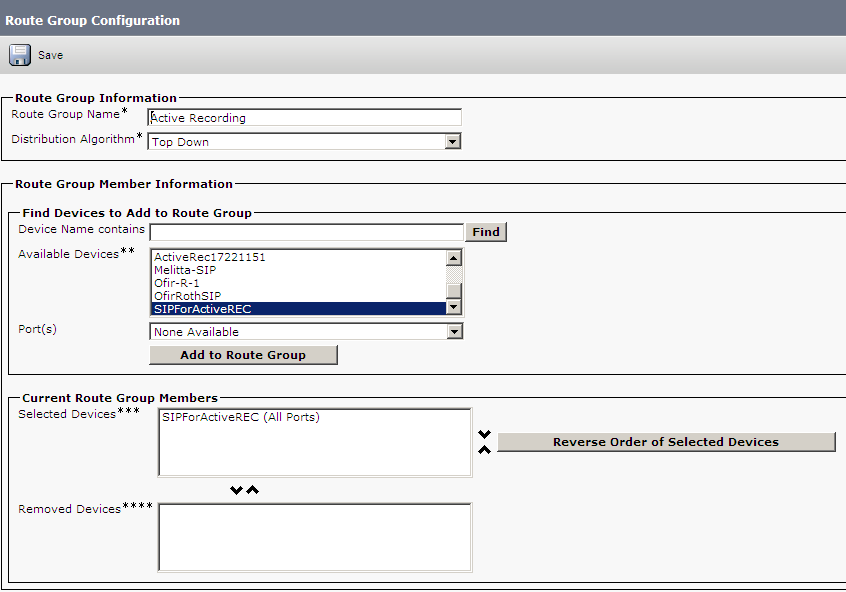
Dans la fenêtre Route Group Configuration, dans la zone Route Group Information, dans le champ Route Group Name, saisissez un nom.
-
Dans la liste Distribution Algorithm (Algorithme de distribution), sélectionnez Top Down (Haut vers le bas).
-
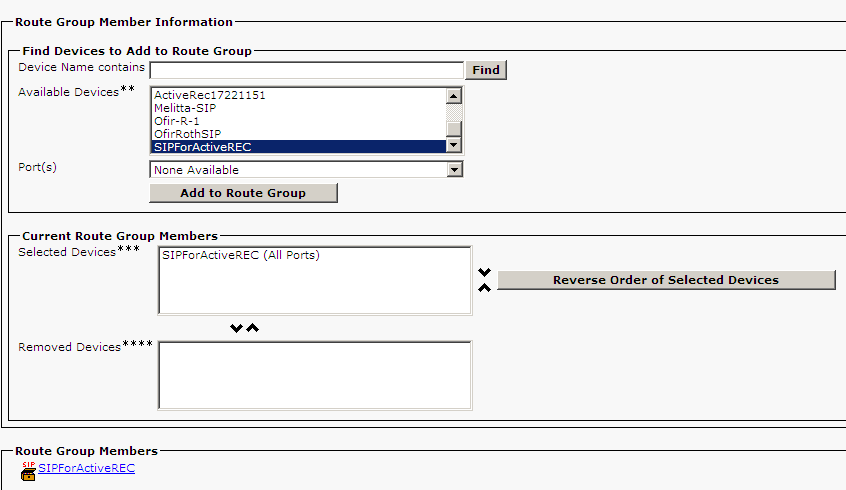
Dans la zone Rechercher des Appareils à ajouter au groupe d'itinéraire, dans la liste Appareils disponibles, faites défiler pour sélectionner le groupe de lignes SIP créé dans Configurer un groupe de lignes SIP.
-
Cliquez sur Add to Route Group (ajouter au groupe de routage). Dans la zone Membres actuels du groupe de routes, le trunk SIP apparaît dans la liste Appareils sélectionnés.
-
Pour ajouter un autre appareil dans la zone Current Route Group Members, répétez les étapes 6 et 7.
-
Cliquez sur enregistrer.
Configuration d’une nouvelle liste de routage
Définissez une nouvelle liste de routage contenant le groupe de routage de l’enregistreur.
-
Assurez-vous que le Profil Recording a été configuré.
-
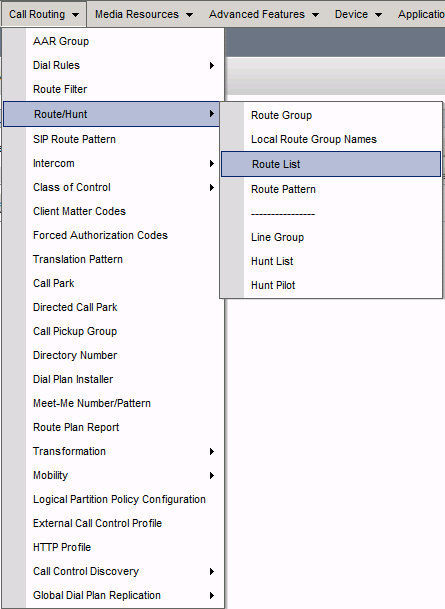
Accédez à Appel Routing > Liste d'acheminement/de recherche.
-
Dans la fenêtre Find and List Route Groups (Rechercher et répertorier les Groupes de routage), cliquez sur ajouter nouveau.
-
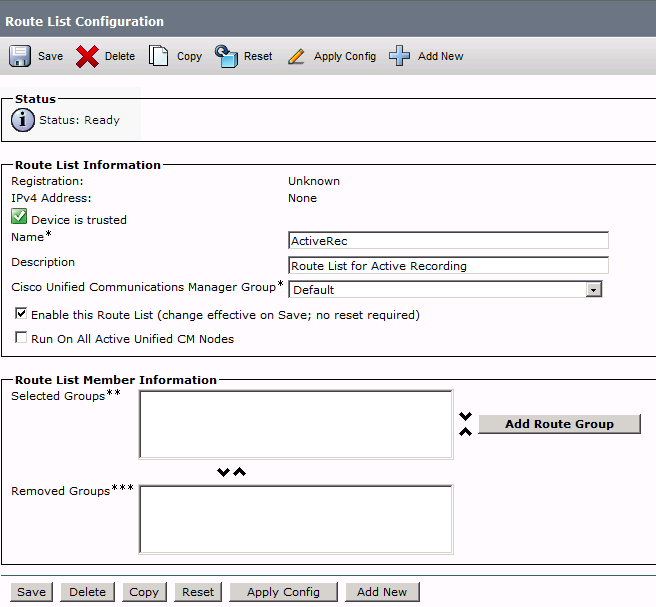
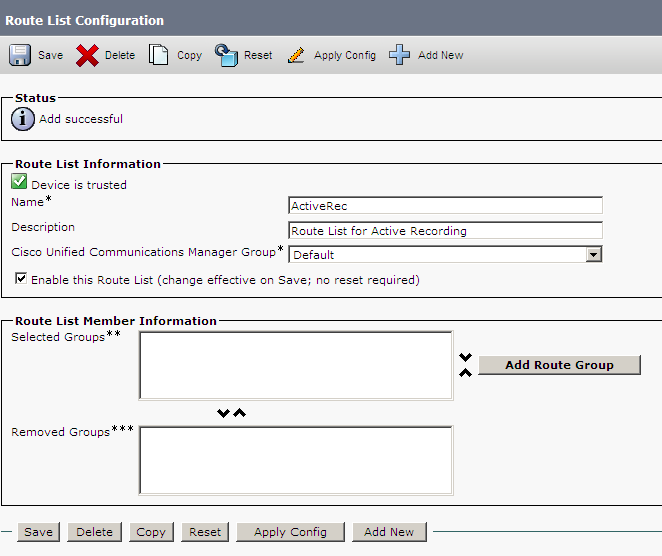
Dans la zone Route List Information, dans le champ Route List Name, entrez un nom.
-
Dans la liste Cisco Unified Communications Manager Group (Groupe CUCM), sélectionnez le groupe CUCM destiné à votre site.
-
Cliquez sur enregistrer.
-
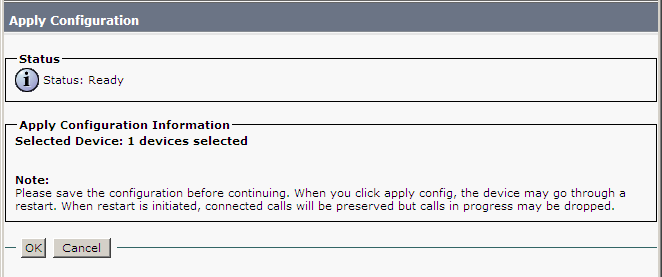
Cliquez sur Apply Config (Appliquer la configuration).
-
Cliquez sur OK.
-
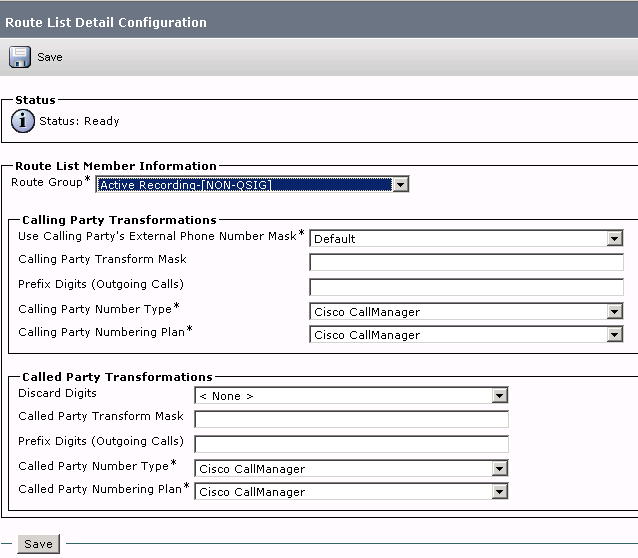
Cliquez sur Add Route Group (ajouter la route au groupe)à.
-
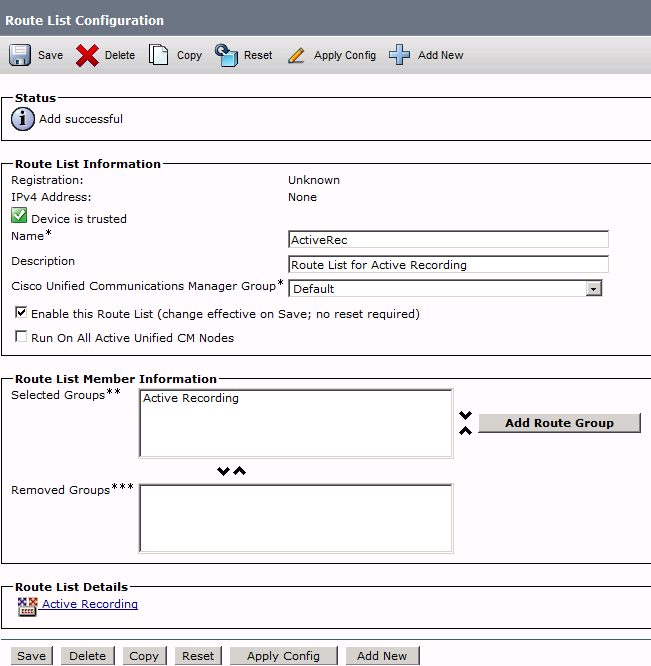
Dans la fenêtre Route List Detail Configuration (Configuration des détails de la liste de routes), dans la zone Route List Member Information (Informations sur les membres de la liste de routes), dans la liste Route Group (Groupe de routes), sélectionnez le groupe de routes que vous avez créé.
-
Cliquez sur enregistrer. Le État s'affiche sous la forme Succès et la nouvelle Liste de routage créée apparaît dans la liste Informations sur le membre de la liste de routage et dans la zone Détails de la liste de routage.
-
Cliquez sur Reset (Réinitialiser).
-
Cliquez sur Reset (Réinitialiser).
-
Cliquez sur Fermer.
Configuration d’un nouveau schéma de routage
Définissez un nouveau schéma de routage en fonction du nombre de périphériques définis pour l’enregisteur que vous avez créé précédemment. Les nouveaux points du schéma de routage vers la liste de routage de l’enregistreur.
-
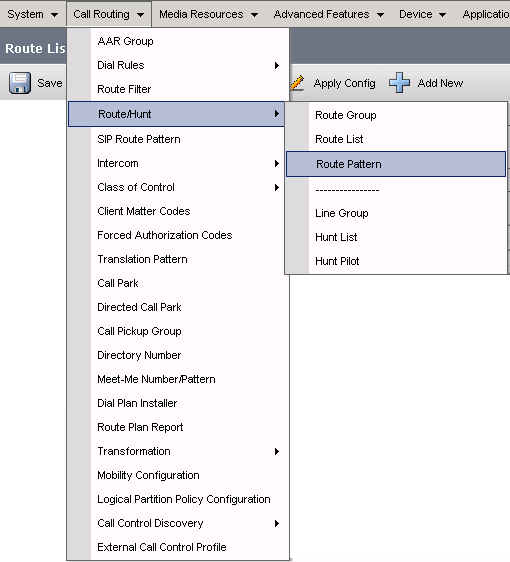
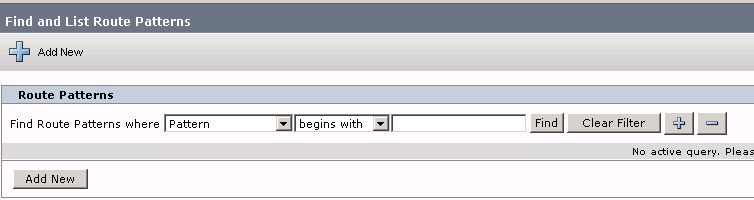
Accédez à Appel Routing > Route/Hunt > Route Pattern.
-
Dans la fenêtre Find and List Route Groups (Rechercher et répertorier les Groupes de routage), cliquez sur Add New (ajouter nouveau).
-
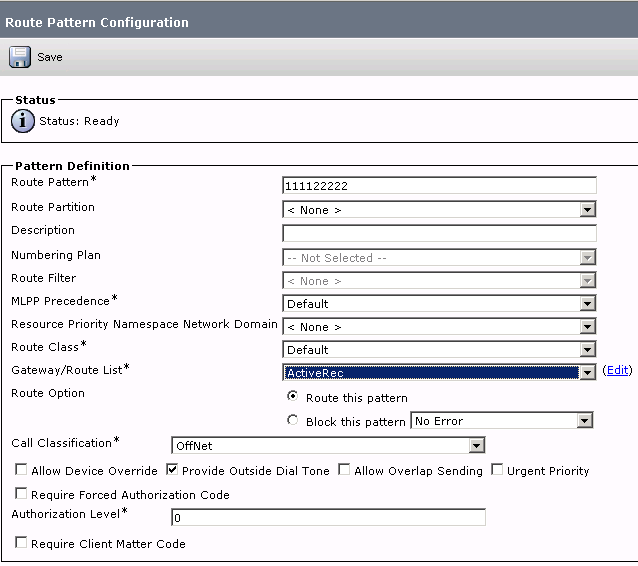
Dans la zone Définition du modèle, dans le champ modèle d'acheminement, entrez l'adresse Recording Destination à partir de la section Configurer le Profil Recording.
-
Cliquez sur la flèche Gateway/Route List (Passerelle/Liste de routes) et sélectionnez la liste de routes.
-
Cliquez sur enregistrer.
-
Dans la fenêtre de message du navigateur Windows, cliquez sur OK.
Définition d’enregistrement en réseau (NBR - Network Based Recording)
Cisco Network Based Recording (NBR) utilise une passerelle compatible avec l'enregistrement pour dupliquer le média RTP. Cela permet de définir la priorité sur la passerelle d’enregistrement (si disponible).
Configuration de la jonction de la passerelle d’enregistrement pour NBR-
Accédez à Appareil > Trunk.
-
Dans la fenêtre Find and List Trunks (Rechercher les jonctions), recherchez la jonction SIP de la passerelle d’enregistrement.
-
Sélectionnez la jonction.
-
Dans la fenêtre Trunk Configuration (Configuration de la jonction), faites défiler l’écran jusqu’à la zone Recording Informations.
-
Dans la zone Informations d'enregistrement, cliquez sur l'option This trunk connects to a recording-enabled gateway :
-
Cliquez sur enregistrer.
-
Cliquez sur Reset (Réinitialiser) pour réinitialiser la jonction.


 Configuration de la passerelle d’enregistrement (CUBE/vCUBE)
Sur la passerelle d’enregistrement, configurez ce qui suit :
|
Paramètre |
Description |
action |
|---|---|---|
|
source-address |
Adresse IP de la passerelle d’enregistrement. |
Saisissez : var(--codeSnippetCopyLabel)
|
|
xmf fournisseur |
Ajoutez une commande config avec l’URL de chaque Éditeur et Abonné(s). Pour chaque paire Éditeur/Abonné, augmentez le numéro de l'URL distante. |
Saisissez : var(--codeSnippetCopyLabel)
|
Appels entrants (CVP/CUSP) de la configuration d’enregistrement en réseau CUCMPour les déploiements Cisco avec CVP et CUSP où les appels entrants ne sont pas routés au moyen de liaisons SIP directes entre CUCM et les passerelles/CUBE(s)/vCUBE(s), toutes les communications entre CUBE/vCUBE et CUCM passent par une unique jonction SIP vers CVP/CUSP.
Avant d'envoyer les demandes d'enregistrement, le CUCM doit savoir de quel CUBE/vCUBE provient l'appel. Pour ce faire, il renvoie la requête à l’adresse IP de destination de la jonction SIP entrante qui a été utilisée pour l’appel.
CUCM a besoin d'un moyen de savoir de quel CUBE/vCUBE provient l'appel, afin de savoir où envoyer les demandes d'enregistrement. Pour ce faire, il renvoie la requête à l’adresse IP de destination de la jonction SIP entrante qui a été utilisée pour l’appel. Cependant, si CUCM renvoie la requête de l’API à CUSP, rien ne se produit. Pour contourner cette limitation dans les environnements avec CVP/CUSP, implémentez cette configuration CUCM.
Associer un Profil de Recording
Vous devez maintenant associer le Profil d'enregistrement (Recording) au Numéro de l’appareil enregistré. La méthode d’enregistrement est également définie ici.
Les Téléphones IP Cisco possèdent multiple apparences de ligne. Chaque apparence de ligne dans un appareil téléphonique peut être configurée séparément dans l'administration CUCM avec sa propre méthode de recording.
L’enregistrement actif JTAPI implique que CUCM soit défini sur Automatic Call Recording Enabled (Enregistrement d’Appel automatique activé).
Sélectionnez la méthode d'enregistrement Cisco :
-
Pour un enregistrement actif JTAPI, sélectionnez Automatic Call Recording Enabled (Enregistrement d’Appel automatique activé).
-
Pour ne faire aucun enregistrement, sélectionnezCall Recording Disabled (Enregistrement d’Appel désactivé).
Pour associer le Profil d’enregistrement au Numéro de l’appareil enregistré :
-
Assurez-vous que le nouveau schéma de routage est configuré.
-
Accédez à Appareil > Téléphone.
-
La fenêtre Find and List Phones (Rechercher les Téléphones) s’affiche. Recherchez les téléphones à enregistrer et cliquez sur Find (Rechercher).
-
Dans la fenêtre Phone Configuration window (Configuration du Téléphone), dans la zone Association, cliquez sur le lien de la ligne téléphonique.
-
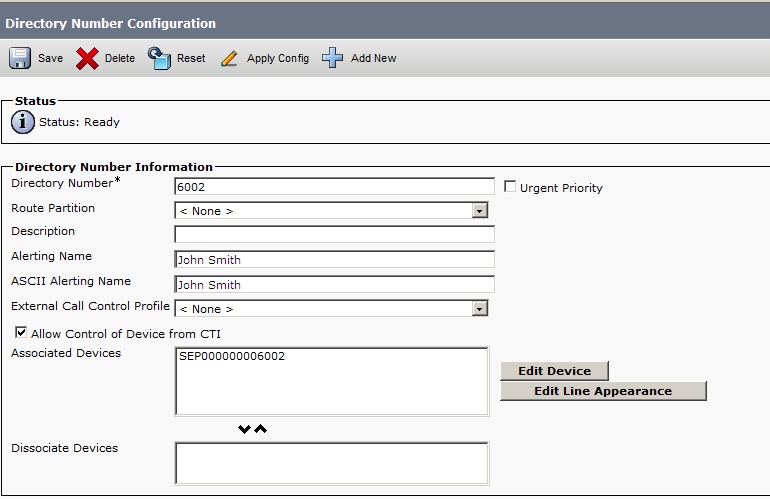
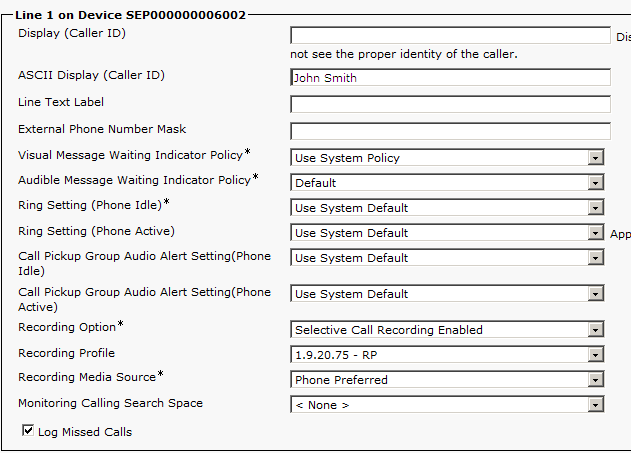
Dans la fenêtre Directory Number Configuration, faites défiler l'écran jusqu'à la zone Line 1 on Device.
-
Dans la liste Recording Option (Option d’enregistrement), sélectionnez l’option activée requise. Vous pouvez vous assurer que les paramètres sont corrects dans l’application JTAPIMonitor.
Les Options d’enregistrement sont les suivantes :
-
Enregistrement des appels désactivé : sélectionnez cette option si aucun enregistrement n'est autorisé.
-
Enregistrement automatique des Appels activé : sélectionnez cette option pour tous les enregistrements d'appel JTAPI actifs
-
Device Invoked Call Recording Enabled (Enregistrement d'Appel appelé par le périphérique) : pas encore en cours d’utilisation.
-
-
Dans la liste Profil d'enregistrement, sélectionnez le Profil d'enregistrement défini dans Configure the Recording Profile.
-
Dans la liste Recording Media Source, sélectionnez Gateway Preferred si vous souhaitez donner la priorité à l’enregistrement via une Gateway compatible avec l’enregistrement (si disponible), en utilisant la fonctionnalité d’enregistrement basé sur le Réseau.
-
Dans la zone Multiple Appel/Appel En attente - Paramètres sur Appareil, définissez la valeur Déclencheur Occupé sur égal à le paramètre Maximum - Nombre d'appels.
-
Cliquez sur enregistrer.
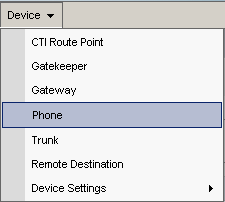
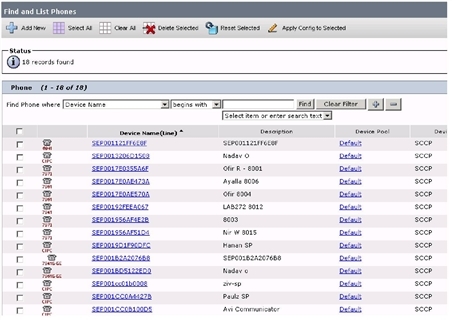


Définition du ton de Notification par téléphone
L’enregistrement actif Cisco prévoit une fonctionnalité facultative qui permet de configurer les tonalités de notification directement sur le téléphone. Ces tonalités de notatification peuvent être configuérées soit au niveau du système, soit au niveau d’un périphérique.
Le monitoring Cisco et le monitoring NiCE CXone ont deux significations complètement différentes. Le monitoring dont il est question ici est le monitoring Cisco.
Un téléphone IP peut être surveillé et enregistré en même temps. Un utilisateur peut être informé qu'il est surveillé et/ou enregistré par des tonalités de notification (bips sonores).
Dans l'enregistrement actif basé sur le Téléphone IP de cisco, la tonalité de supervision et la tonalité d'enregistrement ont des sons différents et peuvent être activées ou désactivées indépendamment. Si la supervision et l'enregistrement sont tous deux utilisés et que le téléphone est configuré pour émettre des notifications, la tonalité d'enregistrement a toujours priorité sur la tonalité de supervision.
Définissez les tonalités de notification à la fois au niveau du système et au niveau des périphériques.
Définition des tonalités de notification au niveau d’un SystèmePour définir les tonalités de notification au niveau du système :
-
Vérifiez que vous avez associé le Profil Recording et sélectionné la méthode d'enregistrement.
-
Accédez à Système > Service Paramètres.
-
Dans la fenêtre Service Parameters Configuration, dans la zone Select Server and Service, à partir de la flèche déroulante Server, sélectionnez le serveur. Le champ Service du serveur sélectionné s'affiche.
-
Cliquez sur la flèche de la liste déroulante Service, sélectionnez Cisco CallManager (Active).
-
Dans la fenêtre Service Parameter Configuration (Configuration des Paramètres de service), faites défiler l'écran jusqu'à la zone Clusterwide Parameters (Feature - Call Recording) (paramètres au niveau du cluster [fonctionnalités - enregistrement d'Appel]).
-
Pour jouer la tonalité de notification sur la cible observée, comme par exemple l'agent, cliquez sur la flèche Play Recording Notification Tone to Observed Target puis cliquez sur True.
-
Pour jouer la tonalité de notification sur la cible connectée observée, comme par exemple le client, cliquez sur la flèche Play Recording Notification Tone to Observed Connected Parties, puis cliquez sur True.
-
Cliquez sur enregistrer. L'État s'affiche comme Mise à jour réussie.
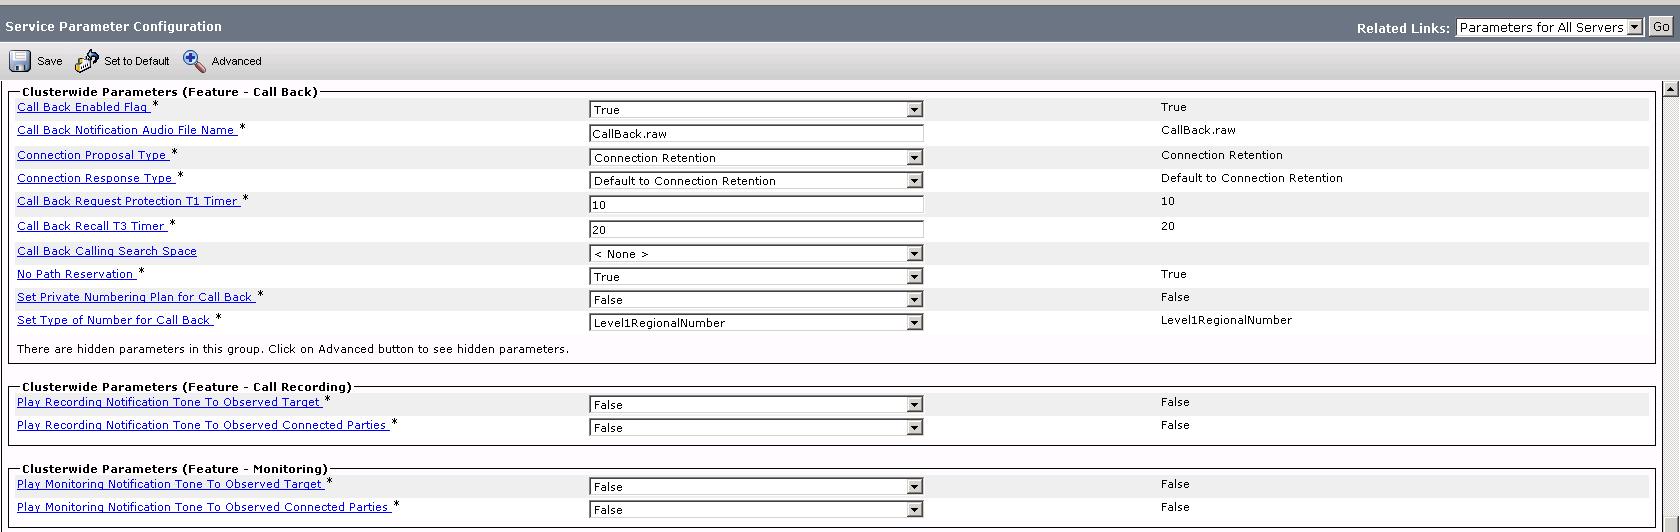 Définition des tonalités de notification au niveau d’un Appareil
Si le client nécessite des tonalités de notification au niveau d’un appareil, configurez cela. Cela vous permet également de définir des tonalités d’enregistrement, le volume d’enregistrement, le volume distant et la durée de la tonalité d’enregistrement.
Cette section est pertinente uniquement pour les téléphones IP Cisco qui prennent en charge recording (la fonctionnalité n'est pas pertinente pour les téléphones Cisco IP Communicator. La modification de la tonalité pour Cisco IP Communicator ne peut être effectuée qu'au niveau système. La modification des tonalités de notification au niveau du périphérique pour les téléphones IP Cisco remplacer la sélection que vous avez faite au niveau du système.
Pour définir les tonalités de notification au niveau du périphérique :
-
Vérifiez que vous avez associé le Profil d'enregistrement Recording et sélectionné la méthode d'enregistrement.
-
Accédez à Appareil > Téléphone.
La fenêtre Find and List Phones (Rechercher les Téléphones) s’affiche.
-
Recherchez les téléphones à enregistrer et cliquez sur Find (Rechercher).
-
Sur la page Find and List Phones (Rechercher les Téléphones), cliquez sur le lien de téléphone.
-
Dans la fenêtre Configuration du Téléphone, faites défiler vers le bas jusqu'à la zone Disposition de configuration spécifique au produit. Les options de tonalité Recording sont pertinentes uniquement pour les téléphones IP Cisco.
-
Dans la liste déroulante Recording Tone (Tonalité d’enregistrement), sélectionnez l’option de tonalité d’enregistrement.
-
Dans le champ Recording Tone Local Volume, entrez le volume local.
-
Dans le champ Recording Tone Remote Volume (Volume Distant de la tonalité d'enregistrement), entrez le volume distant.
-
Dans le Champ Recording Tone Duration, entrez la durée de la tonalité d'enregistrement.
-
Cliquez sur enregistrer.
-
Dans la fenêtre de message du navigateur Windows, cliquez sur OK.
Le État apparaît comme Mise à jour réussie.
-
Cliquez sur Apply Config (Appliquer la configuration). La fenêtre Apply Configuration (Appliquer la configuration) s’affiche.
-
Cliquez sur OK. Pour chaque téléphone pour lequel vous devez définir les tonalités de notification au niveau d’un périphérique, répétez la procédure.
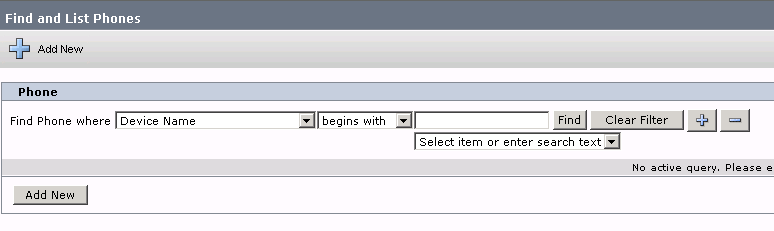
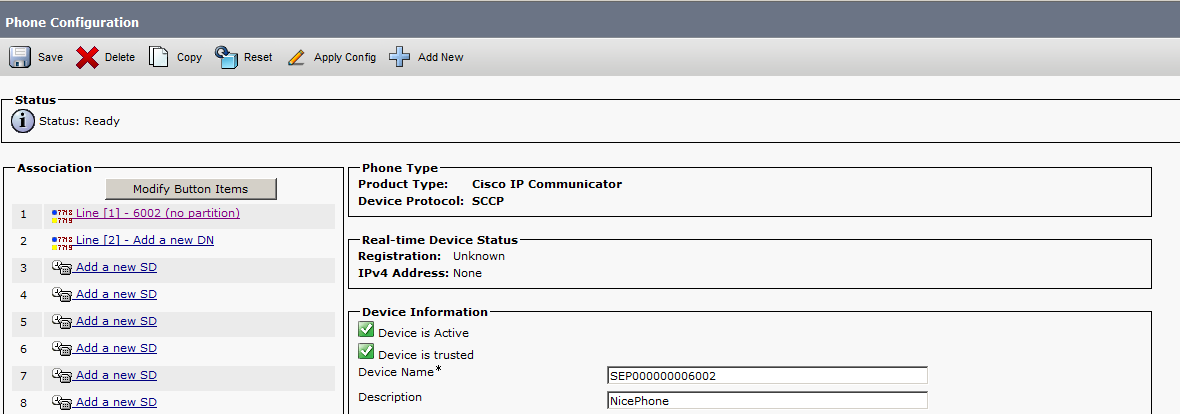
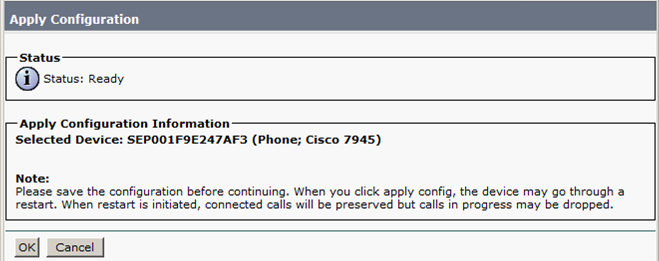
(En option) Activer l'affichage des Données commerciales NiCE
Avant de pouvoir afficher certains champs de données métier dans Real-Time Third Party Telephony Recording (Multi-ACD), les champs Display Internal Caller ID (afficher l’ID d’Appelant Interne) et Alerting Name (nom d’alerte) de CUCM :
|
Champ CUCM |
Champ Données commerciales JTAPI |
|---|---|
|
Afficher l’Id de l’appelant Interne |
CurrentCalledName CurrentCallingName |
|
Nom d'alerte |
CalledName |
Pour configurer les champs Display Internal Caller ID (afficher l’ID d’Appelant Interne) et Alerting Name (nom d'alerte) :
-
Accédez à Appareil > Téléphone.
La fenêtre Find and List Phones (Rechercher les Téléphones) s’affiche.
-
Recherchez les téléphones et cliquez sur Find (Rechercher).
-
Sur la page Find and List Phones (Rechercher les Téléphones), cliquez sur le lien de téléphone.
-
Dans la fenêtre Phone Configuration (Configuration du Téléphone), dans la zone Association, sélectionnez la ligne.
-
Dans la fenêtre de configuration du numéro d'annuaire, sous Informations sur le numéro d'annuaire, dans le champ nom d'alerte, entrez le nom d'alerte
Call to Actions. -
Faites défiler l'écran jusqu'à la ligne.
-
Dans le champ Display (Caller ID), entrez le nom.
Dans l’exemple donné ici, il s’agit de John Smith.