
 Pour afficher cette page en anglais :
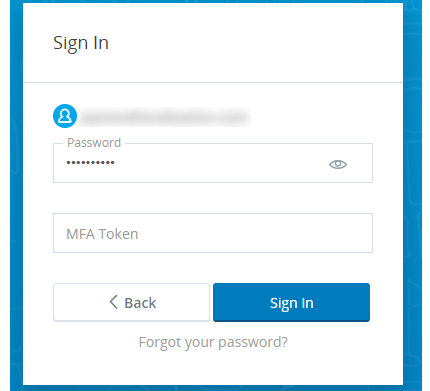
L'authentification multifacteur (Amf) fournit une couche supplémentaire d'authentification et de sécurité de l'utilisateur pour le processus de connexion. Lorsque l'Amf est requise, les employés doivent saisir, lors de la connexion, les deux éléments suivants :
- Mot de passe. Vous pouvez définir des politiques de mot de passe pour les authentificateurs de connexion attribués aux comptes des employés.
- Un Jeton Amf. Il s'agit d'un mot de passe à usage unique (OTP) généré par un jeton matériel ou un appareil Amf virtuel (par exemple, une application comme Google Authenticator) que vous fournissez. L'appareil doit être conforme aux normes TOTP RFC 6238 ou HOTP RFC 4226.
Vous pouvez exiger l'Amf pour certains employés et non pour d'autres. Les exigences relatives à l'Amf sont configurées dans les authentificateurs de connexion et celles-ci sont attribuées à différents rôles. Par conséquent, vous pourriez avoir un authentificateur de connexion qui exige l'Amf attribué à un rôle pour les administrateurs, et un authentificateur de connexion qui n'exige pas l'Amf attribué à un rôle pour les agents.
Secrets Amf
Un Secret Amf associe le compte de l'employé dans NiCE CXone à l'appareil matériel ou virtuel Amf que l'employé utilise pour générer l'OTP. NiCE CXone vous permet de générer un Secret Amf de l'une des façons suivantes :
- Manuellement : Vous pouvez saisir une valeur alphanumérique dans le champ Secret Amf. Par exemple, certains appareils Amf fournissent une valeur (souvent appelée « clé ») à cette fin. Si vous saisissez votre propre Secret Amf, la valeur doit comporter 16, 26 ou 32 caractères et être encodée en Base32. Base32 vous permet d'utiliser un jeu de 32 caractères composé des lettres majuscules A-Z et des chiffres 2-7. Le Secret Amf doit être conforme à la norme RFC 6238.
- Automatically: You can automatically generate a value in the MFA Secret field when you enable MFA authentication for an employee.
Pour l'instant, la numérisation du code QR/code à barres n'est pas prise en charge, et l'employé ne peut utiliser que la configuration manuelle pour activer l'authentification en 2 étapes à l'aide d'un appareil Amf virtuel.
Après avoir ajouté un Secret Amf aux comptes des employés, vous devez transmettre la valeur à chaque employé. Les Employés dont l'Amf est activée doivent configurer un appareil Amf virtuel. Par exemple, ils peuvent installer Google Authenticator sur un appareil mobile, activer la vérification en deux étapes (recherchez le mot-clé authenticator sur le site de soutien de Google), et ajouter le Secret Amf.
Conseillez à vos employés de traiter le Secret Amf comme un mot de passe. Ils pourraient vouloir le conserver dans un coffre-fort de mots de passe, par exemple. S'ils perdent le secret avant de l'ajouter à un appareil Amf virtuel, vous devrez leur attribuer un nouveau secret.
Activez l'authentification MFA pour un Employé
-
Dans NiCE CXone, cliquez sur le sélecteur d'applications
 et sélectionnez Admin
-
Sélectionnez le profil d’employé que vous souhaitez modifier ou cliquez sur Créer un Employé si vous créez un nouveau profil.
-
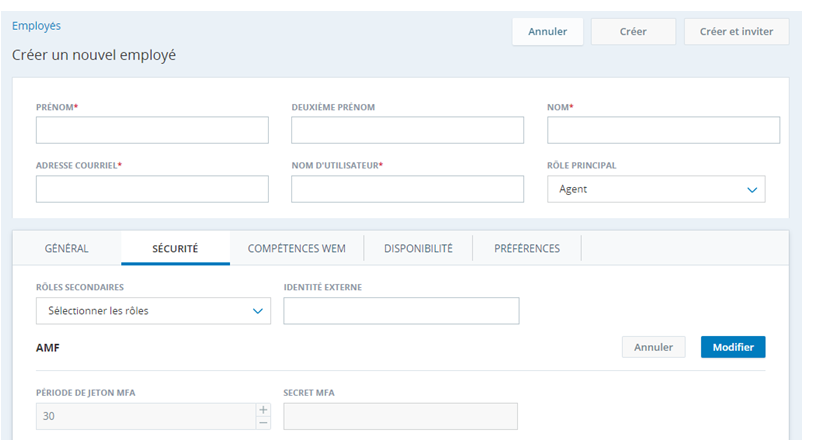
Dans l’onglet Sécurité :
-
Entrez une Période du Jeton Amf. La valeur doit être comprise entre 15 et 300 secondes, et compatible avec l'appareil Amf virtuel ou matériel utilisé par vos employés. Par exemple, Google Authenticator ne permet qu'une valeur de 30 secondes.
-
Cliquez sur Modifier à côté du champ Secret Amf, puis saisissez manuellement une valeur ou cliquez sur Générer
 pour générer automatiquement une valeur. Si vous entrez votre propre valeur, elle doit respecter les exigences du champ.
-
Cliquez sur Enregistrer pour enregistrer le Secret Amf. Le bouton Enregistrer se trouve en haut à droite de la fenêtre du profil de l'employé. Après avoir enregistré, le Secret Amf disparaît, mais il demeure assigné au profil de l'employé.
-
Cliquez sur Enregistrer/Créer pour enregistrer ou créer le profil de l'employé.
-
-
Activez Exiger l'authentification multifacteur pour un authentificateur de connexion et attribuez-le au rôle de l'employé. Si vous activez l'Amf sur un authentificateur de connexion existant, assurez-vous que l'Amf est activée pour tous les employés qui ont ce rôle.
-
Si vous n'utilisez pas d'appareils Amf matériels, assurez-vous que les employés concernés configurent leur appareil Amf virtuel à l'aide de leur Secret Amf et de leur nom d'utilisateur NiCE CXone.