
Les jetons d'accès et d'actualisation sont chiffrés afin d'offrir une sécurité accrue. Ils n'apparaissent pas directement dans le stockage du navigateur des utilisateurs. Cela comprend à la fois le stockage local et le stockage de session.
Créer des Clés d'Accès pour les services
Vous pouvez donner aux utilisateurs l'accès à un service spécifique à l'aide de clés d'accès. Pour ce faire, créez un nouveau rôle dans lequel seules les autorisations du service sont activées, puis attribuez-le à un profil d'employé sans fonctionnalité activée. Vous générez ensuite la clé d'accès sur le profil d'employé et la partagez avec les utilisateurs que vous souhaitez autoriser à accéder au service.
Caroline Bingley, l'administratrice du centre de contact Netherfield, Inc., souhaite générer une clé d'accès pour ScreenAgent afin que seuls les utilisateurs disposant de la clé d'accès puissent utiliser ScreenAgent.
-
Ajoutez un nouveau rôle avec des autorisations personnalisées requises pour le service.
- Cliquez sur le sélecteur d'applications
 et sélectionnez Admin.
- Allez à Sécurité > Rôles et Autorisations.
-
Cliquez sur Nouveau Rôle.
- Donnez au rôle un nom descriptif. Pour le cas d'utilisation décrit précédemment, vous pourriez l'appeler ScreenAgent Clé d'Accès.
-
Sélectionnez uniquement les autorisations requises pour le service. La sélection d'autres autorisations accordera aux utilisateurs des privilèges administratifs supplémentaires en plus de ceux requis pour utiliser le service.
-
Cliquez sur enregistrer et activer.
- Cliquez sur le sélecteur d'applications
-
Créez un nouveau profil d'employé pour votre service :
-
Cliquez sur le sélecteur d'applications
et sélectionnez Admin. -
Cliquez sur Employés.
- Cliquez sur Nouvel Employé.
-
Donnez au profil d'employé une adresse e-mail que vous possédez afin que vous puissiez activer le compte d'employé plus tard.
-
Donnez au profil d'employé un prénom et un nom descriptifs. Pour le cas d'utilisation décrit précédemment, vous pourriez l'appeler ScreenAgent AccessKey.
-
Dans la liste déroulante Rôle principal, attribuez à l'employé le rôle que vous venez de créer.
-
Dans la liste déroulante Attribut, décochez toutes les cases pour que le compte ne vous soit pas facturé.
-
Cliquez sur l'onglet Sécurité. Sélectionnez un Authentificateur de connexion.
-
Cliquez sur Créer .
-
-
Dans le tableau Employés, cliquez sur le nouveau profil d'employé que vous avez créé pour l'ouvrir.
-
Clique le Sécurité languette.
-
Sous Clés d’Accès, cliquez sur Ajouter une clé d’accès.
-
Copiez l'ID de Clé d'Accès et collez-le quelque part où vous pouvez l'enregistrer.
-
Cliquez sur (AFFICHER LA Clé secrète) (SHOW SECRET KEY).
-
Copiez la Clé d'Accès secrète et collez-la où vous souhaitez l'enregistrer. Si vous perdez la clé secrète, vous devrez en créer et en partager une nouvelle.
-
Cliquez sur enregistrer.
-
Dans le tableau des Employés, cliquez sur Invitation à côté du profil du nouvel employé que vous avez créé.
-
Lorsque vous recevez le courriel d'activation du compte, suivez les instructions du courriel pour activer le compte.
-
Partagez la clé d'accès uniquement avec les utilisateurs auxquels vous souhaitez utiliser le service.
utilisation des Clés d’Accès par Global Authentication/Terminal du jeton
Vous pouvez authentifier vos utilisateurs à l’aide de clés d’accès par l’intermédiaire du terminal d’authentification globale/jeton NiCE CXone. Pour ce faire, vous devez vous enregistrer pour cette méthode dans la DEVone Developer Community  . NiCE CXone prend en charge un seul terminal API pour récupérer les jetons d’accès. Vous pouvez découvrir le terminal des clés d’accès grâce à la découverte OpenID Connect.
Supprimer des Clés d’Accès avec le Gestionnaire de Clé d’Accès
La page Gestionnaire de Clés d’Accès vous permet d’afficher toutes les clés d’accès de votre système. Elle affiche :
-
L’ID de la Clé d’Accès.
-
Date de création et de dernière utilisation de la clé.
-
Le propriétaire de la clé.
-
Indique si la clé est active ou inactive.
Vous pouvez activer, désactiver ou supprimer des clés d’accès à partir de cette page.
-
Cliquez sur le sélecteur d'applications
et sélectionnez Admin. -
Accédez à Réglages de Sécurité > Gestionnaire de Clés d’Accès.
- Localisez la clé d’accès que vous souhaitez supprimer.
- Cliquez sur Supprimer
 .
-
Si vous souhaitez supprimer toutes les clés d’accès de votre système, cliquez sur Supprimer toutes les clés d’accès, puis sur Supprimer.
Cette action est irréversible et peut entraîner une perte d’accès à votre système.
Traçabilité des sessions et des jetons
Pour faciliter le suivi et la vérification de la sécurité, les services NiCE CXone Global Authentication (GA) incluent désormais des identifiants normalisés dans tous les jetons émis. Des balises d’ID spéciales ont été ajoutées à tous les jetons de connexion pour aider les équipes de sécurité à identifier chaque jeton et à suivre toute la session d’un utilisateur, depuis le moment où il se connecte jusqu’à ce qu’il termine son travail. Cela permet de voir beaucoup plus facilement ce qui s’est passé pendant une session et de conserver la sécurité du système.
Nouvelles revendications JWT
Tous les jetons Web JSON (JWT) émis par NiCE CXone incluent désormais les revendications suivantes, au format GUID :
 Revendications et descriptions JWT
| Revendiqué | Name (nom) | la description |
|---|---|---|
| jti | ID JWT | Un identifiant unique au niveau mondial pour l’instance de jeton spécifique. Chaque nouvelle attribution (jeton d’Accès, d’ID ou de rafraîchissement) reçoit un jti unique. |
| sid | Id de session | Un identifiant unique pour la session d’authentification. Cet ID est généré lors de la connexion initiale basée sur les identifiants et demeure constant tout au long du cycle de vie de la session. |
Fonctionnement du suivi des sessions
L’Id de session (sid) agit comme une ancre permanente qui relie tous les jetons utilisés durant une seule connexion. Cela aide les équipes de sécurité à suivre l’activité d’un utilisateur même lorsque ses jetons changent.
-
Première connexion : Lorsqu’un utilisateur se connecte, le système crée un nouvel Id de session (sid) et un ID de jeton unique (jti).
-
Actualisation d’un jeton : Lorsqu’un jeton est actualisé, le système crée un nouvel ID de jeton, mais conserve le même Id de session.
-
Changement d’Applications (échange de jeton) : Si un utilisateur passe d’une application à une autre, le nouveau jeton reçoit un nouvel ID de jeton, mais utilise toujours l’Id de session d’origine.
Comme l’Id de session ne change jamais, les équipes de sécurité peuvent relier toutes les actions à la toute première connexion de l’utilisateur, même s’il travaille depuis longtemps ou change d’outils.
Meilleur contrôle des Clés d’Accès
Cette mise à jour rend également les Clés d’Accès plus sécuritaires. Le système vérifie désormais si une Clé d’Accès est toujours active chaque fois qu’un jeton est utilisé ou mis à jour :
-
Vérifications instantanées : Si une Clé d’Accès est désactivée dans NiCE CXone, tous les jetons créés à partir de cette clé cessent immédiatement de fonctionner et ne peuvent pas être actualisés.
-
Arrêt immédiat : Une fois qu’une clé est désactivée, l’ensemble de la session est interrompu. Aucun autre jeton ne peut être demandé à l’aide de cette clé.
Comment les équipes de Sécurité (Teams) peuvent utiliser cette fonctionnalité
-
Audits simplifiés : Utilisez l’Id de session (sid) dans vos journaux pour voir chaque action effectuée par un utilisateur durant toute sa session, même s’il a utilisé différents jetons.
-
Repérage des risques : Surveillez les ID de jeton (jti) en double pour trouver et stopper rapidement les menaces à la sécurité, comme une tentative de réutilisation d’un ancien jeton.
-
Suivi des Tâches automatisées : Reliez facilement les actions automatisées effectuées par des machines (à l’aide de Clés d’Accès) à des processus précis afin de mieux les gérer et les contrôler.
Automatiser le cycle de vie et la Sécurité des Clés d’Accès
La fonctionnalité Cycle de vie des Clés d’Accès vous aide à assurer automatiquement la sécurité des clés API. En définissant des minuteries d’inactivité et en effectuant le suivi de l’ancienneté d’une clé, vous pouvez :
-
Maintenir votre sécurité à jour.
-
Arrêter les pirates informatiques qui utilisent des clés anciennes et oubliées.
-
Vous assurer que les clés anciennes sont remplacées régulièrement.
Ces paramètres s’appliquent à l’ensemble de votre compte. Si une clé n’est pas utilisée pendant une certaine période, le système la verrouille. Une clé verrouillée ne peut pas être utilisée pour se connecter tant que vous ne la déverrouillez pas. Cela permet de garder votre système sécurisé en veillant à ce que seules les clés actives puissent être utilisées.
Autorisations
Pour configurer et gérer les paramètres du Cycle de vie des Clés d’Accès, vous devez disposer des autorisations suivantes activées dans votre profil de sécurité :
-
Admin > Réglages de Sécurité > Rôles et Autorisations :
-
Politique de sécurité (Afficher, Configurer)
-
Gestionnaire de Clés d’accès : (Afficher, Modifier)
-
Règles de cycle de vie
Vous pouvez définir des règles de cycle de vie pour les utilisateurs en fonction des critères suivants :
Paramètres des Règles de cycle de vie des Clés d’accès
| Règle | Plage disponible |
|---|---|
| Inactif depuis la première utilisation | 1 à 7 jours ou Jamais |
| Inactif depuis la dernière utilisation | 7 à 90 jours ou Jamais |
| Âge maximum | 180 à 370 jours ou Jamais |
| Période d’avertissement | 7 jours |
États de la Clé d’accès
Une clé d’accès peut exister dans l’un des états suivants :
Définitions des états de la Clé d’accès
| État | la description |
|---|---|
| Actif | La clé d’accès peut être utilisée pour l’authentification. |
| Inactif | La clé d’accès est désactivée et ne peut pas être utilisée pour l’authentification. |
| Verrouillé | La clé d’accès a été verrouillée par des règles de cycle de vie ou par une action administrative. |
| Supprimé | La clé d’accès a été supprimée et ne peut plus être utilisée. |
Clé d’accès Actions
Le Gestionnaire de Clé d’Accès fournit plusieurs actions que vous pouvez effectuer.
Définitions de la Clé d’accès Actions
| action | la description |
|---|---|
| Activer | Active une clé d’accès inactive. |
| Désactiver | Désactive une clé d’accès active. |
| Verrouiller | Empêche l’utilisation de la clé d’accès. |
| Déverrouiller | Rétablit une clé d’accès verrouillée à l’état actif. |
| Ignorer les Règles | Exempte la clé d’accès des règles de cycle de vie applicables à l’ensemble du locataire. |
| Appliquer les Règles | Supprime l’exemption et réapplique les règles de cycle de vie du locataire. |
| Supprimer | Supprime définitivement la clé d’accès. |
La colonne Avertissement dans le gestionnaire de Clés d’Accès affiche les notifications et les avertissements liés au cycle de vie pour chaque clé d’accès.
Configuration des Paramètres de cycle de vie
Vous pouvez définir les règles de cycle de vie qui s’appliquent à toutes les clés d’accès au sein du locataire.
-
Cliquez sur le sélecteur d'applications
et sélectionnez Admin. -
Accédez à Configuration du Locataire > Gestionnaire de Clés d’Accès.
-
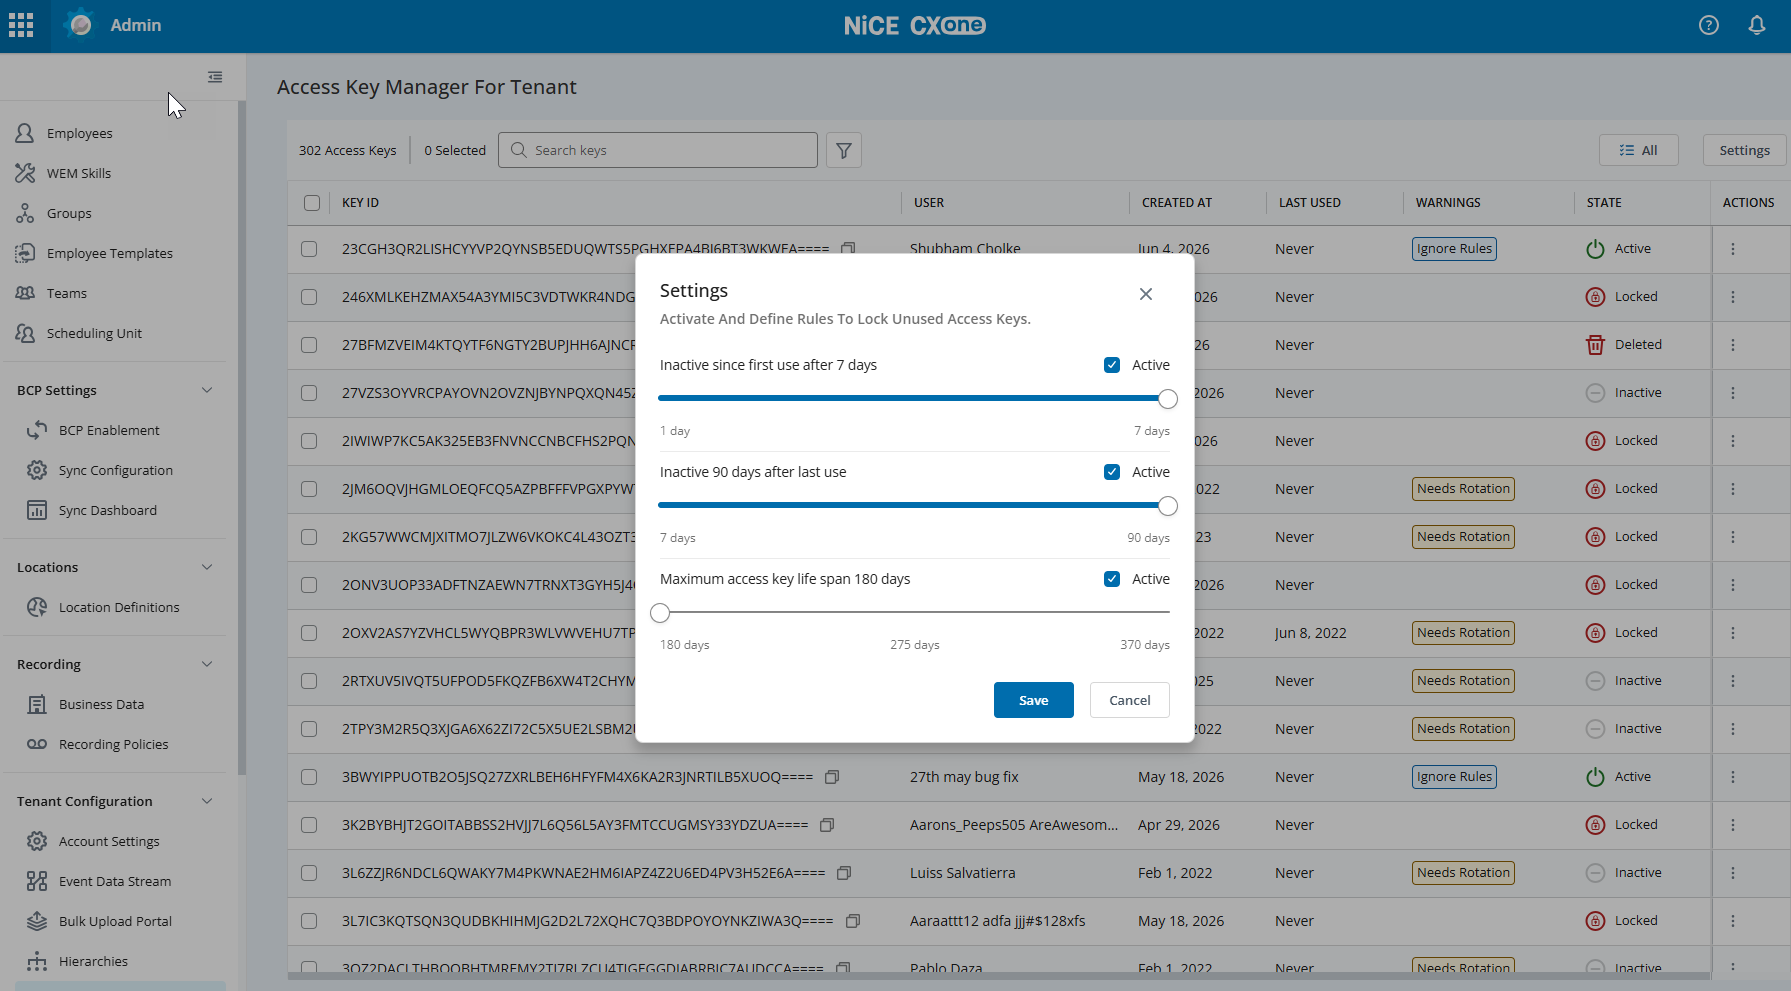
Cliquez sur le bouton Paramètres dans le coin supérieur droit de la page.
- In the Settings pop-up, configure the following rules by toggling the Active checkbox and adjusting the sliders:
Inactif depuis la première utilisation : définissez un seuil (1 à 7 jours) pour verrouiller les clés qui ont été créées mais jamais utilisées.
Inactif après la dernière utilisation : définissez un seuil (7 à 90 jours) pour verrouiller les clés qui étaient auparavant actives, mais qui n’ont pas été utilisées pendant la durée précisée.
durée de vie maximum de la clé d’accès : Définissez une durée (180 à 370 jours) pour signaler les clés ayant atteint leur âge maximum recommandé.
-
Cliquez sur enregistrer.
Gestion des Clés verrouillées
Lorsqu'une règle de cycle de vie est déclenchée, l'état de la clé d'accès passe à Verrouillé. Vous pouvez surveiller et gérer ces clés directement depuis le Gestionnaire de Clés d'Accès.
Repérage des Clés verrouillées
-
Colonne état : Les Clés verrouillées par l'automatisation afficheront une icône d'état Verrouillé rouge.
-
Colonne Avertissements : Les Clés approchant de leur durée de vie maximum ou celles ayant déclenché une règle afficheront une étiquette d'avertissement Rotation requise ou similaire.
-
filtres : Utilisez la liste déroulante du filtre Tous pour sélectionner Verrouillé et afficher uniquement les clés touchées par l'automatisation du cycle de vie.
Déverrouillage ou exemption des Clés
Si une clé a été verrouillée automatiquement, mais qu'elle est toujours requise, vous pouvez effectuer les actions suivantes à partir du menu Actions :
-
Déverrouiller : Rétablit la clé à l'état Actif.
-
Ignorer les Règles : Exempte une clé d'accès spécifique de l'automatisation du cycle de vie au niveau du locataire. Cela est utile pour les comptes de service critiques dont l'utilisation peut être peu fréquente, mais essentielle.
-
Appliquer les Règles : Réactive l'automatisation du cycle de vie pour une clé précédemment définie sur Ignorer les Règles.
Gestion de vos propres Clés d'Accès
Sous My Zone > My Profile > Clés d'Accès, vous pouvez consulter vos propres clés d'accès.
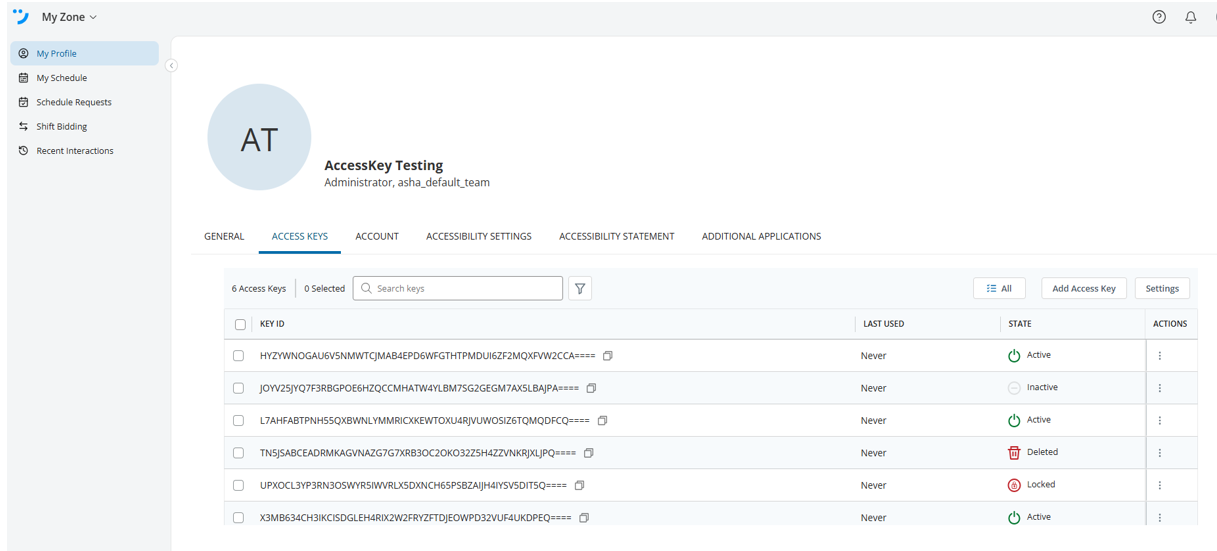
Vous pouvez configurer les paramètres de cycle de vie et gérer les clés d'accès directement depuis la page Gestionnaire de Clés d'Accès si vous disposez des autorisations requises.