

Cette page vous guide pas à pas dans la configuration de l’authentification pour votre système NiCE CXone avec SecureAuth comme fournisseur d’identité externe.
Avant de commencer
- Acquérir une compréhension de base des concepts et de la terminologie d'authentification et d'autorisation si vous n'avez jamais mis en place un processus comme celui-ci auparavant.
- Revoir le processus spécifique à NiCE CXone si c'est la première fois que vous travaillez avec l'authentification dans NiCE CXone.
- Tenez compte de vos utilisateurs humains et des niveaux d'accès dont ils ont besoin. Décidez si les personnes ayant un plus grand accès devraient avoir des niveaux de sécurité plus élevés.
- Décidez si vous utiliserez des exigences de mot DE passe personnalisées, une authentification multifacteur (Amf), ou les deux.
- En fonction de vos décisions, dressez une liste des authentificateurs de connexion. La liste doit inclure les exigences de mot DE passe et l'état Amf que vous souhaitez utiliser pour chaque authentificateur de connexion.
- Déterminez si vous devez inclure l'authentification et l'autorisation pour des applications telles que les bots ou les assistants virtuels intelligents (IVA). Si c'est le cas, vous devrez créer des clés d'accès.
- Familiarisez-vous avec le protocole d'authentification SAML 2.0. NiCE CXone prend en charge SAML 2.0 pour l'intégration SecureAuth.
- Évaluer la combinaison d'IdP et de protocole pour vous assurer que vos cas d'utilisation et vos flux d'utilisateurs sont pris en charge, et pour identifier les problèmes potentiels. Cela doit inclure des tests réels.
- La mise en œuvre de modifications de l'authentification et de l'autorisation à chaque fois que le besoin s'en fait sentir entraînera probablement des problèmes dans votre système. Vous pouvez éviter ces problèmes en créant un plan de déploiement. Votre NiCE CXone peut vous soutenir et vous guider dans ce processus de planification. Une bonne planification permet une mise en œuvre plus fluide.
Création et configuration de l’application SecureAuth
-
Connectez-vous à votre compte de gestion SecureAuth.
-
Sur le côté gauche de la page Plateforme d’identité, cliquez sur Application Manager.
-
Cliquez sur ajouter une application.
-
Dans la liste des modèles d'application, sélectionnez Application SAML.
-
Sur la page Détails de l'application, définissez les configurations suivantes :
-
Entrez le Nom de l’application. Par exemple, vous pouvez entrer NiCE CXone.
-
Sélectionnez la politique d'authentification pour cette application.
-
Entrez les banques de données permettant d’authentifier et d’autoriser l'accès des utilisateurs à cette application.
-
Sélectionnez tous les Groupesnécessaires pour autoriser l'accès à cette application.
-
-
Cliquez surcontinuer.
-
Dans la section Configurer la connexion, définissez le Type de connexion sur initié par SP et sélectionnez Par poste.
-
Dans la section Mappage de l'ID de l'utilisateur, définissez le champ Profil ID de l'utilisateur et Format d'ID de nom selon votre préférence. Le champ Profil ID de l'utilisateur déterminera la valeur que vous saisirez dans le champ Identité externe du profil utilisateur NiCE CXone.
-
Dans la section Assertion SAML, définissez les configurations suivantes :
-
Dans le champ Assertion Consumer Service (ACS), entrez https://cxone.niceincontact.com/need_to_change. Vous remplacerez cette valeur par l'URL ACS que vous allez recevoir par la suite de l’Authentificateur de connexion NiCE CXone.
-
Dans le champ Audience, entrez https://cxone.niceincontact.com/need_to_change. Vous remplacerez cette valeur par l'ID d’Entité que vous allez recevoir par la suite de l’Authentificateur de connexion NiCE CXone.
-
Dans le champ IdP Signing Certificate, cliquez sur Select Certificate, choisissez le certificat de signature IdP à utiliser, puis cliquez sur Select pour fermer la fenêtre.
-
Dans le champ Signing Algorithm, sélectionnez SHA1 ou SHA2. NiCE CXone prend en charge les deux options.
-
Dans le champ Sign SAML Assertion, désactivez la signature de l'assertion SAML. NiCE CXone ne prend pas cela en charge.
-
Dans le champ Sign SAML Message, activez la signature du message SAML.
-
Dans le champ Chiffrer l'assertion SAML, désactivez le chiffrement de l'assertion SAML. NiCE CXone ne prend pas en charge cette fonctionnalité.
-
-
Cliquez sur ajouter l’application.
-
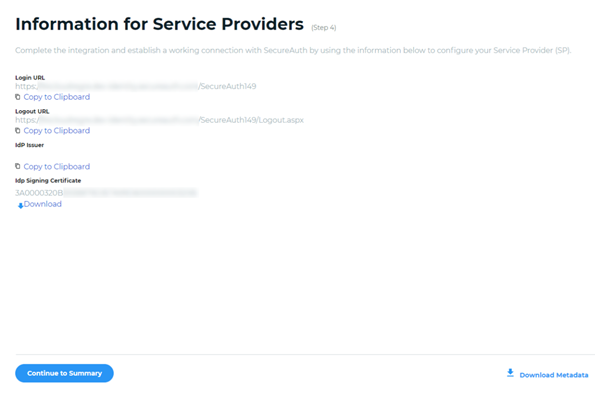
Depuis la page Information for Service Providers :
 Voir l'image
```
 ```
-
Copiez l'URL de Connexion. Il sera utilisé pour l'URL du terminal dans l'Authentificateur de connexion NiCE CXone.
-
Téléchargez le certificat de signature IdP. Celui-ci sera chargé dans l’Authentificateur de connexion NiCE CXone.
-
-
Cliquez sur continuer vers le récapitulatif.
-
Cliquez sur Retour au gestionnaire d’applications pour trouver l'application désormais ajoutée à la liste.
Configurer un Emplacement
Autorisations requises : Création de Gestion des emplacements
Si vous souhaitez exiger que les utilisateurs se connectent depuis une certaine Adresse IP, créez un emplacement avec les Adresses IP, les plages d'adresses IP ou les sous-réseaux d'adresses IP que vous voulez autoriser. Lorsque vous exigez un emplacement configuré pour un utilisateur, celui-ci doit disposer à la fois des informations d'identification et de l'Adresse IP correctes pour se connecter. Dans le cas contraire, leur tentative de connexion échoue et ils reçoivent une erreur. Vous pouvez définir jusqu'à 20 emplacements à la fois et jusqu'à 10 règles par emplacement.
- Cliquez sur le sélecteur d'applications
 et sélectionnez Admin.
- Accédez à Emplacements > Définitions d’emplacements.
- Cliquez sur Nouvel emplacement.
- Donnez un nom descriptif à l’emplacement. Si vous souhaitez ajouter des détails supplémentaires sur l'emplacement, saisissez une description.
- Vous pouvez sélectionner Définir comme Emplacement par défaut ou Emplacement distant pour indiquer le type d'Emplacement. Vous ne pouvez définir qu'un seul emplacement par défaut. Ces champs n'ont actuellement aucune incidence sur les fonctionnalités ; vous les sélectionnez uniquement pour votre propre référence.
-
Ajoutez toute autre information souhaitée à l'aide des champs restants, notamment l'adresse physique, le pays, les coordonnées GPS, le fuseau horaire ou les groupes assignés. Ces champs n'ont actuellement aucune incidence sur les fonctionnalités ; vous les renseignez uniquement pour votre propre référence.
Si vous ajoutez des groupes au champ Groupes assignés, les utilisateurs appartenant à ces Groupes apparaissent dans l'onglet Utilisateurs assignés. Toutefois, les paramètres d'emplacement ne s'appliqueront pas à ces derniers. Si vous attribuez un emplacement à un authentificateur de connexion, l'emplacement s'applique aux utilisateurs qui sont affectés à cet authentificateur de connexion et limite leur capacité à se connecter en fonction de leur Adresse IP. Néanmoins, ces utilisateurs ne figurent pas dans l'onglet Utilisateurs assignés.
-
Cliquez sur enregistrer.
-
Revenez à la page Définitions d'Emplacement, puis cliquez sur l'emplacement que vous venez de créer pour l'ouvrir.
-
Cliquez sur l’onglet Règles de détection automatique.
-
Créer une nouvelle règle. Pour ce faire :
-
Cliquez sur Nouvelle règle.
-
Donnez un nom descriptif à la règle.
-
Sélectionnez le Type DE règle parmi les suivants :
-
Liste : liste des Adresses IP spécifiques autorisées pour cet emplacement. Par exemple, 100.0.1.100, 100.0.1.101 et 100.0.1.102.
-
Plage : plage d'adresses IP autorisée pour cet emplacement. Par exemple, 100.0.1.100-100.0.1.125.
-
Sous-réseau : sous-réseau autorisé pour cet emplacement. Par exemple, 100.0.0.1/32.
-
-
Spécifiez l’une des Versions IP suivantes :
-
IPV4 : Adresse IP de 32 bits
-
IPV6 : adresse hexadécimale de 128 bits.
-
-
Entrez les Adresses IP, la plage ou le sous-réseau réels dans le champ Définition de la règle, en suivant les formats des exemples des étapes précédentes. Si vous avez sélectionné List, vous pouvez saisir jusqu'à 100 Adresses IP. Si vous avez sélectionné Plage ou Sous-réseau, vous ne pouvez saisir qu'une seule valeur.
-
Cliquez sur Confirmer.
-
-
Ajoutez d'autres règles si nécessaire. Vous pouvez en ajouter jusqu'à 10.
-
Cliquez sur enregistrer.
Configuration d’un Authentificateur de connexion Externe dans NiCE CXone
- Dans NiCE CXone, cliquez sur le sélecteur d'application et sélectionnez Admin.
- Cliquez sur Sécurité > Authentificateur de connexion.
- Cliquez sur Nouvel Authentificateur de connexion.
- Entrez le nom et la description de l'Authentificateur de connexion.
- Sélectionnez SAML comme Type d’authentification.
-
Si vous souhaitez exiger que les utilisateurs se connectent à partir d'une certaine Adresse IP, sélectionnez l'Emplacement que vous avez défini dans la section précédente.
- Collez l'URL de Connexion obtenue précédemment depuis SecureAuth dans le champ URL du terminal de l'Authentificateur de connexion.
- Cliquez sur Choisir un fichier et sélectionnez le certificat sauvegardé précédemment depuis SecureAuth.
- Sélectionnez l'onglet Rôles assignés et cliquez sur un ou plusieurs Rôles sous Tous les rôles Non assignés pour les assigner à l'Authentificateur de connexion que vous créez.
- Cliquez sur enregistrer et activer.
- Ouvrez l’Authentificateur de connexion que vous venez de créer.
- Copiez l'ID d'Entité et l'URL ACS, car vous en aurez besoin dans la tâche suivante.
Terminer la configuration de SecureAuth
-
Connectez-vous à votre compte de gestion SecureAuth.
-
Dans la partie gauche de la page Plateforme d’identité, cliquez sur Application Manager.
-
Sélectionnez la nouvelle application que vous avez créée.
-
Modifiez les paramètres de connexion :
-
Dans le champ Assertion Consumer Service (ACS), entrez l'URL ACS que vous avez copiée depuis l'Authentificateur de connexion NiCE CXone.
-
Dans le champ Audience, entrez l'ID d'Entité que vous avez copié depuis le NiCE CXone Authentificateur de connexion.
-
Configuration de l'Identité externe des utilisateurs
Assurez-vous que l’Identité externe de chaque employé qui utilise l’Authentificateur de connexion est définie de manière à correspondre à la valeur unique Profil Id DE l’utilisateur/NameID pour chaque utilisateur dans SecureAuth.
- Dans NiCE CXone, cliquez sur le sélecteur d'application et sélectionnez Admin.
- Cliquez sur Employés, et recherchez un Employé qui se connectera à l'aide de SSO.
- Sélectionnez l’onglet Sécurité.
- Entrez le NameID unique de l'Employé provenant de SecureAuth dans le champ Identité externe.
- Cliquez sur Terminé.
Vérification de l'accès utilisateur avec l'authentification unique SecureAuth
-
Demandez à un ou plusieurs utilisateurs de test de se connecter en ouvrant un navigateur et en accédant à https://cxone.niceincontact.com. Les utilisateurs de FedRAMP devront accéder à https://cxone-gov.niceincontact.com.
-
Lorsque vous êtes prêt, déployez la configuration l'authentification unique de votre IdP pour tous les utilisateurs de NiCE CXone
Pour obtenir des informations supplémentaires sur la configuration de SecureAuth, consultez SAML application integration  .