

Ce sujet fournit des directives pour configurer l'interface Avaya TSAPI avec DMCC pour NiCE CXone Real-Time Third Party Telephony Recording (Multi-ACD).
Les versions Avaya AES TSAPI prises en charge sont 8.1.3, 10.1, 10.2.
Un technicien sur site Avaya doit se charger de toutes les procédures dans l’environnement Avaya. Les procédures décrites dans cette section sont données uniquement à titre indicatif.
Appliquez les étapes suivantes pour configurer l’interface Avaya TSAPI avec DMCC.
Étape 1 : Préparer l'Environnement Avaya AES TSAPI
Étape 2 : Préparer l'Environnement Avaya AES DMCC
Étape 3 : (facultative) Configurez l’intégration supplémentaire :
Étape 4 : Téléchargez et enregistrez le fichier Excel Essential Data for 3rd Party Connectivity Config in NiCE CXone. Vous devrez fournir des informations essentielles dans ce fichier. Lorsque vous aurez saisi toutes les informations et préparé votre environnement pour Real-Time Third Party Telephony Recording (Multi-ACD), envoyez ce fichier Excel à votre représentant NICE Professional Services.
Préparer l'Environnement Avaya AES TSAPI
Vous devez configurer le serveur Avaya AES TSAPI avant de configurer Real-Time Third Party Telephony Recording (Multi-ACD).
Les versions Avaya AES TSAPI prises en charge sont 8.1.3, 10.1, 10.2.
Vous devez exécuter les opérations suivantes pour préparer l’environnement Avaya AES TSAPI :
Étape 1 : Vérifier la licence et l'État TSAPI
Étape 2 : préparer l'Environnement AES
Étape 3 : Ajout d’un utilisateur
Étape 4 : vérification de la liaison Tlink
Étape 5 : Création d’une connexion sécurisée à l’aide d’un VPN
Étape 1 : Vérifier la licence et l'État TSAPI
Avant de configurer l’interface Avaya TSAPI, vous devez vérifier que le service Avaya TSAPI s’exécute et que la licence est valable.
Pour vérifier le service TSAPI et l'état :
-
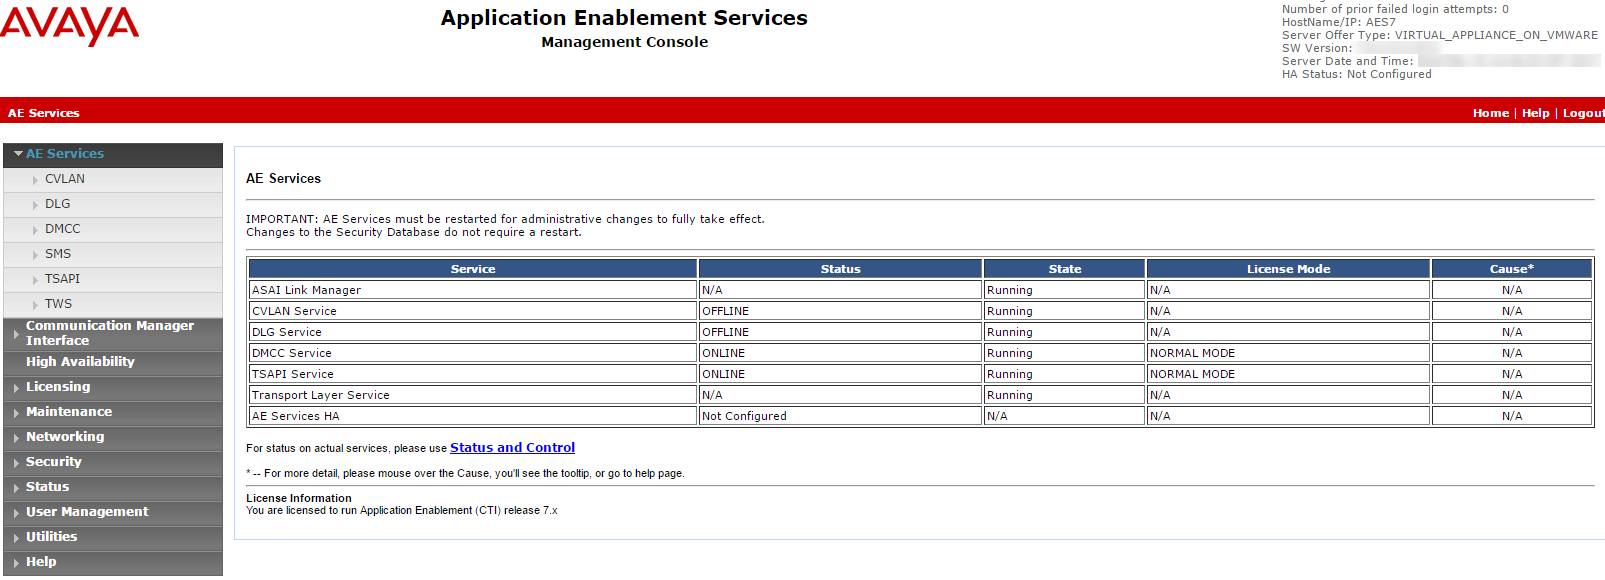
Connectez-vous au serveur AES. La page Application Enablement Services s’affiche.
-
Dans le menu, sélectionnez AE Services.
-
Vérifier :
-
La colonne État du service TSAPI est En ligne et que l'état est en cours d'exécution.
-
La colonne Licensed Mode indique Normal Mode
-
Étape 2 : préparer l'Environnement AES
Un technicien sur site Avaya doit se charger de toutes les procédures dans l’environnement Avaya. Ces procédures sont uniquement fournies à titre de recommandation et d’information.
Dans un environnement AES, l'administrateur AES doit préparer les connexions de la liaison AES-CTI.
 Configurer le basculement sur AES
Pour configurer le commutateur sur AES (directives générales) :
-
Accédez à la page Web AES et connectez-vous.
-
Entrez votre nom d'utilisateur etMot DE passe. Cliquez sur Connexion. La page d'accueil s'affiche.
-
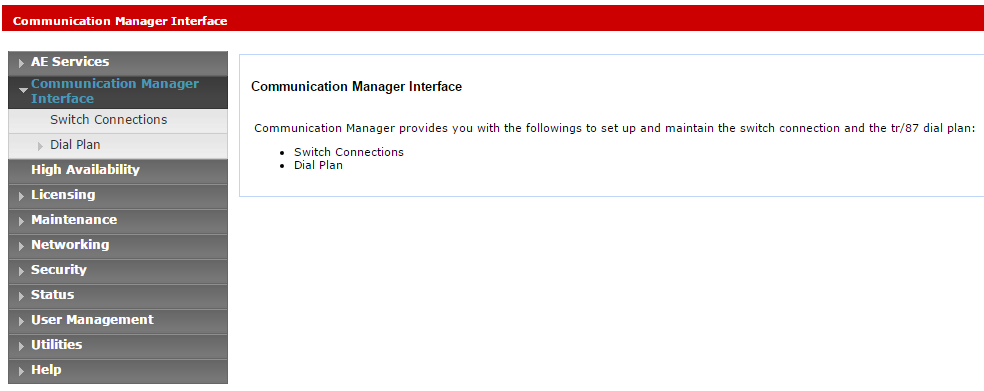
Dans le menu, cliquez sur Interface Communication Manager.
-
Sélectionnez Basculer les Connexions.
-
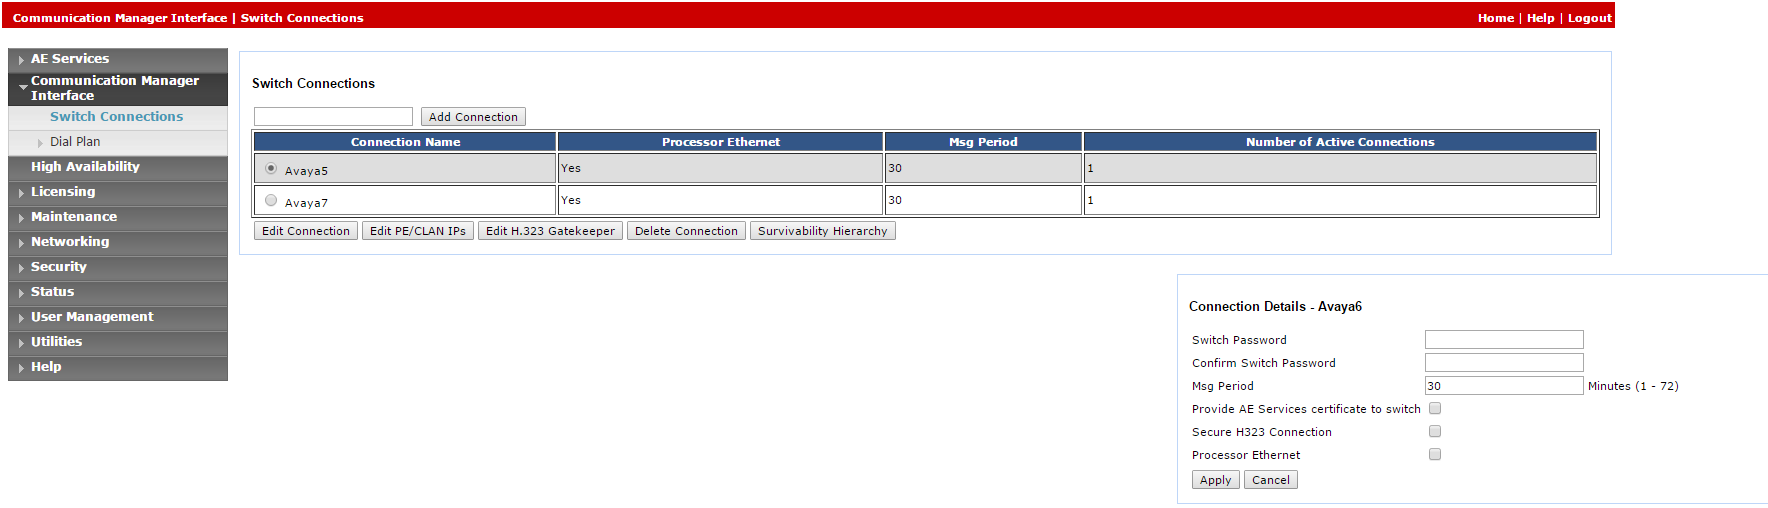
Dans la fenêtre Basculer Connexions, dans le champ, ajoutez le nom du commutateur et cliquez sur Add Connection. La fenêtre Connection Details du nouveau commutateur s’ouvre.
-
Dans le champ Basculer Mot DE passe, entrez le mot DE passe de basculement. Ce mot DE passe doit compter 12 à 16 caractères alphanumériques et être identique au mot DE passe attribué au service AES dans Communication Manager.
-
Dans le champ Confirm Switch Password, entrez de nouveau le Mot DE passe du commutateur.
-
Si Communication Manager prend en charge Processor Ethernet, sélectionnez Processor Ethernet.
-
Cliquez sur Apply. La fenêtre Basculer Connexions réapparaît.
-
-
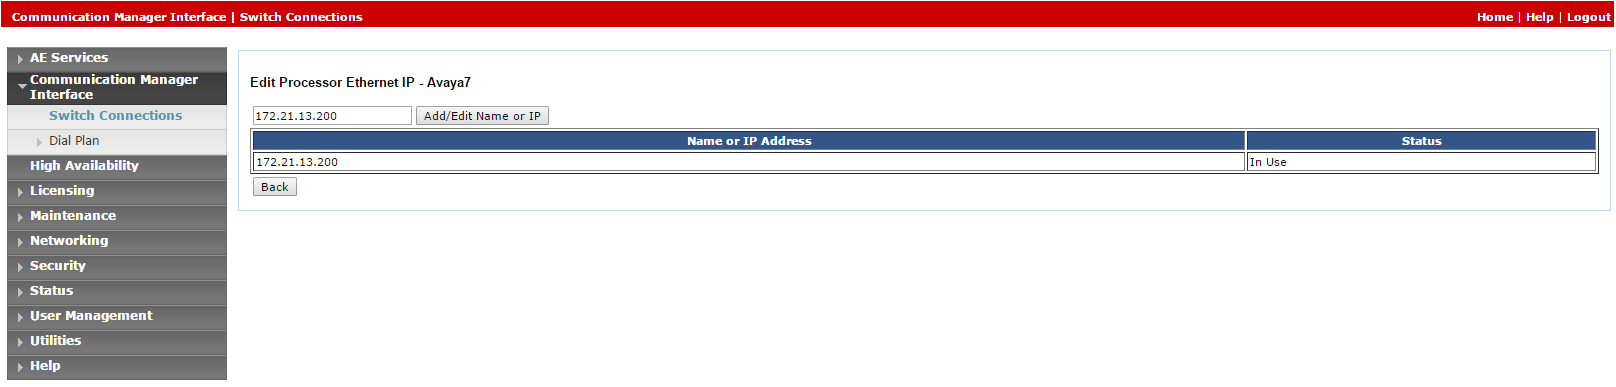
Cliquez sur Edit PE/CLAN IPs. La fenêtre Edit Processor Ethernet IP s’affiche.
-
Dans le champ fourni, ajoutez l'Adresse IP de la carte Processor Ethernet/CLAN, puis cliquez sur Add/Edit Name or IP.
-
Dans le menu AES, cliquez sur Basculer Connexions pour revenir à la fenêtre Basculer Connexions.
-
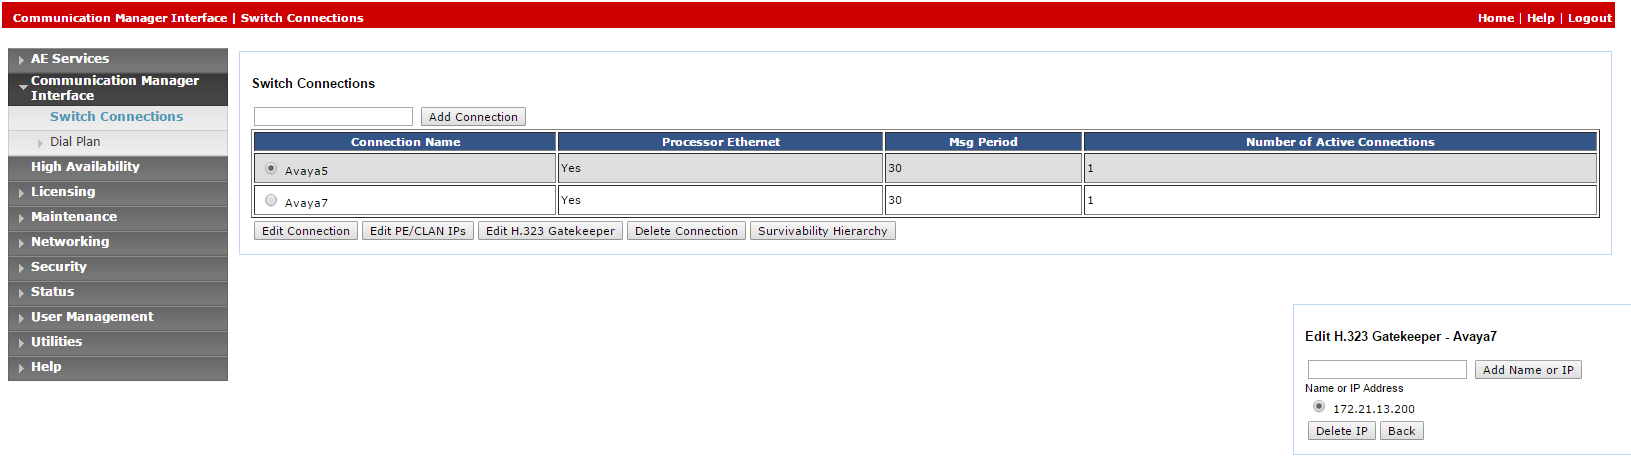
Cliquez sur Edit H.323 Gatekeeper. La fenêtre Edit H.323 Gatekeeper s’affiche.
-
Dans le champ fourni, entrez l'Adresse IP de l'une des cartes Processor Ethernet/CLAN, puis cliquez sur Add Name or IP. Faites de même pour toutes les cartes Processor Ethernet/C-LAN.
 Vérifier le lien CTI
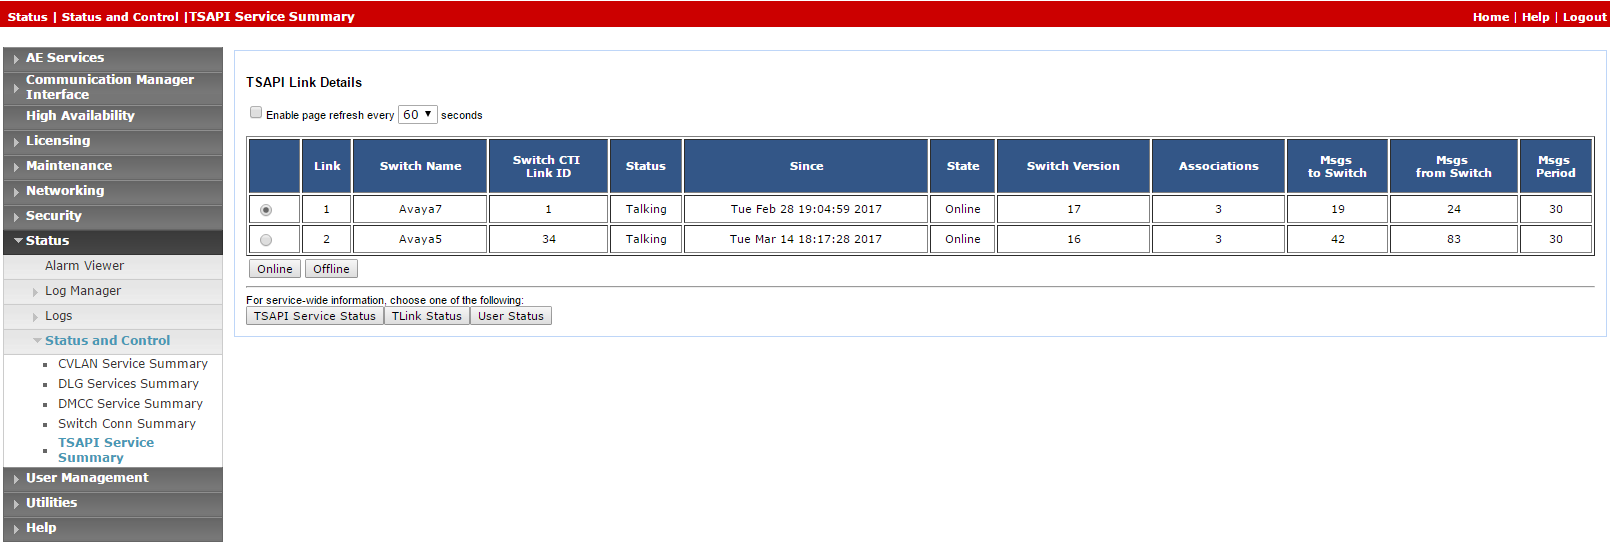
Une fois la liaison CTI configurée, l'administrateur doit vérifier que la connexion de la liaison AES-CTI est active et se trouve à l'état « Talking ».
Pour vérifier le lien CTI :
-
Depuis la page Web AES, sélectionnez Status > Status and Control > TSAPI Service Summary.
-
Vérifiez que État est défini sur Talking pour la connexion de liaison AES-CTI pertinente.
Étape 3 : Ajout d’un utilisateur
Il est impératif d’ajouter l’utilisateur au système par le biais de la page internet.
Cette procédure doit être effectuée avec un administrateur Avaya. L'administrateur AES doit d'abord préparer la connexion de liaison AES-CTI.
À la fin de cette étape, vous devez fournir à NiCE Services Professionnel :
-
Informations d’authentification de l’utuilisateur.
Pour ajouter un utilisateur :
-
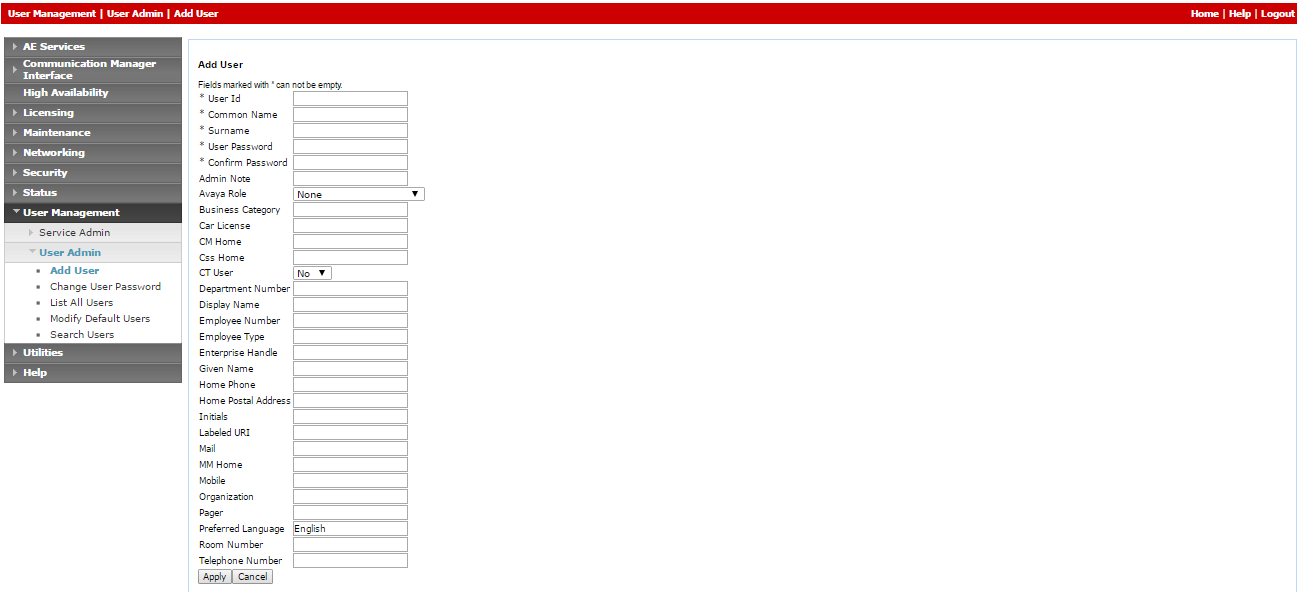
Dans le menu AE Services, accédez à Gestion des utilisateurs > User Admin et cliquez sur Ajouter un utilisateur.
-
Dans la fenêtre Add User, configurez les champs obligatoires :
-
Id DE l’utilisateur
-
Common Name
-
Nom de famille
-
Mot DE passe utilisateur
-
Confirmation du mot de passe
-
Modifiez le paramètre Utilisateur TC sur Oui.
-
-
Cliquez sur Apply pour enregistrer les informations.
-
Enregistrez ces informations d'identification utilisateur dans le fichier Excel. une fois que vous avez terminé de saisir tous les détails nécessaires et préparé votre environnement, soumettez le fichier Excel à NiCE Services Professionnel.
-
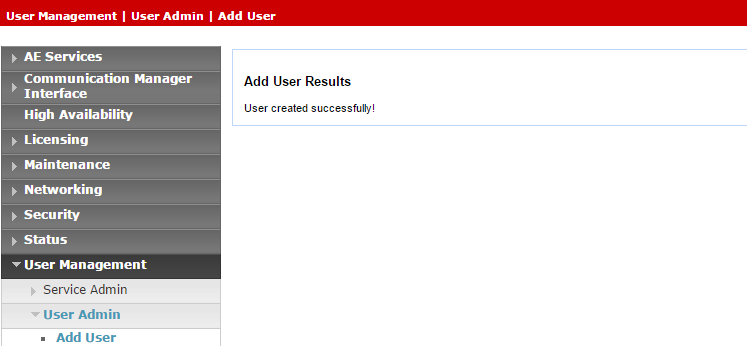
Vérifiez que le message User created successfully s’affiche dans la fenêtre Add User Results.
-
Fournir une surveillance illimitée de tous les appareils à l'utilisateur :
-
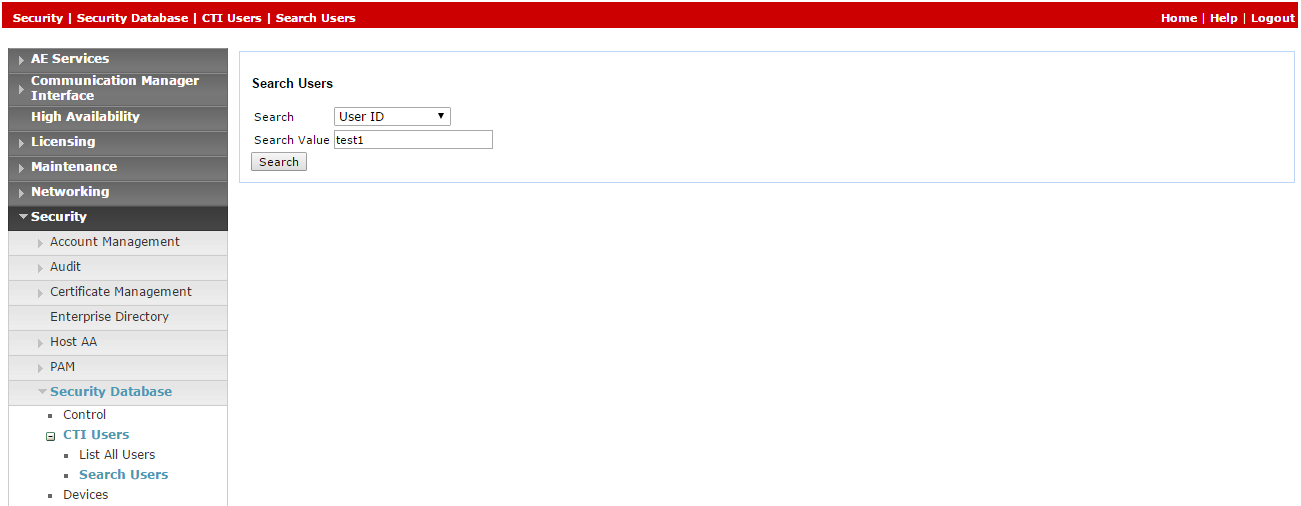
Dans le menu AE Services, développez Sécurité > Base de données de Sécurité > Utilisateurs CTI et cliquez sur Rechercher des utilisateurs.
-
Dans la fenêtre Search Users, recherchez l’utilisateur que vous avez créé précédemment.
-
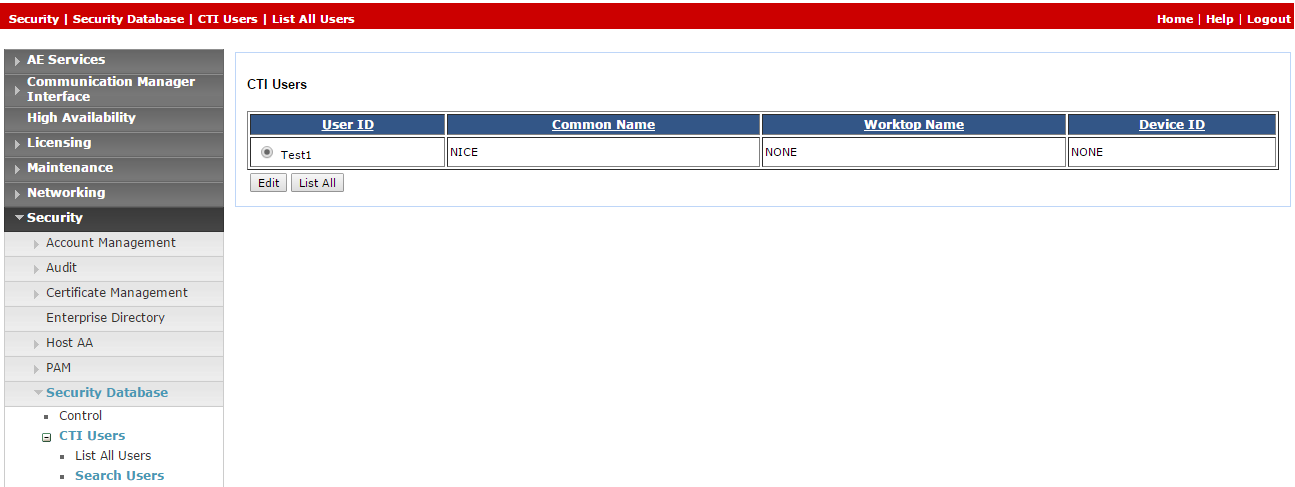
Cliquez sur Chercher. Le nouvel utilisateur apparaît.
-
Cliquez sur Modifier.
-
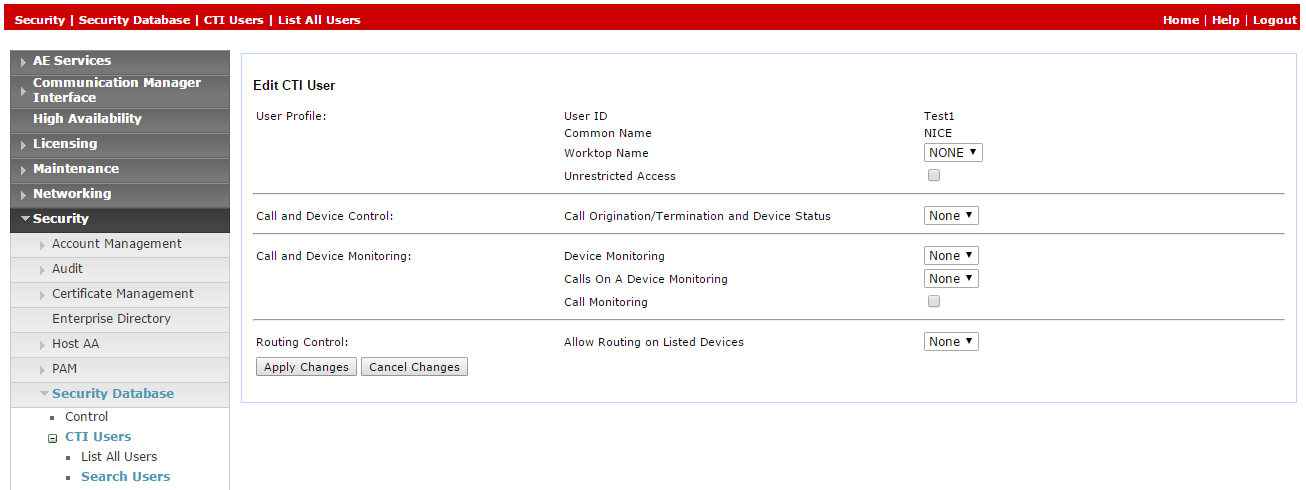
Dans la fenêtre Edit CTI User, dans la zone Profil de l’utilisateur, sélectionnez Unrestricted Access.
-
Cliquez sur Apply Changes.
-
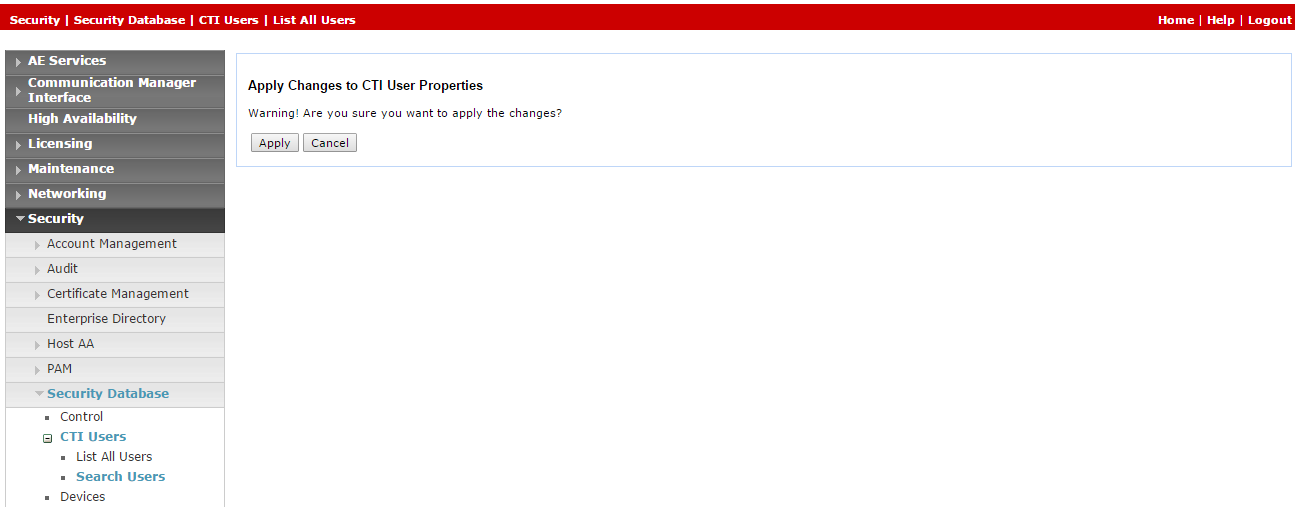
Dans Apply Changes to CTI User Properties, cliquez sur Apply.
-
Étape 4 : vérification de la liaison Tlink
Dans la configuration TSAPI de la connexion CTI (continuité des activités de TI), le paramètre Nom du serveur utilise la valeur Tlink.
À la fin de cette étape, vous devez fournir à NiCE Professionnel Services :
-
Nom Tlink
Pour vérifier la liaison Tlink :
-
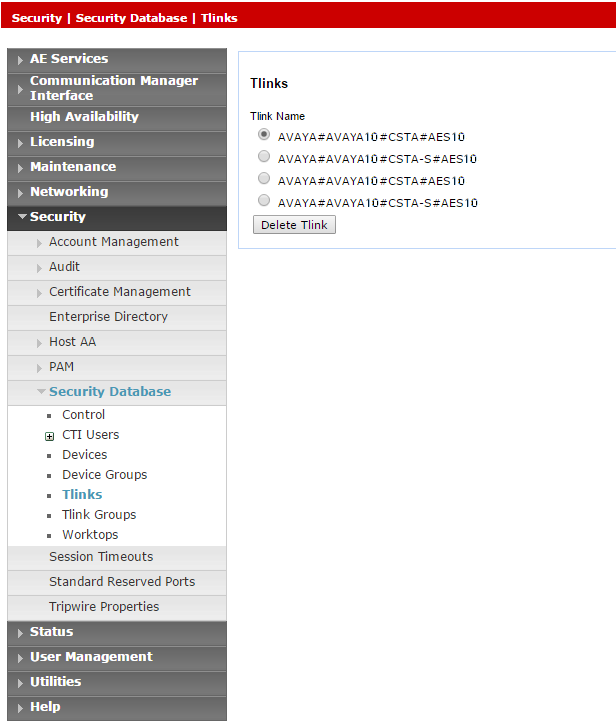
Dans la page web AES, sélectionnez Security > Security Database > Tlinks.
La liste des liaisons Tlink s'affiche dans la colonne Tlink Name. Si votre site utilise plus qu'un Tlink, veillez à choisir le Tlink correct, en fonction du nom du Switch.
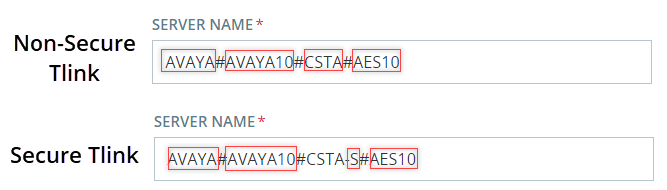
Le Tlink comprend les segments suivants :
-
AVAYA : fournisseur
-
# : séparateur
-
AVAYA10 - nom du commutateur/de la connexion (tel que défini dans Interface Communication Manager> Connexions de commutateurs)
-
CSTA/CSTA-S - Portail non sécurisé / sécurisé
-
AES10 - nom de serveur AES
-
-
Enregistrez le nom Tlink correct dans le fichier Excel. une fois que vous avez terminé de saisir tous les détails nécessaires et préparé votre environnement, soumettez le fichier Excel à NiCE Services Professionnels.
-
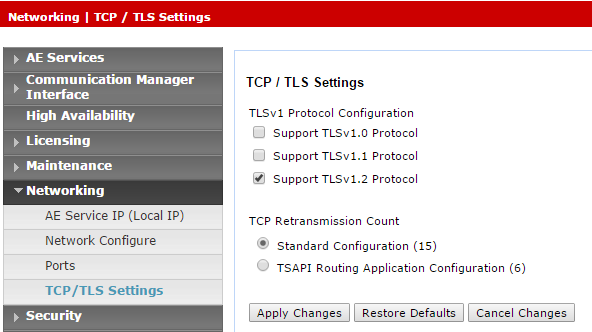
Si vous utilisez la version sécurisée de Tlink, assurez-vous que la version TLS est configurée dans AES. Accédez à Networking > TCP/TLS Settings.
-
Par défaut, uniquement Soutien du Protocole TLSv1.2 est activé. Le Protocole TLSv1.2 est pris en charge en tant que protocole de sécurité unique.
-
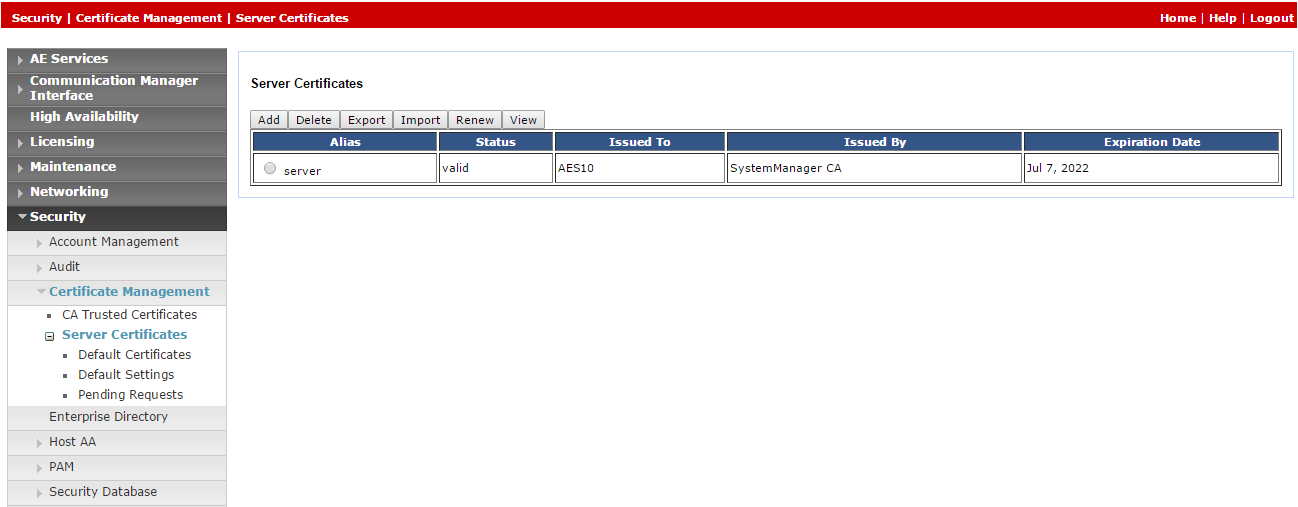
Étant donné que les certificats par défaut ne sont plus fournis, l'ingénieur du site Avaya doit générer le certificat pertinent et le charger dans le système téléphonique Avaya dans NiCE CXone. Accédez à Sécurité > Gestion des certificats > Certificats de serveur.
-
Dans la fenêtre Server Certificates (Certificats serveur), dans la colonne Alias, sélectionnez le certificat et cliquez sur Export.
-
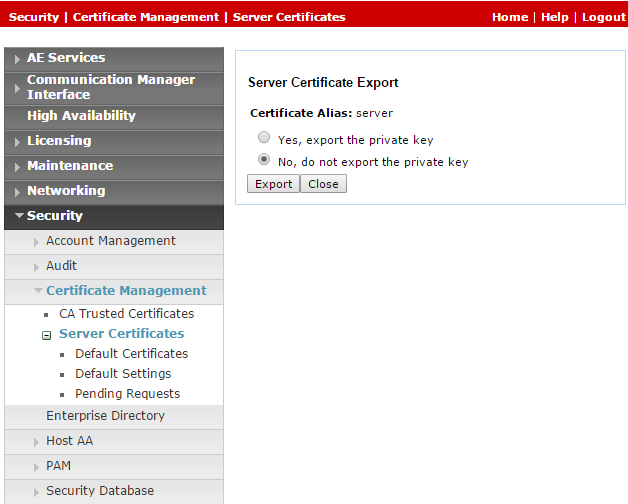
Dans la fenêtre d'exportation du certificat de fournisseur d'identité du serveur, vérifiez que l'option Non, ne pas exporter la clé privée est sélectionnée, puis cliquez sur Exporter.
-
Chargez ce certificat exporté dans le système téléphonique avaya dans NiCE CXone.
Étape 5 : Création d’une connexion sécurisée à l’aide d’un VPN
Cette étape doit être réalisée uniquement en coordination avec NiCE Services Professionnel.
À la fin de cette étape, en remplissant le formulaire dans le fichier Excel Essential Data for 3rd Party Connectivity Config in NiCE CXone, vous fournirez les informations nécessaires aux services Professionnels de NiCE, qui vous aideront à établir une connexion VPN sécurisée avec NiCE CXone.
Uniquement les environnements SIPREC sont tenus de renseigner des informations supplémentaires dans le formulaire, afin que le SBC puisse établir une connexion entre SIPREC et NiCE CXone.
-
NiCE Professionnel Services vous fournira le formulaire de connexion VPN.
-
Remplissez ce formulaire avec les informations vous concernant et les informations nécessaires pour Real-Time Third Party Telephony Recording (Multi-ACD).
-
NiCE Services professionnel se coordonnera avec les équipes NiCE CXone pour veiller à ce que tous les champs soient correctement remplis.
-
Les deux parties doivent se concerter au sujet du formulaire et de ses informations.
-
-
NiCE Services professionnel planifiera un appel collaboratif :
- Pour vérifier le formulaire et son contenu avec Real-Time Third Party Telephony Recording (Multi-ACD).
-
Avec les équipes NiCE CXone pour le provisionnement VPN.
-
Vous allez configurer deux VPN : un pour la résilience et l’autre pour le basculement.
-
Configurez le routage en configurant BGP sur VPN avec des pare-feu Real-Time Third Party Telephony Recording (Multi-ACD) ou créez des routes statiques vers les Adresses IP fournies.
-
Configurez NAT. Convertissez l’adresse de votre terminal en une adresse IP publique, soit par annonce via BGP, soit avec un routage statique.
-
Configurez les paramètres de pare-feu :
-
Autorisez le trafic entrant provenant des Adresses IP fournies (2) vers le Terminal CTI.
-
Ouvrez les ports requis. Voir Ports et Protocoles par application pour plus d'informations.
-
Dans le cas des environnements haute disponibilité, les ports mentionnés plus haut à l’étape b doivent être ouverts pour tous les serveurs actifs et de secours.
-
-
NiCE Services professionnels coordonnera avec les équipes NiCE CXone pour :
-
Vérifier que le formulaire VPN est rempli correctement.
-
Consulter les équipes NiCE CXone sur le créneau de provisionnement du VPN et la configuration du routage.
-
Tester le tunnel VPN, le routage et la connectivité.
-
Préparer l'Environnement Avaya AES DMCC
Cette section décrit la préparation de l’environnement Avaya Device Media Call Control (DMCC) pour Real-Time Third Party Telephony Recording (Multi-ACD).
Les versions Avaya AES DMCC prises en charge sont 8.1.3, 10.1 et 10.2.
Un technicien sur site Avaya doit se charger de toutes les procédures dans l’environnement Avaya. Les procédures décrites dans cette section sont données uniquement à titre indicatif.
Pour obtenir des informations complètes sur la configuration du commutateur Avaya, reportez-vous à la documentation Avaya.
Flux de travail
Utilisez ce flux de travail pour configurer l’enregistrement actif Avaya DMCC avec Real-Time Third Party Telephony Recording (Multi-ACD).
Avant de commencer ce flux de travail, vous devez vérifier que les composants de site sont configurés.
Étape 1 : Configuration des extensions virtuelles pour la capture audio
Étape 2 : Configuration de SRTP
Étape 3 : En option : configurer deux observateurs DMCC sur un seul Locataire
Étape 4 : Préparer les informations pour les Services Professionnels de NiCE
Avant de commencer
Avant d'intégrer l'environnement avaya dmcc à Engagement Hub (Multi-ACD/Open), recueillez les informations requises et saisissez-les dans le fichier Excel Essential Data for 3rd Party Connectivity Config in NiCE CXone que vous avez téléchargé. une fois que vous avez terminé de saisir tous les détails nécessaires et préparé votre environnement, soumettez le fichier Excel aux Services Professionnels NiCE.
Configuration des extensions virtuelles pour la capture audio
Utilisez ces procédures pour préparer Avaya Communication Manager pour un site utilisant des extensions virtuelles pour la capture audio.
Vérifiez la licence pour l'enregistrement Avaya Softphone sur Communication ManagerLorsque vous utilisez des extensions virtuelles pour capturer votre audio, vérifiez que vous disposez de suffisamment de licences pour le CTI NiCE.
-
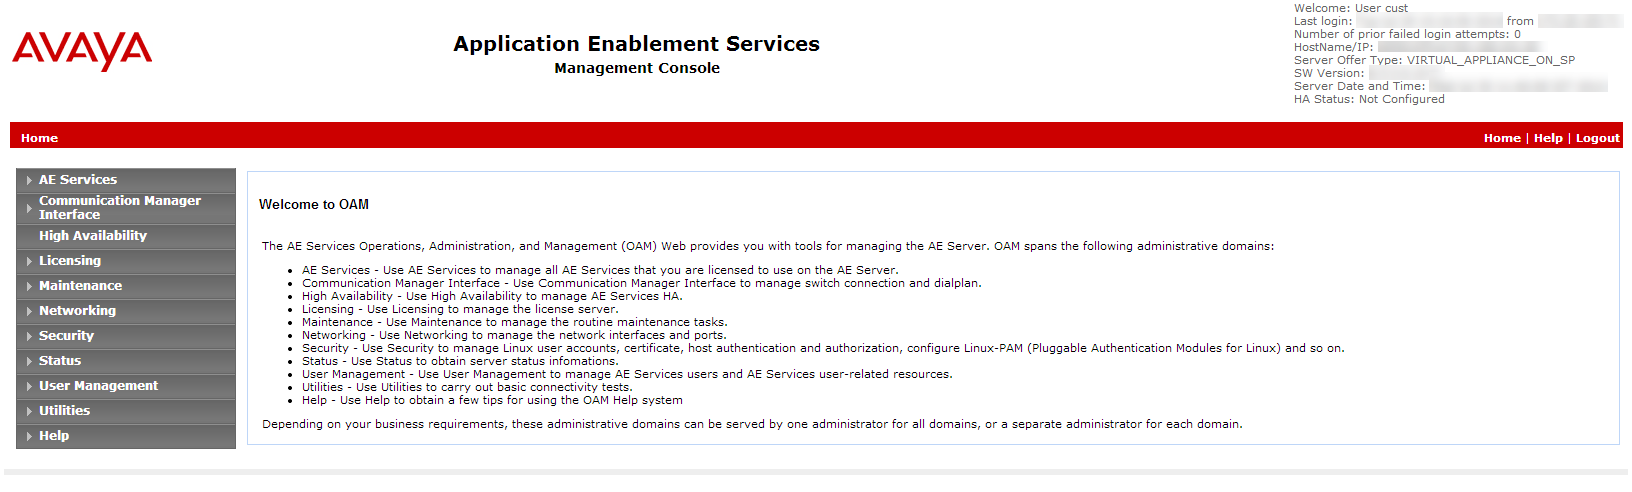
Connectez-vous au serveur AES. La page Application Enablement Services s’affiche.
-
Dans le menu, sélectionnez Licensing > WebLM Server Access.
-
Connexion au serveur WebLM.
-
Sélectionnez Licensed products > Application Enablement dans le panneau de gauche, et vérifiez qu’un nombre suffisant de licences est défini pour DMCC DMC.
 Définir les extensions virtuelles pour l’enregistrement
Avant que le serveur DMCC puisse enregistrer les extensions (virtuelles) émulées sur la passerelle Média, définissez les extensions sur le commutateur.
Chaque extension virtuelle doit être définie séparément et nécessite une licence DMCC. Assurez-vous que le nombre total de licences DMCC correspond au nombre maximum d'agents qui travaillent simultanément. Toutefois, il est recommandé de maintenir les licences DMCC à un niveau supérieur d'au moins 20 % au volume d'appels maximum.
Lorsque votre site est configuré pour SSC (Single Step Conference), vous devez définir les extensions virtuelles sur l’AES dans le même groupe que les extensions qui sont observées par le biais de SSC. Dans le cas contraire, l’utilisateur aura un accès illimité à la base de données de sécurité.
Pour définir les extensions virtuelles pour l’enregistrement sur le commutateur :
-
Sur le commutateur, ouvrez la fenêtre de console et saisissez ce qui suit :
-
Type d’extension : 4624
Le type d’extension 4624 représente tous les softphones.
-
IP Softphone: Y (Oui)
-
Code de sécurité : il s'agit du mot DE passe de l'extension. Il sera utilisé dans le champ Mot de passe de l’appareil lors de la configuration de l'interface avaya dmcc sous Third Party Telephony dans NiCE CXone. Le code de Sécurité doit être identique pour toutes les extensions virtuelles.
-
Configurer le Nom symboliqueLe serveur Avaya AES prend en charge jusqu'à 16 connexions C-LAN simultanées. Cela permet au serveur AES d'assurer l'équilibrage de charge entre plusieurs connexions et un mécanisme de basculement C-LAN.
Vous configurez le nom symbolique, ou nom de connexion, sur le serveur Avaya AES. Le nom symbolique représente plusieurs cartes C-LAN sur les passerelles Médias Avaya. Ainsi, le système d’enregistrement peut implémenter la redondance et le partage de charges sur plusieurs cartes C-LAN en communiquant avec le nom symbolique Plusieurs C-LAN sont nécessaires pour l’implémentation de plus de 300 canaux Avaya DMCC.
Le nom symbolique correspond au nom de connexion sur l’AES et il est sensible à la casse.
Pour configurer le nom symbolique :
-
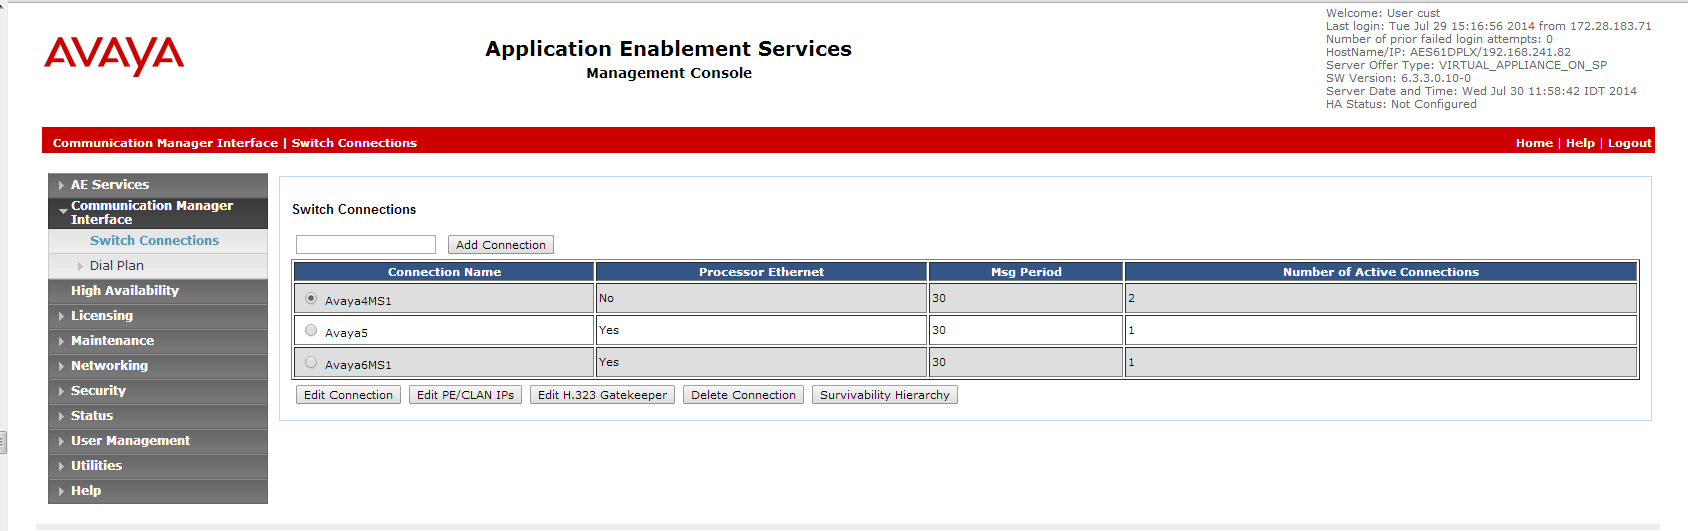
Depuis la page Web AES, sélectionnez Interface Communication Manager > Basculer Connexions.
-
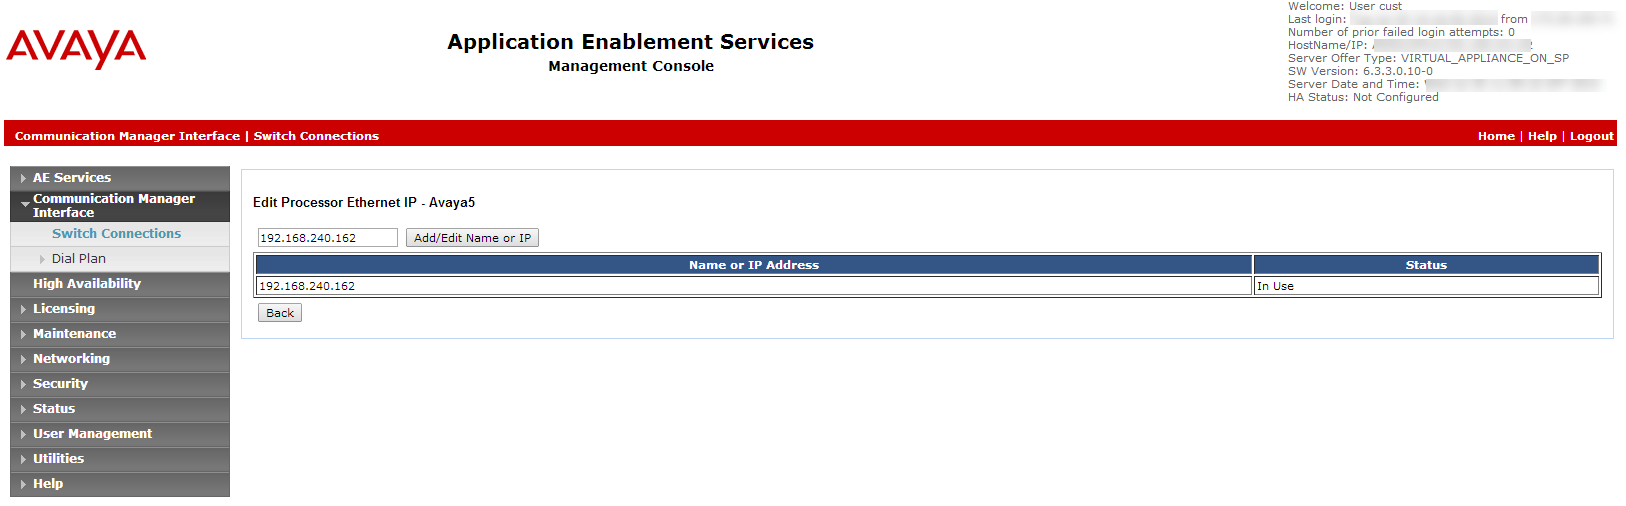
Sélectionnez le nom de connexion requis et cliquez sur Edit PE/CLAN IPs.
-
Entrez le nom d’hôte ou l’Adresse IP de la carte C-LAN et/ou PE pour la connectivité AES, puis cliquez sur Add/Edit Name or IP. Faites de même pour chaque carte C-LAN ou PE rattachée à cette connexion.
-
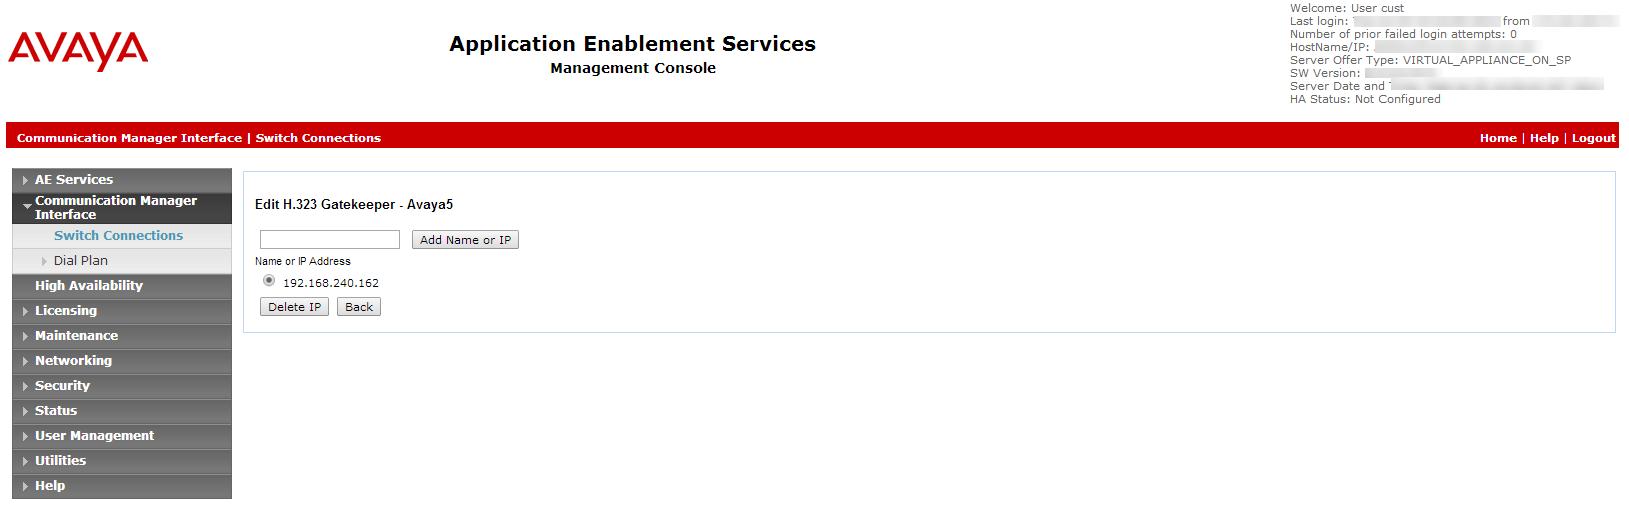
Dans la fenêtre Basculer les Connexions, cliquez sur Modifier le portier H.323.
Pour utiliser la fonctionnalité de nom symbolique, il est impératif de spécifier le gatekeeper H323. La seule configuration de la carte C-LAN ne suffit pas. La liste d’adresses IP H.323 peut être différente de la liste d’adresses IP C-LAN.
-
Sélectionnez le nom ou l’Adresse IP voulu(e), ou saisissez le nom d’hôte ou l’Adresse IP du gatekeeper H.323 et cliquez sur Add Name or IP.
-
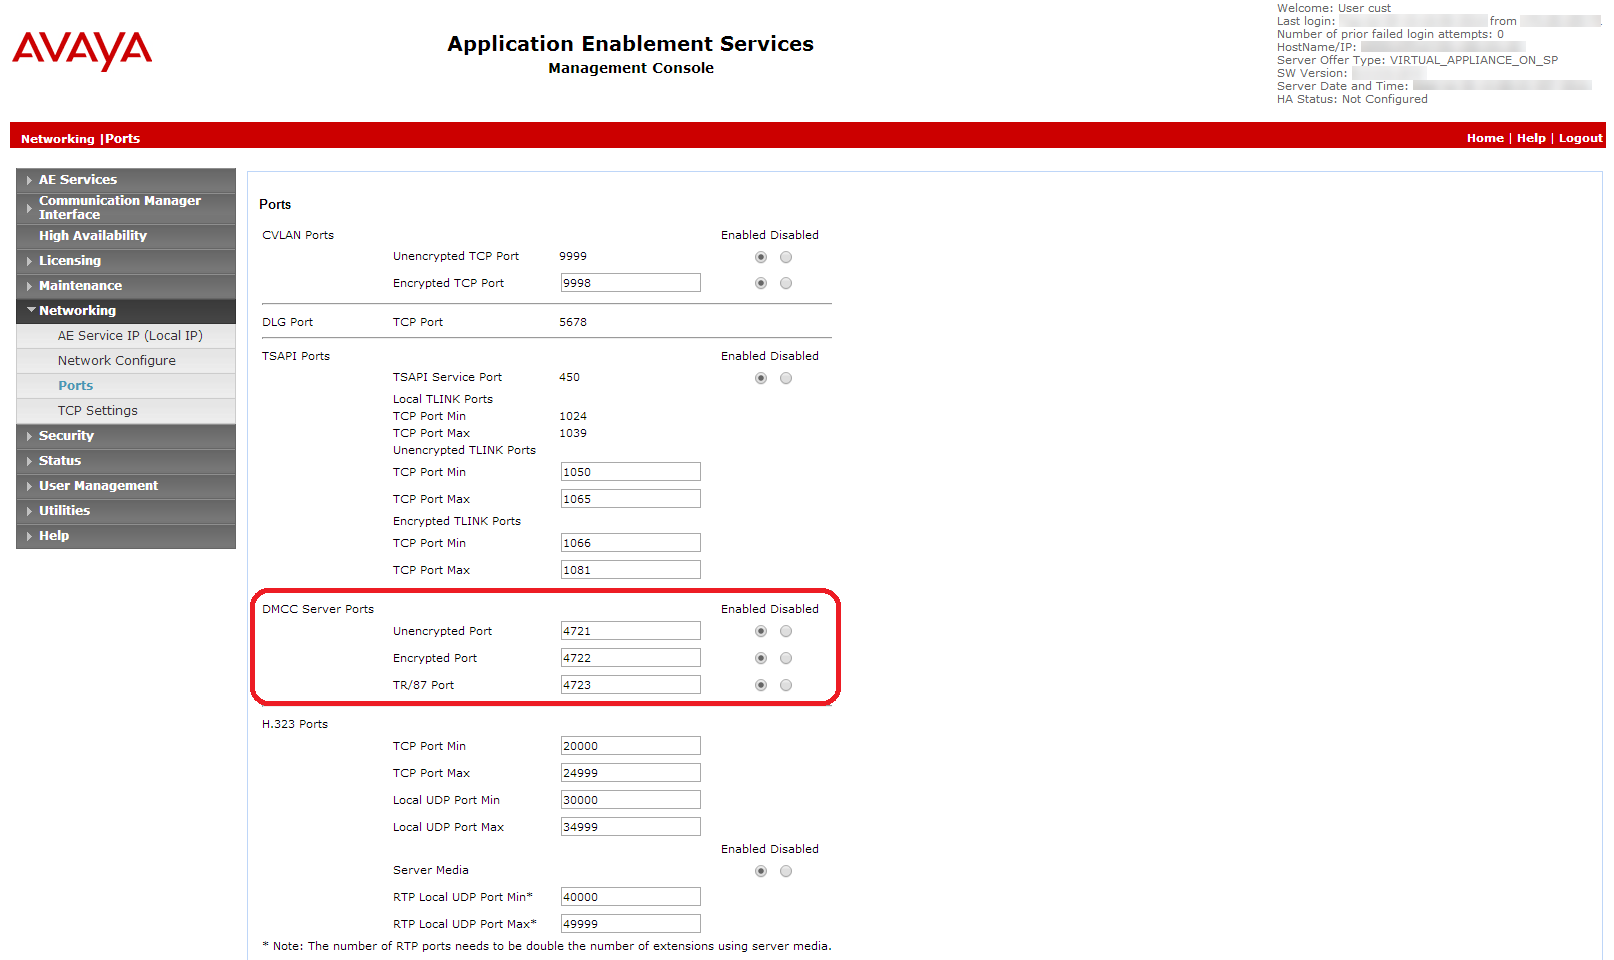
Sélectionnez Networking > Ports.
-
Vérifiez que le port du serveur DMCC est activé.
 Vérifier le jeu de codecs audio du commutateur Avaya pour la région du réseau IP
Le jeu de codecs défini dans Real-Time Third Party Telephony Recording (Multi-ACD) doit correspondre au jeu de codecs défini sur l’autocommutateur.
-
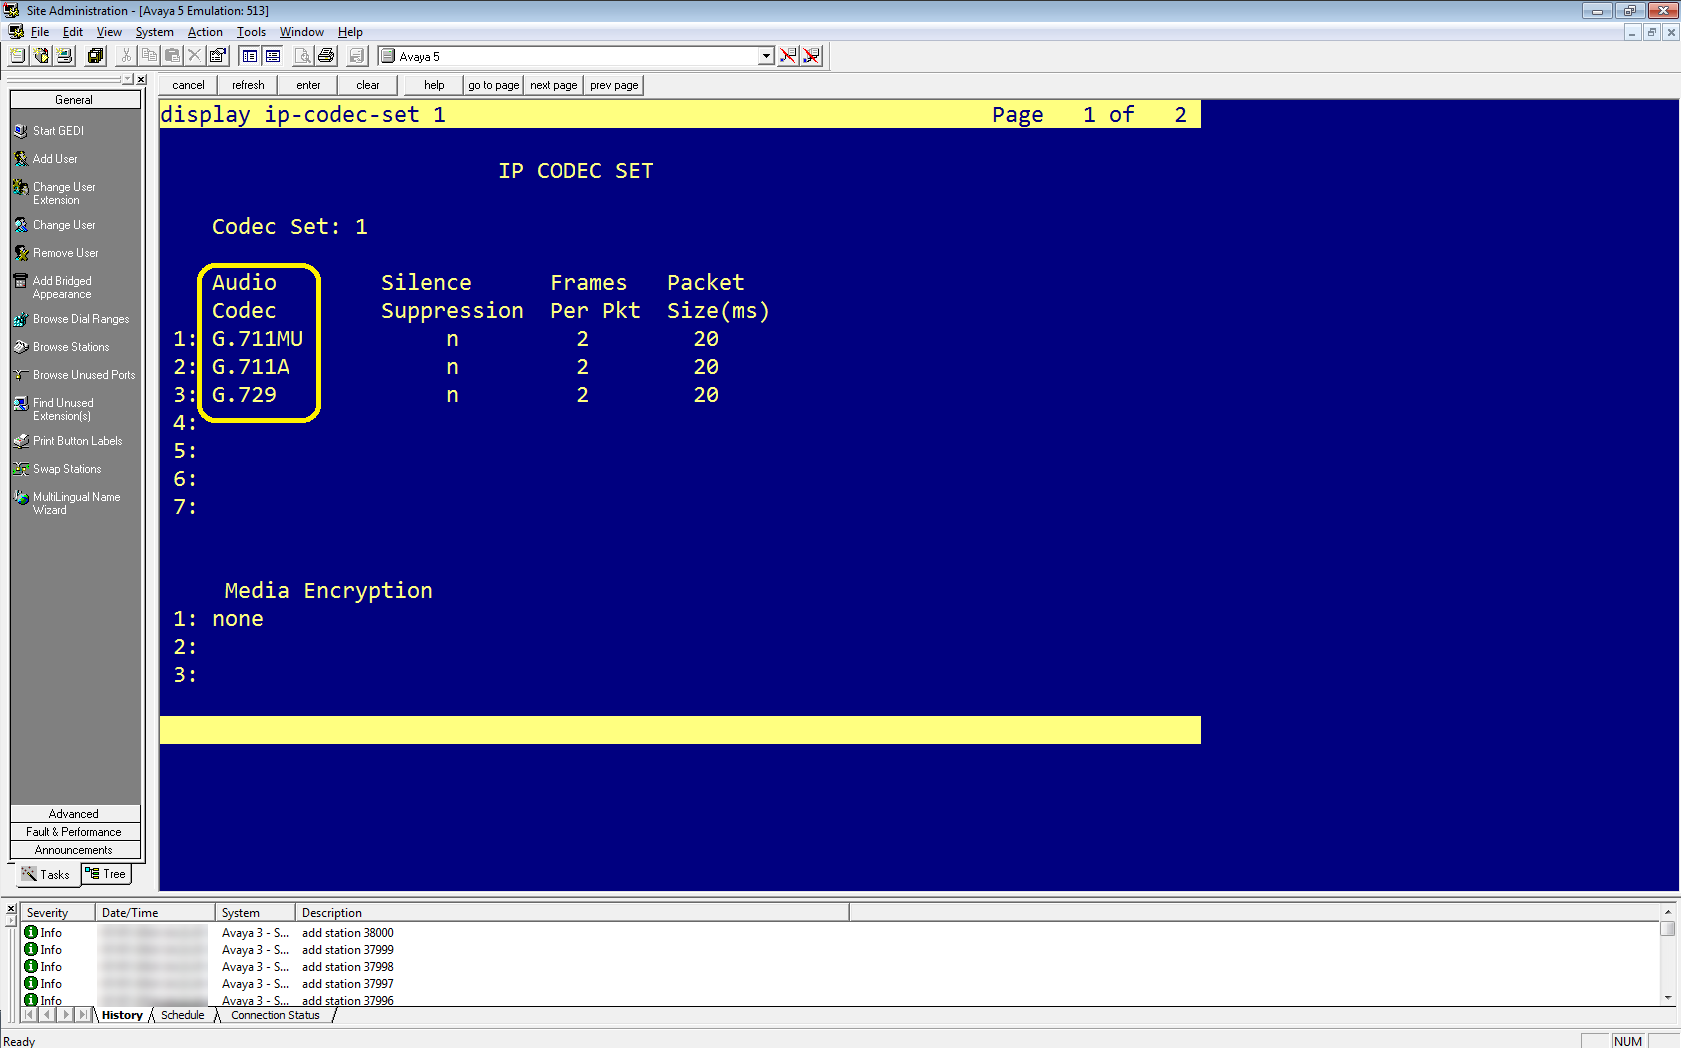
Dans Avaya Site Administration, entrée display IP-codec-set <n> où <n> est le jeu de codecs associé à la région de réseau IP des postes que vous devez observer.
-
Dans la colonne audio Codec, examinez la liste de types de compression. Il s’agit des codecs autorisés par le commutateur.
Veillez à ce que la CodecList que vous définissez dans Real-Time Third Party Telephony Recording (Multi-ACD) contienne au moins l’un des types de compression définis ici.
-
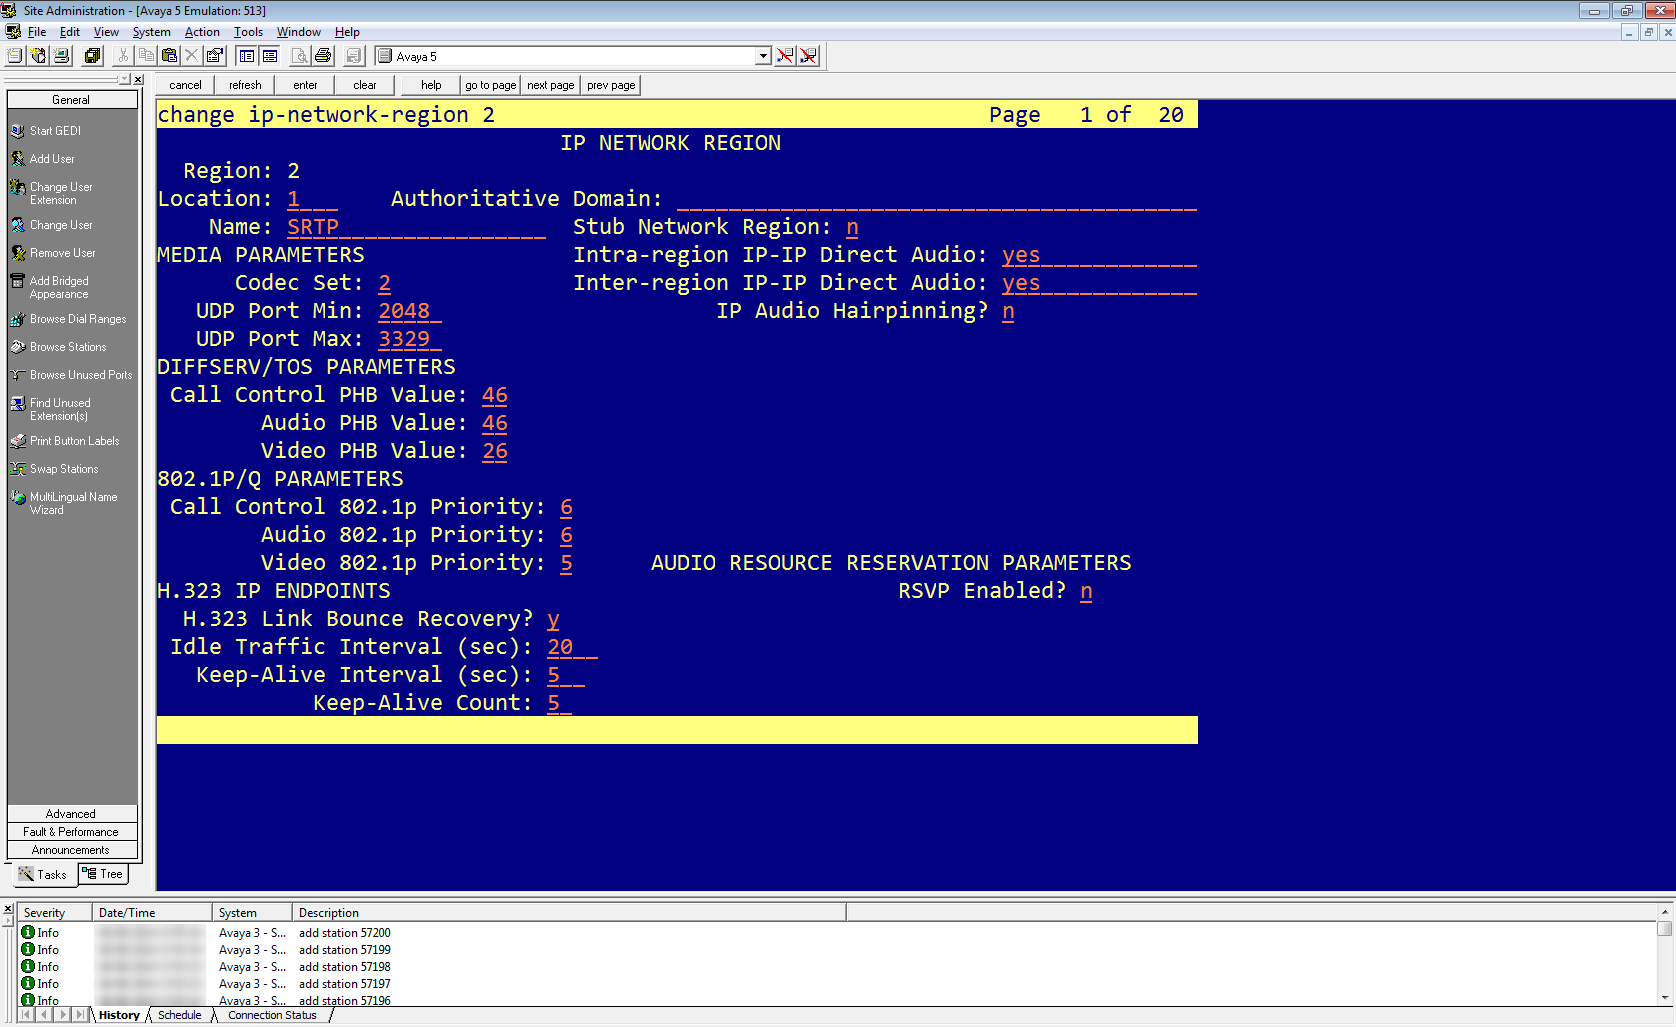
Entrée display ip-network-region <n> où <n> est la région réseau des postes que vous devez observer.
-
Vérifiez que le jeu de codecs défini correspond bien au ip-codec-set que vous avez configuré ci-dessus.
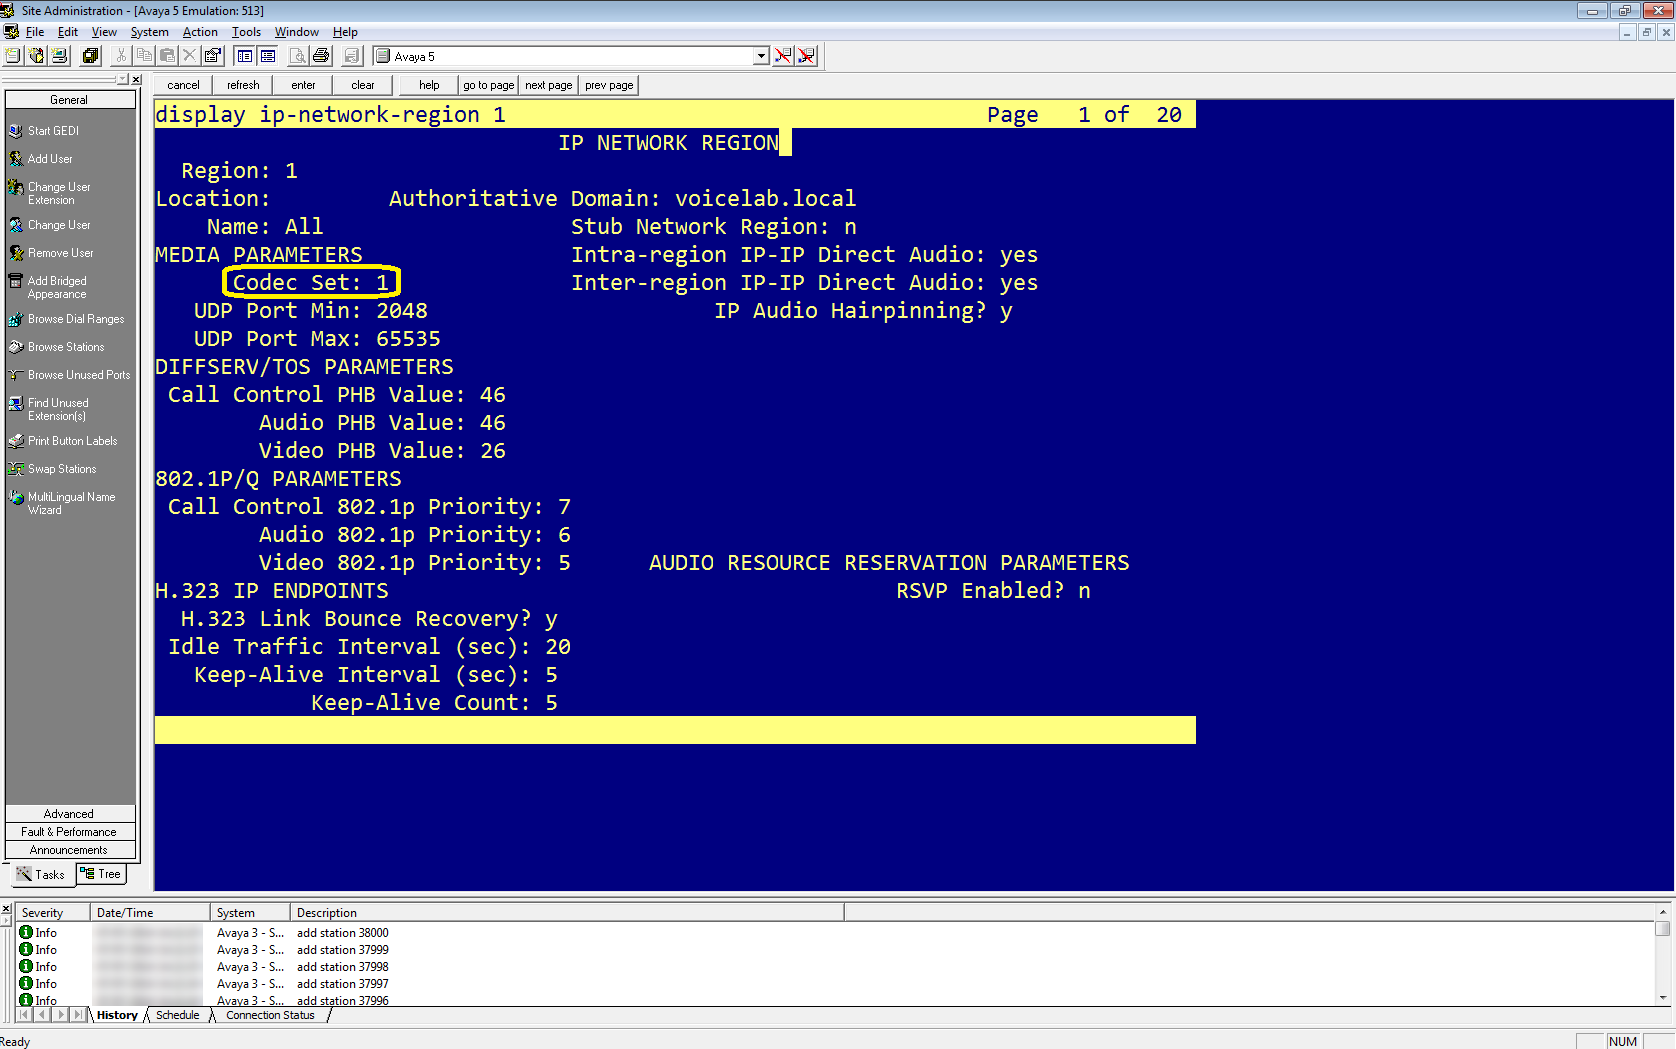 Configurez la fonctionnalité suppression du silence du commutateur d’Avaya pour la région réseau IP
Assurez-vous que la fonction de suppression du silence est activée sur le serveur multimédia Avaya pour les codecs audio. Cela préserve la bande passante en bloquant la transmission des paquets audio pendant les périodes de silence. La suppression du silence peut toutefois créer de légères coupures de l’audio.
-
Dans Avaya Site Administration, procédez à l'entrée de la commande display IP-codec-set <n>, où <n> est le numéro de l'ensemble de codecs associé à la région de réseau IP des postes que vous devez observer.
-
Dans la fenêtre IP Codec Set (Ensemble de codecs IP), dans la section Codec Set (Ensemble de codecs), pour chaque codec figurant dans la liste, vous pouvez définir ce qui suit dans la colonne Silence suppression (suppression du silence ):
-
Activer la suppression du silence, définissez Silence suppression sur y (oui).
-
Désactiver la suppression du silence, définissez Silence suppression sur n (non).
-
-
Appuyez sur Échap, puis sur e pour envoyer vos modifications.
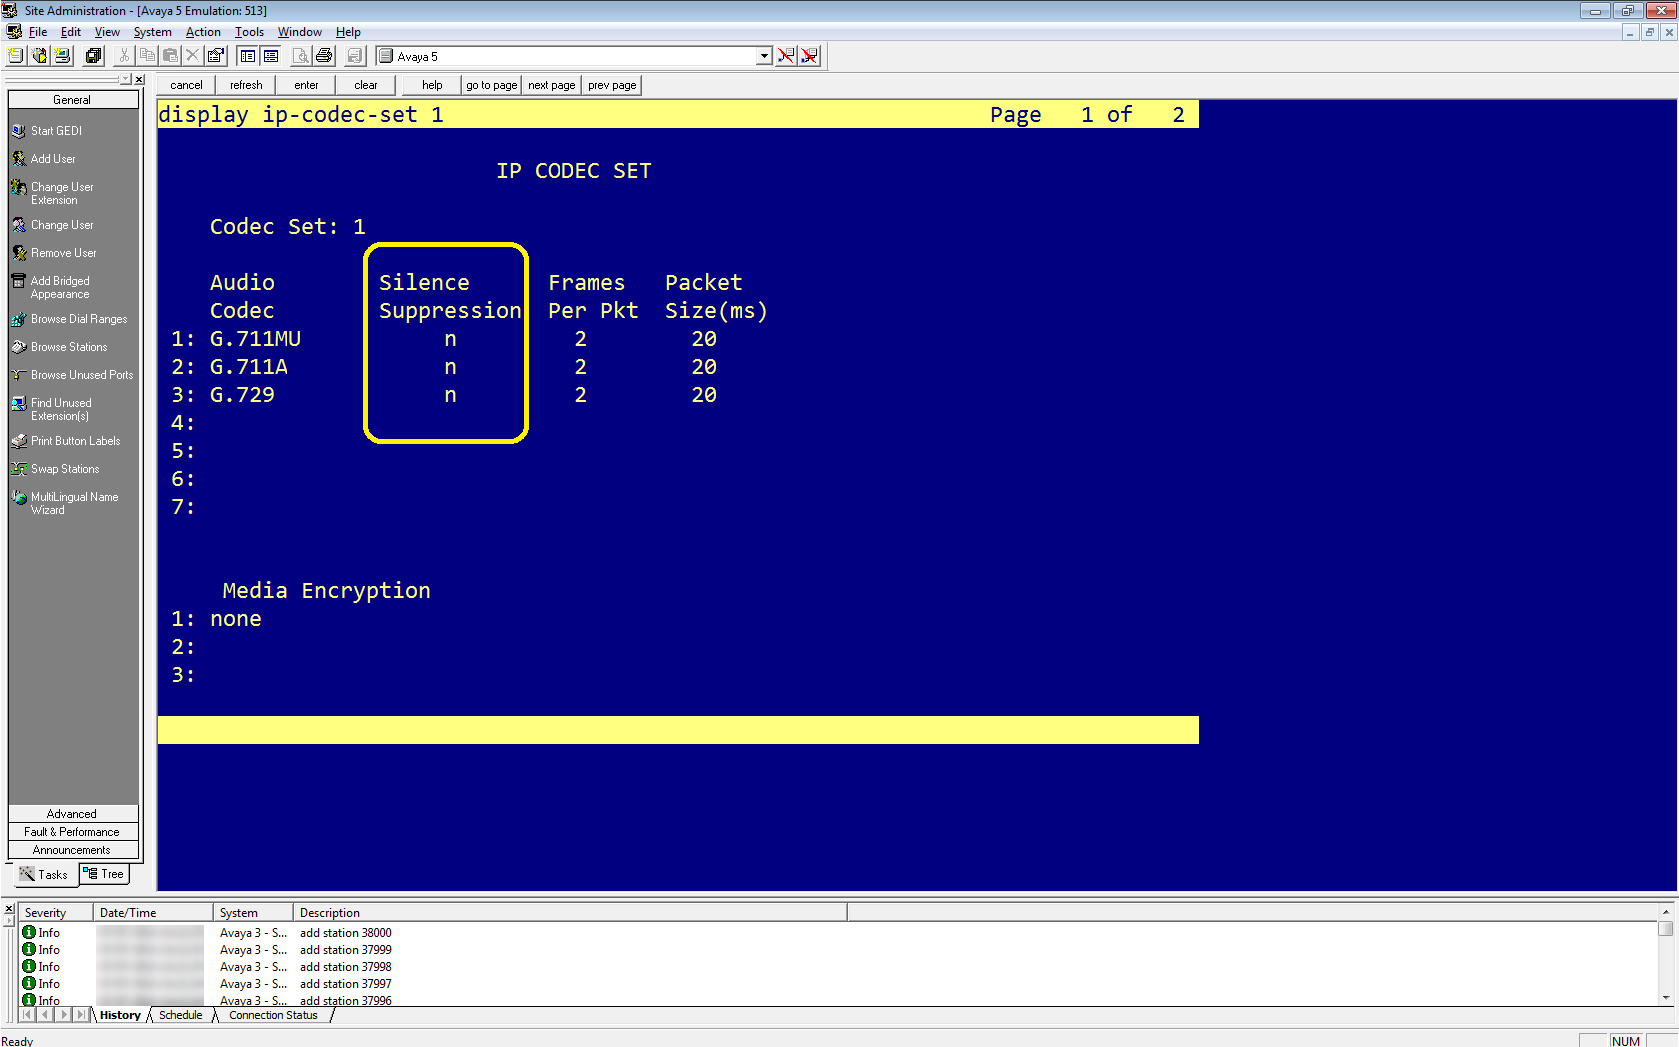
Configuration de SRTP
Utilisez ces procédures lorsque votre site nécessite une configuration SRTP.
Configurer SRTP avec Avaya Media Server-
Connectez-vous au serveur Média Avaya Aura.
-
Dans le menu Configuration du Système, accédez à Traitement en cours du Média > Sécurité du Média.
-
Vérifiez que :
-
Security Policy est défini sur BEST EFFORT.
-
Best Effort Mode est défini sur CAPABILITY.
-
-
Sous Crypto Suites, activez :
-
AES_CM_128_HMAC_SHA1_80
-
AES_CM_128_HMAC_SHA1_32
-
-
Dans chaque cas, sélectionnez SRTP encryption et SRTP Authentication.
-
Passez à la configuration du Chiffrement du commutateur Avaya pour la région du réseau IP.
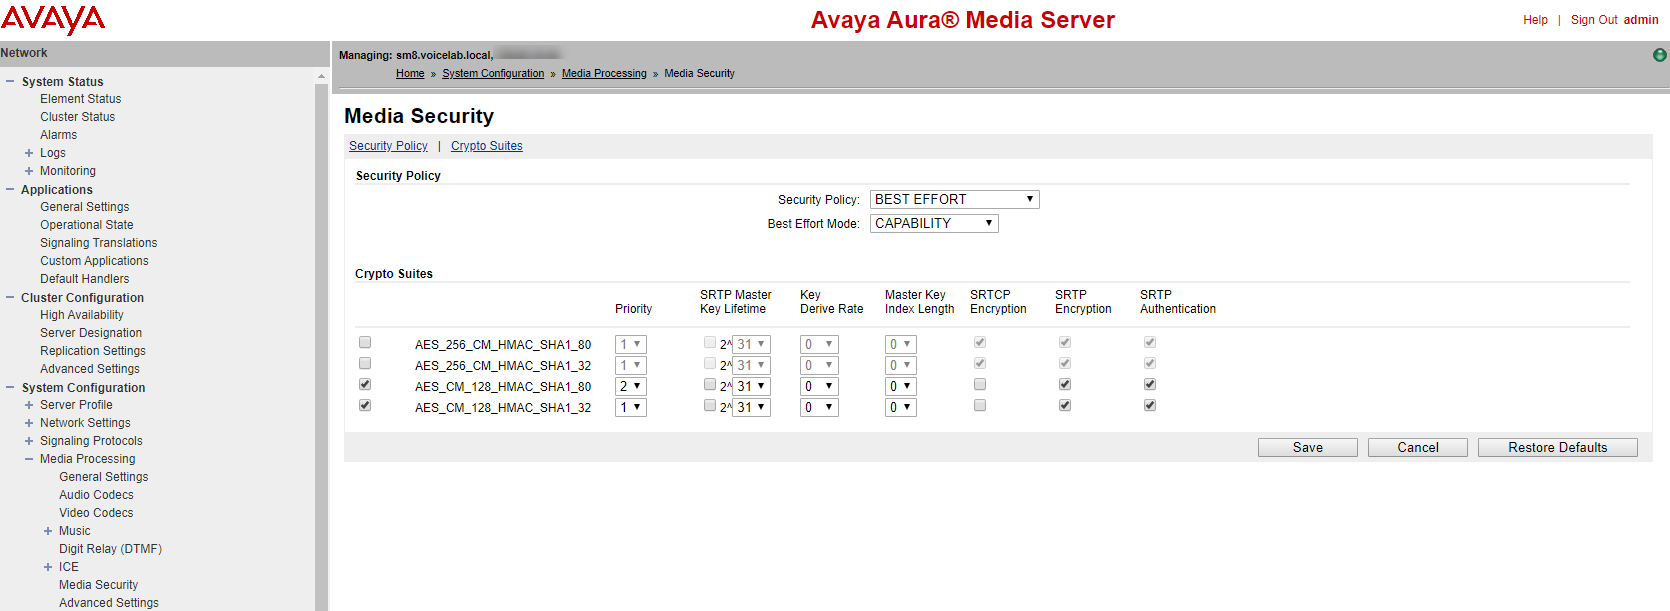 Configurer le Chiffrement du commutateur Avaya pour la région du réseau IP
Le chiffrement SRTP est configuré à deux niveaux : la signalisation (H.323) et le flux média (SRTP).
Cette section décrit comment activer SRTP et le chiffrement de la signalisation dans Avaya Communication Manager.
À la fin de cette procédure, vous devez fournir à NiCE Services Professionnel :
-
Chiffrement utilisé sur le site : HMAC32 ou HMAC80.
Pour configurer le chiffrement :
-
Dans Avaya Site Administration, entrez la commande display IP-codec-set <n>, où <n> est le jeu de codecs associé à la région réseau IP des postes que vous devez observer.
-
Vérifiez si le site comprend :
-
Serveurs Média Avaya avec passerelle(s) série G. La prise en charge d’aes est uniquement possible avec des passerelles série G.
-
des serveurs Médias Avaya ; utilisez soit 2-srtp-aescm128-hmac32, soit 1-srtp-aescm128-hmac80.
-
-
Dans l'écran IP Codec Set, dans la section Chiffrement du Média, entrez un ou plusieurs types de Chiffrement Média.
-
2-srtp-aescm128-hmac32
-
1-srtp-aescm128-hmac80
-
aes (non pris en charge si un serveur Média Avaya est utilisé)
L'ingénieur du site Avaya doit informer NiCE Services Professionnel de quel chiffrement est utilisé sur site : HMAC32 ou HMAC80.
Enregistrez les informations de chiffrement dans le fichier Excel. une fois que vous avez terminé de saisir tous les détails nécessaires et préparé votre environnement, soumettez le fichier Excel à NiCE Professional Services.
-
-
In Avaya Site Administration, enter the display ip-network-region <n> command, where <n> is the network region of the extensions that you need to observe.
-
Sous network region, entrez le jeu de codecs IP que vous avez modifié précédemment.
-
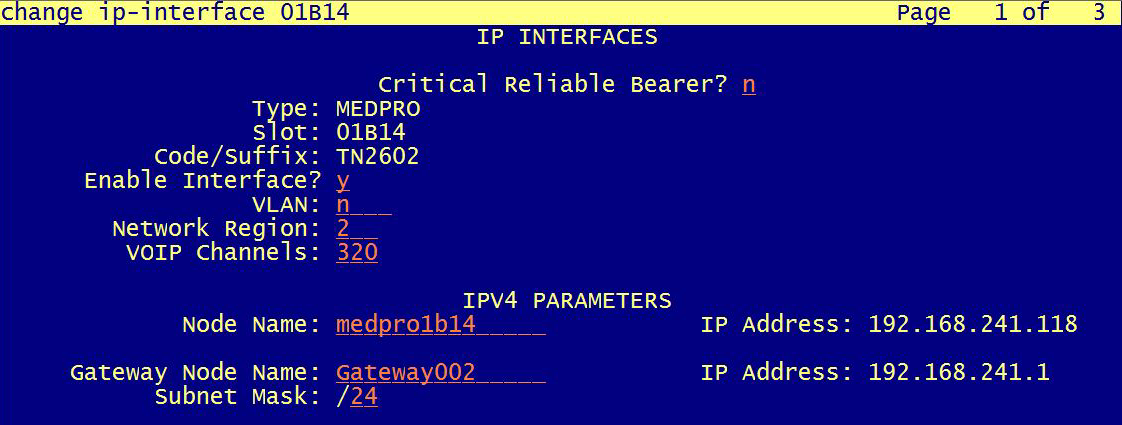
En cas de configuration de CLAN/Medpro : sous Network Region, entrez la région que vous avez configurée pour le chiffrement. Dans l’exemple fourni avec cette procédure, pour activer SRTP dans Network Region, entrez 2.
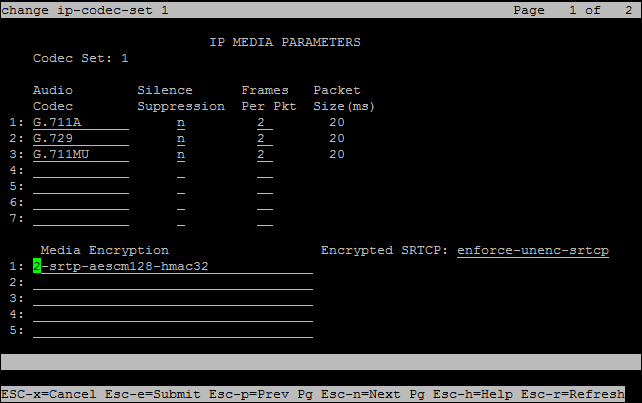
En option : configurer deux observateurs DMCC sur un seul Locataire
NiCE CXoneprend en charge l'utilisation de deux observateurs DMCC dans un même locataire High-level organizational grouping used to manage technical support, billing, and global settings for your NiCE CXone system.. Utilisez cette configuration lorsque vous avez besoin d'une meilleure évolutivité ou redondance entre deux systèmes Avaya distincts.
Vérifier l'Environnement
Pour prendre en charge deux observateurs DMCC sur un seul locataire NiCE CXone, l'environnement doit être modélisé comme deux systèmes de téléphonie Avaya entièrement indépendants :
-
Système téléphonique A
-
Serveur AES A connecté à Communication Manager A (CM A)
-
Plage d'extensions virtuelles dédiée (jeu d'extensions A)
-
-
Système téléphonique B
-
Serveur AES B connecté à Communication Manager B (CM B)
-
Plage d'extensions virtuelles dédiée (jeu B de VE)
-
Les deux systèmes doivent utiliser des serveurs AES différents, des Communication Managers différents et des plages d'extensions virtuelles DMCC non chevauchantes. Chaque serveur AES peut utiliser une HA locale (Actif-En attente).
-
Effectuez toutes les étapes requises pour préparer l'environnement Avaya AES DMCC pour un système téléphonique unique.
-
Assurez-vous d'avoir :
-
Deux Gestionnaires de Communication indépendants (CM A et CM B)
-
Deux serveurs AES (AES A et AES B) avec :
-
Licences DMCC valide
-
Utilisateur CTI et Tlink
-
Ports DMCC activés (sécurisés ou non sécurisés, ou les deux)
-
-
Deux plages d'extensions virtuelles uniques (une par système téléphonique)
-
-
Vérifier que les équipes réseau ou sécurité, ou les deux, sont prêtes à configurer :
-
VPN et routage vers les deux serveurs AES
-
Paramètres SBC pour les deux observateurs
-
DNS (par exemple, Route 53) pour les noms de domaine complets de Observer
-
Pour chaque paire AES/CM, NiCE Professionnel Services mettra en place deux entrées de téléphonie Avaya DMCC correspondantes dans NiCE CXone.
Préparer deux Environnements avaya dmcc indépendants
Exécutez deux fois le workflow Prepare Avaya AES DMCC Environment, une fois pour chaque système téléphonique, avec ces contraintes :
-
Configurer AES A et AES B indépendamment :
-
Tlinks distincts (un par AES).
-
Séparez les utilisateurs CTI (ou utilisez des identifiants distincts) si votre politique de sécurité l'exige.
-
Vérifier les ports DMCC sur chaque AES (sécurisé et/ou non sécurisé).
-
-
Définir les extensions virtuelles pour l'enregistrement :
-
Sur CM A, créez une plage de VE dédiée au Système téléphonique A.
-
Sur CM B, créez une plage VE distincte dédiée au Système téléphonique B.
-
Ne réutilisez pas les mêmes nombres VE entre CM A et CM B.
-
-
Vérifiez et documentez les détails de l'ensemble de Codec et du Chiffrement.
Configurer les ports de signalisation SBC pour deux observateurs DMCC
Le SBC se connecte aux observateurs DMCC via SIP. Par défaut, les ports suivants sont utilisés du côté NiCE CXone :
-
Non sécurisé (TCP) :
-
Observer 1 : 5060
-
Observer 2 : 5062
-
-
Sécurisé (TLS) :
-
Observateur 1 : 5061
-
Observer 2 : 5063
-
-
Définissez deux destinations SIP distinctes (ou Groupes IP ou Session Recording Servers) correspondant aux deux DMCC Observers, notamment :
-
FQDN (nom de domaine complet) ou IP de l'observateur
-
Port (5060/5062 ou 5061/5063, selon la sécurité)
-
Transport (TCP ou TLS)
-
-
Pour chaque règle d'enregistrement ou configuration d'enregistrement de session sur le SBC :
-
L'Enregistreur, le SRS ou le Recording Server pointe vers le FQDN (nom de domaine complet) et le port Observer corrects pour le système téléphonique pertinent.
-
Si vous utilisez SIP sécurisé (TLS), le contexte TLS approprié et les certificats sont configurés comme décrit dans les sections SBC de ce sujet.
-
Configurer DNS pour les deux observateurs DMCC
Chaque observateur DMCC doit être résolvable via DNS et doit disposer de son propre enregistrement DNS. N'utilisez pas le même FQDN (nom de domaine complet) pour les deux observateurs.
-
Créez un enregistrement DNS pour Observer 1 :
-
Type : A ou CNAME
-
FQDN (nom de domaine complet) : par exemple,
observer1.<your-domain> -
Cible : l'Adresse IP d'Observer 1.
-
-
Créez un enregistrement DNS pour Observer 2 :
-
Type : A ou CNAME
-
FQDN (nom de domaine complet) : par exemple,
observer2.<your-domain> -
Cible : l'Adresse IP de l'Observer 2.
-
-
Si vous utilisez AWS Route 53 pour le DNS, créez les enregistrements correspondants à cet endroit.
NiCE Services professionnels référenceront ces noms de domaine complets dans la configuration NiCE CXone.
Configurer la connectivité réseau et le VPN Routing
Étant donné que vous utilisez deux serveurs AES et deux observateurs DMCC, les chemins réseau doivent autoriser toutes les combinaisons de trafic AES des observateurs.
-
Côté client, configurez le routage VPN de sorte que :
-
Observer 1 peut atteindre AES A et AES B.
-
Observer 2 peut atteindre AES A et AES B.
-
-
Configurez les règles de pare-feu suivantes :
-
Autorisez le trafic SIP et RTP/SRTP entrant et sortant entre :
-
Chaque IP Observer (ou sous-réseau utilisé par NiCE CXone).
-
Chaque adresse IP de serveur AES.
-
-
Ouvrez les ports DMCC et SIP requis :
-
DMCC ports configurés sur AES A et AES B.
-
Ports SIP 5060/5062 (non sécurisés) ou 5061/5063 (sécurisés).
-
-
Préparer les informations pour les Services Professionnels de NiCE
Informations sur le commutateur requises pour Real-Time Third Party Telephony Recording (Multi-ACD)Avant de pouvoir commencer la Configuration CTI de votre NiCE CXone, il vous faut des informations précises.
Demandez à l'ingénieur du site avaya de vérifier que les informations ci-dessous sont saisies dans le fichier Excel. Envoyez le fichier Excel à NiCE Services Professionnel.
Lorsque vous utilisez deux Observateurs DMCC sur un même locataire, fournissez un jeu complet d'informations de commutateur par système téléphonique (Système téléphonique A et Système téléphonique B).
|
Étape |
paramètre |
Éléments configurés |
|---|---|---|
| 1 | Soutien multi-téléphonie DMCC – fournir des informations de basculement distinctes pour chaque système téléphonique Avaya (A et B) | Environnement Avaya AES / Communication Manager |
| 2 | Numéro de port d’Avaya DMCC : vérifiez le numéro de port d’Avaya DMCC pour une connexion sécurisée et une connexion non sécurisée. | Sur le serveur AES. |
| 3. | Vérifiez que les ports DMCC sont activés. | Sur le serveur AES. |
| 4 | Vérifiez le nom d’utilisateur et mot DE passe Real-Time Third Party Telephony Recording (Multi-ACD) pour Avaya DMCC, tels que définis dans AES. | Sur le serveur AES. |
|
Pour les extensions virtuelles :
|
||
| 5 | Vérifiez le nom symbolique d’Avaya DMCC. |
Sur le serveur AES. Dans la zone Basculer Connexions, vérifiez le Connection Name. Le nom de connexion est également appelé Nom symbolique. |
| 6. | Vérifiez le code d'observation dans le champ Service Observing Listen Only Access Code. | Sur le Gestionnaire de communication (CM). |
| 7. | Vérifiez la liste des codecs pris en charge. | Dans Communication Manager (CM), vérifiez les codecs que l’organisation utilise. |
| 8. | Vérifiez la liste des algorithmes de chiffrement pris en charge (AES_128_ Counter (aes) / No Encryption / AES_128_ HMAC). Si AES_128_ HMAC est pris en charge, il faut indiquer au technicien Real-Time Third Party Telephony Recording (Multi-ACD) d’utiliser HMAC32 ou HMAC80. | Sur le Gestionnaire de communication (CM). |
| Le technicien sur site Avaya doit indiquer au technicien Real-Time Third Party Telephony Recording (Multi-ACD) quel chiffrement est utilisé sur le site : HMAC32/HMAC80. |