
Ce guide décrit les étapes recommandées pour préparer et configurer Cisco pour l’intégration avec NiCE CXone Real-Time Third Party Telephony Recording (Multi-ACD). Les procédures décrites dans ce guide ne sont pas destinées à remplacer la documentation officielle de Cisco. Un ingénieur du site Cisco doit effectuer la configuration CUCM Cisco Unified Communications Manager. Composant logiciel de traitement des appels de la solution de téléphonie IP de Cisco..
Utilisez ce flux de travail pour configurer l’intégration avec Real-Time Third Party Telephony Recording (Multi-ACD) en utilisant :
-
CUCM (Cisco Unified Communications Manager) avec enregistrement actif JTAPI et méthode NBR (enregistrement en réseau)
-
CUBE (Cisco Unified Border Element) ou vCUBE (Virtual Cisco Unified Border Element)
-
SBC AudioCodes
-
Oracle (Acme Packet) SBC
-
Ribbon (Sonus) SBC
Phase 1 : Préparer les Informations pour les Services Professionnels NiCE
Phase 2 : Préparation de l’Environnement CUCM
-
Étape 2 : Configurer l’association d’Appareils
-
Étape 3 : Configurer la mobilité des extensions
Phase 3 : Configurer un SBC supplémentaire en tant que mandataire SIP et média en préparant l’un de ces SBC :
-
Configuration de l’enregistrement actif Cisco pour l’enregistrement en réseau (NBR)
-
Configuration de l’enregistrement actif Cisco pour l’enregistrement en réseau (NBR)
Phase 4 : Configuration de l’enregistrement actif Cisco pour l’enregistrement en réseau (NBR)
-
Étape 1 : Configuration de l’enregistrement actif Cisco pour l’enregistrement en réseau (NBR)
-
Étape 2 : Configuration de l’enregistrement actif Cisco pour l’enregistrement en réseau (NBR)
-
Étape 3 : Configuration de l’enregistrement actif Cisco pour l’enregistrement en réseau (NBR)
-
Étape 4 : Configuration de l’enregistrement actif Cisco pour l’enregistrement en réseau (NBR)
-
Étape 5 : Configuration de l’enregistrement actif Cisco pour l’enregistrement en réseau (NBR)
-
Étape 6 : Configuration de l’enregistrement actif Cisco pour l’enregistrement en réseau (NBR)
-
Étape 7 : Configuration de l’enregistrement actif Cisco pour l’enregistrement en réseau (NBR)
-
Étape 8 : Associer le Profil Recording
-
Étape 9 : Définition de la tonalité de notification du Téléphone
-
Étape 10 : (Facultatif) Activer l'affichage des Données commerciales NiCE
Utilisez Préparer les Informations pour les Services Professionnels NiCE et le fichier Excel Essential Data for 3rd Party Connectivity Config in NiCE CXone pour consigner et enregistrer tous les paramètres. Il vous sera demandé de remplir des informations essentielles au fur et à mesure que vous avancerez. Une fois que vous avez terminé de saisir tous les détails nécessaires et préparé votre environnement pour Real-Time Third Party Telephony Recording (Multi-ACD), vous devez soumettre le fichier Excel à votre représentant des Services Professionnels NiCE.
Préparer les Informations pour les Services Professionnels NiCE
Informations CUCM requises pour Real-Time Third Party Telephony Recording (Multi-ACD)
Avant que le représentant des Services Professionnels NiCE puisse commencer l’intégration CTI, il a besoin d’informations spécifiques de votre part. Assurez-vous de fournir toutes les informations pertinentes.
|
paramètre |
Où est-il configuré? |
évaluer |
|---|---|---|
|
ID d’utilisateur (Utilisateur de l’application) |
Configuré dans CUCM > Gestion des utilisateurs > Application User. |
nicecti |
| Mot de passe pour l’ID utilisateur | Configuré dans CUCM > Gestion des utilisateurs > Application User. | |
| Associer les appareils | Assurez-vous que les téléphones enregistrés sont associés à l’utilisateur nicecti. | |
| Adresse ip CUCM |
Adresse ip publique ou Adresse ip NAT du service CTI CUCM. |
|
| Adresse ip CUCM secondaire |
Adresse ip publique secondaire ou Adresse ip NAT du service CTI CUCM. La meilleure pratique de NiCE CXone est de l’utiliser. Cela est requis lors de la configuration d’UCCE comme lien secondaire. |
|
| Liste des extensions à surveiller |
Liste des extensions à surveiller. Les intégrations JTAPI comprennent
|
|
|
Quels sont les niveaux de tonalité définis pour les notifications? |
Si vous avez besoin de Playtone, l’ingénieur du site Cisco a-t-il configuré les tonalités de notification au niveau approprié : au niveau du système ou au niveau de l’appareil? |
Informations AudioCodes ou CUBE SBC requises pour Real-Time Third Party Telephony Recording (Multi-ACD)
|
paramètre |
commentaires |
|---|---|
|
IP publique SBC |
IP publique de l’interface SIP SBC externe |
| Certificat d’autorité de certification (CA) SBC | Certificat CA ou auto-signé du SBC |
Informations UCCE requises pour Real-Time Third Party Telephony Recording (Multi-ACD)
Le représentant des Services Professionnels NiCE a besoin de ces informations pour la Configuration cti si UCCE est utilisé comme lien secondaire ou comme Interface CTI. Assurez-vous de fournir toutes les informations pertinentes.
|
paramètre |
Où est-il configuré? |
évaluer |
|---|---|---|
|
CG - Primaire |
Paramètres configurés dans la passerelle client (CG) :
|
|
|
CG - Secondaire |
(Facultatif) Fournissez également les informations ci-dessus pour le serveur secondaire :
|
|
| Appareils configurés dans Utilisateur final |
Accédez à CUCM > Gestion des utilisateurs > End User. Vérifiez la liste des appareils configurés. |
|
| Liste des CallVariables, des variables / tableaux ECC et des champs de données commerciales spécifiques au site |
Indiquez leurs noms exacts et leurs tailles. |
|
| Liste de tous les agents |
Incluez une liste d’ID d’agents. |
Informations dont vous avez besoin
Vérifiez les éléments suivants avant que le représentant de NiCE Professionnel Services ne commence la configuration :
-
Pour les données commerciales JTAPI :
-
Si le site nécessite CurrentCalledName ou CurrentCallingName, vérifiez que le champ Afficher l’Appelant Interne a été configuré.
-
Si le site nécessite les informations CalledName, vérifiez que le champ Alerting Name
Nom de l’appelant affiché sur le téléphone lors des appels entrants. Peut indiquer si l’appel est interne ou externe lorsqu’on répond au téléphone. a été configuré.
-
-
Liste complète des appareils nécessaires aux deux fins de surveillance.
-
La configuration du site CUCM utilise-t-elle extension mobility
La mobilité des extensions permet aux utilisateurs de configurer temporairement un appareil comme le leur, en se connectant à ce téléphone. Une fois que l’utilisateur s’est connecté, l’appareil adopte les informations du profil individuel de l’utilisateur, y compris ses numéros de ligne, ses numéros abrégés, ses liens de services et d’autres propriétés propres à l’utilisateur d’un téléphone.
Un utilisateur peut être connecté à plusieurs appareils en même temps.
Lorsque la mobilité des extensions est configurée pour l’option Connexions multiples autorisées, un utilisateur peut être connecté à plusieurs appareils en même temps et avoir des appels simultanés sur chacun d’entre eux., shared lines Une ligne partagée est un DN qui apparaît sur plus d’un appareil dans la même partition.
Les appels Entrants s’affichent sur tous les appareils qui partagent une ligne et tout le monde peut répondre à l’appel.
Plusieurs appels peuvent avoir lieu en même temps, sur le même appareil ou sur plusieurs appareils.
Par exemple, vous pouvez configurer une ligne partagée, de sorte qu’un numéro de répertoire apparaisse sur la ligne 1 d’un téléphone gestionnaire et également sur la ligne 1 d’un téléphone assistant. Un autre exemple de ligne partagée concerne un numéro 800 entrant unique qui est configuré pour apparaître en tant que ligne 2 sur le téléphone de tous les représentants commerciaux d’un bureau.
Les lignes partagées sont un facteur important à prendre en compte pour le mappage du système. ou plusieurs lignes ? Fournissez tous les renseignements pertinents sur la configuration des appareils.
Créer une connexion CTI sécurisée à l’aide d’un VPN
Cette étape doit être effectuée uniquement en coordination avec NiCE Professionnel Services.
À la fin de cette étape, en remplissant le formulaire RPV, vous fournirez les détails nécessaires à NiCE Professionnel Services, qui vous aidera à établir une connexion RPV sécurisée avec NiCE CXone.
-
NiCE Professionnel Services vous fournira le formulaire de connexion RPV.
-
Remplissez le formulaire fourni avec les détails de votre côté et les informations nécessaires pour Real-Time Third Party Telephony Recording (Multi-ACD).
-
NiCE Professionnel Services coordonnera avec les équipes de NiCE CXone pour s’assurer que tous les champs sont correctement remplis.
-
Les deux parties doivent se mettre d’accord sur la forme et les détails.
-
-
NiCE Professionnel Services planifiera un appel collaboratif :
- Convenez de la forme et des détails fournis avec Real-Time Third Party Telephony Recording (Multi-ACD).
-
Avec les équipes NiCE CXone pour le provisionnement du VPN.
-
Vous allez configurer deux VPN : un pour la résilience et un pour le basculement.
-
Configurez le routage en mettant en place BGP sur VPN avec les pare-feu Real-Time Third Party Telephony Recording (Multi-ACD) ou créez des routes statiques vers les Adresses ip fournies.
-
Configurez la traduction d’adresses de réseau sur votre terminal derrière une IP publique, annoncée via BGP ou utilisant un routage statique.
-
Configurer les paramètres du pare-feu :
-
Autorisez le trafic entrant à partir des Adresses ip fournies (2) vers le Terminal CTI.
-
Ouvrez les ports requis. Consultez Ports et protocoles par application pour plus d'informations.
-
Pour les environnements à haute disponibilité, les ports mentionnés ci-dessus à l’étape b doivent être ouverts pour tous les serveurs, actifs et en attente.
-
-
NiCE Services professionnel coordonnera avec les équipes NiCE CXone pour :
-
Garantir que le formulaire VPN est correctement rempli.
-
Planifier un rendez-vous avec les équipes NiCE CXone pour le provisionnement du VPN et la configuration du routage.
-
Tester le tunnel VPN, le routage et la connectivité.
-
Préparation de l’Environnement CUCM
Préparez l’environnement CUCM pour l’intégration de Cisco avec Real-Time Third Party Telephony Recording (Multi-ACD). Cette section décrit les procédures de préparation des versions CUCM 12.5, 14 et 15.
La configuration réelle du commutateur est effectuée uniquement par l’ingénieur du site de Cisco.
Configuration d’un utilisateur d’application
Configurez l’utilisateur Application en tant que nicecti user. Le nicecti user assure la communication entre le CUCM et le client JTAPI sur Real-Time Third Party Telephony Recording (Multi-ACD).
À la fin de cette étape, vous devez fournir à NiCE Services Professionnels :
-
ID d’utilisateur
-
Password (mot de passe)
-
Dans l’application CUCM Administration, accédez à Gestion des utilisateurs > Utilisateur de l’Application.
La fenêtre Rechercher et lister les utilisateurs de l’application s’affiche.
-
Cliquez sur Ajouter nouveau.
-
Dans la zone Informations utilisateur de l’Application :
-
Saisissez nicecti pour l’ID d’utilisateur.
-
Saisissez le mot de passe dans le champ Mot de passe.
-
Saisissez le même mot de passe dans le champ Confirmation du Mot de passe.
-
-
Notez l’ID d’utilisateur correct que vous avez créé ainsi que son mot de passe. Le représentant des Services Professionnels de NiCE aura besoin de ces informations pour la configuration.
-
Cliquez sur Enregistrer.
-
Faites défiler vers le bas jusqu’à la zone Informations sur les Autorisations.
-
Cliquez sur Ajouter au Groupe de contrôle d’accès.
-
Dans la fenêtre Rechercher et lister les Groupes de contrôle d’accès, définissez une recherche pour un groupe d’utilisateurs :
-
Dans la liste déroulante Rechercher le Groupe de contrôle d’accès dont le nom, sélectionnez contient.
-
Dans le champ vide, saisissez cti.
-
Cliquez sur Rechercher.
-
-
Sélectionnez les groupes de contrôle d’accès :
-
Pour toutes les intégrations : CTI standard permet la surveillance des appels et CTI standard permet l’enregistrement des appels
-
Pour Cisco JTAPI Active : CTI standard activé (pour les configurations de connexion sécurisées et non sécurisées)
-
Pour surveiller les parcs d’appels : CTI standard permet la surveillance du parcage des appels
-
Pour surveiller les séries de téléphones 88XX, 89XX et 99XX : CTI standard permet le contrôle des appels des Téléphones prenant en charge le transfert et la conférence connectés.
-
Pour activer les séries de téléphones 88XX, 89XX et 99XX : CTI standard permet le contrôle des Téléphones prenant en charge le mode de roulement
La surveillance des appareils 88xx, 89XX et 99xx échouera si le groupe CTI standard permet le contrôle des appels des Téléphones prenant en charge le transfert et la conférence connectés n’est pas ajouté.
-
-
Vérifiez que vous avez sélectionné chaque groupe pour votre configuration. Cliquez sur Ajouter la sélection.
-
Dans la fenêtre Configuration de l’utilisateur de l’application, cliquez sur Enregistrer.
-
Dans la zone Informations sur les Autorisations, vérifiez que tous les rôles sont associés à chaque groupe d’utilisateurs.
-
Standard CTI Allow Call Control of Phones supporting Connected Xfer and conf n’apparaît qu’après l’ajout.
-
Si nécessaire, assurez-vous que Standard CTI Allow Call Park Monitoring apparaît.
-


Configurer l’association d’Appareils
Définissez tous les appareils (téléphones fixes et logiciels) nécessitant un enregistrement comme des appareils surveillés. Associez les appareils surveillés à ce nouvel utilisateur (nicecti).
-
Vérifiez que l’utilisateur de l’application a été configuré.
-
Dans la fenêtre Application User Configuration, faites défiler jusqu'à la zone Associations d'Appareils, puis jusqu'à la zone Informations sur l'Appareil.
-
Cliquez sur Trouver plus de Téléphones.
-
Dans la fenêtre Find and List Phones, dans la zone Téléphone, dans la liste déroulante Rechercher Téléphone où, sélectionnez Nombre de répertoire.
-
Cliquez sur Trouver pour rechercher les appareils à surveiller :
N’associez pas des ports de messagerie vocale ou modèles d’itinéraires.
-
-
Sélectionnez les appareils : postes.
-
Cliquez sur Ajouter la sélection.
-
Cliquez sur Enregistrer.


Configurer la mobilité des extensions
-
Vérifiez que l’association d’appareils a été configurée.
-
Dans la fenêtre Application User Configuration, faites défiler jusqu’à la zone Informations sur l’Appareil. Tous les profils de mobilité des extensions apparaissent dans la liste Profils disponibles.
-
Sélectionnez le profil de mobilité des extensions, cliquez sur la flèche pour le déplacer dans la liste Profils d’Appareils contrôlés par le CTI.
-
Vérifiez que le profil de mobilité des extensions apparaît désormais dans la liste Profils d’Appareils contrôlés par le CTI.
-
Cliquez sur Enregistrer.


Configurer un SBC supplémentaire en tant que mandataire SIP et média
Pour assurer la sécurité de SIP et de RTP sur l’Internet public, commencez par préparer l’environnement CUBE/vCUBE ou AudioCodes.
Les configurations prises en charge comprennent Cisco CUBE/vCUBE ou AudioCodes, avec l’exigence de n’utiliser qu’une seule de ces options.
Préparer l’Environnement CUBE ou vCUBE
Avant de poursuivre cette procédure :
-
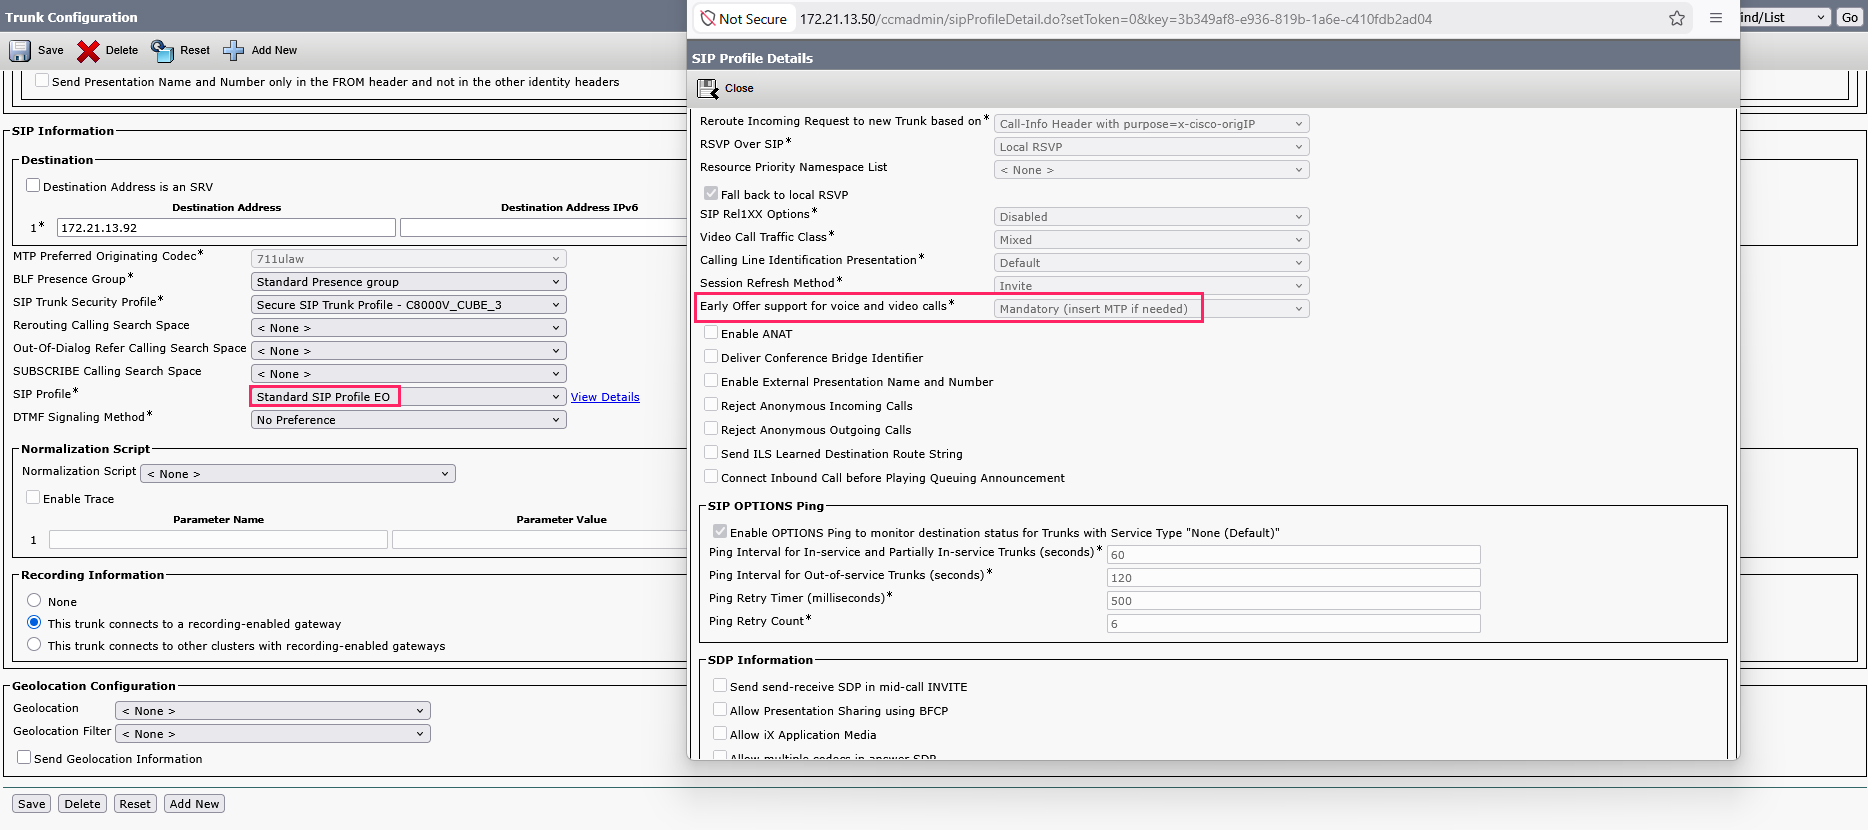
Vérifiez que votre CUBE/vCUBE est configuré avec Early Offer.
-
Vérifiez que CUCM et CUBE/vCUBE sont configurés pour fonctionner avec les codecs G.711a, G.711u et G.729.
Préparer l'Environnement CUBE/vCUBE
Le SBC doit avoir un certificat TLS valide installé. Le certificat doit être signé par une autorité de certification (AC) de confiance figurant dans la section Autorités de certification prises en charge pour SIPREC.
Pour préparer l'Environnement CUBE ou vCUBE :
-
Vérifiez que le certificat CUBE est configuré.
-
Exportez et envoyez le certificat CUBE et son autorité de certification (CA) à NiCE Services Professionnels. Cette étape est requise pour le TLS mutuel (mTLS).
-
Entrez dans le mode de configuration de CUBE comme décrit ci-dessous :
var(--codeSnippetCopyLabel)IL-LAB_CUBE2951#conf t
Enter configuration commands, one per line. End with CNTL/Z.
IL-LAB_CUBE2951(config)# -
Copiez l'empreinte numérique du certificat fourni par NiCE Services Professionnels.
var(--codeSnippetCopyLabel)fingerprint XXXX -
Créez un Trustpoint pour le certificat NiCE CXone.
var(--codeSnippetCopyLabel)crypto pki trustpoint CXOne
enrollment terminal
revocation-check none
rsakeypair RSA2048 2048 -
Importez le certificat Real-Time Third Party Telephony Recording (Multi-ACD) dans CUBE :
var(--codeSnippetCopyLabel)crypto pki authenticate CXOneVous serez invité à coller le texte PEM dans le terminal. NiCE Services Professionnels vous fournira ce texte.
var(--codeSnippetCopyLabel)% Do you accept this certificate? [yes/no]: yes
crypto pki enroll CXOne
% Include the router serial number in the subject name? [yes/no]: no
% Include an IP address in the subject name? [no]: no
Display Certificate Request to terminal? [yes/no]: no -
Créez une classe vocale pour copier tous les en-têtes Cisco X- de l’en-tête DE à l’INVITE envoyée à NiCE CXone et modifiez les en-têtes SIP d’IP privée à IP publique.
x.x.x.x - IP privée
y.y.y.y - IP publique
Collez les configurations suivantes (remplacez 100 et 200 par les numéros disponibles dans votre CUBE) :
var(--codeSnippetCopyLabel)voice class sip-copylist 100
sip-header FROM
!
voice class sip-profiles 200
request ANY sip-header From modify "@.*;.*>" "@y.y.y.y;.*>"
request ANY sip-header Via modify "x.x.x.x" "y.y.y.y"
request ANY sip-header Remote-Party-ID modify "x.x.x.x" "y.y.y.y"
request ANY sip-header Contact modify "@.*;" "@y.y.y.y;"
response ANY sip-header Contact modify "@.*;" "@y.y.y.y;"
response ANY sip-header Remote-Party-ID modify "x.x.x.x" "y.y.y.y"
request ANY sdp-header Audio-Connection-Info modify "x.x.x.x" "y.y.y.y"
request ANY sdp-header Connection-Info modify "x.x.x.x" "y.y.y.y"
request ANY sdp-header Session-Owner modify "x.x.x.x" "y.y.y.y"
response ANY sdp-header Session-Owner modify "x.x.x.x" "y.y.y.y"
response ANY sdp-header Connection-Info modify "x.x.x.x" "y.y.y.y"
response ANY sdp-header Audio-Connection-Info modify "x.x.x.x" "y.y.y.y"
request ANY sip-header Call-Info modify "x.x.x.x" "y.y.y.y"
request ANY sip-header P-Asserted-Identity modify "x.x.x.x" "y.y.y.y"
request INVITE peer-header sip FROM copy "<sip:(.*)>" u01
request INVITE sip-header From modify "sip:(.*)>" "sip:\u01>"
! -
Créez SRTP
Secure Real-time Transport Protocol. Un profil de sécurité pour RTP qui ajoute le chiffrement, l’authentification et la protection contre le rejeu.-Crypto (remplacez 14 par le nombre disponible dans votre CUBE) :var(--codeSnippetCopyLabel)voice class srtp-crypto 14
crypto 1 AES_CM_128_HMAC_SHA1_32
crypto 2 AES_CM_128_HMAC_SHA1_80 -
Activez l'actualisation de session pour SIP :
var(--codeSnippetCopyLabel)sip
session refresh -
Créez deux pairs :
-
Entrant du CUCM vers le CUBE :
var(--codeSnippetCopyLabel)dial-peer voice 128 voip
description "Incoming from CUCM to CUBE"
incoming called-number 4422710681
session protocol sipv2
voice-class codec 1
voice-class sip copy-list 100
no voice-class sip dtmf-relay force rtp-nte
no dtmf-relay rtp-nte
!Le nombre utilisé dans le profil Recording dans la configuration CUCM est 4422710681, à titre indicatif seulement. Remplacez-le par votre nombre unique et utilisez-le par la suite dans Configurer le Profil Recording et Configurer un nouveau Modèle d'itinéraire.
-
Sortant du CUBE vers le SBC Real-Time Third Party Telephony Recording (Multi-ACD) :
var(--codeSnippetCopyLabel)dial-peer voice 129 voip
description "Secure outgoing from CUBE to CXone"
destination-pattern 4422710681
session protocol sipv2
session target ipv4:44.227.106.81:5061
session transport tcp tls
srtp
voice-class codec 1
voice-class sip profiles 200
voice-class sip srtp-crypto 14
!Le nombre utilisé dans le profil Recording dans la configuration CUCM est 4422710681, à titre indicatif seulement. Remplacez-le par votre nombre unique et utilisez-le par la suite dans Configurer le Profil Recording et Configurer un nouveau Modèle d'itinéraire.
La configuration cible de session doit être l'IP Public du SBC NiCE CXone, et le port doit être 5061 pour une connexion TLS
Sécurité de la couche transport. protocole qui fournit une sécurité de bout en bout pour les données envoyées entre les applications. sécurisée, ou 5065 pour une connexion TLS mutuelle (mTLS). -
Préparation de l’Environnement AudioCodes
Le SBC doit avoir un certificat TLS valide installé. Le certificat doit être signé par une autorité de certification (AC) de confiance figurant dans la section Autorités de certification prises en charge pour SIPREC.
Vérifier la licence
-
Connectez-vous au SBC AudioCodes via le Web.
-
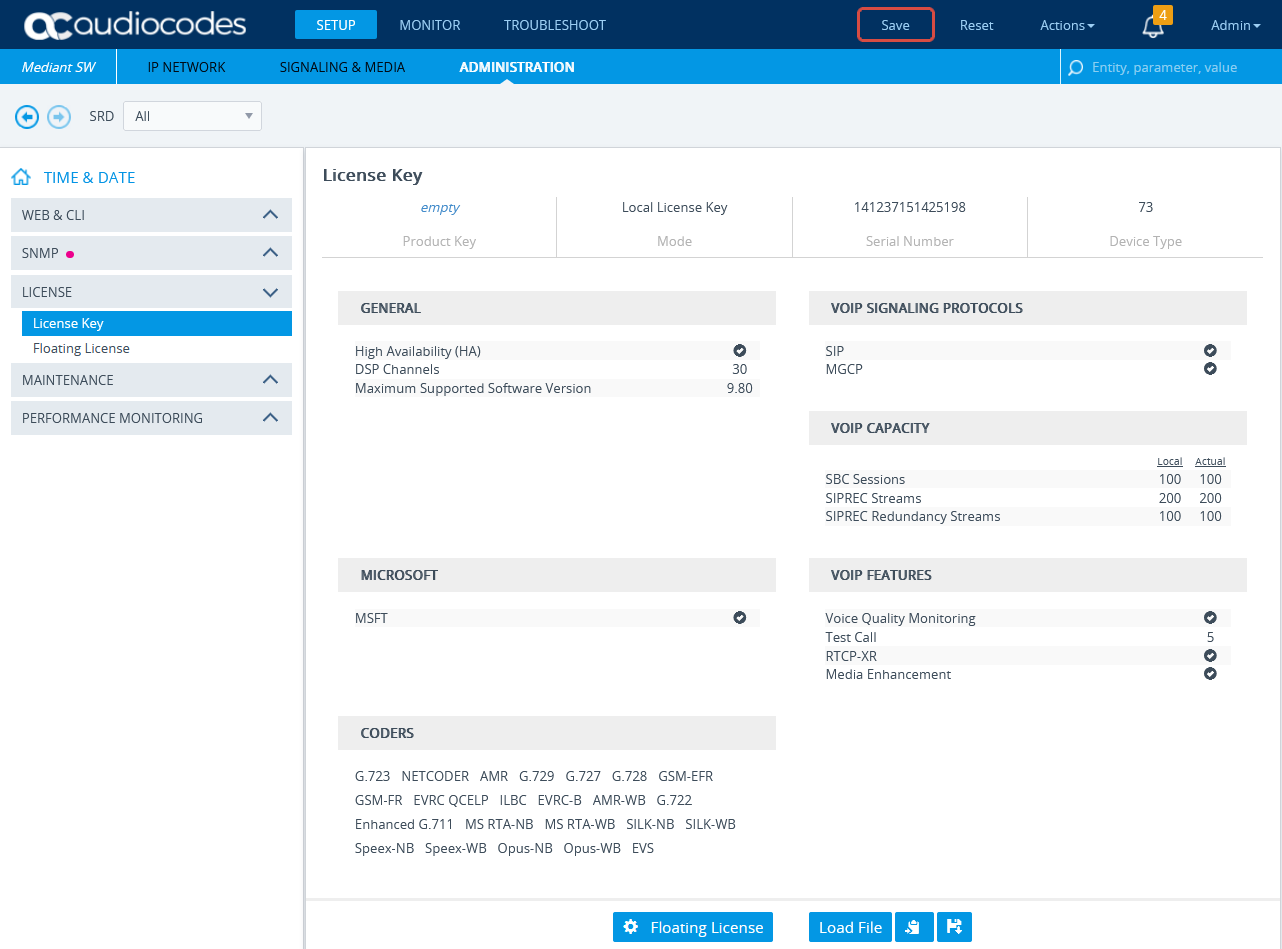
Cliquez sur le menu ADMINISTRATION.
-
Sous TIME & DATE, développez MAINTENANCE et sélectionnez Clé de licence.
-
Sous VOIP FEATURES, vérifiez que la licence prend en charge les Sessions SBC et dispose d'une capacité suffisante.
Configurer l’ensemble de mandataires pour l’Environnement NiCE CXone
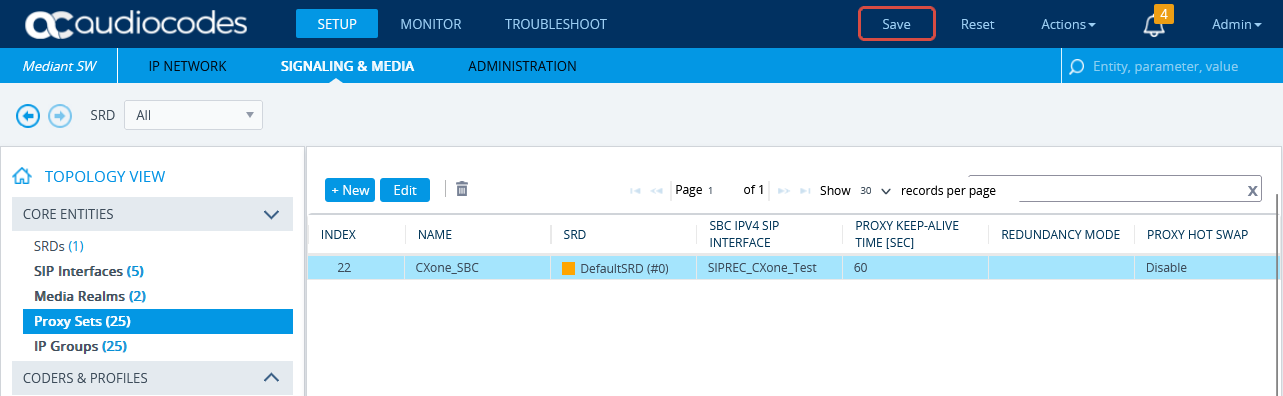
Cette procédure fournit des lignes directrices pour configurer l'ensemble de proxy SBC et l'Adresse ip du proxy pour le NiCE CXone SBC AudioCodes afin d'établir une connexion sécurisée.
-
Dans le menu, cliquez sur SIGNALING & MEDIA.
-
Sous AFFICHAGE DE LA TOPOLOGIE, développez ENTITÉS PRINCIPALES et sélectionnez Ensembles de mandataires.
-
Dans la liste des ensembles de mandataires, cliquez sur Nouveau.
-
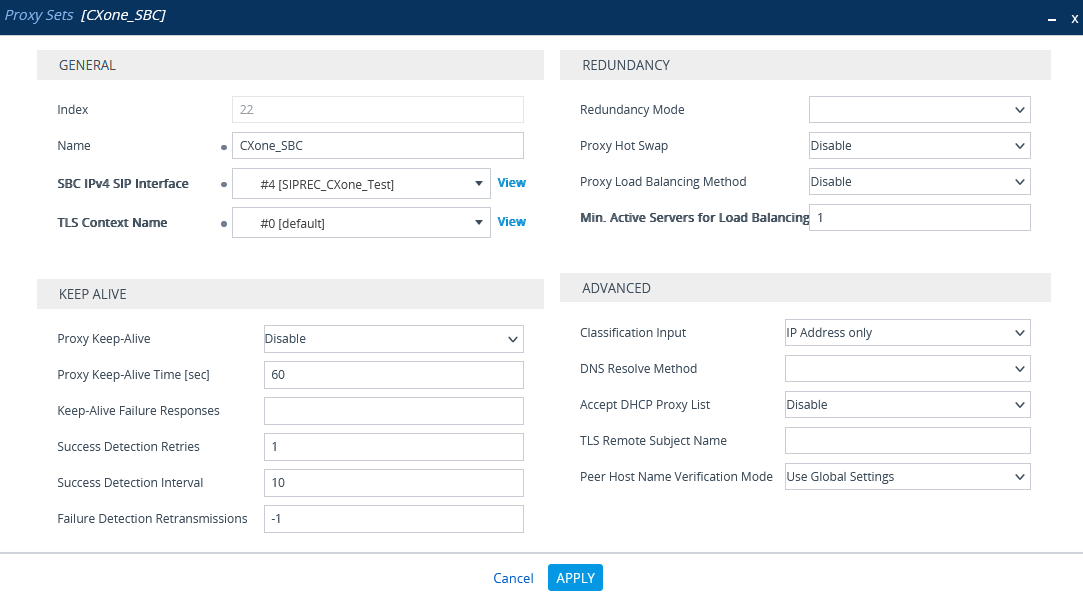
Dans la fenêtre Ensemble de mandataires, sous GÉNÉRAL :
-
Dans le champ Nom, saisissez un nom.
-
Dans la liste déroulante Interface SIP SBC IPv4, sélectionnez l’interface SIP.
-
Dans la liste déroulante Nom du contexte TLS, sélectionnez le contexte TLS avec le certificat SBC.
-
-
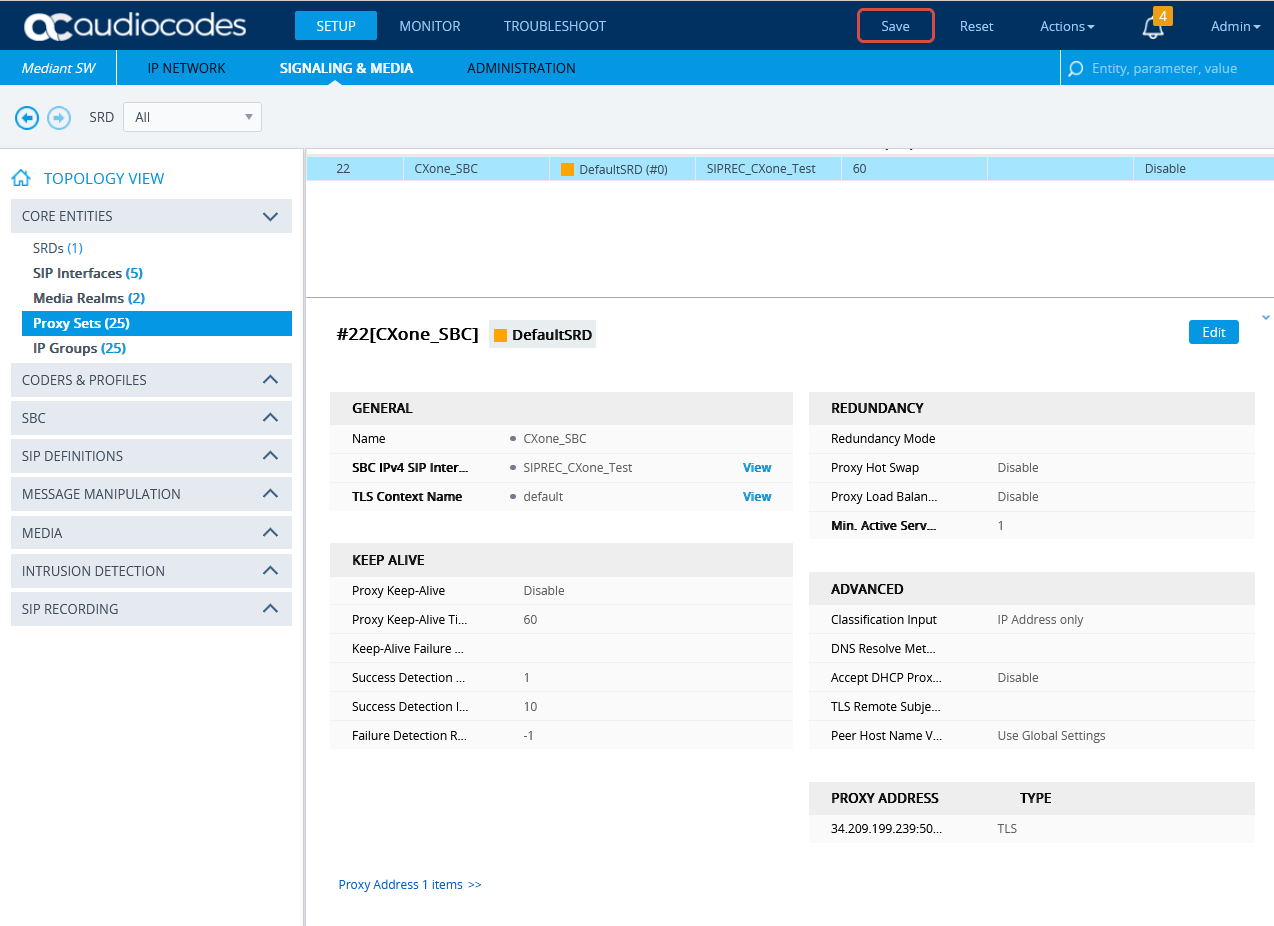
Faites défiler vers le bas et cliquez sur le lien Adresse du mandataire.
-
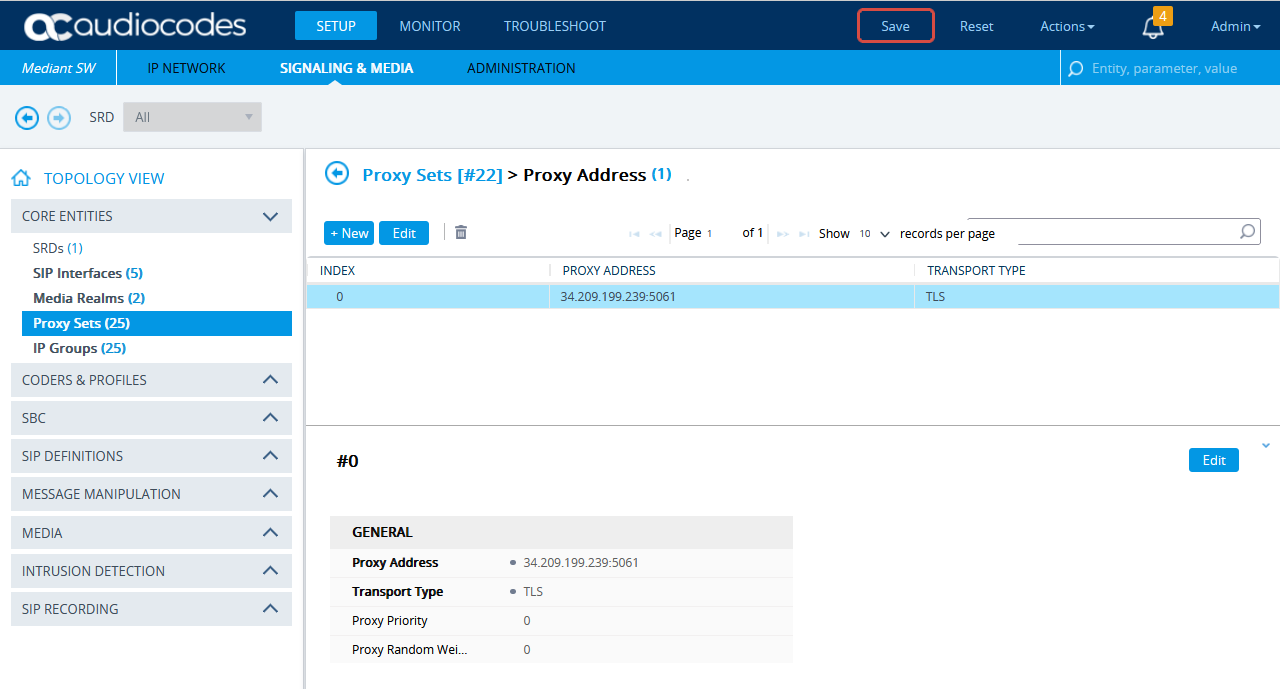
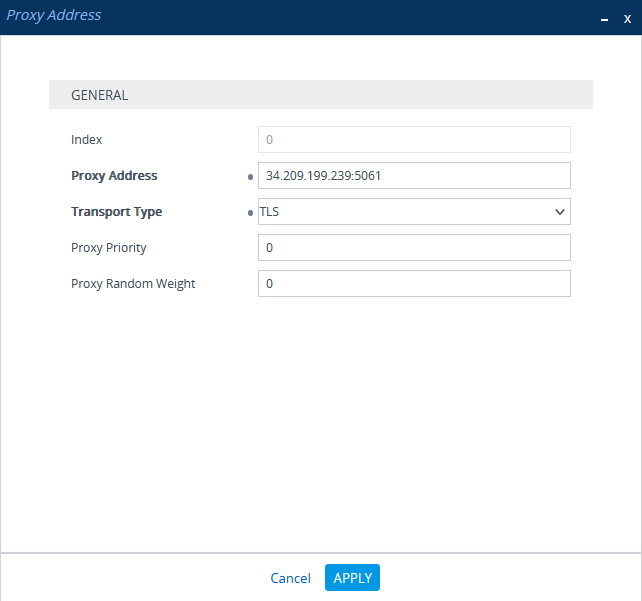
Dans la fenêtre Ensembles de proxy > Adresse de proxy, cliquez sur Nouveau et ajoutez l'Adresse ip du NiCE CXone SBC AudioCodes.
-
Dans la fenêtre Adresse de proxy, sous GÉNÉRAL, dans le champ Adresse de proxy, entrez l'Adresse ip du NiCE CXone SBC AudioCodes et définissez le Transport Type sur TLS.
-
Cliquez sur APPLIQUER.
Configurer l’ensemble de mandataires pour CUCM
Cette procédure fournit des directives pour la configuration du SBC pour le CUCM, y compris les Adresses ip de l’Éditeur et des abonnés CUCM.
-
Dans le Menu, cliquez sur SIGNALING & MEDIA.
-
Sous AFFICHAGE DE LA TOPOLOGIE, développez ENTITÉS PRINCIPALES et sélectionnez Ensembles de mandataires.
-
Dans la liste des ensembles de mandataires, cliquez sur Nouveau.
-
Dans la fenêtre Ensemble de mandataires, sous GÉNÉRAL :
-
Dans le champ Nom, saisissez un nom.
-
Dans la liste déroulante Interface SIP SBC IPv4, sélectionnez l’interface SIP.
-
Cliquez sur APPLIQUER.
-
-
Faites défiler vers le bas et cliquez sur le lien Adresse du mandataire.
-
Dans la fenêtre Proxy Sets > Proxy Address, cliquez sur New et ajoutez l'Adresse ip pour l'Éditeur CUCM.
-
Dans la fenêtre Adresse du mandataire, sous GÉNÉRAL, saisissez l’adresse ip de l’Éditeur CUCM dans le champ Adresse du mandataire.
-
Répétez les étapes 6 et 7 pour ajouter l’Adresse ip des abonnés CUCM.
-
Cliquez sur APPLIQUER.


Configuration du Profil IP sécurisé
-
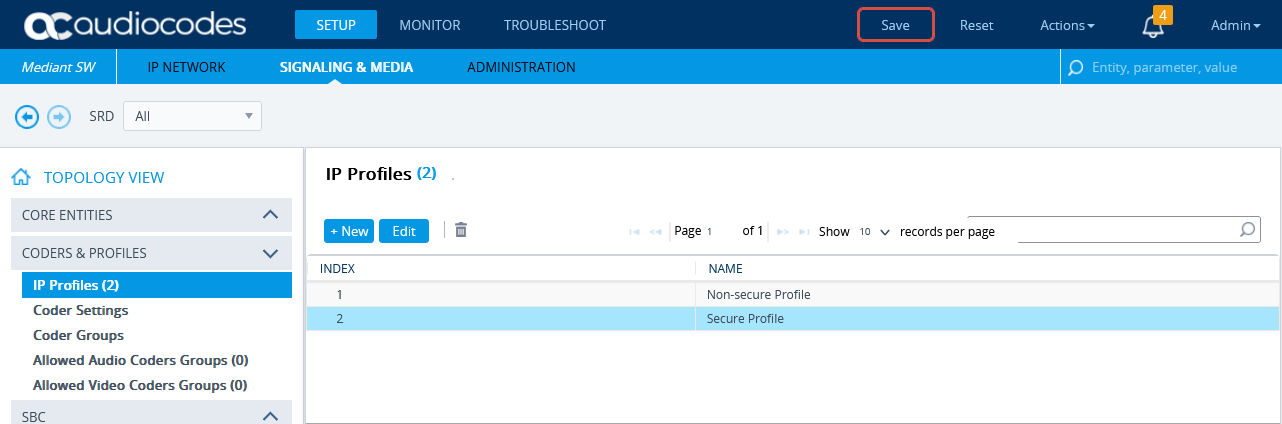
Dans le menu Configuration, accédez à SIGNALING & MEDIA. Sous TOPOLOGY VIEW, développez CODERS & PROFILES et sélectionnez IP Profiles.
-
Dans la liste des profils IP, cliquez sur Nouveau.
-
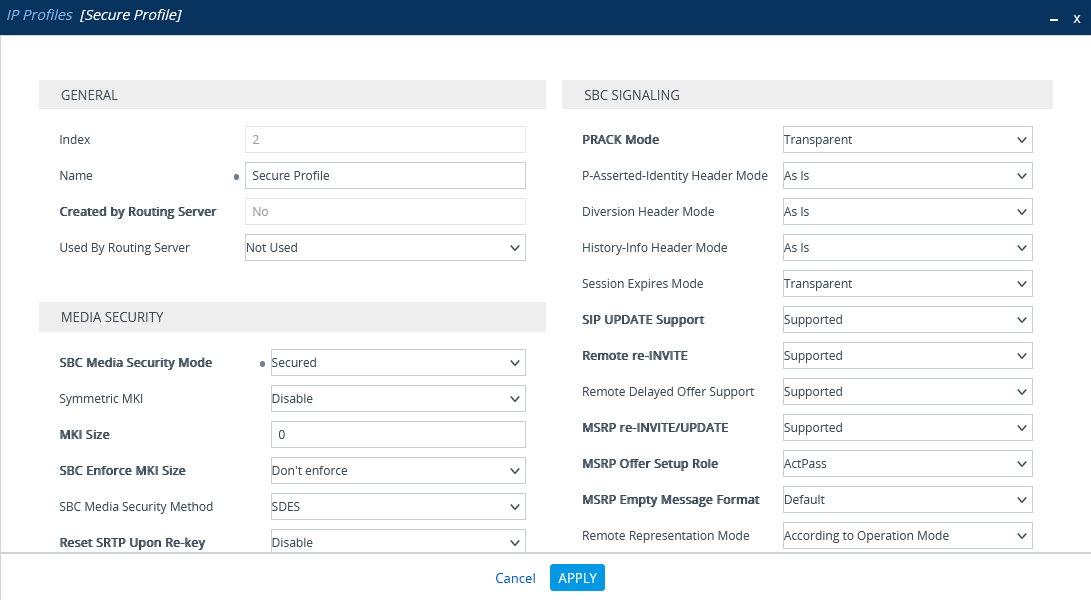
Dans la fenêtre de la liste des profils IP, sous SÉCURITÉ MULTIMÉDIA, assurez-vous que le Mode de sécurité multimédia SBC est réglé sur Sécurisé.
-
Cliquez sur APPLIQUER.
Configurer le Groupe IP pour CUCM
-
Dans le menu, cliquez sur SIGNALING & MEDIA.
-
Sous AFFICHAGE DE LA TOPOLOGIE, développez ENTITÉS PRINCIPALES et sélectionnez Groupes IP.
-
Dans la liste des groupes IP, cliquez sur Nouveau.
-
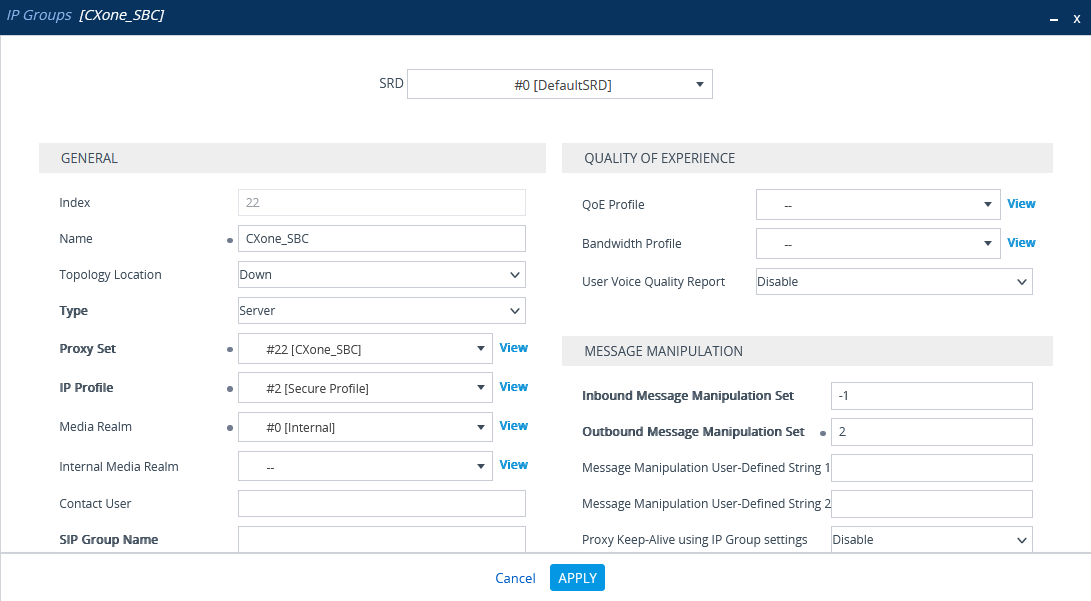
Dans la fenêtre Groupes IP, sous GÉNÉRAL :
-
Dans le champ Index, configurez le numéro séquentiel suivant.
-
Dans le champ Nom, saisissez un nom.
-
Dans la liste déroulante Emplacement de la topologie, sélectionnez l’emplacement.
-
Dans la liste déroulante Type, sélectionnez Serveur.
-
Dans le champ Ensemble de mandataires, sélectionnez l’ensemble de mandataires CUCM pour ce groupe IP.
-
Dans le champ Profil IP, saisissez un ID de profil IP non sécurisé existant.
-
Dans le champ Nom du domaine multimédia, sélectionnez le nom du domaine multimédia existant.
-
-
Cliquez sur APPLIQUER.


Configurer le Groupe IP pour l’Environnement NiCE CXone
Vérifiez que le Profil IP sécurisé a été configuré. Consultez Configuration du Profil IP sécurisé.
-
Dans le menu, cliquez sur SIGNALING & MEDIA.
-
Sous AFFICHAGE DE LA TOPOLOGIE, développez ENTITÉS PRINCIPALES et sélectionnez Groupes IP.
-
Dans la liste des Groupes IP, cliquez sur Nouveau.
-
Dans la fenêtre Groupes IP, sous GÉNÉRAL :
-
Dans le champ Index, configurez le numéro séquentiel suivant.
-
Dans le champ Nom, saisissez un nom.
-
Dans la liste déroulante Emplacement de la topologie, sélectionnez l’emplacement.
-
Dans la liste déroulante Type, sélectionnez Serveur.
-
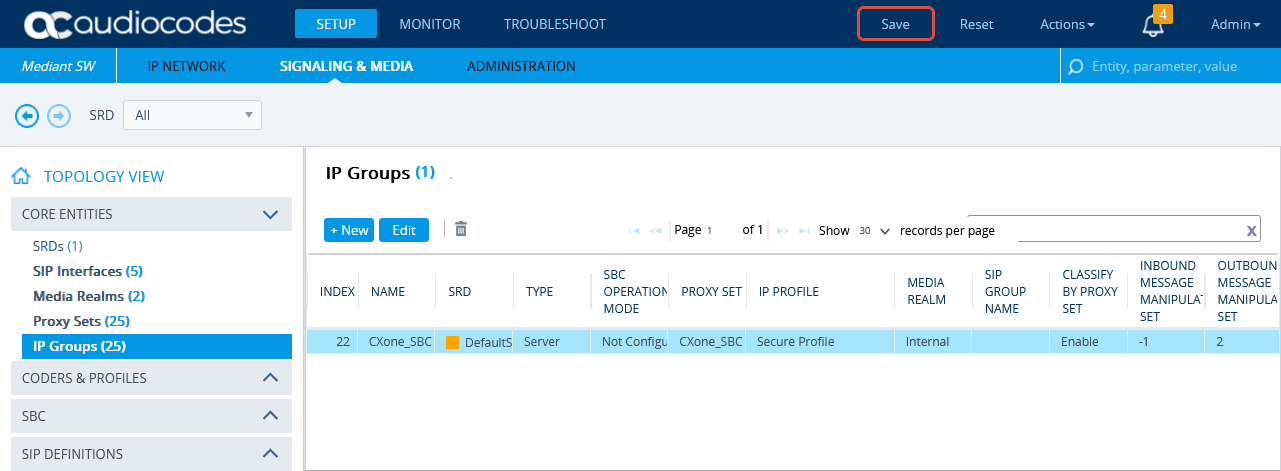
Dans le champ Proxy Set, sélectionnez le NiCE CXone Proxy Set pour ce Groupe IP.
-
Dans le champ IP Profile, sélectionnez le Profil IP sécurisé créé précédemment dans Configuration du Profil IP sécurisé.
-
Dans le champ Nom du domaine multimédia, sélectionnez le nom du domaine multimédia existant.
-
-
Cliquez sur APPLIQUER.
-
Cliquez ensuite sur Enregistrer.
Importer et exporter des certificats pour TLS/SRTP
À la fin de cette étape, vous devez fournir les éléments suivants à NiCE Services Professionnels :
-
Le certificat au format PEM
Avant l'importation, le certificat SBC AudioCodes NiCE CXone doit être enregistré au format PEM.
-
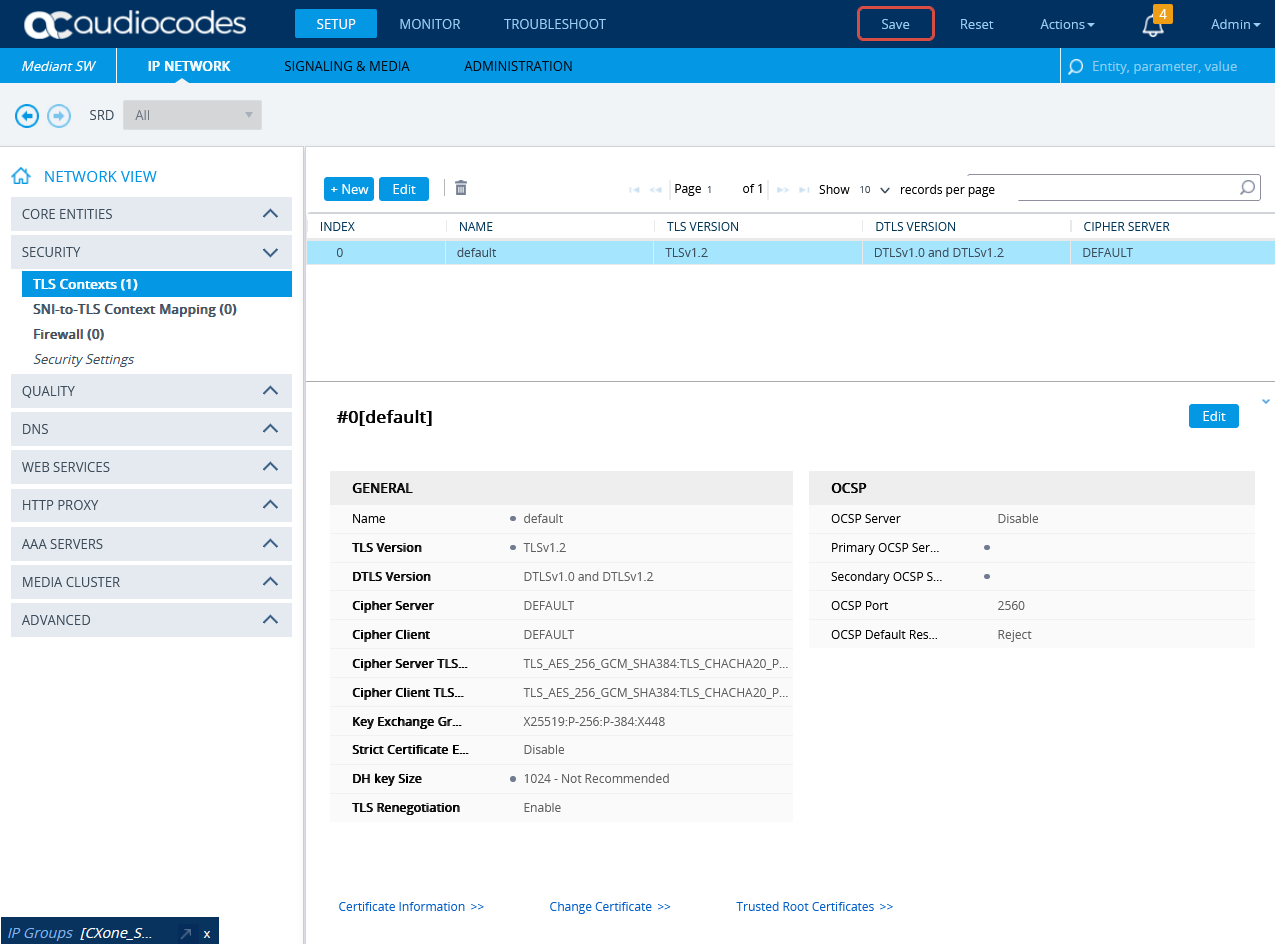
Pour importer le certificat SBC AudioCodes NiCE CXone sur le SBC, allez à CONFIGURATION > RÉSEAU IP. Sous AFFICHAGE RÉSEAU, développez Sécurité et sélectionnez Contextes TLS.
-
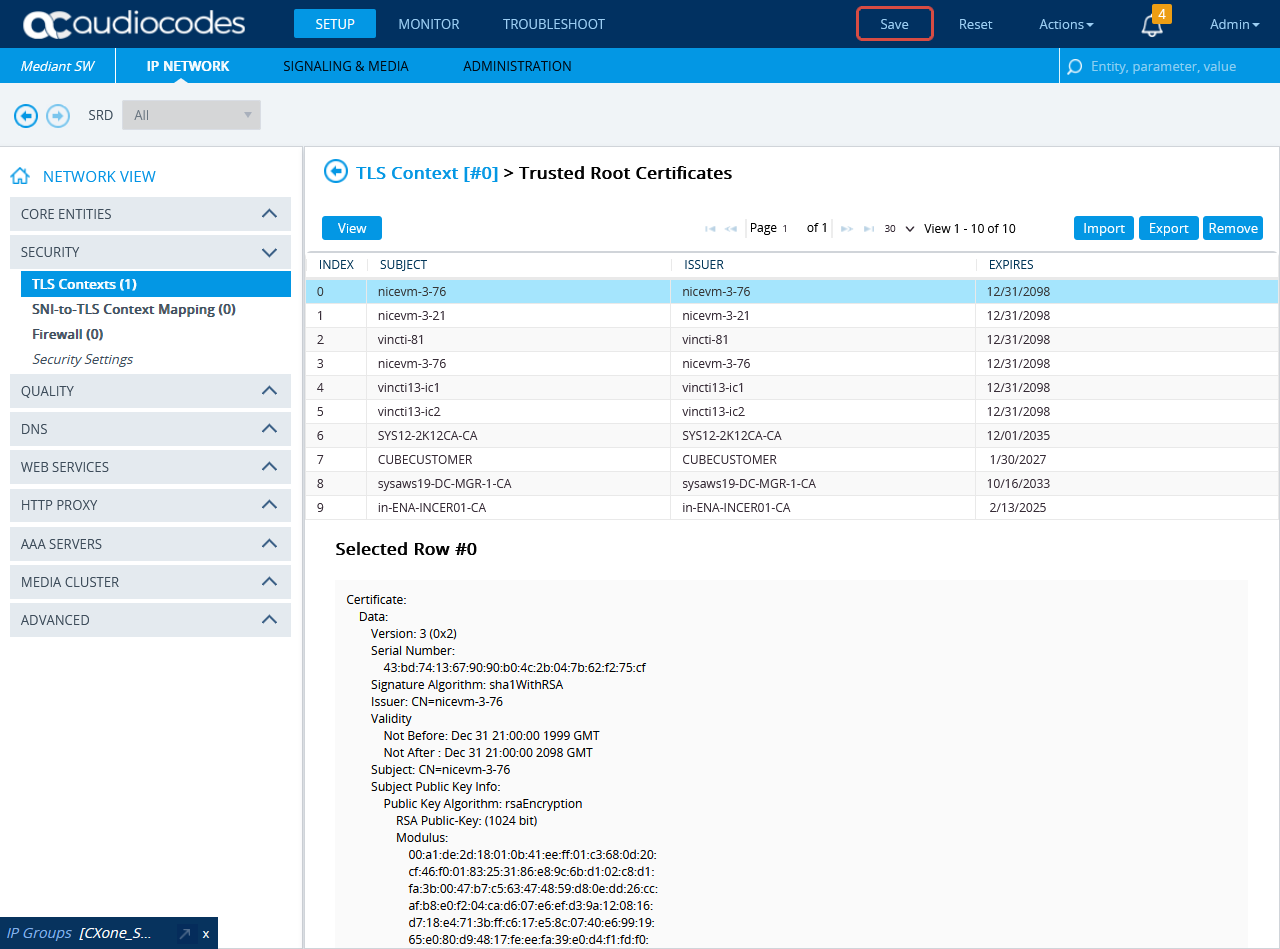
Dans la fenêtre Contexte TLS, cliquez sur Certificats racines de confiance.
-
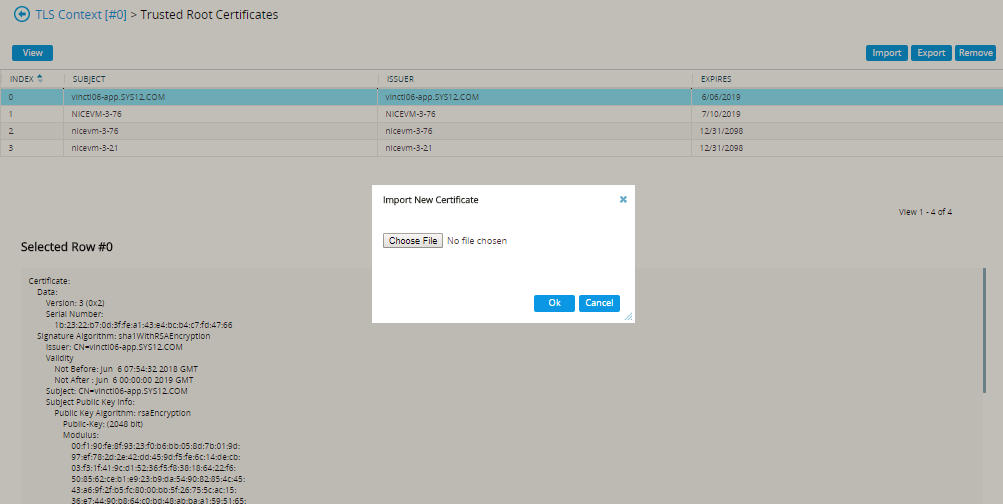
Cliquez sur Importer.
-
Dans la fenêtre Importer un nouveau certificat, cliquez sur Choisir un fichier et accédez au certificat SBC AudioCodes NiCE CXone. Vérifiez que le certificat SBC AudioCodes NiCE CXone est au format PEM.
-
Cliquez sur OK.
-
Dans la fenêtre Contextes TLS, cliquez sur Informations sur le certificat.
-
Sur la Page Informations de certificat, sous CERTIFICAT, copiez le texte du certificat. Créez un certificat à partir de ce texte.
-
Envoyez le certificat au format PEM à NiCE Services Professionnels ainsi que l'AC, si elle existe.
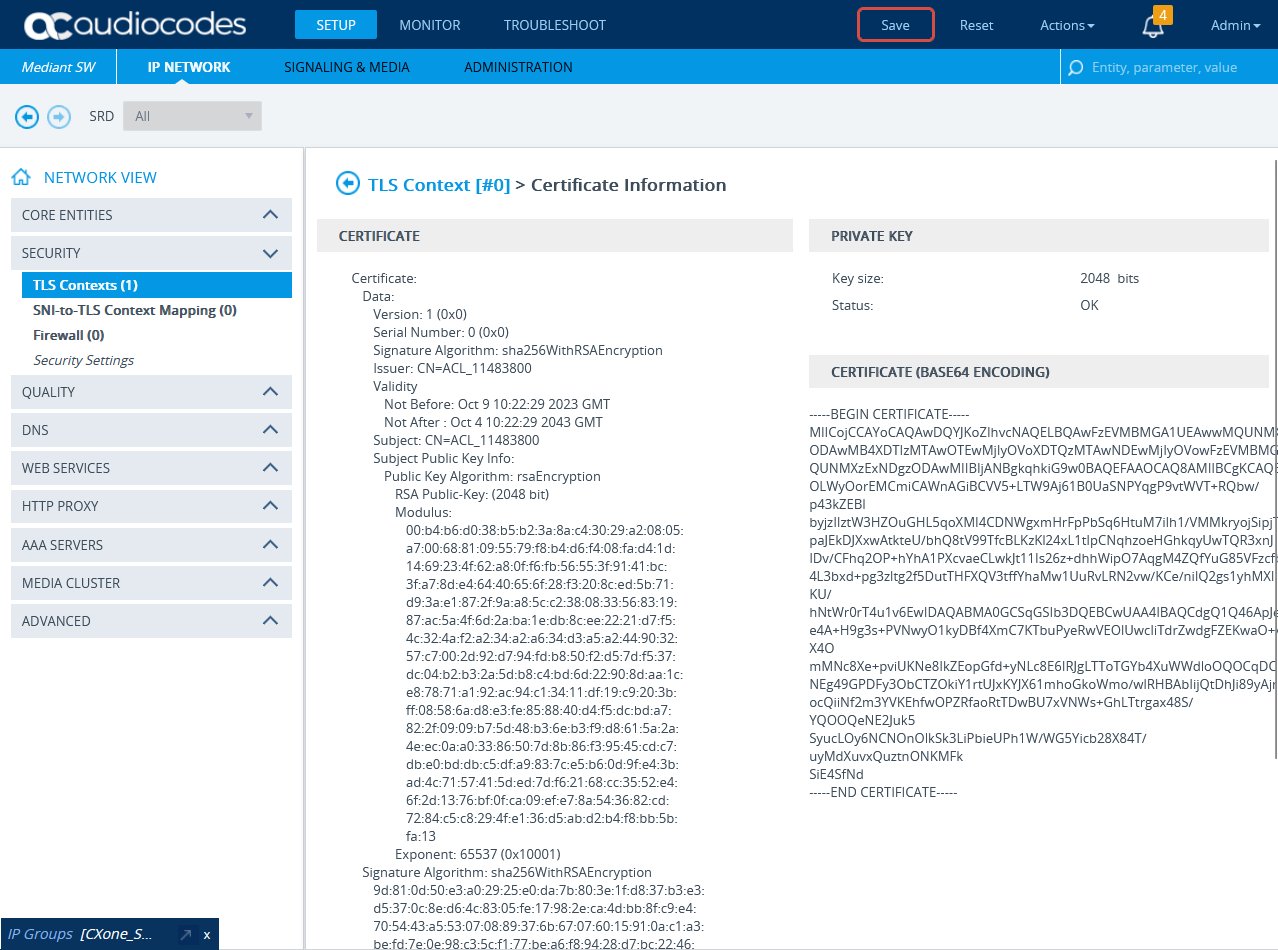
Configurer IP à IP Routing
-
Dans le Menu, cliquez sur SIGNALING & MEDIA.
-
Sous AFFICHAGE DE LA TOPOLOGIE, développez SBC et sélectionnez Routage IP à IPRouting.
-
Dans la liste des règles de routage IP à IPRouting, cliquez sur Nouvelle.
-
Dans la fenêtre de routage IP à IP :
-
Dans le champ Nom, entrez un nom, par exemple « From CUCM to NiCE CXone SBC ».
-
Dans la liste déroulante Groupe IP Source, sélectionnez le groupe IP créé pour CUCM dans Configurer le Groupe IP pour CUCM.
-
Dans le champ Modèle de Nom d’utilisateur Destination, entrez le modèle que vous prévoyez configurer dans Configurer un nouveau Modèle d’acheminement.
-
Dans la liste déroulante Groupe IP Destination, sélectionnez le groupe IP créé pour NiCE CXone dans Configurer le Groupe IP pour l’Environnement NiCE CXone.
-
-
Cliquez sur APPLIQUER.
-
Cliquez ensuite sur Enregistrer.


Préparer l’Environnement du SBC Oracle (Acme Packet)
Cette section fournit un flux de travail sur la façon de configurer toutes les composantes du site et de préparer votre contrôleur de bordure de session (SBC) Oracle (Acme Packet) pour l'intégration avec Real-Time Third Party Telephony Recording (Multi-ACD) et Cisco.
Le SBC doit avoir un certificat TLS valide installé. Le certificat doit être signé par une autorité de certification (AC) de confiance figurant dans la section Autorités de certification prises en charge pour SIPREC.
Phase 1 : Préparation du site
Configuration IP
-
Assurez-vous que le SBC Oracle ACME dispose d'une Adresse ip supplémentaire pour chaque interface de Réseau Interne et de Réseau Externe.
-
L'Adresse ip externe du SBC Oracle ACME doit faire l'objet d'une translation NAT avec une Adresse ip publique sur le pare-feu et doit pouvoir communiquer avec Internet ouvert. Les Services Professionnels NiCE fourniront la liste des adresses ip et des ports qui doivent être autorisés pour le trafic SIP et RTP.
Certificats
-
Exportez le certificat/AC Oracle ACME pour les Services Professionnels NiCE.
-
Obtenez le certificat AC du SBC NiCE CXone auprès des Services Professionnels NiCE.
Phase 2 : configurer le SBC Oracle
Pour configurer l'interface Web du SBC Oracle, suivez ces étapes recommandées. Les procédures doivent être exécutées par l'ingénieur du site Oracle exactement comme décrit, sans ajouter de paramètres supplémentaires pour chaque entité. Laissez tous les paramètres non mentionnés à leurs valeurs par défaut. Un exemple de configuration est fourni dans l'Interface de ligne de Commande (CLI).
-
Accédez à Système > Opérations Système > Définir la licence, puis cliquez sur Afficher les Informations de licence actuelles.
-
Assurez-vous que la licence comprend Logiciel TLS et Logiciel SRTP.
-
Vérifiez que la licence est valide (qu’elle n’a pas expiré).

Téléverser le certificat du SBC NiCE CXone
-
Accédez à Configuration > security > certificate-record.
-
Créez un nouvel enregistrement pour le SBC NiCE CXone.
-
Retournez à la liste des enregistrements de certificats et importez le certificat fourni par les Services Professionnels de NiCE pour l'entrée créée.

Configurer le Profil TLS pour le SBC NiCE CXone
-
Accédez à Configuration > sécurité > tls-profile.
-
Créez un nouveau profil, par exemple, SBC NiCE CXone, avec les valeurs suivantes :
-
Certificat d'Entité finale est le certificat SBC Oracle ACME
-
Certificats d'AC de confiance est le certificat ajouté dans Téléverser le certificat du SBC NiCE CXone.
-
Définissez Version TLS sur 1.2
-
Définissez Liste de chiffrement sur PAR DÉFAUT
-

Configurer les Politiques multimédias SRTP et RTP
-
Accédez à Configuration > sécurité > media-security > sdes-profile.
Utilisez le bouton à bascule Afficher tout au bas du panneau de navigation pour voir tous les objets de configuration avancée.
-
Créez un profil avec les chiffrements AES_CM_128_HMAC_SHA1_80 ou AES_CM_128_HMAC_SHA1_32.
CLI
var(--codeSnippetCopyLabel)sdes-profile
name hmac80
crypto-list AES_CM_128_HMAC_SHA1_80
srtp-auth enabled
srtp-encrypt enabled
srtcp-encrypt enabled
mki disabled
egress-offer-format same-as-ingress
use-ingress-session-params
options
key
salt
srtp-rekey-on-re-invite disabled
lifetime 0 -
Accédez à Configuration > sécurité > media-security > media-sec-policy.
-
Créez une politique media-sec-policy SRTP avec le profil créé dans Configurer le Profil TLS pour le SBC NiCE CXone pour les sections Entrant et Sortant. Définissez Mode sur SRTP.
CLI
var(--codeSnippetCopyLabel)media-sec-policy
name srtp_hmac80
pass-through disabled
options
inbound
profile hmac80_32
mode srtp
protocol sdes
hide-egress-media-update disabled
outbound
profile hmac80_32
mode srtp
protocol sdes -
Créez une media-sec-policy RTP avec un profil vide pour les sections Entrant et Sortant. Réglez le Mode à RTP.
CLI
var(--codeSnippetCopyLabel)media-sec-policy
name rtp
pass-through disabled
options
inbound
profile
mode rtp
protocol none
hide-egress-media-update disabled
outbound
profile
mode rtp
protocol none


-
Accédez à Configuration > media-manager > realm-config.
-
Créez un realm pour CUCM avec les valeurs suivantes :
-
Réglez Identifiant à CUCM
-
Interface réseau doit être interne
-
Réglez Politique de sécurité média à RTP
-
Réglez à la fois le Minuteur de garde initial et le Minuteur de garde subséquent à 0
CLI
var(--codeSnippetCopyLabel)realm-config
identifier CUCM
description DEV
addr-prefix 0.0.0.0
network-interfaces M00:0
media-realm-list
mm-in-realm disabled
mm-in-network enabled
mm-same-ip enabled
mm-in-system enabled
bw-cac-non-mm disabled
msm-release disabled
qos-enable disabled
max-bandwidth 0
fallback-bandwidth 0
max-priority-bandwidth 0
max-latency 0
max-jitter 0
max-packet-loss 0
observ-window-size 0
parent-realm
dns-realm
media-policy
nsep-media-policy
media-sec-policy rtp
rtcp-mux disabled
ice-profile
teams-fqdn
teams-fqdn-in-uri disabled
sdp-inactive-only disabled
dtls-srtp-profile
srtp-msm-passthrough disabled
class-profile
in-manipulationid
out-manipulationid
average-rate-limit 0
access-control-trust-level none
max-inbound-per-session-burst-rate 30
burst-rate-window-per-session 1
dos-action-at-session none
invalid-signal-threshold 0
maximum-signal-threshold 0
untrusted-signal-threshold 0
nat-trust-threshold 0
max-endpoints-per-nat 0
nat-invalid-message-threshold 0
wait-time-for-invalid-register 0
deny-period 30
session-max-life-limit 0
cac-failure-threshold 0
untrust-cac-failure-threshold 0
ext-policy-svr
diam-e2-address-realm
subscription-id-type END_USER_NONE
symmetric-latching disabled
pai-strip disabled
trunk-context
device-id
early-media-allow
enforcement-profile
additional-prefixes
restricted-latching none
restriction-mask 32
user-cac-mode none
user-cac-bandwidth 0
user-cac-sessions 0
icmp-detect-multiplier 0
icmp-advertisement-interval 0
icmp-target-ip
monthly-minutes 0
options
spl-options
accounting-enable enabled
net-management-control disabled
delay-media-update disabled
refer-call-transfer disabled
hold-refer-reinvite disabled
refer-notify-provisional none
dyn-refer-term disabled
codec-policy
codec-manip-in-realm disabled
codec-manip-in-network enabled
rtcp-policy
constraint-name
session-recording-server
session-recording-required disabled
manipulation-string
manipulation-pattern
stun-enable disabled
stun-server-ip 0.0.0.0
stun-server-port 3478
stun-changed-ip 0.0.0.0
stun-changed-port 3479
sip-profile
flow-time-limit -1
initial-guard-timer 0
subsq-guard-timer 0
tcp-flow-time-limit -1
tcp-initial-guard-timer -1
tcp-subsq-guard-timer -1
sip-isup-profile
match-media-profiles
qos-constraint
block-rtcp disabled
hide-egress-media-update disabled
tcp-media-profile
monitoring-filters
node-functionality
default-location-string
alt-family-realm
pref-addr-type none
sm-icsi-match-for-invite
sm-icsi-match-for-message
merge-early-dialogs disabled
user-site
srvcc-trfo
feature-trfo
fqdn-hostname
fqdn-hostname-in-header
P-Asserted-Identity
P-Asserted-Identity-For
nsep-stats disabled
steering-pool-threshold 0
steering-pool-lower-threshold 70
steering-pool-alarm-monitoring-time 15
suppress-hold-resume-reinvite disabled
snmp-sipmethod-stats disabled -
-
Créez un realm pour NiCE CXone SBC avec les valeurs suivantes :
-
Réglez Identifiant à CXoneSBC
-
Interface réseau doit être externe
-
Réglez Politique de sécurité média à SRTP
-
Activez les fonctionnalités Délai de mise à jour média et RTCP Mux
-
Réglez à la fois le Minuteur de garde initial et le Minuteur de garde subséquent à 0
CLI
var(--codeSnippetCopyLabel)realm-config
identifier CXoneSBC
description DEV
addr-prefix 0.0.0.0
network-interfaces M01:0
media-realm-list
mm-in-realm disabled
mm-in-network enabled
mm-same-ip enabled
mm-in-system enabled
bw-cac-non-mm disabled
msm-release disabled
qos-enable disabled
max-bandwidth 0
fallback-bandwidth 0
max-priority-bandwidth 0
max-latency 0
max-jitter 0
max-packet-loss 0
observ-window-size 0
parent-realm
dns-realm
media-policy
nsep-media-policy
media-sec-policy srtp_hmac80
rtcp-mux enabled
ice-profile
teams-fqdn
teams-fqdn-in-uri disabled
sdp-inactive-only disabled
dtls-srtp-profile
srtp-msm-passthrough disabled
class-profile
in-manipulationid
out-manipulationid
average-rate-limit 0
access-control-trust-level none
max-inbound-per-session-burst-rate 30
burst-rate-window-per-session 1
dos-action-at-session none
invalid-signal-threshold 0
maximum-signal-threshold 0
untrusted-signal-threshold 0
nat-trust-threshold 0
max-endpoints-per-nat 0
nat-invalid-message-threshold 0
wait-time-for-invalid-register 0
deny-period 30
session-max-life-limit 0
cac-failure-threshold 0
untrust-cac-failure-threshold 0
ext-policy-svr
diam-e2-address-realm
subscription-id-type END_USER_NONE
symmetric-latching disabled
pai-strip disabled
trunk-context
device-id
early-media-allow
enforcement-profile
additional-prefixes
restricted-latching none
restriction-mask 32
user-cac-mode none
user-cac-bandwidth 0
user-cac-sessions 0
icmp-detect-multiplier 0
icmp-advertisement-interval 0
icmp-target-ip
monthly-minutes 0
options
spl-options
accounting-enable enabled
net-management-control disabled
delay-media-update enabled
refer-call-transfer disabled
hold-refer-reinvite disabled
refer-notify-provisional none
dyn-refer-term disabled
codec-policy
codec-manip-in-realm disabled
codec-manip-in-network enabled
rtcp-policy
constraint-name
session-recording-server
session-recording-required disabled
manipulation-string
manipulation-pattern
stun-enable disabled
stun-server-ip 0.0.0.0
stun-server-port 3478
stun-changed-ip 0.0.0.0
stun-changed-port 3479
sip-profile
flow-time-limit -1
initial-guard-timer 0
subsq-guard-timer 0
tcp-flow-time-limit -1
tcp-initial-guard-timer -1
tcp-subsq-guard-timer -1
sip-isup-profile
match-media-profiles
qos-constraint
block-rtcp disabled
hide-egress-media-update disabled
tcp-media-profile
monitoring-filters
node-functionality
default-location-string
alt-family-realm
pref-addr-type none
sm-icsi-match-for-invite
sm-icsi-match-for-message
merge-early-dialogs disabled
user-site
srvcc-trfo
feature-trfo
fqdn-hostname
fqdn-hostname-in-header
P-Asserted-Identity
P-Asserted-Identity-For
nsep-stats disabled
steering-pool-threshold 0
steering-pool-lower-threshold 70
steering-pool-alarm-monitoring-time 15
suppress-hold-resume-reinvite disabled
snmp-sipmethod-stats disabled -


-
Accédez à Configuration > media-manager > steering-pool.
-
Créez un pool pour la branche externe (SBC NiCE CXone) avec les adresses ip et le realm correspondants configurés dans Configurer les Realms. Start Port et End Port peuvent avoir n'importe quelle valeur dans la plage autorisée de 0 à 65535.
CLI
var(--codeSnippetCopyLabel)steering-pool
ip-address 2.2.2.2
start-port 20000
end-port 49999
realm-id CXoneSBC
network-interface
port-allocation-strategy mixed -
Créez un pool pour la branche interne (CUCM) avec les adresses ip et le realm correspondants configurés dans Configurer les Realms. Start Port et End Port peuvent avoir n'importe quelle valeur dans la plage autorisée de 0 à 65535.
CLI
var(--codeSnippetCopyLabel)steering-pool
ip-address 1.1.1.1
start-port 20000
end-port 49999
realm-id CUCM
network-interface
port-allocation-strategy mixed


Configurer le Session Agent pour le SBC NiCE CXone
-
Accédez à Configuration > session-router > session-agent.
-
Créez un session agent pour le SBC NiCE CXone avec les valeurs suivantes :
-
Définissez Hostname à CXoneSBC
-
Entrez l'Adresse ip du SBC NiCE CXone fournie par les services Professionnels de NiCE
-
Définissez Port à 5061 pour une connexion TLS sécurisée ou 5065 pour une connexion TLS mutuelle (mTLS).
-
Pour Transport Method, choisissez StaticTLS
-
Utilisez l'ID de Realm créé pour le SBC NiCE CXone dans Configurer les Realms
CLI
var(--codeSnippetCopyLabel)session-agent
hostname CXoneSBC
ip-address 44.240.214.243
port 5061
state enabled
app-protocol SIP
app-type
transport-method StaticTLS
realm-id CXoneSBC
egress-realm-id
description
carriers
allow-next-hop-lp enabled
associated-agents
constraints disabled
max-sessions 0
max-inbound-sessions 0
max-outbound-sessions 0
max-burst-rate 0
max-inbound-burst-rate 0
max-outbound-burst-rate 0
max-sustain-rate 0
max-inbound-sustain-rate 0
max-outbound-sustain-rate 0
min-seizures 5
min-asr 0
cac-trap-threshold 0
session-max-life-limit 0
time-to-resume 0
ttr-no-response 0
in-service-period 0
burst-rate-window 0
sustain-rate-window 0
max-inbound-per-session-burst-rate 30
burst-rate-window-per-session 1
dos-action-at-session inherit
req-uri-carrier-mode None
proxy-mode
redirect-action
loose-routing enabled
send-media-session enabled
response-map
ping-method
ping-interval 0
ping-send-mode keep-alive
ping-all-addresses disabled
ping-in-service-response-codes
out-service-response-codes
load-balance-dns-query hunt
options
spl-options
media-profiles
trust-me disabled
request-uri-headers
stop-recurse
local-response-map
ping-to-user-part
ping-from-user-part
ping-response disabled
in-manipulationid
out-manipulationid
manipulation-string
manipulation-pattern
p-asserted-id
trunk-group
max-register-sustain-rate 0
early-media-allow
invalidate-registrations disabled
rfc2833-mode none
rfc2833-payload 0
codec-policy
enforcement-profile
emergency-dscp-profile
refer-call-transfer disabled
refer-notify-provisional none
reuse-connections NONE
tcp-keepalive none
tcp-reconn-interval 0
max-register-burst-rate 0
register-burst-window 0
sip-profile
sip-isup-profile
kpml-interworking inherit
kpml2833-iwf-on-hairpin inherit
precedence 0
monitoring-filters
session-recording-server
session-recording-required disabled
hold-refer-reinvite disabled
send-tcp-fin disabled
sip-recursion-policy
sm-icsi-match-for-invite
sm-icsi-match-for-message
fax-servers
trigger-oos-alarm disabled
static-tcp-source-port 0 -

-
Accédez à Configuration > Session-router > sip-interface.
-
Créez une SIP Interface pour CUCM avec les valeurs suivantes :
-
Activez Statut
-
Dans la liste déroulante Realm ID, sélectionnez CUCM
-
Définissez l'Adresse ip
-
Définissez Port à 5060
-
Pour Protocole de transport, choisissez UDP et/ou TCP
-
Définissez Options à reuse-connections
CLI
var(--codeSnippetCopyLabel)sip-interface
state enabled
realm-id CUCM
description
sip-port
address 1.1.1.1
port 5060
transport-protocol TCP
tls-profile
allow-anonymous all
multi-home-addrs
ims-aka-profile
sip-port
address 1.1.1.1
port 5060
transport-protocol UDP
tls-profile
allow-anonymous all
multi-home-addrs
ims-aka-profile
carriers
trans-expire 0
initial-inv-trans-expire 0
invite-expire 0
session-max-life-limit 0
max-redirect-contacts 0
proxy-mode
redirect-action
contact-mode none
nat-traversal none
nat-interval 30
tcp-nat-interval 90
registration-caching disabled
min-reg-expire 300
registration-interval 3600
route-to-registrar disabled
secured-network disabled
teluri-scheme disabled
uri-fqdn-domain
options reuse-connections
spl-options
trust-mode all
max-nat-interval 3600
nat-int-increment 10
nat-test-increment 30
sip-dynamic-hnt disabled
tcp-max-nat-interval 3600
tcp-nat-int-increment 10
tcp-nat-test-increment 30
tcp-sip-dynamic-hnt disabled
stop-recurse 401,407
port-map-start 0
port-map-end 0
in-manipulationid
out-manipulationid
sip-ims-feature disabled
sip-atcf-feature disabled
subscribe-reg-event disabled
operator-identifier
anonymous-priority none
max-incoming-conns 0
per-src-ip-max-incoming-conns 0
inactive-conn-timeout 0
untrusted-conn-timeout 0
network-id
ext-policy-server
ldap-policy-server
default-location-string
term-tgrp-mode none
charging-vector-mode pass
charging-function-address-mode pass
ccf-address
ecf-address
implicit-service-route disabled
rfc2833-payload 101
rfc2833-mode transparent
constraint-name
response-map
local-response-map
sec-agree-feature disabled
sec-agree-pref ipsec3gpp
enforcement-profile
emergency-dscp-profile
route-unauthorized-calls
tcp-keepalive none
add-sdp-invite disabled
add-sdp-in-msg
p-early-media-header disabled
p-early-media-direction
add-sdp-profiles
add-sdp-profiles-in-msg
manipulation-string
manipulation-pattern
sip-profile
sip-isup-profile
tcp-conn-dereg 0
tunnel-name
register-keep-alive none
kpml-interworking disabled
kpml2833-iwf-on-hairpin disabled
msrp-delay-egress-bye disabled
send-380-response
pcscf-restoration
session-timer-profile
session-recording-server
session-recording-required disabled
service-tag
reg-cache-route disabled
diversion-info-mapping-mode none
atcf-icsi-match
sip-recursion-policy
asymmetric-preconditions disabled
asymmetric-preconditions-mode send-with-nodelay
sm-icsi-match-for-invite
sm-icsi-match-for-message
s8hr-profile
fax-continue-session none
npli-profile
hist-to-div-for-cause-380 inherit
user-agent
allow-diff2833-clock-rate-mode disabled -
-
Créez une SIP Interface pour le SBC NiCE CXone avec les valeurs suivantes :
-
Activez Statut
-
Dans la liste déroulante Realm ID, sélectionnez CXoneSBC
-
Définissez l'Adresse ip
-
Définissez Port à 5061 pour une connexion TLS sécurisée ou 5065 pour une connexion TLS mutuelle (mTLS).
-
Pour Protocole de transport, choisissez TLS
-
Sélectionnez le Profil TLS créé dans Configurer le Profil TLS pour le SBC NiCE CXone.
-
Définissez Options sur reuse-connections
CLI
var(--codeSnippetCopyLabel)sip-interface
state enabled
realm-id CXoneSBC
description
sip-port
address 2.2.2.2
port 5061
transport-protocol TLS
tls-profile CXoneSBC
allow-anonymous all
multi-home-addrs
ims-aka-profile
carriers
trans-expire 0
initial-inv-trans-expire 0
invite-expire 0
session-max-life-limit 0
max-redirect-contacts 0
proxy-mode
redirect-action
contact-mode none
nat-traversal none
nat-interval 30
tcp-nat-interval 90
registration-caching disabled
min-reg-expire 300
registration-interval 3600
route-to-registrar disabled
secured-network disabled
teluri-scheme disabled
uri-fqdn-domain
options reuse-connections
spl-options HeaderNatPublicSipIfIp=3.3.3.3,HeaderNatPrivateSipIfIp=2.2.2.2
trust-mode all
max-nat-interval 3600
nat-int-increment 10
nat-test-increment 30
sip-dynamic-hnt disabled
tcp-max-nat-interval 3600
tcp-nat-int-increment 10
tcp-nat-test-increment 30
tcp-sip-dynamic-hnt disabled
stop-recurse 401,407
port-map-start 0
port-map-end 0
in-manipulationid
out-manipulationid
sip-ims-feature disabled
sip-atcf-feature disabled
subscribe-reg-event disabled
operator-identifier
anonymous-priority none
max-incoming-conns 0
per-src-ip-max-incoming-conns 0
inactive-conn-timeout 0
untrusted-conn-timeout 0
network-id
ext-policy-server
ldap-policy-server
default-location-string
term-tgrp-mode none
charging-vector-mode pass
charging-function-address-mode pass
ccf-address
ecf-address
implicit-service-route disabled
rfc2833-payload 101
rfc2833-mode transparent
constraint-name
response-map
local-response-map
sec-agree-feature disabled
sec-agree-pref ipsec3gpp
enforcement-profile
emergency-dscp-profile
route-unauthorized-calls
tcp-keepalive none
add-sdp-invite disabled
add-sdp-in-msg
p-early-media-header disabled
p-early-media-direction
add-sdp-profiles
add-sdp-profiles-in-msg
manipulation-string
manipulation-pattern
sip-profile
sip-isup-profile
tcp-conn-dereg 0
tunnel-name
register-keep-alive none
kpml-interworking disabled
kpml2833-iwf-on-hairpin disabled
msrp-delay-egress-bye disabled
send-380-response
pcscf-restoration
session-timer-profile
session-recording-server
session-recording-required disabled
service-tag
reg-cache-route disabled
diversion-info-mapping-mode none
atcf-icsi-match
sip-recursion-policy
asymmetric-preconditions disabled
asymmetric-preconditions-mode send-with-nodelay
sm-icsi-match-for-invite
sm-icsi-match-for-message
s8hr-profile
fax-continue-session none
npli-profile
hist-to-div-for-cause-380 inherit
user-agent
allow-diff2833-clock-rate-mode disabled -
-
De plus, configurez les paramètres NAT appropriés dans les messages SIP pour l'interface SIP SBC NiCE CXone à l'aide des options SPL. Pour plus de détails, consultez la section Option SBC Derrière un Appareil NAT dans Oracle SBC Configuration Guide.


Configurer la politique Routing
-
Accédez à Configuration > session-router > local-policy.
-
Créez une nouvelle politique avec les valeurs suivantes :
-
Adresse d’expédition peut être n’importe quelle valeur, par exemple *
-
Adresse de destination est définie sur le Modèle d’itinéraire configuré sur CUCM pour le Profil Recording
-
Domaine Source est défini sur le domaine CUCM
-
-
Ajoutez un Attribut de politique :
-
Configurez Prochain saut sur l'agent de session configuré dans Configurer le Session Agent pour le SBC NiCE CXone
-
Configurez Domaine sur CXoneSBC.
CLI
var(--codeSnippetCopyLabel)local-policy
from-address *
to-address 44240214243
source-realm CUCM
description
activate-time
deactivate-time
state enabled
parallel-forking disabled
policy-priority none
policy-attribute
next-hop CXoneSBC
realm CXoneSBC
action none
terminate-recursion disabled
carrier
start-time 0000
end-time 2400
days-of-week U-S
cost 0
state enabled
app-protocol
methods
media-profiles
lookup single
next-key
auth-user-lookup
eloc-str-lkup disabled
eloc-str-match -
-
Vérifiez que la configuration est correcte, puis cliquez sur Enregistrer pour appliquer les modifications.

Préparer l’Environnement du SBC Ribbon (Sonus)
Cette section décrit les étapes requises pour configurer le Session Border Controller (SBC) Ribbon (Sonus) en vue de l'intégration avec Real-Time Third Party Telephony Recording (Multi-ACD) et Cisco Unified Communications Manager (CUCM).
La configuration doit être effectuée par un ingénieur Ribbon certifié.
Toutes les étapes doivent être suivies avec précision, et tout paramètre non explicitement mentionné doit demeurer à sa valeur par défaut.
Phase 1 : Préparation du site
Cette phase garantit que le SBC est correctement préparé pour l'intégration en configurant les interfaces IP, les certificats et l'accessibilité réseau.
Configuration IP
-
Assurez-vous que le SBC Ribbon (Sonus) dispose d'une interface IP additionnelle pour les réseaux Interne et Externe.
-
Pour chaque interface IP additionnelle, créez des ports de Signalisation SIP distincts sous la Zone correspondante.
-
Assignez un profil TLS au port de Signalisation SIP Externe. Ce profil doit inclure le certificat utilisé pour la Communication avec le SBC CXone.
-
Effectuez la traduction d'adresse réseau (NAT) de l'Adresse ip externe du SBC vers une Adresse ip publique sur le pare-feu.
-
Assurez-vous que le SBC peut accéder à l'Internet ouvert.
-
Obtenez la liste des Adresses ip et des ports requis pour le trafic SIP et SRTP auprès des Services Professionnels de NiCE et autorisez-les à travers le pare-feu.
Gestion des certificats
Le SBC doit avoir un certificat TLS valide installé. Le certificat doit être signé par une autorité de certification (AC) de confiance figurant dans la section Autorités de certification prises en charge pour SIPREC.
-
Exportez le certificat SBC Ribbon et le paquet de l'autorité de certification (CA) pour les transmettre aux Services Professionnels de NiCE.
-
Obtenez le certificat CA du SBC NiCE CXone auprès des Services Professionnels de NiCE.
-
Importez le certificat CA de CXone dans le SBC.
Phase 2 : Configurer le SBC Ribbon (Sonus)
Cette phase détaille la configuration des profils, des groupes de trunks et du routing pour permettre la communication entre CUCM et CXone SBC.
Créer un Profil de transparence
Pour vous assurer que les En-têtes sip (p. ex., From) sont transmis à CXone pour la corrélation des appels, créez un profil de transparence qui sera associé plus tard aux groupes de trunks CUCM et CXone SBC :
-
Connectez-vous à l'interface EMA du SBC.
-
Accédez à Configuration > Gestion des Profils > Profils de service > Profils de transparence.
-
Créez un nouveau profil nommé Pass_From_Header dont le État est défini sur Désactivé.
-
Sous la section En-tête SIP, ajoutez l'en-tête SIP from.
-
Enregistrez l'entrée d'en-tête.
-
Activez le Profil de transparence Pass_From_Header.


Créer des Profils de signalisation IP pour la Communication chiffrée et non chiffrée
Selon vos exigences de déploiement, créez des Profils de signalisation IP dédiés pour la communication chiffrée (TLS) et non chiffrée (UDP / TCP). Ces profils seront utilisés plus tard lors de la configuration des groupes de trunks pour CUCM et CXone SBC.
-
Accédez à Interface EMA > Configuration > Gestion des Profils > Profils de signalisation > Profil de signalisation IP.
-
Créez deux profils distincts :
-
Un pour la communication TLS (sécurisée)
-
Un pour la communication non-TLS (non sécurisée)
-
-
Pour chaque profil, définissez le Type de Protocole IP sur SIP Uniquement.
-
Dans la section Attributs d'IP de sortie :
-
Pour le profil TLS, définissez le transport Type1 à TLS Over TCP
-
Pour le profil non TLS, définissez le transport Type1 à UDP ou TCP, selon les exigences de votre réseau
-
-
Enregistrez chaque profil après la configuration.


Créer un Profil de service de paquets pour SRTP et RTP
Selon les exigences de votre déploiement, créez des Profils de service de paquets dédiés pour le transport de médias sécurisé (SRTP) et non sécurisé (RTP). Ces profils seront utilisés plus tard lors de la configuration des groupes de jonctions pour CUCM et CXone SBC.
-
Accédez à EMA Interface > Configuration > Profile Management > Media Profiles > Packet Service Profile.
-
Créez deux profils distincts :
-
Un pour les médias SRTP (sécurisé)
-
Un pour les médias RTP (non sécurisé)
-
-
Pour le profil SRTP :
-
Accédez à la section Secure Rtp RTCP et, dans la liste déroulante Crypto Suite Profile, sélectionnez la suite de chiffrement appropriée (p. ex., AES128_HMAC_32_80).
-
Accédez à la section Flags et activez l'option Enable SRTP.
-
-
Enregistrez le profil.


Configurer les Groupes de jonctions pour CUCM et CXone SBC
Pour permettre la communication SIP entre le SBC, CUCM et CXone, créez des groupes de jonctions dédiés pour chaque système. Ces groupes de jonctions utiliseront les profils de signalisation, de médias et de transparence configurés précédemment.
Pour CXone SBC :
-
Accédez à EMA Interface > Configuration > System Provisioning > Ligne réseau SIP.
-
Créez un nouveau groupe de lignes réseau avec les paramètres suivants :
-
State : Activé.
-
Mode : In Service.
-
Sous Media, dans la liste déroulante Packet Service Profile, sélectionnez SRTP.
-
Sous Signalisation, dans la liste déroulante IP Signaling Profile, sélectionnez TLS.
-
Sous Service, dans la liste déroulante Transparency Profile, sélectionnez le Profil de transparence créé précédemment.
-
Sous Media, le Media IP Interface Group Name doit correspondre au Groupe d'Interface IP Externe
-


Pour CUCM :
-
Accédez à EMA Interface > Configuration > System Provisioning > Ligne réseau SIP.
-
Créez un nouveau groupe de lignes réseau avec les paramètres suivants :
-
State : Activé
-
Mode : In Service
-
Sous Media, dans la liste déroulante Packet Service Profile, sélectionnez RTP
-
Sous Signalisation, sélectionnez le IP Signaling Profile non sécurisé dans la liste déroulante
-
Sous Service, dans la liste déroulante Transparency Profile, sélectionnez le Transparency Profile créé précédemment
-
Sous Media, le Media IP Interface Group Name doit correspondre au Internal (Interne) IP Interface Group
-
-
Après avoir créé le groupe de jonctions CUCM, passez à la section Ingress IP Préfixe et ajoutez toutes les Adresses ip du cluster CUCM.

Créer un IP Peer pour le SBC CXone
Pour permettre le routage vers le SBC CXone, vous devez créer un IP Peer dédié sous la Zone Externe. Ce peer sera référencé dans la configuration du routage.
-
Accédez à EMA Interface > Configuration > System Provisioning > IP Peer.
-
Créez un nouveau IP Peer avec les paramètres suivants :
-
Zone : Externe
-
Sous IP Peer Liste, entrez le Nom (p. ex., CXone_DEV)
-
Utilisez l'Adresse ip fournie par NiCE Professionnel Services
-
Sous Signalisation, dans la liste déroulante IP Signaling Profile, sélectionnez TLS
-
Port : 5060
-
-
Enregistrez la configuration.

Configurer Routing
Pour acheminer les appels de CUCM vers le SBC CXone, créez une Routing Étiquette et définissez une route en utilisant le groupe de jonctions et l'IP peer configurés précédemment.
-
Accédez à EMA Interface > Configuration > System Provisioning > Routing.
-
Créez une nouvelle Routing Étiquette avec ID (Nom) CXone_SBC.
-
Sous cette étiquette, créez une Routing Séquence de route d'Étiquette avec les paramètres suivants :
-
Type de route : Groupe de lignes
-
Zone : Externe (pour le Groupe de lignes CXone)
-
Groupe de lignes : Sélectionnez le Groupe de lignes CXone SBC
-
IP Peer : Sélectionnez le IP Peer CXone SBC
-
-
Enregistrez la configuration de l'Étiquette Routing.
-
Accédez à l'onglet Routes et créez une nouvelle route avec les paramètres suivants :
-
Type de route : Groupe de lignes
-
Groupe de lignes d'entrée : Sélectionnez le Groupe de lignes CUCM
-
Routing Étiquette : Sélectionnez CXone_SBC créée précédemment
-
-
Enregistrez la configuration pour appliquer les changements.


Configurer l’enregistrement en réseau (NBR) avec un SBC supplémentaire
Cette section contient des informations sur la méthode Enregistrement en réseau (NBR), qui permet d’obtenir le média directement à partir du téléphone ou de la passerelle.
Configurer un Profil SIP
Un Profil SIP Protocole utilisé pour la signalisation et le contrôle de sessions de communication multimédia telles que les appels vocaux et vidéo. est nécessaire pour configurer la ligne réseau SIP afin qu’elle prenne en charge le mode Enchère anticipée.
Cette procédure permet de configurer un profil SIP avec des paramètres SIP communs que vous pouvez attribuer aux appareils et aux lignes réseau SIP qui utilisent ce profil.
-
Accédez à Appareil > Paramètres de l'Appareil > Profil SIP.
-
Dans la fenêtre Rechercher et lister les Profils SIP, cliquez sur Ajouter un nouveau profil.
-
Dans la fenêtre Configuration du Profil SIP, sous Informations sur le Profil SIP, dans le champ Nom, saisissez un nom.
-
Sous Configuration spécifique à la ligne réseau :
-
Dans la liste déroulante Prise en charge des enchères anticipées pour les appels vocaux et vidéo, sélectionnez Obligatoire (insérer MTP au besoin).
-
-
Cliquez sur Enregistrer.


Configurer une ligne réseau SIP
Une SIP Protocole utilisé pour la signalisation et le contrôle de sessions de communication multimédia telles que les appels vocaux et vidéo. Trunk est requise pour connecter le CUCM au SBC supplémentaire configuré dans Configure Additional SBC as SIP and Media Proxy.
-
Accédez à Appareil > Ligne réseau.
-
Dans la fenêtre Rechercher et lister les lignes réseau, cliquez sur Ajouter.
-
Dans la fenêtre Configuration de la ligne réseau, dans la zone Informations sur la ligne réseau, dans la liste Type de ligne réseau, sélectionnez Ligne réseau SIP. Le Protocole de l’Appareil est automatiquement défini sur SIP et le Type de service de la ligne réseau s’affiche.
-
Cliquez sur Suivant.
-
Dans la zone Informations sur l’Appareil :
-
Dans le champ Nom de l’Appareil, saisissez un nom.
-
Dans le champ Description, saisissez une description.
-
Dans la liste Bassin d’Appareils, sélectionnez le bassin d’appareils de votre réseau.
-
-
Dans la zone Informations SIP.
-
Dans le champ Adresse de destination, entrez l’Adresse ip du SBC supplémentaire configurée dans Configure Additional SBC as SIP and Media Proxy.
-
Vérifiez que le Port de destination est défini sur le port d’écoute de votre SBC supplémentaire. Par défaut, il s’agit du port 5060.
-
Dans la liste Profil de Sécurité de la ligne réseau SIP, sélectionnez un profil standard non sécurisé. (Le nom du profil variera d’un site à l’autre; dans l’exemple présenté ici, le nom du profil est Non-Secure SIP Trunk Profile.)
Vous pouvez créer plusieurs profils de sécurité en fonction des exigences d’administration de votre site et de la topologie du réseau.
-
Dans la liste Profil SIP, sélectionnez le nom du Profil SIP que vous avez créé dans Configure a SIP Profile.
-
Cliquez sur Enregistrer.
-
-
Vérifiez la configuration du Profil de Sécurité de la ligne réseau SIP :
-
Accédez à Système > Sécurité > Profil de Sécurité de la ligne réseau SIP.
La fenêtre Trouver et lister les Profils de Sécurité de ligne réseau SIP s’affiche.
-
Cliquez sur Rechercher.
-
Dans la liste Profils de Sécurité de ligne réseau SIP, sélectionnez le Profil de Sécurité de la ligne réseau SIP.
-
Dans la zone Configuration du Profil de Sécurité de la ligne réseau SIP, pour les configurations Cisco JTAPI Active standard, vérifiez que Type de transport sortant est défini sur TCP.
-
-
Cliquez sur Enregistrer.
-
Cliquez sur Réinitialiser.
-
Cliquez sur Réinitialiser.


Configurer un Profil d’enregistrement
Dans Real-Time Third Party Telephony Recording (Multi-ACD), chaque appareil nécessitant un enregistrement est associé à un Profil d’enregistrement qui définit le nombre qu’il utilise pour l’acheminement vers le SBC supplémentaire.
-
Vérifiez qu’une ligne réseau SIP a été configurée.
-
Accédez à Appareil > Paramètres de l’Appareil > Profil d’enregistrement.
-
Dans la fenêtre Rechercher et lister les Profils d’enregistrement, cliquez sur Ajouter nouveau.
-
Dans la fenêtre Configuration du Profil d’enregistrement, dans la zone Informations sur le Profil d’enregistrement, configurez :
Champ/Liste
Description
évaluer
Espace de recherche d’enregistrement d’appel
Utilisez cette option pour composer le numéro de la ligne réseau SIP
CSS de l’enregistrement Adresse de destination de l’enregistrement
Le numéro faisant référence à la ligne réseau SIP SBC
Le nombre qui fait référence à la ligne réseau SIP du SBC supplémentaire.
-
Cliquez sur Enregistrer.


Configurer un Groupe d’itinéraires
Vous devez maintenant configurer un nouveau Groupe d’itinéraires pour regrouper la ligne réseau SIP.
-
Vérifiez que le profil d’enregistrement a été configuré.
-
Accédez à Appeler Routing > Itinéraire/Recherche > Groupe d'itinéraires.
-
Dans la fenêtre Rechercher et lister les Groupes d’itinéraires, cliquez sur Ajouter.
-
Dans la fenêtre Configuration du Groupe d'itinéraires, dans le domaine Informations sur le Groupe d'itinéraires, dans le champ Nom du Groupe d'itinéraires, entrez un nom.
-
Dans la liste Algorithme de distribution, sélectionnez De haut en bas.
-
Dans le domaine Trouver des Appareils à ajouter au Groupe d'itinéraires, dans la liste Appareils disponibles, faites défiler pour sélectionner la Ligne réseau SIP créée dans Configurer une ligne réseau SIP.
-
Cliquez sur Ajouter au Groupe d'itinéraires. Dans la zone Membres actuels du Groupe d'itinéraires, la ligne réseau SIP apparaît dans la liste Appareils sélectionnés.
-
Pour ajouter un autre appareil à la zone Membres actuels du Groupe d'itinéraires, répétez les étapes 6 et 7.
-
Cliquez sur Enregistrer.


Configurer une nouvelle liste d’itinéraires
Définissez une nouvelle liste d’itinéraires contenant le Groupe d’itinéraires de l’enregistreur.
-
Vérifiez que le profil d’enregistrement a été configuré.
-
Accédez à Appeler Routing > Itinéraire/Groupement > Liste d’itinéraires.
-
Dans la fenêtre Rechercher et lister les Groupes d’itinéraires, cliquez sur Ajouter.
-
Dans le domaine Informations sur la liste d’itinéraires, dans le champ Nom de la liste d’itinéraires, entrez un nom.
-
Dans la liste Cisco Unified Communications Manager Group, sélectionnez le Groupe CUCM de votre site.
-
Cliquez sur Enregistrer.
-
Cliquez sur Appliquer la configuration.
-
Cliquez sur OK.
-
Cliquez sur Ajouter un Groupe d’itinéraires.
-
Dans la fenêtre Configuration détaillée de la liste d’itinéraires, dans le domaine Informations sur les membres de la liste d’itinéraires, dans la liste Groupe d’itinéraires, sélectionnez le Groupe d’itinéraires que vous avez créé.
-
Cliquez sur Enregistrer. Le État indique Succès et la liste d’itinéraires nouvellement créée apparaît dans la liste Informations sur les membres de la liste d’itinéraires et dans le domaine Détails de la liste d’itinéraires.
-
Cliquez sur Réinitialiser.
-
Cliquez sur Réinitialiser.
-
Cliquez sur Fermer.


Configurer un nouveau Modèle d’itinéraire
Définissez un nouveau Modèle d’itinéraire basé sur le Numéro de l’appareil de l’enregistreur que vous avez créé précédemment. Le nouveau Modèle d’itinéraire pointe vers la liste d’itinéraires de l’enregistreur.
-
Allez à Appeler Routing > Route/Hunt > Modèle d’itinéraire.
-
Dans la fenêtre Rechercher et lister les groupes d’itinéraires, cliquez sur Ajouter.
-
Dans la zone Définition du Modèle, dans le champ Modèle d’itinéraire, entrez l’adresse de Destination Recording de la section Configurer le Profil Recording.
-
À partir de la flèche Liste des passerelles/itinéraires, sélectionnez la liste d’itinéraires.
-
Cliquez sur Enregistrer.
-
Dans la fenêtre de message du navigateur Internet de Windows, cliquez sur OK.


Définition de l’enregistrement en réseau (NBR)
L’enregistrement en réseau (Network Based Recording, ou NBR) Cisco utilise une passerelle activée pour l’enregistrement afin d’acheminer le support RTP. Cela active la priorité d’enregistrement d’une passerelle activée pour l’enregistrement (si elle est disponible).
Configurer la ligne réseau de la passerelle activée pour l’enregistrement pour NBR-
Accédez à Appareil > Ligne réseau.
-
Dans la fenêtre Rechercher et lister les lignes réseau, recherchez la ligne réseau SIP de la passerelle activée pour l’enregistrement.
-
Sélectionnez la ligne réseau.
-
Dans la fenêtre de configuration de la ligne réseau, faites défiler jusqu’au domaine Informations sur l’enregistrement.
-
Dans la zone Informations sur l’enregistrement, cliquez sur l’option Cette ligne réseau se connecte à une passerelle activée pour l’enregistrement :
-
Cliquez sur Enregistrer.
-
Cliquez sur Réinitialiser pour réinitialiser la ligne réseau.


 Configurer la passerelle activée pour l’enregistrement (CUBE/vCUBE)
Sur la passerelle activée pour l’enregistrement, configurez :
|
Paramètre |
Description |
action |
|---|---|---|
|
source-address |
Adresse IP de la passerelle activée pour l’enregistrement |
Type : var(--codeSnippetCopyLabel)
|
|
fournisseur xmf |
Ajoutez une commande de configuration avec l’URL de chaque éditeur et abonné. Pour chaque éditeur/abonné, augmentez le nombre de remote-url. |
Type : var(--codeSnippetCopyLabel)
|
Configuration Recording basée sur le réseau CUCM pour les Appels entrants (CVP/CUSP)Pour les déploiements Cisco avec CVP et CUSP où les Appels entrants ne sont pas acheminés par des jonctions SIP directes entre CUCM et les passerelles/CUBE(s)/vCUBE(s), toute la communication entre CUBE/vCUBE et CUCM passe par une seule jonction SIP vers CVP/CUSP.
Avant d'envoyer les demandes de Recording, le CUCM doit savoir de quel CUBE/vCUBE provient l'Appel. Il procède ainsi en renvoyant la demande à l'IP de Destination de la jonction SIP entrante qui a été utilisée pour l'Appel.
Le CUCM doit disposer d'un moyen de savoir de quel CUBE/vCUBE provient l'Appel, afin de savoir où envoyer les demandes de Recording. Ceci est réalisé en renvoyant la demande à l'IP de Destination de la jonction SIP entrante utilisée pour l'Appel. Cependant, si le CUCM renvoie la demande API à CUSP, rien ne se produira. Pour contourner cette limitation dans les environnements avec CVP/CUSP, mettez en œuvre cette configuration CUCM.
Associer le Profil Recording
Vous devez maintenant associer le Profil d’enregistrement au Numéro de l’Appareil enregistré. Vous définissez également ici la méthode d’enregistrement.
Les Téléphones IP Cisco ont plusieurs apparences de ligne Les téléphones physiques ont souvent des apparences de lignes multiples. Chaque numéro affiché sur l’écran du téléphone physique est le DN associé à l’appareil. Chaque appareil peut avoir plus d’une apparence de ligne. L’apparence d’une ligne est la liaison d’une ligne à un dispositif.
L’apparence de lignes multiples est un facteur important à prendre en compte pour le mappage du système.. Chaque apparence de ligne d’un appareil téléphonique peut être configurée séparément dans l’administration CUCM avec sa propre méthode d’enregistrement.
L’enregistrement actif JTAPI nécessite que le CUCM soit réglé sur Enregistrement d’appel automatique activé.
Sélectionnez la méthode d’enregistrement Cisco :
-
Pour l’enregistrement actif JTAPI, sélectionnez Enregistrement d’appel automatique activé.
-
Pour ne pas enregistrer, sélectionnez Enregistrement d’appel désactivé.
Pour associer le Profil d’enregistrement au numéro d’Appareil enregistré :
-
Vérifiez que le nouveau modèle d’itinéraire est configuré.
-
Accédez à Appareil > Téléphone.
-
La fenêtre Rechercher et lister les Téléphones s’affiche. Recherchez les téléphones que vous souhaitez enregistrer, puis cliquez sur Rechercher.
-
Dans la fenêtre Configuration du Téléphone, dans la zone Association, cliquez sur le lien de la ligne téléphonique.
-
Dans la fenêtre Configuration du numéro de répertoire, faites défiler vers le bas jusqu’à la zone Ligne 1 sur l’Appareil.
-
Dans la liste Recording Option, sélectionnez l’option activée requise. Vous pouvez vérifier qu’elles ont été correctement configurées dans l’application JTAPIMonitor.
Les options d’enregistrement sont les suivantes :
-
Appeler Enregistrement désactivé : sélectionnez cette option si aucun enregistrement n’est permis.
-
Automatique Appeler Recording Activé : sélectionnez cette option pour tout Recording actif JTAPI
-
Enregistrement d’appel invoqué par appareil activé : Non utilisé actuellement.
-
-
Dans la liste Recording Profil, sélectionnez le Recording Profil défini dans Configurer le Recording Profil.
-
Dans la liste Support d’enregistrement Source, sélectionnez Passerelle privilégiée si vous souhaitez donner la priorité à Recording par l’intermédiaire d’une Passerelle compatible avec Recording (si disponible) à l’aide de la fonctionnalité Recording basée sur le Réseau.
-
Dans la zone Multiple Appeler/Appeler En attente Paramètres sur Appareil, définissez la valeur Occupé Déclencheur égale au paramètre Maximum nombre d’appels.
-
Cliquez sur Enregistrer.


Définition de la tonalité de notification du Téléphone
L’enregistrement actif de Cisco vous offre une fonction optionnelle qui vous permet de configurer les tonalités de notification sur le téléphone lui-même. Les tonalités de notification peuvent être configurées à l’échelle du système ou au niveau de l’appareil.
La surveillance Cisco et la surveillance NiCE CXone ont deux significations complètement différentes. La surveillance dont il est question ici est la surveillance Cisco.
Un téléphone IP peut être surveillé et enregistré en même temps. Un utilisateur peut être informé qu’il est surveillé ou enregistré, ou les deux, par des tonalités de notification (bips).
Dans l’enregistrement actif basé sur le Téléphone IP de Cisco, la tonalité de surveillance et la tonalité d’enregistrement ont des sons différents et peuvent être activées ou désactivées indépendamment. Si la surveillance et l’enregistrement sont tous deux utilisés et que le téléphone est configuré pour donner des notifications, la tonalité d’enregistrement a toujours préséance sur la tonalité de surveillance.
Définissez des tonalités de notification à l’échelle du système ou d’un appareil.
Définir les tonalités de notification à l’échelle du SystèmePour définir des tonalités de notification à l’échelle du système :
-
Vérifiez que vous avez associé le profil d’enregistrement et sélectionné la méthode d’enregistrement.
-
Accédez à Système > Paramètres de service.
-
Dans la fenêtre de configuration des Paramètres de service, dans le domaine Sélectionner le serveur et le service, à partir de la flèche déroulante Serveur, sélectionnez le serveur. Le champ Service du serveur sélectionné apparaît.
-
À partir de la flèche déroulante Service, sélectionnez Cisco CallManager (Active).
-
Dans la fenêtre de configuration des Paramètres de service, faites défiler vers le bas jusqu’au domaine paramètres à l’échelle du cluster (fonctionnalité : Enregistrements de l’appel).
-
Pour émettre la tonalité de notification pour la cible observée, c’est-à-dire l’agent, cliquez sur la flèche Émettre la tonalité de notification d’enregistrement pour la Cible observée et cliquez sur True.
-
Pour émettre la tonalité de notification pour la cible connectée observée, c’est-à-dire le client, cliquez sur la flèche Émettre la tonalité de notification d’enregistrement pour les parties connectées observées et cliquez sur True.
-
Cliquez sur Enregistrer. Le État apparaît comme Mise à jour réussie.


 Définir les tonalités de notification au niveau de l’Appareil
Si le client exige des tonalités de notification au niveau de l’appareil, configurez celles-ci. Cela vous permet également de définir les tonalités d’enregistrement, le volume d’enregistrement, le volume distant et la durée de la tonalité d’enregistrement.
Cette section est pertinente uniquement pour les téléphones IP Cisco qui prennent en charge l’enregistrement (la fonctionnalité n’est pas pertinente pour les téléphones Cisco IP Communicator). La modification de la tonalité pour le Cisco IP Communicator ne peut être effectuée qu’au niveau du système. La modification des tonalités de notification au niveau de l’appareil pour les téléphones IP Cisco remplacera la sélection que vous avez faite au niveau du système.
Pour définir les tonalités de notification au niveau de l’appareil :
-
Vérifiez que vous avez associé le profil d’enregistrement et sélectionné la méthode d’enregistrement.
-
Accédez à Appareil > Téléphone.
La fenêtre Rechercher et lister les Téléphones s’affiche.
-
Pour rechercher les téléphones que vous souhaitez enregistrer, cliquez sur Trouver.
-
Sur la page Rechercher et lister des Téléphones, cliquez sur le lien du téléphone.
-
Dans la fenêtre de configuration du Téléphone, faites défiler vers le bas jusqu’au domaine Disposition de configuration spécifique au produit. Les options de tonalité d’enregistrement sont pertinentes uniquement pour les téléphones IP Cisco.
-
Dans la liste déroulante Tonalité d’enregistrement, sélectionnez l’option de tonalité d’enregistrement.
-
Dans le champ Volume local de la tonalité d’enregistrement, saisissez le volume local.
-
Dans le champ Volume Distant de la tonalité d’enregistrement, saisissez le volume distant.
-
Dans le Champ Durée de la tonalité d’enregistrement, saisissez la durée de la tonalité d’enregistrement.
-
Cliquez sur Enregistrer.
-
Dans la fenêtre de message du navigateur Internet de Windows, cliquez sur OK.
L’État apparaît comme Mise à jour réussie.
-
Cliquez sur Apply Config. La fenêtre Appliquer la configuration s’affiche.
-
Cliquez sur ok. Répétez la procédure pour chaque téléphone pour lequel vous devez régler les tonalités de notification au niveau de l’appareil.


(Facultatif) Activer l'affichage des Données commerciales NiCE
Avant que certains champs de données commerciales puissent s’afficher dans Real-Time Third Party Telephony Recording (Multi-ACD), les champs CUCM Afficher l’identification de l’appelant Interne et Nom d’alerte doivent être configurés :
|
Champ CUCM |
Champ de données commerciales JTAPI |
|---|---|
|
Afficher l’identification de l’appelant Interne |
CurrentCalledName CurrentCallingName |
|
Nom d’alerte |
CalledName |
Pour configurer les champs Afficher l’identification de l’appelant Interne et Nom d’alerte :
-
Accédez à Appareil > Téléphone.
La fenêtre Rechercher et lister les Téléphones s’affiche.
-
Recherchez les téléphones et cliquez sur Trouver.
-
Sur la page Rechercher et lister des Téléphones, cliquez sur le lien du téléphone.
-
Dans la fenêtre Configuration du Téléphone, dans la zone Association, sélectionnez la ligne.
-
Dans la fenêtre Configuration du numéro de répertoire, sous Informations sur le numéro de répertoire, dans le champ Nom d’alerte, entrez le Nom d’alerte
Appels à l’action. -
Faites défiler vers le bas jusqu’à la ligne.
-
Dans le champ Afficher (identification de l’appelant) , saisissez le nom.
Dans l’exemple, il s’agit de John Smith.

