Este tema ofrece una guía para configurar la interfaz de Avaya TSAPI con SIPREC para Real-Time Third Party Telephony Recording (Multi-ACD).
Las versiones compatibles de Avaya AES TSAPI son 8.1.3, 10.1 y 10.2.
Un ingeniero de sitio de Avaya es responsable de todos los procedimientos en el entorno Avaya. Los procedimientos descritos en esta sección son únicamente recomendaciones.
Siga estos pasos para configurar la interfaz de Avaya TSAPI con SIPREC.
Paso 1: Preparar el Ambiente Avaya AES TSAPI
Paso 2: Prepare los Controladores del Borde de Sesión (SBCs) para integrarlos con Real-Time Third Party Telephony Recording (Multi-ACD):
Paso 3: Descargue y guarde los Datos esenciales para la configuración de conectividad de terceros en el NiCE CXone archivo Excel. Conforme avance, necesitará colocar información esencial. Una vez que haya concluido de ingresar todos los detalles necesarios y que haya preparado su ambiente para Real-Time Third Party Telephony Recording (Multi-ACD), debe enviar el archivo de Excel a su representante de Servicios Profesionales de NICE.
Preparar el Ambiente Avaya AES TSAPI
Debe configurar el Servidor Avaya AES TSAPI antes de configurar Real-Time Third Party Telephony Recording (Multi-ACD).
Las versiones de Avaya AES TSAPI compatibles son 8.1.3, 10.1, 10.2.
Realizar estos pasos para preparar el ambiente Avaya AES TSAPI:
Paso 1: Verificar la Licencia y el Estado de TSAPI
Paso 2: Preparar el Ambiente AES
Paso 5: Crear una Conexión Segura Usando una VPN
Paso 1: Verificar la Licencia y el Estado de TSAPI
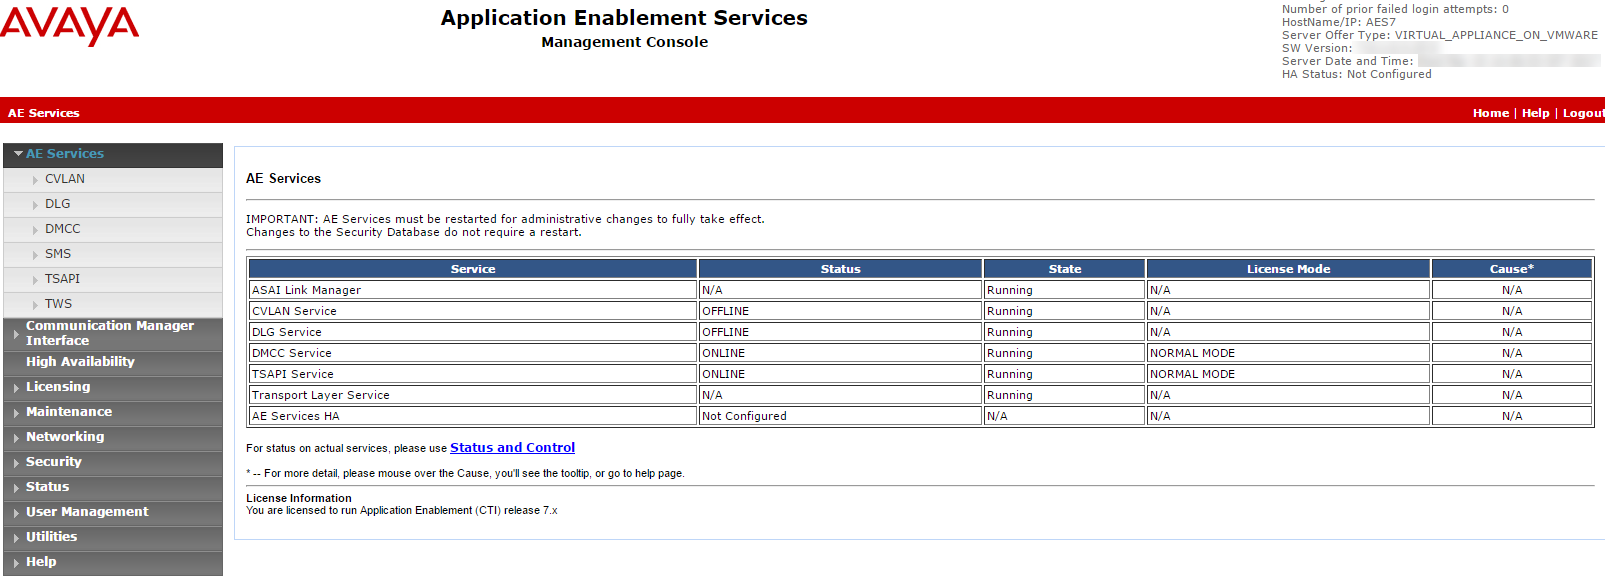
Antes de configurar la interfaz de Avaya TSAPI, debe verificar que el Servicio Avaya TSAPI se esté ejecutando y que la licencia sea válida.
Para verificar el Servicio TSAPI y el estado:
-
Inicie sesión en el Servidor AES. Aparece la página Servicios de Habilitación de Aplicaciones.
-
Desde el menú, seleccione Servicios AE.
-
Verifique:
-
Que la columna Estado del Servicio TSAPI sea En línea y que el Estado sea En ejecución.
-
Que la columna Modo con licencia muestre Modo normal.
-
Paso 2: Preparar el Ambiente AES
Un ingeniero del sitio de Avaya es responsable de todos los procedimientos en el entorno Avaya. ¡Estos procedimientos son solo recomendaciones y guías!
En un entorno AES, el administrador de AES debe preparar las conexiones de enlace de AES-CTI.
 Configurar el switch en AES
Para configurar el switch en AES (guía general):
-
Vaya a la página web de AES e inicie sesión.
-
Introduzca su Nombre de Usuario y Contraseña. Haga clic en Iniciar sesión. Aparece la página de inicio.
-
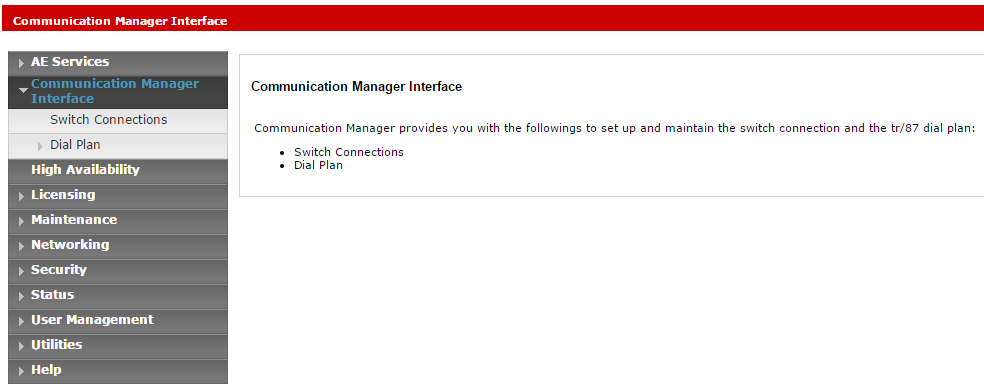
Desde el menú, haga clic en Interfaz del Gestor de Comunicaciones.
-
Seleccione Conexiones del switch.
-
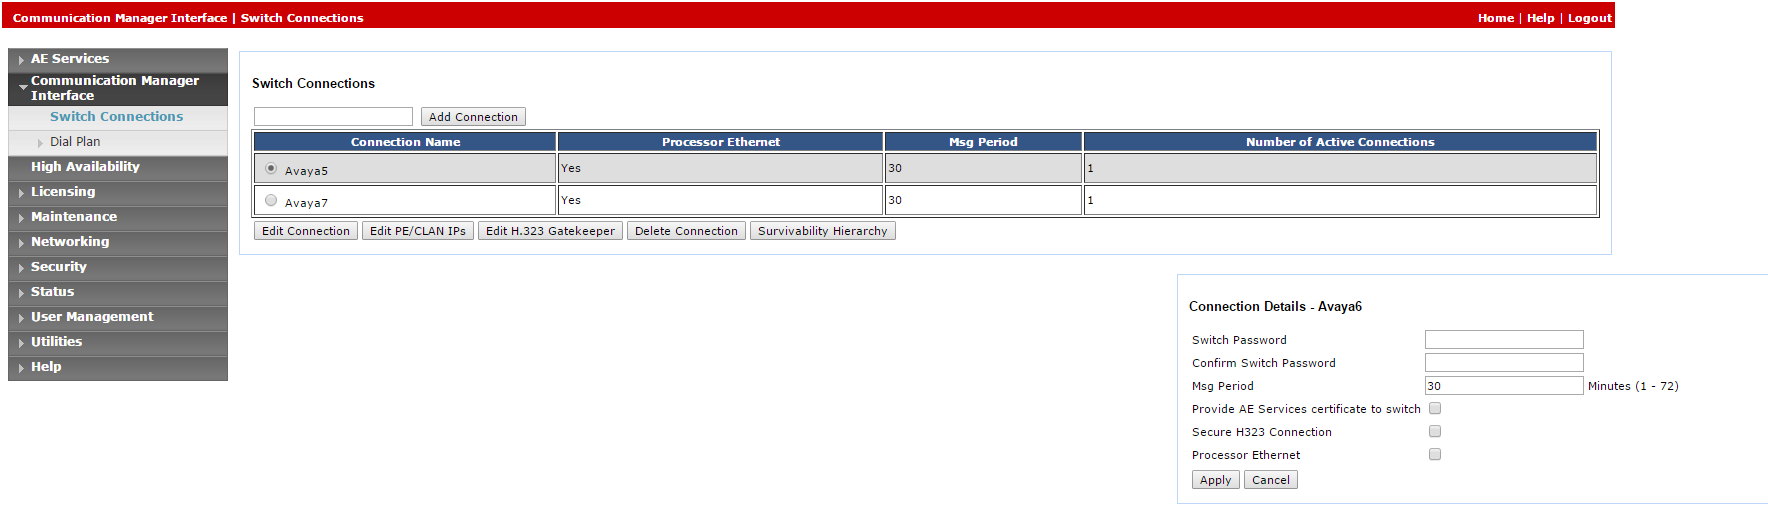
En la ventana Conexiones del switch, agregue en el campo el nombre del switch y haga clic en Agregar conexión. Aparece la ventana Detalles de conexión con los datos del nuevo switch.
-
En el campo Contraseña del switch, ingrese la contraseña del switch. La contraseña del switch debe tener de 12 a 16 caracteres alfanuméricos y debe ser idéntica a la contraseña asignada al servicio AES en el Gestor de Comunicaciones.
-
En el campo Confirmar contraseña del switch, vuelva a ingresar la contraseña del switch.
-
Si su Gestor de Comunicaciones admite Ethernet de procesador, seleccione Ethernet de procesador.
-
Haga clic en Solicitar. Vuelve a aparecer la ventana Conexiones del switch.
-
-
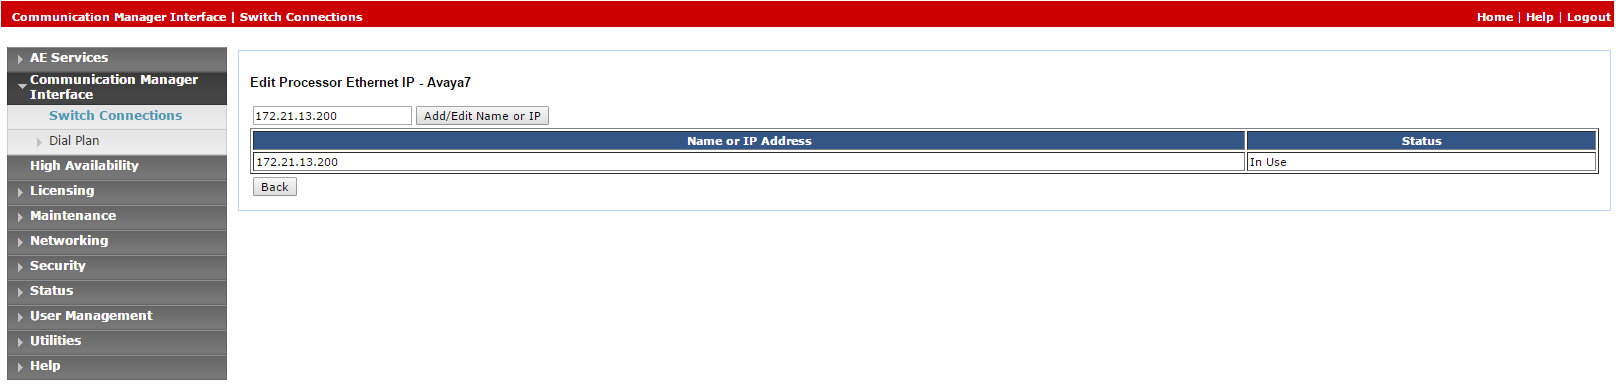
Haga clic en Editar las IP de PE/CLAN. Aparece la ventana Editar IP de Ethernet de procesador.
-
En el campo provisto, agregue la dirección IP del panel de Ethernet de procesador/CLAN y, después, haga clic en Agregar/editar nombre o IP.
-
En el menú de AES, haga clic en Conexiones del switch para regresar a la ventana Conexiones del switch.
-
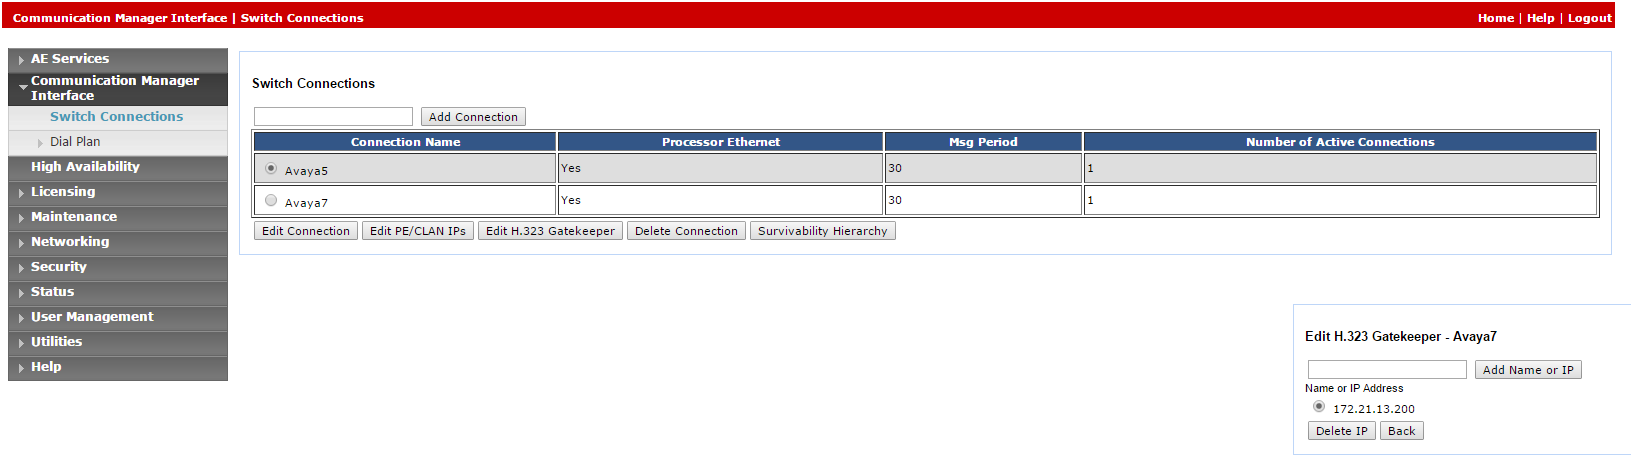
Haga clic en Editar H.323 Gatekeeper. Aparece la ventana Editar H.323 Gatekeeper.
-
En el campo provisto, ingrese la dirección IP de uno de los paneles de Ethernet de procesador/CLAN y haga clic en Agregar nombre o IP. Repita este paso para todos los paneles de Ethernet de procesador/CLAN.
 Verificar el enlace de CTI
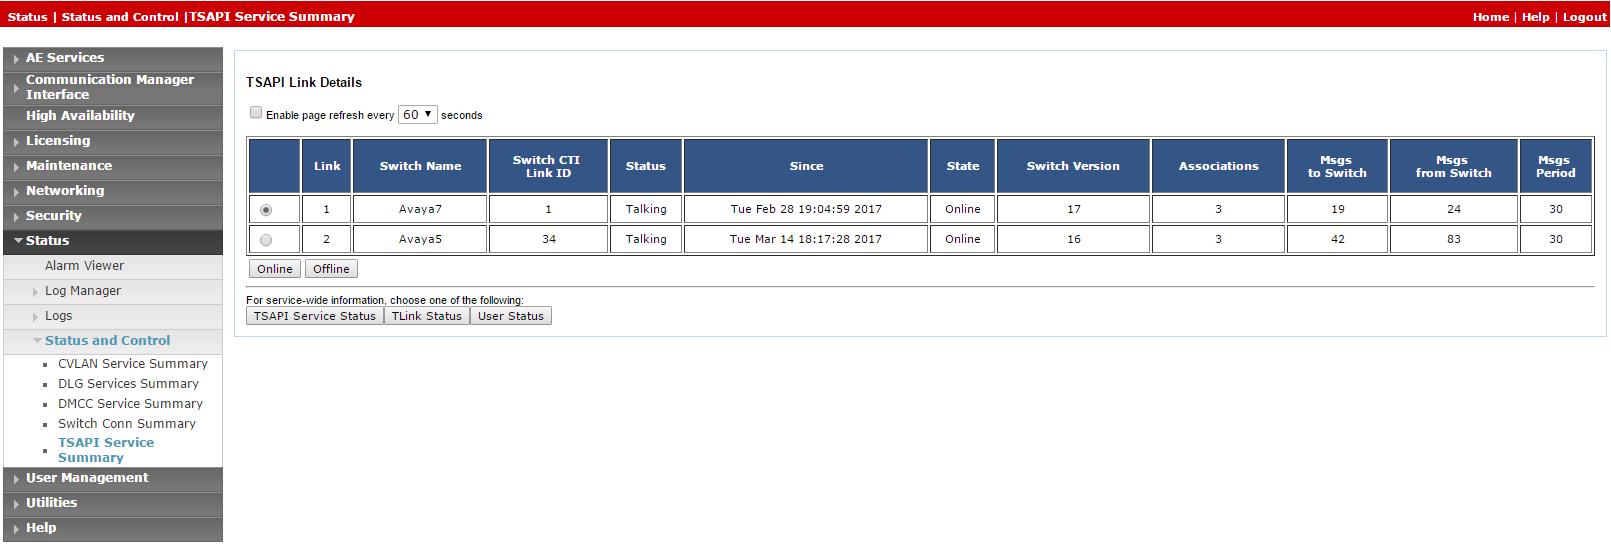
Después de configurar el enlace de CTI, el administrador debería verificar que la conexión del enlace de AES-CTI esté activa y en estado Hablando.
Para verificar el enlace de CTI:
-
Desde la página web de AES, seleccione Estado > Estado y control > Resumen del servicio TSAPI.
-
Verifique que el Estado de la conexión del enlace de AES-CTI relevante sea Hablando.
Paso 3: Agregar Usuario
El usuario se debe agregar al sistema a través de la página web.
Este procedimiento se debe efectuar junto con un administrador de Avaya. El administrador de AES debe preparar primero la conexión del enlace de AES-CTI.
Al finalizar este paso, deberá proporcionar a NiCE Servicios Profesionales:
-
Credenciales del usuario.
Para agregar un usuario:
-
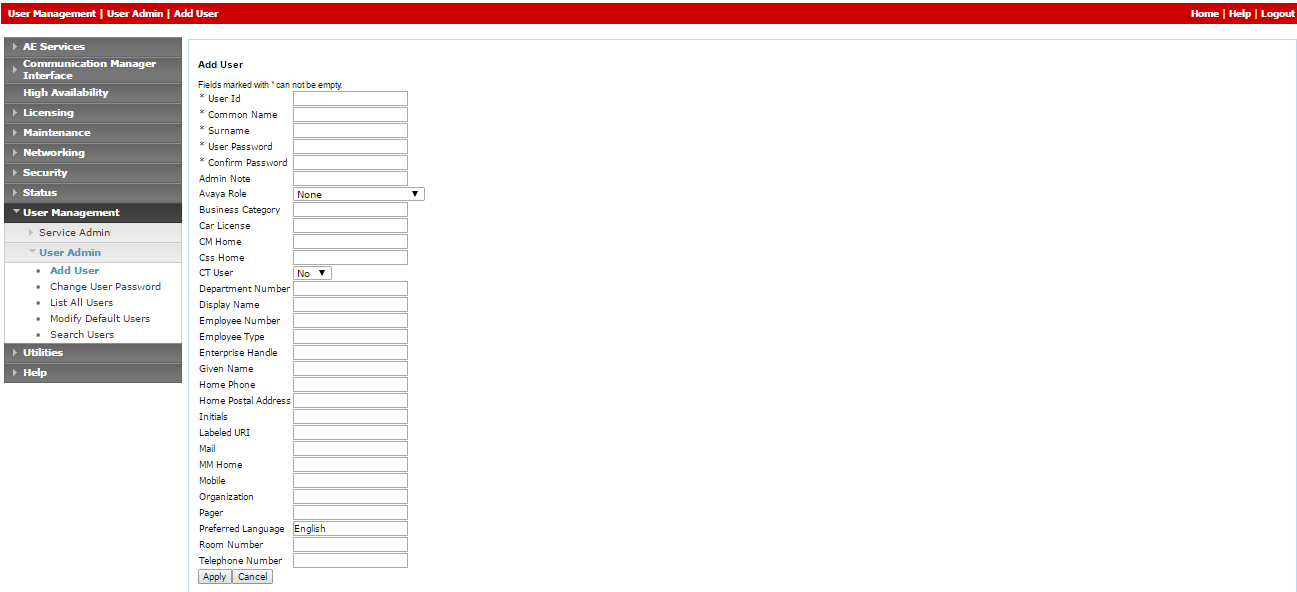
En el menú Servicios AE, vaya a Gestión de usuarios > Admin de usuarios y haga clic en Agregar usuario.
-
En la ventana Agregar usuario, configure los campos obligatorios:
-
ID de usuario
-
Nombre
-
Apellido
-
Contraseña de usuario
-
Confirmar Contraseña
-
Cambie el valor de Usuario de CT a Sí.
-
-
Haga clic en Aplicar para guardar la información.
-
Guardar estas credenciales del usuario en el archivo de Excel. Una vez que haya terminado de ingresar todos los detalles necesarios y haya preparado su entorno, envíe el archivo Excel a NiCE Servicios Profesionales.
-
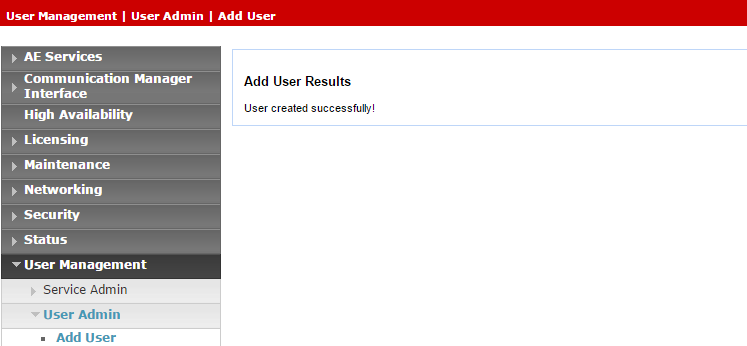
Verifique que aparezca el mensaje Usuario creado correctamente en la ventana Agregar resultados de usuarios.
-
Defina una supervisión irrestricta para todos los dispositivos del usuario:
-
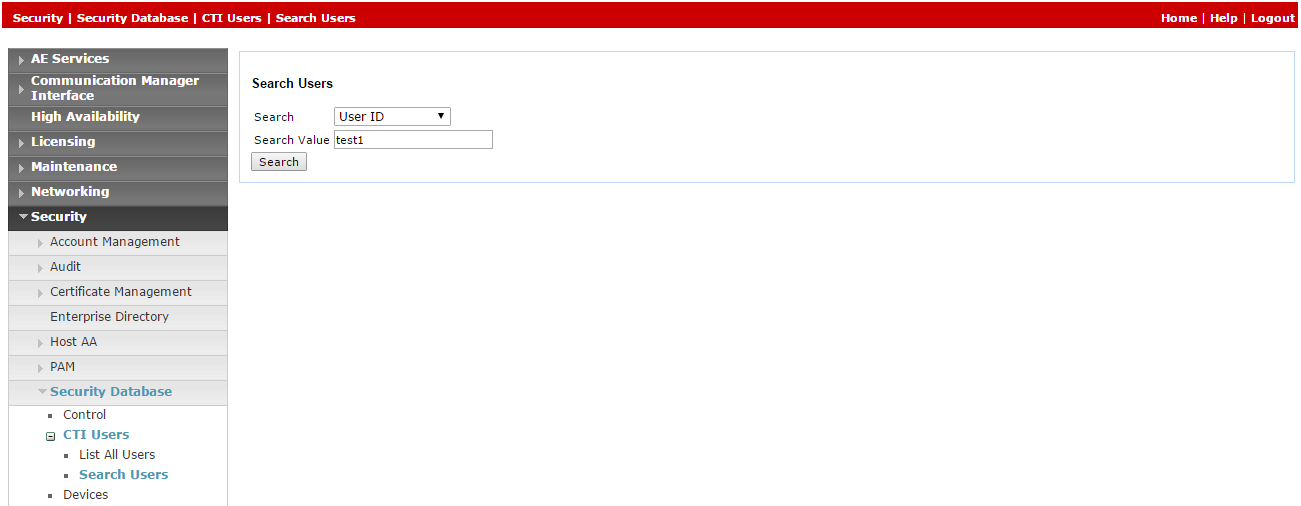
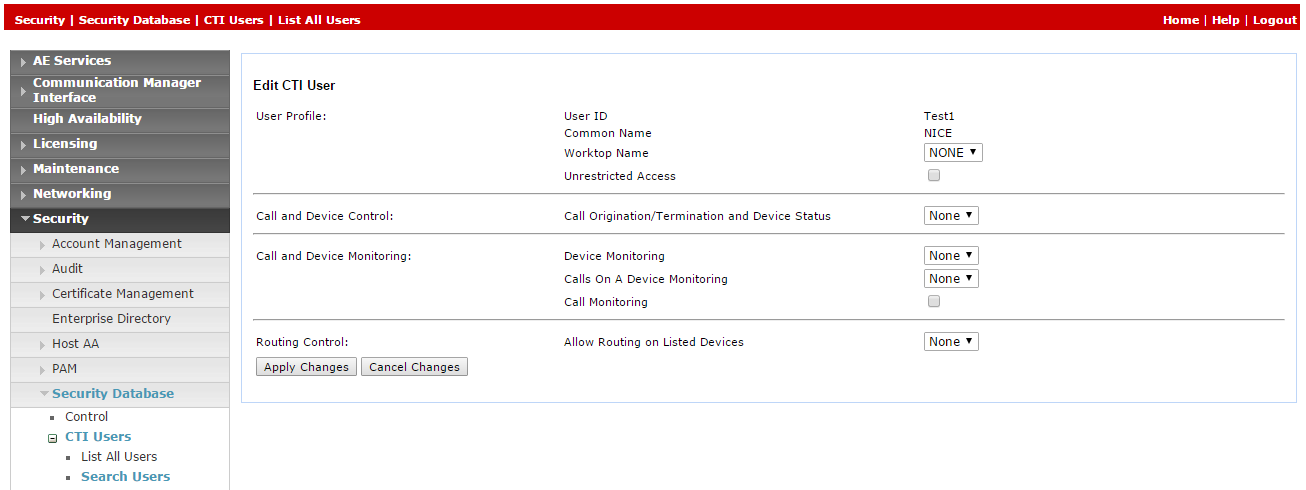
En el menú Servicios AE, expanda Seguridad > Base de datos de seguridad > Usuarios de CTI y haga clic en Buscar usuarios.
-
En la ventana Buscar usuarios, busque el usuario que creó antes.
-
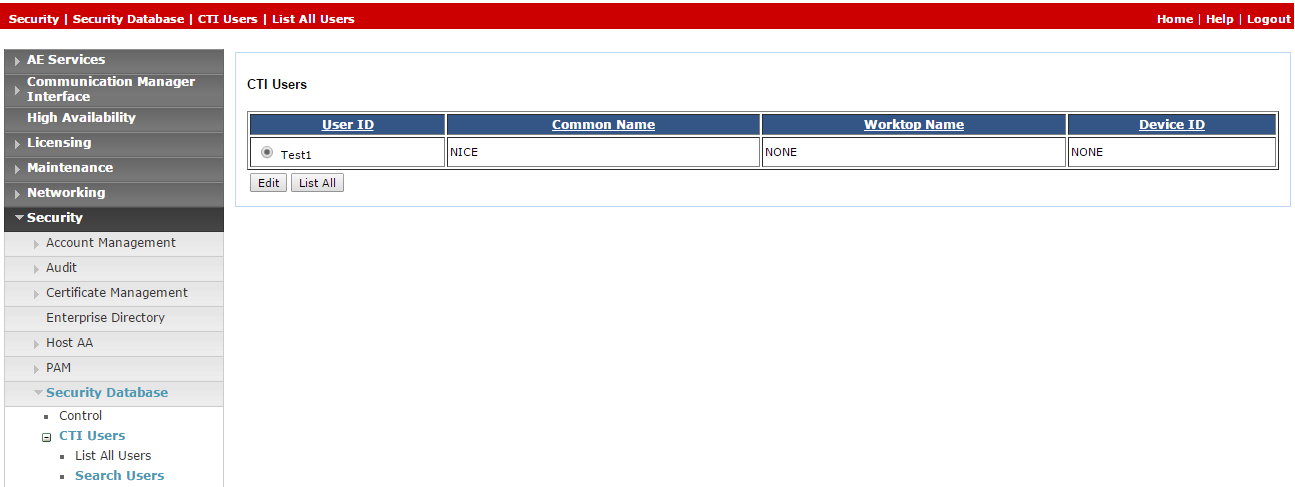
Haga clic en Buscar. Aparece el nuevo usuario.
-
Hacer clicEditar.
-
En la ventana Editar usuario de CTI, dentro del área Perfil de usuario, seleccione Acceso irrestricto.
-
Haga clic en Aplicar cambios.
-
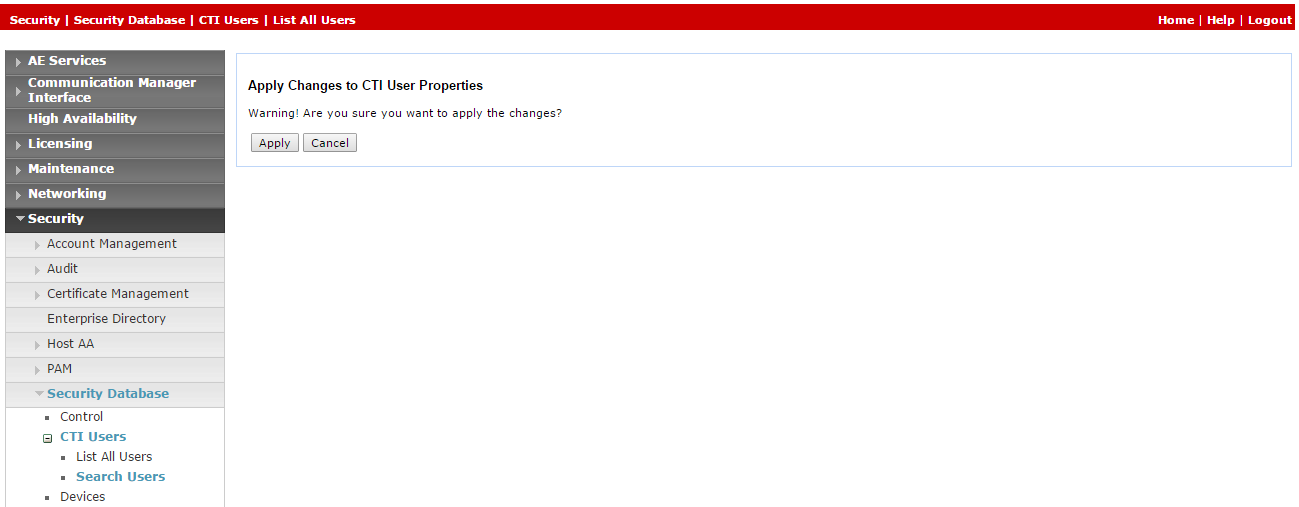
En Aplicar cambios a las Propiedades del usuario de CTI, haga clic en Aplicar.
-
Paso 4: Verificar el Tlink
En la configuración de TSAPI de la Conexión de CTI, el parámetro Nombre del servidor usa el valor Tlink.
Al finalizar este paso, deberá proporcionar a NiCE Servicios Profesionales:
-
Nombre del Tlink
Para verificar el Tlink:
-
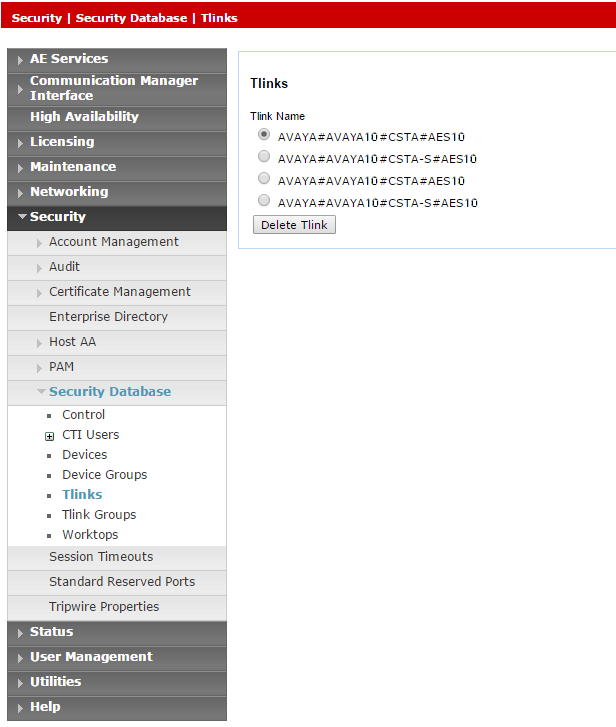
En la página web de AES, seleccione Seguridad > Base de datos de seguridad > Tlinks.
Aparece la lista de Tlinks en la columna Nombre de Tlink. Si su sitio usa más de un Tlink, asegúrese de elegir el Tlink de acuerdo con el nombre del switch.
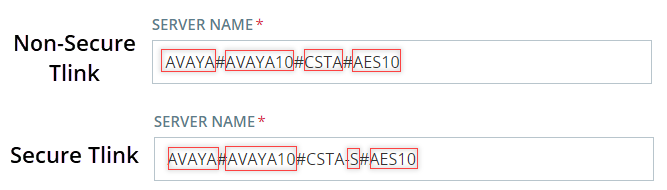
El Tlink consiste de estos segmentos:
-
AVAYA: proveedor
-
#: separador
-
AVAYA10: Nombre del Switch / Conexión (según lo definido en la Interfaz del Gestor de Comunicaciones > Conexiones del Switch)
-
CSTA/CSTA-S - Portal No Seguro / Seguro
-
AES10 - Nombre del Servidor AES
-
-
Guardar el nombre del Tlink en el archivo de Excel. Una vez que haya terminado de ingresar todos los detalles necesarios y haya preparado su entorno, envíe el archivo Excel a NiCE Servicios Profesionales.
-
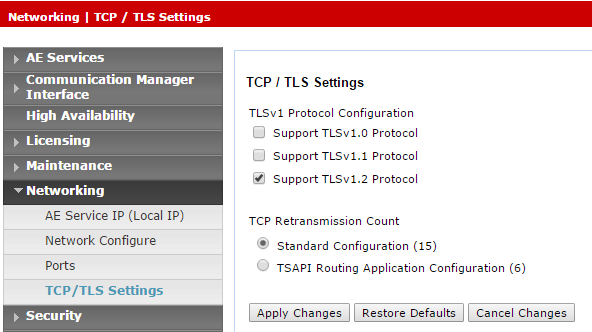
Si se usa el Tlink seguro, verificar que la versión TLS esté configurada en el AES. Ir a Red > Configuración TCP/TLS.
-
De forma predeterminada, se habilita únicamente el Protocolo de Soporte TLSv1.2. Se soporta el Protocolo de TLSv1.2 como único protocolo de seguridad.
-
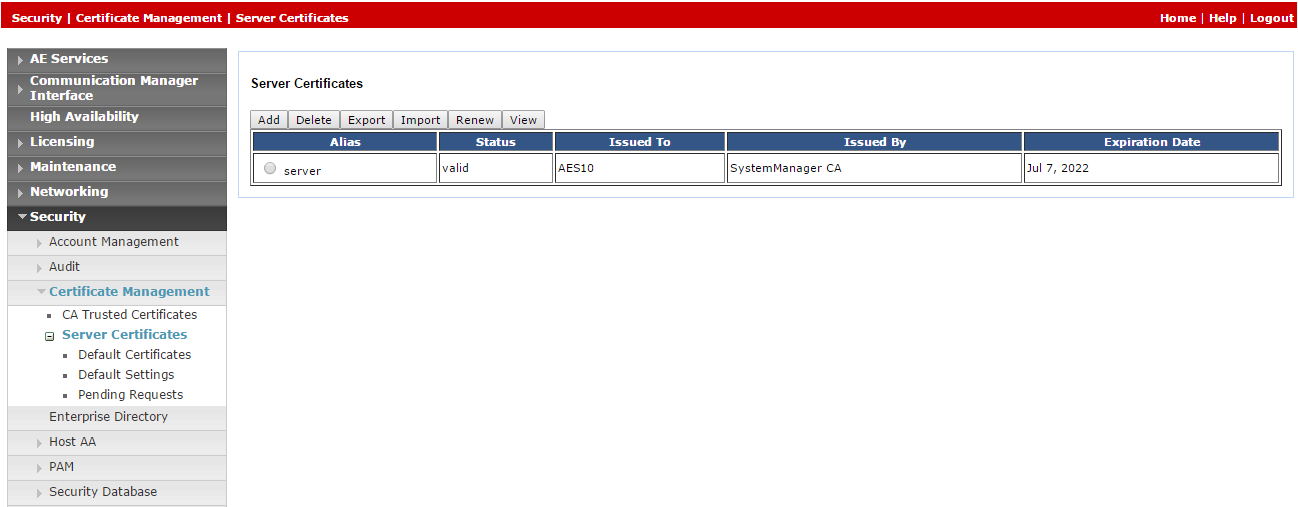
Dado que ya no se proporcionan certificados predeterminados, el ingeniero del sitio de Avaya debe generar el certificado correspondiente y cargarlo en el sistema de telefonía de Avaya en NiCE CXone. Ir a Seguridad > Gestión de Certificados > Certificados del Servidor.
-
En la ventana de Certificados del Servidor, en la columna de Alias, seleccionar el certificado y haz clic en Exportar.
-
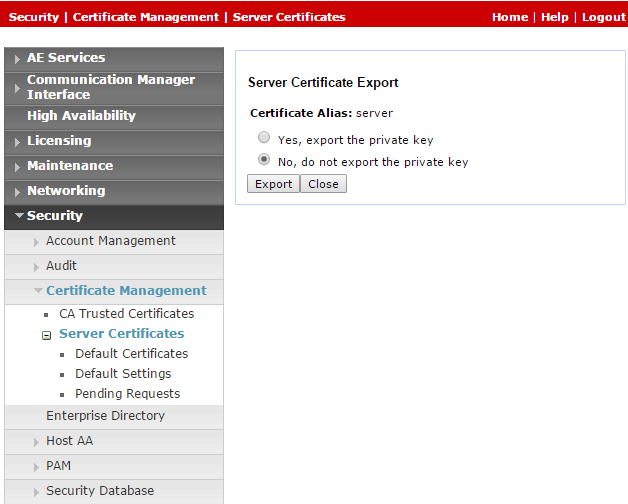
En la ventana de Exportar Certificados del Servidor, verificar que este seleccionado No, no exportar la clave privada y haga clic en Exportar.
-
Cargue este certificado exportado al sistema de telefonía Avaya en NiCE CXone.
Paso 5: Crear una Conexión Segura Usando una VPN
Este paso debe realizarse únicamente en coordinación con NiCE Servicios Profesionales.
Al finalizar este paso, al completar el formulario en la configuración de datos esenciales para la conectividad de terceros en el archivo de Excel NiCE CXone, proporcionará los detalles necesarios a los Servicios Profesionales de NiCE, quienes lo ayudarán a establecer una conexión VPN segura con NiCE CXone.
Los ambientes de SIPREC son necesarios únicamente para completar la información adicional en el formulario, de manera que SBC pueda definir una conexión entre SIPREC y NiCE CXone.
-
NiCE Servicios Profesionales le proporcionará el formulario de conexión VPN.
-
Llene el formulario enviado con sus datos y la información necesaria para Real-Time Third Party Telephony Recording (Multi-ACD).
-
NiCE Los Servicios Profesionales se coordinarán con los equipos de NiCE CXone para garantizar que todos los campos se completen adecuadamente.
-
Ambas partes han de ponerse de acuerdo sobre el formulario y los detalles.
-
-
NiCE Servicios Profesionales programará una llamada colaborativa:
- Para ponerse de acuerdo sobre el formulario y los detalles brindados con Real-Time Third Party Telephony Recording (Multi-ACD)
-
Con los equipos de NiCE CXone para la disposición de la VPN.
-
Va a configurar dos VPN: una para resiliencia y otra para migración en caso de error.
-
Configure el enrutamiento definiendo el BGP en la VPN con los firewalls de Real-Time Third Party Telephony Recording (Multi-ACD) o cree rutas estáticas hacia las direcciones IP provistas.
-
Configurar NAT. NAT es su terminal detrás de una IP pública, ya sea que se anuncie mediante un BGP o usando enrutamiento estático.
-
Configure los ajustes del firewall:
-
Permita el tráfico entrante desde las direcciones IP provistas (2) al Terminal de CTI.
-
Abra los puertos requeridos. Consulte Puertos y protocolos por aplicación para ver más información.
-
Para entornos de Alta disponibilidad, los puertos mencionados en el paso b deben estar abiertos para todos los servidores, activos y en espera.
-
-
NiCE Los Servicios Profesionales se coordinarán con los equipos de NiCE CXone para:
-
Asegurarse que se haya cumplimentado correctamente el formulario de la VPN.
-
Programar tiempo con los equipos de NiCE CXone para instalar la VPN y configurar el enrutamiento.
-
Probar el túnel de la VPN, el enrutamiento y la conectividad.
-
Prepare el SBC de Oracle (Acme Packet)
Esta sección describe cómo preparar el Control de borde de sesión (SBC) de Oracle (Acme Packet) para integrarlo con Real-Time Third Party Telephony Recording (Multi-ACD).
Los procedimientos descritos en esta sección son recomendaciones solamente. El ingeniero del sitio de Oracle debe estar a cargo de todos los procedimientos.
El SBC debe tener instalado un certificado TLS válido. El certificado debe estar firmado por una Autoridad de Certificación (CA) de confianza que aparezca en la sección Autoridades de Certificación Admitidas para SIPREC.
Flujo de trabajo
Use este flujo de trabajo para preparar su SBC de Oracle (Acme Packet) para Real-Time Third Party Telephony Recording (Multi-ACD). Antes de iniciar este flujo de trabajo, debe verificar que estén configurados los componentes del sitio.
Fase 1: Preparación del sitio: Prerrequisitos de Cifrado
Fase 2: Configurar el Oracle SBC:
Paso 1: Verificar la licencia sea válida e incluya la función Session Recording. SRTP requiere Software TLS
Paso 2: Configurar el ámbito de grabación
Paso 3: Configurar la conexión del servidor de grabación de sesiones (SRS)
Paso 4: (Opcional) Configurar el grupo de grabación de sesiones (SRG) para más que un grabador
Paso 5: Configurar interfaces SIP, ámbitos y Agentes de sesión para el SRS y el SRG
Paso 6: Configurar la Generación de identificadores de Llamada universales para Llamadas entrantes
Configurar la Generación de identificadores de Llamada universales para Llamadas entrantes
El plugin Idioma de plugin de sesión (SPL) del Identificador de Llamada universal de un SBC de Oracle puede configurarse para que genere o preserve un identificador de llamada universal en función de la configuración. Una vez generado o preservado el identificador de llamada, el sistema agrega el valor a todas las solicitudes SIP de egreso posteriores dentro de la sesión. También puede configurar el plugin para eliminar los encabezados no deseados del identificador de llamada universal, a fin de evitar la duplicidad en las solicitudes SIP de egreso. Es posible agregar Avaya UCID como datos de extensión al elemento de sesión en los metadatos de una grabación cuando se usa SIPREC.
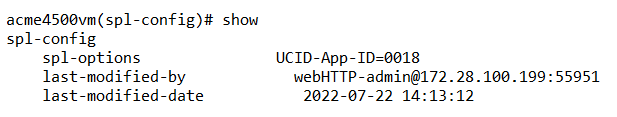
Verificar la configuración para generar el Avaya UCIDDespués de ejecutar los pasos para configurar el plugin SPL a fin de generar un Avaya UCID para cada llamada entrante, puede verificar la configuración.
-
En la CLI de Acme Packet, en el aviso inicial, escriba (tipo):
configure terminal -
prensa Intro.
El símbolo del sistema sufre cambios a
YourSBC(configure)#. -
Tipo:
Sistema -
prensa Intro.
El símbolo cambia a
YourSBC(system)#. -
Tipo lo siguiente y presione Intro:
spl-configEl indicador cambia a
YourSBC(spl-config)#. -
Tipo lo siguiente y presione Intro:
Seleccione -
Tipo lo siguiente y presione Intro:
MostrarAparece la configuración del plugin SPL para generar un Avaya UCID para cada llamada entrante.
-
Tipo lo siguiente y presione Intro:
exitEl indicador cambia a
YourSBC(system)#. -
Tipo lo siguiente y presione Intro:
exitEl indicador cambia a
YourSBC(configure)#. -
Tipo lo siguiente y presione Intro:
exitEl indicador cambia a
YourSBC#.
(Opcional) Requisitos previos de Cifrado
-
Verificar que un tramo está cifrado:
Para el cifrado del tramo de llamada de la grabadora, verifique que uno de los otros tramos de llamada SBC que entran o salen del SBC esté cifrado.
-
Siga la documentación de Oracle para configurar certificados.
Verificar la licencia
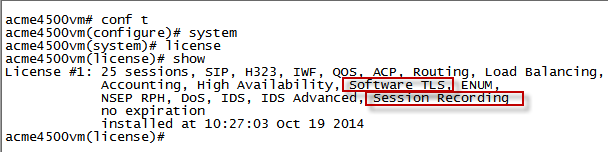
Verifique que la licencia sea válida e incluya la característica Grabación de sesiones.
-
Conéctese a la CLI de Acme Packet y escriba (tipo) la contraseña del usuario.
-
Escriba lo siguiente y presione Intro:
enable -
Tipo la contraseña del superusuario y presione Intro:
-
Escriba lo siguiente y presione Intro:
configure terminal -
Escriba lo siguiente y presione Intro:
system -
Escriba lo siguiente y presione Intro:
licencia -
Escriba lo siguiente y presione Intro:
Mostrar -
Verifique que la licencia sea válida (que no haya caducado).
-
Verifique que la licencia incluya la Grabación de sesiones.
-
Para SRTP, verifique que la licencia incluya Software TLS.
Configurar el ámbito de grabación
-
Conéctese a la CLI de Acme Packet y escriba la contraseña del usuario.
-
Tipo lo siguiente y presione Intro:
enable -
Tipo el superusuario y presione Intro:
-
Tipo lo siguiente y presione Intro:
configure terminal -
Escriba lo siguiente y presione Intro:
media-manager
-
Tipo lo siguiente y presione Intro:
realm-config -
Configure el nombre del dominio, tipo:
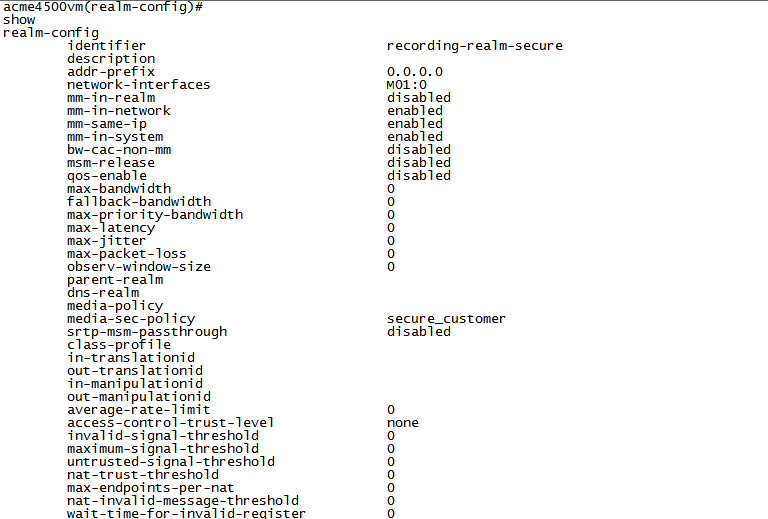
identifier <Name of the realm>Debe ser igual que el nombre del ámbito de grabación que defina en “Configurar la conexión del servidor de grabación de sesiones (SRS)” o en (Opcional) Configurar el grupo de grabación de sesiones (SRG).
-
Configure la intefaz (f), escriba lo siguiente y pulse Intro:
network-interfaces <interface>Por ejemplo:
network-interfaces M01:0 -
Configure la función RTCP Mux, escriba el siguiente tipo y presione Intro:
rtcp-mux enable -
Para configurar la función Ocultar actualización de Medio de salida, escriba lo siguiente y presione Intro:
hide-egress-media-update enable -
Tipo lo siguiente y presione Intro:
TerminadoEl gráfico de arriba es solo un ejemplo. En un entorno no seguro, la política de seguridad de medios queda en blanco.
Configurar la conexión del servidor de grabación de sesiones (SRS)
El SRS es el VRSP.
-
Asegúrese de completar el paso Configurar el ámbito de grabación.
-
Conéctese a la CLI de Acme Packet y escriba la contraseña del usuario.
-
Tipo lo siguiente y presione Intro:
enable -
Tipee la contraseña del superusuario y presione Intro.
-
Escriba lo siguiente y presione Intro:
configure terminal -
Escriba lo siguiente y presione Intro:
session-router
-
Tipo lo siguiente y presione Intro:
session-recording-server -
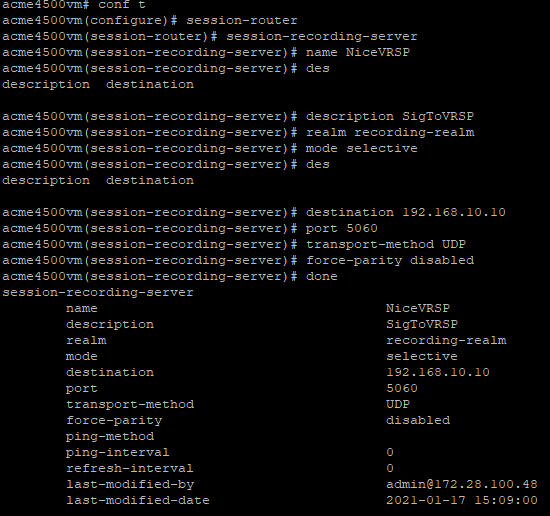
Configure el nombre del SRS, escriba el tipo siguiente y presione Intro:
name <nombre de la SRS>
Por ejemplo:
name NiceVRSP -
(Opcional) Configure el tipo de descripción del SRS, escriba lo siguiente y presione Intro:
description <descripción del SRS>description SignalingToVRSP
-
Configure el ámbito del SRS, escriba lo siguiente y presione Intro:
realm <Name of the realm>Por ejemplo:
realm recording-realm -
Configure el modo SRS, tipo lo siguiente y presione Intro:
mode selective -
Configure la Dirección IP de destino, tipo lo siguiente y presione Intro:
Destino <Dirección IP del VRSP>Por ejemplo:
destination 192.168.10.10 -
Configure el puerto de destino:
-
En un entorno no seguro, escriba
port 5060y presione Intro -
En un entorno seguro, para una conexión TLS segura, escriba
port 5061y presione Intro -
En un entorno seguro, para una conexión TLS mutua, escriba
port 5065y presione Intro
-
-
Configure el protocolo de capa de transporte:
-
En un entorno no seguro, para TCP como el protocolo de la capa de transporte, escriba
transport-method TCPy presione Intro -
En un entorno seguro, escriba
DynamicTLSy presione Intro
-
-
Escriba el tipo siguiente y presione Intro:
Terminado -
Agregue el SRS a una Intefaz (f) SIP, un Realm o una Sesión de agente. Consulte Configurar interfaces SIP, ámbitos y Agentes de sesión para el SRS y SRG.
Si bien puede agregar el SRS a las tres opciones de grabación, el sistema prioriza su selección de forma automática en este orden: primero, Sesión de agente; después, el ámbito; por último, la Intefaz (f) SIP.
-
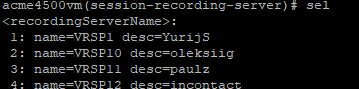
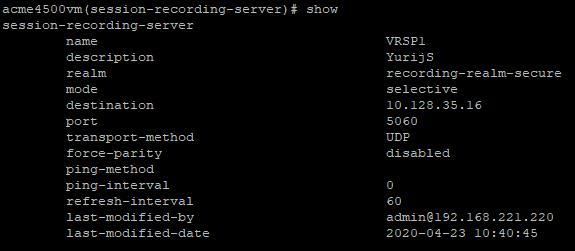
Para activar la grabación con grabadoras que esperan RTP en puertos consecutivos (registradores VoIP), debe desactivar la paridad de fuerzas. De manera predeterminada, la paridad de fuerzas ya está desactivada al usar el parámetro de paridad de fuerzas. Para verificar que la opción forzar-paridad esté deshabilitada, escriba:
configure terminalsession-routersession-recording-serverselect [elija el nombre de servidor de Recording por número]
MostrarAparece la configuración del servidor de grabación de sesiones.
-
Verifique que la paridad de fuerzas esté desactivada.
-
Si la paridad forzada está habilitada, escriba lo siguiente y presione Intro:
force-parity disabled
Terminado -
Guarde y active la configuración.
(Opcional) Configurar el grupo de grabación de sesiones (SRG)
Configure esto si tiene más que una grabadora.
-
Verifique que ha completado el paso Configurar el ámbito de grabación.
-
Conéctese a la CLI de Acme Packet y escriba la contraseña del usuario.
-
Tipo lo siguiente y presione Intro:
enable -
Tipo la contraseña del superusuario y pulse Intro.
-
Tipo lo siguiente y presione Intro:
configure terminal -
Tipo lo siguiente y presione Intro:
session-router
-
Tipo lo siguiente y presione Intro:
session-recording-group -
Configure el nombre del SRG, tipo lo siguiente y presione Intro:
name SRG:<nombre del grupo de grabación de sesión>Por ejemplo:
name SRG:NiceRecordingServer -
(Opcional) Agregue la descripción del SRG, escriba lo siguiente y pulse Intro:
description <description of the SRG>Por ejemplo:
description SignalingToRecGroup -
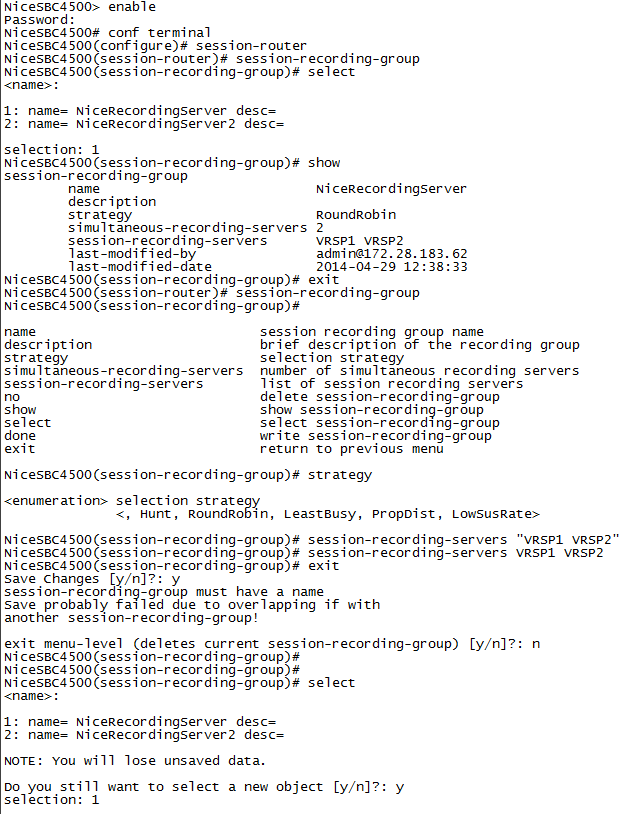
Configure la estrategia del SRG, por ejemplo, RoundRobin (consulte a continuación). Escriba el nombre de la estrategia y presione Intro:
strategy RoundRobinNota: un par de VRSP NiCE no admite el balanceo de carga.
-
Para ver más opciones de estrategia (como Hunt, LeastBusy, PropDist y LowSusRate), escriba lo siguiente y presione Intro:
strategy? -
Configure la cantidad de servidores de grabación de sesiones que se asignarán al SRG, tipo lo siguiente y pulse Intro:
simultaneous-recording-serversseguido del número de servidores.
Para un par NiCE VRSP, el número es 2.
-
Escriba
exity repita esta acción hasta llegar al primer indicador de superusuario (#), por ejemplo:NiceSBC4500(configure)# session-router
NiceSBC4500(session-router)# session-recording-group
NiceSBC4500(session-recording-group)# exit
NiceSBC4500(session-router)# exit
NiceSBC4500(configure)# exit
NiceSBC4500#
-
Especifique los servidores de grabación de sesiones que deben incluirse en el grupo. Escriba los nombres de los servidores de grabación de sesión entre comillas, con un espacio entre cada nombre de servidor de grabación de sesión, y presione Intro:
"<servername1> <servername2>"Deben ser iguales al nombre del ámbito de grabación que defina en “Configurar la conexión del servidor de grabación de sesiones (SRS)”.
-
Tipo lo siguiente y presione Intro:
Terminado -
Tipo lo siguiente y presione Intro:
verify-config -
Cuando reciba el aviso Comprobación con éxito, tipo lo siguiente y presione Intro:
save-config -
Tipo lo siguiente y presione Intro:
activate-config
Configurar interfaces SIP, ámbitos y Agentes de sesión para el SRS y el SRG
Si bien puede seleccionar todas estas interfaces para los componentes mencionados anteriormente, el sistema priorizará automáticamente la selección en este orden: primero agente de sesión, luego ámbito y, por último, interfaz SIP.
Configure una Intefaz SIP para el SRS-
Verifique que ha completado el paso Configurar el ámbito de grabación.
-
Conéctese a la CLI de Acme Packet y escriba la contraseña del usuario.
-
Tipo lo siguiente y presione Intro:
enable -
Tipo la contraseña del superusuario y presione Intro:
-
Tipo lo siguiente y presione Intro:
configure terminal -
Escriba el siguiente tipo y presione Intro:
session-router
-
Tipo lo siguiente y presione Intro:
sip-interface -
Tipo lo siguiente y presione Intro:
Seleccione -
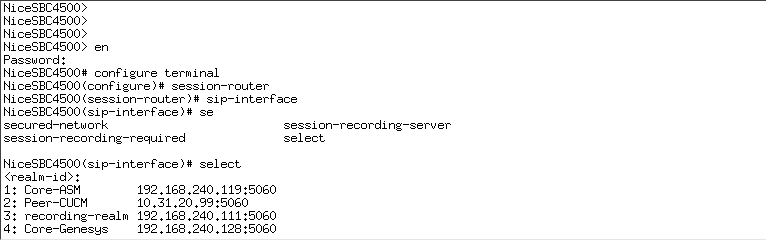
Seleccione la Intefaz SIP e introduzca el número para esa intefaz.
Por ejemplo, si desea registrar la intefaz (f) SIP Core-ASM, como en el ejemplo anterior, escriba 1.
-
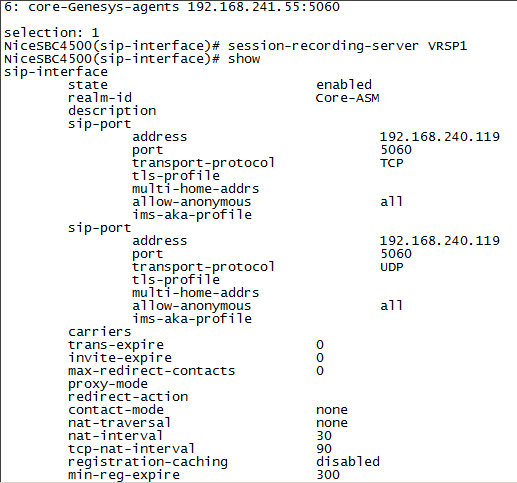
Defina el SRS que registrará la intefaz (f) SIP seleccionada, escriba lo siguiente y pulse Intro:
session-recording-server <nombre del SRS>Debe ser el mismo nombre del SRS que definió en “Configurar la conexión del servidor de grabación de sesiones (SRS)”.
Por ejemplo:
name NiceVRSP -
Escriba lo siguiente y presione Intro:
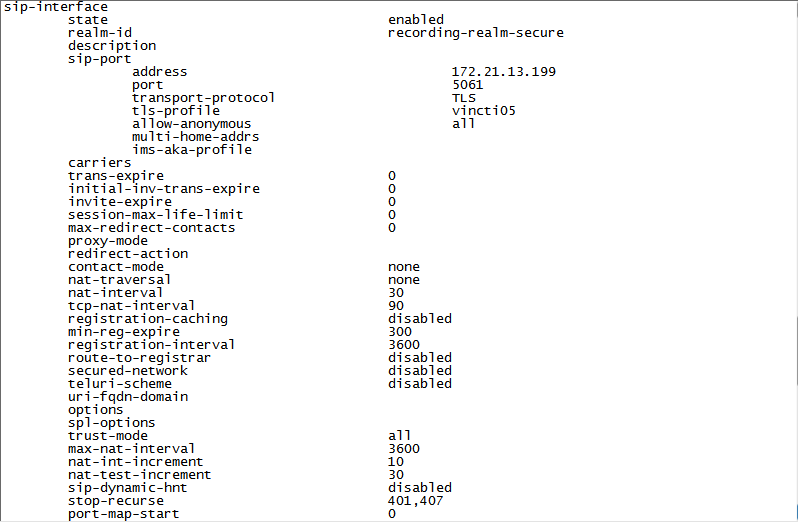
TerminadoEjemplo no seguro:
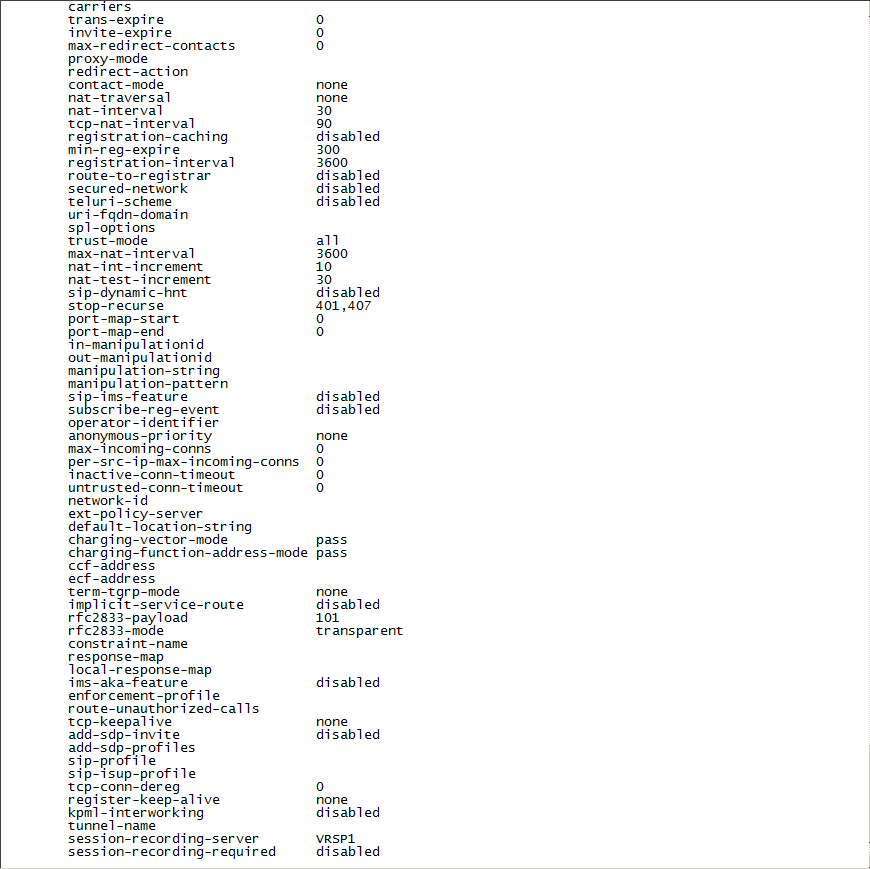
Ejemplo seguro:
-
Desplácese hacia abajo para ver el campo Servidor de grabación de sesiones.
-
Escriba
exitvarias veces hasta llegar al nivel del símbolo de superusuario (#). -
Tipo lo siguiente y presione Intro:
verify-config -
Cuando reciba el aviso Comprobación con éxito, escriba lo siguiente y presione Intro:
save-config -
Escriba lo siguiente y presione Intro:
activate-config
 (Opcional) Configurar una Intefaz SIP para el SRG
-
Conéctese a la CLI de Acme Packet y escriba la contraseña del usuario.
-
Tipo lo siguiente y presione Intro:
enable -
Tipo la contraseña del superusuario y presione Intro:
-
Escriba lo siguiente y presione Intro:
configure terminal -
Escriba lo siguiente y presione Intro:
session-router
-
Vaya a la Intefaz SIP, escriba lo siguiente y presione Intro:
sip-interface -
Tipo lo siguiente y presione Intro:
SeleccioneEn este ejemplo, la grabación no está cifrada.
Ver imagen
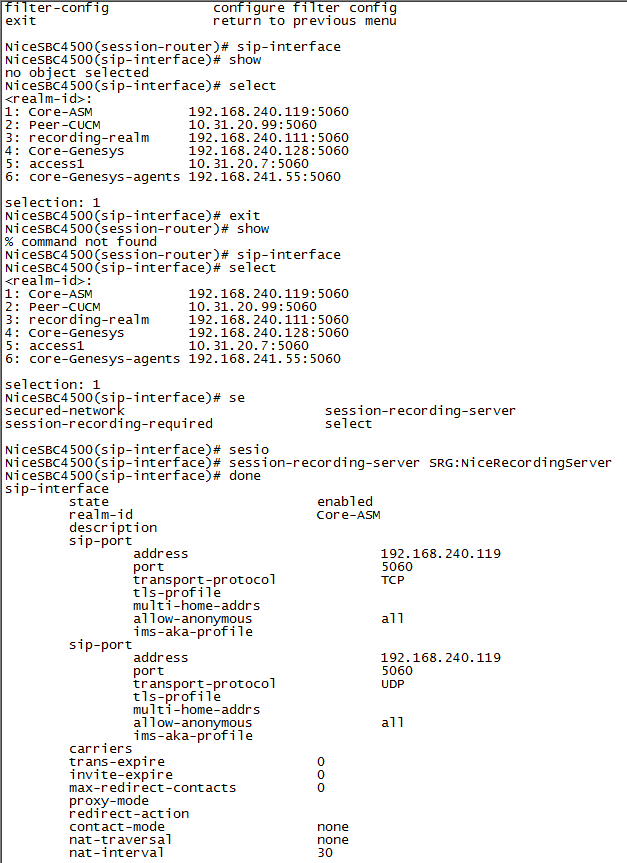
Para que la grabación quede cifrada, uno de los tramos de la llamada debe ser a través de SRTP.
-
Seleccione la Intefaz SIP e ingrese el número para esa Intefaz.
Por ejemplo, si desea registrar la intefaz (f) SIP Core-ASM, como en el ejemplo anterior, escriba 1.
-
Defina el SRG que registrará la intefaz (f) SIP seleccionada, escriba lo siguiente y pulse Intro:
session-recording-group SRG:<nombre del grupo de grabación de sesión>Debe ser el mismo nombre del SRG que definió en “(Opcional) Configurar el grupo de grabación de sesiones (SRG)”.
Por ejemplo:
name SRG:NiceRecordingServer. Recuerde incluirSRG:antes del nombre del grupo de grabación de sesiones. -
Escriba lo siguiente y presione Intro:
Terminado -
Escriba
exitvarias veces hasta llegar al nivel del símbolo del sistema de superusuario (#). -
Escriba lo siguiente y presione Intro:
verify-config -
Cuando reciba el aviso Comprobación con éxito, escriba lo siguiente y presione Intro:
save-config -
Escriba lo siguiente y presione Intro:
`activate-config`
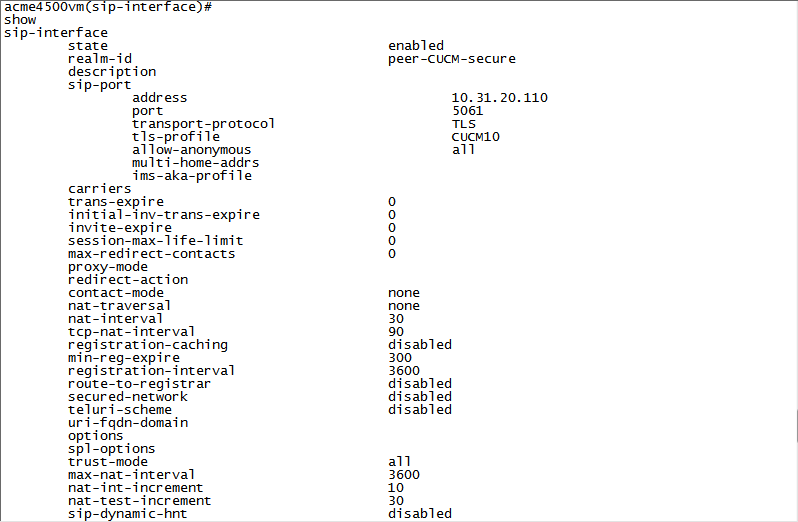
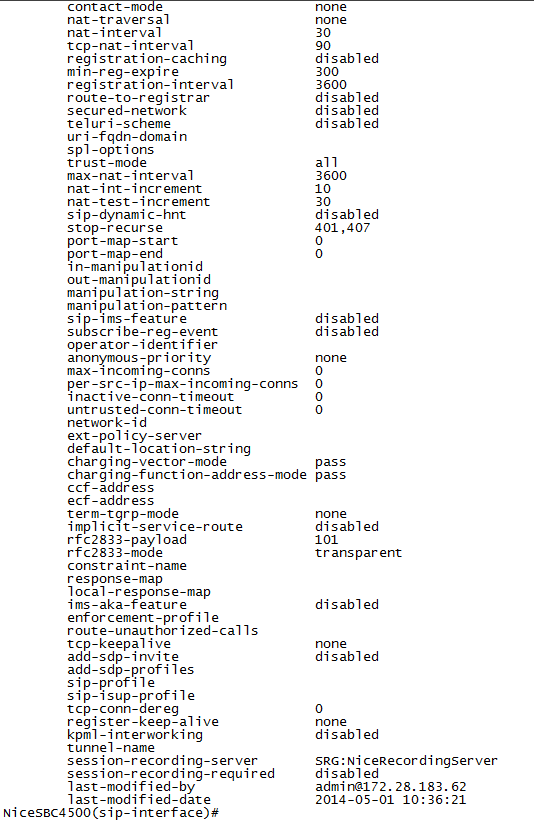 Configurar un ámbito de ingreso o egreso para el SRS y el SRG
-
Conéctese a la CLI de Acme Packet y escriba la contraseña del usuario.
-
Tipo lo siguiente y presione Intro:
enable -
Tipo la contraseña del superusuario y pulse Intro:
-
Tipo lo siguiente y presione Intro:
configure terminal -
Tipo lo siguiente y presione Intro:
media-manager -
Vaya a la intefaz SIP, escriba lo siguiente y pulse Intro:
realm-config -
Tipo lo siguiente y presione Intro:
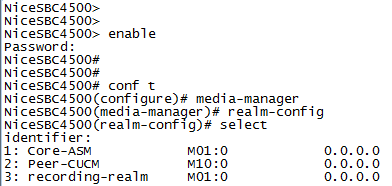
SeleccioneLa lista de ámbitos disponibles aparece con un número junto a cada ámbito.
-
En la fila marcada como
selection, escriba el número del dominio de ingreso o egreso que desea configurar.Por ejemplo, si desea mostrar el ámbito Core-ASM, escriba 1.
-
En la fila
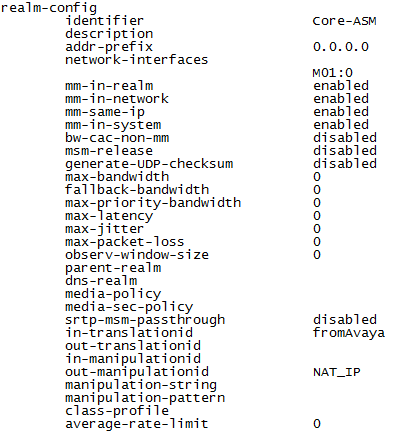
(realm-config)#, tipo lo siguiente y presione Intro:MostrarEsto muestra los detalles del ámbito seleccionado.
-
Si está configurando el SRS, en la fila
(realm-config)# session-recording-server, intro el nombre del servidor de grabación de sesiones. -
Si está configurando el SRG, en la fila
(realm-config)# session-recording-group, intro el nombre del grupo de grabación de sesiones.Por ejemplo:
name SRG:NiceRecordingServer. Recuerde incluirSRG:antes del nombre del grupo de grabación de sesiones. -
Tipee lo siguiente y presione Intro:
Terminado -
Escriba
exitvarias veces hasta llegar al nivel de solicitud de superusuario (#). -
Escriba lo siguiente y presione Intro:
verify-config -
Cuando reciba el aviso Comprobación con éxito, escriba lo siguiente y presione Intro:
save-config -
Tipo lo siguiente y presione Intro:
`activate-config`
 Configurar un Agente de sesión para el SRS
-
Conéctese a la CLI de Acme Packet y escriba la contraseña del usuario.
-
Escriba lo siguiente y presione Intro:
enable -
Tipo la contraseña de habilitación y presione Intro:
-
Escriba lo siguiente y presione Intro:
configure terminal -
Tipo lo siguiente y presione Intro:
session-router
-
Escriba lo siguiente y presione Intro:
session-agent -
Tipo lo siguiente y presione Intro:
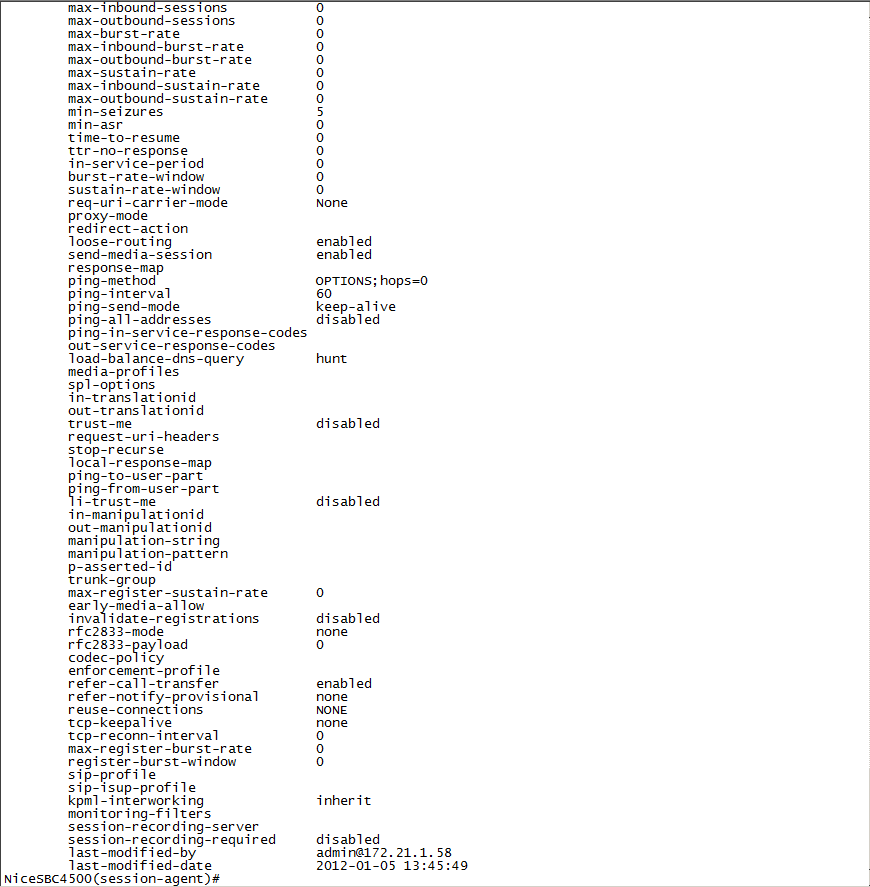
SeleccioneAparece una lista de agentes de sesión configurados.
-
Escriba el número del agente que desea grabar.
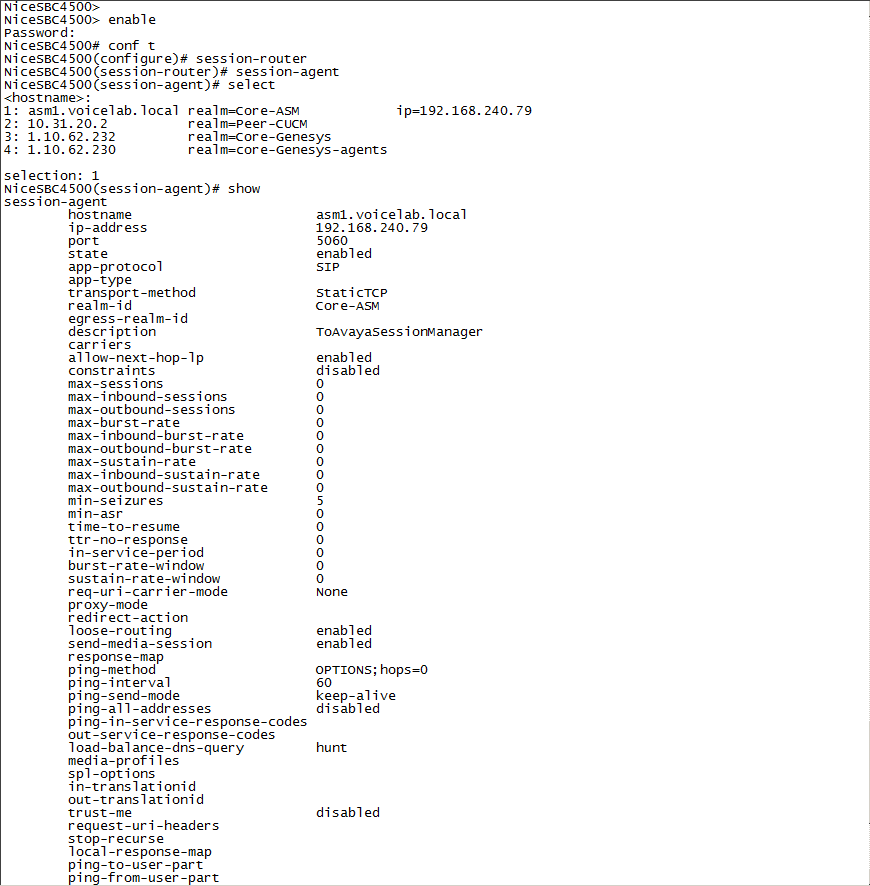
Por ejemplo, si desea grabar al Agente de sesión, escriba tipo 1.
-
Defina el servidor de grabación de sesiones que grabará al agente de sesión seleccionado. Escriba lo siguiente y presione Intro:
session-recording-server <name of the session recording server>Este debe ser el mismo nombre de SRS que definió en Configurar la conexión del servidor de grabación de sesiones (SRS).
Por ejemplo:
name NiceVRSP. -
Tipo lo siguiente y presione Intro:
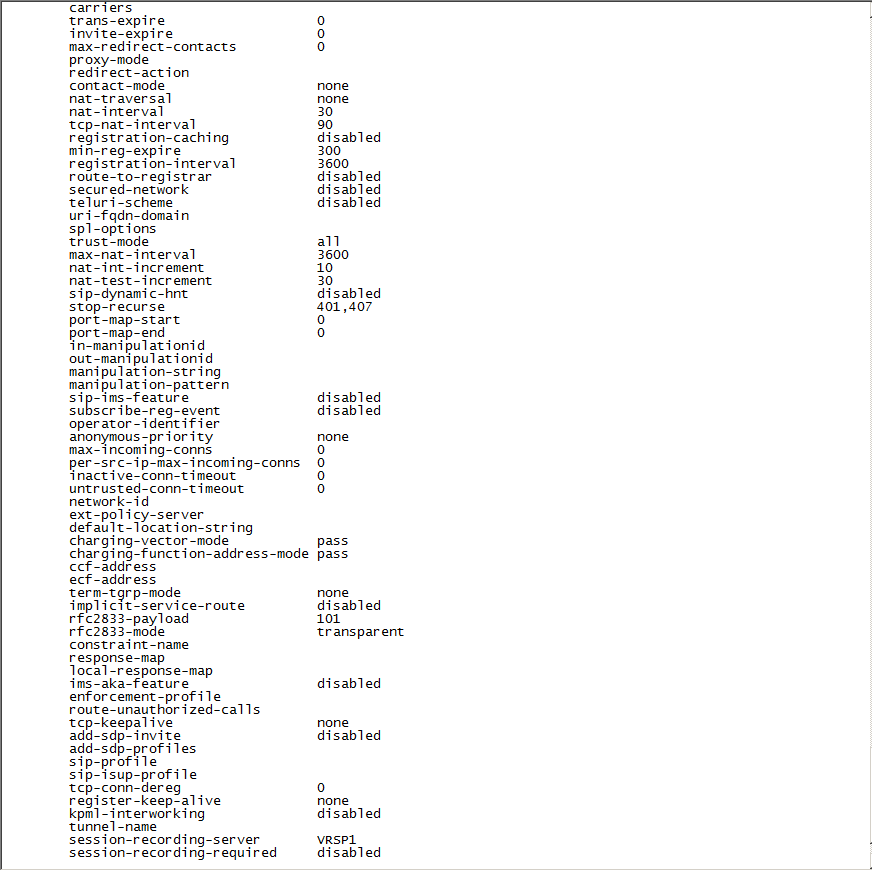
TerminadoAparece la información configurada para el agente de sesión que se grabará.
-
Desplácese hacia abajo para ver el campo Servidor de grabación de sesiones.
-
Escriba
exitvarias veces hasta que llegue al nivel del símbolo del sistema enable (#). -
Tipo lo siguiente y presione Intro:
verify-config -
Cuando reciba el aviso Comprobación con éxito, escriba lo siguiente y presione Intro:
`save-config`
-
Tipee lo siguiente y presione Intro:
activate-config
 Configurar un Agente de sesión para el SRG
-
Conéctese a la CLI de Acme Packet y escriba la contraseña del usuario.
-
Tipo lo siguiente y presione Intro:
enable -
Tipee la contraseña de activación y presione Intro:
-
Tipo lo siguiente y presione Intro:
configure terminal -
Escriba lo siguiente y presione Intro:
session-router
-
Escriba lo siguiente y presione Intro:
session-agent -
Escriba lo siguiente y presione Intro:
SeleccioneAparece una lista de agentes de sesión configurados.
-
Escriba el número del agente que desea grabar.
Por ejemplo, si desea grabar al agente de sesión Core-ASM, escriba 1.
-
Defina el grupo de grabación de sesiones (SRG) que grabará al agente de sesión seleccionado. Escriba lo siguiente y presione Intro:
session-recording-group SRG:<nombre del grupo de Recording de sesión>Debe ser el mismo nombre del SRG que definió en “(Opcional) Configurar el grupo de grabación de sesiones (SRG)”.
Por ejemplo:
name NiceVRSP. -
Tipo lo siguiente y presione Intro:
TerminadoAparece la información configurada para el agente de sesión que se grabará.
-
Desplácese hacia abajo para ver el campo Servidor de grabación de sesiones.
-
Escriba
exitvarias veces hasta llegar al nivel del símbolo del sistema enable (#). -
Escriba lo siguiente y presione Intro:
verify-config -
Cuando reciba el aviso Comprobación con éxito, escriba lo siguiente y presione Intro:
save-config -
Tipo lo siguiente y presione Intro:
activate-config
Preparar CódigosAudio SBC
Esta sección describe cómo preparar y configurar el Controlador de Borde de Sesión (SBC) de AudioCodes para integrarlo con Real-Time Third Party Telephony Recording (Multi-ACD).
La versión compatible de SBC de AudioCodes SBC es 7.4.
Los procedimientos descritos en esta sección son recomendaciones solamente. El ingeniero en sitio de AudioCodes debe realizar la preparación y configuración de AudioCodes.
El SBC debe tener instalado un certificado TLS válido. El certificado debe estar firmado por una Autoridad de Certificación (CA) de confianza que aparezca en la sección Autoridades de Certificación Admitidas para SIPREC.
Flujo de trabajo
Utilice este flujo de trabajo para preparar su sistema SBC de AudioCodes para Real-Time Third Party Telephony Recording (Multi-ACD)-
Paso 1: Verificar la Licencia
Paso 2: Configurar el conjunto de servidores proxy para el entorno NiCE CXone
Paso 3: Configurar el grupo de IP para el SBC AudioCodes NiCE CXone
Paso 4: (Ambientes Seguros/No seguros) Configurar la Grabación SIP
Paso 5: Envíe un UCID al NiCE CXone SBC AudioCodes
Flujo de trabajo para SIPREC Seguro
Utilice este flujo de trabajo para preparar su sistema SBC de AudioCodes para la configuración segura de SIPREC con Real-Time Third Party Telephony Recording (Multi-ACD).
Paso 1: Verificar la Licencia
Paso 2: (únicamente Ambientes Seguros) Configurar el Proxy
Paso 3: Configurar el Perfil IP Seguro
Paso 4: (únicamente Ambientes Seguros) Configurar el Grupo IP
Paso 5: (únicamente Ambientes Seguros), Importar y Exportar Certificados para la Grabación SIP
Paso 6: (Ambientes Seguros/No seguros) Configurar la Grabación SIP
Paso 7: Envíe un UCID al NiCE CXone SBC AudioCodes
Verificar la licencia
Verificar que la licencia sea válida y que sea compatible la característica SBC-SIPREC.
-
Conéctese con SBC de AudioCodes por la web.
-
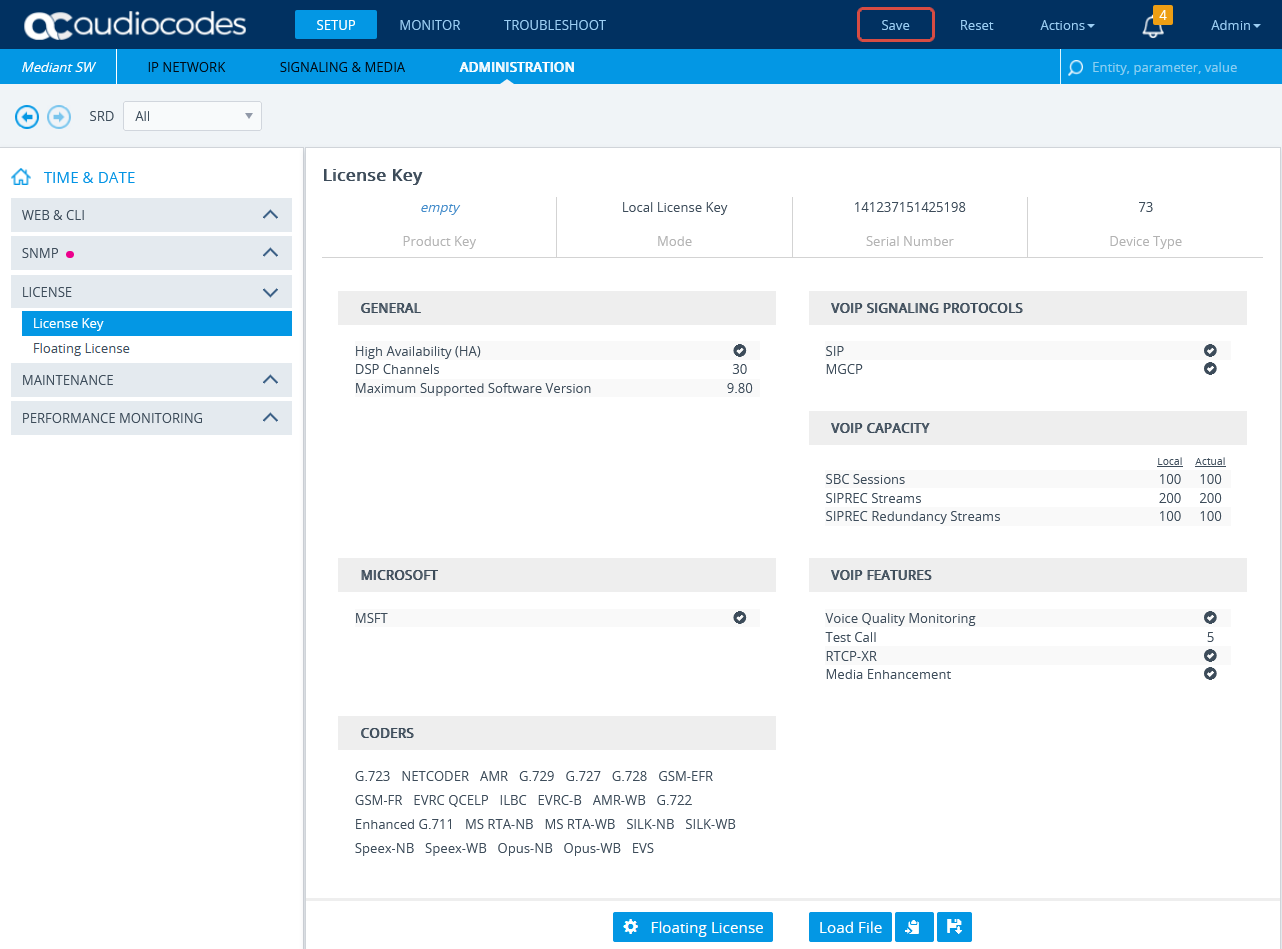
Haga clic en el menú ADMINISTRACIÓN.
-
En HORA Y FECHA, expanda MANTENIMIENTO y seleccione Clave de la licencia.
-
En CARACTERÍSTICAS VOIP, verifique que la licencia admita Sesiones SIPRec.
Configurar el conjunto de servidores proxy para el entorno NiCE CXone
Este procedimiento proporciona pautas para configurar el SBC para el SBC AudioCodes NiCE CXone, incluida la dirección IP del SBC AudioCodes NiCE CXone.
-
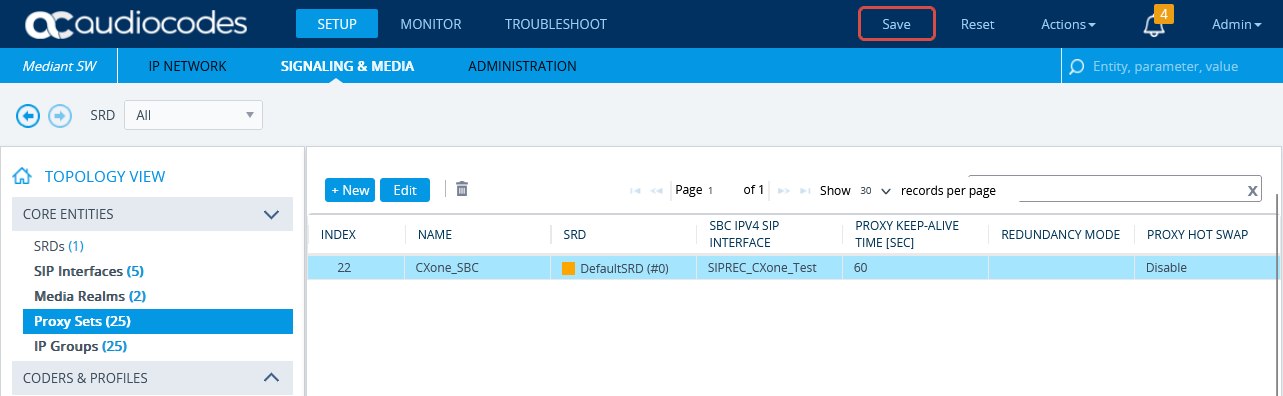
En el menú, haga clic en SEÑALES Y MEDIOS.
-
En VISTA DE TOPOLOGÍAS, expandir ENTIDADES PRINCIPALES y seleccione Configuración del Proxy.
-
En la lista de Configuración del Proxy, haga clic en Nuevo
-
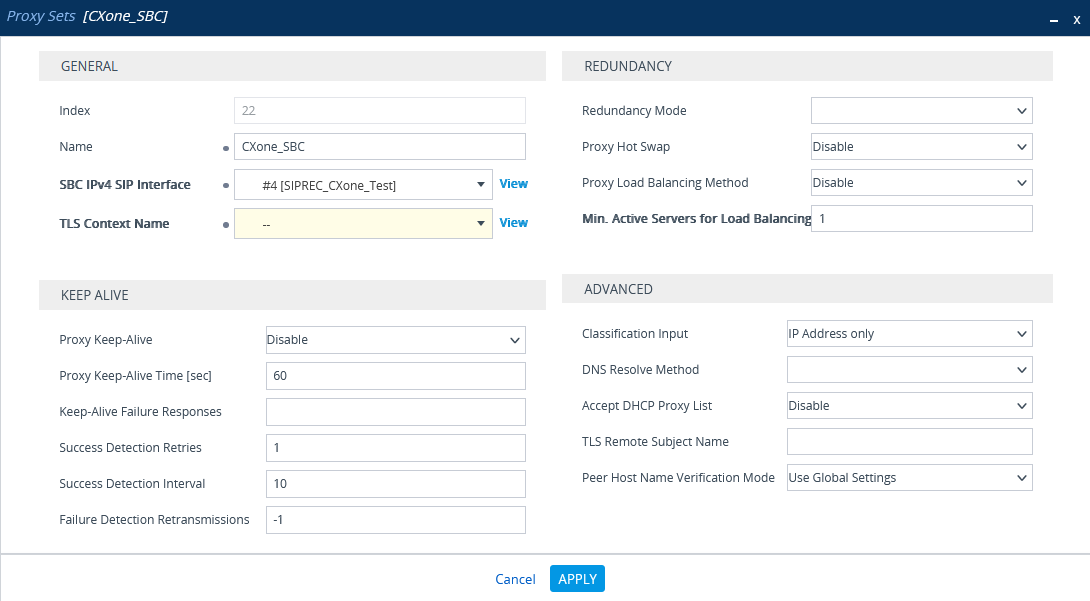
En la ventana de Configuración del Proxy, bajo GENERAL:
-
En el campo de Nombre, ingrese un nombre.
-
A partir de la lista desplegable de la Interfaz SBC IPv4 SIP, seleccione la interfaz SIP.
-
Haga clic en APLICAR.
-
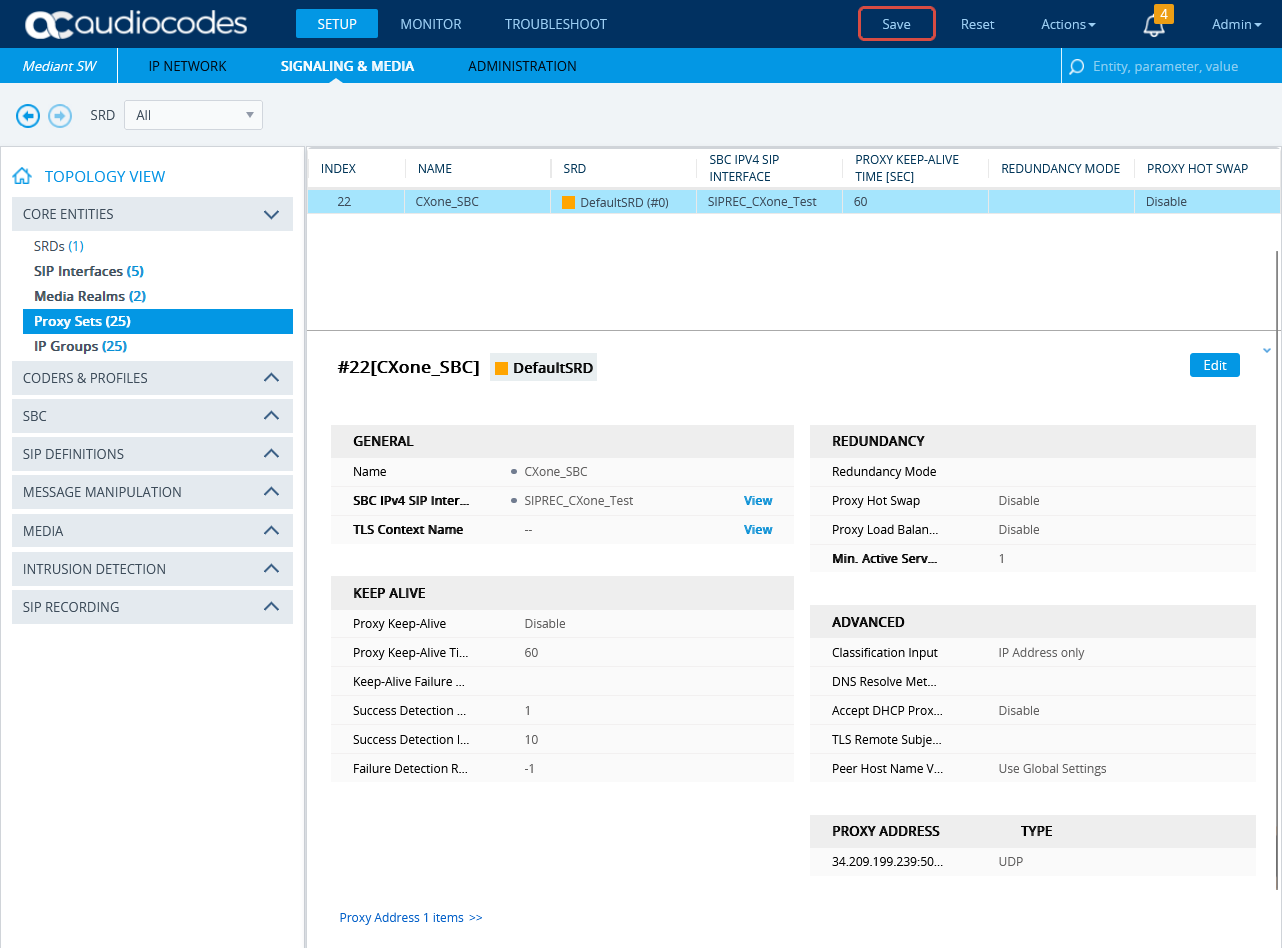
-
Desplázese hacia abajo y haga clic en el enlace de la Dirección Proxy.
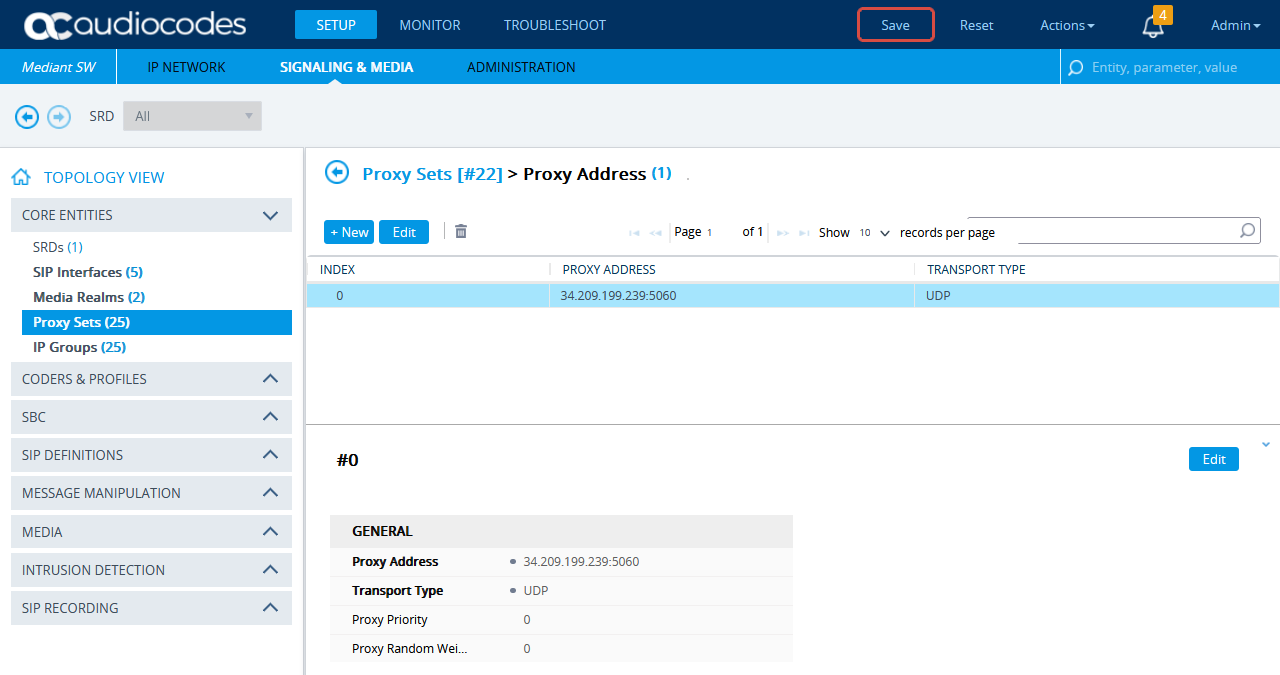
-
En la ventana Conjuntos de proxy > Dirección de proxy, haga clic en Nuevo y agregue la dirección IP para NiCE CXone AudioCodes SBC.
-
En la ventana Dirección de proxy, en GENERAL, en el campo Dirección de proxy, ingrese la dirección IP de AudioCodes SBC NiCE CXone.
-
Haga clic en APLICAR.
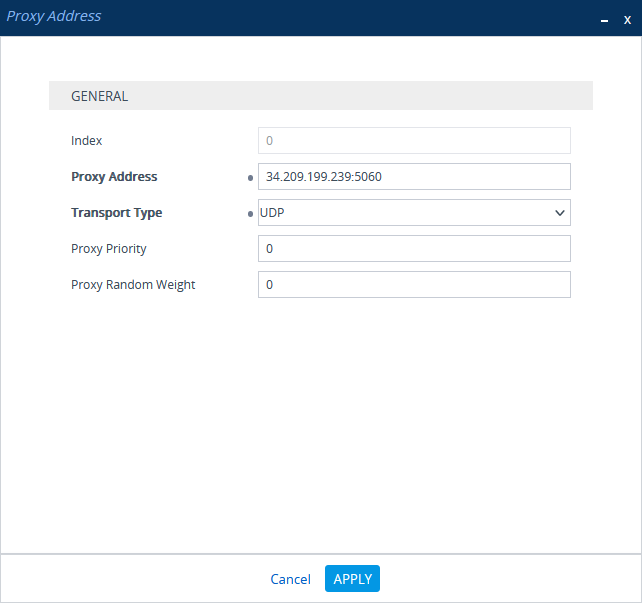
(Únicamente Ambientes Seguros) Configure el Proxy
Este procedimiento proporciona lineamientos para configurar el SBC Proxy Set y la Dirección IP de proxy para el NiCE CXone AudioCodes SBC para una conexión segura.
-
En el menú, haga clic en SIGNALING & MEDIA.
-
En VISTA DE TOPOLOGÍAS, expandir Entidades principales y seleccione configuración del Proxy.
-
En la lista de configuración del Proxy, haga clic en Nuevo
-
En la ventana de configuración del Proxy, bajo general:
-
En el campo de nombre, ingrese un nombre.
-
En la lista desplegable Intefaz SBC IPv4 SIP, seleccione la intefaz SIP.
-
Desde la ventana desplegable del nombre de Contexto TLS, seleccione el Contexto TLS con el certificado SBC.
-
-
Desplázese hacia abajo y haga clic en el enlace de la dirección Proxy.
-
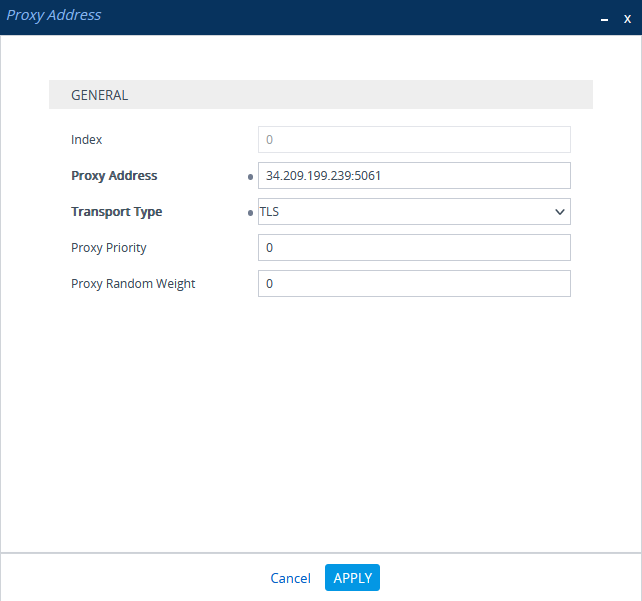
En la ventana Proxy Sets > Proxy Address, haga clic en New y agregue la Dirección IP de NiCE CXone AudioCodes SBC.
-
En la ventana Proxy Address, en general, en el campo Proxy Address, ingrese la Dirección IP del NiCE CXone AudioCodes SBC y configure el Transport Type en TLS.
-
Haga clic en APLICAR.
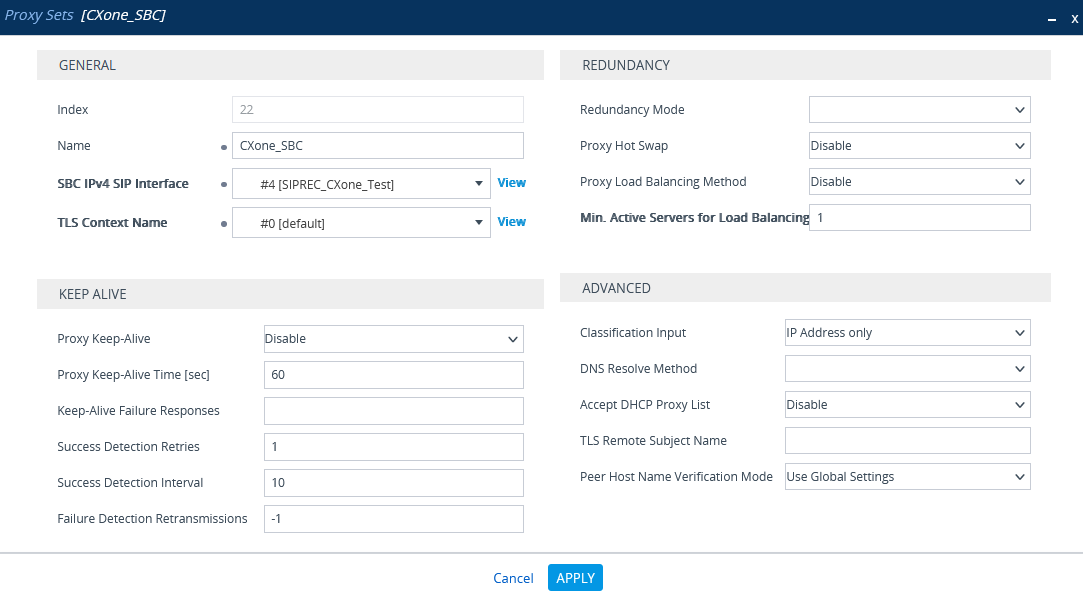
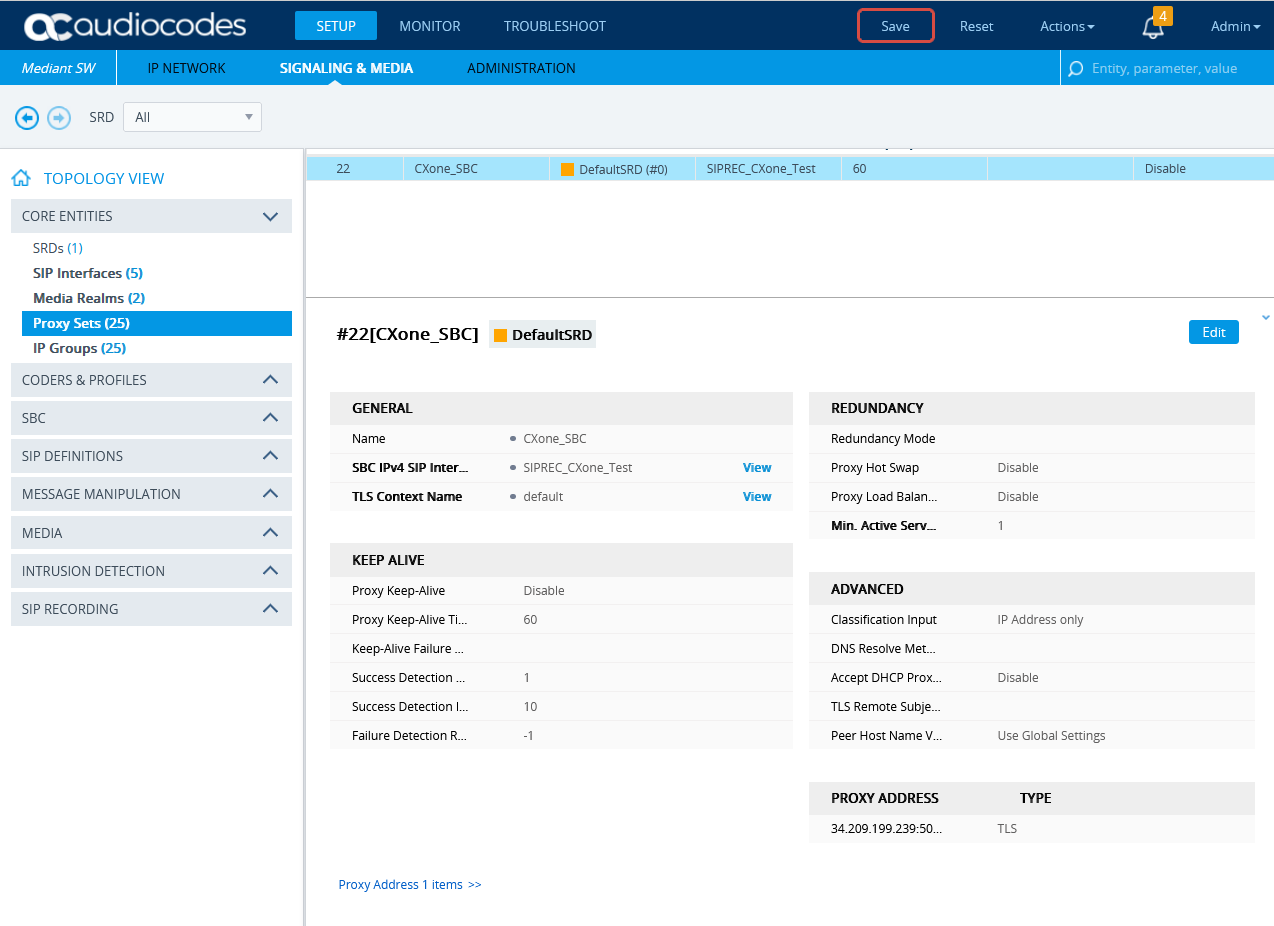
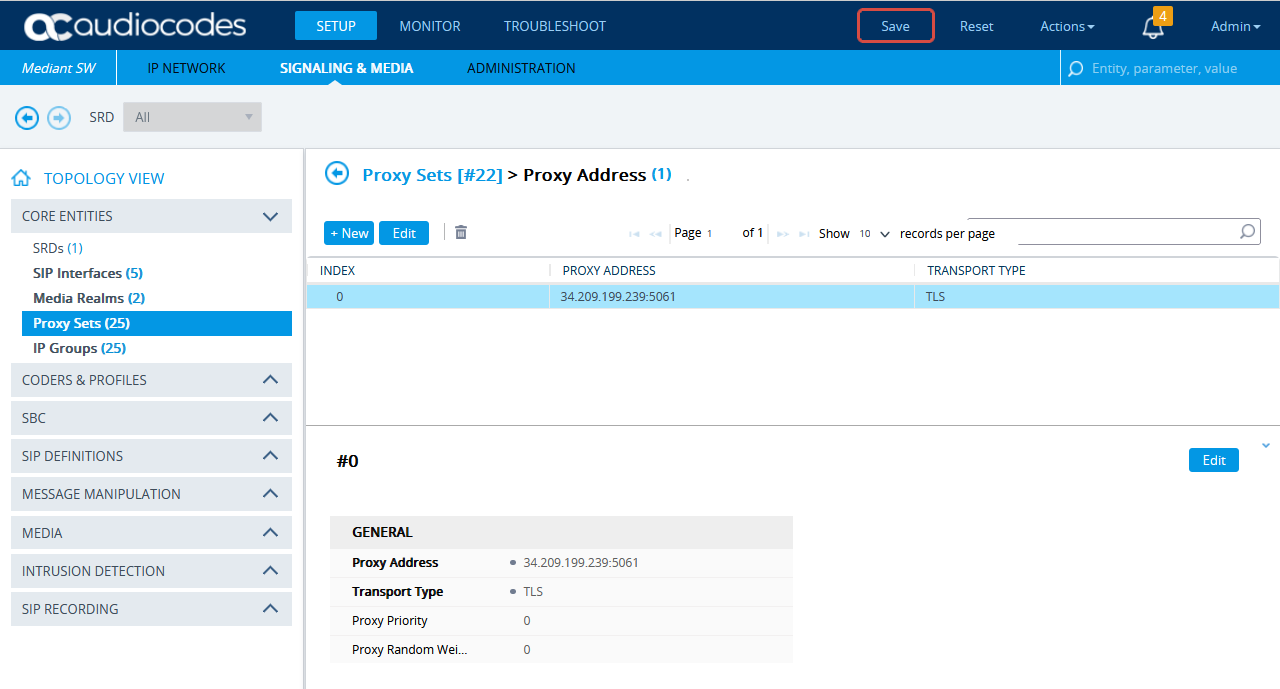
Configure el Perfil IP Seguro
-
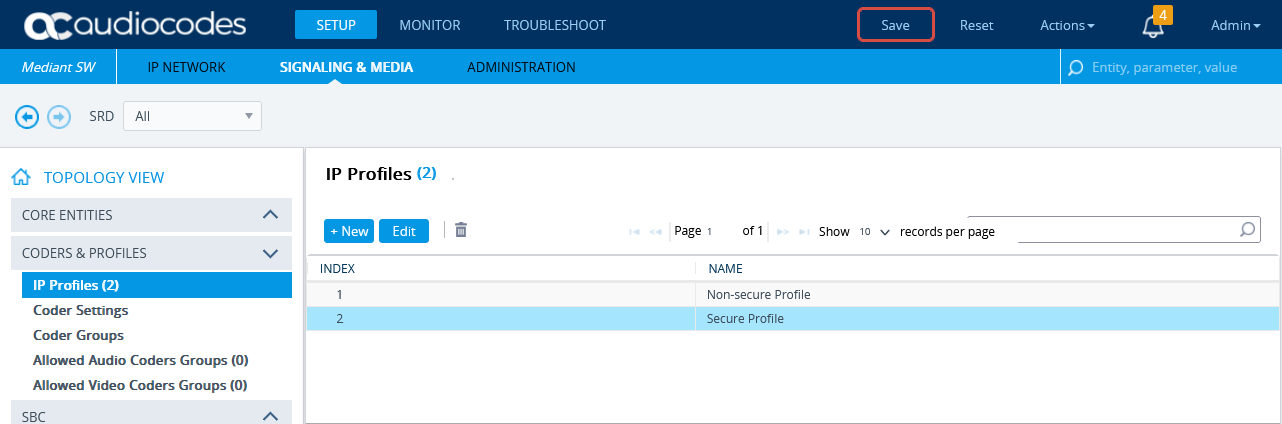
Desde el menú Setup, vaya a SIGNALING & MEDIA. En TOPOLOGY VIEW, expanda CODERS & PROFILES y seleccione IP Profiles.
-
En la lista de Perfiles IP, haga clic en Nuevo.
-
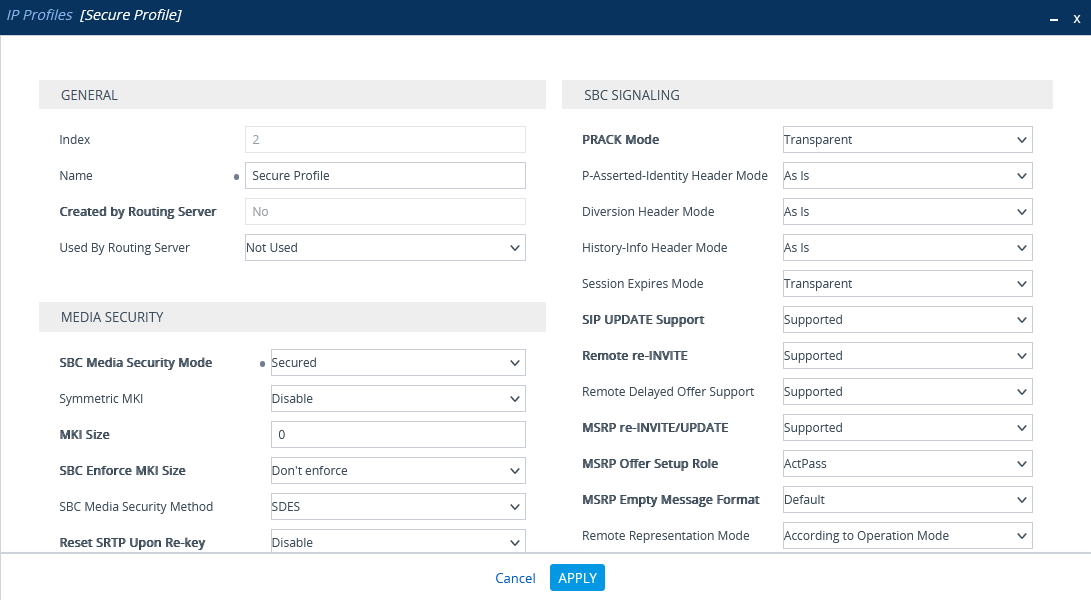
En la ventana de Perfiles IP, en Seguridad de Medios, asegúrese de que el Modo de Seguridad de Medios SBC esté configurado como Seguro.
-
Haga clic en APLICAR.
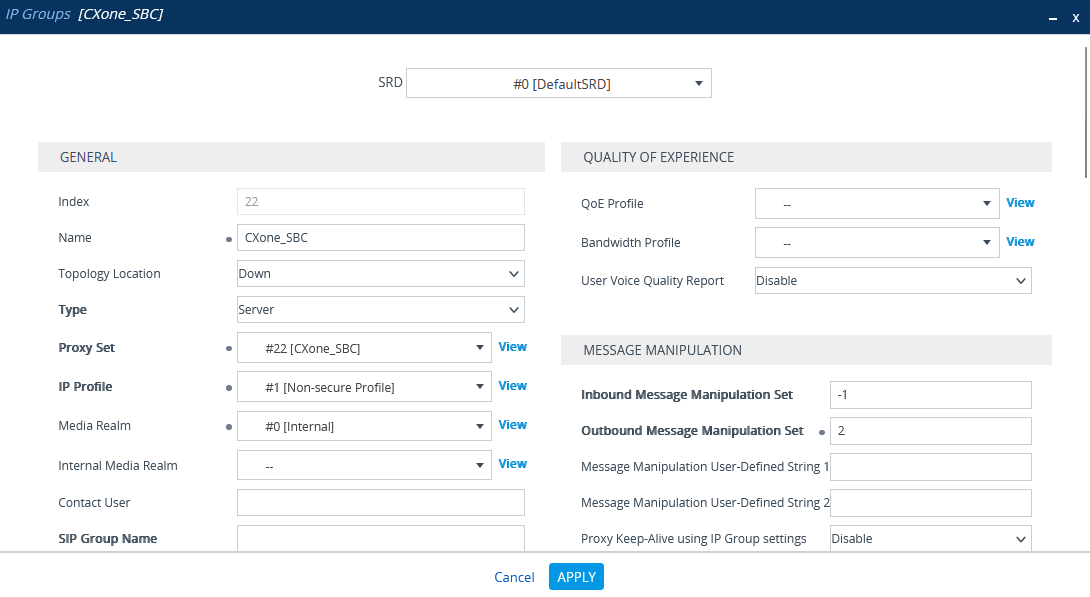
Configurar el grupo de IP para el SBC AudioCodes NiCE CXone
-
En el menú, haga clic en SEÑALES Y MEDIOS.
-
En VISTA DE TOPOLOGÍAS, expandir ENTIDADES PRINCIPALES y seleccione Grupos IP.
-
En la lista de Grupos IP, haga clic en Nuevo.
-
En la ventana de Grupos IP, en GENERAL:
-
En el campo de Índice, configure el siguiente número secuencial.
-
En el campo de Nombre, ingrese un nombre.
-
De la lista desplegable de Ubicación de la Topología, seleccione la ubicación.
-
De la lista desplegable de Tipo, seleccione el Servidor..
-
Del campo Configurar Proxy, seleccione la Configuración Proxy para el Grupo IP.
-
En el campo Perfil IP, ingrese un ID de Perfil IP existente.
-
En el campo de Nombre del Dominio de Medios, seleccione el nombre del Dominio de Medios existente.
-
-
Haga clic en APLICAR.
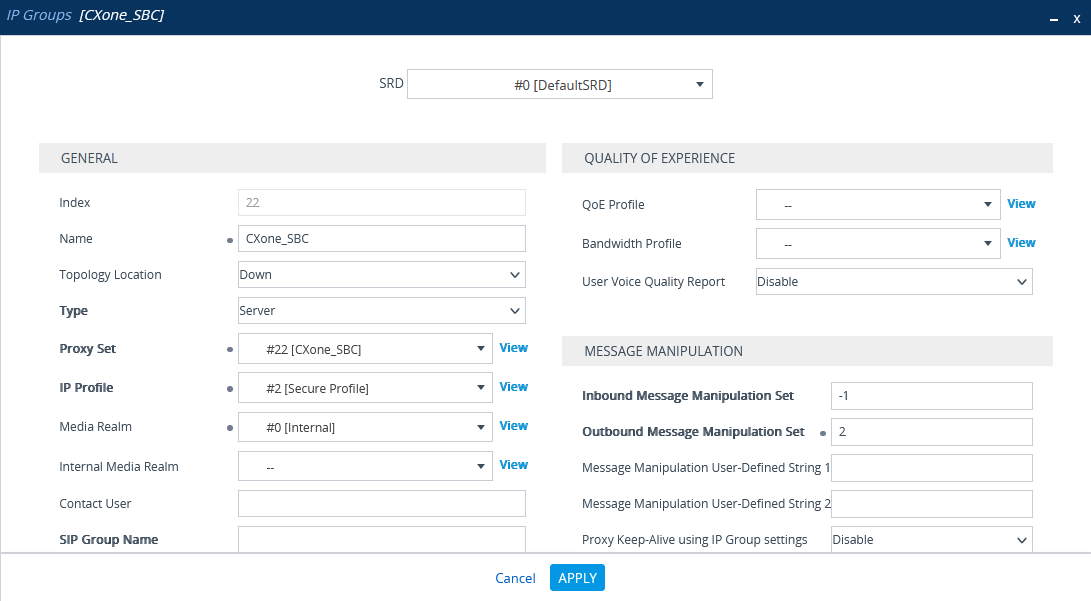
(Únicamente Ambientes Seguros) Configure el Grupo IP
Verifique que se haya configurado el Perfil de IP seguro. Ver Configurar el Perfil IP Seguro.
-
En el menú, haga clic en SIGNALING & MEDIA.
-
En VISTA DE TOPOLOGÍAS, expandir Entidades principales y seleccione Grupos IP.
-
En la lista de Grupos IP, haga clic en Nuevo.
-
En la ventana de Grupos IP, en general:
-
En el campo de Índice, configure el siguiente número secuencial.
-
En el campo de nombre, ingrese un nombre.
-
De la lista desplegable de Ubicación de la Topología, seleccione la ubicación.
-
De la lista desplegable Tipo, seleccione Servidor.
-
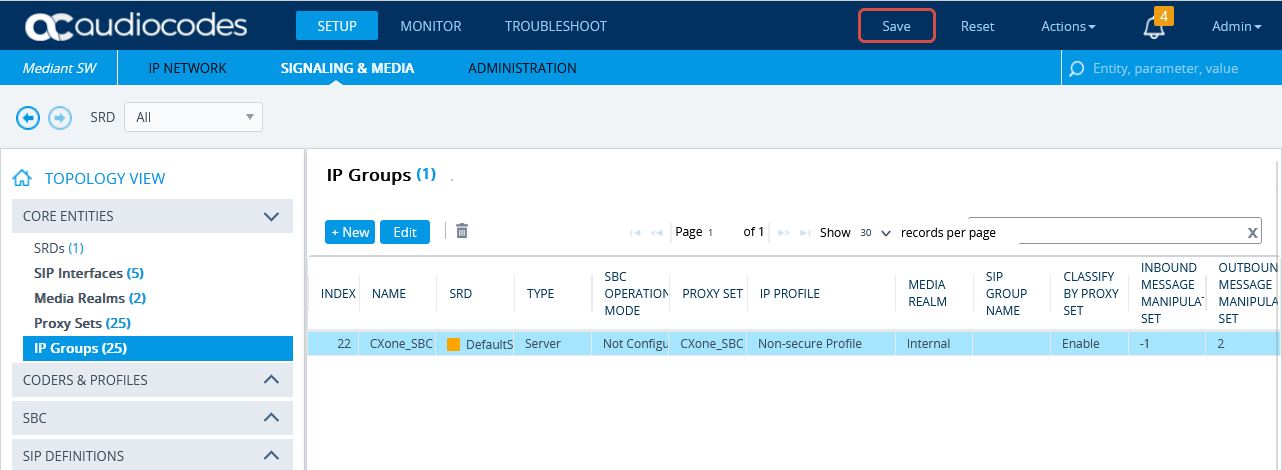
Desde el campo Proxy Set, seleccione el NiCE CXone Proxy Set para este IP Group.
-
En el campo Perfil IP, seleccione el Perfil IP seguro creado previamente en Configure el Perfil IP Seguro.
-
En el campo de nombre del dominio de Medios, seleccione el nombre del dominio de Medios existente.
-
-
Haga clic en APLICAR.
-
Después haga clic en Guardar.
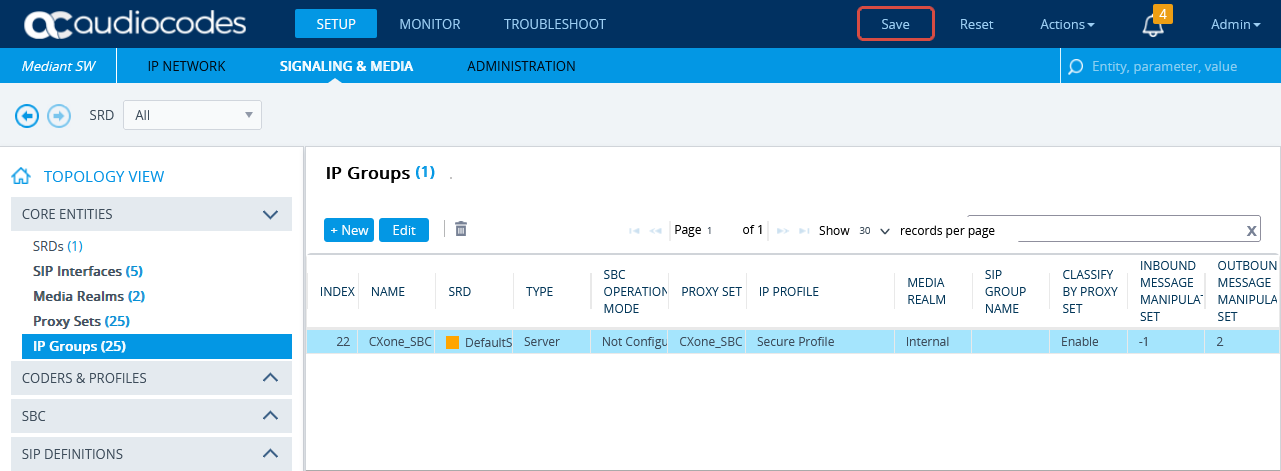
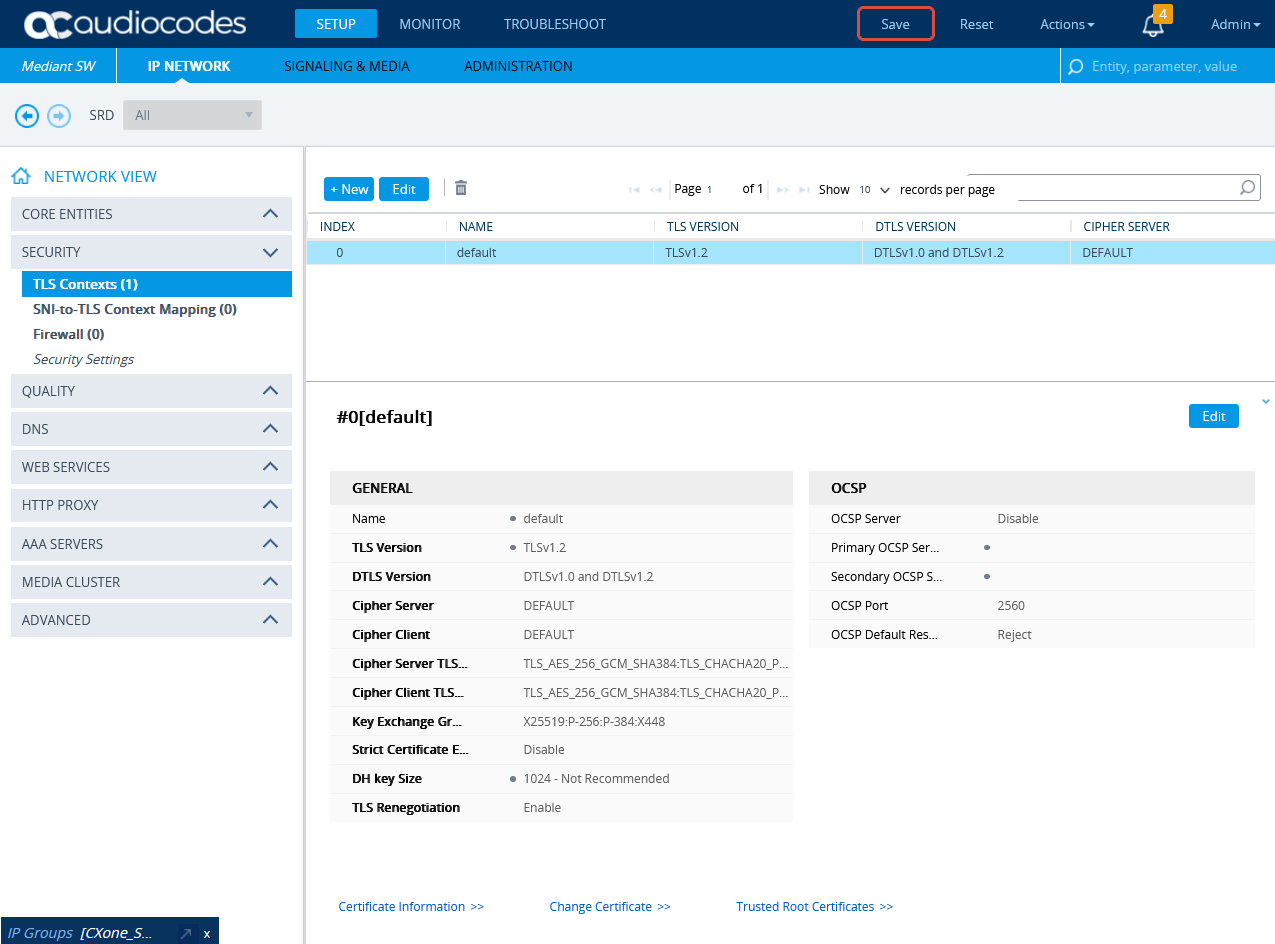
(Únicamente Ambientes Seguros), Importar y Exportar Certificados para la Grabación SIP
Al finalizar este paso, deberá proporcionar a NiCE Servicios Profesionales:
-
El certificado en formato PEM
Antes de importar, el certificado SBC de AudioCodes NiCE CXone debe guardarse en formato PEM.
-
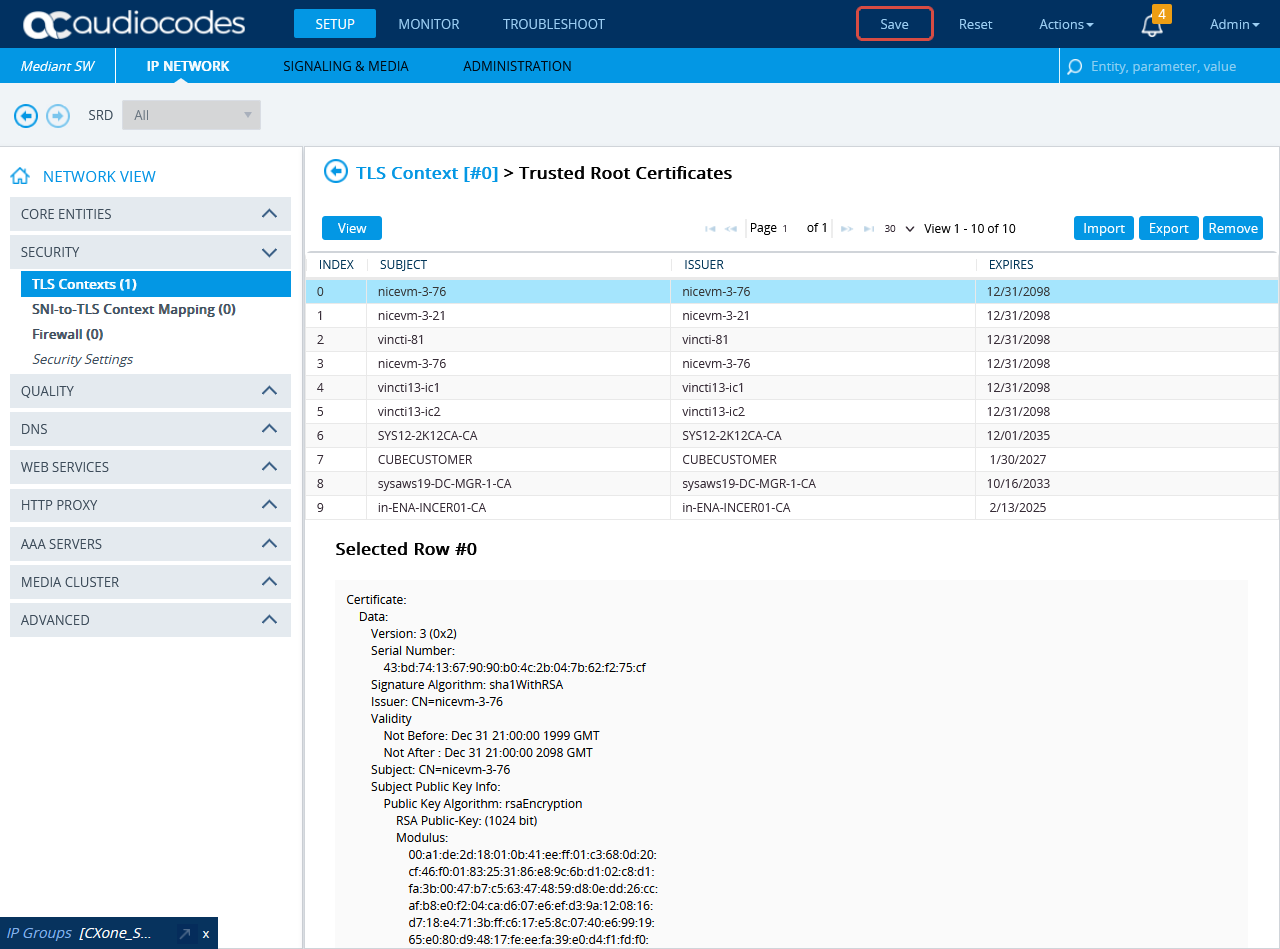
Para importar el certificado SBC de AudioCodes NiCE CXone al SBC, vaya a CONFIGURACIÓN > RED IP. En VISTA DE RED, expandir SEGURIDAD y seleccionar Contextos TLS.
-
En la ventana de Contexto TLS, haga clic en Certificados Raíz Confiables.
-
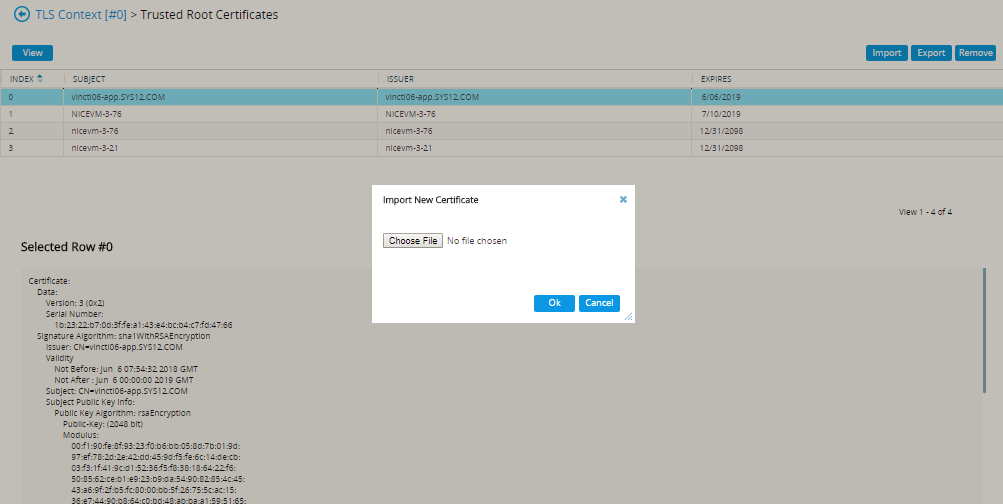
Hacer clicImportar.
-
En la ventana Importar nuevo certificado, haga clic en Elegir archivo y busque el certificado SBC de AudioCodes NiCE CXone. Verifique que el certificado SBC de AudioCodes NiCE CXone esté en formato PEM.
-
Hacer clicOK.
-
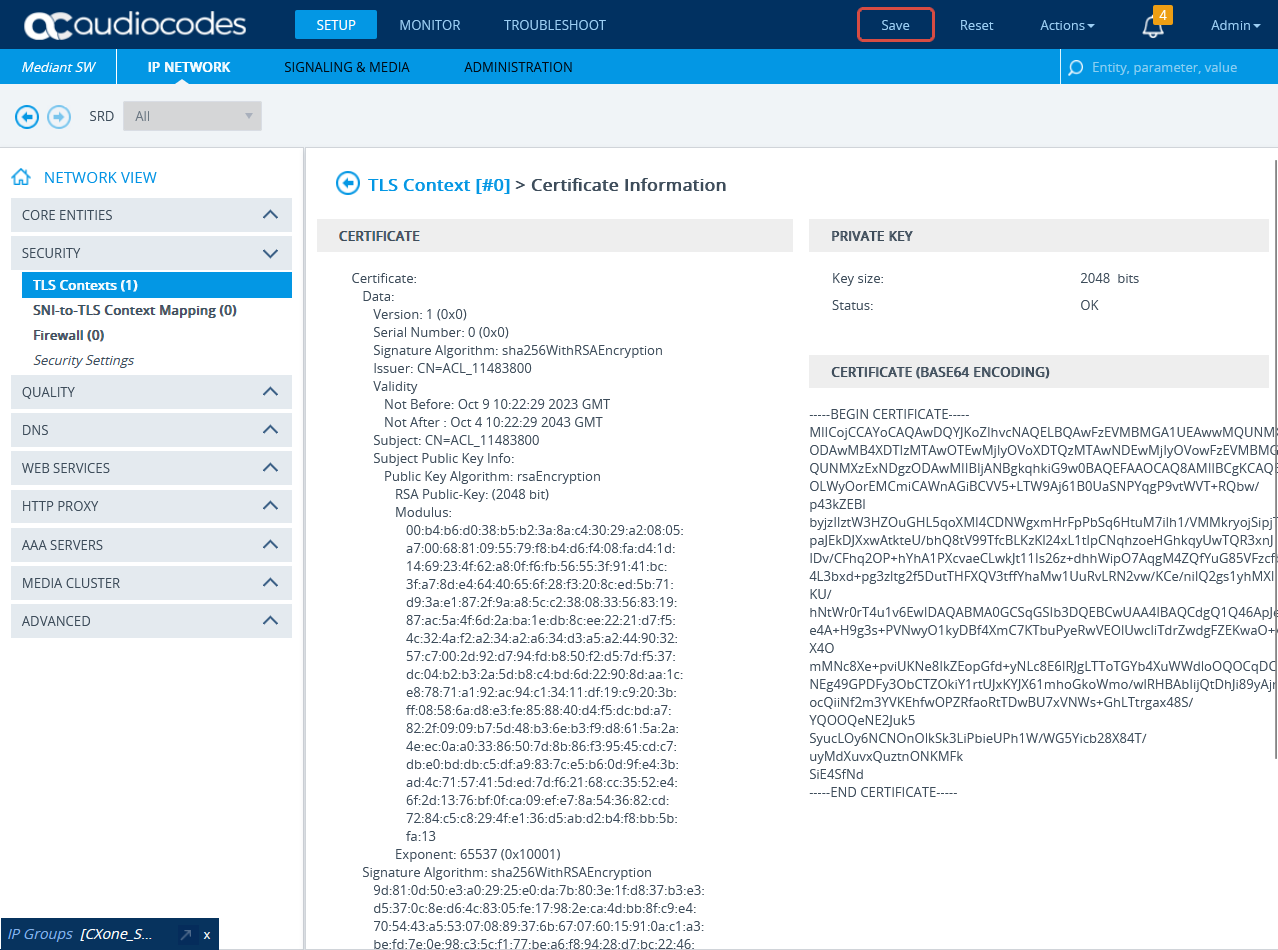
En la ventana de Contextos TLS, haga clic en Información del Certificado.
-
En la página de Información de Certificado, bajo CERTIFICADO, copie el texto del certificado. Crear un certificado de este texto.
-
Envíe el certificado en formato PEM a los Servicios Profesionales NiCE junto con la CA, si existe.
(Ambientes Seguros/No seguros) Configure la Grabación SIP
Esta sección describe el procedimiento para habilitar la Grabación SIP y la configuración de enrutamiento de la Grabación SIP.
-
En el menú, haga clic en SEÑALES Y MEDIOS.
-
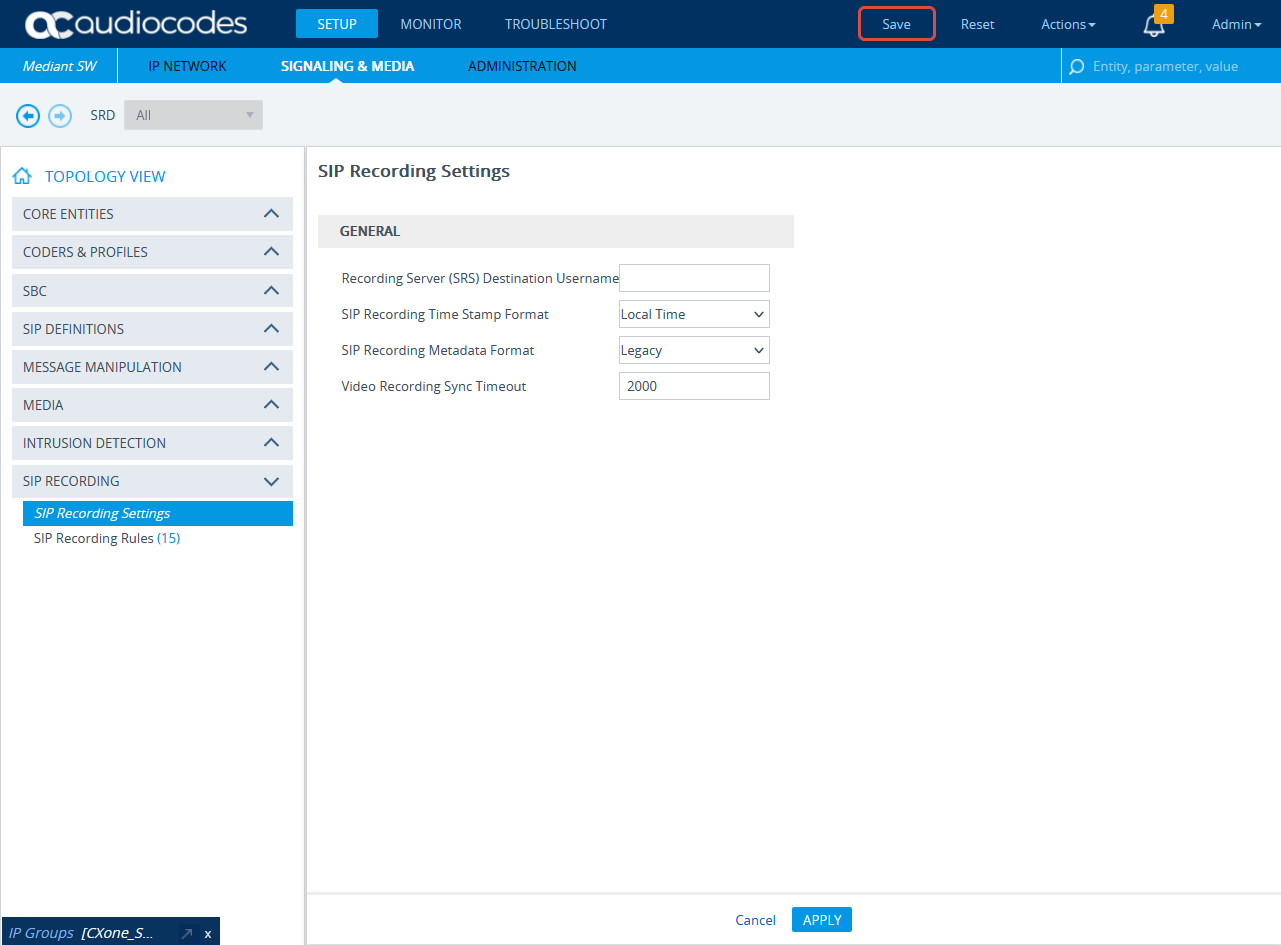
Expanda GRABACIÓN SIP y seleccione Configuración de la Grabación SIP.
-
En General, de la lista desplegable de Formato de los Metadatos de la Grabación SIP, seleccione la opción de Herencia o Metadatos RFC 7865. Real-Time Third Party Telephony Recording (Multi-ACD) es compatible con ambas opciones. Configure según sus preferencias.
-
Haga clic en APLICAR.
-
En GRABACIÓN SIP, seleccione Reglas de la Grabación SIP.
-
En el área de Reglas de Grabación SIP, haga clic en Nueva.
-
En la ventana de Reglas de grabación SIP, en GENERAL:
-
En la lista de Grupo IP Grabado, seleccione el ID del grupo paralelo del agente existente.
-
En el campo del Patrón de la Fuente Grabada, ingrese el prefijo de la fuente por grabar.
-
En el campo del Patrón del Destino Grabado, ingrese el prefijo del destino por grabar.
-
En la lista del Grupo IP de Parejas, seleccione el ID del grupo paralelo del Proveedor de Servicios.
-
En la lista de Quien Llama, seleccione Ambos.
-
-
En el SERVIDOR DE GRABACIÓN:
-
En la lista del Grupo IP del Servidor de Grabación (SRS), seleccione el Grupo IP creado previamente para el Grabador.
Consulte Configurar el grupo de IP para el NiCE CXone SBC AudioCodes o (solo entornos seguros) Configurar el grupo de IP.
-
-
Haga clic en APLICAR.
-
Se añade una nueva fila en la sección de Enrutamiento de la Grabación SIP.
-
Para guardar toda la información nueva, haga clic en Guardar.
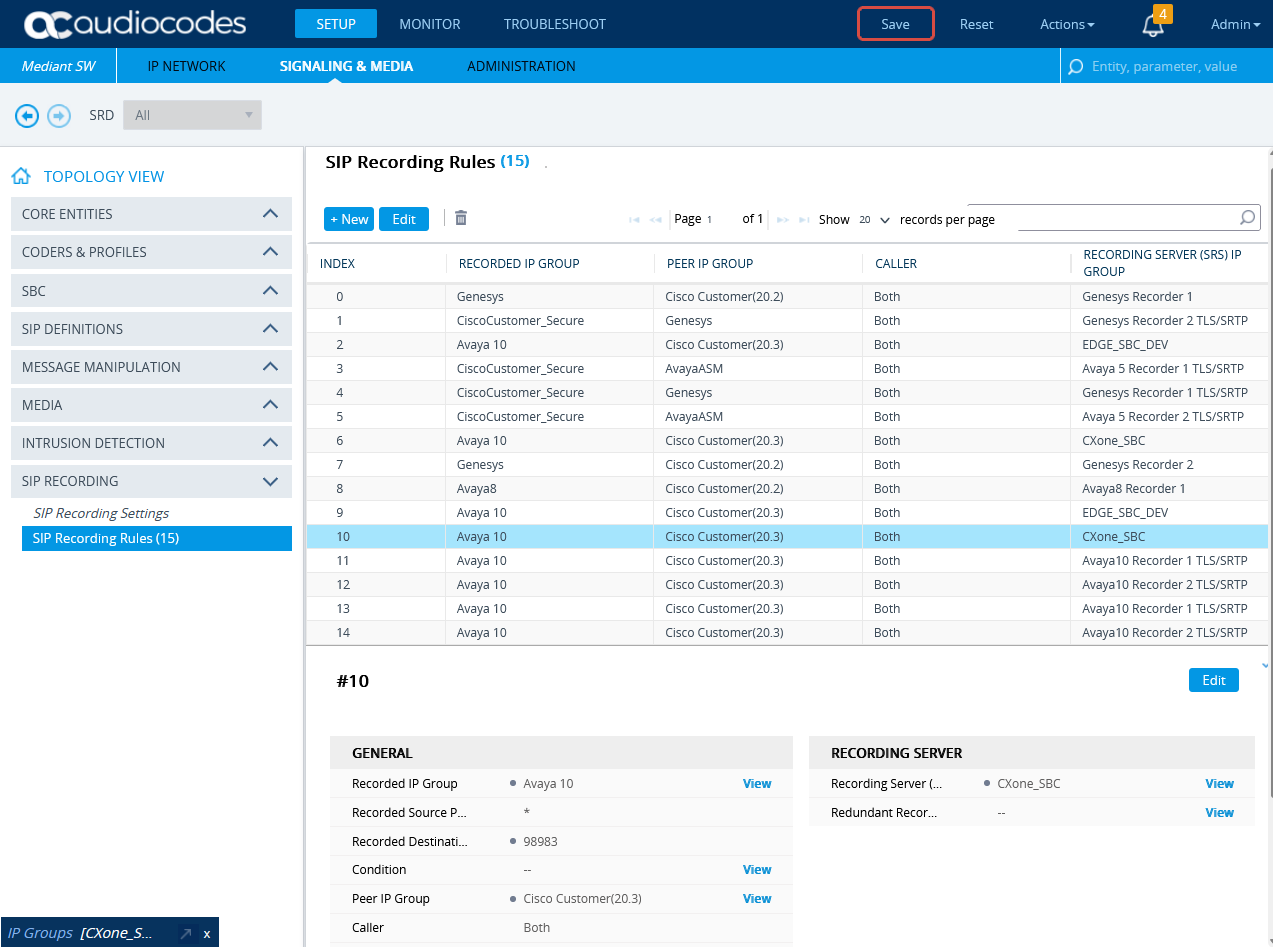
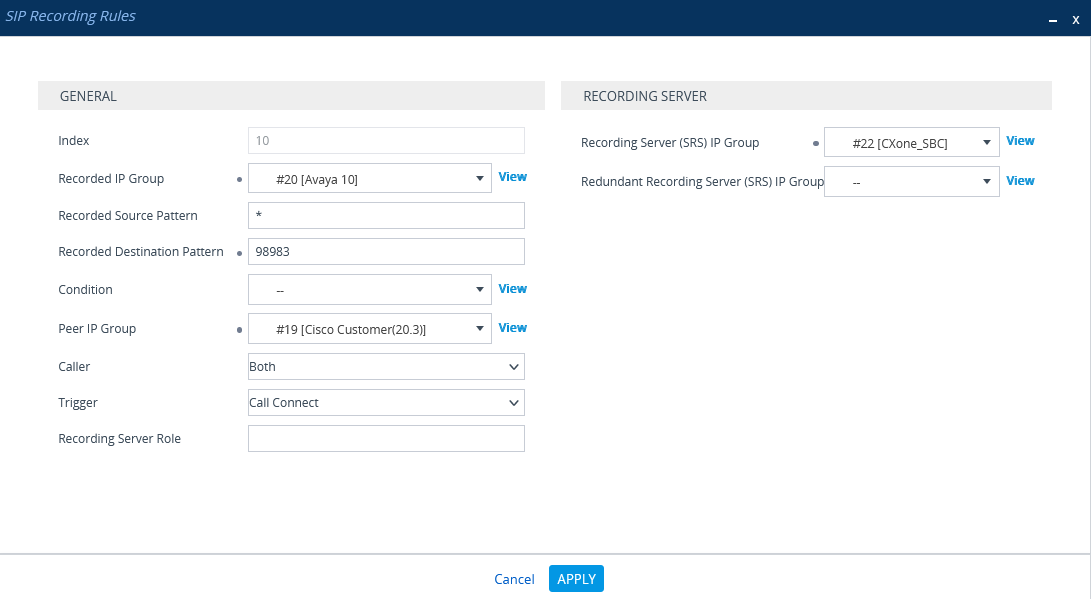
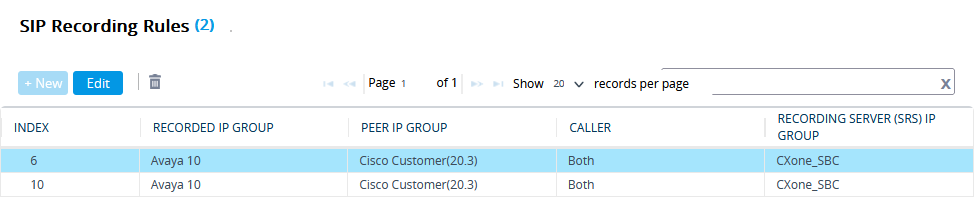
Enviar un UCID al SBC AudioCodes NiCE CXone
En un entorno de Avaya, el Identificador de llamada universal (UCID) de cada llamada debe enviarse al SBC AudioCodes NiCE CXone.
Llamadas de egreso En las llamadas salientes, Avaya CM genera el UCID y luego lo convierte a Información de Usuario a Usuario (UUI), la cual se envía desde el Gestor de Sesiones de Avaya al SBC de AudioCodes en el campo de Usuario a Usuario del encabezado del INVIDE de SIP, observe la imagen a continuación.
En un seguimiento, la UUI aparece como un valor hexadecimal, mientras que en un evento CTI de Avaya aparece como un número decimal (el UCID). La UUI (que contiene el UCID) se envía al SBC AudioCodes, que posteriormente envía el UCID al SBC AudioCodes NiCE CXone.
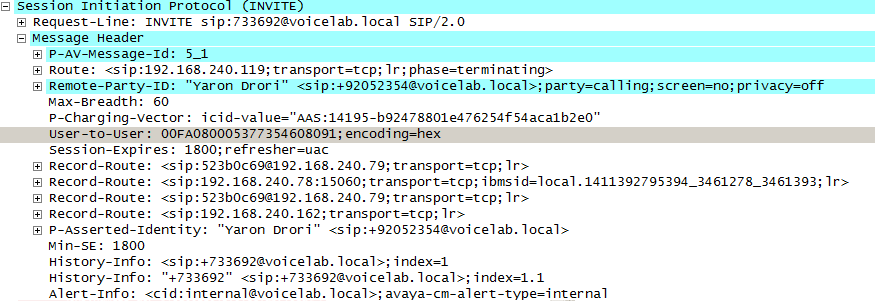
En el CM de Avaya, debe configurarse el tratamiento de la UUI como Compartido en la troncal hacia el Gestor de Sesiones de Avaya.
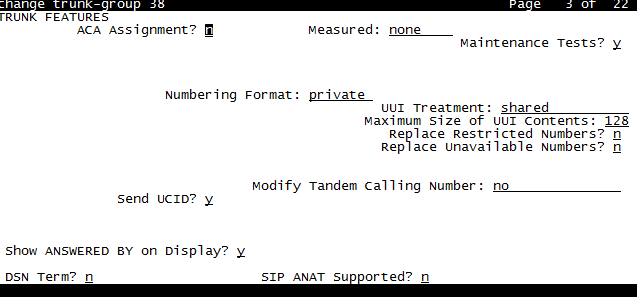 Llamadas de ingreso
Puede o no incluirse el UCID en una llamada entrante, es decir, una llamada dirigida desde el proveedor de servicios a un agente, cuando llegue al SBC de AudioCodes. Si no se incluye el UCID, debe generarlo el SBC.
Si el UCID ya está incluido en una llamada de ingreso, el SBC no debería generar un UCID distinto.
Habilitación de la Generación del UCID de Avaya Siga estos pasos para habilitar la generación de SBC del UCID de Avaya en el SBC,
-
En el menú, haga clic en SEÑALES Y MEDIOS.
-
En VISTA DE TOPOLOGÍAS, expandir ENTIDADES PRINCIPALES y seleccione Grupos IP.
-
En la tabla de Grupos IP, seleccione el Grupo IP para Avaya y haga clic en Editar.
-
En la ventana de Grupos IP, vaya a AVANZADO.
-
En la lista desplegable del Formato UUI, seleccione Habilitar.
-
Haga clic en Solicitar.
-
Haga clic en Guardar y luego en Sí.
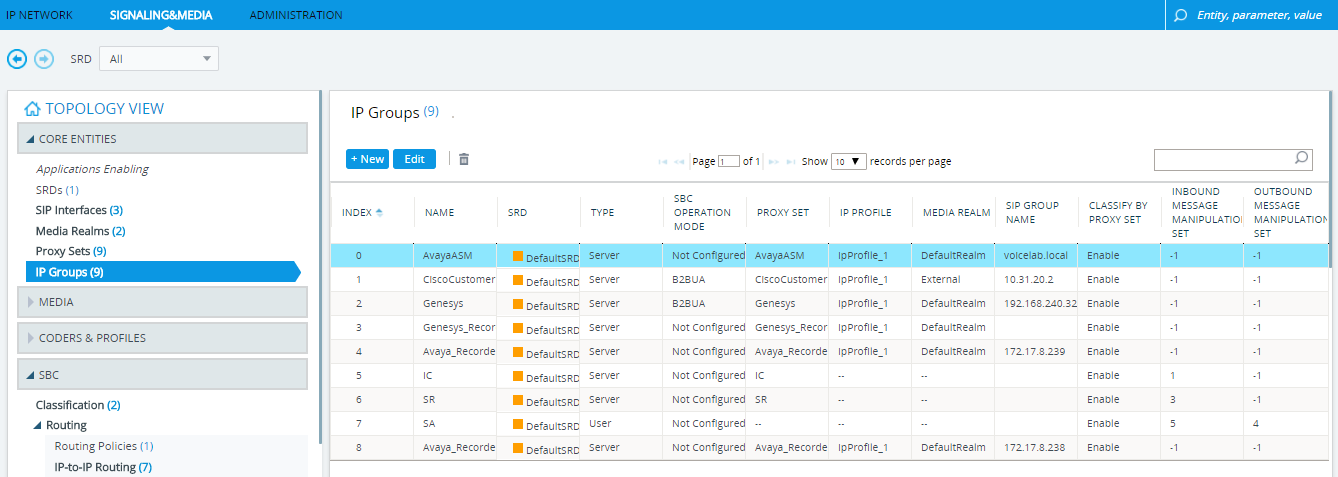
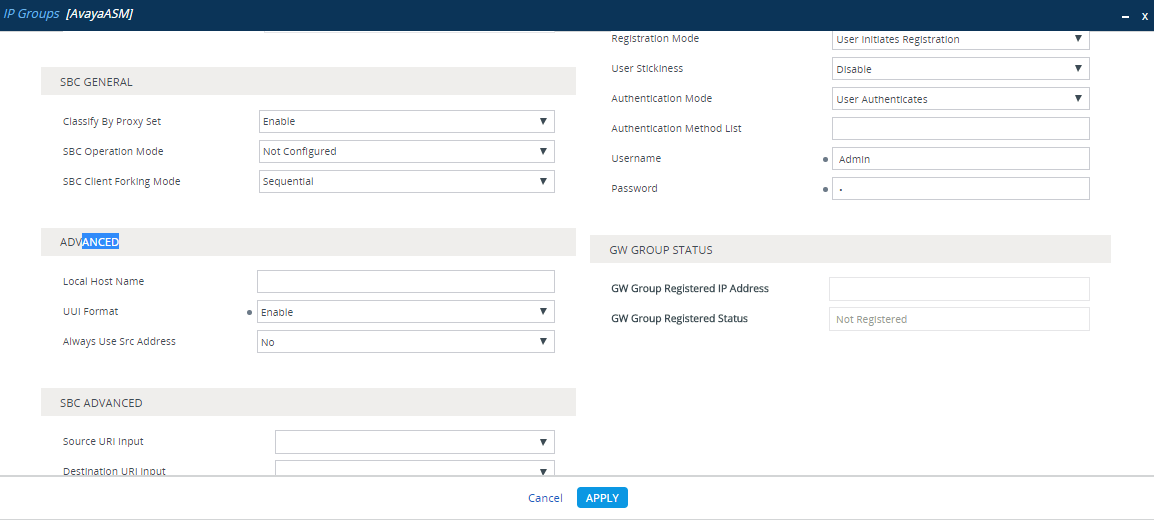 Configuración de Identificador del Nodo UCID
El UCID incluye un identificador del nodo que lo creó. Configure el valor del ID del nodo que se utilizará en cada UCID generada por el SBC de AudioCodes.
-
Utilice el navegador para ingresar a la Página Admin del SBC de AudioCodes. Ingrese esta URL:
Http://AudioCodes IP Address/AdminPage -
Inicie sesión utilizando su nombre de usuario y contraseña.
-
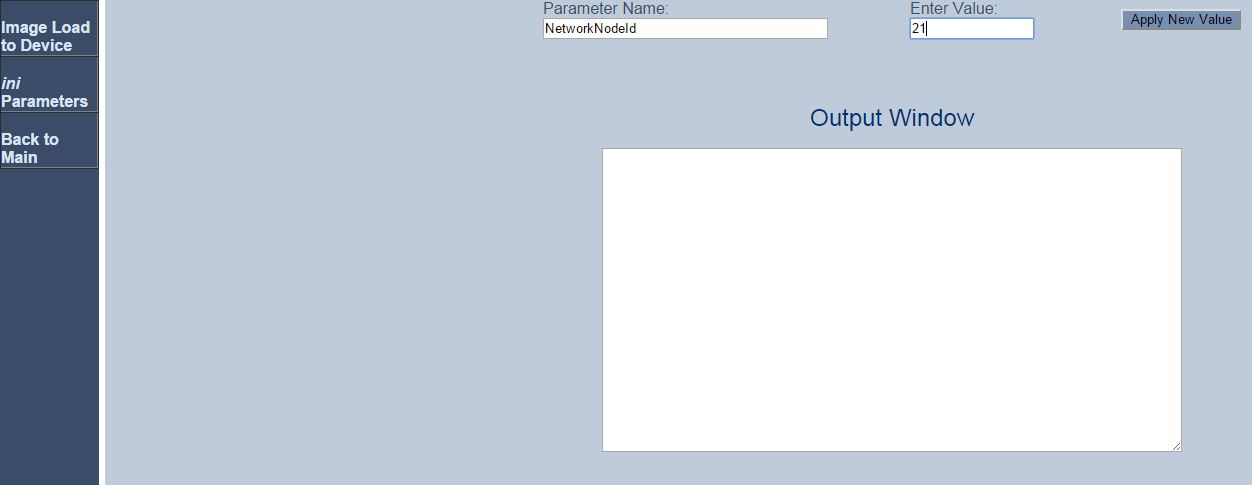
Haga clic en Parámetros ini.
-
En el campo de Nombre del Parámetro, escriba NetworkNodeId.
-
En el campo Ingresar Valor, ingrese un ID de nodo único. Este ID de nodo debe ser un ID único que no use ningún CM de Avaya en la red local.
-
Haga clic en Aplicar Nuevo Valor.
 NiCE CXone Códigos de audio SBC
Una vez que se establece una llamada a través del SBC AudioCodes, el SBC envía un mensaje SIP INVITE al SBC AudioCodes NiCE CXone. Después de la confirmación por parte del SBC AudioCodes NiCE CXone, el SBC bifurca el audio y lo envía al SBC AudioCodes NiCE CXone.
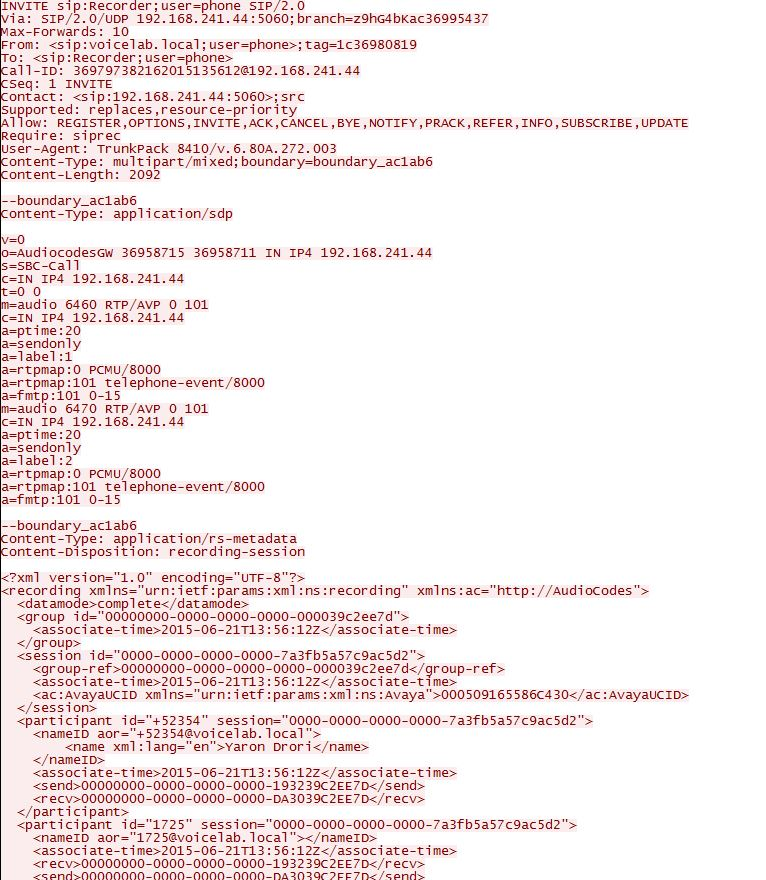
Se espera que el SBC AudioCodes NiCE CXone reciba el UCID en el mensaje SIP INVITE enviado desde el SBC durante una llamada de ingreso o una llamada de egreso. El siguiente es un ejemplo de la parte de metadatos de un mensaje SIP INVITE enviado desde el SBC al SBC AudioCodes NiCE CXone, el<ac:AvayaUCID > 0015EE805586C304</ac:AvayaUCID> El elemento contiene el UCID.
Por ejemplo, aquí se destaca el valor UCID:
<ac:AvayaUCID >0015EE805586C304</ac:AvayaUCID>
Preparar el entorno Avaya SBC for Enterprise (SBCE)
Esta sección describe cómo preparar el entorno Avaya para integrar el Avaya Session Border Controller for Enterprise (SBCE) con el entorno de Real-Time Third Party Telephony Recording (Multi-ACD) para la comunicación SIPREC.
Las versiones de Avaya SBCE compatibles son 8.1.3, 10.1 y 10.2..
Los procedimientos descritos en esta guía son solo recomendaciones y deben estar a cargo de un ingeniero del sitio certificado de Avaya.
Para obtener información detallada sobre cómo configurar un switch Avaya, consulte la documentación de Avaya.
Al efectuar estos procedimientos, no seleccione el valor predeterminado de Avaya (*) en los pasos donde se indique un valor específico (por ejemplo, un protocolo de transporte específico).
Flujo de trabajo
Use este flujo de trabajo para configurar la grabación activa del SBCE de Avaya con Real-Time Third Party Telephony Recording (Multi-ACD).
El SBC debe tener instalado un certificado TLS válido. El certificado debe estar firmado por una Autoridad de Certificación (CA) de confianza que aparezca en la sección Autoridades de Certificación Admitidas para SIPREC.
Antes de iniciar este flujo de trabajo, debe verificar que estén configurados los componentes del sitio.
-
Paso 1: Configurar el TLS
-
Paso 3: Crear un Perfil de Routing
-
Paso 5: Crear un Perfil de Recording
-
Paso 6: Crear una Política de sesión
-
Paso 7: Crear una Regla de Aplicación
-
Paso 8: Avaya TSAPI con SIPREC
-
Paso 10: Avaya TSAPI con SIPREC
-
paso 11: Crear un Flujo de servidor
Configurar el TLS
Antes de comenzar, asegúrese de que el puerto TLS y el perfil de cliente TLS estén configurados correctamente para la pata de señalización interna en Red & Flujos > Intefaz de Señalización.
Configurar la Gestión de TLS y los certificados-
Seleccione Gestión de TLS en el menú.
-
Haga clic en Certificados, dentro de la vista Certificados instalados, por ejemplo ASBC8.pem.
Este no es un certificado autofirmado.
-
Para obtener el certificado, envíe al representante de Servicios Profesionales de NiCE el certificado CA que está firmado para este SBC.
-
Una vez que haya obtenido el NiCE Certificado, haga clic en Instalar.
-
Seleccione Certificado CA e indique un nombre para el certificado.
-
Haga clic en Examinar y vaya al certificado en su sistema.
-
Hacer clicsubir.
Aparece el certificado ASBC en Certificados instalados.


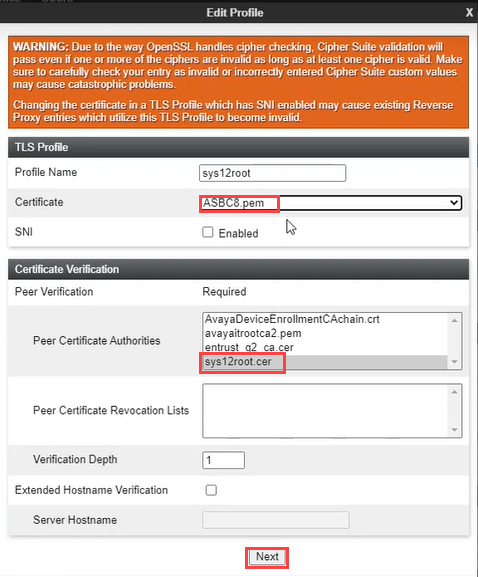
 Agregar certificados a los Perfiles de cliente
-
Haga clic en Perfiles de cliente.
-
Hacer clicAgregar.
-
Indique un Nombre de perfil.
-
Asigne el certificado SBC a Certificate y el certificado NiCE a Peer Certificate Authorities.
-
Hacer clicpróximo.
-
Obtenga la Versión de TLS del representante de Servicios Profesionales de NiCE.
-
Haga clic enFinalizar. Aparece el perfil de cliente en Perfiles de cliente.

Configurar un servidor de grabación
La grabación de sesiones es un requisito crítico para algunas empresas. Use este procedimiento para configurar la grabación de sesiones para SIPREC.
Para configurar un servidor de grabación:
-
Verifique que se hayan completado las configuraciones de las líneas troncales SIP entre Session Manager y el operador.
-
Inicie sesión en la intefaz (f) web de EMS con credenciales de administrador.
-
Desde el Dispositivo: seleccione el nombre de la aplicación SBC en la lista desplegable.
-
En el panel de navegación izquierdo, seleccione Servicios > SIP Servers.
-
En la página Configuración del servidor, haga clic en Agregar.
-
En la página Agregar Perfil de Configuración del servidor, en el campo Nombre de perfil, escriba un nombre para el nuevo perfil del servidor.
-
Hacer clicpróximo.
-
En la ventana Editar Perfil de Configuración del servidor, en el campo Tipo de servidor, haga clic en Servidor Recording.
-
Para Perfil de cliente de TLS, seleccione el perfil de cliente que creó en Configurar el TLS.
-
En el campo Dirección IP / FQDN, escriba la Dirección IP del servidor NiCE CXone AudioCodes SBC.
-
En el campo Puerto, ingrese 5061 para una conexión TLS segura, o 5065 para una conexión TLS mutua (mTLS).
-
En el campo Transporte, seleccione el protocolo de transporte TLS.
-
Hacer clicpróximo.
-
En la página Agregar Configuración del servidor — Advanced, para seleccionar el perfil de interfuncionamiento, lleve a cabo una de estas acciones:
-
En el campo Perfil de interfuncionamiento, seleccione el perfil avaya-ru.
El perfil avaya-ru es el perfil de interfuncionamiento predeterminado.
-
Clone el perfil de interfuncionamiento predeterminado avaya-ru y seleccione el perfil clonado.
-
-
Verifique que la casilla Activar preparación esté seleccionada.
Para el servidor de grabación, el sistema selecciona el campo Activar preparación de manera predeterminada. No desmarque la casilla Activar preparación.
-
Haga clic enFinalizar.

Crear un Perfil de Routing
Se debe crear un nuevo perfil de enrutamiento para el servidor de grabación. Los perfiles de Routing definen un conjunto específico de criterio de enrutamiento de paquetes que se utiliza junto con otros tipos de políticas de dominio. Los perfiles de Routing identifican un flujo de llamada en particular y, de esta manera, determinan cuáles características de seguridad se aplican a esos paquetes. Los parámetros definidos por los perfiles de enrutamiento incluyen la configuración de transporte de paquetes, las direcciones del servidor de nombres y los métodos de resolución, la información de enrutamiento del siguiente salto y los tipos de transporte de paquetes.
Para crear un perfil de desvío:
-
Inicie sesión en la intefaz (f) web de EMS con credenciales de administrador.
-
En el panel de navegación, seleccione Configuration Profiles > Routing. La página Aplicación muestra los Perfiles de enrutamiento existentes. El área contenido muestra las reglas de enrutamiento que forman un perfil de enrutamiento seleccionado.
-
En el panel Aplicación, haga clic en Agregar.
-
Escriba un nombre distintivo para el nuevo perfil de desvío y haga clic en Siguiente.
-
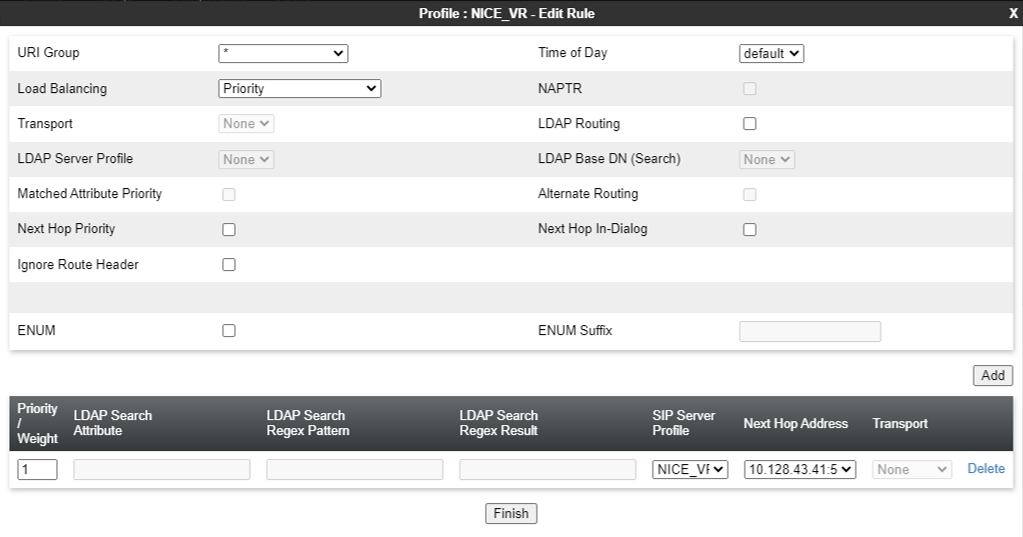
Ingrese la información solicitada en los campos correspondientes, que se describen en la tabla a continuación.
Para usar el enrutamiento alterno, asegúrese de configurar el campo Trans Expire en la pestaña Timers desde global Profiles > Server Interworking con una duración breve adecuada. Toda solicitud que se envíe desde el servidor caduca si no se recibe una respuesta en el plazo definido como temporizador de caducidad de la transacción. Por lo tanto, el enrutamiento alternativo no funciona si el campo Trans Expire está configurado en el valor predeterminado de 32 segundos.
Nombre del campo
Descripción
Grupo de URI Indica el Grupo URI al que se aplica el perfil de enrutamiento del próximo salto. Los valores posibles son:
-
*
-
Emergencia
Hora del Día Indica la hora del día para que el servidor troncal resuelva el perfil de enrutamiento.
Para los usuarios remotos, no use el campo hora del día para resolver el perfil de enrutamiento.
Equilibrio de carga Indica el tipo de opción de equilibrio de carga.
Deje el valor predeterminado.
Transport Indica la dirección del próximo salto que debe configurar. Como alternativa, seleccione el tipo de transporte. El sistema utiliza el tipo de transporte del perfil de desvío para enrutar el mensaje. Siguiente Salto en el Diálogo Indica la configuración del Próximo salto para el mensaje In-Dialog. Si habilita la opción Next Hop In-Dialog, la solicitud In-Dialog intentará usar la misma entrada de ruteo para rutear el mensaje. NAPTR Indica si el Puntero de la autoridad de nomenclatura está activado o desactivado. Al seleccionar el algoritmo de Equilibradores de carga como DNS/SRV, el sistema activa la casilla NAPTR. Si desactiva la opción NAPTR, debe especificar el protocolo de transporte. Prioridad de Siguiente Salto Indica si, en aquellos casos en que el SBC no puede dirigir un mensaje usando la entrada de enrutamiento resuelta desde el mensaje, es decir, usando la solicitud URI o Encabezado de ruta, el sistema enviará un mensaje a la entrada alternativa de enrutamiento desde el perfil de enrutamiento. Ignorar encabezado del router Indica si Avaya SBCE ignorará el Encabezado de ruta. ENUM Indica si está activado el soporte para el protocolo de Mapeado de números E.164 (ENUM). Sufijo ENUM Indica el sufijo ENUM que se agrega para cambiar el número a un nombre de dominio.
Este campo solo está disponible al seleccionar la casilla ENUM.
Agregar Agrega una dirección de próximo salto. Prioridad / Peso Indica la prioridad y la ponderación asignadas a las opciones de equilibrio de carga.
Deje el valor predeterminado.
Configuración del servidor Indica la configuración del servidor. Dirección de Siguiente Salto Indica la Dirección IP o el dominio del servidor del Próximo salto. Puede agregar hasta 20 direcciones de Próximo salto. Transport Indica el tipo de transporte para cada dirección de siguiente salto. Seleccione el protocolo para transportar paquetes de señal salientes.
Las opciones compatibles son:
-
Ninguno
-
TCP
-
UDP
En este caso, el campo Tipo de Transporte Común no está disponible. Puede seleccionar el tipo de transporte según la dirección del siguiente salto.
-
-
Haga clic enFinalizar. El panel de la Aplicación muestra el nuevo perfil de Routing.
Habilitar UCID
El UCID debe estar activado para las reglas de señalización utilizadas en el contenido del grupo de políticas de terminal de Session Manager.
Para habilitar UCID:
-
Inicie sesión en la intefaz (f) web de EMS con credenciales de administrador.
-
En el panel de navegación izquierdo, seleccione Políticas de Dominio > Reglas de Señalización. El panel izquierdo de Aplicación muestra los conjuntos de reglas de Señalización existentes, y el panel de contenido muestra los parámetros del conjunto de reglas de Señalización seleccionado.
-
Haga clic en la Regla de Señalización que deba usar Avaya SBCE para el Gestor de sesiones.
-
Haga clic en la lengüeta UCID.
-
Hacer clicEditar.
-
Seleccione la casilla de verificación UCID para habilitarlo.
-
En el campo ID de Nodo, ingrese una ID de nodo. Cada entidad que genere un UCID tiene una ID de nodo. La ID de nodo debe ser única dentro de toda la solución.
-
En el campo Discriminador de Protocolos, haga clic en 0x00. El discriminador de protocolos configurado en Avaya SBCE debe coincidir con el valor configurado para el Gestor de comunicaciones. Si la aplicación CTI de Communication Manager requiere el discriminador de protocolo 0x04 para la aplicación heredada Interaction Center, puede configurar el discriminador de protocolo en 0x04.
-
Haga clic enFinalizar.

Crear un Perfil de Recording
Para crear un perfil de Recording :
-
Inicie sesión en la intefaz (f) web de EMS con credenciales de administrador.
-
En el panel de navegación de la izquierda, seleccione Perfiles de configuración > Recording Perfil.
-
Haga clic en Agregar en la sección de Perfiles de Grabación para añadir un perfil de grabación nuevo.
-
Seleccione el Perfil de Routing necesario.
-
Seleccione tiempo completo como Tipo de grabación.

Crear una Política de sesión
El tipo de grabación y el perfil de enrutamiento se deben asignar creando una nueva política de sesión para el servidor de grabación.
Para crear una política de sesión para un servidor de grabación:
-
Inicie sesión en la intefaz (f) web de EMS con credenciales de administrador.
-
En el panel de navegación izquierdo, seleccione Políticas de Dominio > Políticas de sesión. El panel izquierdo de Aplicación muestra las políticas de sesión existentes, y el panel de contenido muestra los parámetros de la política de sesión seleccionada.
-
En el panel Aplicaciones, haga clic en Agregar.
-
En la ventana Session Policy, en el campo Policy Name, escriba un nombre para la nueva política de sesión y haga clic en Next. Aparece la segunda ventana Política de sesión.
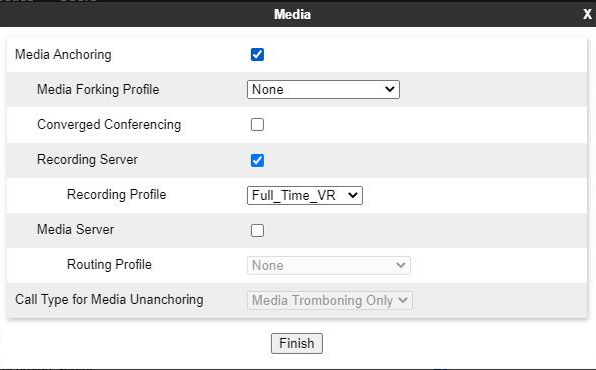
-
Seleccione la casilla Anclaje de contenido multimedia.
-
Seleccione la casilla Servidor de grabación.
-
Seleccione el Perfil de Recording que se creó en Crear un Perfil de Recording.
El Perfil de Routing se asigna al Perfil de Recording.
-
En el campo Tipo de grabación, seleccione el tipo de grabación requerido. Las opciones disponibles son tiempo completo y Selectivo.
-
(Opcional) Para reproducir un sonido que indique que la llamada se está grabando, marque la casilla Reproducir sonido de grabación.
El sonido de grabación predeterminado es el archivo Wabe CALL_CONNECTING. Si fuera necesario, puede reemplazar el sonido predeterminado con un nuevo archivo Wave de corta duración.
-
(Opcional) Para configurar Avaya SBCE para terminar la sesión cuando los servidores de Recording no respondan, seleccione la casilla Terminación de Llamada por Fallo de Recording.
-
En el campo Perfil de Routing, seleccione el perfil de desvío que Avaya SBCE debe usar para el servidor de Recording.
-
Haga clic enFinalizar.
Crear una Regla de Aplicación
Se debe crear una nueva regla de aplicación para el Recording Server. Las reglas de Aplicación definen el tipo de aplicaciones de Comunicaciones Unificadas (UC) basadas en SBC que avaya SBCE protege. También puede especificar la cantidad máxima de sesiones simultáneas de voz y video que su red puede procesar antes de que se agoten los recursos. Las Reglas de la aplicación forman parte de la configuración del Grupo de políticas de Terminal. Se puede seleccionar una regla de Aplicación personalizada o la regla de aplicación predeterminada de una lista durante la configuración al crear un grupo de política de Terminal.
La función Reglas de Aplicación está disponible en el menú Políticas de Dominio.
Avaya proporciona un conjunto de reglas de aplicación predeterminado llamado default. No edite esta regla, ya que una configuración incorrecta podría causar fallos en las llamadas posteriores.
Para configurar una Regla de Aplicación para un servidor de Recording:
-
Inicie sesión en la intefaz (f) web EMS con credenciales de administrador.
-
En el panel de navegación izquierdo, seleccione Políticas de Dominio > Reglas de Aplicación. El panel de aplicaciones izquierdo muestra los conjuntos de reglas de aplicación existentes, y el panel de contenido muestra los parámetros que componen el conjunto de reglas de Aplicación seleccionado.
-
En el panel Reglas de Aplicaciones de la izquierda, haga clic en Agregar.
-
En la ventana Regla de Aplicación, ingrese un nombre para la nueva regla de Aplicación y haga clic en Siguiente. Se muestra la segunda ventana Regla de Aplicación.
-
Ingrese la información solicitada en los campos que se describen a continuación.
Nombre del campo
Descripción
Tipo de aplicación Indica el tipo de aplicación SIP para la que se está configurando esta Regla de Aplicación. Los valores posibles son:
-
Audio
-
Video
In Indica si la regla de aplicación se aplica al tráfico de audio y video que ingresa a la red de la empresa.
Fuera Indica si la regla de aplicación se aplica al tráfico de audio y video que se origina dentro de la red de la empresa.
Sesiones Simultáneas Máximas Indica el número máximo de sesiones de aplicación simultáneas que pueden estar activas para el tipo de aplicación seleccionado. Las solicitudes de aplicación adicionales se bloquean cuando se supera este umbral. Máximo de Sesiones por Terminal Indica el número máximo de sesiones de aplicación que pueden estar activas para un terminal. Las solicitudes de aplicación adicionales se bloquean cuando se supera este umbral. Soporte de CDR Indica el tipo de soporte para los registros de detalle de llamadas (CDR). Los valores posibles son:
-
Ninguno: no se suministran registros de datos de llamadas.
-
Con RTP: se suministran registros de datos de Llamadas con calidad de llamada y estadísticas de llamada además de los cambios en los estados de llamada.
-
Sin RTP: se suministran registros de datos de Llamadas solo con los cambios en los estados de llamada.
RTCP Mantener Activo Indica si está habilitada la característica de RTCP Keep-Alive. -
-
Haga clic en Finalizar para guardar, luego salga y regrese a la página Reglas de Aplicación.

Crear una Regla de Medio
Se debe crear una regla de contenido multimedia nueva para el servidor de grabación. Para las llamadas SRTP, verifique que el interfuncionamiento esté habilitado.
Para crear una regla de contenido multimedia para un servidor de grabación:
-
Inicie sesión en la intefaz (f) web de EMS con credenciales de administrador.
-
En el panel de navegación izquierdo, seleccione Políticas de Dominio > Reglas de Medio. El panel de Aplicaciones muestra los conjuntos de reglas de Medio existentes, y el panel de contenido muestra los parámetros del conjunto de reglas de Medio seleccionado.
-
En el panel izquierdo Reglas de Aplicaciones, haga clic en Agregar.
-
En la ventana Regla de Medio, escriba un nombre para la nueva regla de Medios.
-
Hacer clicpróximo.
-
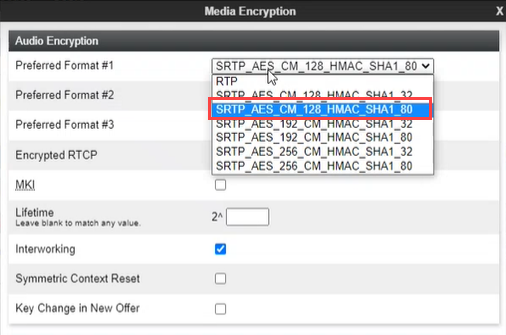
En la pestaña de Codificación de Audio, en el área de Codificación de Audio, haga clic en el menú desplegable y seleccione:
-
Cifrado SRTP_AES_CM_128_HMAC_SHA1_80 para el Formato preferido 1.
-
Cifrado SRTP_AES_CM_128HMAC_SHA1_32 para el Formato preferido #2.
-
NINGUNO para Formato preferido #3.
-
-
Hacer clicpróximo.
-
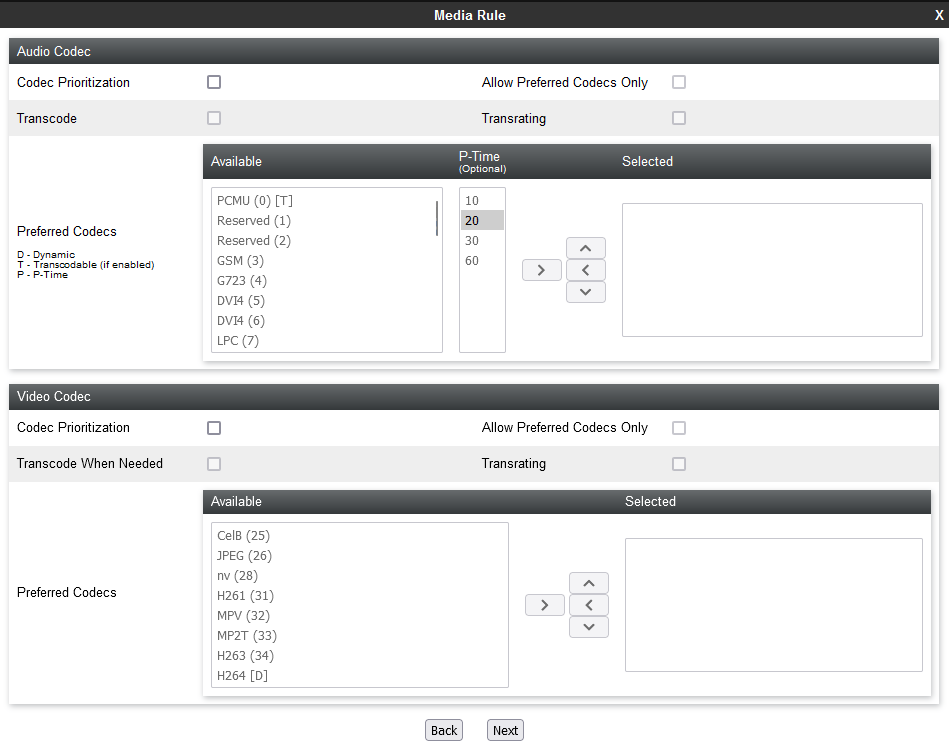
Real-Time Third Party Telephony Recording (Multi-ACD) SIPREC solo admite los códecs de audio G711A, G711U, G729 y G729A. El SBC de AudioCodes NiCE CXone rechazará la oferta si no hay un Codec coincidente en la oferta de SDP. En la sección Códec de audio, seleccione la casilla Priorización de códecs y seleccione los códecs admitidos como preferidos.
-
(Opcional) Seleccione la casilla Permitir Solo los códecs preferidos.
-
(Opcional) Si necesita transcodificación de medios, seleccione la casilla de verificación Transcodificación.
Para las llamadas transcodificadas, debe configurar el codec transcodificado G711 o defina la prioridad del codec como G711MU. Para SIPREC, se transcodifica un lado de la llamada, y el otro lado debe estar en G711 o viceversa. Los Medios se pueden transmitir por stream para el Grabador en el codec G711.
-
(Opcional) En la columna Disponible, seleccione los códecs dinámicos de audio y DTMF preferidos que admite la grabadora, y haga clic en >.
-
(Opcional) Si está activado el sonido de grabación, seleccione los códecs preferidos telephone-evento y G729.
-
Hacer clicpróximo.
-
(Opcional) Active BFCP, FECC y ANAT, si fuera necesario.
-
Haga clic enFinalizar.
Crear un grupo de políticas de Terminal
Se debe crear nuevo grupo de políticas de terminal para el servidor de grabación.
Avaya proporciona un conjunto predeterminado de reglas de señalización llamado por defecto. No edite este conjunto de reglas, ya que una configuración incorrecta podría causar fallos en las llamadas posteriores.
Para crear un grupo de políticas de terminal para un servidor de grabación:
-
Inicie sesión en la intefaz (f) web de EMS con credenciales de administrador.
-
En el panel de navegación izquierdo, seleccione Políticas de Dominio > Grupos de políticas de Punto Final. El panel Aplicación muestra los grupos de políticas definidos, y el panel contenido muestra los parámetros del grupo de políticas seleccionado.
Se debe definir al menos una Regla de Seguridad antes de que sea posible crear un grupo de políticas. Si no crea una regla de seguridad, Avaya SBCE muestra un aviso para que la cree.
-
En el panel izquierdo de la Aplicación, haga clic en Agregar. Aparece la ventana Grupo de políticas.
-
En el campo Nombre de grupo, escriba un nombre para el nuevo grupo de políticas de terminal y haga clic en Next. El sistema muestra una segunda ventana Grupo de políticas, donde debe configurar los parámetros del grupo de políticas.
-
Intro los parámetros importantes y haga clic en Finalizar. El panel de Aplicación muestra el grupo de políticas de terminal recién creado. Al hacer clic en el grupo de políticas de terminal, el sistema muestra los detalles en el panel contenido. A continuación, se describen los campos del grupo de políticas de terminal.
Nombre del campo
Descripción
Nombre de grupo Indica el nombre del grupo de políticas de terminal.
Regla de aplicación Indica la regla de aplicación que determinará cuáles aplicaciones utilizarán este grupo de políticas.
Regla de Borde Indica la regla de borde que determinará qué aplicaciones utilizarán este grupo de políticas.
Regla de medio Indica la regla de contenido multimedia que se utilizará para hacer coincidir los paquetes multimedia. Regla de seguridad Indica la regla de seguridad que determinará qué políticas de seguridad de Avaya SBCE se aplicarán cuando se active este grupo de políticas. Regla de señalización Indica la Regla de señalización que se utilizará para hacer coincidir los paquetes de señalización SIP.
-
Haga clic enFinalizar.

Agregar un Flujo de sesión
Se debe agregar un flujo de sesión para el servidor de Recording.
Si tiene una horquilla entre un trabajador remoto y un troncal, debe crear tres flujos de sesión:
-
Flujo de sesión 1 entre el troncal y Session Manager1.
-
Flujo de sesión 2 entre Session Manager 2 y el trabajador remoto.
-
Flujo de sesión 3 para el flujo de horquilla entre el troncal y el trabajador remoto.
Para agregar un flujo de sesión:
-
Verifique que haya aprovisionado suficientes puertos RTC para la intefaz (f) de medio en la dirección de la red de la empresa.
Por ejemplo, si necesita 1000 puertos para las llamadas, debe suministrar 2000 puertos para los puertos pares utilizados por RTP y los puertos impares utilizados por RTCP. Para agregar siprec, debe aprovisionar otros 4000 puertos dentro y fuera de RTP para el servidor SBC de NiCE CXone AudioCodes.
-
Inicie sesión en la intefaz (f) web de EMS con credenciales de administrador.
-
En el panel de navegación izquierdo, seleccione Network & Flows > Session Flows.
-
En el panel Aplicación, haga clic en el dispositivo Avaya SBCE para el cual desea crear un nuevo flujo de sesión. El área contenido muestra los flujos de sesión definidos actualmente para el dispositivo Avaya SBCE.
-
Hacer clicAgregar.
-
En la ventana Editar Flujo, en el campo nombre del Flujo, escriba el nombre del flujo de sesión.
-
Para los campos del Grupo URI #1 y el Grupo URI #2, elija una de estas opciones:
-
Seleccione la política del grupo URI que se usará para identificar la fuente o el destino de la llamada y para restringir las llamadas que se graban mediante Avaya SBCE.
-
Deje el valor predeterminado * para grabar todas las llamadas.
-
-
Para los campos de la Subred #1 y la Subred #2, elija una de estas opciones:
-
Escriba las direcciones de subred. Puede especificar las direcciones de las subredes de origen y destino.
-
Deje el valor predeterminado * para grabar todas las llamadas.
-
-
En el campo Dirección IP de SBC, seleccione el nombre de red (nombre de host) y la Dirección IP del Avaya SBCE.
-
En el campo Session Policy, seleccione la política de sesión que creó para el Recording Server en Crear una Política de sesión.
-
Haga clic enFinalizar.

Crear un Flujo de servidor
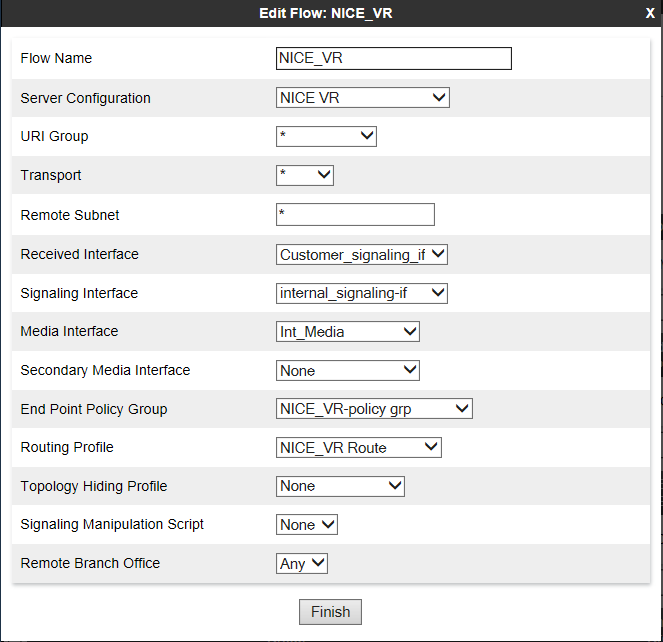
Se debe crear un flujo de servidor para cada Recording Server.
Para una configuración de trabajador remoto, cree un flujo de servidor para un trabajador remoto. Verifique que la interfaz A1 del trabajador remoto esté configurada como la interfaz de recepción y que la interfaz de Avaya SBCE hacia la grabadora esté configurada como la interfaz de señalización para el flujo de servidor.
Para crear manualmente un nuevo flujo de servidor:
-
Inicie sesión en la intefaz (f) web EMS con credenciales de administrador.
-
En el panel de navegación izquierdo, vaya a Network & Flows >End Point Flows.
-
El panel Aplicación muestra los dispositivos de seguridad SBCE de Avaya registrados a los que se aplicará el nuevo flujo. El área contenido muestra una lista específicamente ordenada de flujos de llamadas de suscriptor o servidor para los dispositivos de seguridad seleccionados de Avaya SBCE.
-
Desde el panel Application, seleccione el dispositivo Avaya SBCE para el cual se está creando el nuevo Server End-Point Flow. El sistema muestra la pantalla End-Point Flows, que presenta los Flujos actualmente definidos para ese Avaya SBCE.
-
Haga clic en la pestaña Flujos de servidor.
-
Hacer clicAgregar.
-
En la ventana Editar Flujo, ingrese la información en los campos.
-
Haga clic enFinalizar.