

所需权限:数据流
本页将引导您完成设置Kinesis数据流的过程。 CXone Mpower以流的形式提供 IVR 交互式语音响应。 自动电话菜单,联系人可通过语音或按键输入获取信息、转接呼入语音呼叫,或同时实现这两种功能。 日志,因此您必须设置一种在您控制的目标使用数据的方法。 完整设置包括CXone Mpower中的配置步骤,以及设置将订阅和使用流的服务或系统。
您可以使用任何语言订阅数据流,例如 Python、.NET、Java 等。 在 CXone Mpower 中配置流时,您可以选择使用以下架构格式的数据:
- 原始
- JSON
- 阿夫罗
- 带有换行符的 JSON
- 带换行符的 JSON AVRO
设置Kinesis数据流
获得目的地后,您可以将详细信息输入到CXone Mpower中,数据将开始流向目的地。 将Kinesis目标详细信息添加到CXone Mpower后,后端需要 24 小时才能更新。 更新后,数据开始流式传输。
设置Kinesis目的地
您必须在基础架构中为数据流创建一个目的地,并授予它允许 CXone Mpower Data Streams 向其发布数据所需的权限。 CXone Mpower 可以在此处访问和使用数据。
- 在 Kinesis 管理控制台AWS中创建流
 。 您可以在Amazon文档中了解有关此过程的更多信息。 请务必记录您的Kinesis流ARN,您必须将其包含在权限策略中。
- 在 AWS 管理控制台 中创建 IAM 角色。 确保配置以下内容:
- 权限
“kinesis:DescribeStream”
“kinesis:DescribeStreamSummary”
“kinesis:DescribeStreamConsumer”
“kinesis:SubscribeToShard”
“kinesis:RegisterStreamConsumer”
“kinesis:PutRecords”
“kinesis:PutRecord”
“kinesis:ListShards”
确保在权限策略中包含 “Resource”: “<YOUR_KINESIS_STREAM_ARN>”。
- 信任关系
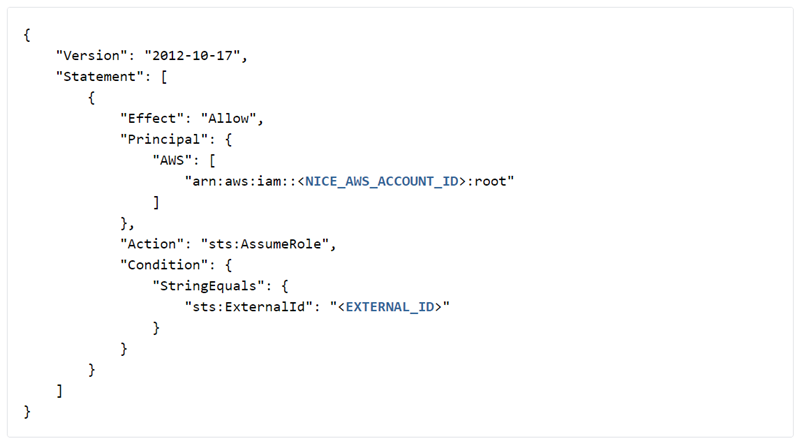
在 IAM 角色的信任关系中包括信任策略,如下图所示。 如图所示,您必须将NICE_AWS_ACCOUNT_ID和EXTERNAL_ID替换为自己的有效值。
以下是AWS账户 ID 值的有效CXone Mpower:
CXone Mpower AWS 账户 ID
值
生产 AWS 账户 ID
737494165703
FedRamp AWS 账户 ID 751344753113 FedRamp High AWS 账户 ID 420587085960 澳大利亚 主权云配置 637423616941 注:FedRAMP ID 专门用于政府组织。 有关更多信息,请询问您的 客户代表。
- 权限
- 创建外部 ID 以与角色关联。 它可以是任何随机字符串,例如:70ffec909539cdb4f01fb0aa3d249713cad411c2e652707a92fb51d0f5449ea。
在Kinesis中创建CXone Mpower数据流
对Kinesis数据流的更新最多可能需要 24 小时才能实施。 在更改生效之前,更新的数据流将一直显示为待处理。
- 单击应用程序选择器
 并选择Admin。
- 转至帐户设置 > 事件数据流。
-
单击新建数据流。
-
输入数据流的名称、描述、事件类型和其他详细信息。
在此步骤中了解有关字段的更多信息
字段
详细信息
事件类型
选择事件类型,如 IVR 日志。
数据格式 选择要创建和使用数据流输出的数据格式。 例如,如果要以节省空间的二进制格式存储序列化值,AVRO 模式就非常适合。 联络点 选择一个或多个联络点 呼入联系人用来发起交互的入口点,如电话号码或电子邮件地址。以筛选数据流的输入数据。 例如,联络点可能是电子邮件或聊天等端点。目标流类型 要接收 Kinesis 流上的数据,请选择 Kinesis 外部。 Kinesis 流名称 仅适用于Kinesis数据流。
输入您在前面的步骤中创建的Kinesis流的名称。AWS 区域 仅适用于 Kinesis External。
输入要从中发布IVR数据的AWS外部流的Kinesis区域。角色 ARN 仅适用于 Kinesis External。
输入为AWS创建的CXone Mpower跨账户角色ARN。 这是在上一个任务中创建的。
外部 ID 仅适用于 Kinesis External。
输入与您在AWS角色ARN字段中指定的跨账户角色ARN关联的外部ID。 您在上一个任务中创建了此 ID。
- 单击创建。
-
如果要更新数据格式,请选择新的数据格式并单击保存。