

Il existe trois méthodes de connectivité réseau prises en charge :
 Public Internet (sécurisé)
Public internet est la méthode par défaut pour la connectivité réseau.
Des tunnels VPN/IPSec et une configuration SBC sont requis pour cette option.
Pour plus d'informations, consultez Real-Time Third Party Telephony Recording (Multi-ACD).
Cato SD-WAN
Vue d’ensemble
Cato SD-WAN est pris en charge pour une connectivité sécurisée et privée entre votre centre de données et NiCE CXone Engagement Hub (Multi-ACD/Open).
SD-WAN (Software Defined Wide Area Network) utilise un routage centralisé et basé sur des politiques pour envoyer le trafic sur le meilleur chemin disponible en temps réel et prioriser les applications importantes (telles que la voix et la CTI).
Cato Networks fournit des appliances SD-WAN Edge appelées Cato Sockets. Vous êtes responsable du choix des sockets correspondant à vos besoins en termes de performances et de ports.
Modèles de connectivité
Deux modèles de connectivité pris en charge sont disponibles.
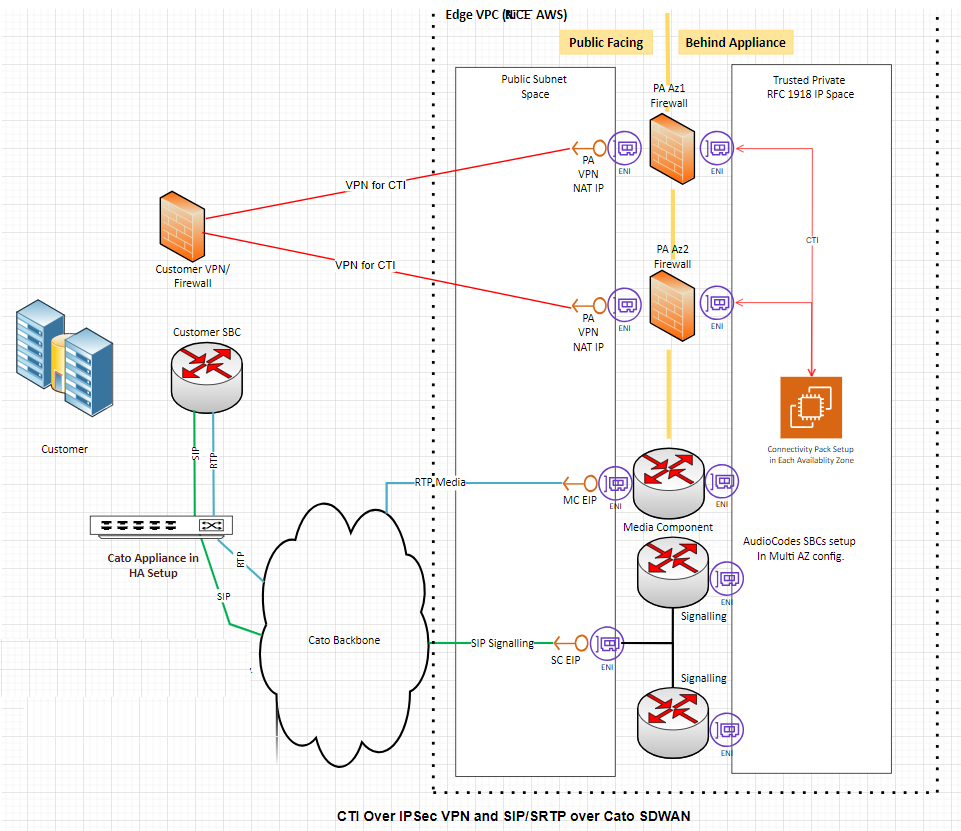
Modèle 1 : CTI via VPN IPSec + SIP/SRTP via Cato SD-WAN
-
Le trafic CTI transite par VPN IPSec / Internet entre votre site et NiCE. Vous gérez la configuration NAT et IPSec pour CTI.
-
Le trafic SIP/SRTP passe par Cato SD-WAN. Cato gère le NAT et transmet le SIP/RTP à NiCEdans AWS.
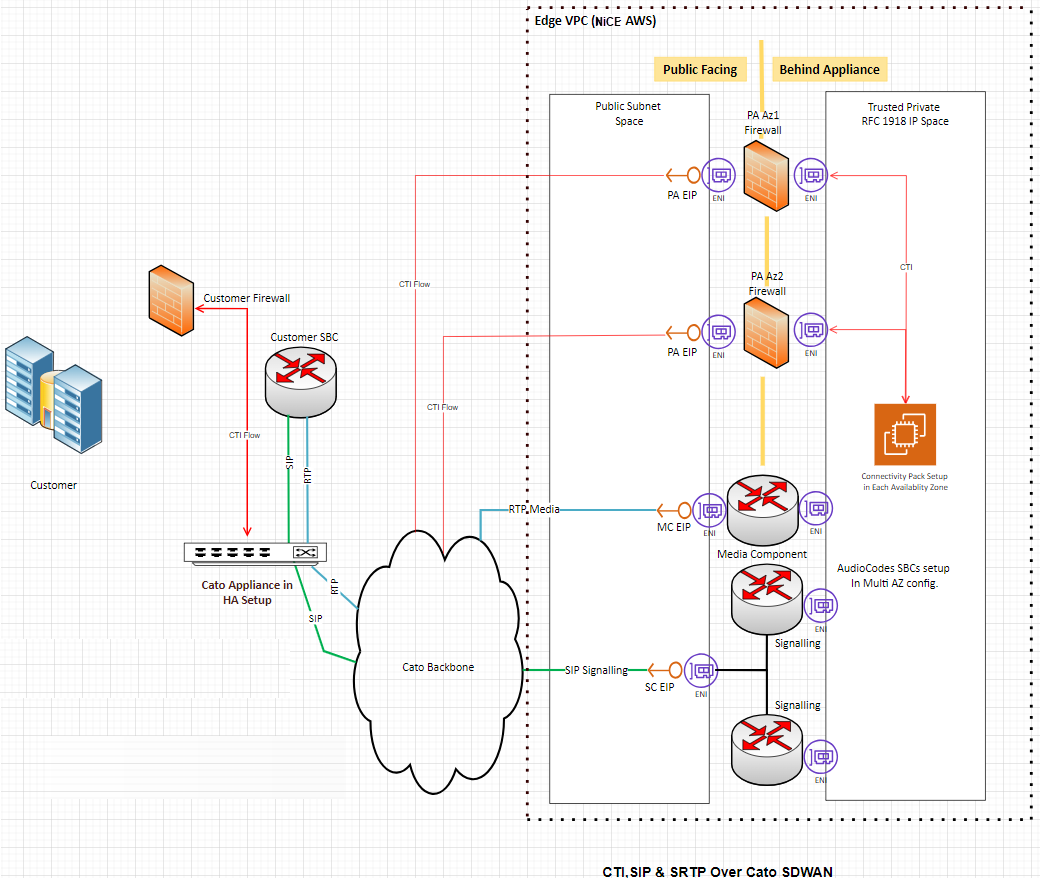
Modèle 2 : CTI, SIP, SRTP tous via Cato SD-WAN
-
Tout le trafic pertinent (CTI, SIP, RTP) passe par les sockets Cato.
-
Cato NAT et le routage fournissent la connectivité à NiCE dans AWS pour tous les flux.
-
Ce modèle simplifie votre connectivité, car tous les médias voix et la CTI utilisent le même chemin.
Conditions du client
Pour fournir une connexion stable et résiliente, vous devez respecter les exigences suivantes lors du déploiement des Cato Sockets.
Haute Disponibilité et WAN
-
Sockets HA par centre de données
Déployez une paire de Cato Sockets en haute disponibilité (HA) dans chaque centre de données.
Exemple : deux centres de données nécessitent deux paires HA (une paire par site).
-
Circuits WAN/Internet redondants
Fournissez au moins deux circuits Internet ou WAN redondants sur chaque site.
Cela permet la prise en charge du basculement de chemin et maintient la disponibilité du service pendant les interruptions.
-
Adresses IP Public uniques pour les tunnels
Attribuez à chaque socket d'une paire HA une adresse IP WAN publique unique.
Ces IP sont utilisées pour établir des tunnels DTLS sécurisés vers le PoP Cato le plus proche.
-
Câblage symétrique
Utilisez un câblage LAN et WAN en miroir sur les deux prises de chaque paire HA afin de garantir un comportement de basculement correct et des performances cohérentes.
Responsabilités spécifiques au modèle
Modèle 1 : Vous êtes responsable de la configuration et de la maintenance de NAT et IPSec pour le CTI.
Modèle 2 : tout le trafic passe par Cato NAT.
Configuration
L'équipe Services Professionnel NiCE travaillera avec vous pour effectuer ces étapes dans le portail Cato.
Pour plus d'informations, consultez la Cato Networks Knowledge Base.
Étape 1 : déployer et Enregistrer les Cato Sockets
-
Installez les sockets dans les baies, raccordez-les à l'alimentation et câblez-les dans chaque centre de données.
-
Ajoutez-les au Cato Cloud et affectez chaque paire au site correct.
-
Assurez-vous que chaque site est configuré en tant que déploiement HA, et que chaque socket utilise une adresse IP publique unique.
Étape 2 : Configurer les réseaux LAN
-
Dans le portail d'orchestration Cato, ajoutez les plages LAN qui contiennent :
-
Vos SBC
-
Serveurs média
-
Serveurs CTI (pour le modèle 2, et pour tous les flux devant traverser Cato)
-
-
Chaque centre de données doit avoir son propre placer et ses propres définitions de réseau LAN.
Étape 3 : Allouer des adresses IP Public pour la NAT
-
Dans le Cato Orchestration Portal, allouez deux Adresses IP publiques par site pour le NAT.
Les licences de base permettent généralement jusqu'à 3 adresses IP par compte ; des adresses supplémentaires peuvent entraîner des coûts additionnels.
-
Choisissez l'emplacement PoP le plus proche de chaque site pour obtenir les meilleures performances.
Étape 4 : Configurer les Règles de Réseau Internet (sortant)
-
Dans le portail d'orchestration Cato, pour chaque placer :
-
Utilisez les deux adresses IP NAT que vous avez allouées pour maintenir la haute disponibilité (HA) au niveau du POP.
-
Définissez Source sur les réseaux SBC, média et (si pertinent) LAN CTI.
-
Créez des Applications personnalisées selon les besoins pour :
-
NiCE CXone Engagement Hub (Multi-ACD/Open) IPs et ports de signalisation
-
NiCE Adresses IP média / plages RTP
-
IP NAT du pare-feu CTI (modèle 2 uniquement)
-
-
Définissez la priorité de bande passante sur élevé pour SIP/RTP et CTI.
-
Sélectionnez la méthode NAT et associez-la aux deux IP allouées de PoP les plus proches.
-
Conservez une règle Internet par défaut pour tout autre trafic sortant depuis votre LAN.
-
Étape 5 : Configurer le pare-feu Internet (SIP/RTP)
-
Dans Cato Orchestration Portal, dans la section Sécurité, créez des règles d'autorisation :
-
Source : vos adresses IP SBC (et adresses IP média si nécessaire)
-
Destination : NiCE CXone Engagement Hub (Multi-ACD/Open) IPs SBC
-
Service/Ports : SIP et RTP comme défini par NiCE
-
-
Veillez à ce qu'une règle de refus implicite reste au bas afin de bloquer tout autre trafic.
Étape 6. Configurer la redirection de port Distant (entrant)
Pour le trafic entrant tel que le CTI de NiCE vers votre environnement (en particulier dans le modèle 2) :
-
Dans le portail d'orchestration Cato, dans la zone Sécurité, créez des règles qui :
-
Utilisez les IP/ports du Cato PoP exposés à NiCE.
-
Transférer vers vos serveurs CTI internes ou vos SBC sur les ports requis.
Ceci garantit que les actualisations CTI et SIP entrantes sont acheminées correctement vers vos systèmes.
-
-
Pour le modèle 2, NiCE met à jour Engagement Hub (Multi-ACD/Open) règles de pare-feu VPN pour autoriser le trafic CTI depuis NiCE serveurs CTI vers vos adresses IP Cato PoP définies dans ces règles.
Étape 7 : validation et Tests avec les Services Professionnel NiCE
Une fois la configuration terminée, planifiez une session de test conjointe avec votre équipe et NiCE Services Professionnels.
Après validation, la connectivité Cato SD-WAN est considérée comme prête pour une utilisation en production avec NiCE Engagement Hub (Multi-ACD/Open).
AWS Public Direct Connect
Vue d’ensemble
AWS Public Direct Connect est un service réseau dédié qui crée une connexion privée entre votre centre de données et AWS. Cette connexion n'utilise pas l'internet public, elle offre donc des performances plus stables et un délai plus faible.
Cette procédure décrit comment configurer un modèle BYOC (Bring Your Own Connectivity) (BYOC) à l'aide de AWS Public Direct Connect pour Engagement Hub (Multi-ACD/Open). Cela permet à votre signalisation CTI (continuité des activités de TI) et à votre trafic média SIP/RTP de transiter par un chemin privé et dédié.
Modèles de connectivité
Il s'agit d'un modèle Bring Your Own Connectivity (BYOC). Vous êtes responsable de la configuration et de la gestion de la connexion AWS Public Direct Connect, y compris du routage et de la conception du réseau. NiCE ne crée ni ne gère Direct Connect pour vous.
Il existe trois modèles de connectivité disponibles :
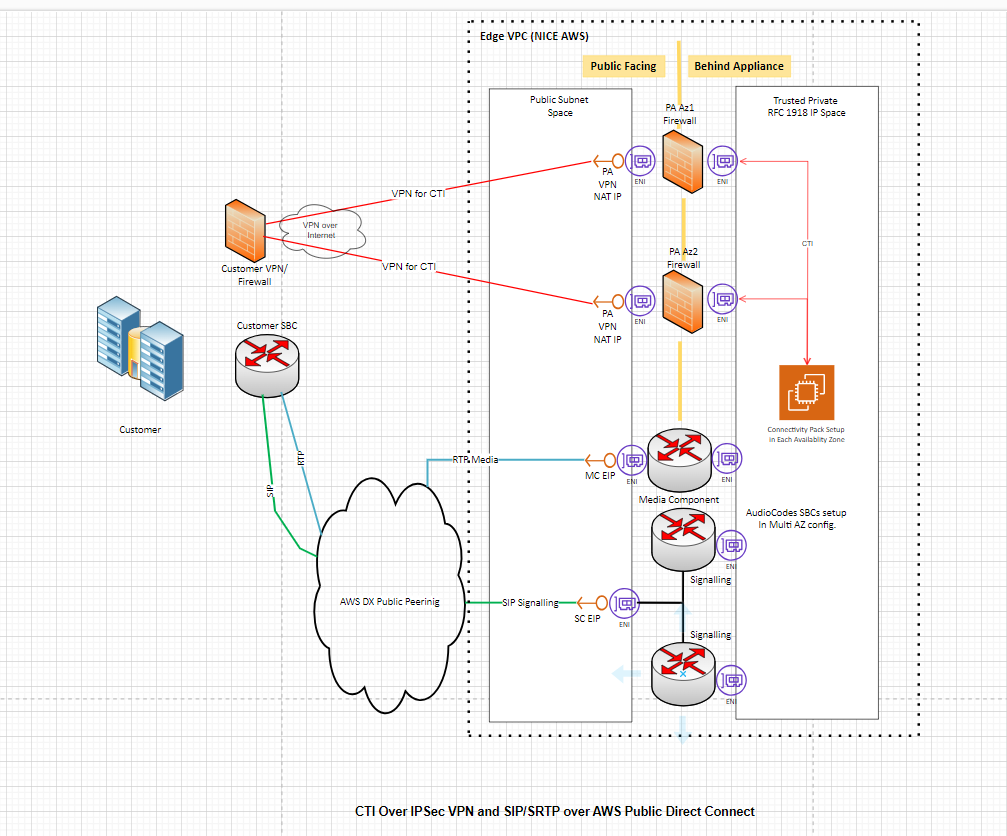
Modèle 1 : CTI via VPN IPSec (VPN via Internet ouvert) + SIP/SRTP via AWS Public Direct Connect
Le trafic CTI passe par un tunnel VPN sur Internet, tandis que le média voix (SIP/SRTP) circule via la liaison Direct Connect.
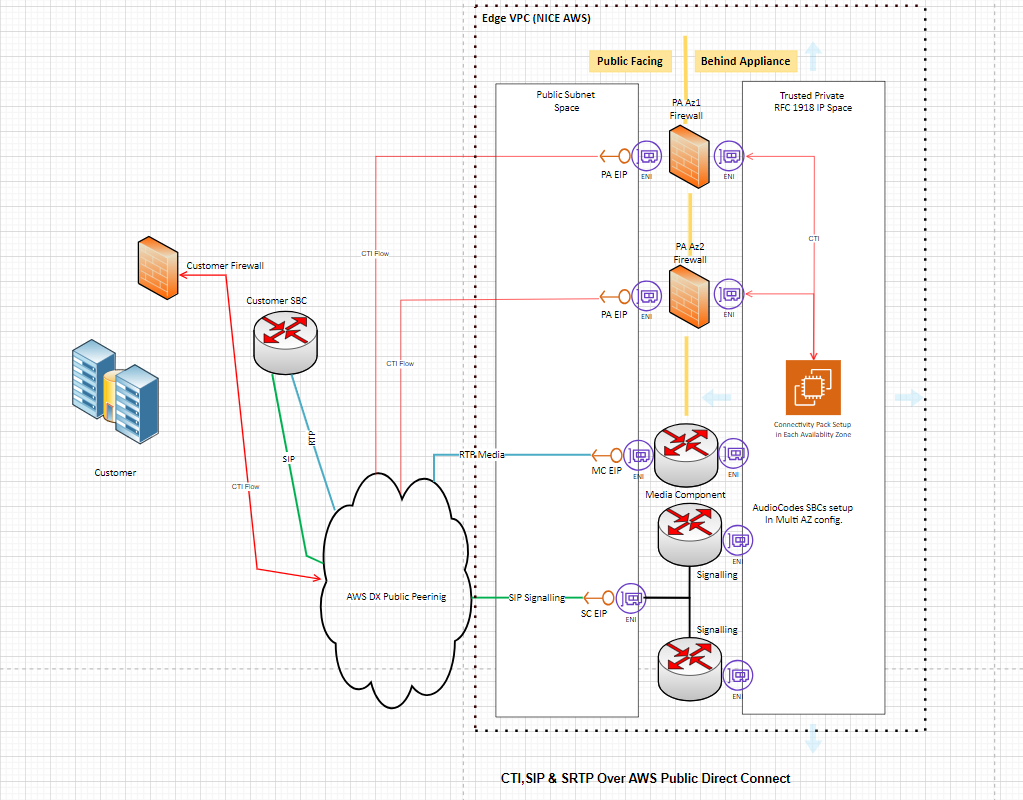
Modèle 2 : CTI, SIP et SRTP tous via AWS Public Direct Connect
Tout le trafic (signalisation CTI et média voix) transite par la liaison Direct Connect.
Modèle 3 : CTI via IPSec VPN (VPN via AWS Public Direct Connect) et SIP/SRTP via AWS Public Direct Connect
Utilisez votre connexion AWS Public Direct Connect existante pour établir un tunnel IPsec exclusivement pour le trafic CTI. Le trafic SIP et RTP continuera de circuler directement via AWS Public Direct Connect, hors du tunnel IPsec.
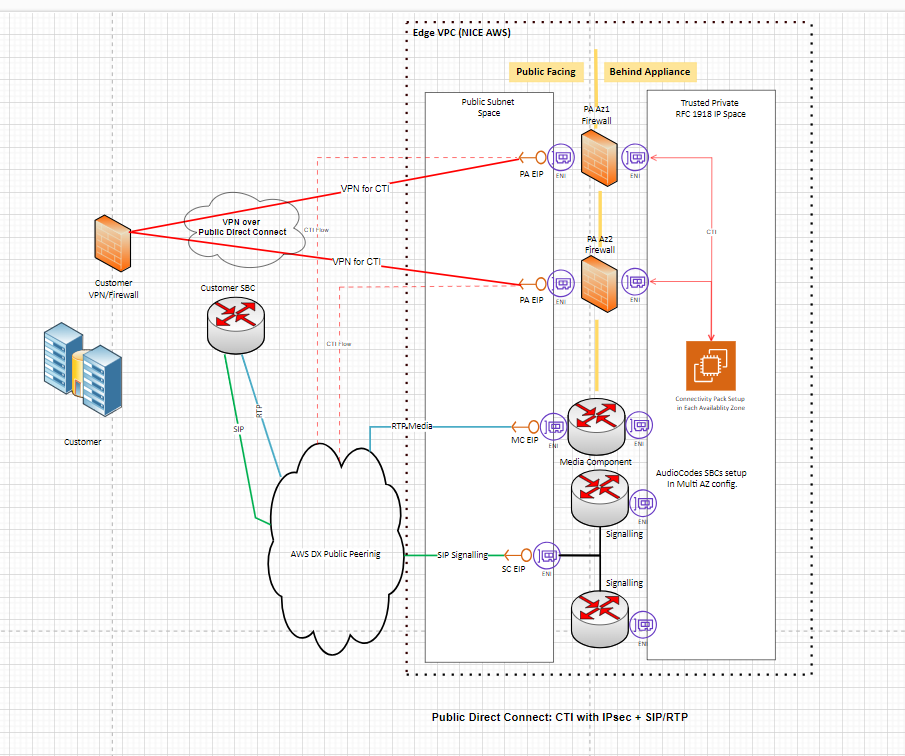
Conditions préalables
Je confirme les points ci-dessus.
AWS Compte : Vous disposez d'un compte AWS actif disposant des autorisations nécessaires pour approvisionner des ports Direct Connect et des interfaces virtuelles.
Planification de la bande passante : Vous avez déterminé la bande passante requise en fonction de votre volume d'appels. AWS Public Direct Connect prend en charge des débits de 50 Mbit/s jusqu'à 400 Gbit/s.
haute disponibilité : Il est recommandé de concevoir pour la haute disponibilité. AWS recommande au moins deux circuits Direct Connect par centre de données pour la redondance.
Adresses IP publiques : Vous disposez d'un espace d'adressage IPv4 public pour l'appairage BGP (Border Gateway Protocol). Vous pouvez soit utiliser vos propres adresses IP publiques, soit demander des adresses IP d'appairage auprès de AWS (avec un coût supplémentaire).
Préfixe IP client : Vous connaissez le préfixe IP public que vous prévoyez d'annoncer à AWS (/29, /28, /30). Il s'agit des plages d'adresses NAT (Network Address Translation) ou des plages d'adresses IP publiques utilisées par vos connexions SBC et CTI.
Plateformes ACD prises en charge : Cette configuration prend en charge les intégrations Cisco (JTAPI) et Avaya (DMCC et SIPREC).
Connexion dédiée ou hébergée ? Choisissez entre une connexion dédiée ou une connexion hébergée. Une connexion dédiée est une liaison physique directe à AWS et prend généralement plus de temps à mettre en place. Une connexion hébergée utilise un fournisseur partenaire et se déploie plus rapidement. Les deux options sont prises en charge.
Pour le modèle 3 (CTI sur VPN IPSec (VPN sur Direct Connect public AWS) et SIP/SRTP sur Direct Connect public AWS), vous avez également besoin des éléments suivants :
-
Une interface VIF Public Direct Connect active avec une session BGP établie.
-
Le routeur sur site doit annoncer le préfixe IP Public contenant le terminal IPsec.
-
Le préfixe annoncé doit passer le processus standard de vérification des préfixes publics Direct Connect.
-
L'IP du terminal IPsec doit être comprise dans le préfixe annoncé.
Configuration
Pour plus d'informations, consultez le AWS Direct Connect User Guide.
Étape 1 : Créer le Lien Direct Connect
-
Connectez-vous à AWS Gestion Console et ouvrez le service Direct Connect.
-
Créez une nouvelle connexion et sélectionnez l'emplacement le plus proche de votre centre de données.
-
Choisissez la vitesse du port en fonction de vos besoins en bande passante.
-
Si vous souhaitez une haute disponibilité, créez au moins deux connexions.
-
Terminez le processus de configuration avec votre fournisseur de réseau. Cela inclut l'établissement de la connexion physique entre votre centre de données et AWS.
Étape 2 : Créer une Interface virtuelle Public (VIF)
Un VIF Public vous permet d'atteindre AWS services Public (y compris les points de terminaison publics CXone) via Direct Connect.
-
Pour créer le VIF Public, vous devez définir les éléments suivants :
-
a VLAN
-
votre numéro ASN BGP
-
Adresse IP de votre homologue de routeur
-
Amazon IP du homologue du routeur (AWS fournit celle-ci, ou vous en précisez une à partir de votre bloc d'IP publiques)
-
le préfixe IP public que votre réseau annoncera à AWS
-
-
Une fois que vous avez soumis la configuration VIF Public, AWS provisionne l'interface et la prépare pour le routage.
Étape 3 : Configurer Routing avec BGP
BGP (Border Gateway Protocol) est le Protocole de routage qui échange des informations de routage entre votre réseau et AWS.
-
Sur votre routeur Edge ou votre pare-feu, configurez une session BGP avec l'adresse IP homologue Amazon et l'ASN.
-
Annoncez votre préfixe IP public (la plage NAT/publique pour vos systèmes SBC et CTI).
Annoncez uniquement les Adresses IP publiques utilisées pour le trafic Engagement Hub (Multi-ACD/Open). N'annoncez pas de plages d'adresses IP larges ou non liées. Si vous annoncez trop d'adresses IP, d'autres types de trafic peuvent commencer à utiliser Direct Connect. Cela peut provoquer des problèmes de routage et augmenter l'utilisation de la bande passante.
-
Filtrez les routes entrantes avec soin. AWS annonce toutes ses plages d'adresses IP publiques via Public DX. Vous devez restreindre votre routage pour accepter uniquement les préfixes nécessaires pour Engagement Hub (Multi-ACD/Open). Dans certaines régions, les services Professionnels NiCE fournissent des plages d'adresses IP publiques spécifiques pour les adresses IP des serveurs CTI, les adresses IP de signalisation SBC et les adresses IP des composants Média.
Si vous acceptez trop de routes, vous risquez de perturber le routage de votre réseau ou d'envoyer du trafic indésirable via Direct Connect.
-
Vérifiez que la session BGP est établie et que les routes sont échangées. Vous pouvez vérifier l'état BGP dans la console AWS Direct Connect.
Étape 4 : Configurer votre équipement réseau
Pare-feu client
-
Autorisez le trafic sortant et entrant pour les protocoles et ports suivants sur votre préfixe IP Public :
-
Trafic CTI : TCP sur le(s) port(s) utilisé(s) par votre ACD (par exemple, JTAPI pour Cisco, DMCC pour Avaya).
-
Signalisation SIP : port UDP/TCP 5060 (SIP) ou 5061 (SIP-TLS).
-
Média RTP/SRTP : plage de ports UDP définie par la configuration de votre SBC.
-
-
Si vous utilisez le modèle 1 (CTI via VPN), configurez un tunnel VPN IPsec depuis votre pare-feu vers le terminal VPN NiCE pour le trafic CTI uniquement. Le média SIP/SRTP transite directement via la liaison Direct Connect.
Si vous utilisez le modèle 3 (CTI via VPN IPSec (VPN sur AWS Public Direct Connect), utilisez votre connexion Public Direct Connect existante pour établir un tunnel IPsec exclusivement pour le trafic CTI. Le trafic SIP et RTP continuera de circuler directement via AWS Public Direct Connect, en dehors du tunnel IPsec.
SBC (Session Border Controller) client
-
Configurez votre SBC pour acheminer la signalisation SIP et les médias RTP/SRTP vers les Adresses IP Public fournies par NiCE Professionnel Services (SC EIP pour la signalisation, MC EIP pour le média).
-
Assurez-vous que le SBC utilise l'Adresse IP publique de votre préfixe annoncé comme adresse Source.
-
Toute communication via le lien Public Direct Connect doit utiliser un espace d'adressage IPv4 public. Les adresses privées (RFC 1918) ne fonctionnent pas via une VIF Public.
Étape 5 : Coordonner avec NiCE Services Professionnel
Contactez NiCE Services Professionnel pour partager :
-
The public IP prefix you are advertising to AWS.
-
La région AWS à laquelle vous vous connectez.
-
Le modèle de connectivité que vous avez choisi (modèle 1, 2 ou 3).
NiCE Professionnel Services vous propose :
-
Adresses IP publiques du serveur CTI
-
IP publiques de signalisation SBC
-
Adresses IP publiques du composant média
Étape 6 : configurez votre Intégration ACD
Pour Cisco (JTAPI)
-
Dans le portail d'administration NiCE CXone, configurez le système téléphonique avec les détails de connexion cisco jtapi (adresse IP du serveur, identifiants, postes).
-
Vérifiez que le trafic CTI (événements d'appel, signaux de mise en attente/reprise) atteint les serveurs CTI CXone via le VPN (modèle 1 ou 3) ou via la liaison Direct Connect (modèle 2).
Pour Avaya (DMCC & SIPREC)
-
Configurez l'intégration Avaya DMCC ou SIPREC dans NiCE CXone avec les détails de serveur appropriés.
-
Vérifier que le trafic de signalisation et de média est correctement acheminé via la liaison Direct Connect.