

Cette rubrique fournit des directives pour configurer l’interface Avaya TSAPI avec SIPREC pour Real-Time Third Party Telephony Recording (Multi-ACD).
Les versions Avaya AES TSAPI prises en charge sont 8.1.3, 10.1 et 10.2.
Un technicien sur site Avaya doit se charger de toutes les procédures dans l’environnement Avaya. Les procédures décrites dans cette section sont données uniquement à titre indicatif.
Appliquez les étapes suivantes pour configurer l’interface Avaya TSAPI avec SIPREC.
Étape 1 : Préparation de l’environnement Avaya AES TSAPI
Étape 2 : Préparez les contrôleurs de frontière de session (SBC) pour l’intégration avec Real-Time Third Party Telephony Recording (Multi-ACD):
Étape 3 : Téléchargez et enregistrez les données essentielles pour la configuration de connectivité tierce dans un fichier Excel NiCE CXone. Vous devrez fournir des informations essentielles dans ce fichier. Lorsque vous aurez saisi toutes les informations et préparé votre environnement pour Real-Time Third Party Telephony Recording (Multi-ACD), envoyez ce fichier Excel à votre représentant NICE Professional Services.
Préparation de l’environnement Avaya AES TSAPI
Vous devez configurer le serveur Avaya AES TSAPI avant de configurer Real-Time Third Party Telephony Recording (Multi-ACD).
Les versions Avaya AES TSAPI prises en charge sont 8.1.3, 10.1, 10.2.
Vous devez exécuter les opérations suivantes pour préparer l’environnement Avaya AES TSAPI :
Étape 1 : Vérification de la licence TSAPI et de son état
Étape 2 : Préparer les informations pour l’environnement AES
Étape 3 : Ajout d’un utilisateur
Étape 4 : Vérification de la liaison Tlink
Étape 5 : Création d’une connexion sécurisée à l’aide d’un VPN
Étape 1 : Vérification de la licence TSAPI et de son état
Avant de configurer l’interface Avaya TSAPI, vous devez vérifier que le service Avaya TSAPI s’exécute et que la licence est valable.
Pour vérifier le service TSAPI et le statut :
-
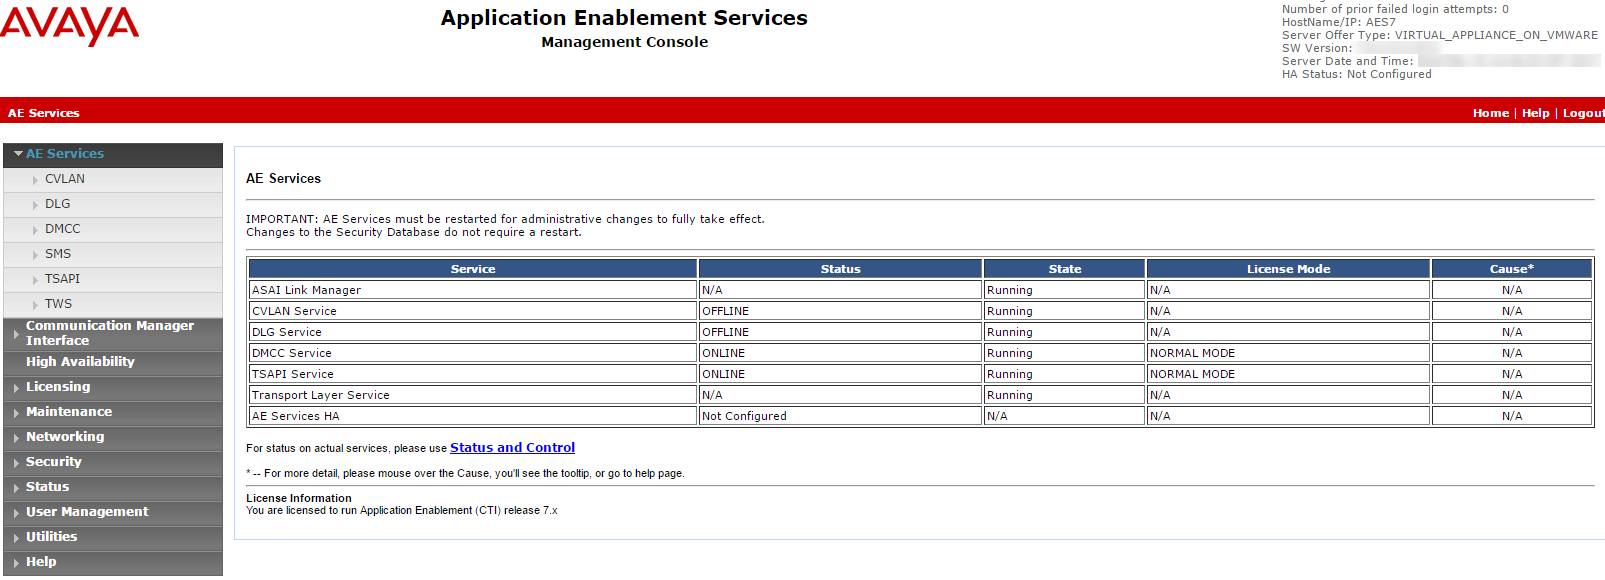
Connectez-vous au serveur AES. La page Application Enablement Services s’affiche.
-
Dans le menu, sélectionnez AE Services.
-
Vérifiez les éléments suivants :
-
La colonne Status du service TSAPI indique Online et que State indique Running
-
La colonne Licensed Mode indique Normal Mode
-
Étape 2 : Préparer les informations pour l’environnement AES
Un technicien sur site Avaya doit se charger de toutes les procédures dans l’environnement Avaya. Ces procédures sont uniquement fournies à titre de recommandation et d’information.
Dans un environnement AES, l’administrateur AES doit préparer les connexions de la liaison AES-CTI.
 Configuration du commutateur sur AES
Pour configurer le commutateur sur AES (directives générales) :
-
Accédez à la page internet AES et connectez-vous.
-
Entrez votre Nom d'utilisateur etMot de passe. Cliquez sur Connexion. La page d'accueil s'affiche.
-
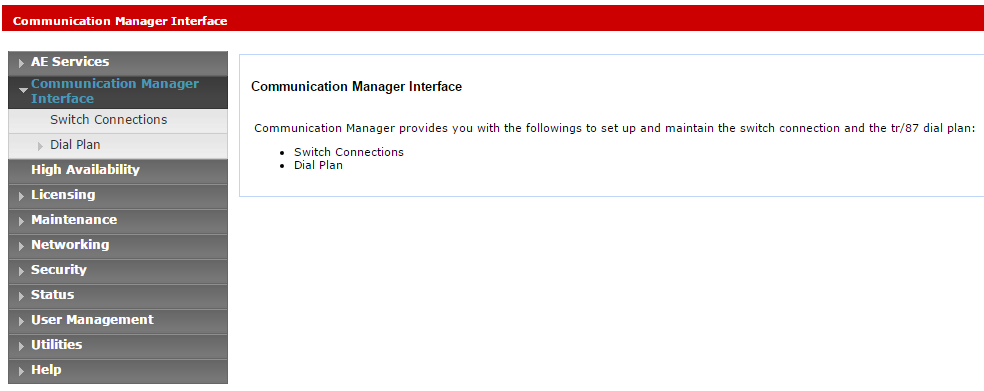
Dans le menu, cliquez sur Communication Manager Interface.
-
Sélectionnez Switch Connections.
-
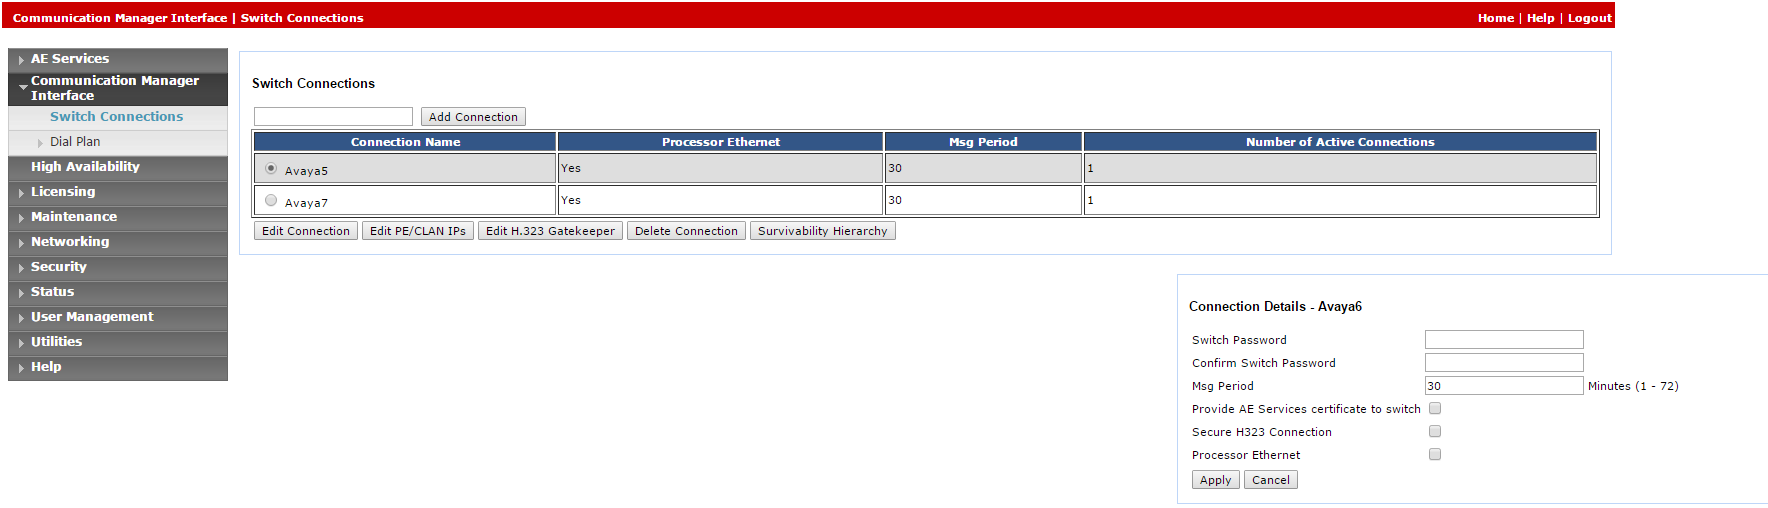
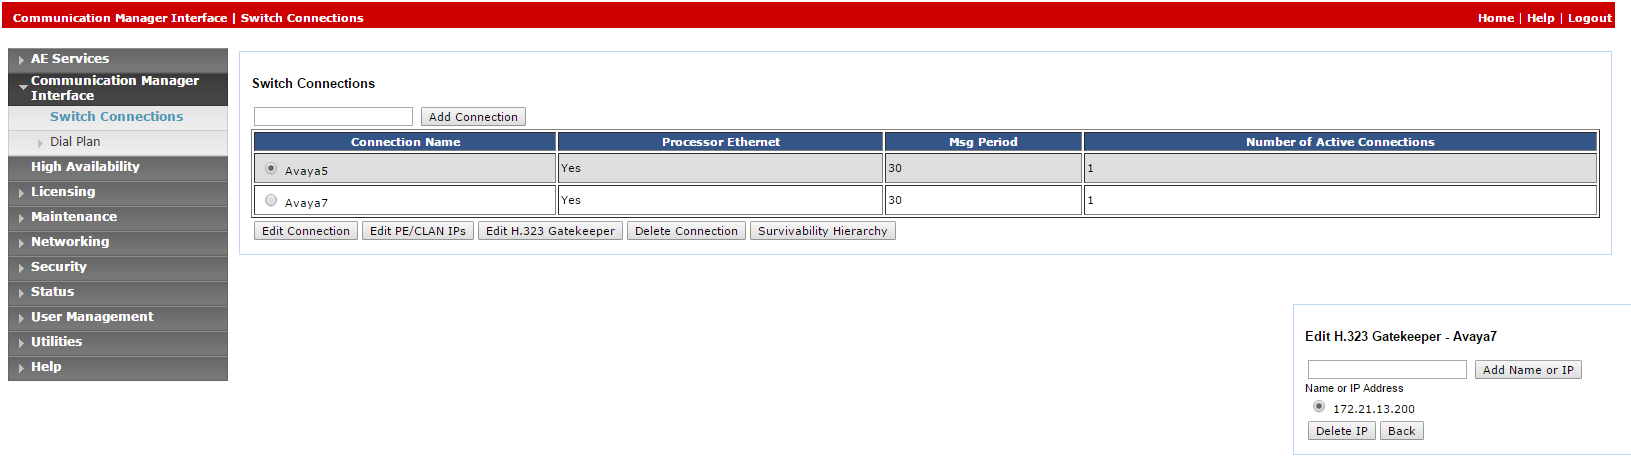
Dans la fenêtre Switch Connections, ajoutez le nom du commutateur dans le champ de saisie, puis cliquez sur Add Connection. La fenêtre Connection Details du nouveau commutateur s’ouvre.
-
Dans le champ Switch Password, entrez le mot de passe du commutateur. Ce mot de passe doit compter 12 à 16 caractères alphanumériques et être identique au mot de passe attribué au service AES dans Communication Manager.
-
Dans le champ Confirm Switch Password, entrez de nouveau le mode de passe du commutateur.
-
Si Communication Manager prend en charge Processor Ethernet, sélectionnez Processor Ethernet.
-
Cliquez sur Apply. Vous revenez à la fenêtre Switch Connections.
-
-
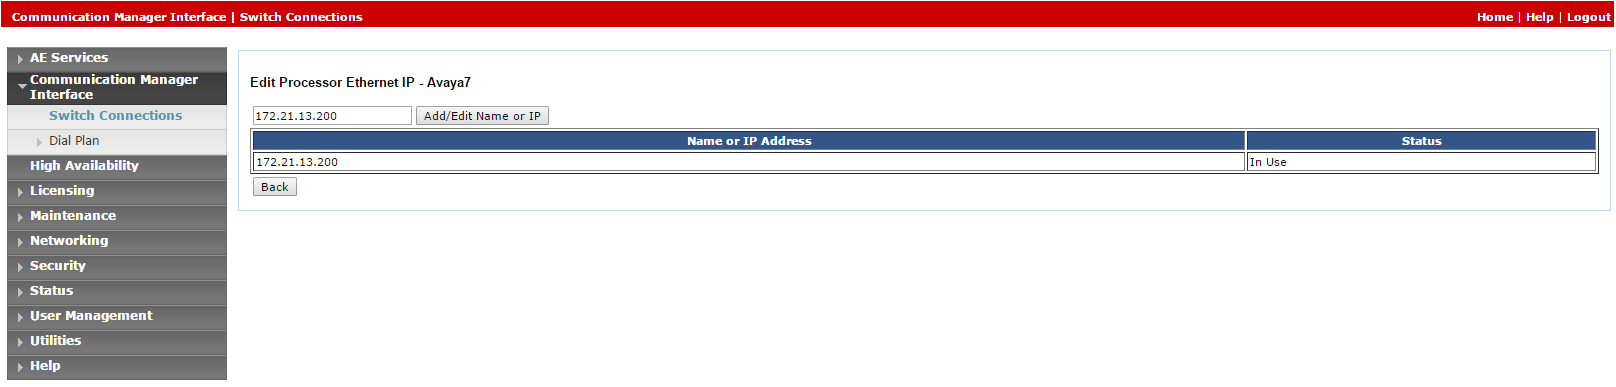
Cliquez sur Edit PE/CLAN IPs. La fenêtre Edit Processor Ethernet IP s’affiche.
-
Dans le champ fourni, ajoutez l’adresse IP de la carte Processor Ethernet/CLAN, puis cliquez sur Add/Edit Name or IP.
-
Dans le menu AES, cliquez sur Switch Connections pour revenir à la fenêtre Switch Connections.
-
Cliquez sur Edit H.323 Gatekeeper. La fenêtre Edit H.323 Gatekeeper s’affiche.
-
Dans le champ fourni, entrez l’adresse IP de l’une des cartes Processor Ethernet/CLAN et cliquez sur Add Name or IP. Faites de même pour toutes les cartes Processor Ethernet/C-LAN.
 Vérification de la liaison CTI
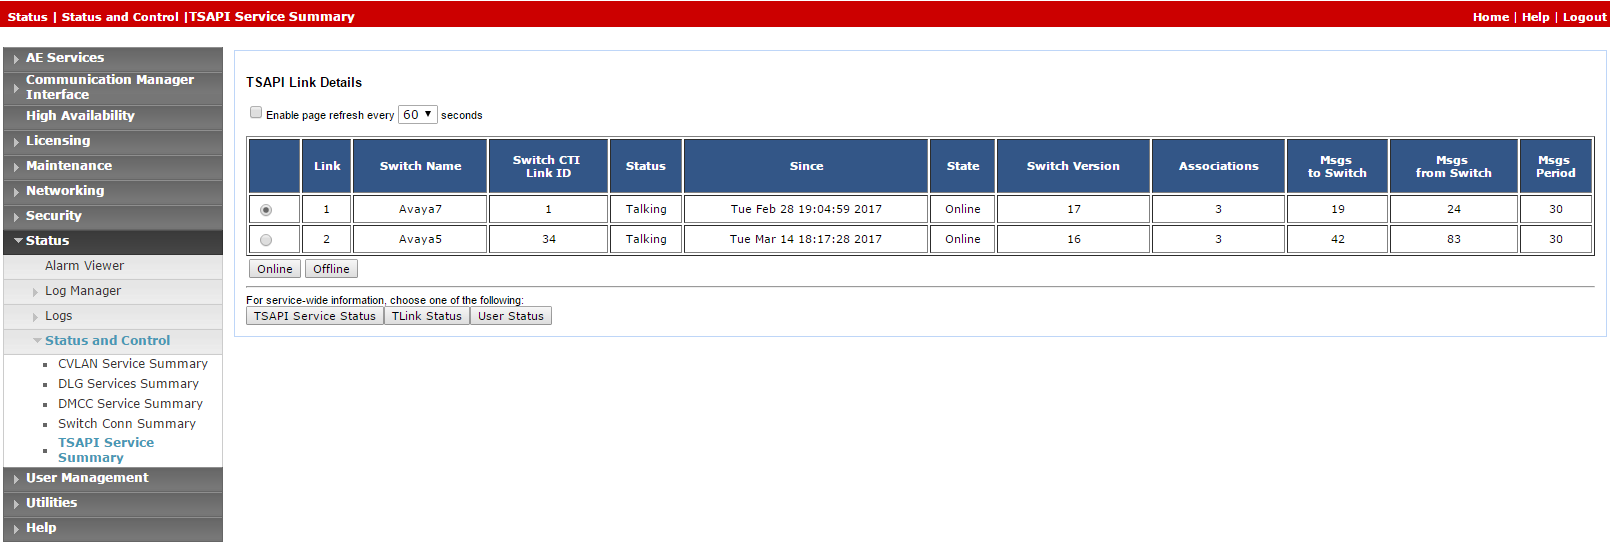
Après configuration de la liaison CTI, l'administration doit vérifier que la connexion de la liaison AES-CTI est active et à l'état « Talking ».
Pour vérifier le lien CTI :
-
Sur la page internet AES, sélectionnez Status > Status and Control > TSAPI Service Summary.
-
Vérifiez que Status a la valeur Talking pour la connexion de liaison AES-CTI.
Étape 3 : Ajout d’un utilisateur
Il est impératif d’ajouter l’utilisateur au système par le biais de la page internet.
Cette procédure doit être effectuée avec un administrateur Avaya. L’administrateur AES doit avoir préparé la connexion de la liaison AES-CTI.
À la fin de cette étape, vous devez fournir à NiCE Services Professionnels :
-
Informations d’authentification de l’utuilisateur.
Pour ajouter un utilisateur :
-
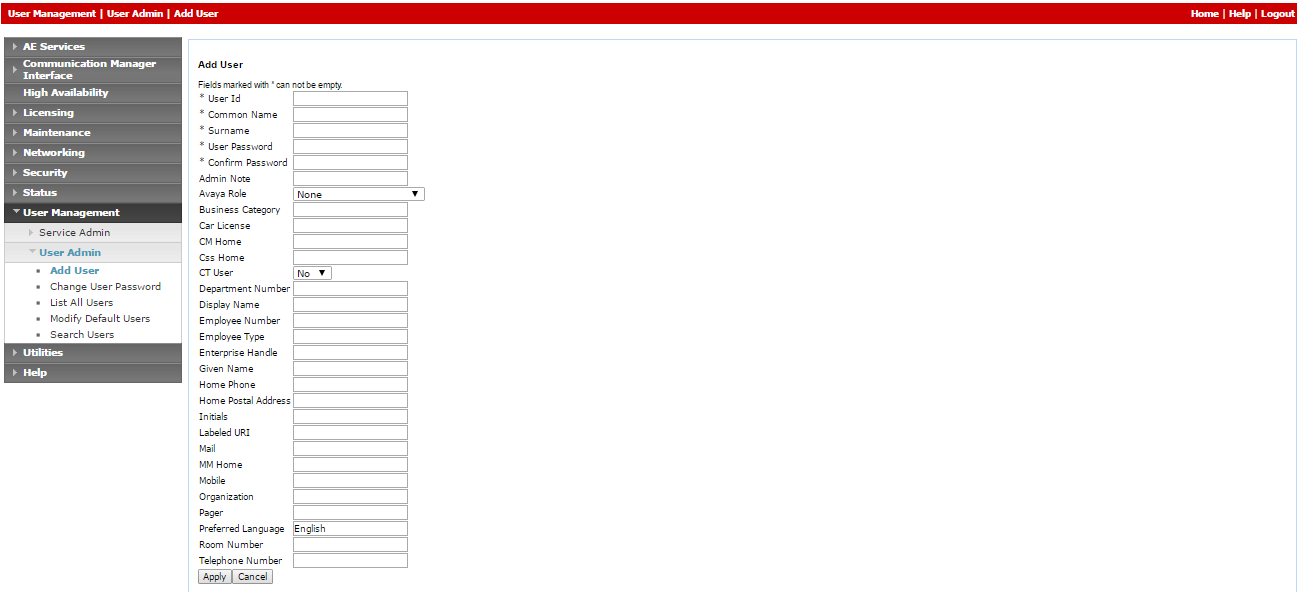
Dans le menu AE Services, accédez à User Management > User Admin, puis cliquez sur Add User.
-
Dans la fenêtre Add User, configurez les champs obligatoires :
-
User Id
-
Common Name
-
Nom de famille
-
User Password
-
Confirmez le mot de passe
-
Pour le paramètre CT User, choisissez la valeur « Yes ».
-
-
Cliquez sur Apply pour enregistrer les informations.
-
Enregistrez les informations d’authentification de l’utilisateur dans le fichier Excel. Une fois que vous avez terminé de saisir tous les détails nécessaires et préparé votre environnement, soumettez le fichier Excel aux services professionnels NiCE.
-
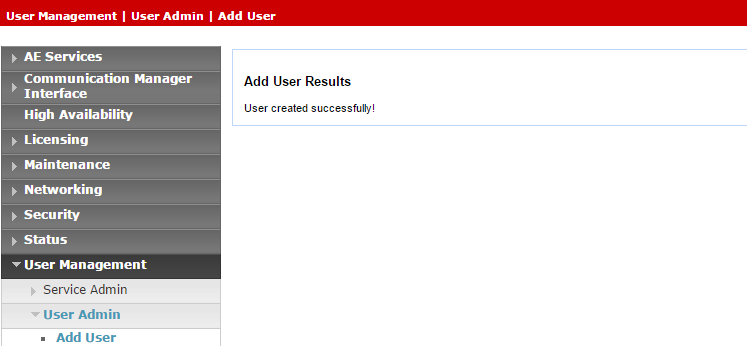
Vérifiez que le message User created successfully s’affiche dans la fenêtre Add User Results.
-
Fournir une supervision illimitée pour tous les appareils de l'utilisateur :
-
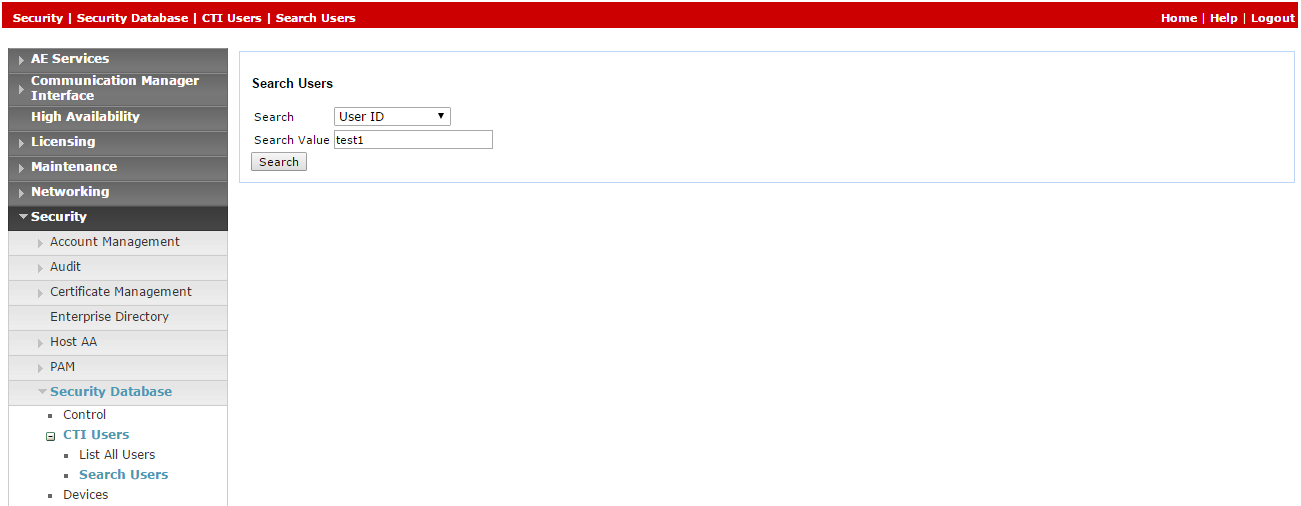
Dans le menu AE Services, développez Security > Security Database > CTI Users, puis cliquez sur Search Users.
-
Dans la fenêtre Search Users, recherchez l’utilisateur que vous avez créé précédemment.
-
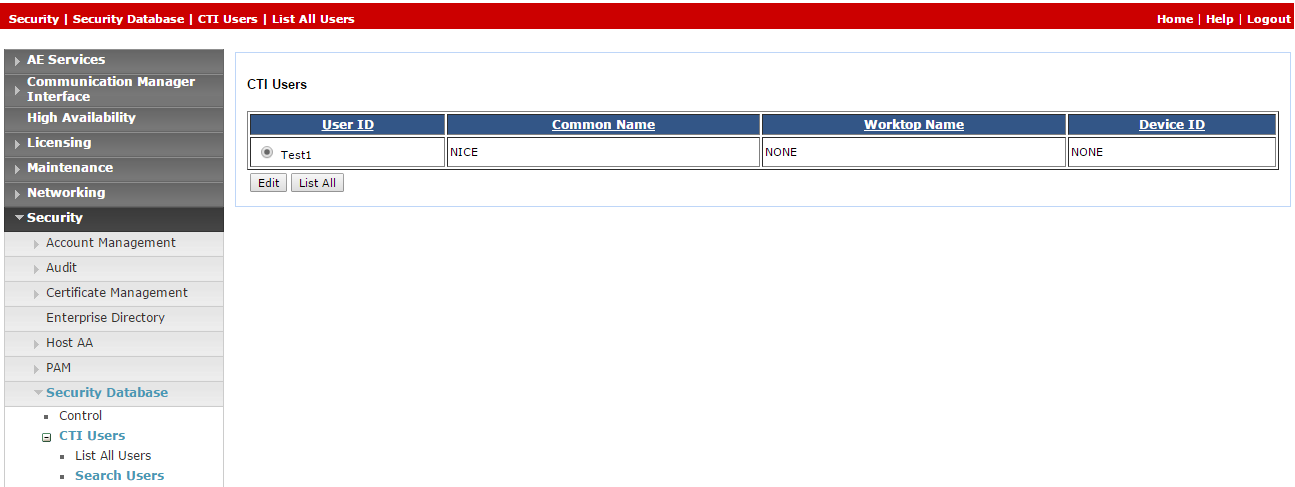
Cliquez sur Chercher. Le nouvel utilisateur s’affiche.
-
Cliquez sur Modifier.
-
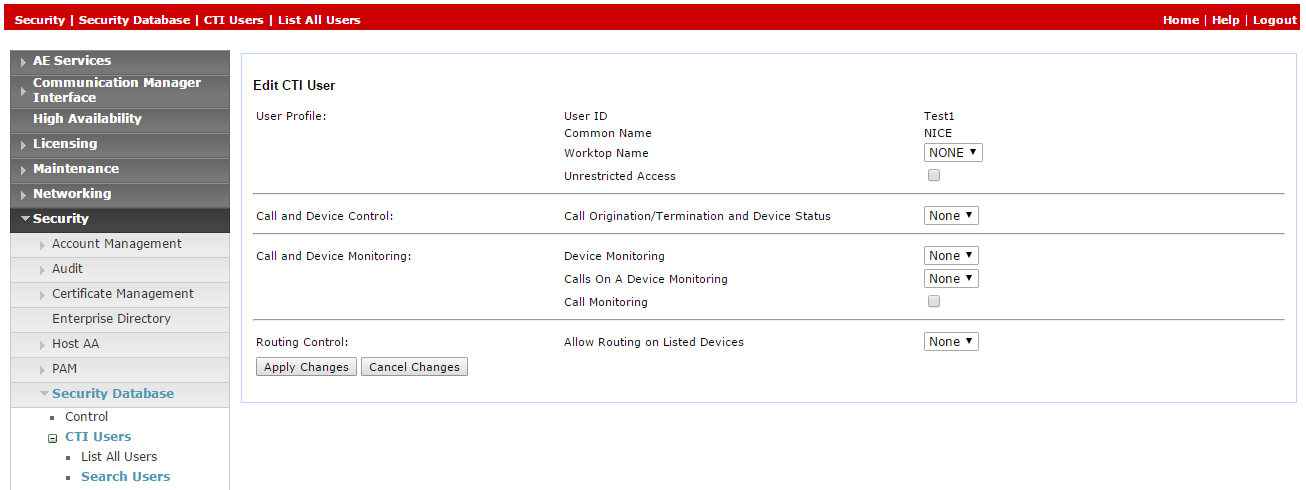
Dans la fenêtre Edit CTI User, sous User Profile, sélectionnez Unrestricted Access.
-
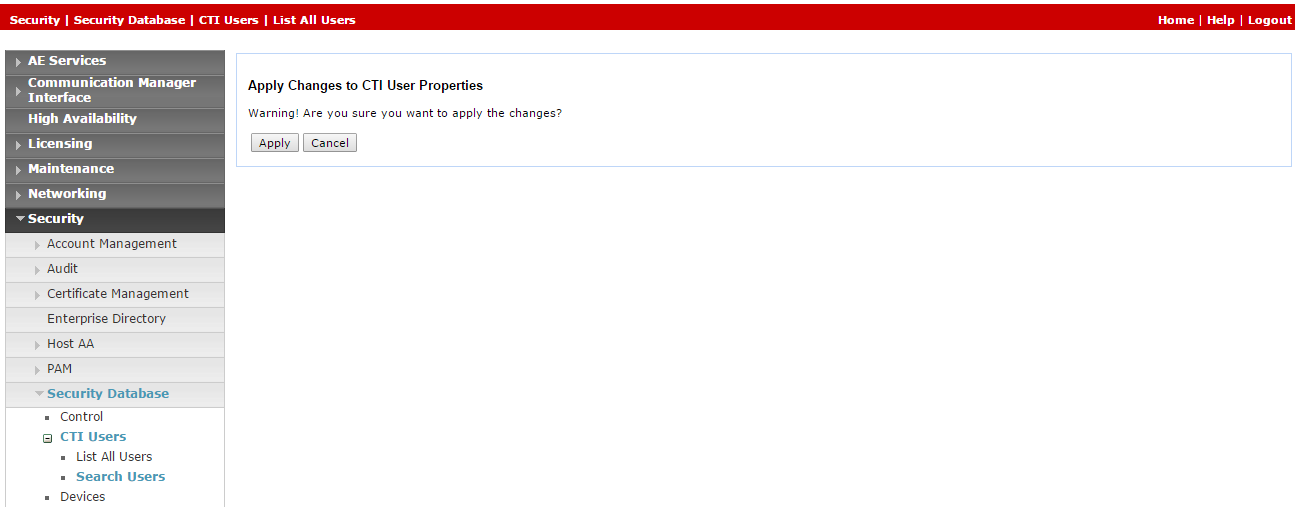
Cliquez sur Apply Changes.
-
Sous Apply Changes to CTI User Properties, cliquez sur Apply.
-
Étape 4 : Vérification de la liaison Tlink
Dans la configuration TSAPI de la connexion CTI, le paramètre Server Name utilise la valeur Tlink.
À la fin de cette étape, vous devez fournir à NiCE Services Professionnels :
-
Nom Tlink
Pour vérifier la liaison Tlink :
-
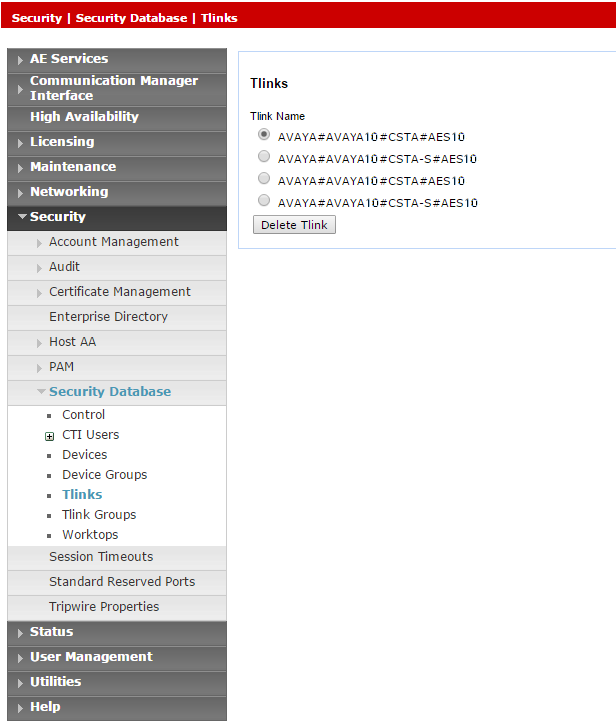
Sur la page internet AES, sélectionnez Security > Security Database > Tlinks.
La liste des liaisons Tlink s'affiche dans la colonne Tlink Name. Si votre site utilise plusieurs liaisons Tlink, veillez à choisir la liaison appropriée, en fonction du nom du commutateur.
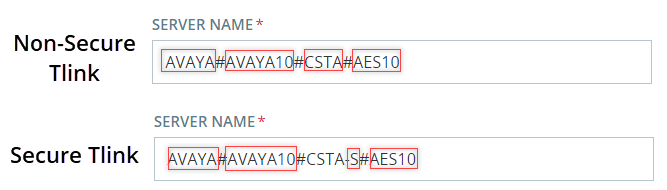
Tlink comprend les segments suivants :
-
AVAYA : fournisseur
-
# : séparateur
-
AVAYA10 : nom du commutateur / de la connexion (tel que défini dans Communication Manager Interface> Switch Connections)
-
CSTA/CSTA-S - Portail non sécurisé / sécurisé
-
AES10 - Nom de serveur AES
-
-
Enregistrez le nom Tlink correct dans le fichier Excel. Une fois que vous avez terminé de saisir tous les détails nécessaires et préparé votre environnement, soumettez le fichier Excel aux services professionnels NiCE.
-
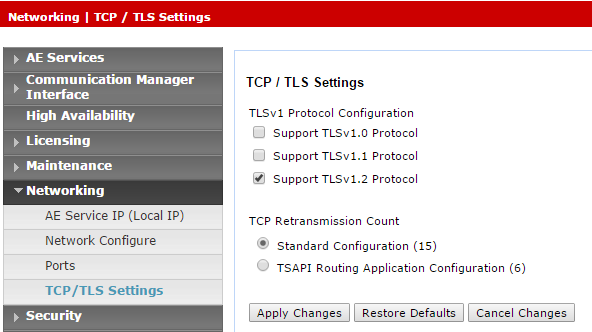
Si vous utilisez la version sécurisée de Tlink, assurez-vous que la version TLS est configurée dans AES. Allez dans la section Networking > TCP/TLS Settings (Réseau > Paramètres TCP/TLS).
-
Par défaut, seule l’option Support TLSv1.2 Protocol (Prise en charge du protocole TLSv1.2) est activée. Le protocole TLSv1.2 est pris en charge en tant que protocole de sécurité unique.
-
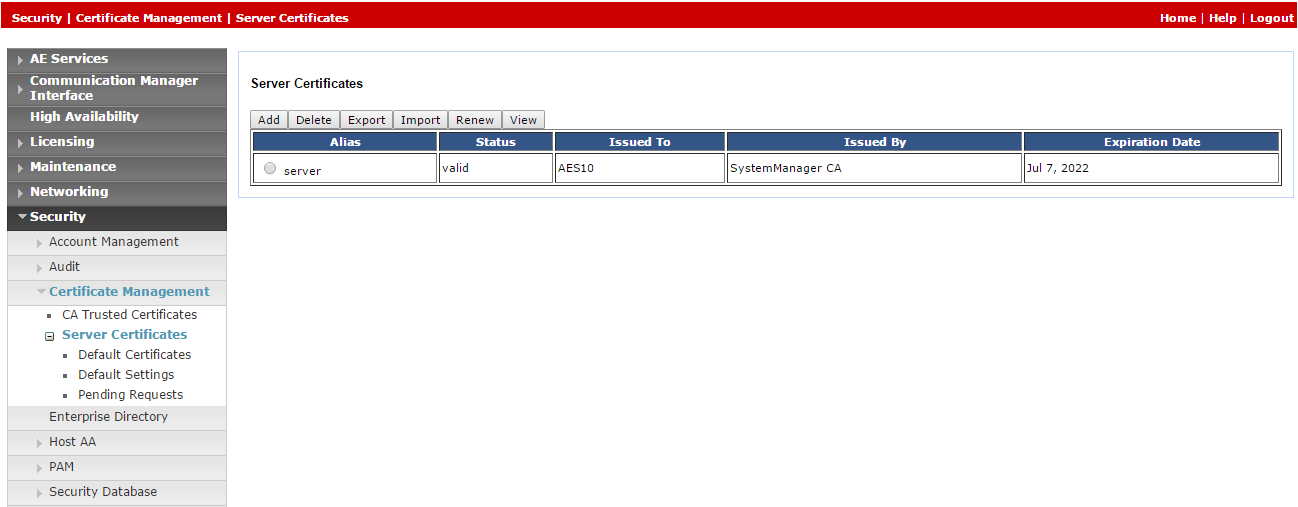
Étant donné que les certificats par défaut ne sont plus fournis, l'ingénieur du site Avaya doit générer le certificat approprié et le télécharger sur le système de téléphonie Avaya dans NiCE CXone. Allez dans la section Security > Certificate Management > Server Certificates (Sécurité > Gestion des certificats > Certificats serveur).
-
Dans la fenêtre Server Certificates (Certificats serveur), dans la colonne Alias, sélectionnez le certificat et cliquez sur Export.
-
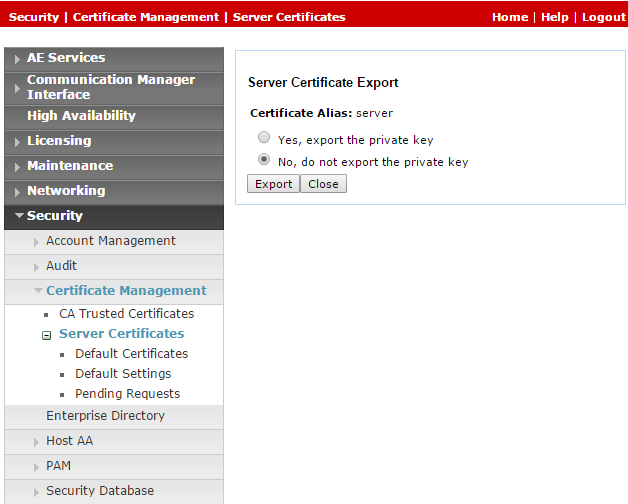
Dans la fenêtre Server Certificate Export (Exportation des certificats serveur), assurez-vous que l’option No, do not export the private key (Non, ne pas exporter la clé privée) est sélectionnée et cliquez sur Exporter.
-
Téléchargez ce certificat exporté sur le système de téléphonie Avaya dans NiCE CXone.
Étape 5 : Création d’une connexion sécurisée à l’aide d’un VPN
Cette étape doit être réalisée uniquement en coordination avec les services professionnels NiCE.
À la fin de cette étape, en remplissant le formulaire dans le fichier Excel Données essentielles pour la configuration de la connectivité tierce dans NiCE CXone, vous fournirez les détails nécessaires aux services professionnels NiCE, qui vous aideront à établir une connexion VPN sécurisée avec NiCE CXone.
Les environnements SIPREC sont uniquement requis pour saisir des informations supplémentaires dans le formulaire, de sorte que SBC puisse établir une connexion entre SIPREC et NiCE CXone.
-
NiCE Les services professionnels vous fourniront le formulaire de connexion VPN.
-
Remplissez ce formulaire avec les informations vous concernant et les informations nécessaires pour Real-Time Third Party Telephony Recording (Multi-ACD).
-
NiCE Les services professionnels se coordonneront avec les équipes NiCE CXone pour garantir que tous les champs sont correctement remplis.
-
Les deux parties doivent se concerter au sujet du formulaire et de ses informations.
-
-
NiCE Les services professionnels planifieront un appel collaboratif :
- Pour vérifier le formulaire et son contenu avec Real-Time Third Party Telephony Recording (Multi-ACD).
-
Avec les équipes NiCE CXone pour le provisionnement VPN.
-
Vous allez configurer deux VPN : un pour la résilience et l’autre pour le basculement.
-
Configurez le routage en définissant le BGP du VPN avec des pare-feu Real-Time Third Party Telephony Recording (Multi-ACD) ou créez des routes statiques vers les adresses IP fournies.
-
Configurez la conversion d’adresses réseau NAT. Convertissez l’adresse de votre terminal en une adresse IP publique, soit par annonce via BGP, soit avec un routage statique.
-
Paramétrez les pare-feu :
-
Autorisez le trafic entrant sur le terminal CTI à partir des (2) adresses IP fournies.
-
Ouvrez les ports requis. Pour plus d’informations, voir Ports et protocoles par application.
-
Dans le cas des environnements haute disponibilité, les ports mentionnés plus haut à l’étape b doivent être ouverts pour tous les serveurs actifs et de secours.
-
-
NiCE Les services professionnels se coordonneront avec les équipes NiCE CXone pour :
-
Vérifier que le formulaire VPN est rempli correctement.
-
Consulter les équipes NiCE CXone sur le créneau de provisionnement du VPN et la configuration du routage.
-
Tester le tunnel VPN, le routage et la connectivité.
-
Préparation du SBC Oracle (Acme Packet)
Cette section décrit la préparation du contrôleur de frontière de session (SBC) Oracle (Acme Packet) en vue de son intégration avec Real-Time Third Party Telephony Recording (Multi-ACD).
Les procédures décrites dans cette section constituent des recommandations uniquement. Le technicien sur site Oracle devrait se charger de toutes les procédures.
Le SBC doit disposer d'un certificat TLS valide installé. Le certificat doit être signé par une autorité de certification (CA) de confiance répertoriée dans la section Supported Certificate Authorities for SIPREC.
Flux de travail
Utilisez ce flux de travail pour préparer le SBC Oracle (Acme Packet) pour Real-Time Third Party Telephony Recording (Multi-ACD). Avant de commencer ce flux de travail, vous devez vérifier que les composants de site sont configurés.
Phase 1 : Préparation du site : Conditions préalables de Chiffrement
Phase 2 : configurer Oracle SBC :
Étape 1 : Vérification de la licence est valide et inclut la fonctionnalité Session Recording. SRTP requiert Software TLS
Étape 2 : Configuration du realm d’enregistrement
Étape 3 : Configuration de la connexion du serveur d’enregistrement de session (SRS)
Étape 4 : (En option) Configuration du groupe d’enregistrement de session (SRG) pour plus qu’un enregistreur
Étape 5 : Configuration des Interfaces SIP, realms et agents de session pour le SRS et le SRG
Étape 6 : Configuration de la génération d’identifiants d’Appels universels pour les Appels entrants
Configuration de la génération d’identifiants d’Appels universels pour les Appels entrants
Le plug-in SPL (Session Plug-in Language) UCID peut être configuré pour un SBC Oracle de manière à générer ou préserver un identifiant d’Appel universel suivant la configuration. Dès lors qu’un identifiant d’appel universel est généré ou préservé, le système ajoute la valeur à toutes les demandes SIP en sortie ultérieures au sein de la session. Vous pouvez aussi configurer le plug-in de manière à supprimer les en-têtes d’identifiants d’appel universels indésirables afin d’éviter les doublons dans les demandes SIP en sortie. L’UCID Avaya peut être ajouté comme données d’extension à l’élément de session dans les métadonnées d’un enregistrement lorsque SIPREC est utilisé.
Vérification de la configuration pour générer l’UCID AvayaAprès avoir effectué les étapes de configuration du plug-in SPL afin de générer un UCID Avaya pour chaque appel entrant, vous pouvez vérifier la configuration.
-
Dans l’interface de ligne de commande (CLI) d’Acme Packet, saisissez :
configure terminal -
Appuyez sur Entrée.
Le prompt passe à
YourSBC(configure)#. -
Saisissez :
Système -
Appuyez sur Entrée.
Le Prompt devient
YourSBC(system)#. -
Saisissez ce qui suit et appuyez sur Entrée :
spl-configLe Prompt subit des modifications pour devenir
YourSBC(spl-config)#. -
Saisissez ce qui suit et appuyez sur Entrée :
sélectionner -
Saisissez ce qui suit et appuyez sur Entrée :
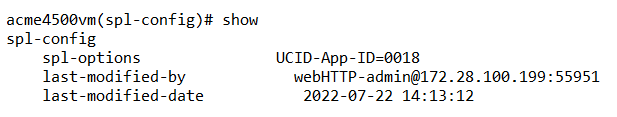
AfficherLa configuration du plug-in SPL pour la génération d’un UCID Avaya pour chaque appel entrant s’affiche.
-
Saisissez ce qui suit et appuyez sur Entrée :
exitLe Prompt subit des modifications et devient
YourSBC(system)#. -
Saisissez ce qui suit et appuyez sur Entrée :
exitLe Prompt subit des modifications et devient
YourSBC(configure)#. -
Saisissez ce qui suit et appuyez sur Entrée :
exitLe Prompt subit des modifications pour devenir
YourSBC#.
(En option) Prérequis du Chiffrement
-
Vérifiez qu’une branche d’appel est chiffrée :
Pour le chiffrement de la branche d’appel de l’enregistreur, vérifiez que l’une des autres branches d’appel du SBC, entrant ou sortant du SBC, est chiffrée.
-
Suivez la documentation Oracle pour la configuration des certificats.
Vérification de la licence
Vérification de la licence
-
Connectez-vous à la CLI d’Acme Packet et saisissez le mot DE passe utilisateur.
-
Saisissez ce qui suit et appuyez sur Entrée :
enable -
Saisissez le mot DE passe superutilisateur et appuyez sur Entrée :
-
Saisissez ce qui suit et appuyez sur Entrée :
configure terminal -
Saisissez ce qui suit et appuyez sur Entrée :
Système -
Saisissez ce qui suit et appuyez sur Entrée :
license -
Saisissez ce qui suit et appuyez sur Entrée :
Afficher -
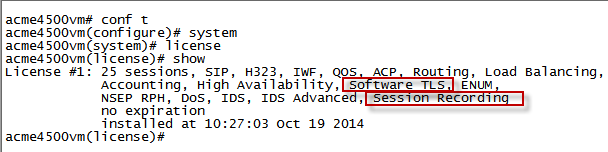
Vérifiez que la licence est valable (en cours de validité).
-
Vérifiez que la licence inclut Session Recording.
-
Pour SRTP, vérifiez que la licence inclut Software TLS.
Configuration du realm d’enregistrement
-
Connectez-vous à la CLI d’Acme Packet et saisissez le mot DE passe utilisateur.
-
Saisissez ce qui suit et appuyez sur Entrée :
enable -
Saisissez le superutilisateur et appuyez sur Entrée :
-
Saisissez ce qui suit et appuyez sur Entrée :
configure terminal -
Saisissez ce qui suit et appuyez sur Entrée :
media-manager
-
Saisissez ce qui suit et appuyez sur Entrée :
realm-config -
Configurez le nom du realm, type :
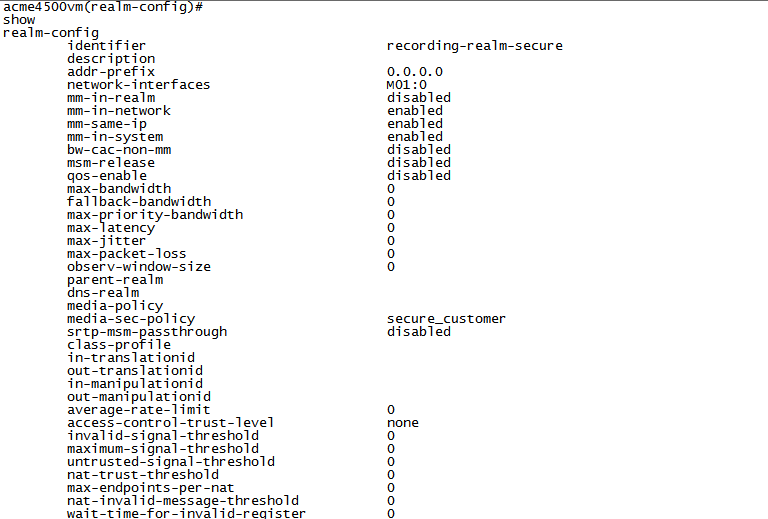
Identifiant <nom du domaine>Il doit s’agir du même nom que le nom du realm d’enregistrement que vous définissez dans Configuration de la connexion du serveur d’enregistrement de session (SRS) ou (En option) Configuration du groupe d’enregistrement de session (SRG).
-
Configurez l’interface ; saisissez ce qui suit et appuyez sur Entrée :
network-interfaces <interface>Par exemple :
network-interfaces M01:0 -
Configurez la fonctionnalité Mux du RTCP ; saisissez ce qui suit et appuyez sur Entrée :
rtcp-mux enable -
Pour configurer la fonctionnalité Masquer la mise à jour du Média de sortie, saisissez ce qui suit et appuyez sur Entrée :
``` hide-egress-media-update enable ```
-
Saisissez ce qui suit et appuyez sur Entrée :
TerminéL’illustration ci-dessus est fournie à titre d’exemple uniquement. Dans un environnement non sécurisé, il n’y a pas de valeur pour media-sec-policy.
Configuration de la connexion du serveur d’enregistrement de session (SRS)
Le SRS correspond au VRSP.
-
Vérifiez que vous avez achevé la configuration du realm d’enregistrement.
-
Connectez-vous à la CLI d’Acme Packet et saisissez le mot DE passe utilisateur.
-
Saisissez ce qui suit et appuyez sur Entrée :
enable -
Saisissez le mot DE passe superutilisateur et appuyez sur Entrée.
-
Saisissez ce qui suit et appuyez sur Entrée :
configure terminal -
Saisissez ce qui suit et appuyez sur Entrée :
session-router -
Saisissez ce qui suit et appuyez sur Entrée :
session-recording-server -
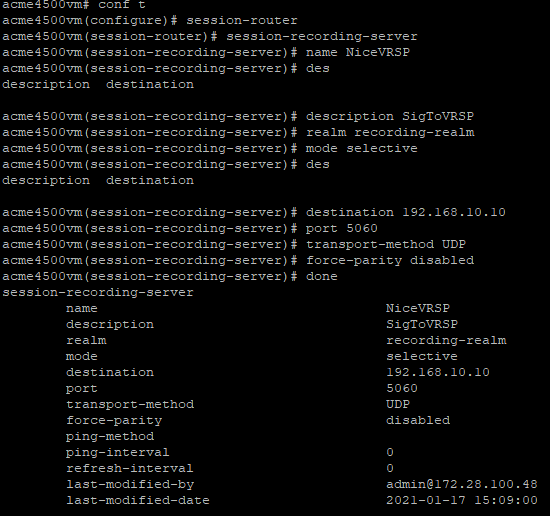
Configurez le nom du SRS ; saisissez ce qui suit et appuyez sur Entrée :
name <name of the SRS>Par exemple :
name NiceVRSP -
(Facultatif) Configurez la description du SRS ; saisissez ce qui suit et appuyez sur Entrée :
description <description of the SRS>Par exemple :
description SignalingToVRSP -
Configurez le realm du SRS ; saisissez ce qui suit et appuyez sur Entrée :
realm <Name of the realm>Par exemple :
realm recording-realm -
Configurez le mode du SRS ; saisissez ce qui suit et appuyez sur Entrée :
code mode selective
-
Configurez l’Adresse IP de destination ; saisissez ce qui suit et appuyez sur Entrée :
destination <Adresse IP du VRSP>Par exemple :
destination 192.168.10.10 -
Configurez le port de destination :
-
Dans un environnement non sécurisé, type
port 5060et appuyez sur Entrée -
Dans un environnement sécurisé, pour une connexion TLS sécurisée, saisissez
port 5061et appuyez sur Entrée -
Dans un environnement sécurisé, pour une connexion TLS mutuelle, type
port 5065et appuyez sur Entrée
-
-
Configurez le protocole de couche de transport :
-
Dans un environnement non sécurisé, pour TCP en tant que protocole de couche de transport, saisissez
transport-method TCPet appuyez sur Entrée -
Dans un environnement sécurisé, tapez
DynamicTLSpuis appuyez sur Entrée
-
-
Saisissez ce qui suit et appuyez sur Entrée :
Terminé -
Ajoutez le SRS à une Interface SIP, un realm ou une session d’agent. Voir Configuration des Interfaces SIP, realms et agents de session pour le SRS et le SRG.
Bien que vous puissiez ajouter le SRS aux trois options d’enregistrements, le système donne automatiquement la priorité à votre sélection dans cet ordre : première session d’agent, puis realm, puis Interface SIP.
-
Pour activer l’enregistrement avec des enregistreurs qui attendent le protocole RTP sur les ports consécutifs (enregistreurs VoIP), vous devez désactiver le forçage de parité. Par défaut, le force de parité est déjà désactivé à l’aide du paramètre force-parity. Pour vérifier que le forçage de parité est désactivé, saisissez :
configure terminal``` session-router ```
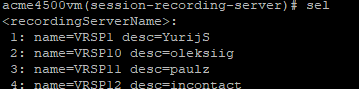
session-recording-serverselect [sélectionnez le nom du serveur Recording par numéro]
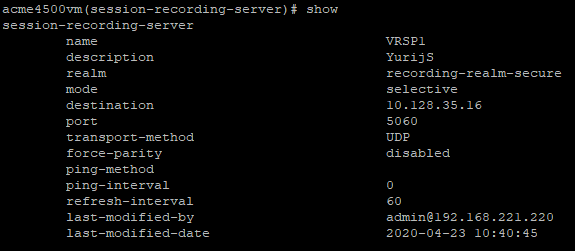
AfficherLa configuration du serveur d’enregistrement de session s’affiche.
-
Vérifiez que force-parity a la valeur disabled.
-
Si le forçage de parité est activé, saisissez ce qui suit et appuyez sur Entrée :
force-parity disabledTerminé -
Enregistrez et activez la configuration.
(En option) Configuration du groupe d’enregistrement de session (SRG)
Configurez ce paramètre si vous avez plus que un enregistreur.
-
Vérifiez que vous avez achevé la configuration du realm d’enregistrement.
-
Connectez-vous à la CLI d’Acme Packet et saisissez le mot DE passe utilisateur.
-
Saisissez ce qui suit et appuyez sur Entrée :
enable -
Saisissez le mot DE passe superutilisateur et appuyez sur Entrée.
-
Saisissez ce qui suit et appuyez sur Entrée :
configure terminal -
Saisissez ce qui suit et appuyez sur Entrée :
session-router -
Saisissez ce qui suit et appuyez sur Entrée :
session-recording-group -
Configurez le nom du SRG ; saisissez ce qui suit et appuyez sur Entrée :
name SRG:<nom du groupe d'enregistrement de session>Par exemple :
name SRG:NiceRecordingServer -
(Facultatif) Ajoutez la description du SRG ; saisissez ce qui suit et appuyez sur Entrée :
description <description du SRG>description SignalingToRecGroup -
Configurez la stratégie du SRG, par exemple RoundRobin (voir ci-dessous). Saisissez le nom de la stratégie et appuyez sur Entrée :
strategy RoundRobinNote que la paire VRSP NiCE ne prend pas en charge l'équilibrage de charge.
-
Pour afficher d’autres options de stratégie (comme Hunt, LeastBusy, PropDist et LowSusRate), saisissez ce qui suit et appuyez sur Entrée :
strategy? -
Configurez le nombre de serveurs d’enregistrement de session qui seront alloués au SRG ; saisissez ce qui suit et appuyez sur Entrée :
simultaneous-recording-serversIndiquez ensuite le nombre de serveurs.
Pour une paire de VRSP NiCE, le nombre est 2.
-
Type
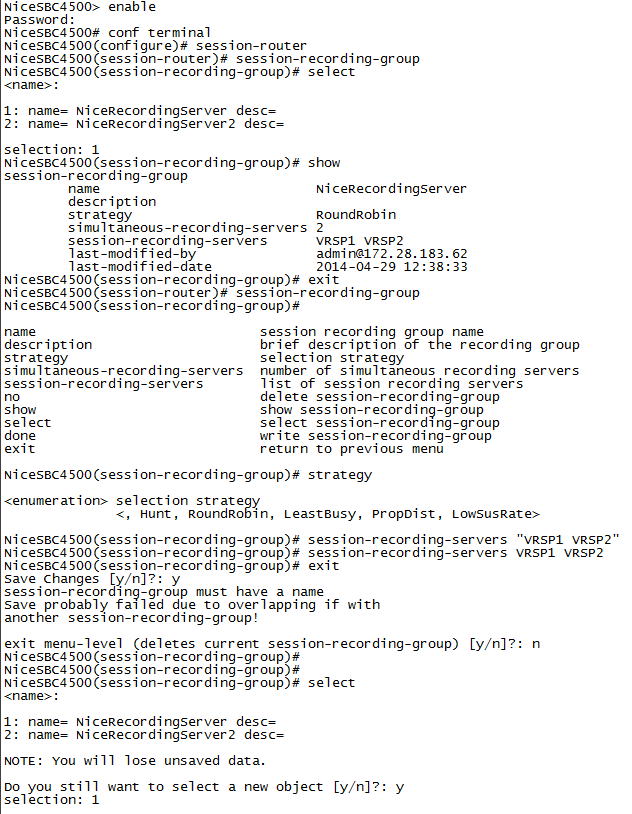
exitet répétez cette action jusqu'à ce que vous atteigniez le premier prompt superutilisateur (#), par exemple :NiceSBC4500(configure)# session-router
NiceSBC4500(session-router)# session-recording-group
NiceSBC4500(groupe-enregistrement-session)# exit
NiceSBC4500(session-router)# exit
NiceSBC4500(configure)# exit
NiceSBC4500#
-
Spécifiez les serveurs d’enregistrement de session à inclure dans le groupe. Saisissez les noms des serveurs d’enregistrement de session entre guillemets, en insérant une espace entre chaque nom de serveur. Appuyez ensuite sur Entrée.
"<servername1> <servername2>"Il doit s’agir du même nom de realm d’enregistrement que celui que vous définissez à la section Configuration de la connexion du serveur d’enregistrement de session (SRS).
-
Saisissez ce qui suit et appuyez sur Entrée :
Terminé -
Saisissez ce qui suit et appuyez sur Entrée :
verify-config -
Lorsque vous recevez l’avis « Verification successful », saisissez ce qui suit et appuyez sur Entrée.
save-config -
Saisissez ce qui suit et appuyez sur Entrée :
activate-config
Configuration des Interfaces SIP, realms et agents de session pour le SRS et le SRG
Bien que vous puissiez sélectionner toutes ces interfaces pour les composants ci-dessus, le système donne automatiquement la priorité à la sélection dans cet ordre : session agent, puis realm, et enfin SIP interface.
Configuration d’une Interface SIP pour le SRS-
Vérifiez que vous avez achevé la configuration du realm d’enregistrement.
-
Connectez-vous à la CLI d’Acme Packet et saisissez le mot DE passe utilisateur.
-
Saisissez ce qui suit et appuyez sur Entrée :
enable -
Saisissez le mot DE passe superutilisateur et appuyez sur Entrée :
-
Saisissez ce qui suit et appuyez sur Entrée :
configure terminal -
Saisissez ce qui suit et appuyez sur Entrée :
session-router -
Saisissez ce qui suit et appuyez sur Entrée :
sip-interface -
Saisissez ce qui suit et appuyez sur Entrée :
sélectionner -
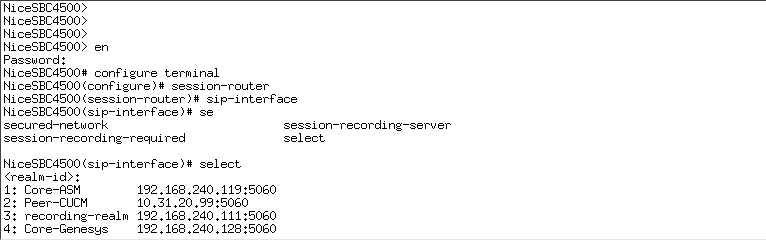
Sélectionnez l’interface SIP et saisissez le numéro de cette interface.
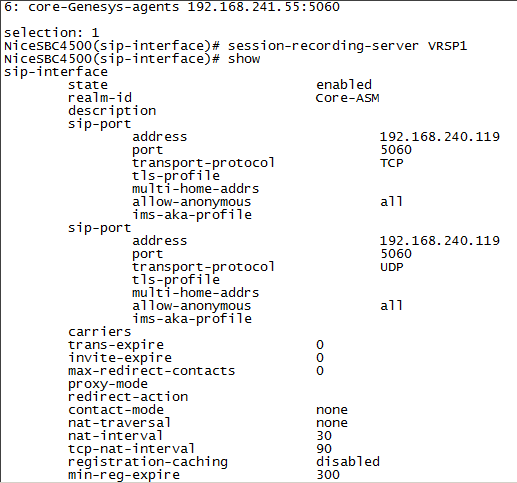
Par exemple, si vous voulez enregistrer l’interface SIP Core-ASM, comme dans l’exemple ci-dessus, saisissez 1.
-
Définissez le SRS qui doit enregistrer l’interface SIP sélectionnée ; saisissez ce qui suit et appuyez sur Entrée :
session-recording-server <nom du SRS>Il doit s’agir du même nom de SRS que celui que vous avez défini à la section Configuration de la connexion du serveur d’enregistrement de session (SRS).
Par exemple :
name NiceVRSP -
Saisissez ce qui suit et appuyez sur Entrée :
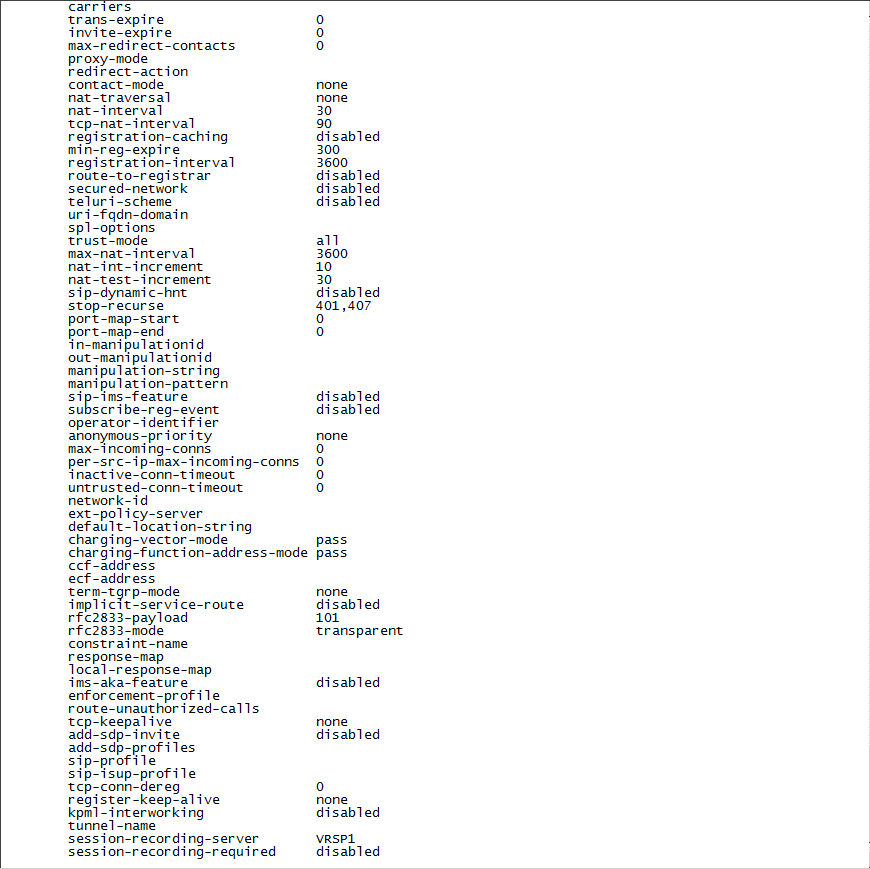
TerminéExemple pour un environnement non sécurisé :
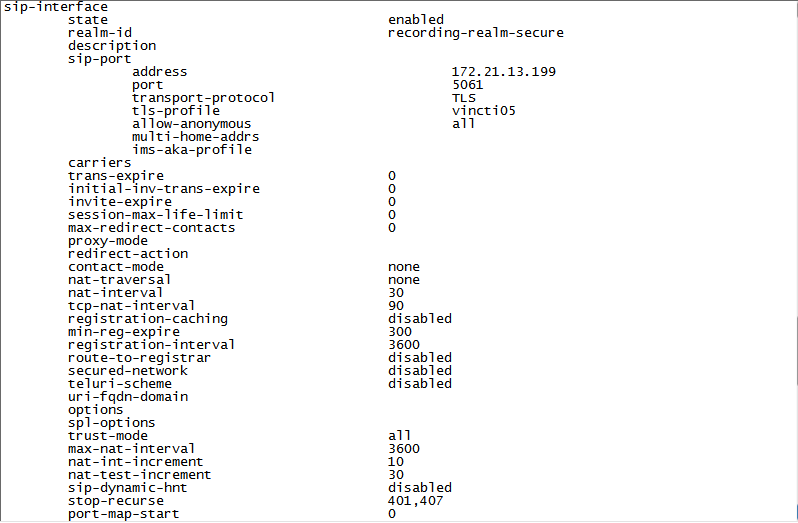
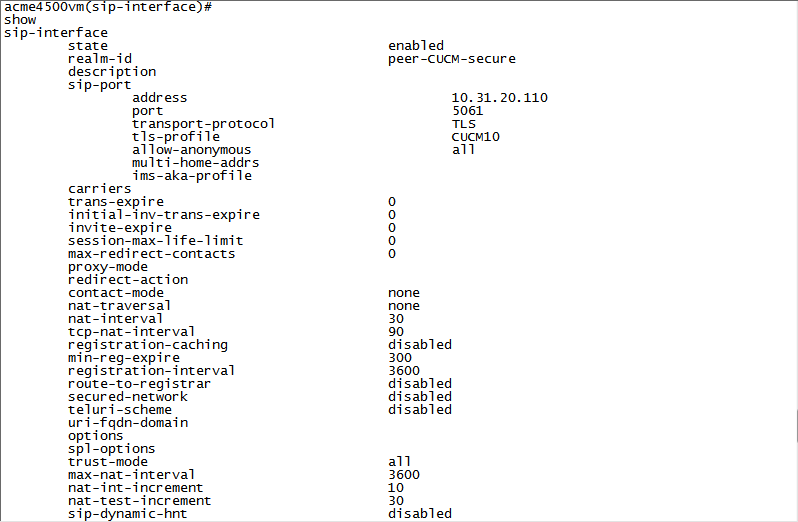
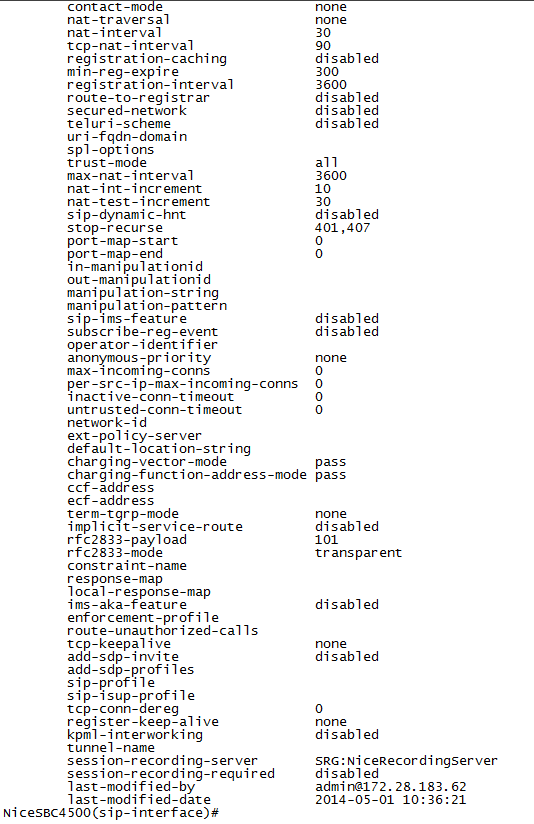
Exemple pour un environnement sécurisé :
-
Faites défiler vers le bas pour afficher le champ serveur d'enregistrement de session.
-
Tapez
exitplusieurs fois jusqu'à atteindre le niveau de l'invite superutilisateur (#). -
Saisissez ce qui suit et appuyez sur Entrée :
verify-config -
Lorsque vous recevez le message Vérification succès, saisissez ce qui suit et appuyez sur Entrée :
save-config -
Saisissez ce qui suit et appuyez sur Entrée :
activate-config
 (En option) Configurer une Interface SIP pour le SRG
-
Connectez-vous à la CLI d’Acme Packet et saisissez le mot DE passe utilisateur.
-
Saisissez ce qui suit et appuyez sur Entrée :
enable -
Saisissez le mot DE passe superutilisateur et appuyez sur Entrée :
-
Saisissez ce qui suit et appuyez sur Entrée :
configure terminal -
Saisissez ce qui suit et appuyez sur Entrée :
session-router -
Accédez à l’interface SIP ; saisissez ce qui suit et appuyez sur Entrée :
``` sip-interface ```
-
Saisissez ce qui suit et appuyez sur Entrée :
sélectionnerDans cet exemple, l’enregistrement n’est pas chiffré.
Voir l'image
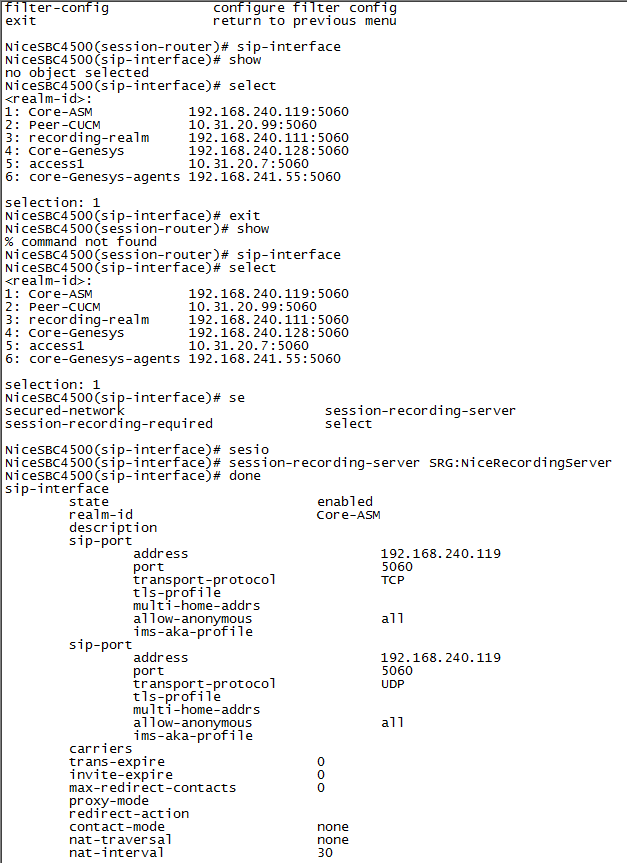
Pour l’enregistrement d’appels chiffrés, l’une des branches d’appel doit utiliser SRTP.
-
Sélectionnez l’interface SIP et saisissez le numéro de cette interface.
Par exemple, si vous voulez enregistrer l’interface SIP Core-ASM, comme dans l’exemple ci-dessus, saisissez 1.
-
Définissez le SRG qui doit enregistrer l’interface SIP sélectionnée ; saisissez ce qui suit et appuyez sur Entrée :
session-recording-group SRG:<nom du groupe d'enregistrement de session>Il doit s’agir du même nom de SRG que celui que vous avez défini à la section (En option) Configuration du groupe d’enregistrement de session (SRG).
Par exemple :
name SRG:NiceRecordingServer. N'oubliez pas d'inclureSRG:avant le nom du groupe d'enregistrement de session. -
Saisissez ce qui suit et appuyez sur Entrée :
Terminé -
Saisissez
exitplusieurs fois jusqu'à atteindre le niveau de l'invite superutilisateur (#). -
Saisissez ce qui suit et appuyez sur Entrée :
verify-config -
Lorsque vous recevez la notification Vérification succès, saisissez les informations suivantes puis appuyez sur Entrée :
save-config -
Saisissez ce qui suit et appuyez sur Entrée :
activate-config
 Configuration d’un realm d’entrée ou de sortie pour le SRS et le SRG
-
Connectez-vous à la CLI d’Acme Packet et saisissez le mot DE passe utilisateur.
-
Saisissez ce qui suit et appuyez sur Entrée :
enable -
Saisissez le mot DE passe superutilisateur et appuyez sur Entrée :
-
Saisissez ce qui suit et appuyez sur Entrée :
configure terminal -
Saisissez ce qui suit et appuyez sur Entrée :
media-manager
-
Accédez à l’interface SIP ; saisissez ce qui suit et appuyez sur Entrée :
realm-config -
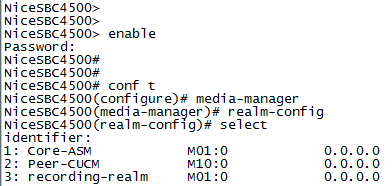
Saisissez ce qui suit et appuyez sur Entrée :
sélectionnerLa liste des realms disponibles s’affiche, avec un numéro en face de chaque realm.
-
Dans la ligne marquée
selection, saisissez le numéro du realm d'entrée ou de sortie que vous souhaitez configurer.Par exemple, si vous voulez afficher le realm Core-ASM, saisissez 1.
-
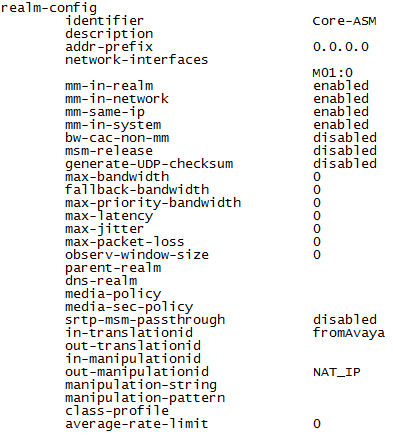
Dans la ligne
(realm-config)#, tapez les éléments suivants et appuyez sur Entrée :AfficherVous affichez ainsi les détails du realm sélectionné.
-
Si vous configurez le SRS, dans la ligne
(realm-config)# session-recording-server, entrez le nom du serveur d'enregistrement de session. -
Si vous configurez le SRG, dans la ligne
(realm-config)# session-recording-group, entrez le nom du groupe d'enregistrement de session.Par exemple :
name SRG:NiceRecordingServer. N'oubliez pas d'inclureSRG:avant le nom du groupe d'enregistrement de session. -
Saisissez ce qui suit et appuyez sur Entrée :
Terminé -
Tapez
exitplusieurs fois jusqu'à atteindre le niveau d'invite superutilisateur (#). -
Saisissez ce qui suit et appuyez sur Entrée :
verify-config -
Lorsque vous recevez le message Vérification succès, saisissez le texte suivant et appuyez sur Entrée :
save-config -
Saisissez ce qui suit et appuyez sur Entrée :
activate-config
 Configuration d’un agent de session pour le SRS
-
Connectez-vous à la CLI d’Acme Packet et saisissez le mot DE passe utilisateur.
-
Saisissez ce qui suit et appuyez sur Entrée :
enable -
Saisissez le mot DE passe enable et appuyez sur Entrée :
-
Saisissez ce qui suit et appuyez sur Entrée :
configure terminal -
Saisissez ce qui suit et appuyez sur Entrée :
session-router
-
Saisissez ce qui suit et appuyez sur Entrée :
session-agent -
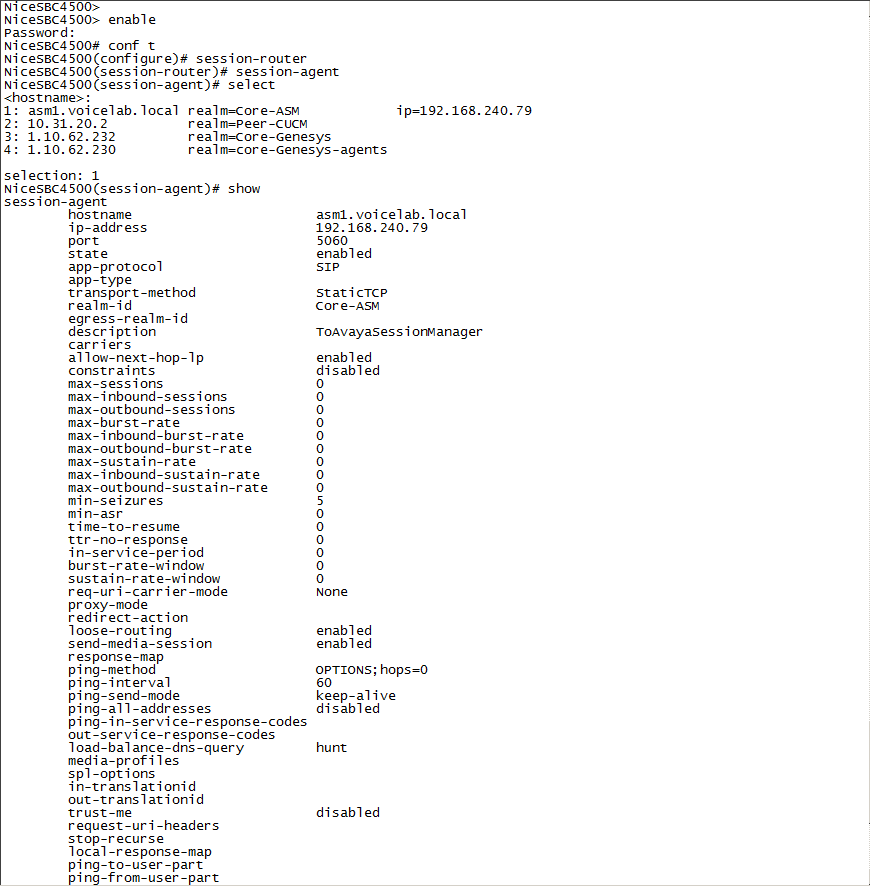
Saisissez ce qui suit et appuyez sur Entrée :
sélectionnerUne liste d’agents de session configurés s’affiche.
-
Saisissez le numéro de l’agent que vous souhaitez enregistrer.
Par exemple, si vous voulez enregistrer l’agent Session Agent, saisissez 1.
-
Définissez le serveur d’enregistrement de session qui doit enregistrer l’agent de session sélectionné. Saisissez ce qui suit et appuyez sur Entrée :
session-recording-server <nom du serveur d'enregistrement de session>Il doit s’agir du même nom de SRS que celui que vous avez défini dans Configuration de la connexion du serveur d’enregistrement de session (SRS).
Par exemple :
name NiceVRSP. -
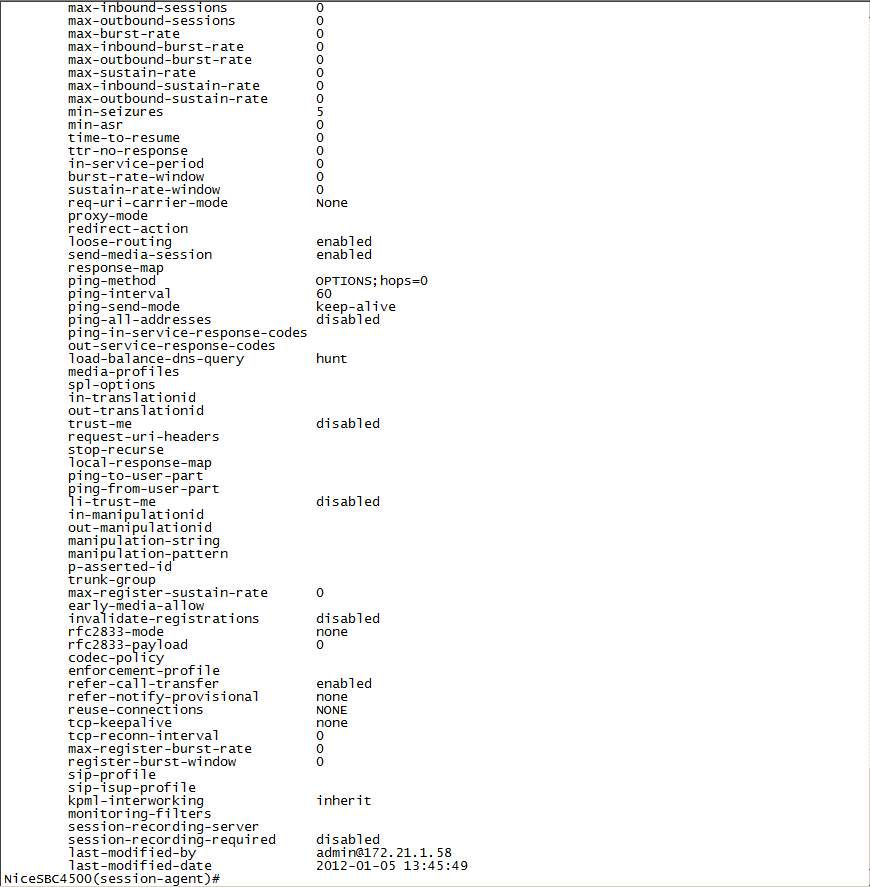
Saisissez ce qui suit et appuyez sur Entrée :
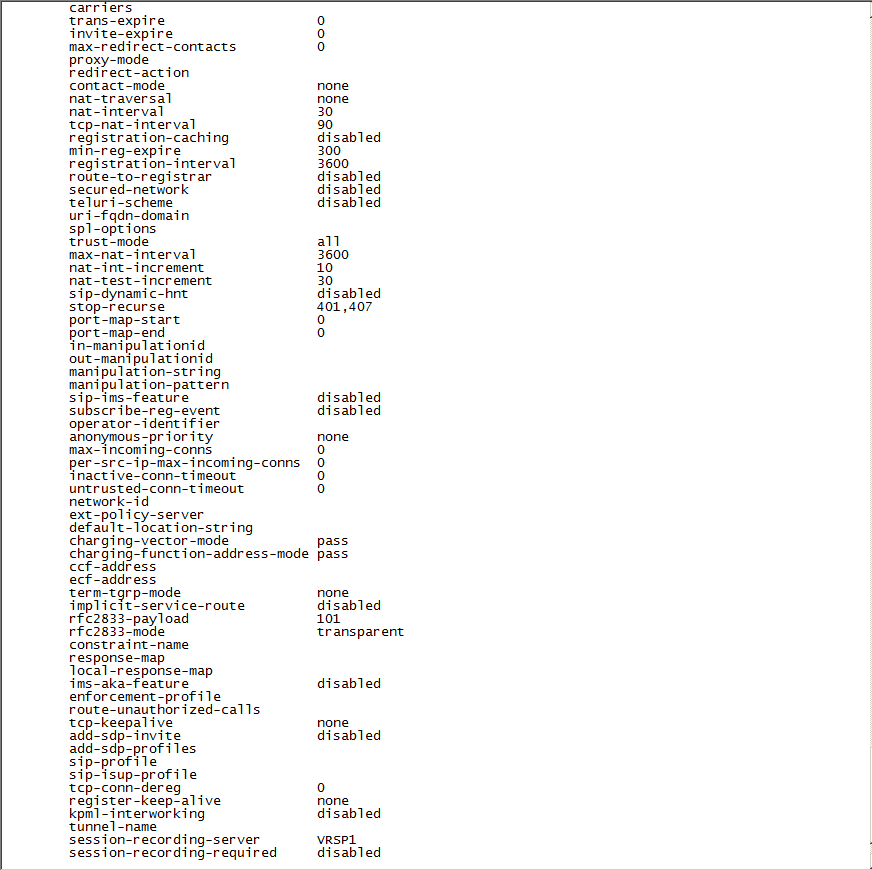
TerminéLes informations configurées pour l’agent de session à enregistrer s’affichent.
-
Faites défiler vers le bas pour afficher le champ session-recording-server.
-
Tapez
exitplusieurs fois jusqu'à atteindre le niveau de l'invite enable (#). -
Saisissez ce qui suit et appuyez sur Entrée :
verify-config -
Lorsque vous recevez le message Vérification : succès, saisissez ce qui suit, puis appuyez sur Entrée :
save-config -
Saisissez ce qui suit et appuyez sur Entrée :
`activate-config`
 Configuration d’un agent de session pour le SRG
-
Connectez-vous à la CLI d’Acme Packet et saisissez le mot DE passe utilisateur.
-
Saisissez ce qui suit et appuyez sur Entrée :
enable -
Saisissez le mot DE passe enable et appuyez sur Entrée :
-
Saisissez ce qui suit et appuyez sur Entrée :
configure terminal -
Saisissez ce qui suit et appuyez sur Entrée :
session-router -
Saisissez ce qui suit et appuyez sur Entrée :
session-agent -
Saisissez ce qui suit et appuyez sur Entrée :
sélectionnerUne liste d’agents de session configurés s’affiche.
-
Saisissez le numéro de l’agent que vous souhaitez enregistrer.
Par exemple, si vous voulez enregistrer l’agent Core-ASM, saisissez 1.
-
Définissez le groupe d’enregistrement de session qui doit enregistrer l’agent de session sélectionné. Saisissez ce qui suit et appuyez sur Entrée :
session-recording-group SRG:<name of the session recording group>Il doit s’agir du même nom de SRG que celui que vous avez défini à la section (En option) Configurer le groupe d’enregistrement de session (SRG).
Par exemple :
name NiceVRSP. -
Saisissez ce qui suit et appuyez sur Entrée :
TerminéLes informations configurées pour l’agent de session à enregistrer s’affichent.
-
Faites défiler vers le bas pour afficher le champ session-recording-server.
-
Tapez
exitplusieurs fois jusqu’à atteindre le niveau de l’invite enable (#). -
Saisissez ce qui suit et appuyez sur Entrée :
verify-config -
Lorsque vous recevez le message Vérification succès, saisissez ce qui suit et appuyez sur Entrée :
save-config -
Saisissez ce qui suit et appuyez sur Entrée :
`activate-config`
Préparer les codes audio SBC
Cette section décrit la préparation et la configuration du contrôleur SBC AudioCode en vue de son intégration avec Real-Time Third Party Telephony Recording (Multi-ACD).
La version prise en charge du SBC AudioCodes est 7.4.
Les procédures décrites dans cette section constituent des recommandations uniquement. Le technicien de site AudioCodes est responsable de la préparation et de la configuration relative à AudioCodes.
Le SBC doit disposer d'un certificat TLS valide installé. Le certificat doit être signé par une autorité de certification (CA) de confiance répertoriée dans la section Supported Certificate Authorities for SIPREC.
Flux de Travail
Appliquez ce flux de travail pour préparer votre système SBC AudioCodes pour Real-Time Third Party Telephony Recording (Multi-ACD).
Étape 1 : Vérification de la licence
Étape 2 : Configurer l'ensemble de proxys pour l'environnement NiCE CXone
Étape 3 : Configurer le groupe IP pour le SBC NiCE CXoneAudioCodes
Étape 4 : Environnements sécurisés ou non sécurisés) Configuration de l’enregistrement SIP
Étape 5 : Envoyez un UCID au NiCE CXone SBC AudioCodes
Flux de travail pour les enregistrements SIPREC sécurisés
Appliquez ce flux de travail pour préparer votre système SBC AudioCodes pour la configuration d’enregistrements SIPREC sécurisés avec Real-Time Third Party Telephony Recording (Multi-ACD).
Étape 1 : Vérification de la licence
Étape 2 : (Environnements sécurisés uniquement) Configuration de l’ensemble de proxy
Étape 3 : Configuration du profil IP sécurisé
Étape 4 : (Environnements sécurisés uniquement) Configuration du groupe IP
Étape 6 : Environnements sécurisés ou non sécurisés) Configuration de l’enregistrement SIP
Étape 7 : Envoyez un UCID au NiCE CXone SBC AudioCodes
Vérification de la licence
Assurez-vos que la licence est valide et que la fonctionnalité SBC-SIPREC est prise en charge.
-
Connectez-vous au système SBC AudioCodes via le Web.
-
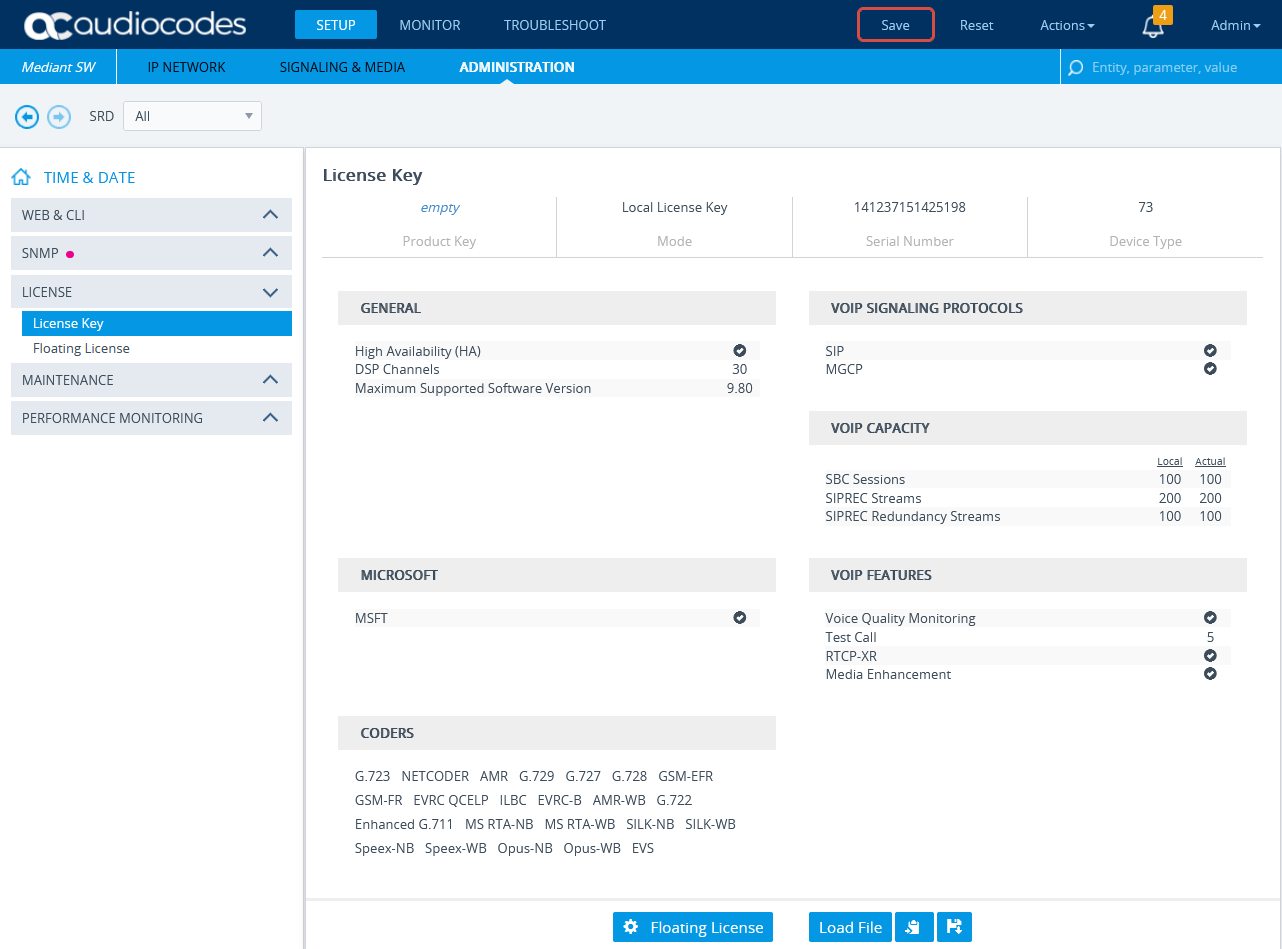
Cliquez sur le menu ADMINISTRATION.
-
Dans la section TIME & DATE (Date/heure), développez MAINTENANCE et sélectionnez License Key (Clé de licence).
-
Dans la section VOIP FEATURES (Fonctionnalités VOIP), assurez-vous que la licence prend en charge les sessions SIPRec.
Configurer l’ensemble de proxy pour l’environnement NiCE CXone
Cette procédure fournit des instructions pour la configuration du SBC pour le SBC NiCE CXone AudioCodes, y compris l'adresse IP du SBC NiCE CXone AudioCodes.
-
Dans le menu, cliquez sur SIGNALING & MEDIA (Signalisation et médias).
-
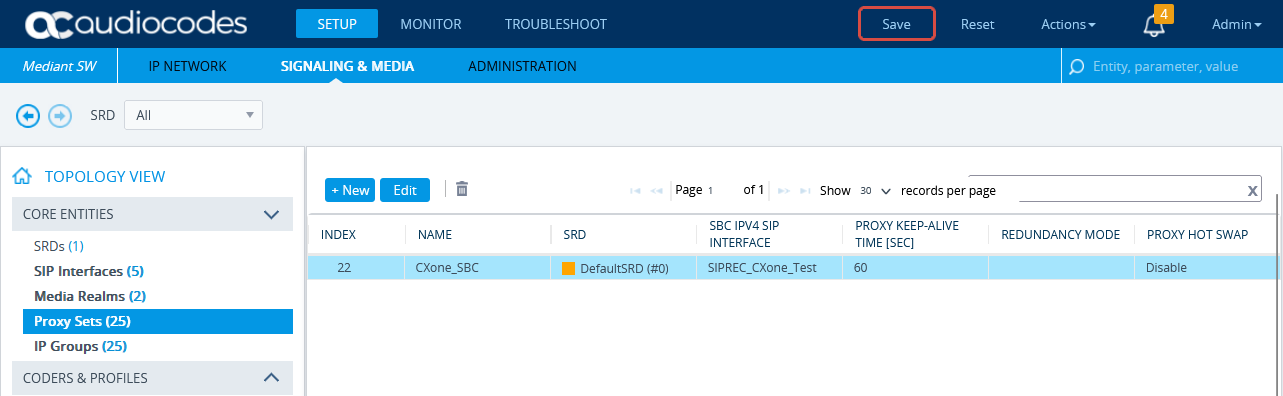
Dans la section TOPOLOGY VIEW (Vue topologique), développez CORE ENTITIES (Entités principales) et sélectionnez Proxy Sets (Ensembles de proxy).
-
Dans la liste Proxy Sets, cliquez sur New (Nouveau).
-
Dans la fenêtre Proxy Set, dans la section GENERAL :
-
Dans le champ Name (Nom), saisissez un nom.
-
Dans la liste déroulante SBC IPv4 SIP Interface, sélectionnez l’interface SIP.
-
Cliquez sur APPLY.
-
-
Faites défiler l’écran vers le bas et cliquez sur le lien Proxy Address (Adresse du proxy).
-
Dans la fenêtre Ensembles de proxy > Adresse proxy, cliquez sur Nouveau et ajoutez l'adresse IP pour NiCE CXone AudioCodes SBC.
-
Dans la fenêtre Adresse proxy, sous GÉNÉRAL, dans le champ Adresse proxy, saisissez l'adresse IP SBC NiCE CXone AudioCodes.
-
Cliquez sur APPLY.
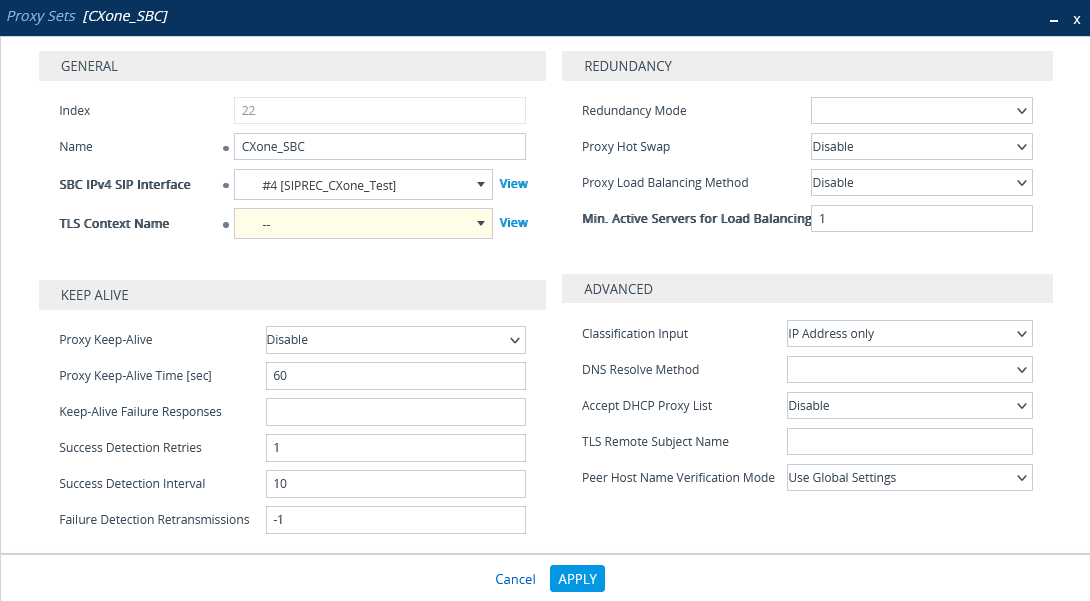
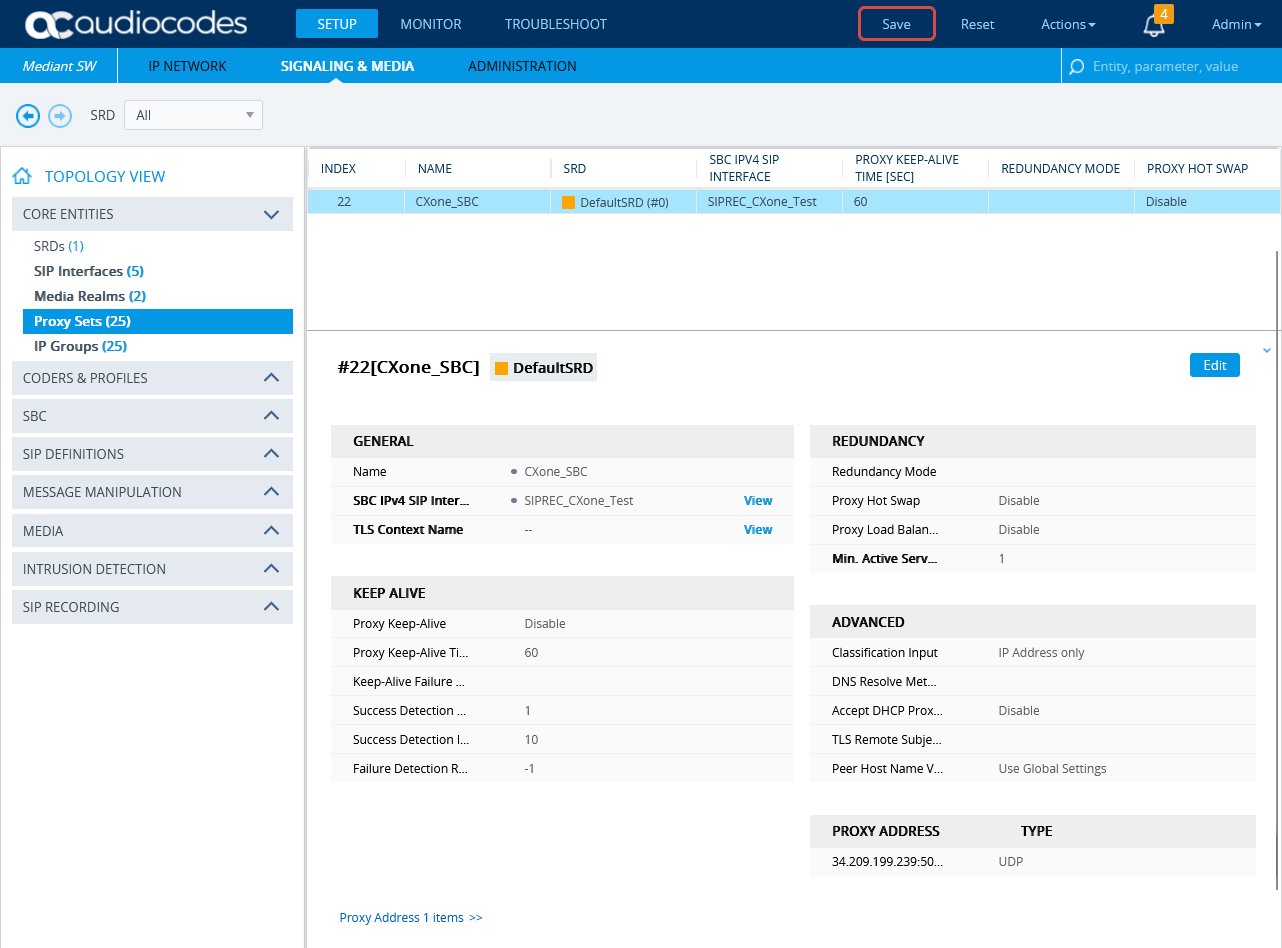
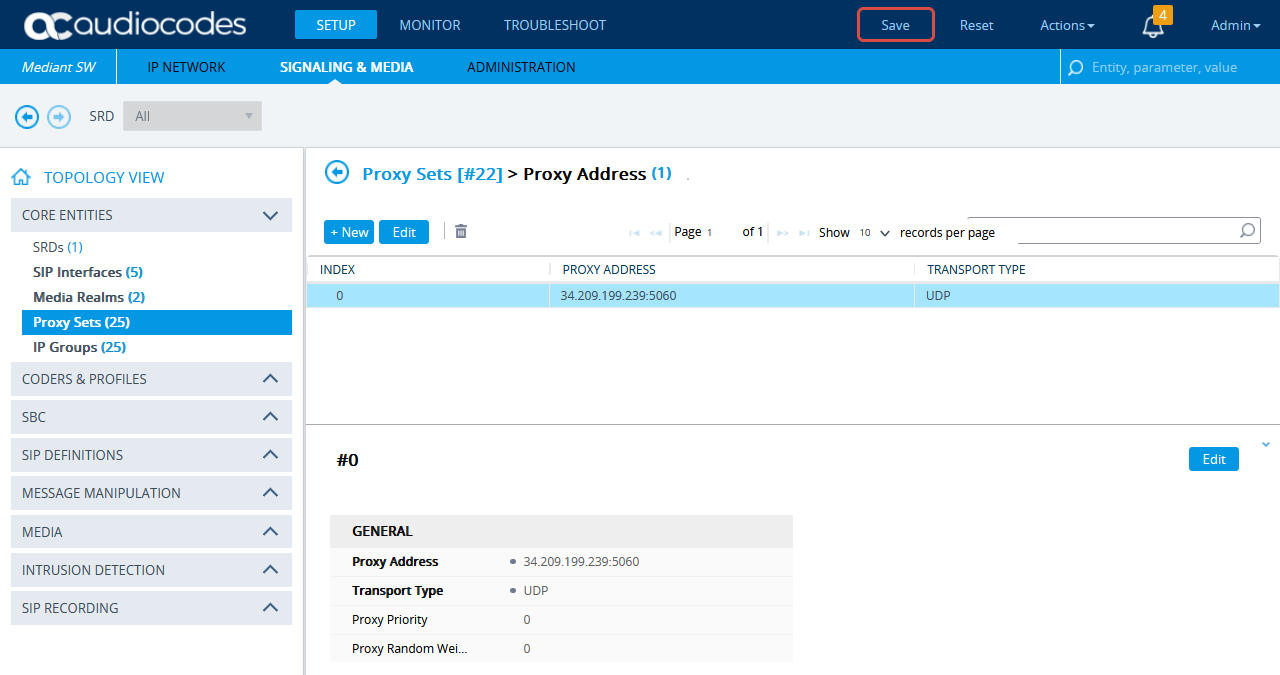
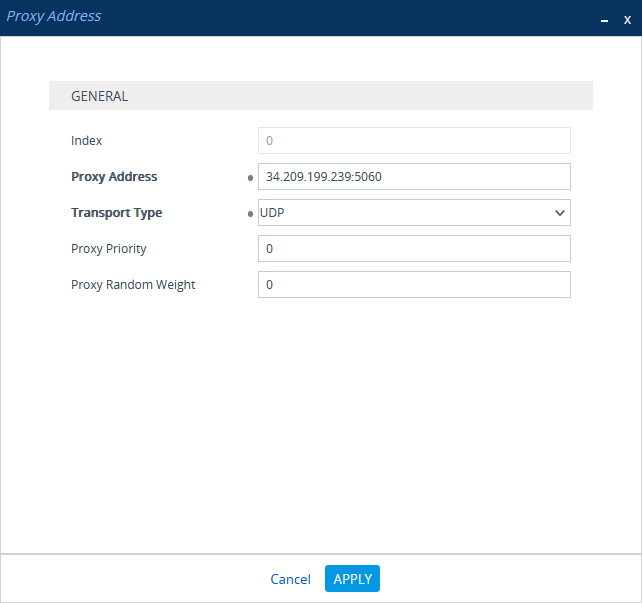
(Environnements sécurisés uniquement) Configuration de l’ensemble de proxy
Cette procédure fournit des directives pour configurer le Proxy Set SBC et l'Adresse IP du proxy pour l'AudioCodes SBC NiCE CXone, afin d'établir une connexion sécurisée.
-
Dans le menu, cliquez sur SIGNALING & MEDIA.
-
Sous TOPOLOGY VIEW, développez CORE ENTITIES et sélectionnez Proxy Sets.
-
Dans la liste Proxy Sets, cliquez sur New (Nouveau).
-
Dans la fenêtre Proxy Set, dans la section GENERAL :
-
Dans le champ Name, entrez un nom.
-
Dans la liste déroulante SBC IPv4 SIP Interface, sélectionnez l’interface SIP.
-
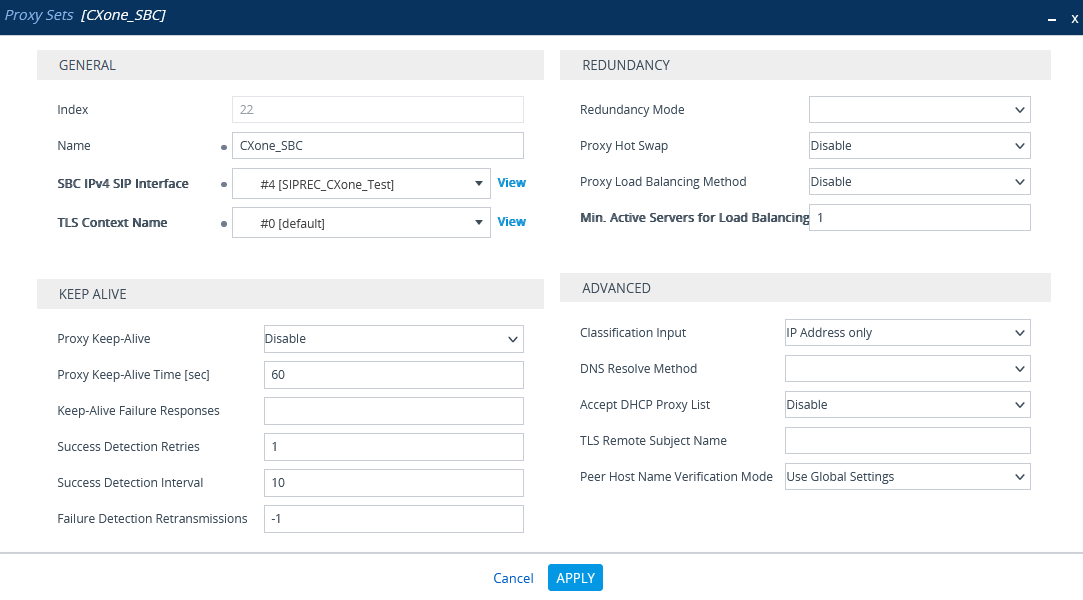
Dans la liste déroulante TLS Context Name (nom de Contexte TLS), sélectionnez le Contexte TLS ayant le certificat SBC.
-
-
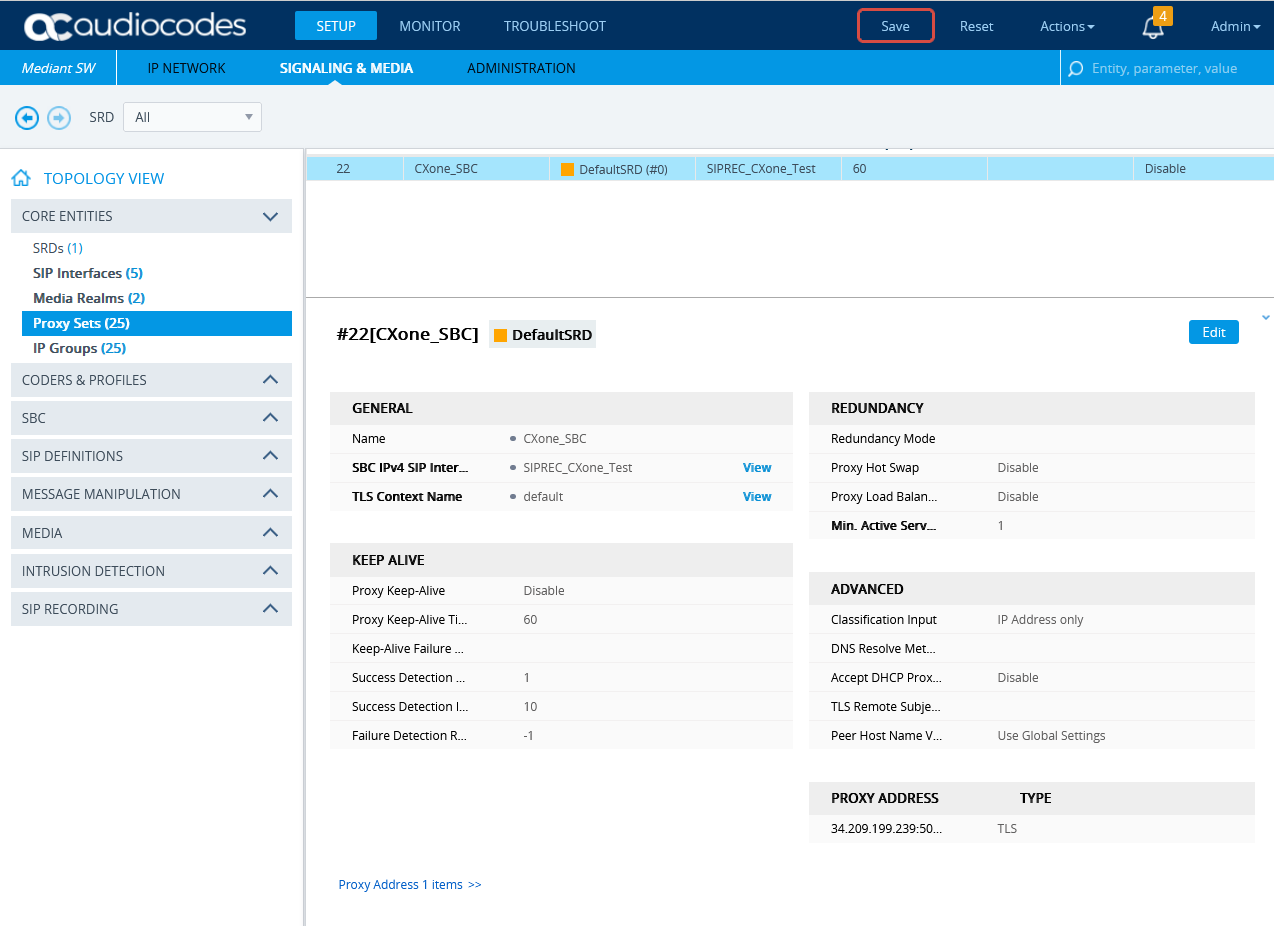
Faites défiler l’écran vers le bas et cliquez sur le lien Proxy Address (Adresse du proxy).
-
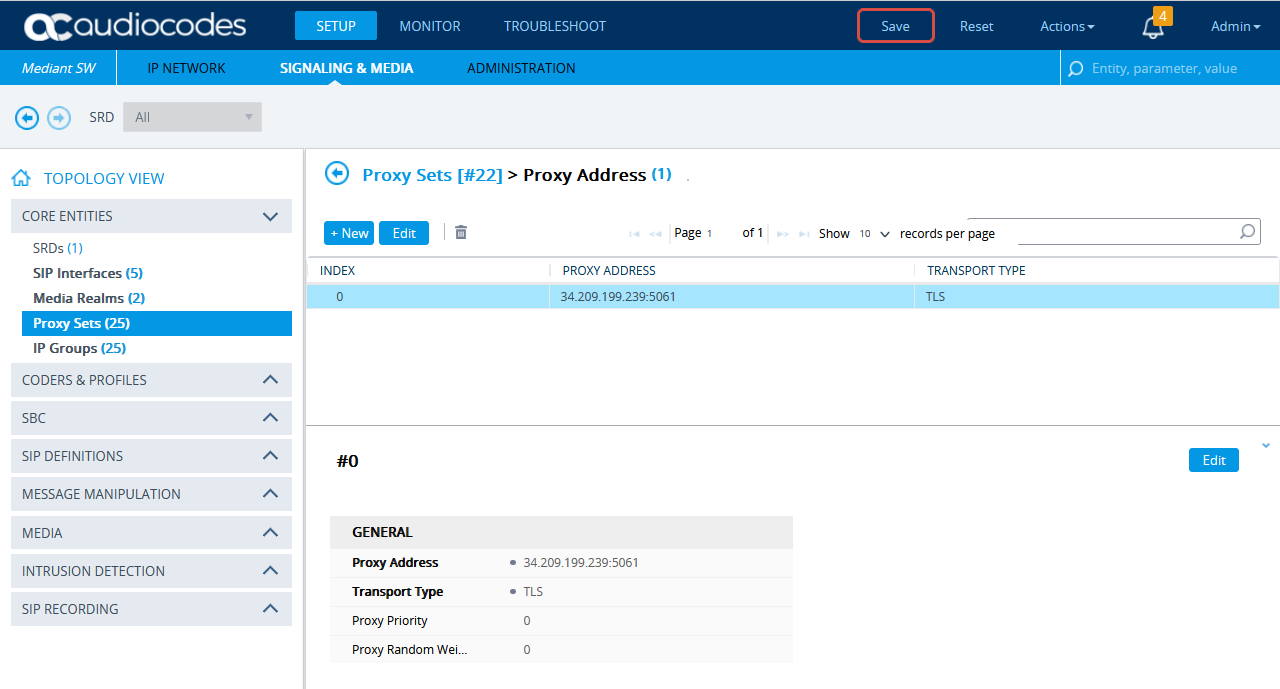
Dans la fenêtre Proxy Sets > Proxy Address, cliquez sur New et ajoutez l'Adresse IP pour NiCE CXone AudioCodes SBC.
-
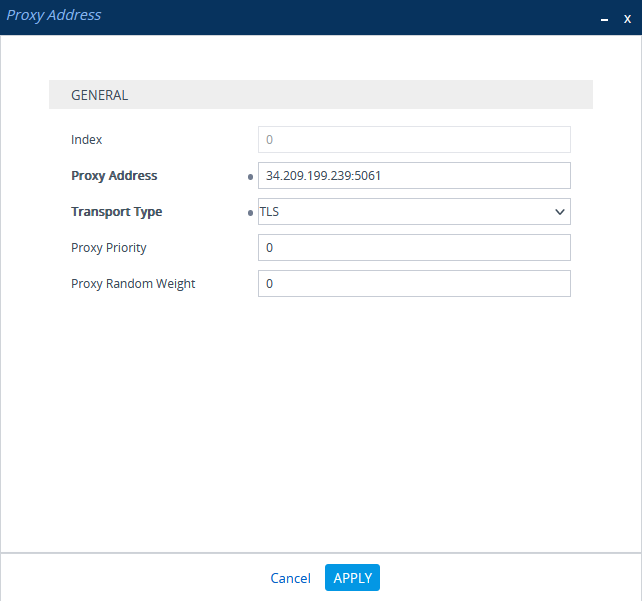
Dans la fenêtre Proxy Address, sous GENERAL, dans le champ Proxy Address, entrée la NiCE CXone Adresse IP d'AudioCodes SBC et définissez le Transport Type sur TLS.
-
Cliquez sur APPLY.
Configuration du profil IP sécurisé
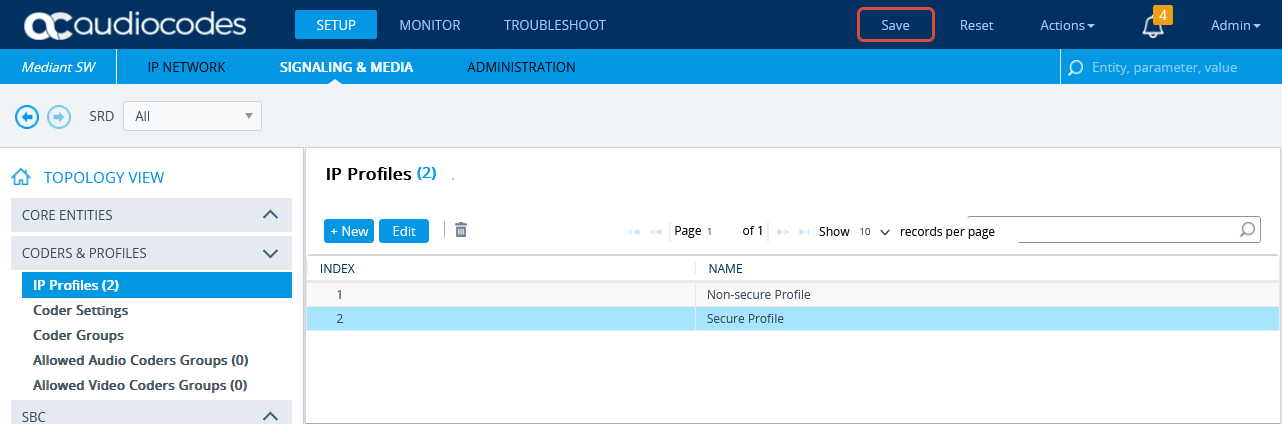
-
Depuis le menu Installer, accédez à SIGNALISATION & Média. Sous AFFICHAGE DE LA TOPOLOGIE, développez CODEURS & Profils et sélectionnez IP Profiles.
-
Dans la liste de Profils IP, cliquez sur New (Nouveau).
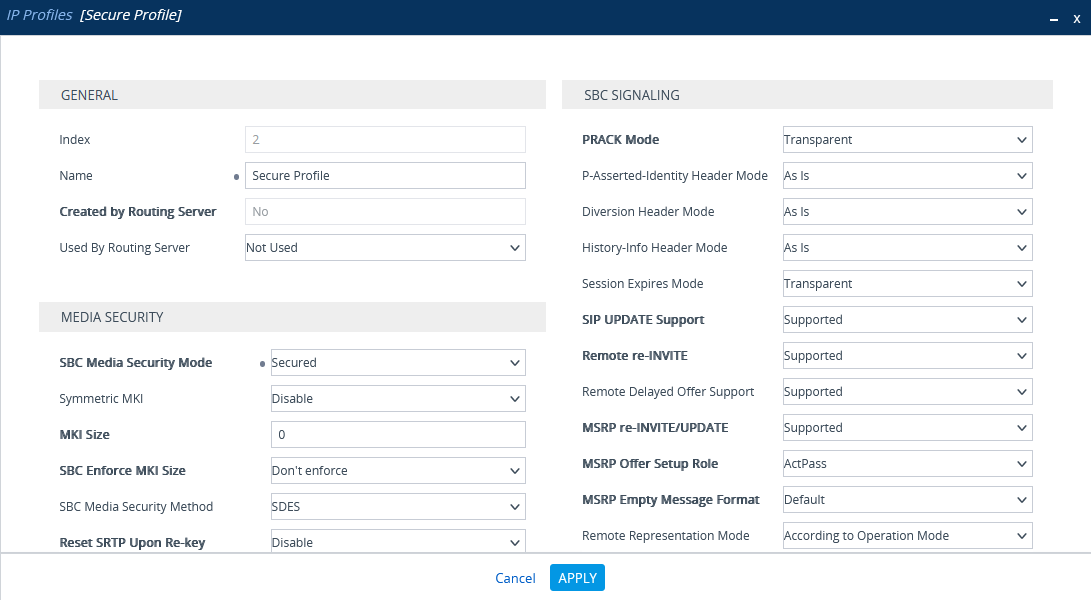
-
Dans la fenêtre de liste IP Profiles, dans la section MEDIA SECURITY, assurez-vous que SBC Media Security Mode (Mode de Sécurité du Média SBC) est défini sur Secured (Sécurisé).
-
Cliquez sur APPLY.
Configurer le groupe IP pour le SBC NiCE CXone AudioCodes
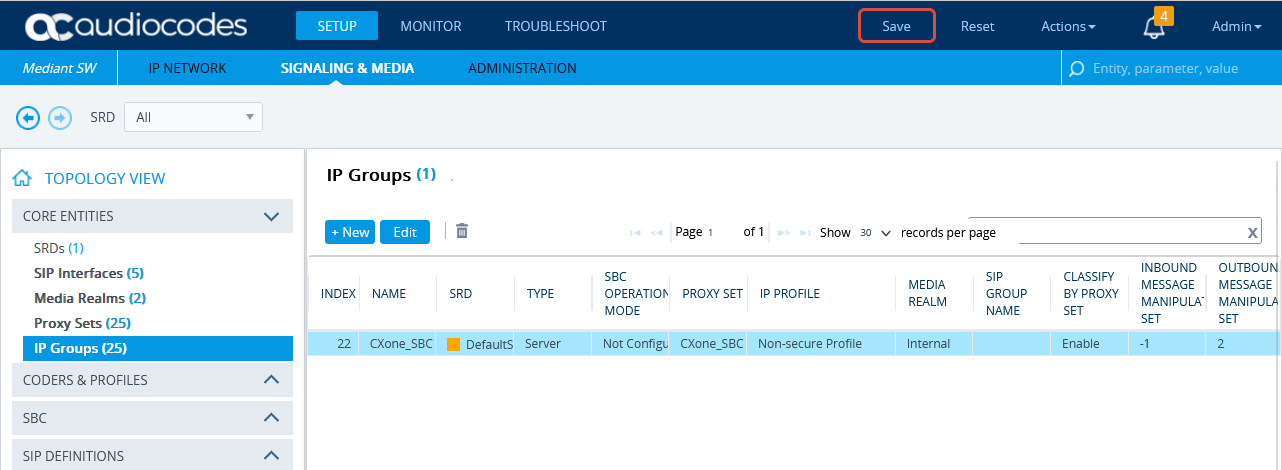
-
Dans le menu, cliquez sur SIGNALING & MEDIA (Signalisation et médias).
-
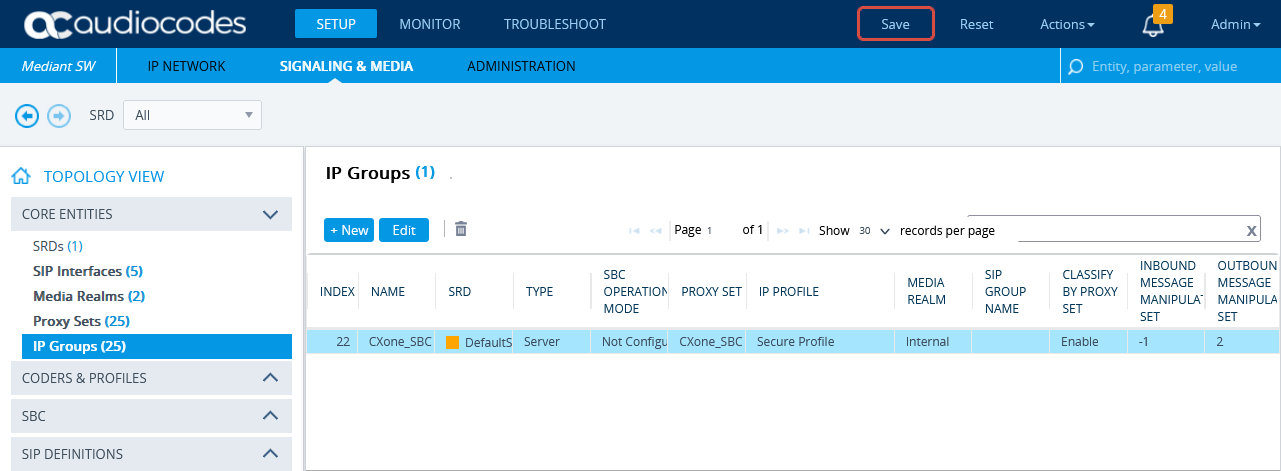
Dans la section TOPOLOGY VIEW (Vue topologique), développez CORE ENTITIES (Entités principales) et sélectionnez IP Groups (Groupes IP).
-
Dans la liste de groupes IP, cliquez sur New (Nouveau).
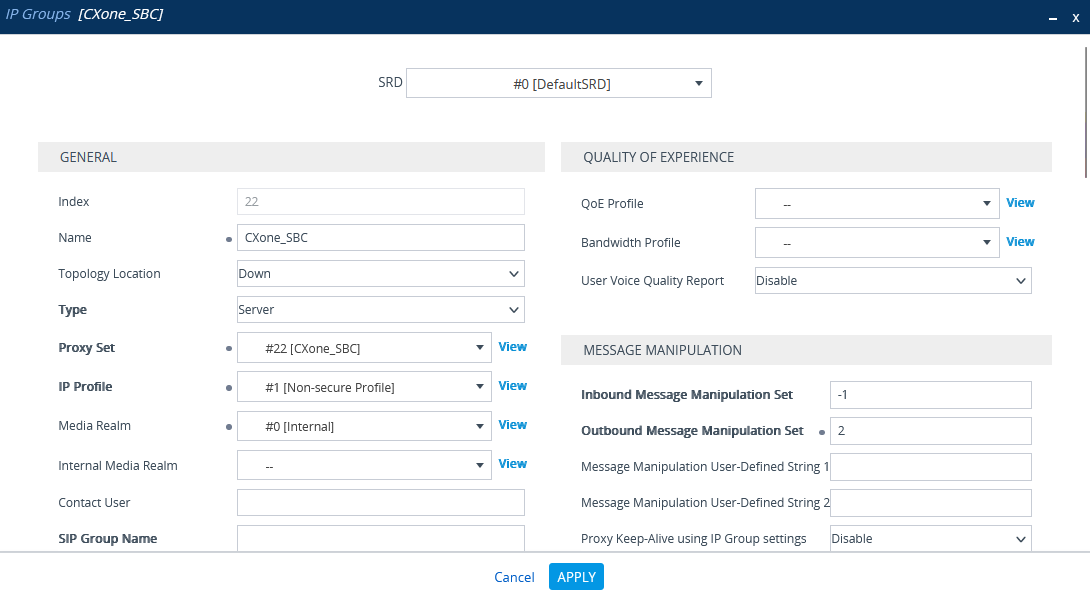
-
Dans la fenêtre de groupes IP, dans la section GENERAL :
-
Dans le champ Index, configurez le numéro de séquence suivant.
-
Dans le champ Name (Nom), saisissez un nom.
-
Dans la liste déroulante Topology Location (Emplacement de la topologie), sélectionnez l’emplacement.
-
Dans la liste déroulante Type, sélectionnez Server (Serveur).
-
Dans le champ Proxy Set (Ensemble de proxy), sélectionnez l’ensemble de proxy de ce groupe IP.
-
Dans le champ IP Profile (Profil IP), entrez un identifiant de profil IP existant.
-
Dans le champ Media Realm Name (Nom de domaine du média), sélectionnez le nom de domaine de média existant.
-
-
Cliquez sur APPLY.
(Environnements sécurisés uniquement) Configuration du groupe IP
Assurez-vous que le profil IP sécurisé a été configuré. Voir Configuration du profil IP sécurisé.
-
Dans le Menu, cliquez sur SIGNALING & MEDIA.
-
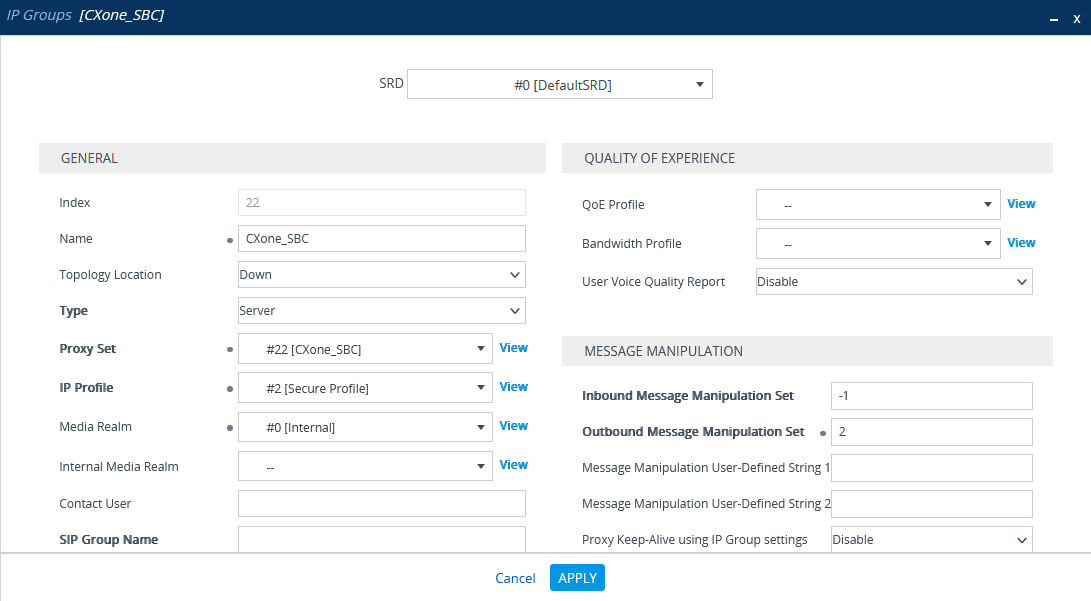
Sous TOPOLOGY VIEW, développez CORE ENTITIES et sélectionnez IP Groups.
-
Dans la liste de Groupes IP, cliquez sur New (Nouveau).
-
Dans la fenêtre de Groupes IP, dans la section GENERAL :
-
Dans le champ Index, configurez le numéro de séquence suivant.
-
Dans le champ Name, entrez un nom.
-
Dans la liste déroulante Topology Location (Emplacement de la topologie), sélectionnez l’emplacement.
-
Dans la liste déroulante Type, sélectionnez Server (Serveur).
-
Dans le champ Proxy Set, sélectionnez le NiCE CXone Proxy Set pour ce groupe IP.
-
Dans le champ Profil IP, sélectionnez le Profil IP sécurisé précédemment créé dans Configure Secure IP Profile.
-
Dans le champ Media Realm Name, sélectionnez le nom de domaine de Média existant.
-
-
Cliquez sur APPLY.
-
Cliquez sur Save (enregistrer).
(Environnements sécurisés uniquement) Importation et exportation de certificats pour l’enregistrement SIP
À la fin de cette étape, vous devez fournir à NiCE Services Professionnels :
-
Le certificat au format PEM
Avant l'importation, le certificat SBC NiCE CXone AudioCodes doit être enregistré au format PEM.
-
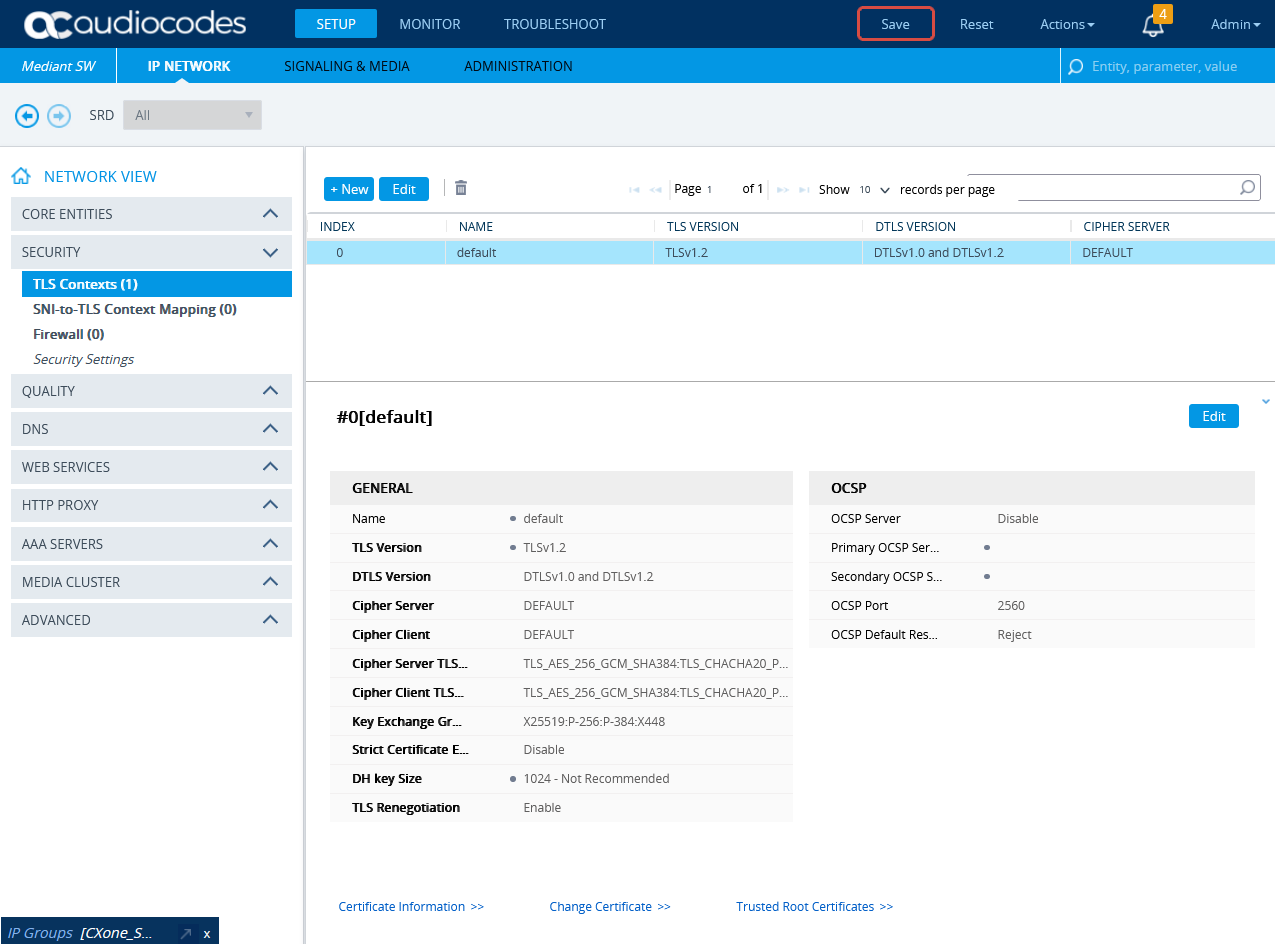
Pour importer le certificat SBC NiCE CXone AudioCodes sur le SBC, accédez à CONFIGURATION > RÉSEAU IP. Dans la section NETWORK VIEW (Vue réseau), développez SECURITY (Sécurité), puis sélectionnez TLS Contexts (Contextes TLS).
-
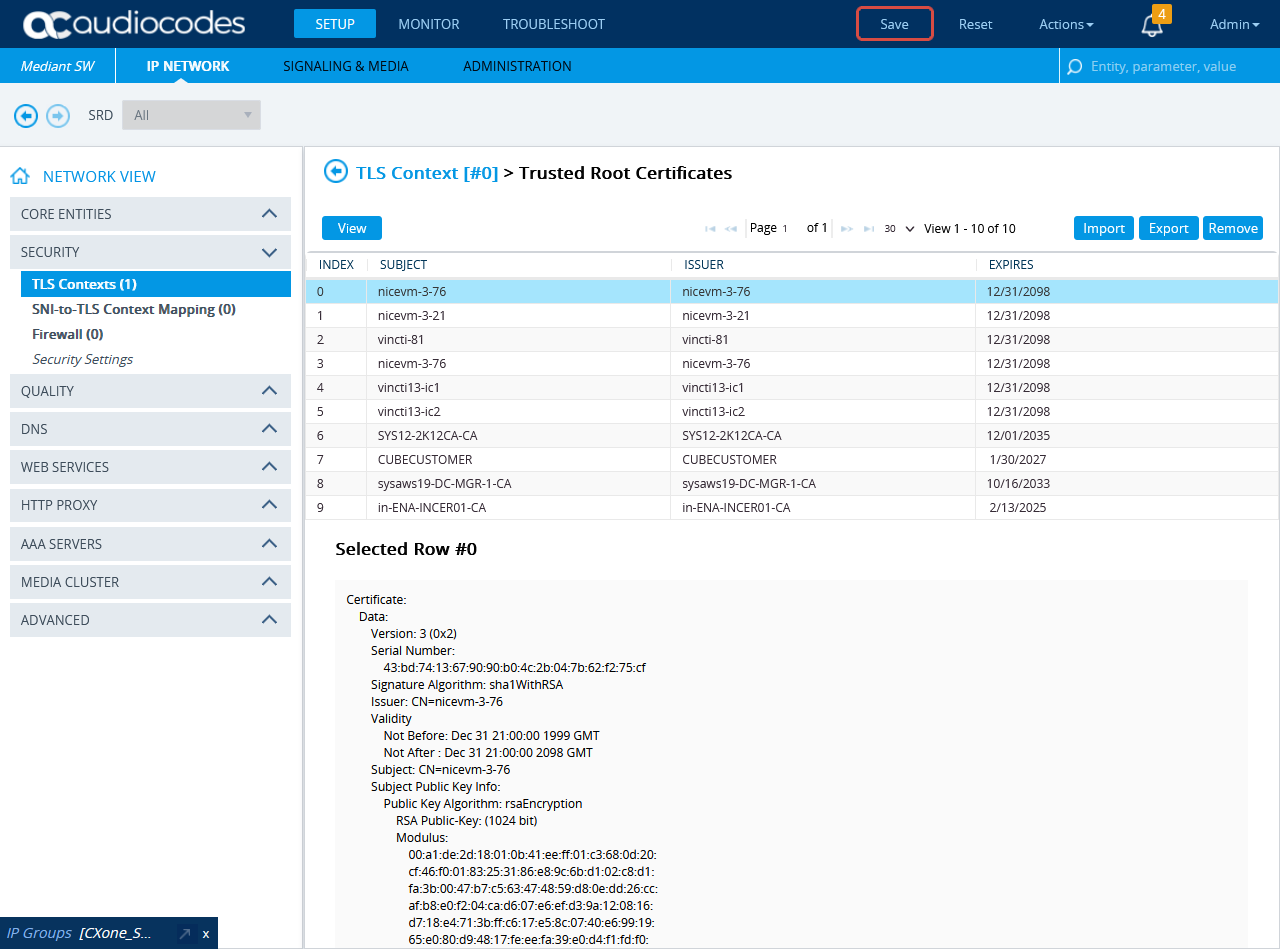
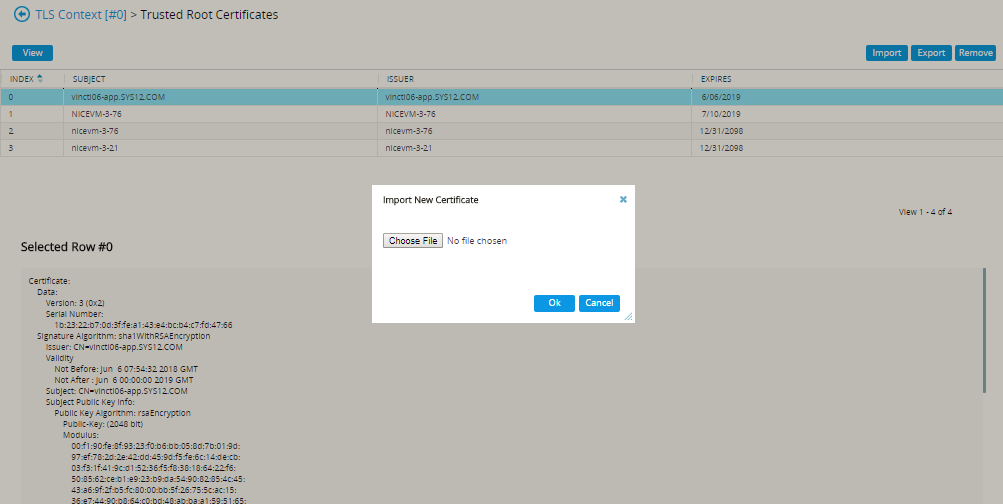
Dans la fenêtre contextuelle TLS, cliquez sur Trusted Root Certificates (Certificats racine de confiance).
-
Cliquez sur Importer.
-
Dans la fenêtre Importer un nouveau certificat, cliquez sur Choisir le fichier et accédez au certificat SBC NiCE CXone AudioCodes. Vérifiez que le certificat SBC NiCE CXone AudioCodes est au format PEM.
-
Cliquez sur OK.
-
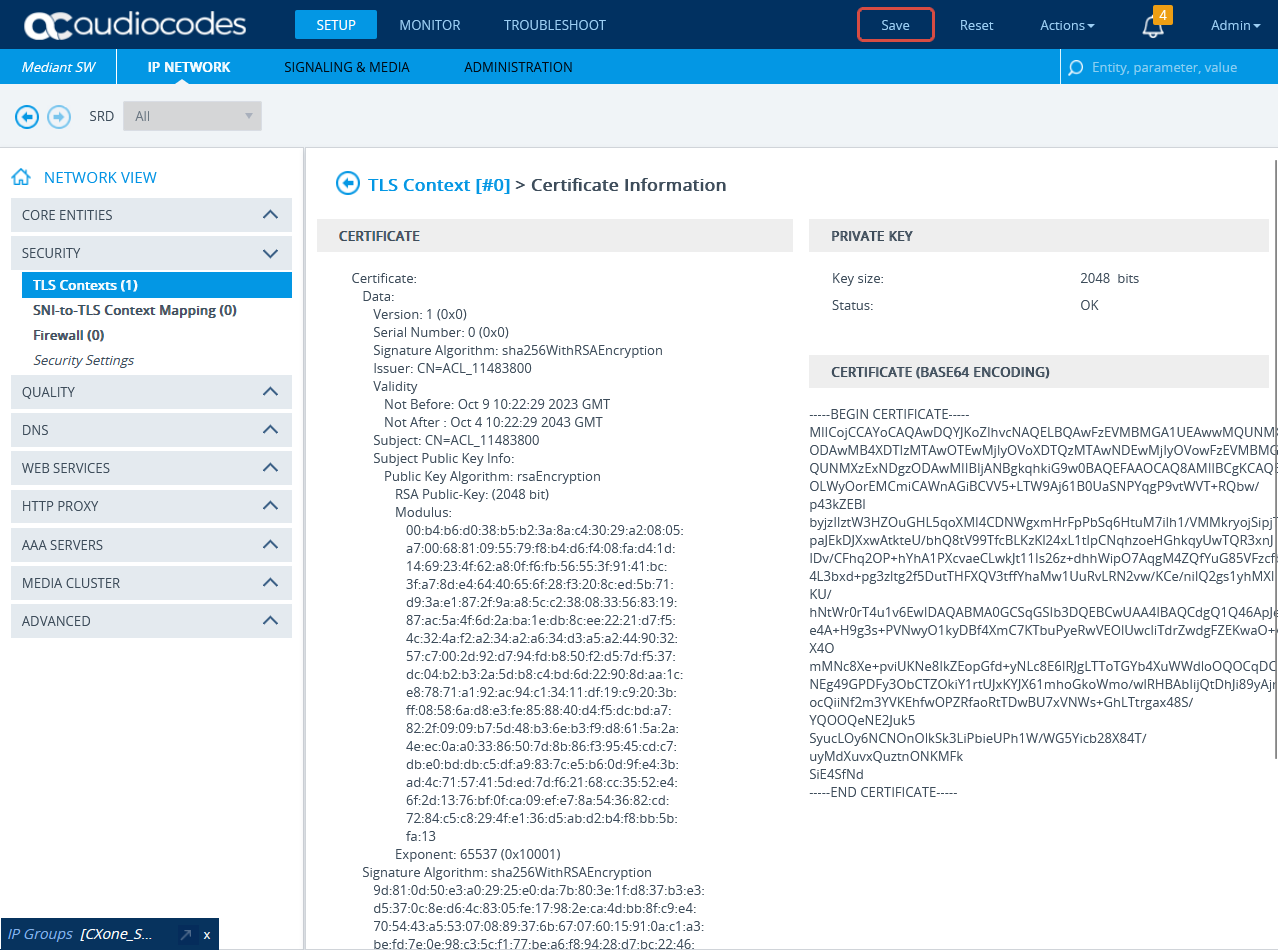
Dans la fenêtre contextuelle TLS, cliquez sur Certificate Information (Informations sur les certificats).
-
Sur la page Certificate Information, dans la section CERTIFICATE, copiez le texte du certificat. Créez un cerificat à partir de ce texte.
-
Envoyez le certificat au format PEM aux services professionnels NiCE avec l'autorité de certification, si elle existe.
(Environnements sécurisés ou non sécurisés) Configuration de l’enregistrement SIP
Cette section décrit la procédure d’activation de l’enregistrement SIP et de configuration de son routage.
-
Dans le menu, cliquez sur SIGNALING & MEDIA (Signalisation et médias).
-
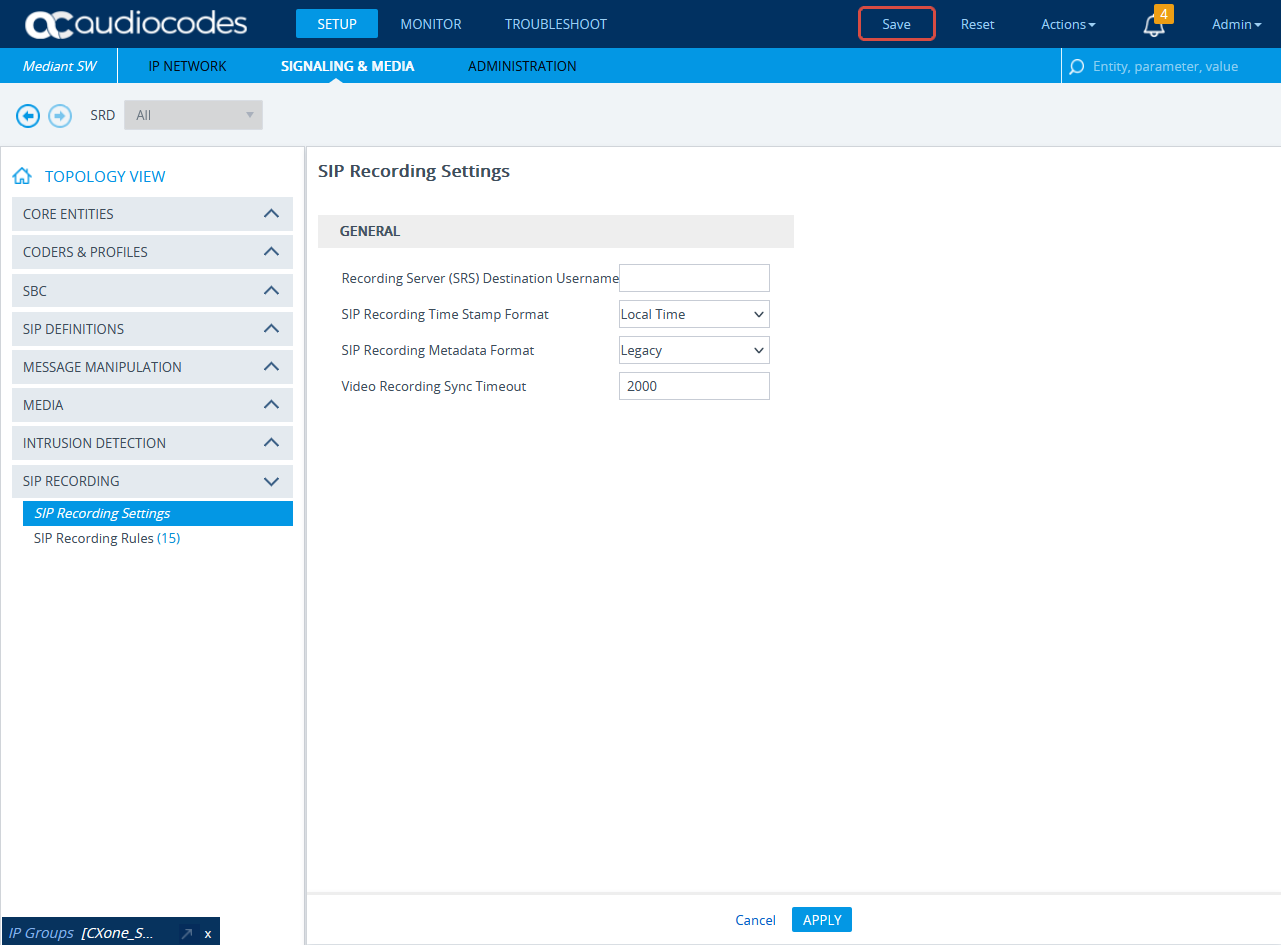
Développez SIP RECORDING (Enregistrement SIP) et sélectionnez SIP Recording Settings (Paramètres d'enregistrement SIP).
-
Dans la section General, dans la liste déroulante SIP Recording Metadata Format (Format des métadonnées d’enregistrement SIP), sélectionnez l’option de métadonnées Legacy (Existant) ou RFC 7865. Real-Time Third Party Telephony Recording (Multi-ACD) prend en charge les deux options. Procédez à la configuration selon vos préférences.
-
Cliquez sur APPLY.
-
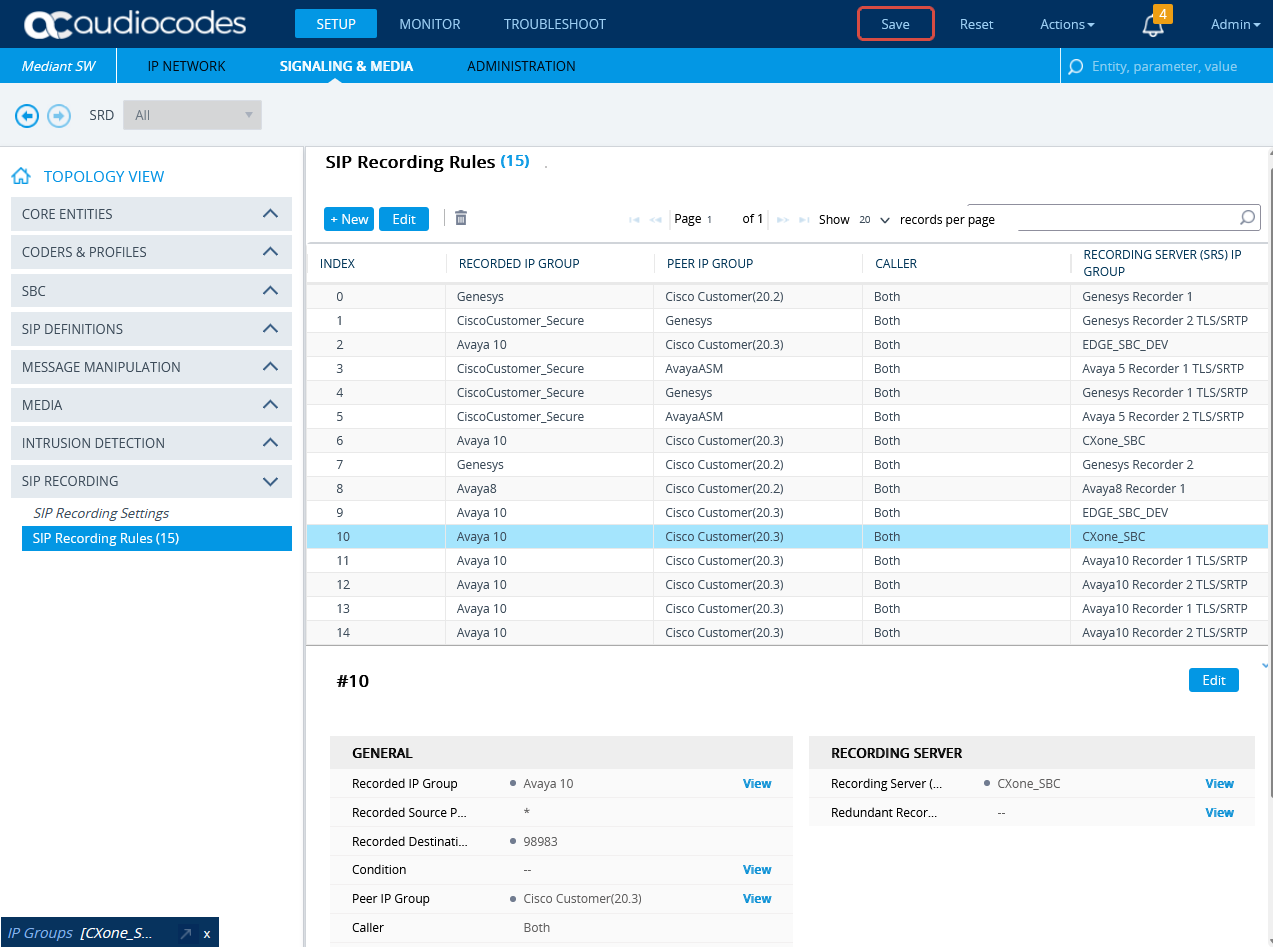
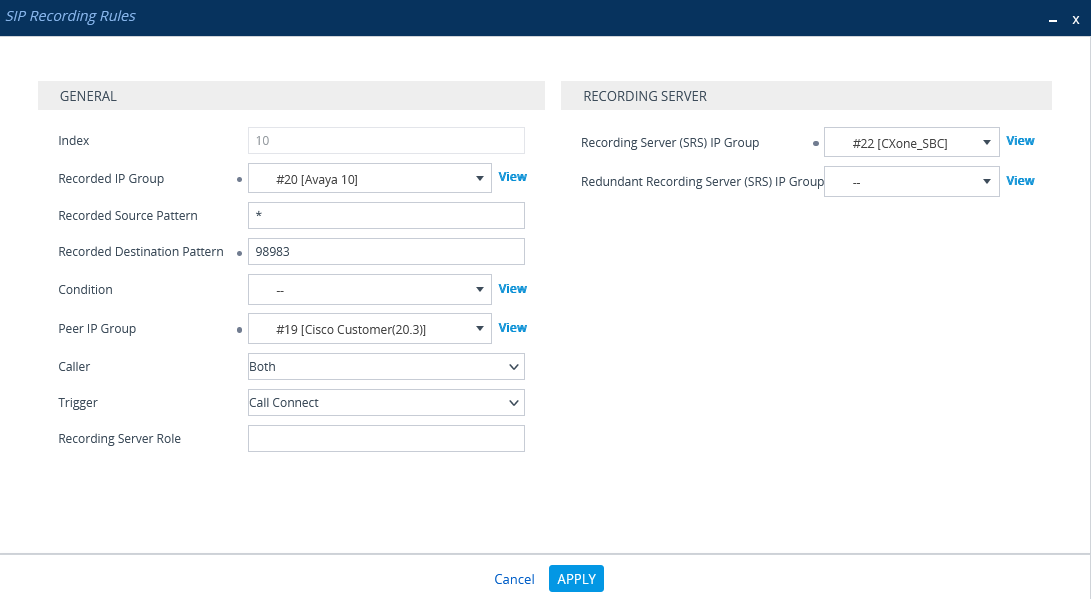
Dans la section SIP RECORDING, sélectionnez SIP Recording Rules (Règles d’enregistrement SIP).
-
Dans la section SIP Recording Rules, cliquez sur New (Nouvelle).
-
Dans la fenêtre de règles d’enregistrement SIP, dans la section GENERAL :
-
Dans la liste Recorded IP Group (Groupe IP enregistré), sélectionnez l’ID de groupe côté agent existant.
-
Dans le champ Recorded Source Pattern (Schéma de la source enregistrée), saisissez le préfixe de la source à enregistrer.
-
Dans le champ Recorded Destination Pattern (Schéma de la destination enregistrée), saisissez le préfixe de la destination à enregistrer.
-
Dans la liste Peer IP Group (Groupe IP des homologues), sélectionnez l’ID de groupe du côté fournisseur de services.
-
Dans la liste Caller (Appelant), sélectionnez Both (Les deux).
-
-
Dans la section RECORDING SERVER (Serveur d’enregistrement) :
-
Dans la liste Recording Server (SRS) IP Group (Groupe IP du serveur d’enregistrement [SRS]), sélectionnez le groupe IP de l’enregistreur.
Voir Configurer le groupe IP pour le SBC NiCE CXone AudioCodes ou (environnements sécurisés uniquement) Configurer le groupe IP.
-
-
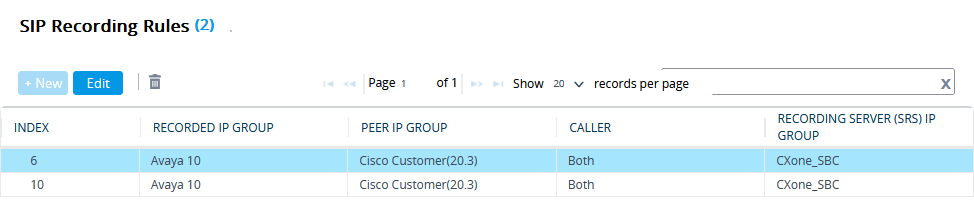
Cliquez sur APPLY.
-
Une nouvelle ligne est ajoutée dans la section SIP Recording Routing (Routage de l’enregistrement SIP).
-
Pour enregistrer toutes les nouvelles informations, cliquez sur Save (Enregistrer).
Envoyer un UCID au SBC NiCE CXone AudioCodes
Dans un environnement Avaya, l'identifiant d'appel universel (UCID) de chaque appel doit être envoyé au SBC NiCE CXone AudioCodes.
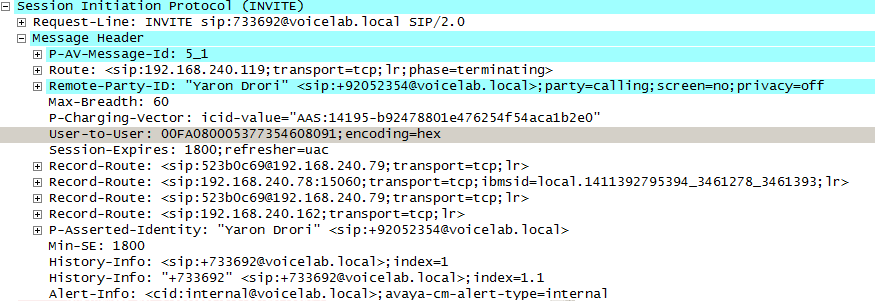
Appels en sortie Pour les appels en sortie, Avaya CM génère l’UCID, puis le convertit en information UUI (User-to-User Information), qui est transmise d’Avaya Session Manager au SBC AudioCodes dans le champ User-to-User de l’en-tête SIP INVITE, comme illustré ci-dessous.
Dans une trace, l’UUI est présentée sous la forme d'une valeur hexadécimale ; dans un événement Avaya CTI, elle est affichée sous forme de nombre décimal (l’UCID). L'UUI (qui contient l'UCID) est envoyé au SBC AudioCodes, qui envoie ensuite l'UCID au SBC AudioCodes NiCE CXone.
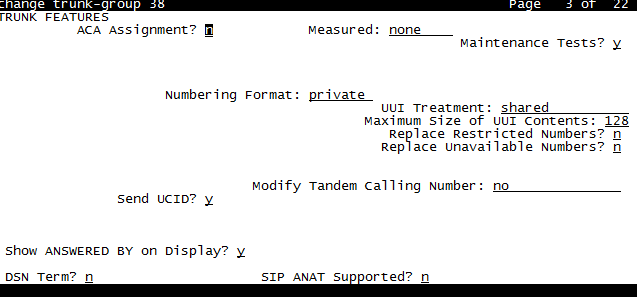
Dans Avaya CM, il est impératif de configurer le partage du traitement UUI sur la ligne menant à Avaya Session Manager.
 Appels en entrée
L'UCID peut ou non être inclus dans un appel en entrée (c'est-à-dire un appel allant du fournisseur de service à un agent) lorsque celui-ci parvient au SBC AudioCodes. Si l'UCID n'est pas inclus, le SBC doit le générer.
Si l'UCID est déjà inclus dans un appel en entrée, le SBC ne devrait pas en générer un autre.
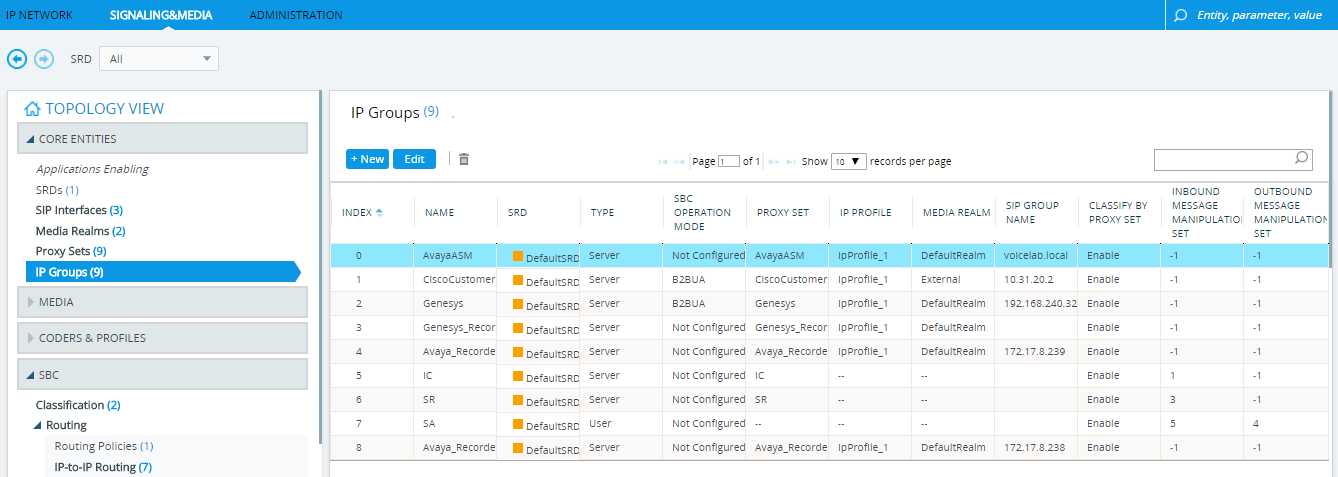
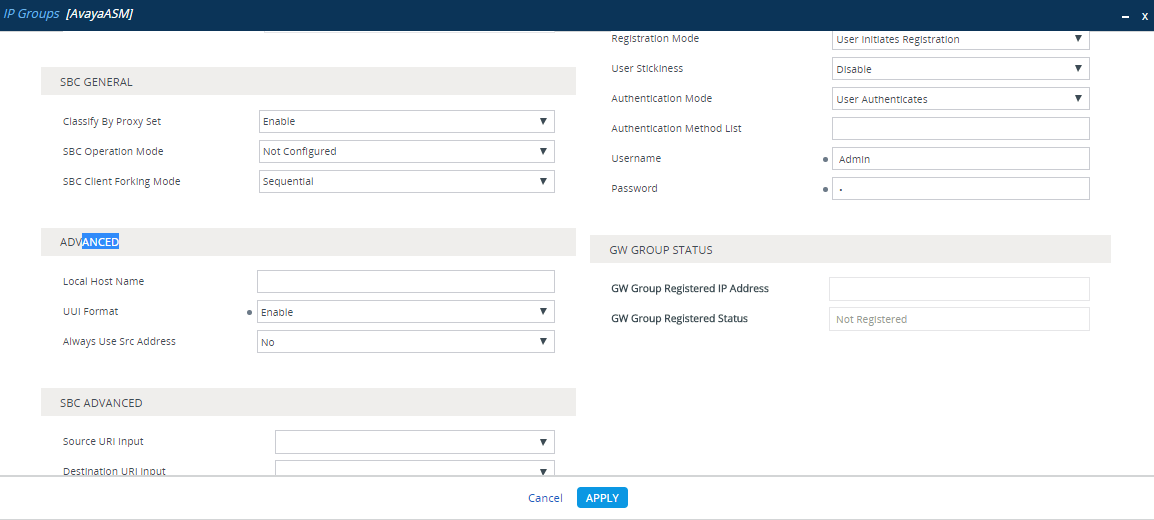
Activation de la génération de l’UCID Avaya Procédez de la façon suivante pour activer la génération SBC de l’UCID Avaya dans le système SBC.
-
Dans le menu, cliquez sur SIGNALING & MEDIA (Signalisation et médias).
-
Dans la section TOPOLOGY VIEW (Vue topologique), développez CORE ENTITIES (Entités principales) et sélectionnez IP Groups (Groupes IP).
-
Dans la table IP Groups (Groupes IP), sélectionnez le groupe IP d’Avaya et cliquez sur Edit (Modifier).
-
Faites défiler la fenêtre de groupes IP jusqu’à ADVANCED (Avancé) :
-
Dans la liste déroulante UUI Format, sélectionnez Enable (Activer).
-
Cliquez sur Apply.
-
Cliquez sur Save (Enregistrer), puis sur Yes.
 Configuration de l'identificateur de nœud UCID
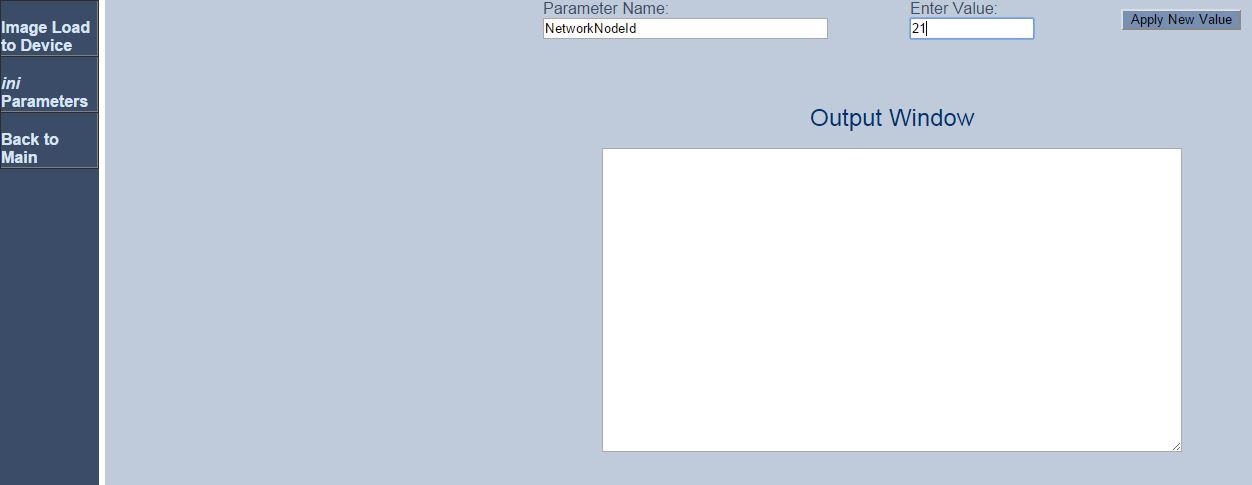
L’UCID inclut un identificateur du nœud qui l’a créé. Configurez la valeur de l’ID du nœud qui sera utilisé dans chaque UCID généré par le système SBC AudioCodes.
-
Utilisez le navigateur pour accéder à la page d’administration du SBC AudioCodes. Entrez cette URL :
Http://AudioCodes IP Address/AdminPage -
Connectez-vous en utilisant votre nom d'utilisateur et votre mot de passe.
-
Cliquez sur ini Parameters.
-
Dans le champ Parameter Name (Nom du paramètre), saisissez NetworkNodeId.
-
Dans le champ Enter value, entrez un identifiant de nœud unique. Cet ID de nœud doit être un ID unique qui n’est pas utilisé par une instance d’Avaya CM sur le réseau local.
-
Cliquez sur Apply New Value (Appliquer la nouvelle valeur).
 NiCE CXone AudioCodes SBC
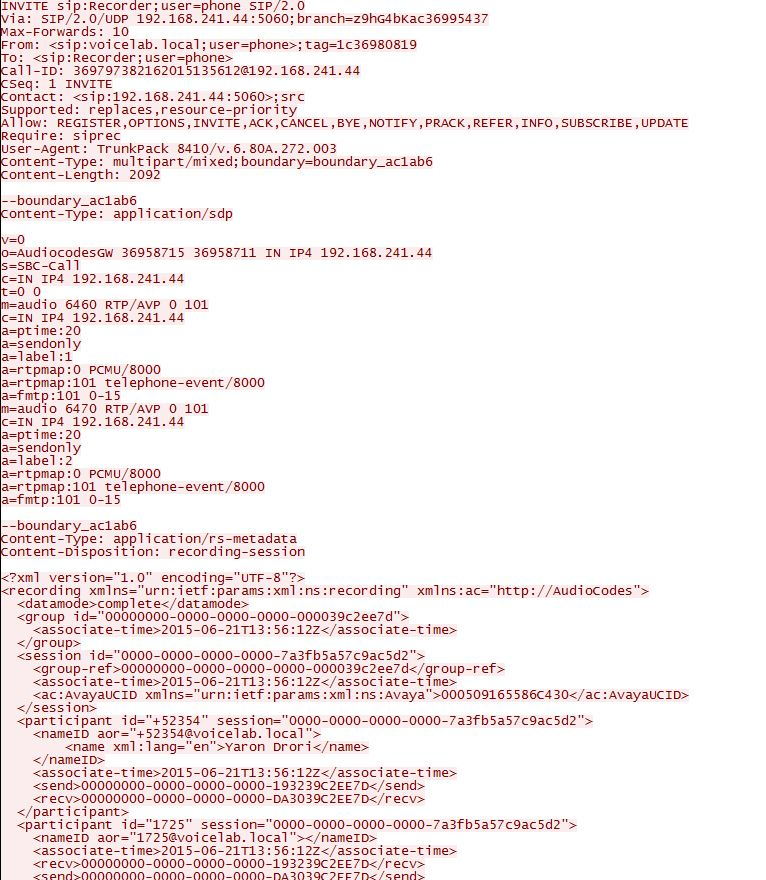
Une fois qu'un appel est établi via le SBC AudioCodes, le SBC envoie un message SIP INVITE au SBC AudioCodes NiCE CXone. Après confirmation par le SBC NiCE CXone AudioCodes, le SBC bifurque l'audio et l'envoie au SBC NiCE CXone AudioCodes.
Le SBC NiCE CXone AudioCodes est censé recevoir l'UCID dans le message SIP INVITE envoyé depuis le SBC lors d'un appel entrant ou d'un appel sortant. Voici un exemple de la partie métadonnées d'un message SIP INVITE envoyé du SBC au SBC NiCE CXone AudioCodes, le<ac:AvayaUCID > 0015EE805586C304</ac:AvayaUCID> l'élément contient l'UCID.
Par exemple, la valeur UCID est ici mise en évidence.
<ac:AvayaUCID >0015EE805586C304</ac:AvayaUCID>
Préparation de l’environnement Avaya SBC for Enterprise (SBCE)
Cette section décrit comment préparer l'environnement Avaya afin d'intégrer le contrôleur Avaya Session Border Controller for Enterprise (SBCE) avec l'environnement Real-Time Third Party Telephony Recording (Multi-ACD) pour les communications SIPREC.
Les versions Avaya SBCE prises en charge sont 8.1.3, 10.1 et 10.2..
Les procédures décrites dans ce guide constituent uniquement des recommandations et doivent être effectuées par un technicien sur site agréé par Avaya.
Pour obtenir des informations complètes sur la configuration du commutateur Avaya, reportez-vous à la documentation Avaya.
Lorsque vous effectuez ces procédures, ne sélectionnez pas la valeur par défaut d’avaya (*) dans les étapes où une valeur précise est indiquée (par exemple, un protocole de transport particulier).
Flux de travail
Utilisez ce flux de travail pour configurer l’enregistrement actif Avaya SBCE avec Real-Time Third Party Telephony Recording (Multi-ACD).
Le SBC doit disposer d'un certificat TLS valide installé. Le certificat doit être signé par une autorité de certification (CA) de confiance répertoriée dans la section Supported Certificate Authorities for SIPREC.
Avant de commencer ce flux de travail, vous devez vérifier que les composants de site sont configurés.
-
Étape 1 : Configuration de TLS
-
Étape 3 : Créer un Profil Routing
-
Étape 5 : Créer un Profil de Recording
-
Étape 6 : Création d’une politique de session
-
Étape 7 : Créer une Règle d'application
-
Étape 8 : Créer une Règle de Média
-
**étape 9 :** Créer un groupe de stratégies de Terminal
-
Étape 10 : Ajout d’un Flux de session
-
Étape 11 : Créer un Flux serveur
Configuration de TLS
Avant de commencer, assurez-vous que le port TLS et le profil client TLS sont correctement configurés pour le segment de signalisation interne sous Network & Flows > Signalisation Interface.
**Configurer la Gestion de TLS et les certificats**
-
Sélectionnez Gestion TLS dans le menu.
-
Cliquez sur Certificates. Sous Installed Certificates, consultez le certificat ; par exemple, ASBC8.pem.
Il ne s’agit pas d’un certificat autosigné.
-
Pour obtenir le certificat, envoyez au représentant des Services Professionnel NiCE le certificat CA signé pour ce SBC.
-
Une fois le Certificat NiCE obtenu, cliquez sur Installer.
-
Sélectionnez CA Certificate et indiquez un nom pour le certificat.
-
Cliquez sur Browse et accédez au certificat sur votre système.
-
Cliquez sur télécharger.
Le certificat ASBC est affiché sous Installed Certificates.


 Ajout des certificats aux Profils client
-
Cliquez sur client Profiles.
-
Cliquez sur ajouter.
-
Indiquez un nom de Profil.
-
Attribuez le certificat SBC à Certificate et le certificat NiCE à Peer Certificate Authorities.
-
Cliquez sur Prochain.
-
Obtenez la version TLS auprès du représentant NiCE Services Professionnels.
-
Cliquez sur Terminer. Le profil client est affiché sous client Profiles.


Configuration d’un serveur d’enregistrement
Pour certaines entreprises, l’enregistrement de session est une exigence majeure. Utilisez cette procédure pour configurer l'enregistrement de session pour SIPREC.
Pour configurer un serveur d’enregistrement :
-
Vérifiez que les configurations de liaisons SIP entre Session Manager et l’opérateur sont achevées.
-
Connectez-vous à l’interface web EMS avec des identifiants d’administrateur.
-
Sous Device, sélectionnez le nom de l’application SBC dans la liste déroulante.
-
Dans le volet de navigation de gauche, sélectionnez Services > Serveurs SIP.
-
Sur la page Configuration du serveur, cliquez sur Add.
-
Sur la page Add Server Configuration Profile, dans le champ Profile Name, saisissez un nom pour le nouveau profil de serveur.
-
Cliquez sur Prochain.
-
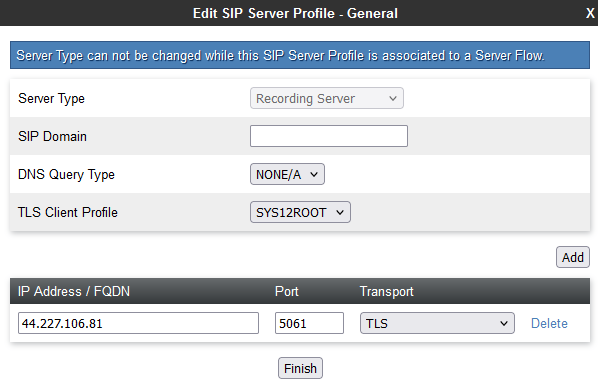
Dans la fenêtre Modifier le Profil de Configuration du serveur, dans le champ Server Type, cliquez sur Recording Server.
-
Pour Profil client TLS, sélectionnez le profil client que vous avez créé dans Configuration de TLS.
-
Dans le champ Adresse IP / FQDN (nom de domaine complet), saisissez l'Adresse IP du serveur NiCE CXone AudioCodes SBC.
-
Dans le champ Port, entrez 5061 pour une connexion TLS sécurisée, ou 5065 pour une connexion TLS mutuelle (mTLS).
-
Dans le champ Transport, sélectionnez le protocole de transport TLS.
-
Cliquez sur Prochain.
-
Sur la page Add Server Configuration — Advanced, pour sélectionner le profil d’interfonctionnement, effectuez l’une des opérations suivantes :
-
Dans le champ Interworking Profile, sélectionnez le profil avaya-ru.
Le profil avaya-ru est le profil d'interfonctionnement par défaut.
-
Clonez le profil d’interfonctionnement par défaut avaya-ru, puis sélectionnez le profil d’interfonctionnement cloné.
-
-
Vérifiez que la case à cocher Enable Grooming est sélectionnée.
Pour un serveur d'enregistrement, le système sélectionne par défaut le champ Activer le nettoyage. Ne désactivez pas la case à cocher Enable Grooming.
-
Cliquez sur Terminer.
Créer un Profil Routing
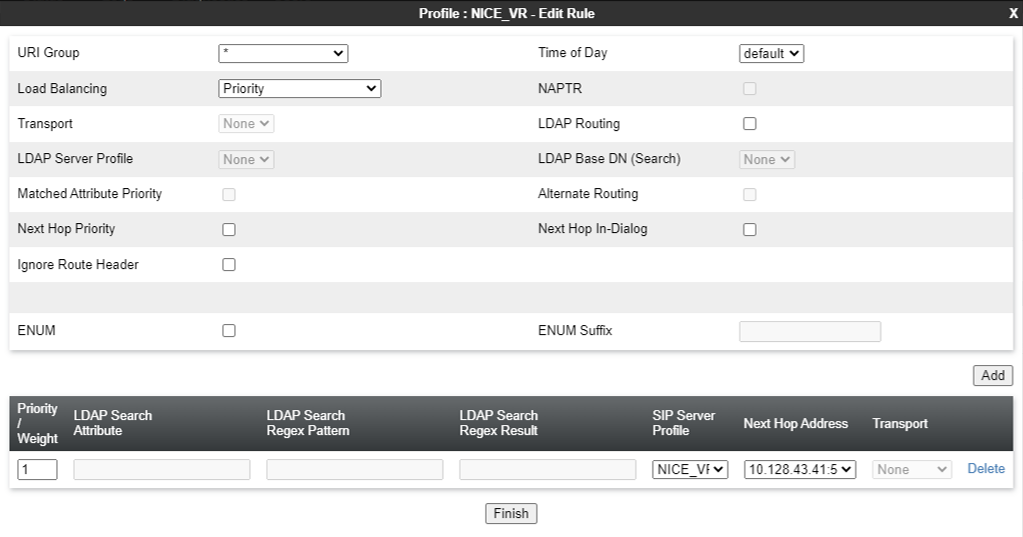
Il est indispensable de créer un profil de routage pour le serveur d’enregistrement. Les profils Routing définissent un ensemble spécifique de critères de routage de paquets qui sont utilisés conjointement avec d'autres types de politiques de domaine. Les profils Routing identifient un flux d'appel particulier et déterminent ainsi quelles fonctionnalités de sécurité sont appliquées à ces paquets. Les paramètres définis par les profils de routage incluent les paramètres de transport de paquets, les adresses des serveurs de noms et les méthodes de résolution, les informations de routage du prochain saut, ainsi que les types de transport de paquets.
Pour créer un profil de routage :
-
Connectez-vous à l’interface web EMS avec des identifiants d’administrateur.
-
Dans le volet de navigation, sélectionnez Configuration Profiles > Routing. Le volet Application contient les profils de routage existants. La zone de contenu affiche les règles de routage comprises dans un profil de routage sélectionné.
-
Dans le volet Application, cliquez sur Add.
-
Saisissez un nom évocateur pour le nouveau profil de routage, et cliquez sur Next.
-
Entrez les informations demandées dans les champs appropriés, qui sont décrits dans le tableau ci-dessous.
Pour utiliser le routage alternatif, assurez-vous de définir le champ Trans Expire de l'onglet Timers à partir de Global Profiles > Server Interworking sur une durée courte appropriée. Toute demande envoyée depuis le serveur expire si une réponse n'est pas reçue dans le délai défini comme minuteur d'expiration de transaction. Par conséquent, le routage alternatif ne fonctionne pas si le champ Trans Expire est défini sur la valeur par défaut de 32 secondes.
Nom du champ
Description
Groupe URI Indique le groupe d’URI auquel s’applique le profil de routage next-hop. Les valeurs possibles sont :
-
*
-
Urgence
Heure du Jour Indique l’heure du jour à laquelle le serveur de liaison doit résoudre le profil de routage.
Pour les utilisateurs distants, n’utilisez pas le champ Time of Day pour résoudre le profil de routage.
Load Balancing Indique le type d’équilibrage de charge.
Conservez la valeur par défaut.
Transport Indique l’adresse du serveur suivant (next-hop) que vous devez configurer. Sinon, sélectionnez le type de transport. Le système utilise le type de transport du profil de routage pour acheminer le message. Saut Suivant In-Dialog Indique la configuration next-hop pour le message In-Dialog. Si vous activez l'option Next Hop In-Dialog, la demande In-Dialog tentera d'utiliser la même entrée de routage pour router le Message. NAPTR Indique si le pointeur d’autorité de nommage est activé ou désactivé. Lorsque vous sélectionnez l’algorithme d’équilibrage de charge DNS/SRV, le système active la case à cocher NAPTR. Si vous désactivez NAPTR, vous devez préciser le protocole de transport. Priorité du saut suivant Détermine si, dans les cas où le SBC ne parvient pas à acheminer un message avec l’entrée de routage résolue qu’il fournit, c’est-à-dire, en utilisant l’URI de demande ou l’en-tête de routage, le système envoie le message à l’entrée de routage de remplacement indiquée dans le profil de routage. Ignorer l'en-tête du routeur Indique si Avaya SBCE doit ignorer l’en-tête de routage. ENUM Indique si le support pour le protocole de Mappage de numéro E.164 (ENUM) est activé. ENUM Suffix Indique le suffixe ENUM utilisé pour modifier un nom de domaine.
Ce champ est disponible uniquement lorsque vous sélectionnez la case à cocher ENUM.
Ajouter Ajoute une adresse de next-hop. Priorité / Poids Indique la priorité et la pondération des options d’équilibrage de charge.
Conservez la valeur par défaut.
Configuration du serveur Indique la configuration du serveur. Adresse du saut suivant Indique l’Adresse IP ou le nom de domaine du serveur suivant (next-hop). Vous pouvez ajouter 20 adresses next-hop. Transport Indique le type de transport pour chaque adresse next-hop. Sélectionnez le protocole à utiliser pour transporter les paquets de signalisation sortants.
Les options prises en charge sont :
-
Aucun
-
TCP
-
UDP
Dans ce cas, le champ Common Transport Type est indisponible. Vous pouvez sélectionner le type de transport en fonction de l’adresse next-hop.
-
-
Cliquez sur Terminer. Le panneau Application affiche le nouveau profil Routing.
Enable UCID
L’identifiant d’appel universel (UCID) doit être activé pour les règles de signalisation utilisées dans le contenu du groupe de politiques de terminaux de Session Manager.
Pour activer l’UCID :
-
Connectez-vous à l’interface web EMS avec des identifiants d’administrateur.
-
Dans le volet de navigation de gauche, sélectionnez Politiques de Domaine > Règles de signalisation. Les ensembles de règles de signalisation existants sont affichés dans le volet Application de gauche ; les paramètres de l’ensemble de règles de signalisation sélectionné sont visibles dans le volet Content.
-
Cliquez sur la Règle de signalisation à utiliser impérativement dans Avaya SBCE pour Session Manager.
-
Cliquez sur l’onglet UCID.
-
Cliquez sur Modifier.
-
Sélectionnez la case à cocher UCID pour activer l’option.
-
Dans le champ ID du Nœud, entrez un ID de nœud. Chaque entité qui génère un UCID dispose d’un identifiant de nœud. Cet identifiant doit être unique dans l’ensemble de la solution.
-
Dans le champ Discriminateur de Protocole, cliquez sur 0x00. Le discriminateur de protocole configuré sur Avaya SBCE doit correspondre à la valeur configurée pour Communication Manager. Si l'application CTI Communication Manager nécessite le discriminateur de protocole 0x04 pour l'application Interaction Center héritée, vous pouvez définir le discriminateur de protocole sur 0x04.
-
Cliquez sur Terminer.

Créer un Profil de Recording
Pour créer un profil d'enregistrement :
-
Connectez-vous à l’interface web EMS avec des identifiants d’administrateur.
-
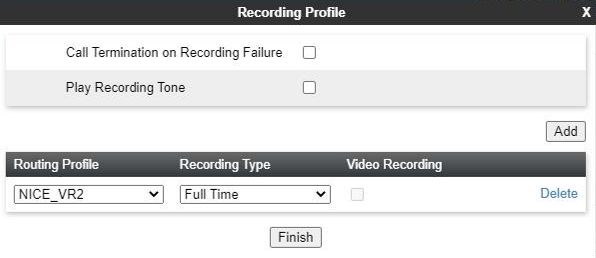
Dans le volet de navigation de gauche, sélectionnez Configuration Profiles > Recording Profile.
-
Cliquez sur Add (ajouter) dans la section Profils d'enregistrement afin d’ajouter un nouveau profil d’enregistrement.
-
Sélectionnez le Routing Profil requis.
-
Sélectionnez Full Time (Durée complète) dans le champ Recording ( d'enregistrement).
Création d’une politique de session
Il est indispensable d’attribuer un type d’enregistrement et un profil de routage en créant une politique de session pour le serveur d’enregistrement.
Pour créer une politique de session pour un serveur d’enregistrement :
-
Connectez-vous à l’interface web EMS avec des identifiants d’administrateur.
-
Dans le volet de navigation de gauche, sélectionnez Domaine Politiques > Session Policies. Les Politiques de session existantes sont affichées dans le volet Application de gauche ; les paramètres de la politique de session sélectionnée sont visibles dans le volet Content.
-
Dans le volet Applications, cliquez sur Add.
-
Dans la fenêtre Session Policy, dans le champ Policy Name, saisissez un nom pour la nouvelle politique de session, puis cliquez sur Next. La deuxième fenêtre Session Policy s’affiche.
-
Sélectionnez la case à cocher Media Anchoring.
-
Sélectionnez la case à cocher Recording Server.
-
Sélectionnez le Profil Recording qui a été créé dans Créer un Profil de Recording.
Le Profil Routing est attribué au Recording Profile.
-
Dans le champ Type d’enregistrement, sélectionnez le type d’enregistrement requis. Les options disponibles sont Full Time et Selective.
-
(Facultatif) Pour qu’une tonalité retentisse afin d’indiquer que l’appel est enregistré, sélectionnez la case à cocher Play Recording Tone.
La tonalité par défaut est le fichier WAVE nommé CALL_CONNECTING. Si nécessaire, vous pouvez remplacer la tonalité par défaut par un autre fichier WAVE de courte durée.
-
(En option) Pour configurer Avaya SBCE afin de terminer la session lorsque les serveurs Recording ne répondent pas, sélectionnez la case à cocher Terminaison de l’Appel en cas d’Échec de Recording.
-
Dans le champ Routing Profil, sélectionnez le profil de routage que Avaya SBCE doit utiliser pour le serveur Recording.
-
Cliquez sur Terminer.

Créer une Règle d'application
Il est indispensable de créer une règle d’application pour le serveur d’enregistrement. Les règles d'application définissent le type d'applications Unified Communications (UC) basées sur SBC que Avaya SBCE protège. Vous pouvez aussi spécifier le nombre maximal de sessions voix et vidéo simultanées que votre réseau peut traiter avant épuisement des ressources. Les Règles d’application font partie de la configuration du groupe de politiques de terminaux. Lors de la création d’un groupe de politiques de terminaux, une liste permet de sélectionner une règle d’application personnalisée ou la Règle d’application par défaut pendant la configuration.
La fonction Application Rules est disponible dans le menu Domain Policies.
Avaya fournit une règle d’application par défaut nommée default. Ne modifiez pas cette règle, car une configuration inappropriée pourrait entraîner l’échec des appels par la suite.
Pour configurer une Règle d’application pour un serveur d’enregistrement :
-
Connectez-vous à l’interface web EMS avec des identifiants d’administrateur.
-
Dans le panneau de navigation de gauche, sélectionnez Domaine Politiques > Application Rules. Les ensembles de Règles d’application existants sont affichés dans le volet de gauche ; les paramètres qui composent l’ensemble de règles d’application sélectionné sont visibles dans le volet Content.
-
Dans le volet Applications Règles de gauche, cliquez sur Add.
-
Dans la fenêtre Application Rule, entrez le nom de la nouvelle règle d’application, puis cliquez sur Next. La deuxième fenêtre Application Rule s’affiche.
-
Entrez les informations requises dans les champs décrits ci-dessous.
Nom du champ
Description
Application Type Indique le type d’application SIP pour lequel la Règle d’application est configurée. Les valeurs possibles sont :
-
Audio
-
Vidéo
In Indique si la règle d’application s’applique au trafic audio et vidéo qui entre sur le réseau de l’entreprise.
Sortir Indique si la règle d’application s’applique au trafic audio et vidéo provenant du réseau de l’entreprise.
Nombre maximal de Sessions simultanées Indique le nombre maximal de sessions d’application simultanées qui peuvent être actives pour le type d’application sélectionné. Les demandes d'application supplémentaires sont bloquées lorsque ce seuil est dépassé. Nombre maximum de Sessions par Terminal Indique le nombre maximal de sessions d’application simultanées qui peuvent être actives pour un terminal. Les demandes supplémentaires de application sont bloquées lorsque ce seuil est dépassé. Soutien CDR Indique le type de prise en charge pour les enregistrements détaillés des appels (CDR, call detail records). Les valeurs possibles sont :
-
None : aucun enregistrement détaillé des appels n’est fourni.
-
With RTP : des enregistrements détaillés avec qualité et statistiques des Appels sont fournis en plus des changements d’état des appels.
-
Without RTP : les enregistrements détaillés des Appels sont fournis avec les changements d’état des appels uniquement.
RTCP Keep-Alive Indique si la fonction RTCP Keep-Alive est activée. -
-
Cliquez sur Finish pour enregistrer, puis quittez l’interface et revenez à la page Application Rules.

Créer une Règle de Média
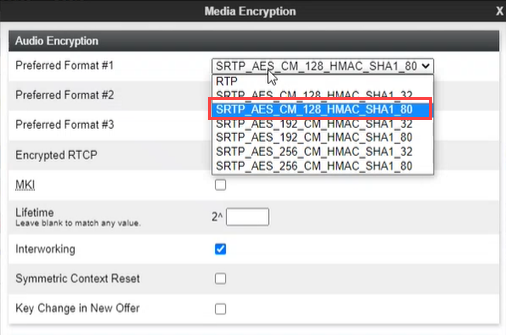
Il est indispensable de créer une règle média pour le serveur d’enregistrement. Pour les appels SRTP, vérifiez que l’interfonctionnement est activé.
Pour créer une règle média pour un serveur d’enregistrement :
-
Connectez-vous à l’interface web EMS avec des identifiants d’administrateur.
-
Dans le volet de navigation de gauche, sélectionnez Politiques de Domaine > Règles de Média. Le volet Applications affiche les ensembles de règles de Média existants, et le volet contenu affiche les paramètres de l'ensemble de règles de Média sélectionné.
-
Dans le volet de gauche Applications Rules, cliquez sur Add.
-
Dans la fenêtre Media Rule (Règle de Média), saisissez le nom de la nouvelle règle de Média.
-
Cliquez sur Prochain.
-
Sur l’onglet audio Encryption (Chiffrement audio), sous la zone audio Encryption (Chiffrement audio), cliquez sur la liste déroulante et sélectionnez :
-
le chiffrement SRTP_AES_CM_128_HMAC_SHA1_80 pour Preferred Format #1.
-
le chiffrement SRTP_AES_CM_128HMAC_SHA1_32 pour Preferred Format #2 (Format préféré nº2).
-
Aucun pour Preferred Format #3 (Format préféré nº 3).
-
-
Cliquez sur Prochain.
-
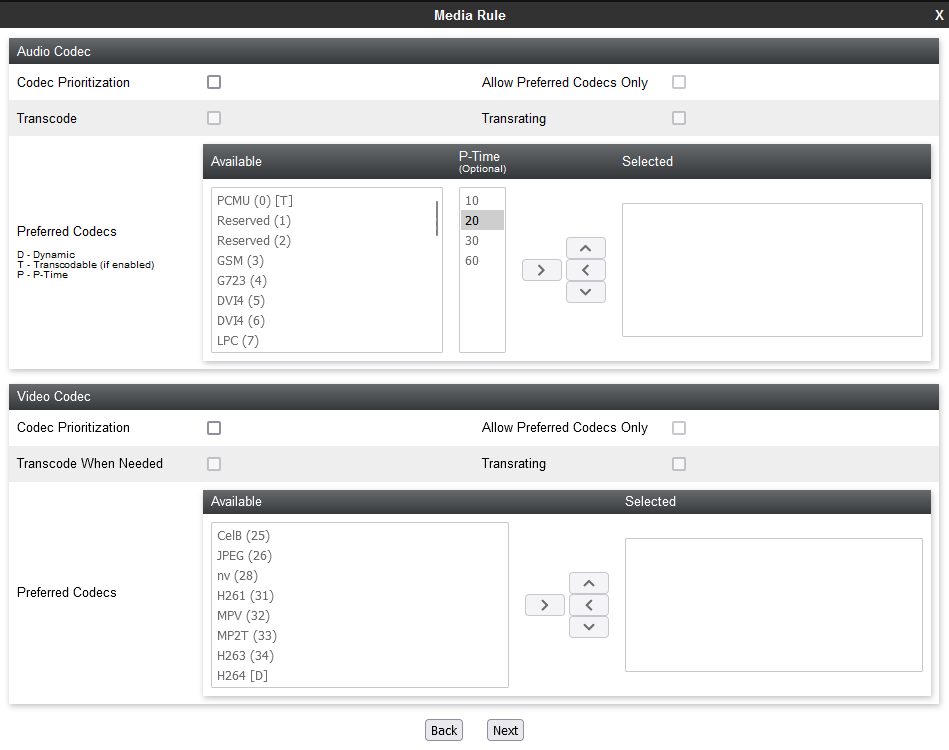
Real-Time Third Party Telephony Recording (Multi-ACD) SIPREC prend uniquement en charge les codecs audio G711A, G711U, G729 et G729A. Le NiCE CXone AudioCodes SBC rejettera l'offre s'il n'y a aucun Codec correspondant dans l'offre SDP. Dans la section audio Codec, sélectionnez la case à cocher Codec Prioritization et choisissez les codecs pris en charge comme codecs préférés.
-
(Facultatif) Sélectionnez la case à cocher Allow Preferred Codecs Only.
-
(Facultatif) Si vous avez besoin du transcodage des médias, cochez la case Transcode (Transcoder).
Pour les appels transcodés, vous devez configurer le codec transcodé G711 ou définir la priorité du codec sur G711MU. Pour SIPREC, une partie de l'appel est transcodée et l'autre doit être codée en G711, ou vice versa. Les Médias peuvent être transmis à l'enregistreur via le codec G711.
-
(En option) Dans la colonne Disponible, sélectionnez les codecs audio et DTMF dynamiques préférés pris en charge par l'enregistreur, puis cliquez sur >.
-
(En option) Si la tonalité d'enregistrement est activée, sélectionnez les codecs préférés telephone-événement et G729.
-
Cliquez sur Prochain.
-
(Facultatif) Activez BFCP, FECC et ANAT si nécessaire.
-
Cliquez sur Terminer.
Créer un groupe de stratégies de Terminal
Il est indispensable de créer un groupe de politiques de terminaux pour le serveur d’enregistrement.
Avaya fournit un ensemble de règles de signalisation par défaut nommé default. Ne modifiez pas cet ensemble de règles, car une configuration inappropriée pourrait entraîner l’échec des appels par la suite.
Pour créer un groupe de politiques de terminaux pour un serveur d’enregistrement :
-
Connectez-vous à l’interface web EMS avec des identifiants d’administrateur.
-
Dans le volet de navigation de gauche, sélectionnez Politiques du Domaine > Groupes de politiques de Point de terminaison. Les groupes de politiques définis sont affichés dans le volet Application ; les paramètres du groupe de politiques sélectionné sont visibles dans le volet Content.
Au moins un ensemble de règles de Sécurité doit être défini avant de pouvoir créer un groupe de politiques. Si vous ne créez pas de Règle de sécurité, Avaya SBCE affiche une invite pour créer une telle règle.
-
Dans le volet Application de gauche, cliquez sur Add. La fenêtre Policy Group s’affiche.
-
Dans le champ Nom du groupe, saisissez un nom pour le nouveau groupe de politiques de terminal, puis cliquez sur Suivant. Le système affiche la deuxième fenêtre Policy Group, dans laquelle vous devez définir les paramètres du groupe de politiques.
-
Entrez les paramètres pertinents, puis cliquez sur Terminer. Le volet Application affiche le groupe de politiques de terminaux que vous venez de créer. Lorsque vous cliquez sur le groupe de politiques de terminaux, le système affiche les détails du groupe dans le volet Content. Les champs du groupe de politiques de terminaux sont décrits ci-dessous.
Nom du champ
Description
Nom du groupe Indique le nom du groupe de politiques de terminaux.
Règle d'application Indique la règle d'application qui déterminera quelles applications utilisent ce groupe de politiques.
Règle de bordure Indique la règle de frontière qui déterminera quelles applications utiliseront ce groupe de politiques.
Règle de média Indique la règle média à utiliser pour la correspondance des paquets médias. Règle de sécurité Indique la règle de sécurité qui détermine les politiques de sécurité Avaya SBCE à appliquer lorsque le groupe de politiques est activé. Règle de signalisation Indique la Règle de signalisation à utiliser pour la correspondance des paquets de signalisation SIP.
-
Cliquez sur Terminer.

Ajout d’un Flux de session
Il est impératif d’ajouter un flux de session pour le serveur d’enregistrement.
Si vous utilisez une configuration de type hairpin entre un travailleur distant et une ligne, vous devez créer trois flux de session :
-
Flux de session 1 entre le trunk et Session Manager1.
-
Flux de session 2 entre Session Manager2 et le télétravailleur.
-
Flux de session 3 pour le flux hairpin entre la ligne et le télétravailleur.
Pour ajouter un flux de session :
-
Vérifiez que vous avez dimensionné suffisamment de ports RTC pour l’interface média dans la direction du réseau d’entreprise.
Par exemple, s’il vous faut 1 000 ports pour les appels, vous devez dimensionner 2 000 ports pour les ports pairs et impairs utilisés par RTP. Pour ajouter siprec, vous devez provisionner 4000 ports supplémentaires à l'intérieur et à l'extérieur du RTP sur le serveur NiCE CXone AudioCodes SBC.
-
Connectez-vous à l’interface web EMS avec des identifiants d’administrateur.
-
Dans le volet de navigation de gauche, sélectionnez Réseau et Flux > Flux de session.
-
Dans le volet Application, cliquez sur le périphérique Avaya SBCE pour lequel vous voulez créer un flux de session. La zone de contenu affiche les flux de session actuellement définis pour cet appareil Avaya SBCE.
-
Cliquez sur ajouter.
-
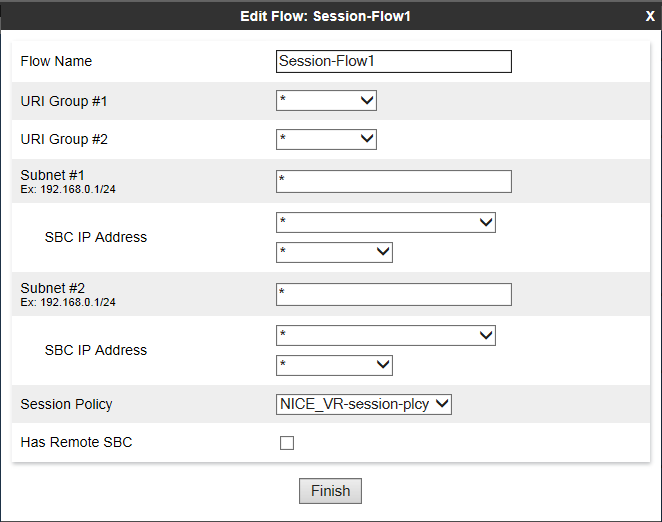
Dans la fenêtre Edit Flow, dans le champ Flow Name, saisissez le nom du Flux de session.
-
Dans les champs URI Group #1 (Groupe d’URI 1) et URI Group #2 (Groupe d’URI 2), choisissez l'une des options suivantes :
-
Sélectionnez la politique de groupe d’URI à utiliser pour identifier la source ou la destination de l'appel et pour restreindre les appels enregistrés par Avaya SBCE.
-
Conservez la valeur par défaut * pour enregistrer tous les appels.
-
-
Dans les champs Subnet #1 (Sous-réseau 1) et Subnet #2 (Sous-réseau 2), choisissez l'une des options suivantes :
-
Saisissez les adresses de sous-réseau. Vous pouvez spécifier les adresses de sous-réseau de la source et de la destination.
-
Conservez la valeur par défaut * pour enregistrer tous les appels.
-
-
Dans le champ SBC IP Address, sélectionnez le nom du réseau (nom d’hôte) et l’Adresse IP de l’appareil Avaya SBCE.
-
Dans le champ Session Policy, sélectionnez la politique de session que vous avez créée pour le Recording Server dans Création d’une politique de session.
-
Cliquez sur Terminer.
Créer un Flux serveur
Il est indispensable de créer un flux de serveur pour le serveur d’enregistrement.
Pour une configuration de télétravail, créez un flux de serveur pour télétravailleur. Vérifiez que l'interface Remote Worker A1 est définie comme interface reçue et que l'interface Avaya SBCE orientée vers l'enregistreur est définie comme interface de signalisation pour le flux de serveur.
Pour créer un flux de serveur manuellement :
-
Connectez-vous à l’interface web EMS avec des identifiants d’administrateur.
-
Dans le volet de Navigation gauche, accédez à Network & Flows >End Point Flows.
-
Le volet Application répertorie les appareils de sécurité Avaya SBCE enregistrés auxquels le nouveau flux sera appliqué. La zone de contenu affiche une liste de flux d’appels Abonné ou Serveur classée dans un ordre spécifique pour les appareils de sécurité Avaya SBCE sélectionnés.
-
Dans le volet Application, sélectionnez l'appareil Avaya SBCE pour lequel le nouveau Flux de Point de terminaison de serveur est en cours de création. Le système affiche l'écran Flux de Points de terminaison, qui présente les flux actuellement définis pour cet Avaya SBCE.
-
Cliquez sur l’onglet Server Flows.
-
Cliquez sur ajouter.
-
Dans la fenêtre Edit Flow, entrez les informations dans les champs.
-
Cliquez sur Terminer.
