

 Pour afficher cette page en anglais :
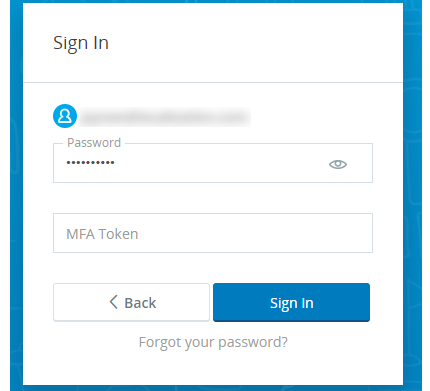
L'authentification multifacteur (Amf) fournit une couche supplémentaire d'authentification des utilisateurs et de sécurité pour le processus de connexion. Lorsque l'Amf est requise, les employés sont invités à saisir, et doivent saisir, les deux éléments suivants lors de la connexion :
- Mot DE passe. Vous pouvez définir des politiques de mot de passe pour les authentificateurs de connexion attribués aux comptes employé.
- Un Jeton MFA. Il s'agit d'un mot DE passe à usage unique (OTP) généré par un jeton matériel ou un appareil Amf virtuel (par exemple, une application comme Google Authenticator) que vous fournissez. L'appareil doit être conforme aux normes TOTP RFC 6238 ou HOTP RFC 4226.
Vous pouvez exiger l'Amf pour certains employés et non pour d'autres. Les exigences d'Amf sont configurées dans les authentificateurs de connexion et celles-ci sont attribuées à différents rôles. Par conséquent, vous pourriez avoir un authentificateur de connexion qui exige l'Amf attribué à un rôle pour les administrateurs, et un authentificateur de connexion qui n'exige pas l'Amf attribué à un rôle pour les agents.
Secrets amf
Un Secret amf associe le compte employé dans NiCE CXone à l'appareil Amf matériel ou virtuel que cet employé utilise pour générer le mot DE passe à usage unique (OTP). NiCE CXone vous permet de générer un Secret amf de l'une des manières suivantes :
- Manuellement : vous pouvez saisir une valeur alphanumérique dans le champ Secret amf. Par exemple, certains appareils Amf fournissent une valeur (souvent appelée « clé ») à cet effet. Si vous tapez votre propre Secret MFA, la valeur doit être de 16, 26 ou 32 caractères, et codée en Base32. Base32 vous permet d'utiliser un jeu de 32 caractères composé des lettres majuscules A-Z et des chiffres 2-7. Le Secret MFA devra être conforme à la norme RFC 6238.
- Automatically: You can automatically generate a value in the MFA Secret field when you enable MFA authentication for an employee.
Pour le moment, l'analyse du code QR/code-barres n'est pas prise en charge et l'employé peut uniquement utiliser la configuration manuelle pour activer l'authentification en deux étapes à l'aide d'un appareil Amf virtuel.
Après avoir ajouté un Secret amf aux comptes des Employés, vous devez transmettre la valeur à chaque employé. Les employés pour lesquels l'Amf est activée doivent configurer un appareil Amf virtuel. Par exemple, ils peuvent installer Google Authenticator sur un appareil mobile, activer la vérification en deux étapes (recherchez le mot-clé authenticator sur le site de soutien de Google) et ajouter le Secret amf.
Conseillez à vos employés de traiter le Secret amf comme un mot DE passe. Ils peuvent par exemple souhaiter le conserver dans un coffre-fort de mots DE passe. S'ils perdent le secret avant de l'ajouter à un appareil Amf virtuel, vous devrez leur attribuer un nouveau secret.
Activer l'authentification Amf pour un Employé
-
Dans NiCE CXone, cliquez sur le sélecteur d'applications
 et sélectionnez Admin
-
Sélectionnez le profil d'employé que vous souhaitez modifier, ou cliquez sur Créer un employé si vous créez un nouveau profil.
-
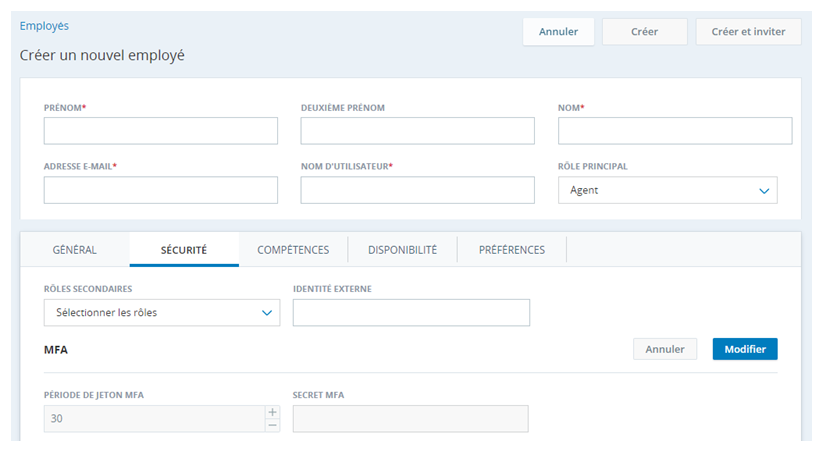
Sur l’onglet Sécurité :
-
Saisissez une période de Jeton MFA. La valeur doit être comprise entre 15 et 300 secondes, et être compatible avec l'appareil Amf virtuel ou matériel utilisé par vos employés. Par exemple, Google Authenticator n'autorise qu'une valeur de30 secondes.
-
Cliquez sur Edit à côté du champ Secret amf, puis saisissez manuellement une valeur ou cliquez sur Generate
 pour générer automatiquement une valeur. Si vous entrez votre propre valeur, elle doit respecter les exigences relatives au champ.
-
Cliquez sur enregistrer pour enregistrer le Secret MFA. Le bouton enregistrer se trouve en haut à droite de la fenêtre du profil employé. Après l'enregistrement, le Secret amf disparaît, mais il est toujours associé au profil de l'employé.
-
Cliquez sur enregistrer/Créer pour enregistrer ou créer le profil employé.
-
-
Activez Exiger l'authentification multifacteur pour un authentificateur de connexion et attribuez-le au rôle de l'employé. Si vous activez l'Amf sur un authentificateur de connexion existant, assurez-vous que l'Amf est activée pour tous les employés qui ont ce rôle.
-
Si vous n'utilisez pas d'appareils Amf matériels, assurez-vous que les employés concernés configurent leur appareil Amf virtuel à l'aide de leur Secret amf et du nom d'utilisateur NiCE CXone.