
Il existe de nombreux noms d’hôtes et services différents utilisés par la plateforme NiCE CXone. Les diagrammes de cette page montrent les composants et le chiffrement utilisés pour communiquer avec chaque nom d’hôte.
Connectivité du centre de données privé
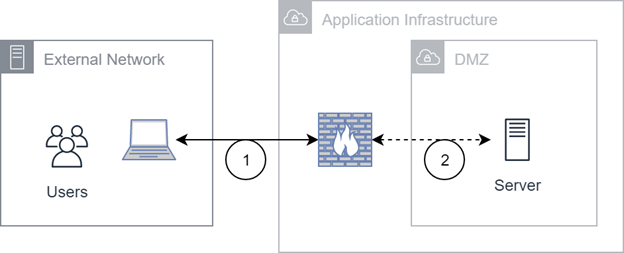
Ce diagramme représente la manière dont les utilisateurs se connectent à notre infrastructure d'application dans les centres de données privés américains et européens de NiCE pour NiCE CXone. Les utilisateurs se connectent à ces centres de données par l’intermédiaire de notre ensemble de serveurs en grappe, les noms d’hôte DNS.
Flux
-
Le trafic en provenance du réseau externe aboutit à un pare-feu matériel. Ceci met fin à la session TLS
 Sécurité de la couche transport. protocole qui fournit une sécurité de bout en bout pour les données envoyées entre les applications. . Le trafic non sécurisé est autorisé et traité par le serveur.
-
Le trafic entre le pare-feu et le serveur n’est pas chiffré.
Connectivité directe à la zone de disponibilité du nuage public AWS
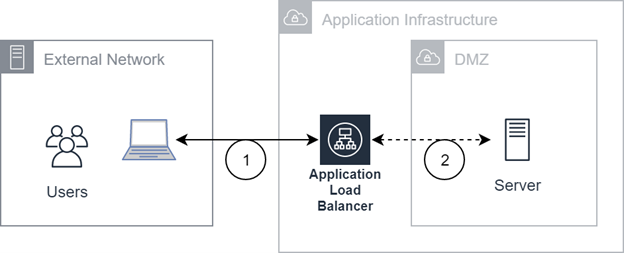
Ce diagramme représente la connectivité avec notre ensemble de serveurs en grappe, les noms d’hôtes DNS. Les utilisateurs accèdent à nos serveurs par l’intermédiaire d’un équilibreur de charge.
Flux
-
Le trafic provenant du réseau externe aboutit à un équilibreur de charge d’application. Cette opération met fin à la session TLS
Sécurité de la couche transport. protocole qui fournit une sécurité de bout en bout pour les données envoyées entre les applications.. Le trafic non sécurisé est autorisé et traité par le serveur. -
Le trafic entre l’équilibreur de charge d’application et le serveur n’est pas chiffré.
Connectivité indirecte au centre de données AWS
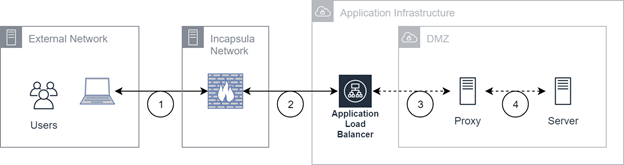
Ce diagramme représente la connectivité entre les utilisateurs et notre centre de données AWS indirect par le biais de noms d’hôtes.
Flux
-
Le trafic provenant du réseau externe aboutit à un service Incapsula. Cette opération met fin à la session TLS
Sécurité de la couche transport. protocole qui fournit une sécurité de bout en bout pour les données envoyées entre les applications.. -
Trafic entre le service Incapsula et l’équilibreur de charge d’application. Une nouvelle session TLS démarre au niveau du service Incapsula. Cette session TLS se termine au niveau de l’équilibreur de charge d’application. Le trafic non sécurisé est autorisé et traité par le serveur.
-
Le trafic entre l’équilibreur de charge d’application et le mandataire n’est pas chiffré.
-
Le trafic entre le mandataire (proxy) et le serveur n’est pas chiffré.