

Existen tres métodos de conectividad de red admitidos:
 Internet público (Protegido)
El internet público es el método predeterminado para la conectividad de red.
Se requieren túneles VPN/IPSec y configuración de SBC para esta opción.
Para más información, consulte Real-Time Third Party Telephony Recording (Multi-ACD).
Cato SD-WAN
Perspectiva general
Cato SD-WAN es compatible para brindar conectividad segura y privada entre su centro de datos y NiCE CXone Engagement Hub (Multi-ACD/Open).
SD-WAN (Software Defined Wide Area Network) utiliza enrutamiento centralizado basado en políticas para enviar el tráfico por la mejor ruta disponible en tiempo real y priorizar aplicaciones importantes (como voz y CTI).
Cato Networks ofrece dispositivos perimetrales SD-WAN llamados Cato Sockets. Usted es responsable de elegir los sockets que coincidan con sus necesidades de rendimiento y puertos.
Modelos de Conectividad
Existen dos modelos de conectividad admitidos disponibles.
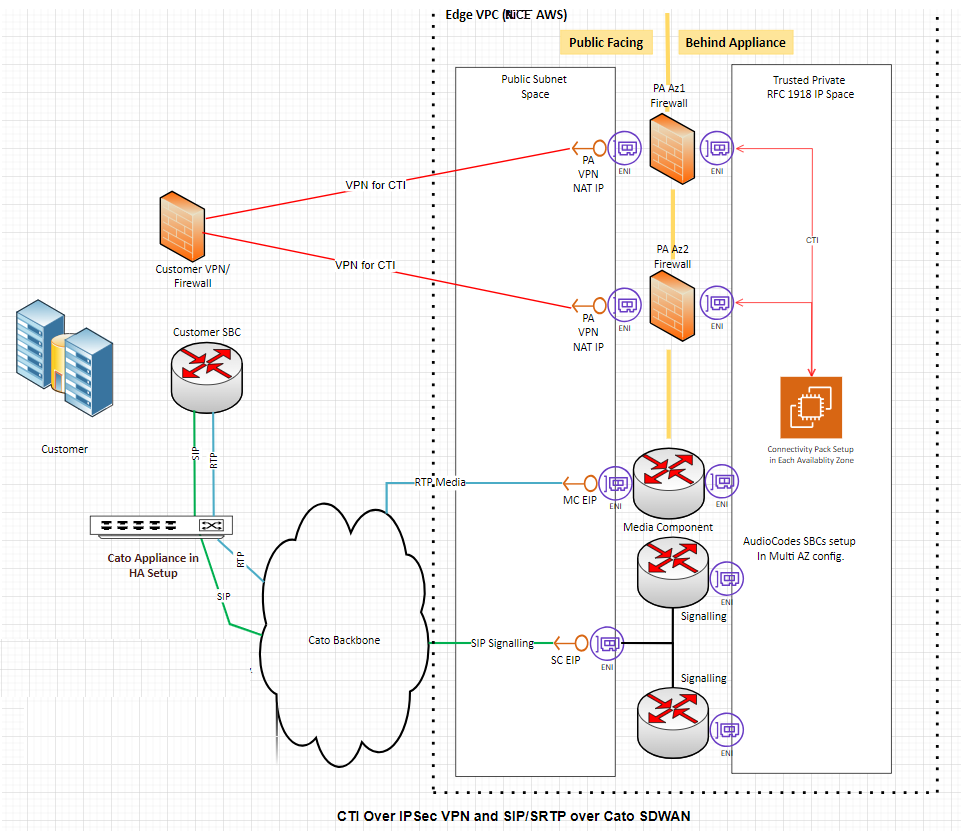
Modelo 1: CTI por VPN IPSec + SIP/SRTP por Cato SD-WAN
-
El tráfico de CTI pasa por IPSec VPN / Internet entre su sitio y NiCE. Usted administra la configuración de NAT e IPSec para CTI.
-
El tráfico SIP/SRTP se transmite a través de Cato SD-WAN. Cato administra NAT y entrega SIP/RTP a NiCEen AWS.
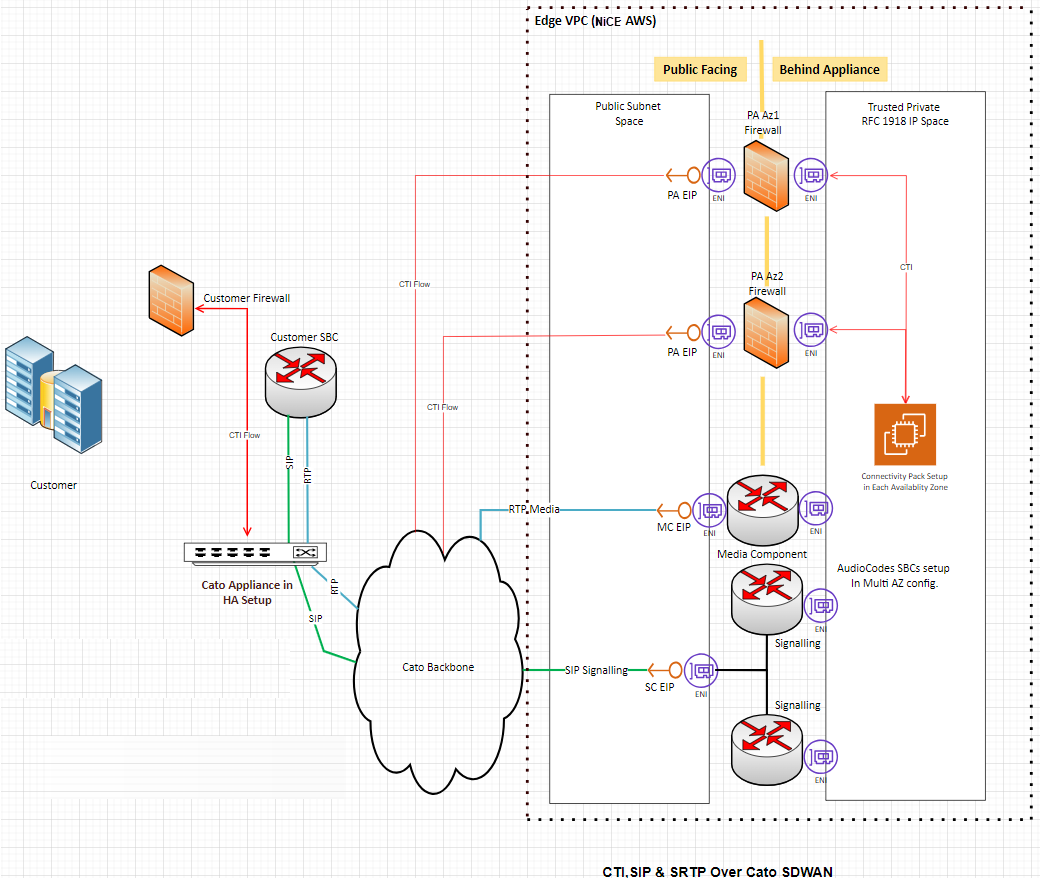
Modelo 2: CTI, SIP, SRTP todo a través de Cato SD-WAN
-
Todo el tráfico importante (CTI, SIP, RTP) pasa a través de Cato Sockets.
-
Cato NAT y el enrutamiento proporcionan conectividad con NiCE en AWS para todos los flujos.
-
Este modelo simplifica su conectividad porque todo el medio de voz y CTI utilizan la misma ruta.
Requisitos del cliente
Para proporcionar una conexión estable y resiliente, se espera que usted cumpla con los siguientes requisitos al implementar Cato Sockets.
Alta Disponibilidad y WAN
-
Sockets de HA por centro de datos
Implemente un par de Cato Sockets en alta availability (HA) en cada centro de datos.
Ejemplo: dos centros de datos requieren dos pares de HA (un par por sitio).
-
Circuitos redundantes de WAN / Internet
Proporcione al menos dos circuitos redundantes de Internet o WAN en cada sitio.
Esto admite la conmutación por error de ruta y mantiene el servicio disponible durante las interrupciones.
-
IP Públicas Únicas para Túneles
Asigne a cada socket en un par de alta disponibilidad (HA) una dirección IP pública de WAN única.
Estas IP se utilizan para crear túneles DTLS seguros hacia el PoP de Cato más cercano.
-
Cableado simétrico
Utilice cableado LAN y WAN duplicado en ambos conectores de cada par de alta disponibilidad (HA) para garantizar un comportamiento de conmutación por error correcto y un rendimiento constante.
Responsabilidades Específicas del Modelo
Modelo 1: Usted es responsable de configurar y mantener NAT e IPSec para CTI.
Modelo 2: Todo el tráfico fluye a través de Cato NAT.
Configuración
El equipo de servicios Profesional NiCE trabajará con usted para completar estos pasos en el portal de Cato.
Para obtener más información, consulte Cato Networks Knowledge Base.
Paso 1: Implementar y registrar los Cato Sockets
-
Monte en bastidor, alimente y cablee los sockets en cada centro de datos.
-
Agréguelos a Cato Cloud y asigne cada par al sitio correcto.
-
Asegúrese de que cada sitio esté configurado como una implementación de HA, y que cada socket utilice una dirección IP Pública única.
Paso 2: Configurar las redes LAN
-
En Cato Orchestration Portal, agregue los rangos de LAN que contengan:
-
Sus SBC
-
Servidores de medio
-
Servidores CTI (para el Model 2, y para cualquier flujo que deba cruzar Cato)
-
-
Cada centro de datos debe tener su propio sitio y sus propias definiciones de red LAN.
Paso 3: Asignar IPs Públicas para NAT
-
En el Cato Orchestration Portal, asigne dos Direcciones IP públicas por sitio para NAT.
Las licencias base generalmente permiten hasta 3 IP por cuenta; agregar más direcciones puede generar un costo adicional.
-
Elija la ubicación de PoP más cercana a cada sitio para obtener el mejor rendimiento.
Paso 4: Configurar Reglas de Red de Internet (Outbound)
-
En el Cato Orchestration Portal, para cada sitio:
-
Utilice las dos IP de NAT que asignó para mantener la HA level de PoP.
-
Configure Fuente en las redes LAN de SBC, medio y (cuando sea importante) CTI.
-
Cree Aplicaciones personalizadas según sea necesario para:
-
NiCE CXone Engagement Hub (Multi-ACD/Open) IP y puertos de señalización
-
NiCE IPs de medio / rangos de RTP
-
IP de NAT de firewall CTI (solo Modelo 2)
-
-
Establezca la prioridad de ancho de banda en alta para SIP/RTP y CTI.
-
Seleccione el método NAT y asócielo con las dos IP asignadas de PoP más cercanas.
-
Mantener una regla de Internet predeterminada para cualquier otro tráfico saliente desde su LAN.
-
Paso 5: Configurar el firewall de Internet (SIP/RTP)
-
En el portal de orquestación de Cato, en el área de Seguridad, cree reglas de permiso:
-
Fuente: Las IP de su SBC (y las IP de medio si es necesario)
-
Destino: NiCE CXone Engagement Hub (Multi-ACD/Open) IP del SBC
-
Servicio/Puertos: SIP y RTP según se define en NiCE
-
-
Asegúrese de que una regla de denegación implícita permanezca al final para bloquear cualquier otro tráfico.
Paso 6. Configurar el reenvío de puertos Remoto (entrantes)
Para el tráfico entrante, como CTI de NiCE a su entorno (especialmente en el Modelo 2):
-
En el Cato Orchestration Portal, en el área de Seguridad, cree reglas que:
-
Use las IP/puertos de Cato PoP expuestos a NiCE.
-
Reenviar a sus servidores CTI internos o SBC en los puertos requeridos.
Esto garantiza que las actualizaciones entrantes de CTI y SIP se enruten correctamente a sus sistemas.
-
-
Para el Modelo 2, NiCE actualiza Engagement Hub (Multi-ACD/Open) reglas de firewall de VPN para permitir el tráfico de CTI desde los servidores CTI de NiCE hacia las IP de su Cato PoP definidas en estas reglas.
Paso 7: Validación y Prueba con Servicios Profesionales de NiCE
Una vez que se complete la configuración, programe una sesión de prueba conjunta con su equipo y Servicios Profesionales de NiCE.
Después de la validación, se considera que la conectividad de Cato SD-WAN está lista para su uso en producción con NiCE Engagement Hub (Multi-ACD/Open).
AWS Conexión directa pública
Perspectiva general
AWS Direct Connect público es un servicio de red dedicado que crea una conexión privada entre su centro de datos y AWS. Esta conexión no utiliza el Internet público, por lo que proporciona un rendimiento más estable y un intervalo menor.
Este procedimiento describe cómo configurar un modelo de Bring Your Own Connectivity (BYOC) utilizando AWS Public Direct Connect para Engagement Hub (Multi-ACD/Open). Esto permite que la señalización CTI (Computer Telephony Integration) y el tráfico de medio SIP/RTP viajen a través de una ruta privada y dedicada.
Modelos de Conectividad
Este es un modelo de Traer su Propia Conectividad (BYOC). Usted es responsable de configurar y administrar la conexión AWS Public Direct Connect, incluido el enrutamiento y el diseño de red. NiCE no crea ni administra Direct Connect por usted.
Existen tres modelos de conectividad disponibles:
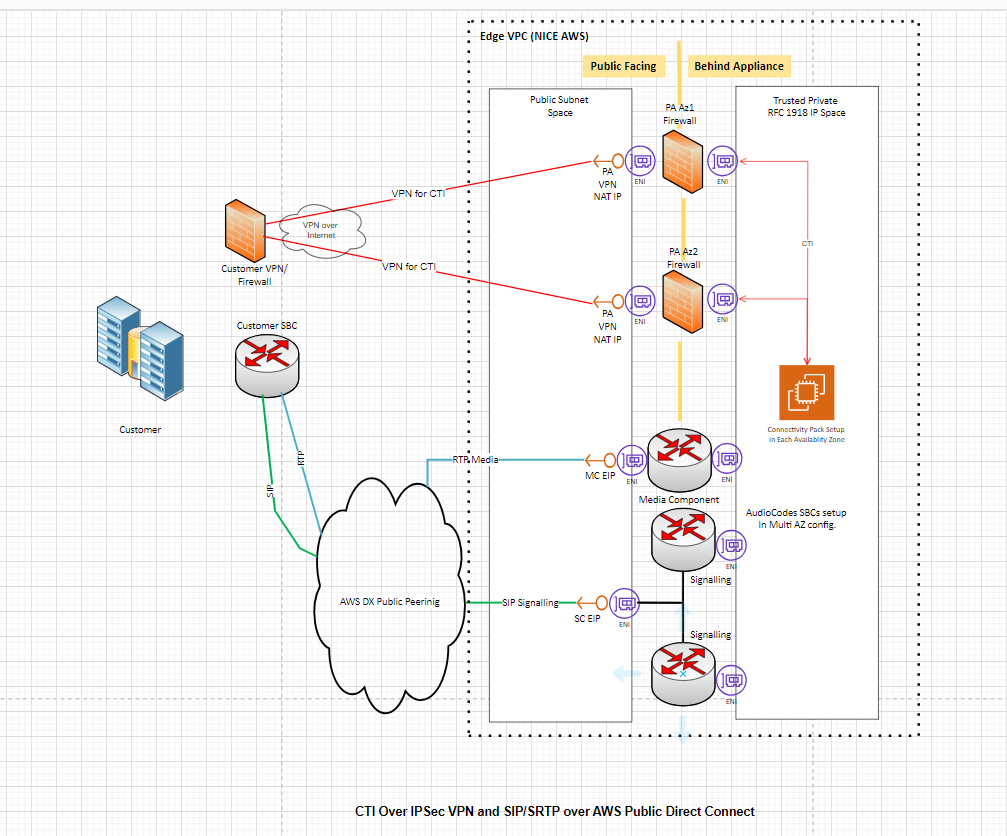
Modelo 1: CTI mediante VPN IPSec (VPN sobre Internet abierto) + SIP/SRTP mediante AWS Conexión Directa Pública
El tráfico de CTI pasa a través de un túnel VPN por Internet, mientras que el medio de voz (SIP/SRTP) fluye a través del enlace Direct Connect.
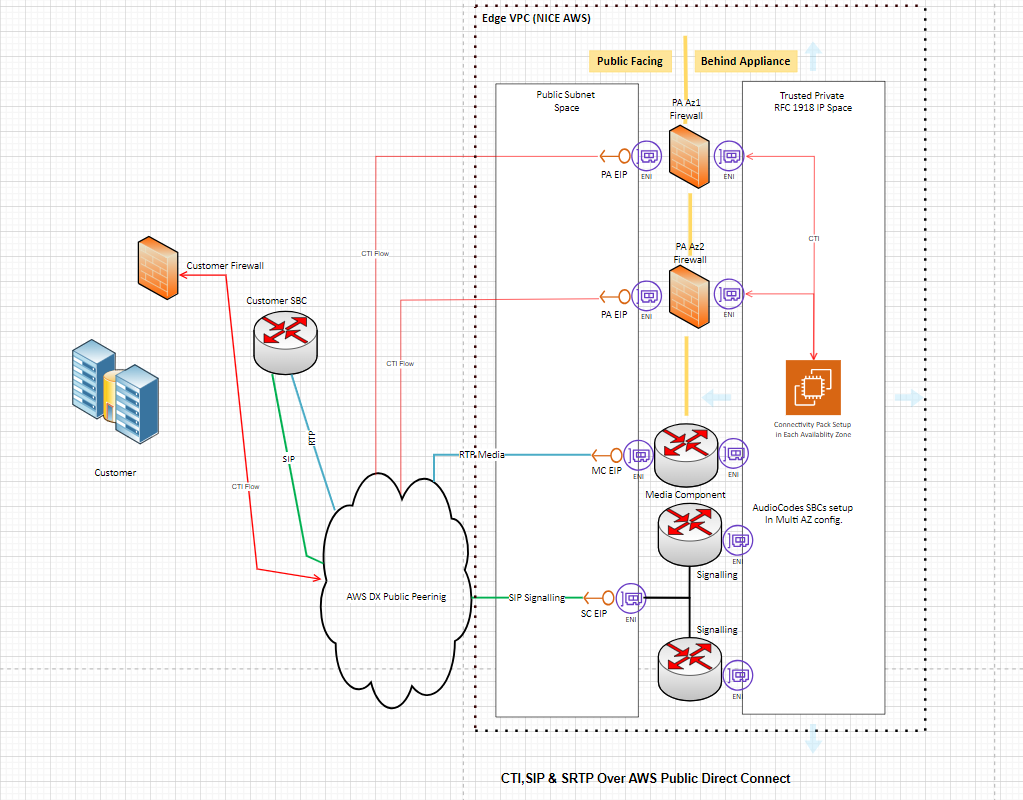
Modelo 2: CTI, SIP y SRTP todo a través de AWS Direct Connect Público
Todo el tráfico (señalización de CTI y medios de voz) fluye a través del enlace Direct Connect.
Modelo 3: CTI sobre VPN IPSec (VPN sobre Direct Connect Público de AWS) y SIP/SRTP sobre Direct Connect Público de AWS
Use su conexión AWS Direct Connect Público existente para establecer un túnel IPsec exclusivamente para el tráfico de CTI. El tráfico de SIP y RTP continuará fluyendo directamente a través de AWS Direct Connect Público, fuera del túnel IPsec.
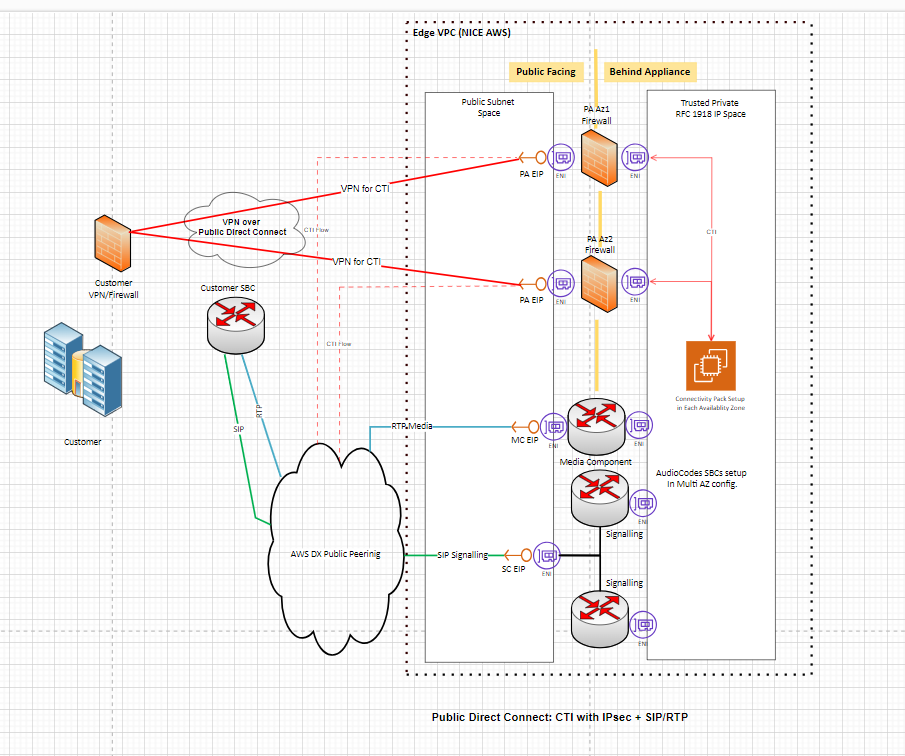
Prerrequisitos
Confirmo lo siguiente:
Cuenta de AWS: Tiene una cuenta de AWS activa con permisos para aprovisionar puertos de Direct Connect e interfaces virtuales.
Planificación de ancho de banda: Usted ha determinado el ancho de banda requerido en función de su volumen de llamadas. AWS Public Direct Connect admite velocidades desde 50 Mbps hasta 400 Gbps.
alta disponibilidad: Se recomienda diseñar para alta disponibilidad. AWS recomienda al menos dos circuitos Direct Connect por centro de datos para redundancia.
Direcciones IP públicas: Usted tiene espacio de direcciones IPv4 públicas disponible para la interconexión mediante BGP (Protocolo de Puerta de Enlace de Frontera, por sus siglas en inglés). Puede utilizar sus propias IP públicas o solicitar IP de interconexión a AWS (con un costo adicional).
Prefijo de IP del cliente: Usted conoce el prefijo de IP público que planea anunciar a AWS (/29, /28, /30). Estos son los rangos de IP de NAT (Network Address Translation) o públicos utilizados por sus conexiones de SBC y CTI.
Plataformas ACD compatibles: Esta configuración admite integraciones de Cisco (JTAPI) y Avaya (DMCC y SIPREC).
¿Conexión Dedicada u Hospedada? Elija entre una conexión dedicada o una conexión hospedada. Una conexión dedicada es un enlace físico directo a AWS y, por lo general, tarda más tiempo en configurarse. Una conexión hospedada utiliza un proveedor socio y es más rápida de implementar. Ambas opciones son compatibles.
Para el modelo 3 (CTI mediante VPN de IPSec (VPN a través de AWS Public Direct Connect) y SIP/SRTP mediante AWS Public Direct Connect), también necesita:
-
Una VIF Pública de Direct Connect activa con una sesión de BGP establecida.
-
El enrutador local debe anunciar el prefijo de IP público que contiene el terminal de IPsec.
-
El prefijo anunciado debe pasar el proceso de comprobación de prefijo público estándar de Direct Connect.
-
La IP del terminal de IPsec debe estar dentro del prefijo anunciado.
Configuración
Para obtener más información, consulte la AWS Direct Connect User Guide.
Paso 1: Crear la Conexión de Direct Connect
-
Inicie sesión en el AWS Management Console y abra el servicio Directo Connect.
-
Cree una nueva conexión y seleccione la ubicación más cercana a su centro de datos.
-
Elija la velocidad del puerto según sus necesidades de ancho de banda.
-
Si desea alta disponibilidad, cree al menos dos conexiones.
-
Complete el proceso de configuración con su proveedor de red. Esto incluye establecer la conexión física entre su centro de datos y AWS.
Paso 2: Crear una Intefaz Virtual Pública (VIF)
Un VIF Público le permite llegar a AWS servicios públicos (incluidos los extremos públicos de CXone) a través de Direct Connect.
-
Para crear el VIF Público, debe definir lo siguiente:
-
Una VLAN
-
su ASN de BGP
-
your router peer IP
-
Amazon IP del par del router (AWS proporciona esto, o usted especifica su propio IP de su bloque de IP público)
-
La prefijo de IP pública que su red anunciará a AWS
-
-
Una vez que envía la configuración de VIF Público, AWS aprovisiona la interfaz y la prepara para el enrutamiento.
Paso 3: Configurar Routing con BGP
BGP (Border Gateway Protocolo) es el protocolo de enrutamiento que intercambia información de rutas entre su red y AWS.
-
En su router de borde o firewall, configure una sesión BGP con la IP del par Amazon y el ASN.
-
Anuncie su prefijo de IP público (el rango de NAT/público para sus sistemas SBC y CTI).
Solo anuncie las Direcciones IP públicas utilizadas para el tráfico de Engagement Hub (Multi-ACD/Open). No anuncie rangos de IP grandes o no relacionados. Si anuncia demasiadas IP, otros tipos de tráfico pueden comenzar a utilizar Direct Connect. Esto puede causar problemas de enrutamiento y aumentar el uso del ancho de banda.
-
Filtre las rutas entrantes cuidadosamente. AWS anuncia todos sus rangos de IP públicas a través de Public DX. Debe restringir su enrutamiento para aceptar solo los prefijos necesarios para Engagement Hub (Multi-ACD/Open). En ciertas regiones, servicios Profesionales de NiCE proporciona rangos de IP públicas específicos para las IP del servidor CTI, las IP de señalización de SBC y las IP de componentes de Medio.
Si acepta demasiadas rutas, puede alterar el enrutamiento de su red o enviar tráfico no deseado a través de Direct Connect.
-
Verificar que la sesión de BGP se active y que las rutas se intercambien. Puede consultar el estado de BGP en la consola de AWS Direct Connect.
Paso 4: Configure Su Equipo de Red
Firewall del cliente
-
Permita el tráfico de entrada y salida para los siguientes protocolos y puertos en su prefijo de IP público:
-
Tráfico de CTI: TCP en el o los puertos utilizados por su ACD (por ejemplo, JTAPI para Cisco, DMCC para Avaya).
-
Señalización SIP: puerto UDP/TCP 5060 (SIP) o 5061 (SIP-TLS).
-
Medio RTP/SRTP: rango de puertos UDP según se define en la configuración de su SBC.
-
-
Si usa el Modelo 1 (CTI sobre VPN), configure un túnel VPN IPsec desde su firewall hasta el terminal VPN de NiCE solo para el tráfico de CTI. El medio SIP/SRTP fluye directamente a través del enlace Direct Connect.
Si utiliza el Modelo 3 (CTI a través de IPSec VPN [VPN sobre AWS Conexión Directa Pública]), utilice su conexión existente de Conexión Directa Pública para establecer un túnel IPSec exclusivamente para el tráfico de CTI. El tráfico de SIP y RTP continuará fluyendo directamente a través de AWS Conexión Directa Pública, fuera del túnel IPSec.
SBC (Session Border Controller) del cliente
-
Configure su SBC para enrutar la señalización SIP y el medio RTP/SRTP hacia las Direcciones IP públicas proporcionadas por NiCE Servicios Profesionales (SC EIP para señalización, MC EIP para medio).
-
Asegúrese de que el SBC utilice la Dirección IP pública de su prefijo anunciado como su dirección fuente.
-
Toda la comunicación a través del enlace de Public Direct Connect debe usar un espacio de direcciones IPv4 Público. Las direcciones privadas (RFC 1918) no funcionan en una VIF Pública.
Paso 5: Coordinar con Servicios Profesionales de NiCE
Contacte a Servicios Profesional NiCE para compartir:
-
El prefijo IP público que está anunciando a AWS.
-
La región AWS a la que se está conectando.
-
Su modelo de conectividad elegido (Modelo 1, 2 o 3).
NiCE Servicios profesionales le proporciona:
-
IP públicas del servidor CTI
-
IPs públicas de señalización de SBC
-
Direcciones IP públicas del componente de medio
Paso 6: Configure su integración de ACD
Para Cisco (JTAPI)
-
En el portal de administración de NiCE CXone, configure el sistema de telefonía con los detalles de conexión de Cisco JTAPI (IP del servidor, credenciales, extensiones).
-
Verifique que el tráfico de CTI (eventos de llamada, señales de retención/reanudación) llegue a los servidores de CTI de CXone a través de la VPN (Modelo 1 o 3) o del enlace de Direct Connect (Modelo 2).
Para Avaya (DMCC & SIPREC)
-
Configure la integración de Avaya DMCC o SIPREC en NiCE CXone con los detalles de servidor adecuados.
-
Verificar que el tráfico de señalización y medio se enrute correctamente a través del enlace Direct Connect.