

Les jetons d'accès et de rafraîchissement sont chiffrés afin de renforcer la sécurité. Ils n'apparaissent pas directement dans le stockage du navigateur des utilisateurs. Cela inclut à la fois le stockage local et le stockage de session.
Créer des Clés D'ACCÈS pour Services
Vous pouvez donner aux utilisateurs l'accès à un service spécifique à l'aide de clés d'accès. Vous procédez ainsi en créant un nouveau rôle avec uniquement les autorisations du service activées, et en l'attribuant à un profil employé sans aucune fonctionnalité activée. Vous générez ensuite la clé d’accès sur le profil employé et la partagez avec les utilisateurs auxquels vous souhaitez donner accès au service.
Caroline Bingley, administratrice de Netherfield, Inc., centre de contact, souhaite générer une clé d’accès pour ScreenAgent afin que seuls les utilisateurs disposant de la clé d’accès puissent utiliser ScreenAgent.
-
Ajoutez un nouveau rôle avec les autorisations personnalisées requises pour le service.
- Cliquez sur le sélecteur d'application
 et sélectionnez Administrateur.
- Accédez à Sécurité > Rôles et Autorisations.
-
Cliquez sur Nouveau rôle.
- Attribuez un nom descriptif au rôle. Pour le cas d'utilisation décrit précédemment, vous pouvez l'appeler Clé d'accès ScreenAgent.
-
Sélectionnez uniquement les autorisations requises pour le service. La sélection d'autres autorisations accordera aux utilisateurs des privilèges administratifs supplémentaires en plus de ceux requis pour utiliser le service.
-
Cliquez sur enregistrer et activer.
- Cliquez sur le sélecteur d'application
-
Créez un nouveau profil d'employé pour votre service :
-
Cliquez sur le sélecteur d'application
et sélectionnez Administrateur. -
Cliquez sur Employés.
- Cliquez sur Nouvel employé.
-
Donnez au profil employé une adresse courriel que vous possédez afin de pouvoir activer le compte employé plus tard.
-
Donnez à l'employé un profil comportant un prénom et un nom descriptifs. Pour le cas d'utilisation décrit précédemment, vous pouvez l'appeler clé d'accès ScreenAgent.
-
Dans la liste déroulante Rôle principal, affectez l'employé au Rôle que vous venez de créer.
-
Dans la liste déroulante Attribut, désactivez toutes les cases pour ne pas être facturé pour le compte.
-
Clique la languette Sécurité. Sélectionner un Authentificateur de connexion.
-
Cliquez sur Créer.
-
-
Dans le tableau Employés, cliquez sur le profil du nouvel employé que vous avez créé pour l'ouvrir.
-
Clique la languette Sécurité.
-
Sous Clés d’accès, cliquez sur ajouter une Clé d’accès.
-
Copiez l'Id DE LA clé d'accès et collez-le quelque part où vous pouvez l'enregistrer.
-
Cliquez sur (Afficher LA Clé secrète).
-
Copiez le Clé d'accès secrète et collez-le à l'endroit où vous souhaitez l'enregistrer. Si jamais vous perdez la clé secrète, vous devrez en créer et en partager une nouvelle.
-
Cliquez sur enregistrer.
-
Dans le tableau Employés, cliquez sur Invitation à côté du profil du nouvel employé que vous avez créé.
-
Lorsque vous recevez l'e-mail d'activation de compte, suivez les instructions de l'e-mail pour activer le compte.
-
Partagez la clé d'accès uniquement avec les utilisateurs avec lesquels vous souhaitez utiliser le service.
Utilisation des Clés d'accès via l'authentification globale/le Terminal du jeton
Vous pouvez authentifier vos utilisateurs avec des clés d'accès via la NiCE CXone authentification globale/point de terminaison de jeton. Pour ce faire, vous devez vous enregistrer pour cette méthode dans la DEVone Developer Community  . NiCE CXone prend en charge un seul terminal API pour récupérer des jetons d'accès. Vous pouvez découvrir le terminal des clés d’accès avec la découverte OpenID Connect.
Suppression des Clés d’accès avec le gestionnaire de Clés d'accès
La page Gestionnaire de Clés d'accès permet d’afficher l’ensemble des clés d’accès de votre système. Elle affiche :
-
L’Id DE LA clé d’accès.
-
La date et l'heure de création et de dernière utilisation de la clé.
-
Le propriétaire de la clé.
-
Indique si la clé est active ou inactive.
Vous pouvez activer, désactiver ou supprimer les clés d’accès depuis cette page.
-
Cliquez sur le sélecteur d'application
et sélectionnez Admin. -
Accédez à Réglages de sécurité > Access Key Manager.
- Recherchez la clé d’accès que vous souhaitez supprimer.
- Cliquez sur supprimer
 .
-
Si vous souhaitez supprimer toutes les clés d'accès de votre système, cliquez sur Supprimer toutes les clés d'accès, puis sur supprimer.
Cette action est irréversible et risque d’entraîner la perte de l’accès à votre système.
Traçabilité des sessions et des jetons
Pour faciliter le suivi et le contrôle de la sécurité, les services NiCE CXone Global Authentication (GA) incluent désormais des identifiants normalisés dans tous les jetons émis. Des balises d'identification spéciales ont été ajoutées à tous les jetons de connexion afin d'aider les équipes de sécurité à identifier chaque jeton et à suivre l'intégralité de la session d'un utilisateur, depuis le moment où il se connecte jusqu'à ce qu'il termine son travail. Cela permet de voir beaucoup plus facilement ce qui s'est exactement passé pendant une session et de préserver la sécurité du système.
Nouveau JWT Claims
Tous les jetons Web JSON (JWT) émis par NiCE CXone incluent désormais les revendications suivantes, au format GUID :
 Revendications et descriptions JWT
| Réclamer | Nom | description |
|---|---|---|
| jti | JWT ID | Identifiant unique au niveau mondial pour l'instance de jeton spécifique. Chaque nouvelle attribution (jeton d'accès, d'ID ou d'actualisation) reçoit un jti unique. |
| sid | Id de session | Identifiant unique de la session d'authentification. Cet ID est généré lors de la connexion initiale basée sur les identifiants et reste constant pendant tout le cycle de vie de la session. |
Fonctionnement du suivi des sessions
L'Id de session (sid) agit comme une ancre permanente qui relie tous les jetons utilisés au cours d'une seule connexion. Cela permet aux équipes de sécurité de suivre l'activité d'un utilisateur même lorsque ses jetons changent.
-
Première Connexion : lorsqu'un utilisateur se connecte, le système crée un nouvel Id de session (sid) et un ID de jeton unique (jti).
-
Jeton actualisé : lorsqu'un jeton est actualisé, le système crée un nouvel ID de jeton, mais conserve le même Id de session.
-
Changement d'Applications (échange de jeton) : si un utilisateur se déplace entre différentes applications, le nouveau jeton obtient un nouvel ID de jeton, mais continue d'utiliser l'Id de session d'origine.
Étant donné que l'Id de session ne change jamais, les équipes de sécurité peuvent relier toutes les actions à la toute première fois où l'utilisateur s'est connecté, même s'il travaille depuis longtemps ou s'il passe d'un outil à un autre.
Meilleur contrôle des Clés d’accès
Cette mise à jour renforce également la sécurité des Clés d’accès. Le système vérifie désormais si une Clé d’accès est toujours active chaque fois qu’un jeton est utilisé ou mis à jour :
-
Instant Checks : si une Clé d'accès est désactivée dans NiCE CXone, tous les jetons créés à partir de cette clé cessent de fonctionner immédiatement et ne peuvent pas être actualisés.
-
Arrêt immédiat : une fois qu'une clé est désactivée, la session entière est coupée. Aucun autre jeton ne peut être demandé à l'aide de cette clé.
Comment les équipes Sécurité peuvent utiliser cela
-
Audits simplifiés : utilisez l'Id de session (sid) dans vos journaux pour voir toutes les actions effectuées par un utilisateur pendant l'intégralité de sa session, même s'il a utilisé des jetons différents.
-
Repérage des risques : surveillez les ID de Jeton en double (jti) afin de détecter et d'arrêter rapidement les menaces de sécurité, comme une personne qui tente de réutiliser un ancien jeton.
-
Suivi des Tâches automatisées : liez facilement les actions automatisées de la machine (à l’aide des Clés d’accès) à des processus spécifiques afin de mieux les gérer et les contrôler.
Automatiser le cycle de vie et la Sécurité de la Clé D'ACCÈS
La fonctionnalité Cycle de vie des Clés d'accès vous aide à assurer automatiquement la sécurité des Clés API. En définissant des délais d'inactivité et en suivant l'ancienneté d'une clé, vous pouvez :
-
Conserver votre sécurité à jour.
-
Arrêter les pirates informatiques d'utiliser des clés anciennes et oubliées.
-
Veillez à ce que les anciennes clés soient remplacées régulièrement.
Ces paramètres s'appliquent à l'ensemble de votre compte. Si une clé n'est pas utilisée pendant un certain temps, le système la verrouille. Une clé verrouillée ne peut pas être utilisée pour se connecter jusqu'à ce que vous la déverrouilliez. Cela permet de garantir la sécurité de votre système en veillant à ce que seules les clés actives puissent être utilisées.
Autorisations
Pour configurer et gérer les paramètres de cycle de vie des clés d’accès, vous devez disposer des autorisations suivantes activées dans votre profil de sécurité :
-
Admin > Réglages de sécurité > Rôles et Autorisations:
-
Politique de sécurité (Voir, Configurer)
-
Gestionnaire de clé d’accès : (Voir, Modifier)
-
Règles de cycle de vie
Vous pouvez définir des règles de cycle de vie pour les utilisateurs en fonction des critères suivants :
Paramètres de la Règle de cycle de vie de la clé d’accès
| Règle | Plage disponible |
|---|---|
| Inactif depuis la première utilisation | 1 à 7 jours ou Jamais |
| Inactif depuis la dernière utilisation | 7 à 90 jours ou Jamais |
| Âge maximum | 180–370 jours ou Jamais |
| Période d'avertissement | 7 jours |
Clés d’accès - États
L’clé d’accès peut exister dans l’un des états suivants :
Définitions des états de la Clé D'ACCÈS
| État | description |
|---|---|
| Actif | La clé d’accès peut être utilisée pour l'authentification. |
| Inactif | La clé d’accès est désactivée et ne peut pas être utilisée pour l'authentification. |
| Verrouillé | La clé d’accès a été verrouillée en raison de règles de cycle de vie ou d’une action administrative. |
| Supprimé | La clé d’accès a été supprimée et ne peut plus être utilisée. |
Clé d’accès Actions
Le Gestionnaire de Clé d’accès propose plusieurs actions que vous pouvez effectuer.
Clé d’accès Actions Définitions
| action | description |
|---|---|
| Activer | Active une clé d’accès inactive. |
| Désactiver | Désactive une clé d’accès active. |
| Verrouillage | Empêche l'utilisation de la clé D'ACCÈS. |
| Déverrouillé | Restaure une clé d’accès verrouillée à un état actif. |
| Ignorer les Règles | Exempte la clé d’accès des règles de cycle de vie à l’échelle du locataire. |
| Appliquer les règles | Supprime l'exemption et réapplique les règles de cycle de vie du locataire. |
| Supprimer | Supprime définitivement la clé d’accès. |
La colonne Avertissement d'Access Key Manager affiche les notifications et avertissements liés au cycle de vie pour chaque Clé d'accès individuelle.
Configuration des Paramètres du cycle de vie
Vous pouvez définir les règles de cycle de vie qui s’appliquent à toutes les clés d’accès au sein du locataire.
-
Cliquez sur le sélecteur d'application
et sélectionnez Admin. -
Accédez à Configuration du locataire > Access Key Manager.
-
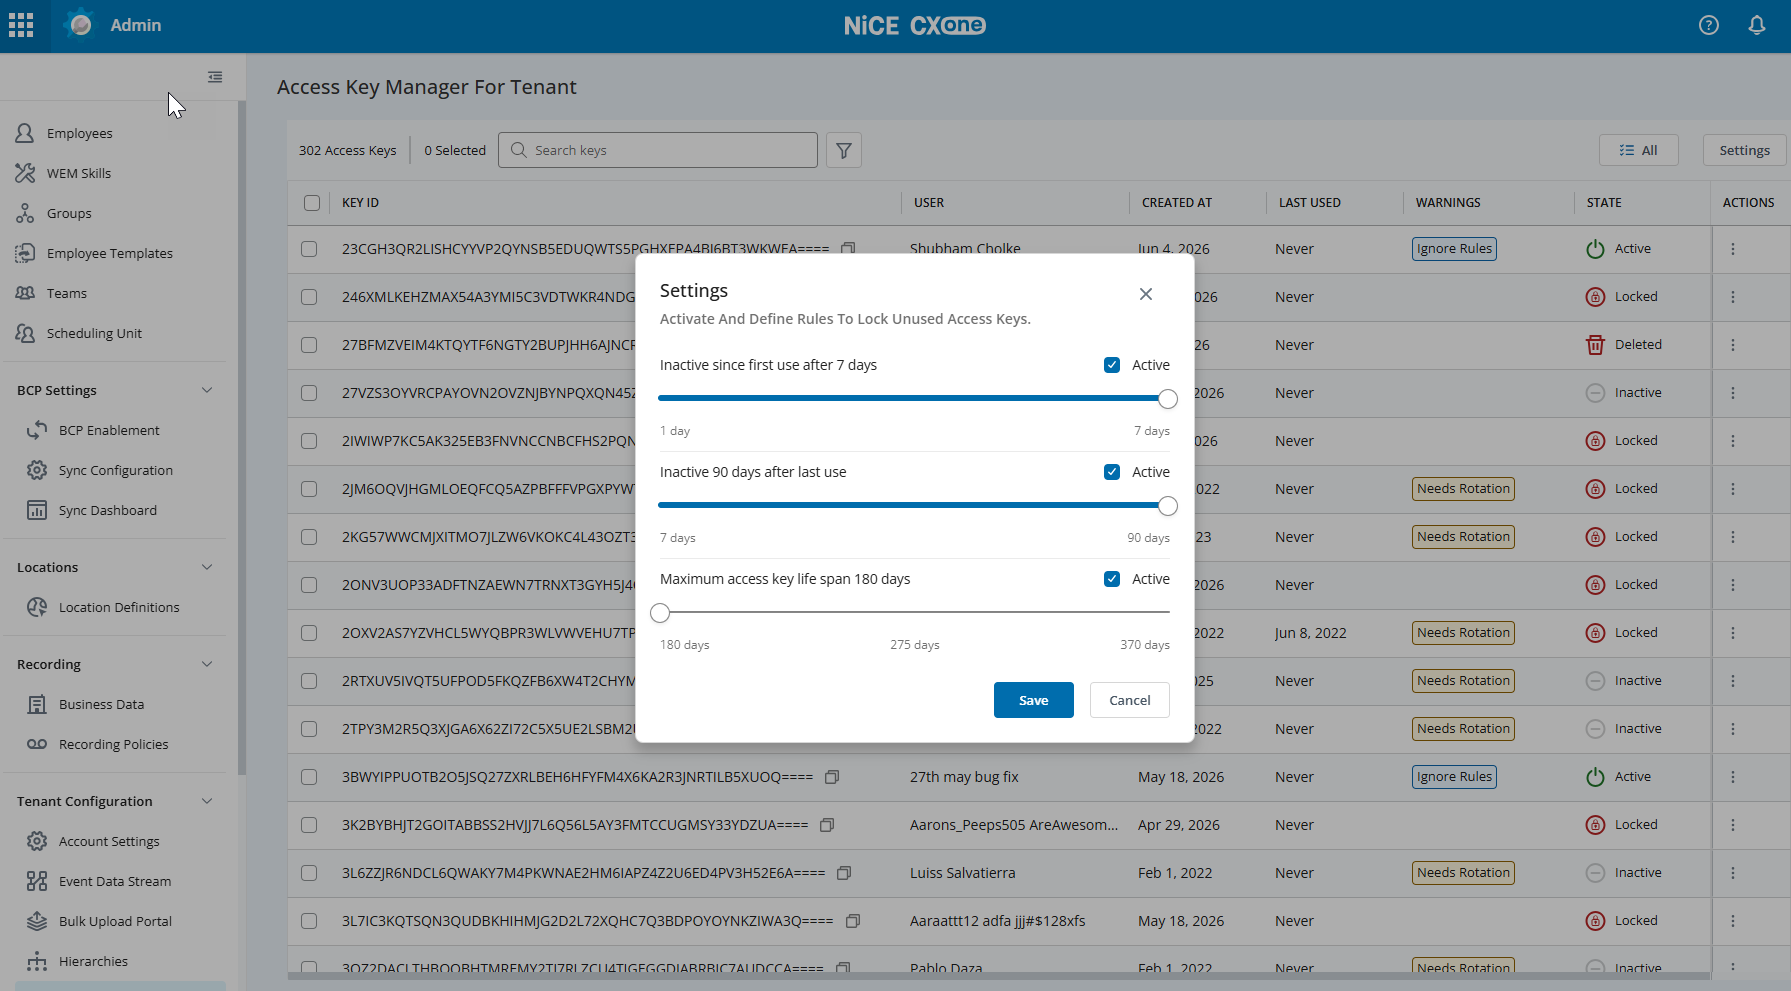
Cliquez sur le bouton Settings dans le coin supérieur droit de la page.
- In the Settings pop-up, configure the following rules by toggling the Active checkbox and adjusting the sliders:
Inactif depuis la première utilisation : définissez un seuil (1 à 7 jours) pour verrouiller les clés qui ont été créées mais jamais utilisées.
Inactif après la dernière utilisation : définissez un seuil (7–90 jours) pour verrouiller les clés qui étaient auparavant actives mais qui n'ont pas été utilisées pendant la durée spécifiée.
Durée de vie maximale de la clé d’accès : définissez une durée (180 à 370 jours) pour signaler les clés ayant atteint leur âge maximum recommandé.
-
Cliquez sur enregistrer.
Gestion des Clés verrouillées
Lorsqu’une règle de cycle de vie est déclenchée, l’état de la clé d’accès passe à Verrouillé. Vous pouvez surveiller et gérer ces clés directement depuis l’Access Key Manager.
Identification des touches verrouillées
-
Colonne état : les Clés verrouillées par l'automatisation afficheront une icône d'état Verrouillé rouge.
-
Colonne avertissements : les Clés approchant de leur durée de vie maximum ou celles ayant déclenché une règle afficheront une étiquette d'avertissement Needs Rotation ou similaire.
-
Filtres : Utilisez la liste déroulante filtre All pour sélectionner Locked et afficher uniquement les clés concernées par l'automatisation du cycle de vie.
Déverrouillage ou exemption des touches
Si une clé a été verrouillée automatiquement mais qu'elle est toujours requise, vous pouvez effectuer les actions suivantes à partir du menu Actions :
-
Déverrouillé : rétablit la clé à l'état Actif.
-
Ignorer les Règles : Exempte une clé d’accès spécifique de l’automatisation du cycle de vie au niveau du locataire. Cela est utile pour les comptes de service critiques qui peuvent avoir une utilisation peu fréquente mais essentielle.
-
Appliquer les règles : réactive l'automatisation du cycle de vie pour une clé qui était précédemment définie sur Ignorer les Règles.
Gestion de vos propres Clés d'accès
Sous My Zone > My Profile > Clés d’accès, vous pouvez consulter vos propres clés d’accès.
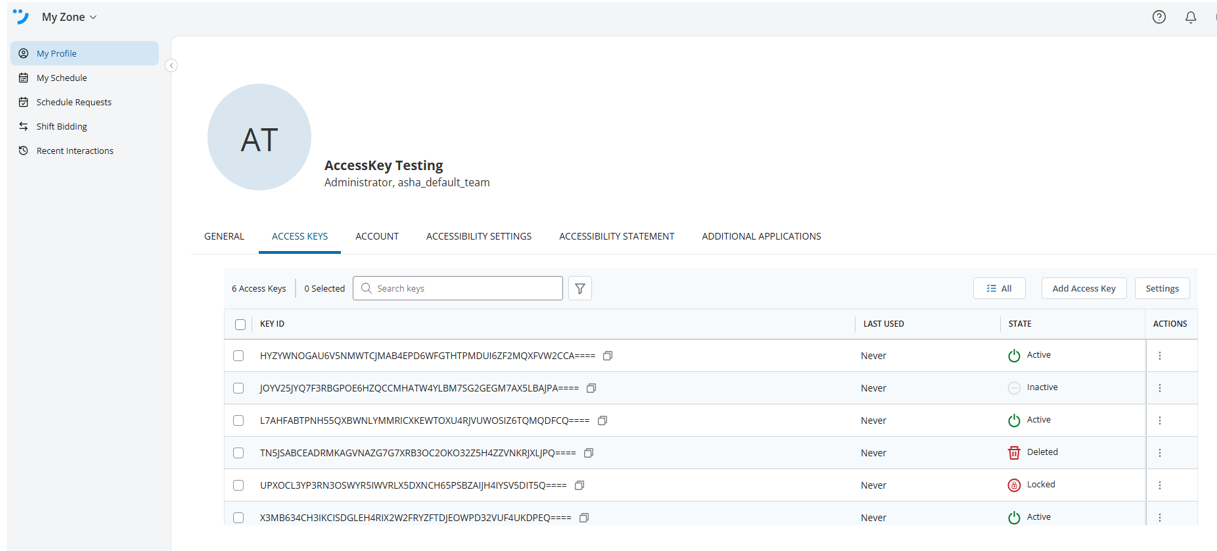
Vous pouvez configurer les paramètres de cycle de vie et gérer les clés d'accès directement depuis la Page Gestionnaire des Clés d'accès si vous disposez des autorisations requises.